
Z naszym zespołem kryminalistycznym można skontaktować się pod numerem 0221 64306610. Prosimy o przedstawienie nam swojego zapytania.
Kryminalistyka mobilna – zabezpieczanie dowodów cyfrowych i analiza smartfonów
Smartfony i tablety należą do najbardziej bogatych w informacje materiałów dowodowych, jakie mogą pojawić się w trakcie postępowania. Nie chodzi tu o to, by pozyskać jak najwięcej danych z urządzenia. Kluczowe znaczenie ma kontrolowane zabezpieczenie śladów istotnych dla sprawy, ich ocena w kontekście oraz przejrzysta dokumentacja – w tym wskazanie miejsc, w których wnioski techniczne nie mają już zastosowania.
LanCologne zajmuje się badaniem urządzeń mobilnych jako biuro rzeczoznawcze posiadające własne laboratorium kryminalistyczne w Kolonii. Ponieważ zajmujemy się również pozostałymi obszarami kryminalistyki informatycznej oraz odtwarzaniem danych, w razie potrzeby urządzenia mobilne można powiązać z innymi dowodami cyfrowymi, zamiast rozpatrywać je w oderwaniu od kontekstu. Podstawą merytoryczną jest certyfikat w zakresie kryminalistyki urządzeń mobilnych i systemu Windows, zweryfikowany przez TÜV Rheinland, dostępny publicznie w bazie certyfikatów Certipedia pod numerem certyfikatu 0000067863.
Podejrzewasz, że na smartfonie znajduje się oprogramowanie szpiegujące, prześladujące lub złośliwe? Przeprowadzamy analizę kryminalistyczną urządzeń z systemami iOS i Android pod kątem oznak włamania – stosując udokumentowaną procedurę, przedstawiając przejrzyste wyniki oraz jasno określając, co one oznaczają, a czego nie. W celu przeprowadzenia testu na podatność na ataki
Czym zajmuje się kryminalistyka mobilna – a czym się nie zajmuje
Kryminalistyka mobilna obejmuje zabezpieczanie, pozyskiwanie, analizę i ocenę informacji cyfrowych ze smartfonów, tabletów oraz powiązanych z nimi źródeł danych. Dostarcza odpowiedzi na pytania techniczne: Jakie dane znajdują się na urządzeniu? Kiedy zostały utworzone, zmienione lub odebrane? Czy można odtworzyć przebieg zdarzeń? Jaką wartość dowodową mają znalezione ślady?
Nie udziela odpowiedzi na pytania natury prawnej. To sąd lub zleceniodawca decyduje, czy dane ustalenia mają znaczenie dla postępowania – a nie biegły. Nie udziela ona również żadnej gwarancji: to, czy dana informacja da się odtworzyć, zależy od modelu urządzenia, wersji systemu operacyjnego, szyfrowania, stanu urządzenia oraz dalszego użytkowania po zdarzeniu, którego dotyczy sprawa.
Podejrzenie obecności oprogramowania szpiegującego, oprogramowania służącego do prześladowania lub złośliwego oprogramowania
Znaczna część zgłoszeń dotyczących kryminalistyki mobilnej wynika z pewnego podejrzenia: ktoś posiada informacje, których nie powinien znać. Urządzenie przez pewien czas nie znajdowało się pod kontrolą właściciela. Sytuacja związana z rozstaniem ulega eskalacji. Albo służbowy smartfon zachowuje się podejrzanie po incydencie phishingowym.
Na takie przypadki prowadzimy kryminalistyczna analiza naruszenia bezpieczeństwa . Nie jest to skanowanie antywirusowe i nie wykorzystuje sygnatur, lecz sprawdza urządzenie pod kątem śladów, które pozostawiłaby manipulacja lub inwigilacja.
Co jest przedmiotem badania
- zainstalowane aplikacje, ich pochodzenie oraz przyznane im uprawnienia
- Ustawienia konfiguracyjne i profilowe, zarządzanie urządzeniami oraz certyfikaty
- Elementy systemu i pliki startowe, a także mechanizmy umożliwiające trwałe pozostawanie na urządzeniu
- Zjawiska związane z siecią i połączeniami, w tym nietypowe połączenia docelowe
- Dane diagnostyczne, dotyczące awarii i logi, które mogą wskazywać na nieoczekiwaną aktywność procesu
- Konta, powiązania i zsynchronizowany dostęp na połączonych urządzeniach
Co oznacza dany wynik
Konsekwentnie rozróżniamy między problemem technicznym Potwierdzenie, jednym z Uwaga, jednym z niepotwierdzone podejrzenie oraz jednym brak dowodu. Jeśli nie stwierdzono żadnych nieprawidłowości, nie oznacza to, że na pewno nic nie występuje – oznacza to jedynie, że przy użyciu dostępnych danych i metod nie udało się wykryć żadnych przesłanek. Wymieniajemy to rozróżnienie w raporcie, ponieważ ma ono kluczowe znaczenie dla dalszej decyzji zleceniodawcy.
Ponadto ataki na urządzenia mobilne mogą być zaprojektowane tak, aby pozostawić jak najmniej trwałych śladów. Również z tego powodu brak widocznych nieprawidłowości nie pozwala na jednoznaczne wykluczenie zagrożenia – pozwala jednak na sformułowanie wiarygodnego wniosku na temat tego, co zostało sprawdzone i co nie zostało wykryte.
Każdy etap badania jest dokumentowany: co zostało sprawdzone, jaką metodą, z jakim wynikiem oraz gdzie kończy się jego miarodajność. Szczegółowy opis procedury znajduje się na stronie Sprawdzanie zagrożeń mobilnych i złośliwego oprogramowania.
Przebieg badania
Przedmiot sprawy i kwestia dowodowa
Na początku jest pytanie, na które należy odpowiedzieć – a nie urządzenie. Z pytania dowodowego wynika, które źródła danych są w ogóle istotne, która metoda zabezpieczenia jest odpowiednia oraz jaki zakres badania jest właściwy. Niejasne sformułowanie pytania prowadzi do niejasnego wyniku.
Zabezpieczenie dowodów i stan sprzętu
Smartfon to system dynamiczny. Odbiera wiadomości, synchronizuje konta, rejestruje zdarzenia i porządkuje bazy danych – nawet wtedy, gdy nikt z niego nie korzysta. Każda minuta, przez którą urządzenie działa po danym zdarzeniu, może zmienić istotne ślady.
W związku z tym dokumentujemy odbiór, stan i identyfikację urządzenia oraz unikamy niepotrzebnych zmian. W razie potrzeby przeprowadzamy zabezpieczenie kryminalistyczne na miejscu, zamiast transportować urządzenie.
Ekstrakcja
Z zabezpieczonego urządzenia pozyskuje się dane w formie odpowiedniej do analizy. Dostępne metody zależą od konkretnego urządzenia i jego wersji. W przypadku urządzeń chronionych lub zablokowanych możliwe jest – w zależności od modelu, wersji systemu operacyjnego i stanu – odblokowanie lub odszyfrowanie. Nie można z tego wywnioskować ogólnej gwarancji; sprawdzamy to indywidualnie dla każdego przypadku.
Analiza i korelacja
To właśnie tutaj rodzi się prawdziwa wartość poznawcza. Poszczególne artefakty rozpatruje się w kontekście: bazę danych porównuje się z protokołami systemowymi, sygnaturę czasową z niezależnym źródłem, a artefakt lokalizacyjny z kontekstem jego powstania. Sprzeczności między źródłami nie są tu czynnikiem zakłócającym, lecz często stanowią właściwy wynik badań.
Ocena i dokumentacja
W rezultacie otrzymujemy klasyfikację, która rozróżnia między faktem możliwym do stwierdzenia technicznie, wnioskiem uzasadnionym merytorycznie, zwykłą wskazówką a niepotwierdzonym przypuszczeniem – i która wskazuje, gdzie kończy się znaczenie danego stwierdzenia.
Rodzaje zabezpieczeń
Powszechnie stosowane procedury różnią się pod względem zakresu i warunków:
- Kopia zapasowa logiczna – uzyskuje dostęp do danych udostępnianych przez system operacyjny za pośrednictwem zdefiniowanych interfejsów. Ma szerokie zastosowanie, ale ogranicza się do tego, co udostępnia system.
- Kopia zapasowa oparta na systemie plików – rejestruje struktury systemu plików, a tym samym często także resztki baz danych, pamięć buforową i struktury pomocnicze, których nie obejmuje logiczna kopia zapasowa.
- Procedury dotyczące poszczególnych urządzeń – rozszerzone uprawnienia dostępu, których dostępność w dużym stopniu zależy od modelu, wersji systemu operacyjnego i poziomu zabezpieczeń.
Termin „kopia zabezpieczająca fizyczna“ jest w praktyce używany w sposób niejednolity. W przypadku urządzeń przenośnych zazwyczaj nie zapewnia on niezmienionego obrazu strumienia bitów, jak ma to miejsce w przypadku klasycznego dysku twardego. Dlatego używamy go tylko tam, gdzie ma to zastosowanie z technicznego punktu widzenia – a nie jako obietnicę jakości.
iOS i Android – różne punkty wyjścia
Możliwości znacznie się różnią. Uogólniające utożsamianie obu platform wprowadza w błąd.
iPhone i iPad
Urządzenia Apple są w dużym stopniu ustandaryzowane, a jednocześnie chronione dzięki szyfrowaniu sprzętowemu oraz ściśle kontrolowanemu dostępowi do systemu. To, co jest dostępne, zależy w znacznym stopniu od generacji modelu, wersji iOS oraz stanu urządzenia. Analizie poddawane są między innymi dane komunikacyjne, pliki multimedialne wraz z metadanymi, a także artefakty systemowe i związane z użytkowaniem. Szczegóły dotyczące platformy omówiono na stronie poświęconej badania kryminalistyczne iPhone’ów.
Android
System Android jest silnie rozdrobniony: producenci, chipsety, wersje Androida, stan aktualizacji zabezpieczeń oraz poziom szyfrowania znacznie się różnią. Z jednej strony poszerza to zakres możliwych metod, z drugiej zaś wyniki są mniej przewidywalne niż w przypadku systemu iOS. Więcej na ten temat: Analiza kryminalistyczna systemu Android – szczegółowo.
Analiza kryminalistyczna iPhone'a
Możliwe procedury zależą od generacji modelu, wersji systemu iOS oraz stanu urządzenia.
Analiza kryminalistyczna systemu Android
Producent, chipset, wersja i stan aktualizacji powodują, że sytuacje wyjściowe są bardzo zróżnicowane.
Kontrola kompromisu
Badanie pod kątem śladów oprogramowania szpiegującego, oprogramowania służącego do prześladowania oraz złośliwego oprogramowania – wraz z jasną klasyfikacją wyników.
Analiza kryminalistyczna iCloud
Konta, kopie zapasowe i zsynchronizowane treści mogą zawierać informacje, których brakuje na urządzeniu.
Główne pola artefaktów
Komunikatory i komunikacja
Wiadomości, załączniki, kontakty, informacje o grupach i czasie oraz powiązane metadane należą do najczęściej analizowanych danych. Ważne jest rozróżnienie między tym, co aplikacja wyświetla na ekranie, a tym, co faktycznie jest zapisane w jej strukturach danych. Zrzut ekranu z czatu nie stanowi analizy kryminalistycznej. Więcej na ten temat można znaleźć pod adresem Analiza kryminalistyczna komunikatorów.
Bazy danych aplikacji, SQLite, WAL i SHM
Wiele aplikacji przechowuje swoje dane w bazach danych SQLite. Oprócz samego pliku bazy danych często istnieją w nich struktury dodatkowe – w szczególności dziennik zapisu z wyprzedzeniem (WAL) oraz plik pamięci współdzielonej (SHM). Mogą one zawierać wpisy, które nie są już widoczne w głównej bazie danych. W przypadku ustaleń mających znaczenie dowodowe sprawdzamy te struktury na poziomie surowych danych, zamiast polegać na przetworzonej prezentacji generowanej przez narzędzie. Zobacz w tym zakresie Analiza WAL i SHM.
Usunięte dane
Nie ma gwarancji odtworzenia danych. Nowoczesne urządzenia domyślnie szyfrują dane; pamięć flash jest czyszczona w tle; bazy danych same się czyszczą. Jeśli odpowiednie klucze zostały usunięte lub obszary te zostały nadpisane, odtworzenie danych jest technicznie niemożliwe.
Często jednak istnieją ślady wtórne: wpisy w strukturach pomocniczych baz danych, pamięci podręcznej, miniaturki, historie powiadomień, kopie zapasowe lub zsynchronizowane kopie na podłączonych urządzeniach. Z drugiej strony: fakt, że nie da się już odtworzyć danej informacji, nie oznacza, że nigdy nie istniała.
Dane dotyczące lokalizacji i przemieszczania się
Możliwymi źródłami są metadane zdjęć, dane mapowe i nawigacyjne, artefakty aplikacji i systemu, a także dane dotyczące sieci i chmury. Przy ocenie należy zachować ostrożność: artefakt lokalizacyjny świadczy o aktywności urządzenia, a nie o miejscu pobytu konkretnej osoby. To, kto miał urządzenie przy sobie w danym momencie, nie jest kwestią techniczną, lecz dowodową.
Sygnatury czasowe i rekonstrukcja zdarzeń
Dane dotyczące czasu są jednym z najczęstszych źródeł błędów. Strefy czasowe i formaty różnią się między sobą, a ten sam plik może zawierać kilka wartości czasowych, które mają różne znaczenie: utworzenie, zmiana, odbiór, wysłanie, synchronizacja, wpis do bazy danych lub wyświetlenie. Dlatego pojedyncza wartość rzadko ma znaczenie sama w sobie. Tam, gdzie to możliwe, korelujemy ją z niezależnymi źródłami – na przykład z Protokoły urządzeń z systemem Android.
Analiza zamiast raportu o narzędziach
Oprogramowanie kryminalistyczne może służyć do tworzenia kopii zapasowych, wyodrębniania danych, porządkowania ich oraz dostarczania wskazówek. Jednak automatycznie wygenerowany raport przez narzędzie nie stanowi jeszcze fachowej interpretacji.
Narzędzia opierają się na założeniach: przypisują dane, interpretują wartości w czasie i przedstawiają zależności, które w konkretnym przypadku nie muszą mieć zastosowania. Dlatego też, o ile jest to konieczne i technicznie możliwe, weryfikujemy wiarygodność wyników istotnych dla dowodu zarówno na poziomie artefaktów, jak i danych surowych. Aby zapoznać się z szerszym kontekstem, zobacz naszą Usługi biegłych w zakresie informatyki śledczej.
Konta w chmurze i podłączone urządzenia
Urządzenie rzadko funkcjonuje w izolacji. Konta, kopie zapasowe, zsynchronizowane treści oraz inne urządzenia tego samego użytkownika mogą zawierać istotne informacje – czasami nawet wtedy, gdy nie ma ich już na badanym urządzeniu. Źródła takie są uwzględniane wyłącznie w ramach zleconego dochodzenia oraz w oparciu o istniejące uprawnienia prawne i techniczne.
Brak z góry ustalonych wyników, dokumentacja i łańcuch dowodowy
Badania prowadzone są bez z góry przyjętych wniosków. Analizowane są istotne artefakty, niezależnie od tego, czy potwierdzają one hipotezę roboczą, czy też jej zaprzeczają. Nawet w przypadku zlecenia przez jedną ze stron badanie techniczne pozostaje neutralne. Brak dowodów stanowi wynik poparty wiedzą fachową i jako taki jest określany.
Dokumentuje się przyjęcie urządzenia, jego stan i identyfikację, przekazania, etapy przetwarzania, wybraną metodę zabezpieczenia, zastosowane narzędzia i ich wersje, etapy analizy, a także ograniczenia badania. Wartości integralności lub skróty są generowane, o ile jest to technicznie możliwe – w przypadku urządzeń mobilnych nie ma to miejsca w każdej procedurze i na każdym poziomie.
Formy wyników: dokumentacja, sprawozdanie, ekspertyza
Zakres zależy od zlecenia, kwestii dowodowej i przeznaczenia:
- Dokumentacja techniczna – uporządkowane przetworzenie zarchiwizowanych i wyodrębnionych danych, tak aby zleceniodawca mógł samodzielnie kontynuować pracę.
- Raport z badania kryminalistycznego – pełna analiza wraz z wynikami, interpretacją, znaczeniem oraz wskazanymi ograniczeniami.
- Ekspertyza z zakresu informatyki śledczej – ekspertyza dotycząca konkretnej kwestii dowodowej, przygotowana do wykorzystania w postępowaniu.
Przed rozpoczęciem badania ustalimy, która forma będzie odpowiednia.
Dla kogo przeprowadzamy badania
Badanie techniczne przebiega identycznie we wszystkich przypadkach; różnią się jedynie typowe pytania.
Sądy wymagają neutralnej, zrozumiałej odpowiedzi na konkretne pytanie dowodowe. Prawnicy i adwokaci zajmujący się sprawami karnymi często zlecają techniczną weryfikację dostępnych wyników badań. organy ścigania zlecić wykonanie kopii zapasowej i analizę danych jako dodatkową usługę ekspercką. Firma badają zdarzenia wewnętrzne, ewentualny wyciek danych lub odtwarzają konkretne przebiegi zdarzeń. Ubezpieczenia wymagają technicznego wyjaśnienia przypadków szkód oraz weryfikacji dowodów w formie cyfrowej. Osoby prywatne zwracają się do nas z pytaniami dotyczącymi własnych urządzeń i potrzebują dodatkowo zrozumiałego wyjaśnienia wyników badań.
Ograniczenia techniczne
Możliwości analizy są ograniczone przez model urządzenia i wersję systemu operacyjnego, aktualizacje zabezpieczeń i szyfrowanie, stan blokady i stan urządzenia, przeprowadzone operacje kasowania i czyszczenia bazy danych, dalsze użytkowanie po danym zdarzeniu, procesy synchronizacji, a także usterki i fizyczne uszkodzenia.
Szczególne znaczenie ma to, czy urządzenie zostało już raz odblokowane od momentu ostatniego włączenia. Przed pierwszym odblokowaniem znaczna część danych jest zaszyfrowana i technicznie niedostępna; po odblokowaniu więcej obszarów znajduje się w stanie odszyfrowanym. Ta różnica może decydować o tym, jakie badanie jest w ogóle możliwe – i stanowi powód, dla którego nie należy niepotrzebnie restartować urządzenia po wystąpieniu istotnego zdarzenia.
Nie można zatem zagwarantować kompletności ani powodzenia. To, co da się osiągnąć w konkretnym przypadku, można wiarygodnie ocenić dopiero po zapoznaniu się z urządzeniem i opisem problemu. Jeśli występuje usterka fizyczna lub priorytetem jest odtworzenie danych, w niektórych okolicznościach konieczne może być Odzyskiwanie danych bardziej odpowiedni sposób.
Technologie i narzędzia kryminalistyczne
Do tworzenia kopii zapasowych, pozyskiwania i analizy danych wykorzystuje się sprawdzone narzędzia kryminalistyczne oraz uzupełniające je własne procedury analityczne. Wybór tych narzędzi zależy od urządzenia, źródła danych i przedmiotu badania – a nie odwrotnie.
Kompetencje fachowe nie wynikają z posiadania oprogramowania, logo partnerów czy nazw producentów, lecz z metodycznej weryfikacji wyników. Wyniki uzyskane za pomocą narzędzi są weryfikowane w przypadku ustaleń mających znaczenie dowodowe i nie są przyjmowane bez sprawdzenia.
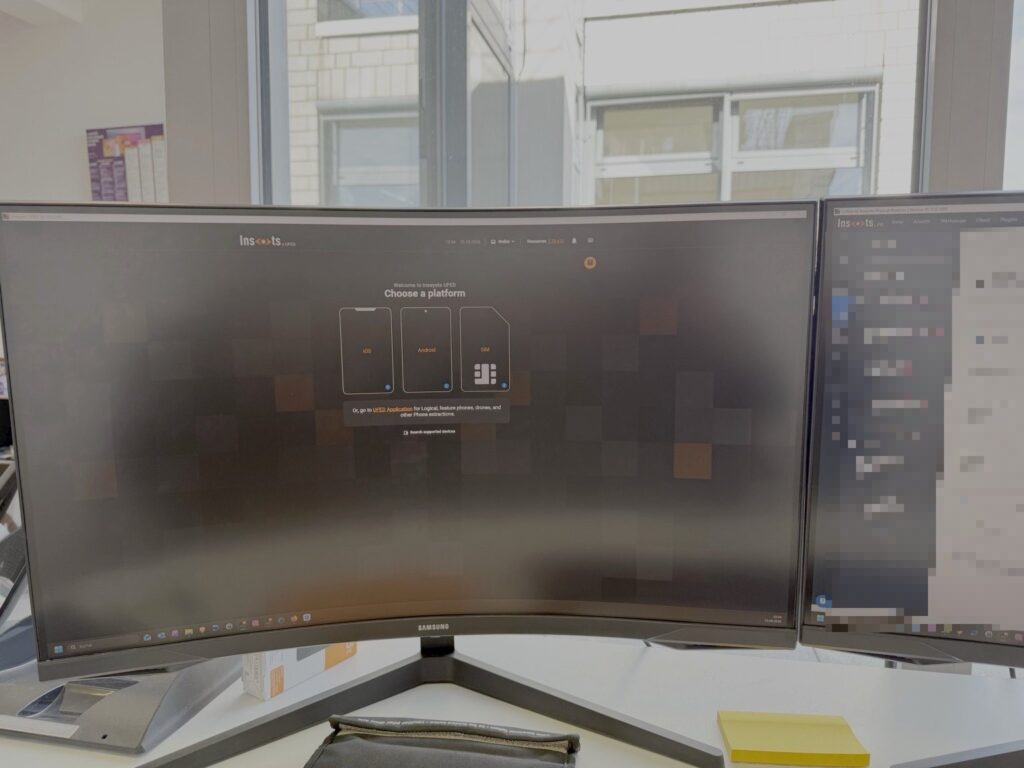
Smartfony i tablety badamy na osobnym stanowisku pracy w naszym laboratorium w Kolonii.
Najczęściej zadawane pytania dotyczące kryminalistyki mobilnej
Jak przebiega badanie kryminalistyczne urządzeń mobilnych?
Określenie przedmiotu badania, bezpieczne zabezpieczenie urządzenia, wyodrębnienie danych, analiza i korelacja artefaktów, klasyfikacja i dokumentacja wyników. Zakres poszczególnych etapów zależy od stawianego pytania badawczego.
Jak długo trwa badanie?
Zależy to od urządzenia, ilości danych, metody tworzenia kopii zapasowej oraz zakresu analizy. Wiarygodną ocenę podamy po zapoznaniu się z materiałem – podawanie ogólnego czasu trwania byłoby niepoważne.
Czy usunięte wiadomości można odzyskać?
Czasami. To, czy rekonstrukcja się powiedzie, zależy od szyfrowania, zarządzania pamięcią, upływu czasu i dalszego wykorzystania danych. Często ślady wtórne występują w strukturach pomocniczych baz danych, pamięciach podręcznych lub kopiach zapasowych. Nie ma jednak żadnej gwarancji.
Czy można zbadać zablokowane urządzenie?
W zależności od modelu, wersji systemu operacyjnego i stanu urządzenia odblokowanie lub odszyfrowanie może być możliwe. W konkretnym przypadku sprawdzamy to z wyprzedzeniem.
Czym różnią się iPhone i Android?
System iOS jest w dużym stopniu ustandaryzowany i ściśle zabezpieczony, natomiast system Android jest bardzo zróżnicowany. Oba te czynniki mają bezpośredni wpływ na to, jakie procedury bezpieczeństwa są dostępne oraz na to, na ile przewidywalne są wyniki analizy.
Czy generowane są wartości skrótu?
Tak, o ile jest to technicznie możliwe. W przypadku urządzeń mobilnych nie każda metoda zapewnia obraz, dla którego wartość skrótu ma takie samo znaczenie jak w przypadku klasycznego nośnika danych. Dokumentujemy, co zostało wygenerowane i do czego się odnosi.
Jaka jest różnica między sprawozdaniem a ekspertyzą?
Raport z badania dokumentuje ustalenia oraz ich interpretację. Ekspertyza odpowiada ponadto na konkretną kwestię dowodową w formie odpowiedniej dla danego postępowania.
Czy można ustalić, czy dane urządzenie było monitorowane?
Wskazówkami mogą być elementy systemu, aplikacji i sieci. Możliwe jest wykrycie nieprawidłowości, ale nie można ich z całą pewnością wykluczyć: jeśli nie stwierdzono żadnych nieprawidłowości, oznacza to, że na podstawie dostępnych danych nie udało się znaleźć żadnych wskazówek.
Na pozostałe pytania odpowiadamy zbiorczo w sekcji wszystkie pytania i odpowiedzi dotyczące kryminalistyki mobilnej.
Zgłoś zapytanie o analizę kryminalistyczną urządzeń mobilnych
Opisz nam problem i stan urządzenia – powiemy Ci, co jest technicznie możliwe, a co nie.
Do wstępnej oceny przydatne są: model urządzenia, wersja systemu operacyjnego, aktualny stan (włączone, zablokowane, uszkodzone), dostępność do urządzenia oraz krótki opis problemu. Nie możemy z góry zagwarantować, że ekstrakcja lub odzyskanie danych zakończy się sukcesem.