ODBORNÁ KANCELÁŘ A FORENZNÍ LABORATOŘ
IT forenzika a zajištění digitálních důkazů
Nezávislá forenzní vyšetřování a znalecké posudky pro soudnictví, advokáty, podniky a soukromé osoby.
Rozpoznat digitální stopy. Zajistit důkazy. Objasnit skutkový stav srozumitelným způsobem.
Digitální důkazy dnes hrají důležitou roli jak v občanskoprávních a trestních řízeních, tak při interních vyšetřováních, kybernetických incidentech, obchodních sporech či při podezření na manipulaci s daty a ztrátu dat. Smartphony, počítače, datové nosiče, cloudové služby a digitální komunikace mohou v těchto případech obsahovat klíčové informace.
Naším úkolem není potvrdit požadovaný výsledek. IT forenzní vyšetřování probíhá bez předpojatosti, je transparentní a opírá se o skutečně existující digitální stopy.
Kvalifikace a způsob práce
Kvalifikace ověřená organizací TÜV Rheinland
Odborným základem je kvalifikace v oblasti forenzní analýzy mobilních zařízení a systému Windows, ověřená organizací TÜV Rheinland. Obě certifikace jsou uvedeny v databázi certifikátů Certipedia organizace TÜV Rheinland pod číslem certifikačního znaku 0000067863 veřejně přístupné.
Od roku 2015 pro soudy a úřady
Společnost LanCologne působí od roku 2015 v oblasti forenzní expertizy po celém Německu a za tuto dobu zpracovala řadu případů z oblasti trestního i občanského práva. Reference budou poskytnuty na vyžádání.
Srozumitelná metodika
Původní data jsou chráněna před změnami, jsou pořizovány forenzní snímky a jednotlivé kroky zpracování jsou dokumentovány. Díky tomu lze průběh vyšetřování a jeho závěry odborně ověřit – a to i třetími stranami.
Vlastní forenzní laboratoř
Eine HEPA-H14-gefilterte Reinraumwerkbank (Clean Bench), Chip-Off- und JTAG-Arbeitsplätze, Faraday-Abschirmung und Write-Blocker-Stationen stehen im eigenen Haus zur Verfügung. Mobilgeräte werden abgeschirmt vom Mobilfunknetz gesichert, Datenträger ausschließlich schreibgeschützt gelesen. Untersuchungsmaterial wird nicht an Dritte weitergegeben. Do laboratoře
Neutrální a nestranný
Společnost LanCologne dostává zakázky od orgánů činných v trestním řízení a soudů, stejně jako od obhajoby, firem a soukromých osob. Každý případ a každé zařízení vyžadují individuální přístup – měřítko je však neměnné: Vyhodnocují se artefakty relevantní pro danou otázku, a to bez ohledu na to, zda potvrzují či vyvracejí pracovní hypotézu. Rozsah a vymezení vyhodnocení jsou zdokumentovány. Uvádí se také, co nelze na základě dostupných stop zjistit.
Vlastní semináře o mobilní forenzice
Společnost LanCologne předává své odborné znalosti v rámci seminářů, které se zaměřují především na mobilní forenziku. Semináře vycházejí z praktických zkušeností z řešení forenzních případů a seznamují účastníky s metodami, které se používají v její vlastní laboratoři.
Vyšetření a Zajištění důkazů
Výzkumy zaměřené na různé problematiky
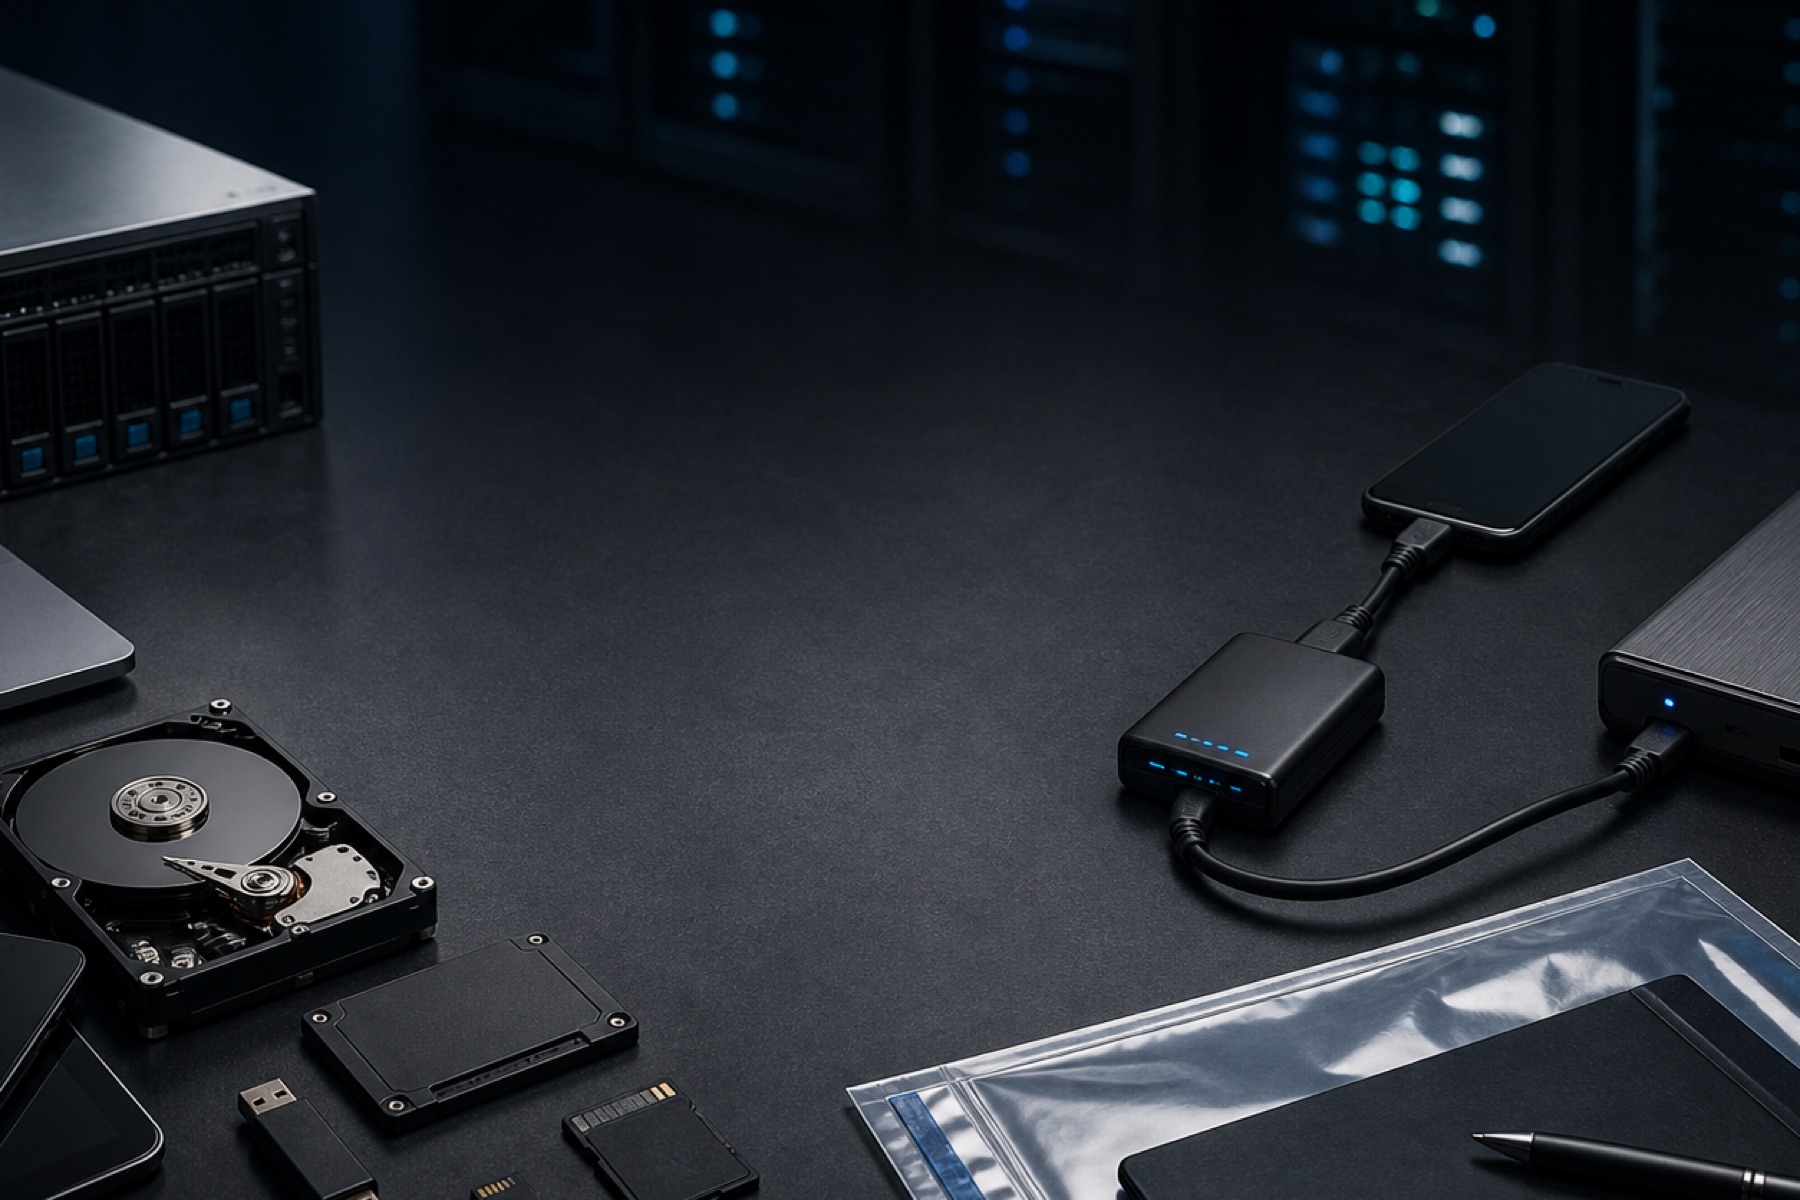
V závislosti na zadání provádíme vyšetřování a zajišťování mimo jiné smartphonů, tabletů, počítačů, pevných disků, SSD, USB nosičů, paměťových karet, Server, dat v cloudu a dalších digitálních systémů.
Může se dabei jednat například o obnovu smazaných dat, vyšetřování digitální komunikace, časových razítek a metadat, zjišťování aktivit uživatelů, analýzu souborových systémů nebo rekonstrukci určitých událostí.
Zvláštní důraz je kladen na Mobilní forenzika zařízení s operačními systémy iOS a Android a také na forenzní vyšetřování systémů Windows, macOS a dalších IT systémů. Použité vyšetřovací metody se odvíjejí od konkrétního důkazního materiálu, jeho technického stavu a konkrétní problematiky.
Zajištění důkazů a přehledná dokumentace
Odborné IT forenzní vyšetřování začíná již při zajištění digitálních důkazních materiálů. Pokud je to technicky možné a pro dané vyšetřování nezbytné, jsou Původní data jsou chráněna před změnami a vytvořeny forenzní pracovní kopie, resp. obrazy.
Integrita a jednotlivé kroky zpracování jsou dokumentovány, aby bylo možné sledovat původ, zabezpečení a analýzu digitálních dat. Přitom zohledňujeme jak stávající nálezy, tak technická omezení a skutečnosti, které nelze na základě dostupných dat s jistotou určit.
Výsledek může být – v závislosti na zadání – zaznamenán v technické dokumentaci, ve forenzním vyšetřovacím protokolu nebo v posudku IT forenzního znalce.
Zabavené předměty jsou uloženy v samostatném prostoru s omezeným přístupem. Převzetí, uložení a vrácení jsou zdokumentovány, aby byla zachována sledovatelnost řetězce důkazů (Chain of Custody). Materiál určený k vyšetřování není předáván třetím osobám. Reference budou poskytnuty na vyžádání.
IT forenzika pro Vaše oblast
Soudy
Odborné posouzení digitálních důkazních prostředků a srozumitelné znalecké posudky týkající se důkazních otázek v soudním řízení.
Právníci a obhájci v trestních věcech
Technické posouzení digitálních důkazních materiálů, soukromé znalecké posudky a vyhodnocení dostupných výsledků vyšetřování.
Soudnictví a úřady
Forenzní zajištění a vyhodnocení pro orgány trestního stíhání a vyšetřovací orgány.
Společnost
Interní vyšetřování, možný únik dat, kybernetické incidenty a rekonstrukce konkrétního průběhu událostí.
Pojištění
Technické objasňování pojistných událostí, prověřování digitálních důkazů a zjišťování ztrát dat.
Soukromé osoby
Prozkoumání vlastních zařízení, zajištění digitálních důkazů a srozumitelné vysvětlení zjištěných skutečností.
Bubs helps you with general questions about digital forensics and data recovery – for example about IT forensics, mobile forensics, digital evidence preservation and the process of an examination or enquiry with LanCologne.
Note: Bubs is our AI and can make mistakes. Please do not enter passwords, login credentials or confidential case information. An external AI service is technically involved in answering your enquiry. To improve our information service, conversations are stored for 30 days without IP addresses. Further information can be found in our privacy policy.
Prefer a personal contact?
Phone: +49 221 64306610 · Contact form
IT forenzní semináře
Obor IT forenziky nabízí širokou škálu nástrojů. Mezi témata patří mimo jiné cílené vyhledávání obsahu na rozsáhlých datových nosičích a v online úložných službách, forenzika v reálném čase a analýza mobilních zařízení, jako jsou smartphony a chytré hodinky. Konkrétní rozsah je uveden v programu semináře.
Naše nabídka služeb