

O LanCologne
Odborná kancelář a forenzní laboratoř pro digitální důkazy
LanCologne je specializovaná znalecká kancelář a forenzní laboratoř se sídlem v Kolíně nad Rýnem. Zaměřujeme se na IT forenziku, forenzní zajištění a analýzu digitálních důkazních materiálů a na transparentní technické posouzení složitých digitálních případů.
Pomáháme soudům, orgánům činným v trestním řízení, advokátům a obhájcům, firmám, pojišťovnám i soukromým osobám v případech, kdy je třeba zajistit, rekonstruovat, prověřit nebo odborně vyhodnotit digitální stopy.
IT forenziku přitom nechápeme jako co nejrozsáhlejší sběr digitálních dat. Rozhodující je zajistit pomocí vhodných metod informace relevantní pro konkrétní problém, technicky je ověřit a srozumitelně vyhodnotit jejich skutečnou vypovídací hodnotu.
Zkušenosti v oblasti digitální forenziky
Zpracování forenzních případů od roku 2015
Společnost LanCologne působí v oblasti digitální forenziky od roku 2015. Během této doby byly zkoumány nejrůznější digitální důkazy a technické otázky – od smartphonů a počítačových systémů přes datová média a data v cloudu až po složité případy, v nichž bylo nutné porovnat informace z několika digitálních zdrojů.
Naši zadavatelé pocházejí jak z institucionální sféry, tak z soukromého a podnikatelského sektoru. Patří mezi ně mimo jiné soudy a justice, orgány činné v trestním řízení, advokáti a obhájci, podniky, pojišťovny a soukromé osoby.
Požadavky se přitom značně liší. Zatímco v jednom řízení může být rozhodující například autentičnost nebo časové zařazení jednotlivého digitálního artefaktu, jiné vyšetřování vyžadují rekonstrukci složitých sledů událostí z několika zařízení a zdrojů dat. Tato práce na konkrétních případech tvoří základ našeho současného způsobu práce.
Kvalifikace a průběžné vzdělávání
Digitální forenzika se neustále vyvíjí. Operační systémy, šifrovací metody, souborové systémy, mobilní platformy, cloudové služby a aplikace se neustále mění. Odborně podložené vyšetřování proto vyžaduje kromě praktických zkušeností také pravidelné další vzdělávání.
Mezi naše kvalifikace patří mimo jiné:
- IT Forensic Mobil Expert – TÜV Rheinland (certifikát č. 2948573, platný do 02/2027)
- Odborník na forenzní analýzu systému Windows – TÜV Rheinland (certifikát č. 2958376, platný do 02/2027)
- Certifikát MOBILedit Forensic Professional (s neomezenou platností)
- Certifikační zkouška OSF Triage (OSForensics)
- Certifikovaný školicí partner společnosti Belkasoft a SUMURI Prémiový partner
- odborné kvalifikace a praktické zkušenosti v oblasti mobilní forenziky
- Zkušenosti s forenzním vyšetřováním systémů Apple, Windows, Android a dalších digitálních systémů
- pravidelné odborné vzdělávání a další vzdělávání
Oba certifikáty jsou veřejně přístupné: Osvědčení na Certipedii (TÜV Rheinland)
Kromě toho se neustále zabýváme novými forenzními metodami, změnami v operačních systémech a vývojem digitálních artefaktů. Kvalifikaci přitom nechápeme jako stav, kterého lze jednou dosáhnout, ale jako nepřetržitý proces.
Vlastní forenzní laboratoř v Kolíně nad Rýnem
Digitální důkazní materiály zůstávají pod naší kontrolou
Forenzní vyšetřování provádíme v naší vlastní laboratoři v Kolíně nad Rýnem. Díky tomu můžeme klíčové kroky zajištění důkazů, rekonstrukce dat a forenzní analýzy provádět v rámci naší vlastní technické infrastruktury.
V závislosti na předmětu zkoumání jsou k dispozici mimo jiné specializovaná pracoviště a postupy pro:
- Mobilní forenzní analýza
- Počítačová forenzika
- forenzní zálohování datových nosičů
- Obnova dat
- Analýza flashových a paměťových médií
- Metody Chip-Off a JTAG
- forenzní záloha jen pro čtení
- izolované testování mobilních zařízení
Mezi ně patří mimo jiné stanice pro blokování zápisu, Faradayovo stínění a specializovaná pracoviště pro obnovu dat a hardwarové vyšetřovací postupy.
Vyšetřovací materiál zůstává po celou dobu zpracování v naší odpovědnosti a není předáván třetím osobám. Každý zadavatel od nás obdrží písemnou dohodu o zachování důvěrnosti (NDA). Zejména v případě citlivých údajů nebo údajů relevantních pro dokazování považujeme kontrolované zacházení s vyšetřovacím materiálem za podstatnou součást forenzní práce.
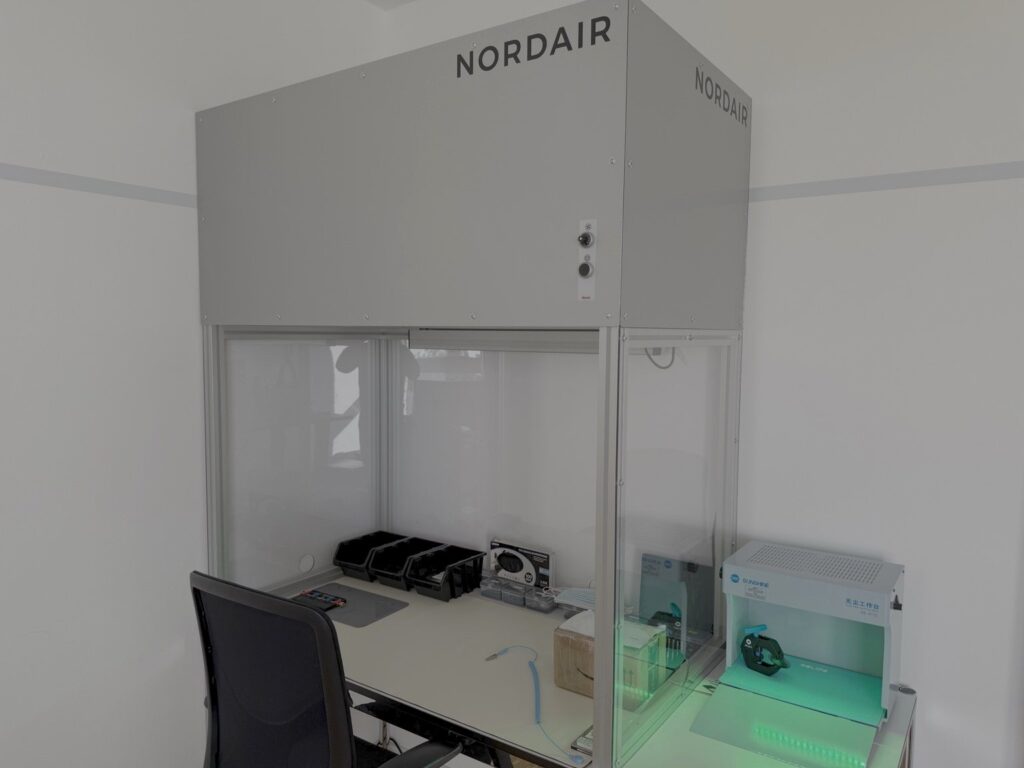
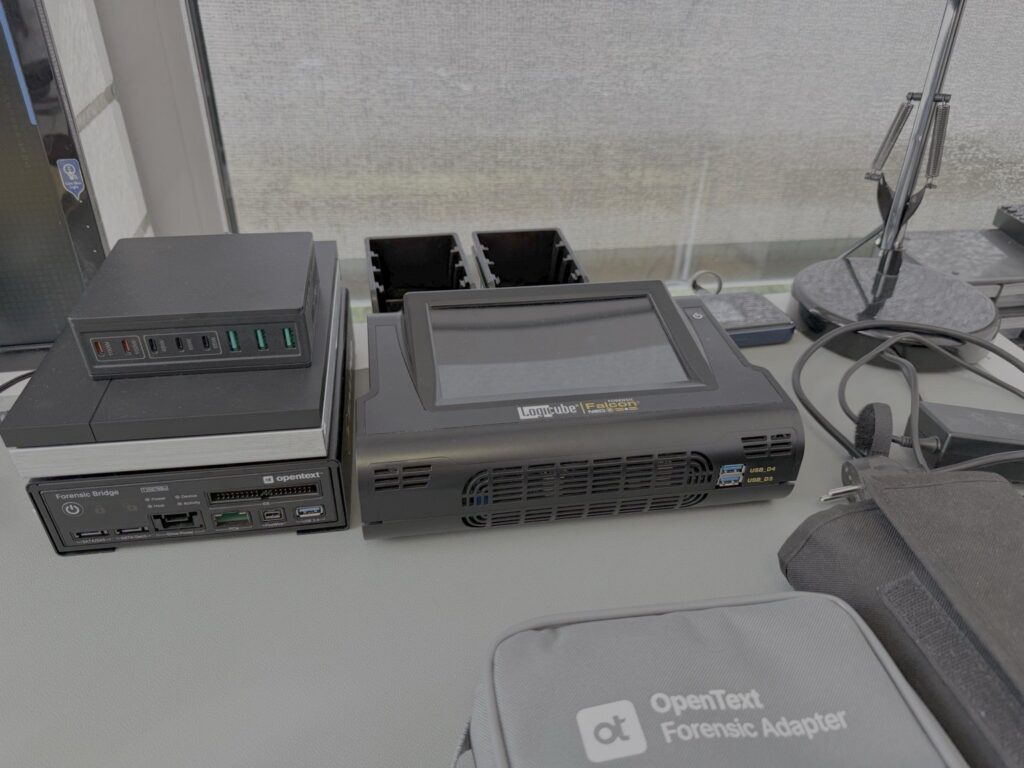
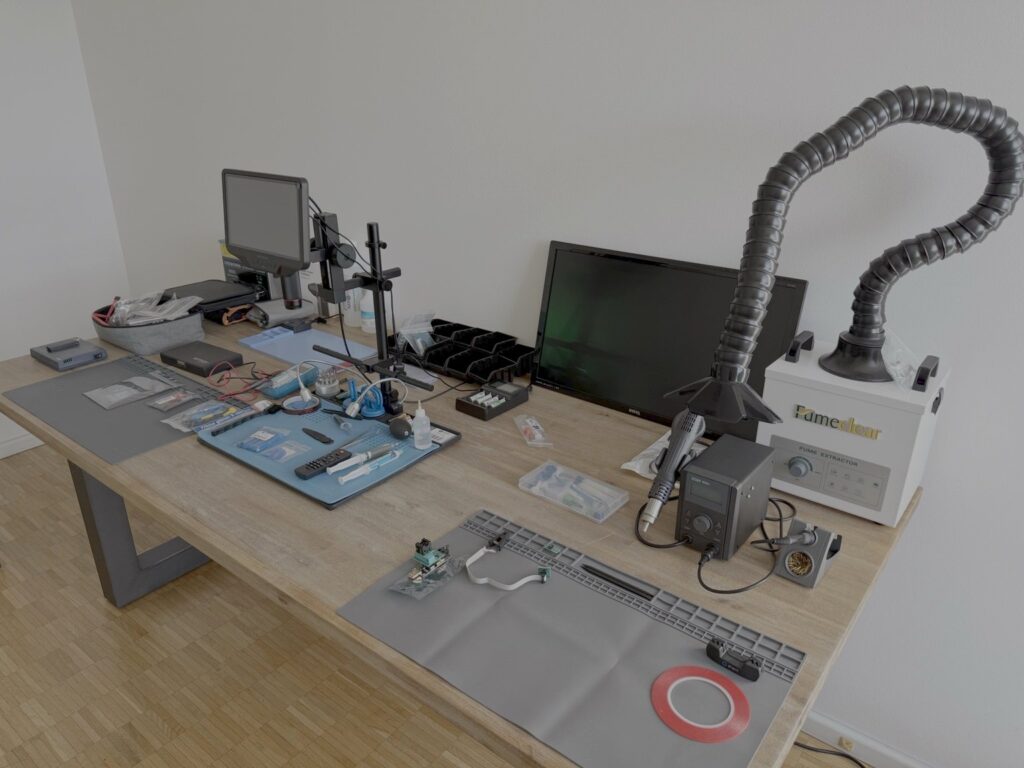
Fotografie pocházejí z naší laboratoře v Kolíně nad Rýnem. Zachycují čistotní pracovní stůl pro obnovu dat, zařízení pro blokování zápisu do hardwaru a systémy pro vytváření obrazů dat za účelem forenzního zálohování, jakož i elektronické pracoviště pro zkoumání hardwaru. Na samostatné stránce popisujeme, jaké pracovní oblasti existují a k čemu slouží.
Náš způsob práce
Srozumitelné, nestranné a nezávislé
Forenzní vyšetřování začíná položením otázky – nikoli požadovaným výsledkem. Naším úkolem je zjistit technicky ověřitelné skutečnosti a vyhodnotit jejich výpovědní hodnotu.
Vyhodnocují se artefakty relevantní pro daný výzkumný úkol – bez ohledu na to, zda potvrzují či vyvracejí původní pracovní hypotézu. Rozlišujeme přitom mezi technicky zjistitelnými skutečnostmi, závěry, které z nich lze logicky odvodit, a předpoklady, které nelze na základě dostupných údajů doložit.
I chybějící důkaz může představovat relevantní výsledek vyšetřování. V případech, kdy stávající digitální stopy neumožňují učinit spolehlivý závěr, je tato hranice jasně uvedena.
Zajištění digitálních důkazů a řetězec důkazů
U vyšetřování týkajících se důkazů není rozhodující pouze výsledek vyšetřování. Stejně důležitá je otázka, jak se s digitálním důkazním materiálem nakládá a na základě jakých údajů bylo učiněno dané zjištění.
V závislosti na zakázce proto dokumentujeme mimo jiné:
- Příjem a stav vyšetřovaného materiálu
- Identifikace příslušných zařízení a datových nosičů
- Předání a jednotlivé kroky zpracování
- používané bezpečnostní postupy
- Hodnoty integrity, resp. hashové hodnoty, pokud je to technicky proveditelné
- použité forenzní nástroje a jejich verze
- hlavní kroky analýzy
- technická omezení
- relevantní nálezy
Cílem je zajistit co nejvíce sledovatelný průběh vyšetřování od přijetí digitálního důkazního materiálu až po jeho technické posouzení.
O kvalitě vyšetření nerozhoduje nástroj
Při naší práci využíváme různé specializované forenzní hardwarové a softwarové řešení. Výběr konkrétního nástroje závisí na předmětu vyšetřování a kladených otázkách.
Forenzní software dokáže extrahovat data, strukturovat je a připravit k analýze. Nenahrazuje však odborné vyhodnocení nálezu. V případě relevantních nebo protichůdných výsledků lze proto dodatečně prověřit podkladové soubory, databáze, metadata a systémové struktury a porovnat nálezy s dalšími zdroji dat.
Kvalita forenzního vyšetřování nezávisí na počtu dostupných softwarových produktů, ale na metodice, technickém posouzení a srozumitelné interpretaci výsledků.
Od zajištění až po odborný posudek
Zvláštní předností společnosti LanCologne je propojení různých technických oborů. V závislosti na předmětu zkoumání můžeme v rámci uceleného procesu zkoumání provádět různé kroky:
- Přijetí důkazních prostředků
- Forenzní zálohování
- Rekonstrukce dat
- Technická analýza
- Korelace různých zdrojů dat
- Vyhodnocení nálezů
- Dokumentace nebo znalecký posudek
Tato souvislost může být důležitá zejména v případě, že je předmět vyšetřování technicky poškozen nebo je nejprve nutné rekonstruovat data, než bude možné provést samotnou forenzní analýzu.
Činnost znalce
Prezentovat technické skutečnosti srozumitelně a jasně
Digitální důkazní materiály mohou být technicky složité. Úkolem znalce proto není pouze vyhledávání digitálních stop. Získané poznatky je třeba zdokumentovat tak, aby byl srozumitelný postup vyšetřování, zjištění i technické závěry.
V závislosti na zadání připravujeme:
- technické dokumentace k zkouškám
- forenzní vyšetřovací zprávy
- závěry znalců
- podrobné IT-forenzní posudky
Přitom dbáme na jasné oddělení technického nálezu od jeho interpretace.
Předávání znalostí
Semináře a odborná výměna zkušeností
Praktické zkušenosti z řešení konkrétních případů se promítají také do naší školicí a seminární činnosti. Společnost LanCologne zprostředkovává znalosti z vybraných oblastí IT a mobilní forenziky a zabývá se přitom jak osvědčenými vyšetřovacími metodami, tak i aktuálními technickými trendy.
Výuka forenzních metod je zároveň důležitou součástí naší vlastní odborné práce: metody musí být vysvětleny srozumitelně, musí být technicky odůvodněné a musí být možné je kriticky zpochybňovat.
Mezi ně patří také činnost lektora v oblasti forenzní analýzy systémů macOS, iOS a watchOS.
Naše odborné obory
Naše činnost zahrnuje zejména:
Mobilní forenzní analýza
Forenzní zálohování a analýza zařízení iPhone, iPad a Android a souvisejících datových zdrojů.
Počítačová forenzika
Vyšetřování systémů Windows, macOS a Linux, datových nosičů, souborových systémů a systémových artefaktů.
Cloudová forenzika
Zaznamenávání a analýza relevantních dat z cloudu a jejich korelace s lokálními zařízeními a aktivitami uživatelů.
Zajištění digitálních důkazů
Sledovatelné zabezpečení digitálních předmětů vyšetřování s ohledem na integritu a dokumentaci.
Obnova a rekonstrukce dat
Technické obnovení a rekonstrukce dat z logicky nebo fyzicky poškozených paměťových médií, pokud je to technicky možné.
Znalecký posudek
Technické posouzení digitálních skutečností a srozumitelné znázornění výsledků pro soudní i mimosoudní záležitosti.
Další technické kvalifikace
Naše technické zkušenosti se neomezují pouze na digitální forenziku. Díky naší dlouholeté činnosti v oblasti IT disponujeme navíc kvalifikacemi a zkušenostmi mimo jiné v oblastech síťových technologií, firewallových systémů, infrastruktur WLAN a IT bezpečnosti. Mezi ně patří, respektive patřily, mimo jiné výrobcem specifické kvalifikace Ubiquiti Enterprise Wireless Admin, Ubiquiti Broadband Wireless Admin, Certified Siklu Master a LANCOM Certified Specialist WLAN (2015–2017).
Tyto znalosti doplňují naši forenzní činnost, zejména v případech, kdy je třeba do technického posouzení zahrnout síťové, infrastrukturní nebo bezpečnostní komponenty. Těžiště naší současné činnosti však jednoznačně spočívá v IT forenzice, zajišťování digitálních důkazů, znalecké činnosti a rekonstrukci dat.
LanCologne – IT forenzika z Kolína nad Rýnem
Naším cílem není slibovat konkrétní výsledek pro každou otázku. Naším cílem je zkoumat digitální skutečnosti pomocí vhodných technických metod a srozumitelně prezentovat, co lze na základě dostupných digitálních stop zjistit – a co nikoli. Tento způsob práce tvoří základ naší činnosti jako znalecké kanceláře a forenzní laboratoře.
Chcete nechat prošetřit nějakou digitální záležitost?
Nejprve nám můžete popsat výchozí situaci a váš problém. Na základě toho budeme moci posoudit, jaké možnosti šetření jsou vhodné a jaké podklady či důkazní prostředky k tomu budou zapotřebí.