
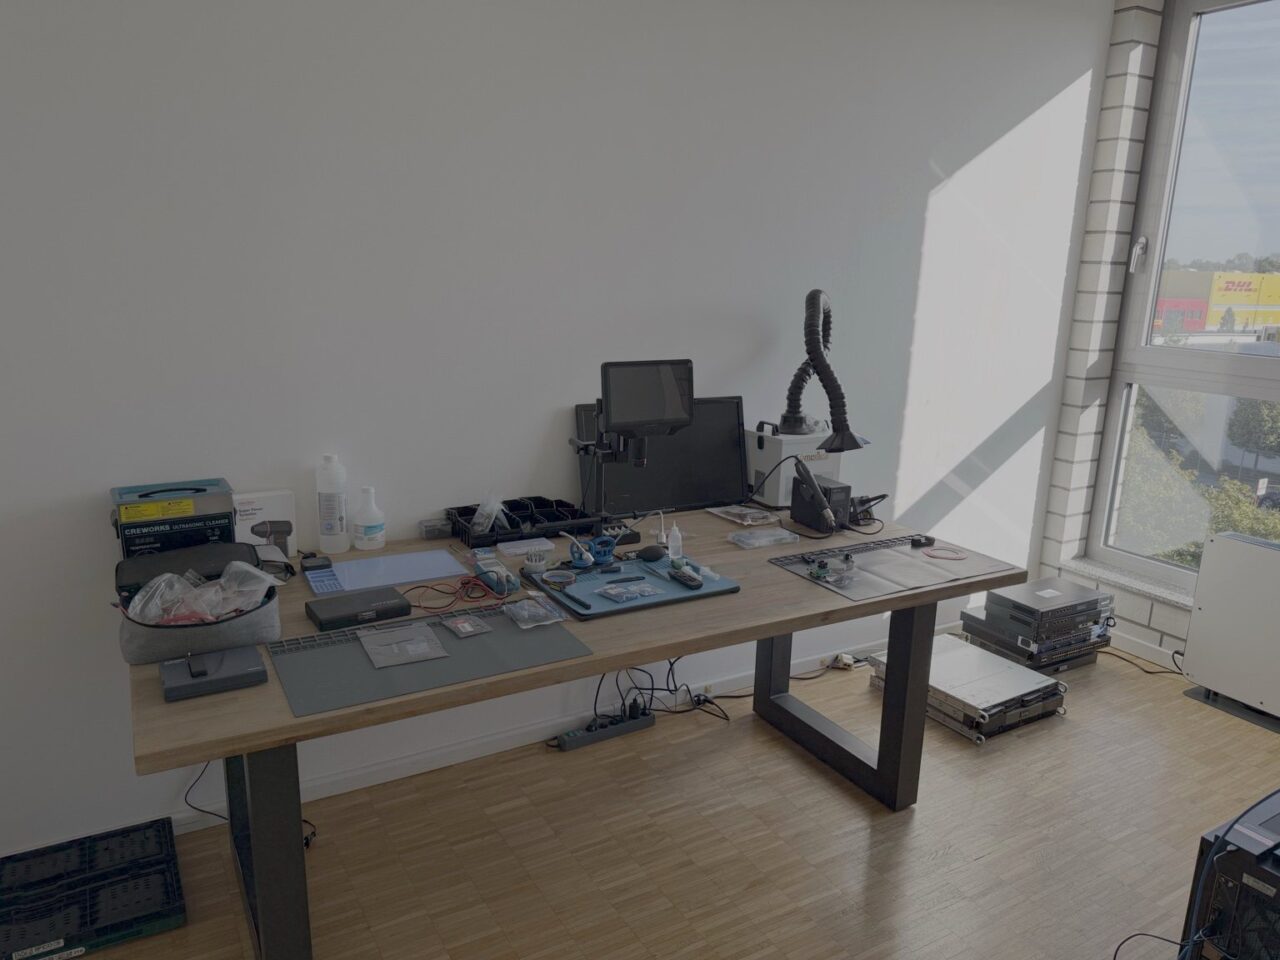
Laboratoř v kostce
- Umístění: Horbeller Str. 31, 50858 Köln
- Oblasti činnosti: forenzní zálohování datových nosičů, mobilní forenzika, vyšetřování elektroniky a hardwaru, obnova dat na pracovním stole v čistém prostoru
- Služby poskytované na tomto základě: IT forenzika, mobilní forenzika, obnova dat, kontrola smartphonů na přítomnost škodlivého softwaru, znalecké posudky
- Physische Sicherheit: Alarmanlage und durchgängige Videoüberwachung (24/7) der hierfür vorgesehenen Gebäudebereiche als zusätzliche Schutzstufe für Räumlichkeiten, Geräte und Untersuchungsmaterial
- Odpovědná osoba: Risto Popovski, soudní znalec v oboru IT forenziky s certifikáty TÜV Rheinland (IT Forensic Windows Expert, IT Forensic Mobil Expert, platné do 02/2027) – Důkaz na Certipedii
Forenzní zálohování datových nosičů
Forenzní vyšetřování obvykle začíná zálohováním. Pokud je to technicky možné, je původní datový nosič chráněn před zápisem a nejprve se vytvoří forenzní záloha. Další analýza se poté zásadně provádí na základě této zálohy, resp. pracovní kopie z ní vytvořené.
Proč je ochrana proti zápisu u originálních datových nosičů důležitá
Již samotné připojení datového nosiče k běžnému počítači může způsobit změnu dat. Operační systém například vytváří soubory nebo aktualizuje časová razítka. U podporovaných datových nosičů proto používáme hardwarové blokátory zápisu. Ty umožňují čtení a zabraňují neúmyslnému zápisu na připojený originální nosič. Díky tomu lze později zpětně zjistit, na jakém stavu dat je vyšetřování založeno.
Řízené zálohování a kontrola integrity pomocí hashových hodnot
K zálohování jsou k dispozici specializované forenzní systémy pro vytváření obrazů. Ke každé záloze vypočítáváme hashové hodnoty. Jedná se o jakýsi digitální otisk: již minimální změna v datech vede k jiné hodnotě. Pokud se hashové hodnoty shodují, je prokázáno, že zkoumaná kopie odpovídá zálohovaným datům.
Více informací: Forenzní analýza systému Windows · Writeblocker v linuxové forenzice
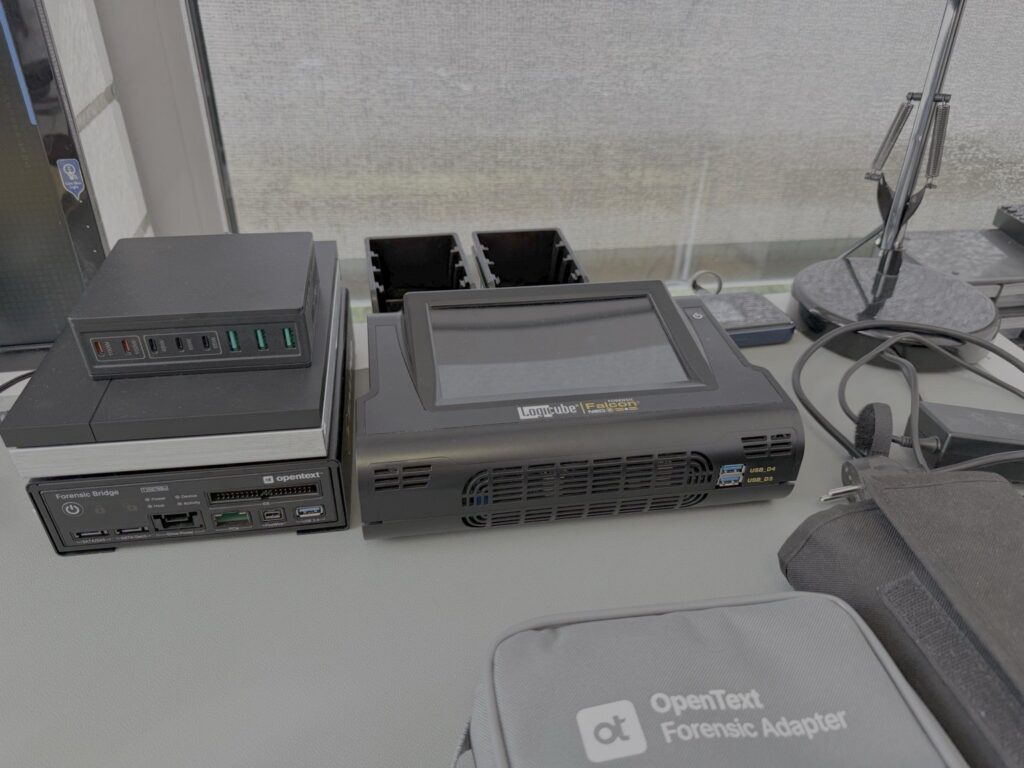
Pracoviště pro mobilní forenziku
Smartphony a tablety testujeme na samostatném pracovišti v laboratoři.
Síťová izolace podle mezinárodně uznávaných standardů
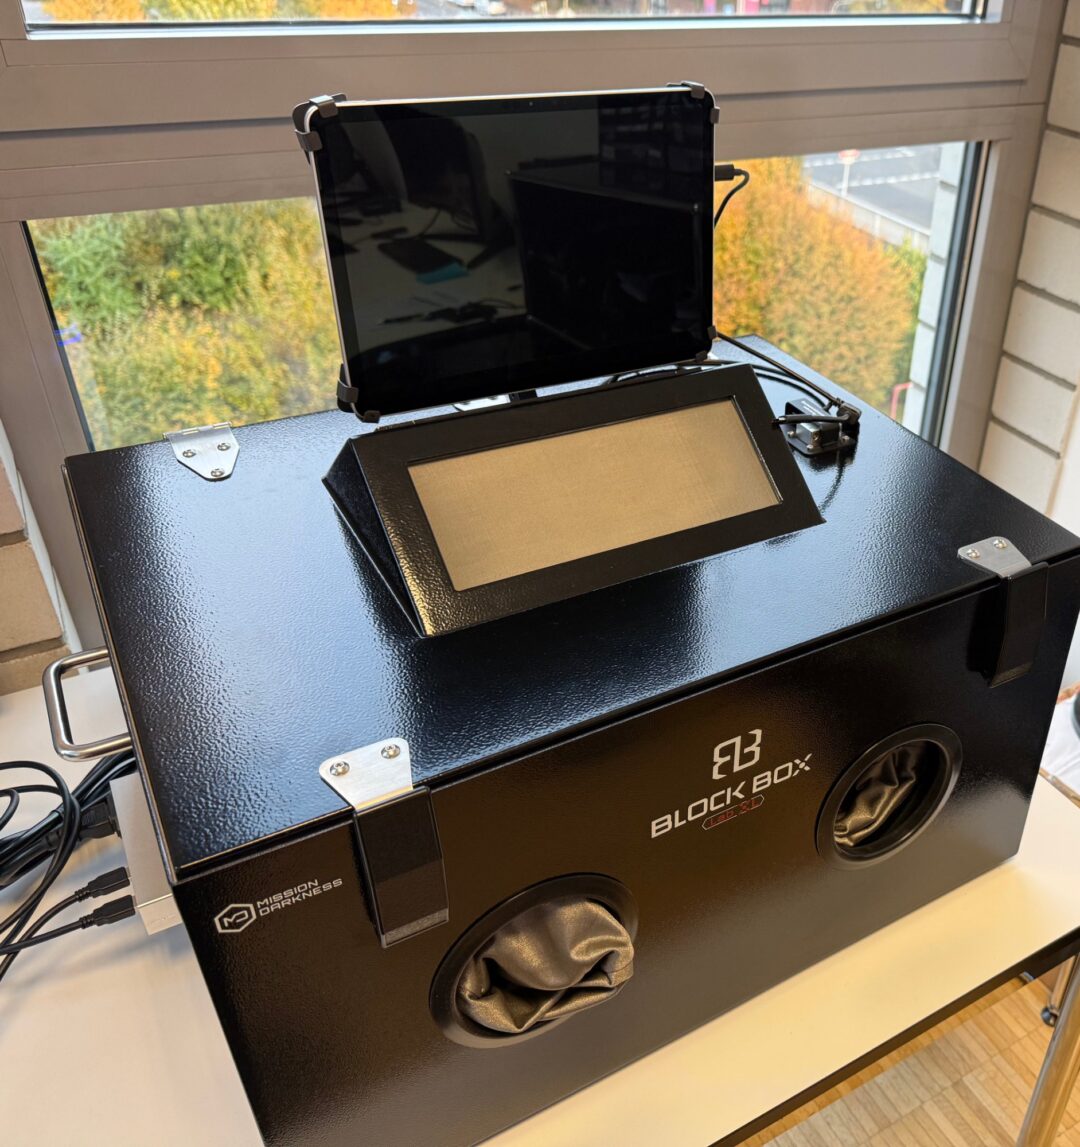
Mobilní zařízení zajišťujeme a zkoumáme ve stíněné pracovní stanici (BlockBox Lab XL, Mission Darkness). Ta odpojí zařízení od mobilní sítě, Wi-Fi a Bluetooth. Tím se zabrání tomu, aby příchozí data nebo vzdálené přístupy, například vzdálené vymazání, po převzetí změnily data. Díky rukavicovým průchodům a filtrovaným napájecím a datovým vedením zůstává zařízení ovladatelné a lze jej napájet a forenzně zajistit.
Řídíme se tím doporučeními mezinárodních směrnic pro mobilní forenzní analýzu, zejména NIST SP 800-101 a osvědčenými postupy SWGDE. Účinnost stínění jsme ověřili a zdokumentovali.
Doplňková vizuální dokumentace úkonů zkoumání
Stíněná pracovní komora je vybavena integrovanou videokamerou, kterou lze zaznamenávat úkony zkoumání na mobilních zařízeních v průběhu jejich zpracování. Takto lze jako doplněk k písemnému protokolu o zkoumání dokumentovat zejména ruční úkony obsluhy, změny stavu zařízení i jednotlivé pracovní kroky. Záznam probíhá uvnitř stíněného prostředí, takže jej není nutné otevírat pouze kvůli dokumentaci.
Pokud jsou takové záznamy pořízeny, lze je přiřadit k příslušnému zkoumání a uchovat jako doplňkové dokumentační podklady se zachováním integrity jejich dat.
Proč neexistuje jediný postup pro všechny smartphony
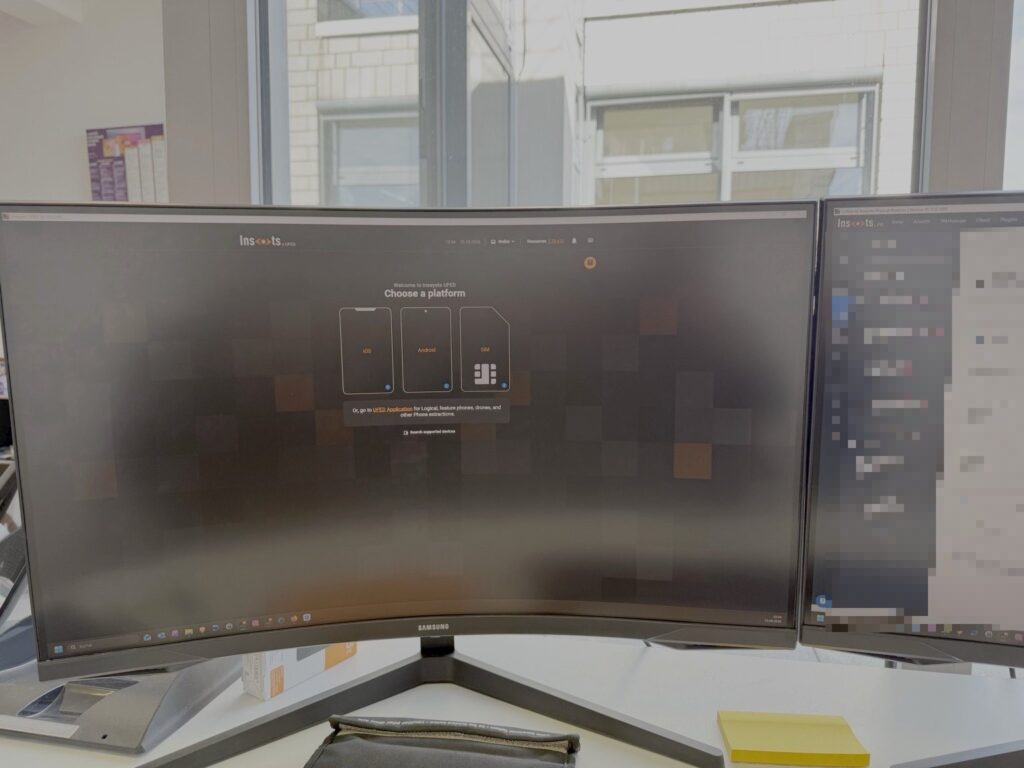
To, jaké údaje lze zachránit, závisí na několika faktorech: výrobci a modelu, verzi operačního systému, bezpečnostním stavu (zamčeno nebo odemčeno, zašifrováno) a konkrétní situaci. V závislosti na výchozí situaci proto přicházejí v úvahu různé postupy extrakce a analýzy. U každého šetření dokumentujeme, jaký postup používáme a kde leží jeho hranice.
Kontrola přítomnosti škodlivého softwaru a monitorování
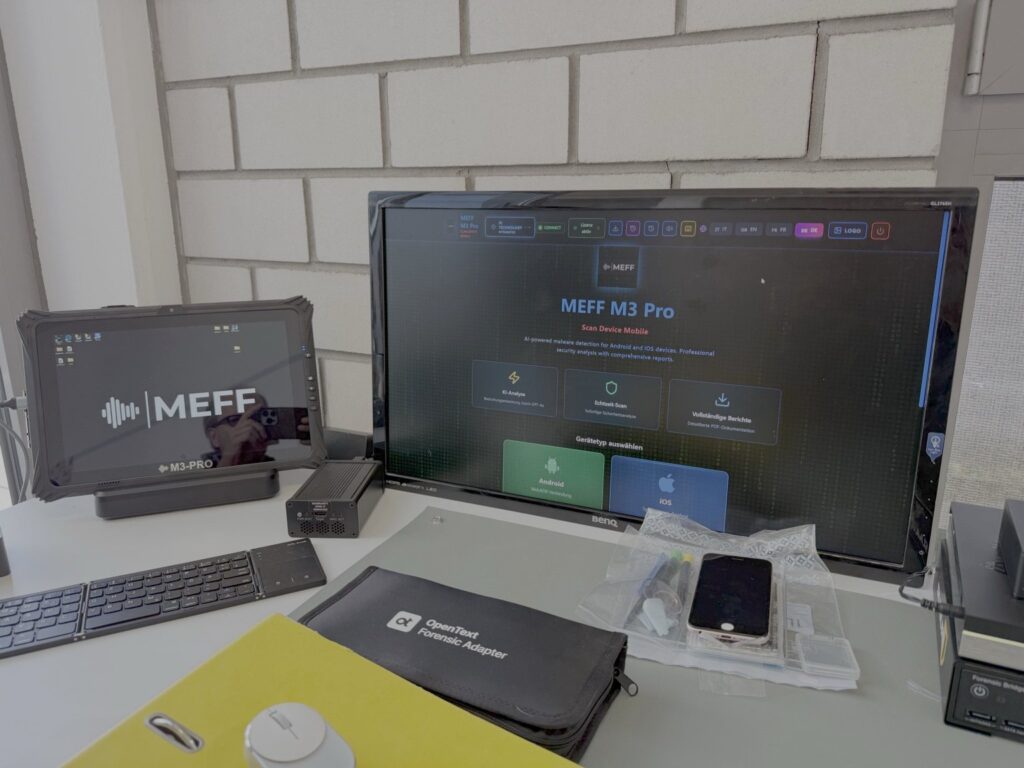
V případě podezření na spyware, stalkerware nebo jiný škodlivý software provádíme kontrolu zařízení s operačními systémy Android a iOS pomocí specializovaných analytických systémů. Negativní výsledek neznamená, že lze vyloučit napadení zařízení. Proto vždy vysvětlujeme význam každého výsledku.
Více informací: Mobilní forenzní analýza · Nechat zkontrolovat smartphone na přítomnost škodlivého softwaru · Analýza mobilního malwaru
Analýza elektroniky a hardwaru
Pokud již nelze z zařízení normálně načíst data
Poškození vodou, rozbití, vadné součástky nebo zařízení, které se již nespustí: V takových případech se zálohování dat často nepodaří provést přes běžné připojení. V takovém případě je nejprve nutné provést opravy hardwaru, aby bylo možné data vůbec načíst.
Mikroskopie, technika pájení a oprav
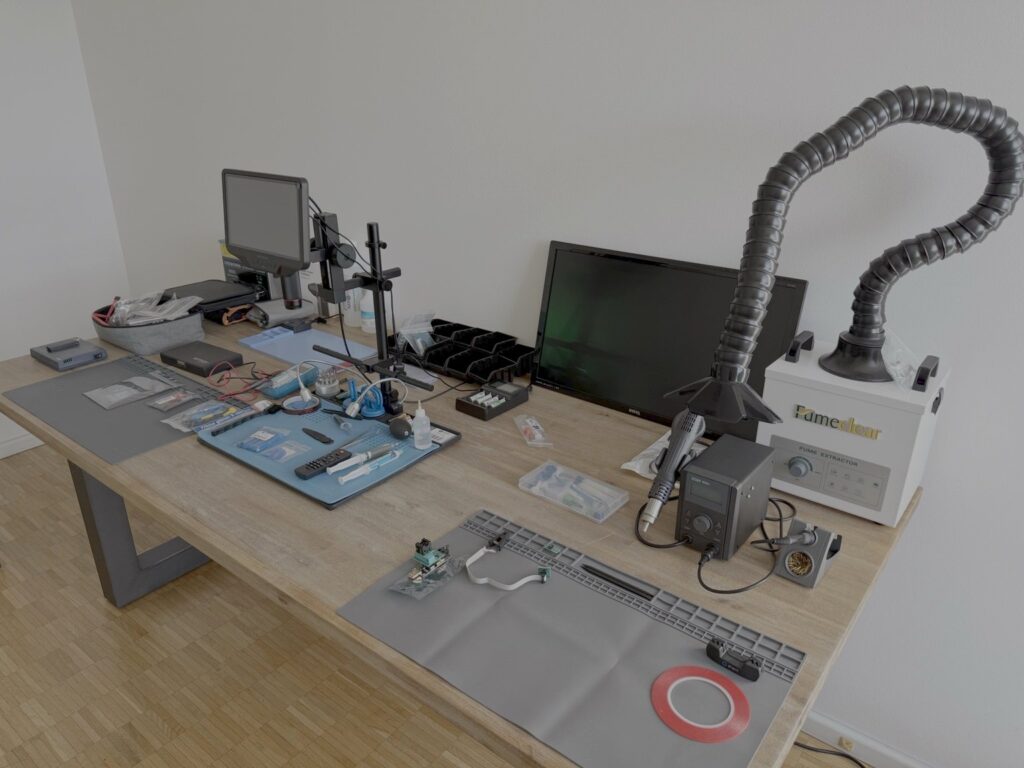
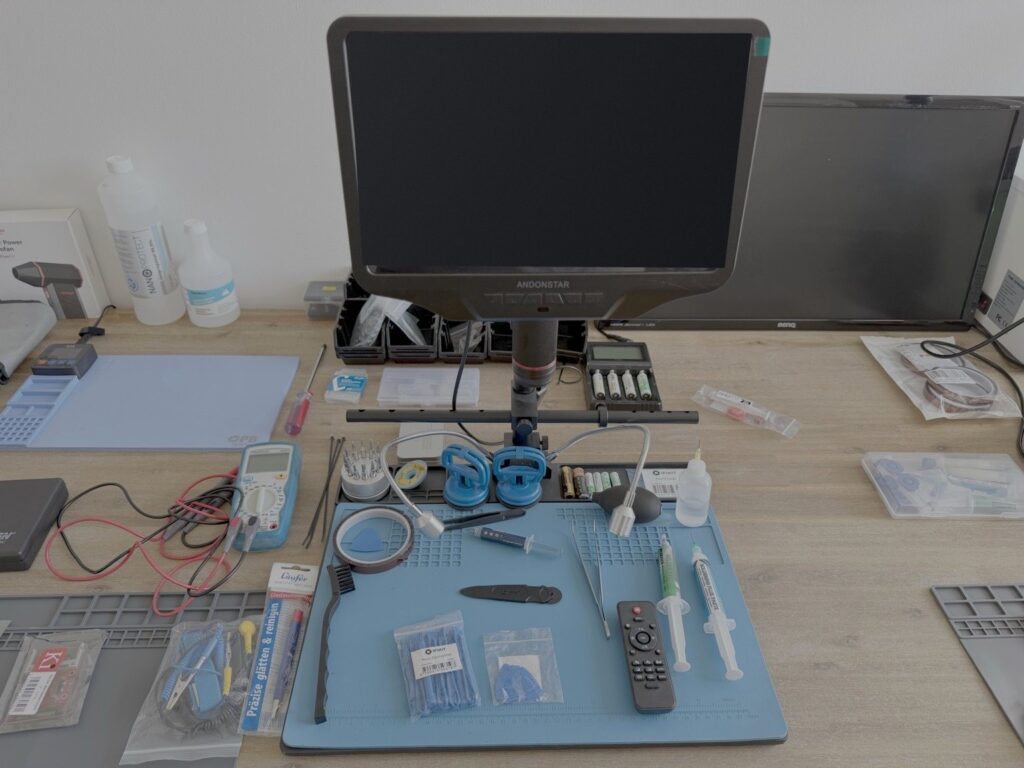
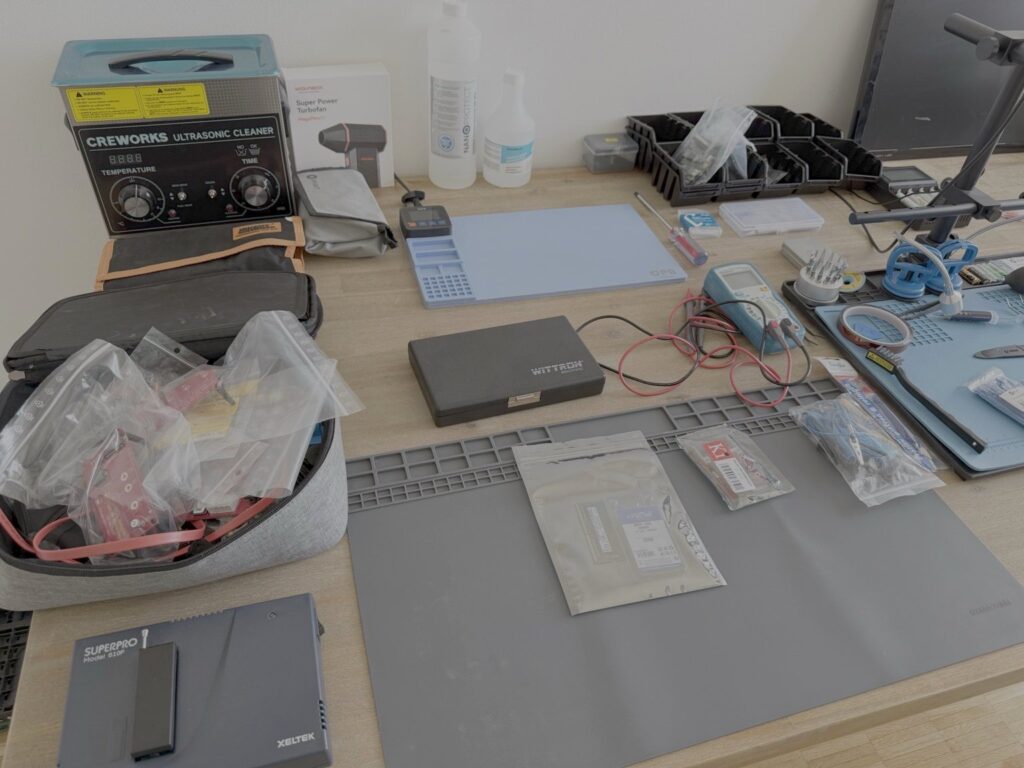
Mnoho součástek na moderních deskách plošných spojů lze spolehlivě posoudit a zpracovat pouze pod zvětšením. Na elektronickém pracovišti je k tomu k dispozici digitální mikroskop, pájecí a opravná technika s odsáváním pájecích výparů a pracovní plochy chráněné proti elektrostatickému výboji (ESD). Plochy chráněné proti ESD chrání citlivou elektroniku před elektrostatickým výbojem.
Hardwarové metody přístupu: JTAG a Chip-Off
Pokud nelze zařízení oslovit přes jeho běžné konektory ani po hardwarové úpravě, lze zvážit použití hardwarových metod. U metody JTAG se k paměti přistupuje přes testovací a kontrolní konektory na desce, u metody Chip-Off se paměťový čip odpájí a data se z něj vyčtou pomocí programátoru. Obě metody provádíme na našem elektronickém pracovišti. To, zda jsou vhodné, závisí na zařízení, architektuře paměti a bezpečnostních mechanismech. U mnoha moderních smartphonů jsou data šifrována a vázána na hardware zařízení. Paměť přečtená přímo sice poskytuje surová data, ale ne nutně využitelné uživatelské údaje. Zda má takový postup v konkrétním případě šanci na úspěch, s vámi vyjasníme před jeho provedením.
Obnova dat na pracovním stole v čistém prostoru
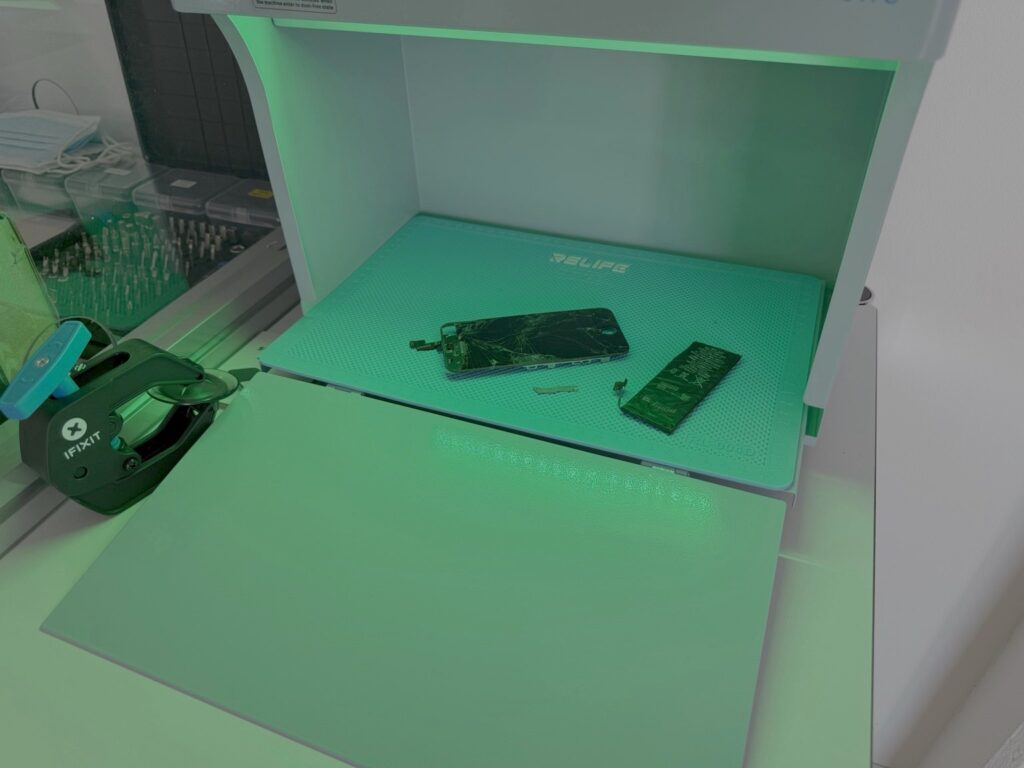
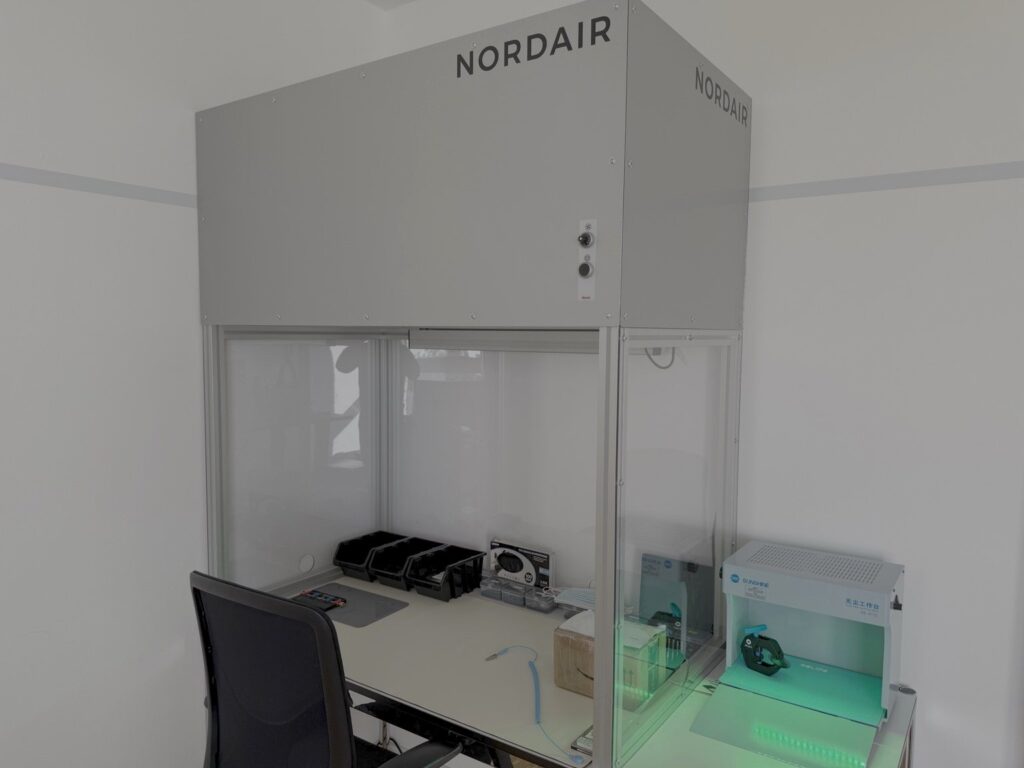
Některé práce s datovými nosiči je třeba provádět v prostředí chráněném před prachem. K tomuto účelu je v laboratoři k dispozici čistotní pracovní stůl. Ten zásobuje pracovní prostor vzduchem, který je čištěn filtrem HEPA třídy H14. Filtry této třídy podle normy EN 1822 zachycují nejméně 99,995 % částic v nejobtížněji zachytitelné velikostní třídě. Jedná se o kontrolované pracoviště pro otevřené datové nosiče a citlivé elektronické součástky, nikoli o klasifikovanou čistou místnost.
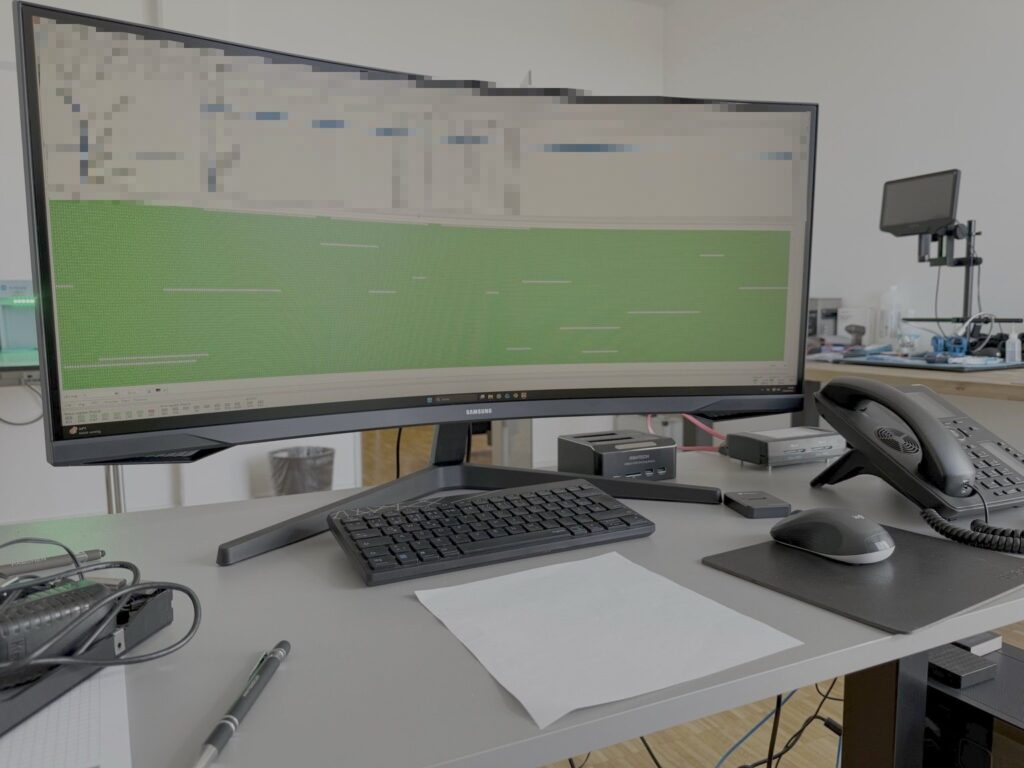
Poškozené datové nosiče následně vyhodnocujeme na analytickém pracovišti pomocí specializovaného softwaru pro obnovu dat.
Více informací: Obnova dat v Kolíně nad Rýnem
Physische Sicherheit der Labor- und Geschäftsräume
Unser IT-Forensik-Labor und die für die Aufbewahrung von Untersuchungsmaterial vorgesehenen Bereiche sind durch ein mehrstufiges Sicherheitskonzept geschützt. Dazu gehören eine Alarmanlage sowie eine durchgängige Videoüberwachung (24/7) der hierfür vorgesehenen Gebäudebereiche.
Die Überwachung dient dem Schutz der Räumlichkeiten, der dort verwahrten Geräte und Datenträger sowie der Erkennung unbefugter Zutritte. Soweit es für einen konkreten Vorgang erforderlich und rechtlich zulässig ist, können vorhandene Aufzeichnungen dabei helfen, Zutritte, Aufenthalte und Geräteübergaben zeitlich nachzuvollziehen.
Der Zugriff auf die Aufzeichnungen ist auf berechtigte Personen beschränkt. Verarbeitung, Aufbewahrung und Löschung erfolgen zweckgebunden unter Beachtung der geltenden Datenschutzvorgaben.
Die Gebäudesicherung ergänzt unsere fallbezogene Dokumentation. Zusammen mit Übergabeprotokollen, Beweismittelkennzeichnung, Hashwerten, Untersuchungsprotokollen und – bei geeigneten mobilen Untersuchungen – der internen Kamera unserer abgeschirmten BlockBox entsteht eine mehrstufige Nachvollziehbarkeit vom Eingang eines Geräts bis zur abschließenden Ergebnisaufbereitung.
Zacházení s vyšetřovacím materiálem a důkazními prostředky
U vyšetření relevantních pro dokazování nezáleží jen na výsledku, ale také na tom, jak k němu došlo. V závislosti na zadání dokumentujeme mimo jiné:
- Příjem a stav vyšetřovaného materiálu
- Předání a jednotlivé kroky zpracování (řetězec odpovědnosti)
- používané bezpečnostní postupy
- Hashové hodnoty nebo hodnoty integrity záloh
Zkoumaný materiál zůstává po celou dobu zpracování v naší odpovědnosti. Nepředáváme jej třetím stranám. Každému zadavateli zasíláme písemnou dohodu o zachování důvěrnosti (NDA), a to bez ohledu na to, zda se jedná o soukromou osobu, společnost, advokátní kancelář nebo úřad.
Více informací: Odborné posudky týkající se smartphonů
Co to znamená pro vaše vyšetření
- Fyzické osoby: Zařízení a data se zpracovávají ve vlastní laboratoři, nikoli u různých poskytovatelů služeb. IT forenzika pro soukromé osoby
- Advokáti a obhájci v trestních věcech: Záloha s ochranou proti přepsání a hash hodnotami, stejně jako zdokumentované pracovní kroky, umožňují ověřitelnost zjištění. IT forenzika pro právníky
- Společnost: Datová média, počítače a mobilní zařízení související s daným incidentem lze na jednom místě zajistit a prozkoumat. IT forenzika pro firmy
- Úřady a soudy: V popředí stojí dokumentace, transparentní postupy a integrita důkazů. Služby pro úřady
Často kladené otázky týkající se laboratoře
Budou moje přístroje předány externím laboratořím?
Ne. Vzorky k vyšetření nepředáváme třetím stranám. Po celou dobu zpracování zůstávají v naší laboratoři v Kolíně nad Rýnem.
Dostanu prohlášení o zachování důvěrnosti?
Ano. Každému zadavateli zasíláme písemnou dohodu o mlčenlivosti (NDA).
Mohu zařízení odevzdat osobně v laboratoři?
Ano, po předchozí domluvě termínu. Alternativně je možné zboží zaslat poštou.
Lze z každého zařízení načíst data?
Ne. To, zda a v jakém rozsahu je zálohování možné, závisí na zařízení, jeho stavu a úrovni zabezpečení. To vyjasníme před zahájením vyšetření.
Proč představujete svou laboratoř?
Aby jste ještě před zadáním zakázky věděli, kde a jakým způsobem bude váš vzorek zpracován.
Požádat o vyšetření
Stručně nám popište zařízení a problém. Řekneme vám, jaké kroky je vhodné podniknout a kde leží technické limity.