
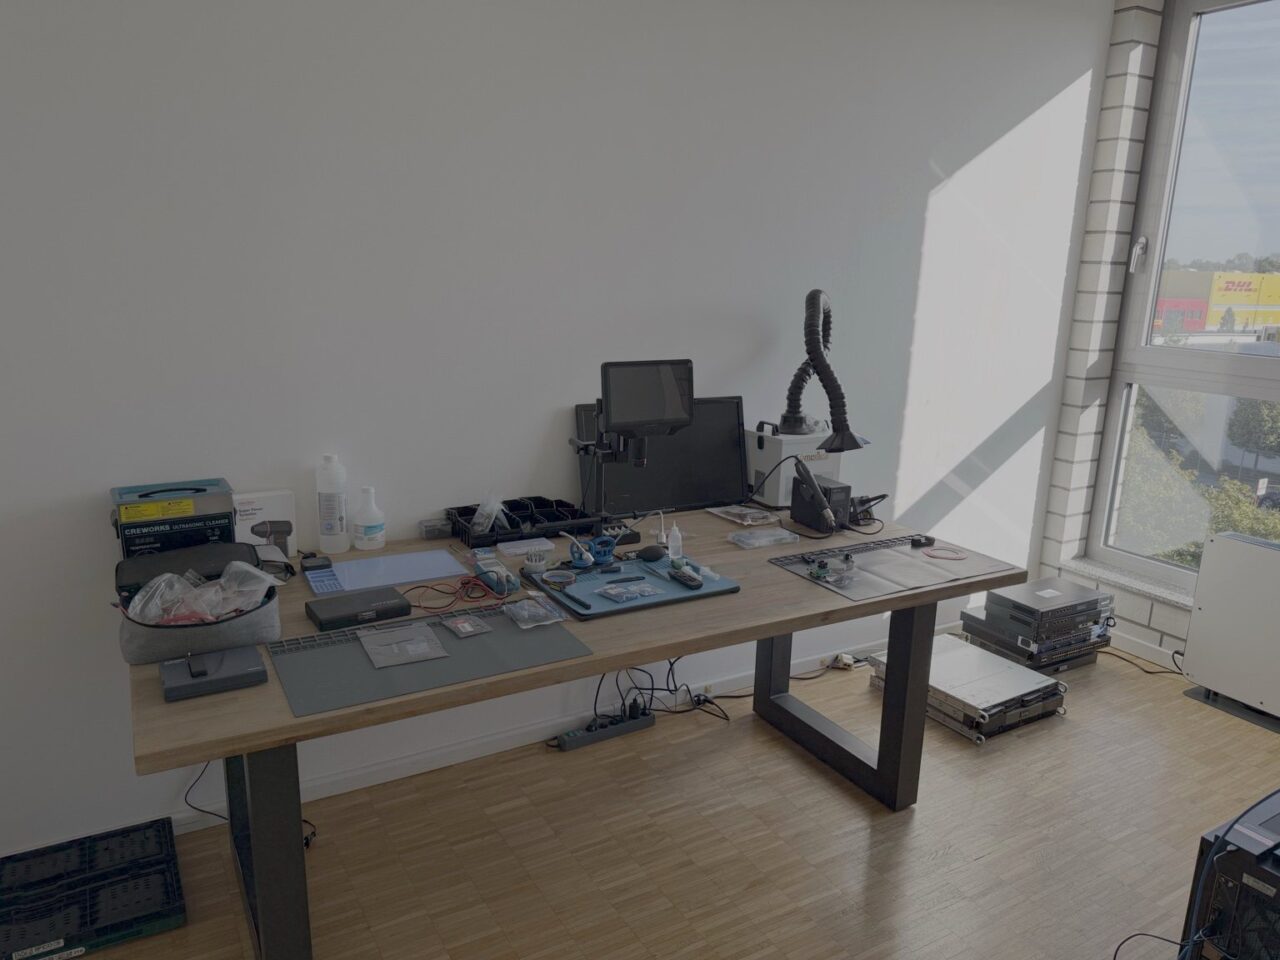
Das Labor auf einen Blick
- Umístění: Horbeller Str. 31, 50858 Kolín nad Rýnem
- Arbeitsbereiche: forensische Sicherung von Datenträgern, Mobile Forensik, Elektronik- und Hardwareuntersuchung, Datenrettung an der Reinraumwerkbank
- Leistungen auf dieser Grundlage: IT-Forensik, Mobile Forensik, Datenrettung, Prüfung von Smartphones auf Schadsoftware, sachverständige Gutachten
- Verantwortlich: Risto Popovski, Sachverständiger IT-Forensik mit TÜV-Rheinland-Zertifikaten (IT Forensic Windows Expert, IT Forensic Mobil Expert, gültig bis 02/2027) – Nachweis auf Certipedia
Forensische Sicherung von Datenträgern
In der Regel steht am Anfang einer forensischen Untersuchung die Sicherung. Soweit technisch möglich, wird der Originaldatenträger vor Schreibzugriffen geschützt und zunächst eine forensische Sicherung erstellt. Die weitere Analyse erfolgt anschließend grundsätzlich auf Grundlage dieser Sicherung beziehungsweise einer daraus erstellten Arbeitskopie.
Warum Schreibschutz bei Originaldatenträgern wichtig ist
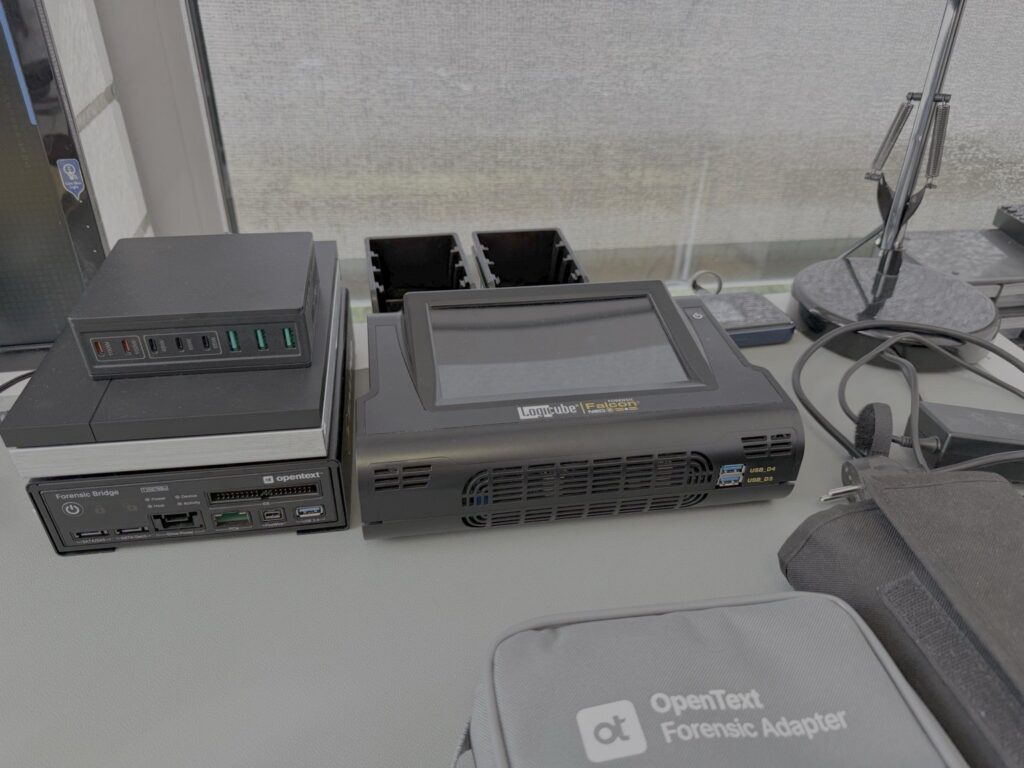
Schon das Anschließen eines Datenträgers an einen normalen Computer kann Daten verändern. Das Betriebssystem legt zum Beispiel Dateien an oder aktualisiert Zeitstempel. Für unterstützte Datenträger setzen wir deshalb Hardware-Writeblocker ein. Sie lassen Lesezugriffe zu und verhindern unbeabsichtigte Schreibzugriffe auf das angeschlossene Originalmedium. So lässt sich später nachvollziehen, auf welchem Datenstand die Untersuchung beruht.
Kontrollierte Sicherung und Integritätsprüfung mit Hashwerten
Für die Sicherung stehen spezialisierte forensische Imaging-Systeme zur Verfügung. Zu jeder Sicherung berechnen wir Hashwerte. Das ist eine Art digitaler Fingerabdruck: Schon eine minimale Änderung an den Daten führt zu einem anderen Wert. Stimmen die Hashwerte überein, ist belegt, dass die untersuchte Kopie den gesicherten Daten entspricht.
Mehr dazu: Forenzní analýza systému Windows · Writeblocker in der Linux-Forensik
Arbeitsplatz für Mobile Forensik
Smartphones und Tablets untersuchen wir an einem eigenen Arbeitsplatz im Labor.
Warum es nicht das eine Verfahren für alle Smartphones gibt
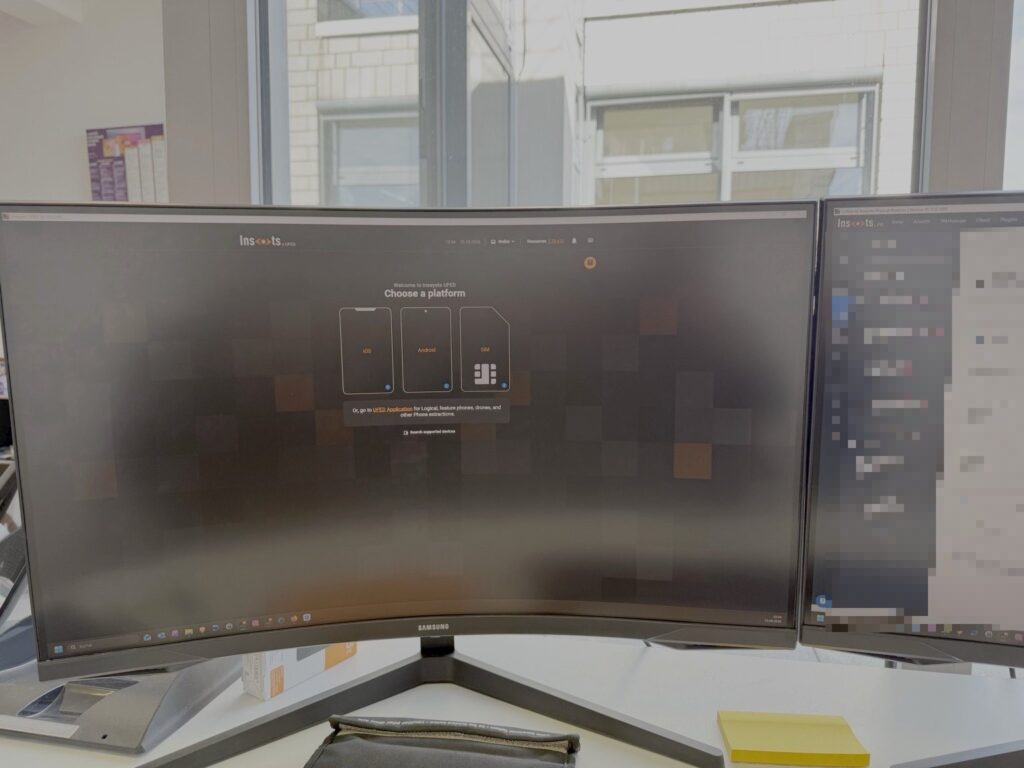
Welche Daten sich sichern lassen, hängt von mehreren Faktoren ab: Hersteller und Modell, Betriebssystemversion, Sicherheitszustand (gesperrt oder entsperrt, verschlüsselt) und die konkrete Fragestellung. Je nach Ausgangslage kommen deshalb unterschiedliche Extraktions- und Analyseverfahren in Betracht. Welches Verfahren wir einsetzen und wo seine Grenzen liegen, dokumentieren wir für jede Untersuchung.
Prüfung auf Schadsoftware und Überwachung
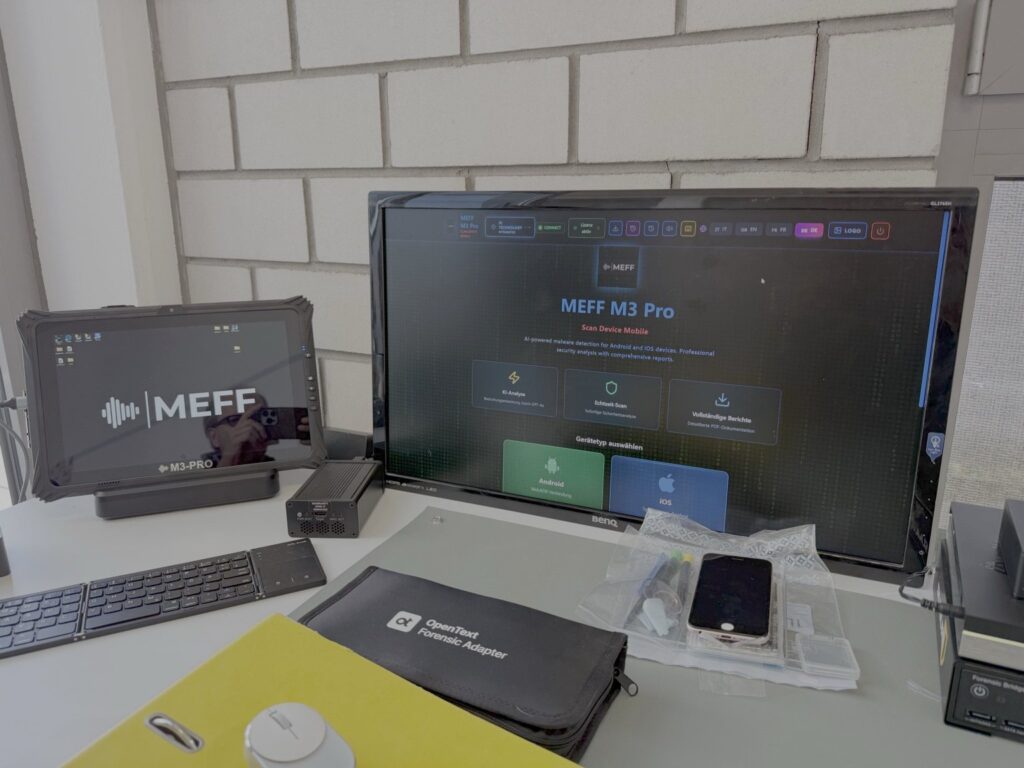
Bei Verdacht auf Spyware, Stalkerware oder andere Schadsoftware prüfen wir Android- und iOS-Geräte mit spezialisierten Analysesystemen. Ein unauffälliges Ergebnis bedeutet nicht, dass eine Kompromittierung ausgeschlossen ist. Deshalb erläutern wir die Aussagekraft jedes Ergebnisses.
Mehr dazu: Mobilní forenzní analýza · Smartphone auf Schadsoftware prüfen lassen · Analýza mobilního malwaru
Elektronik- und Hardwareuntersuchung
Wenn sich ein Gerät nicht mehr normal auslesen lässt
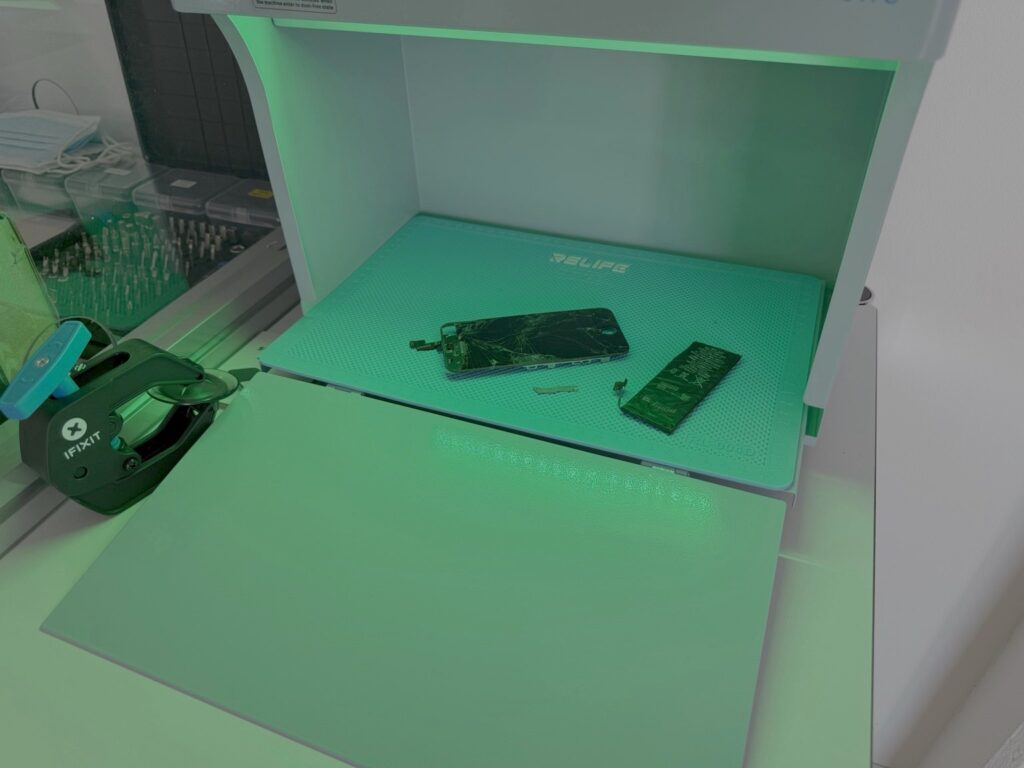
Wasserschaden, Bruch, defekte Bauteile oder ein Gerät, das nicht mehr startet: In solchen Fällen gelingt die Datensicherung oft nicht über die normalen Anschlüsse. Dann muss zuerst an der Hardware gearbeitet werden, damit ein Auslesen überhaupt möglich wird.
Mikroskopie, Löt- und Rework-Technik
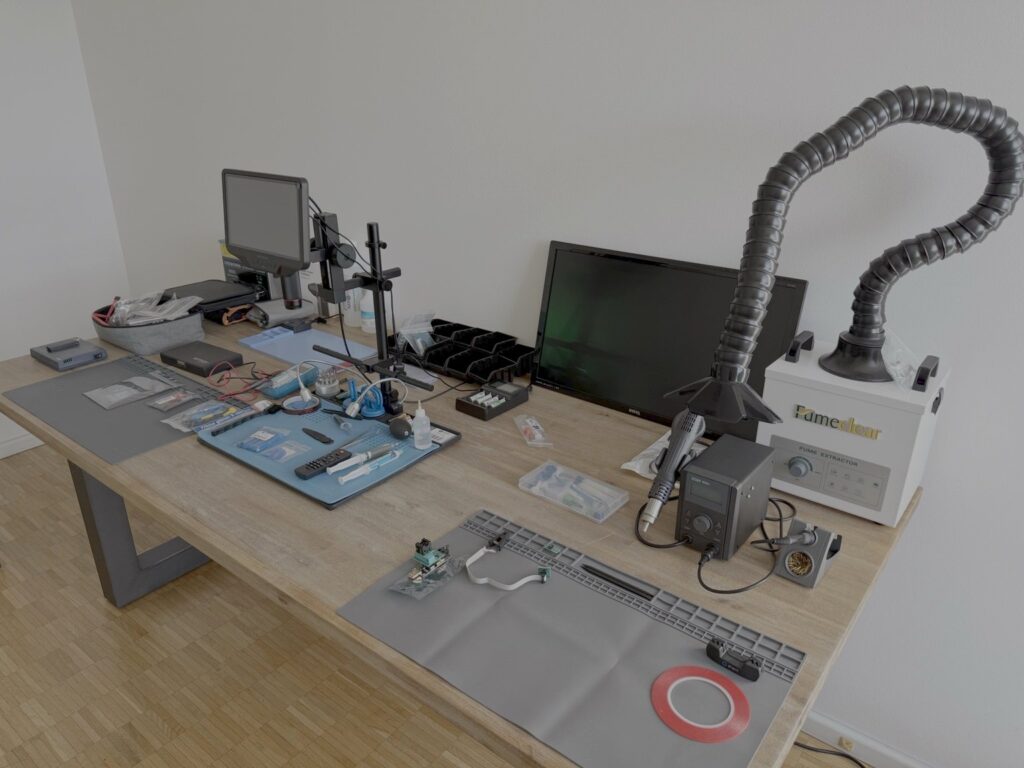
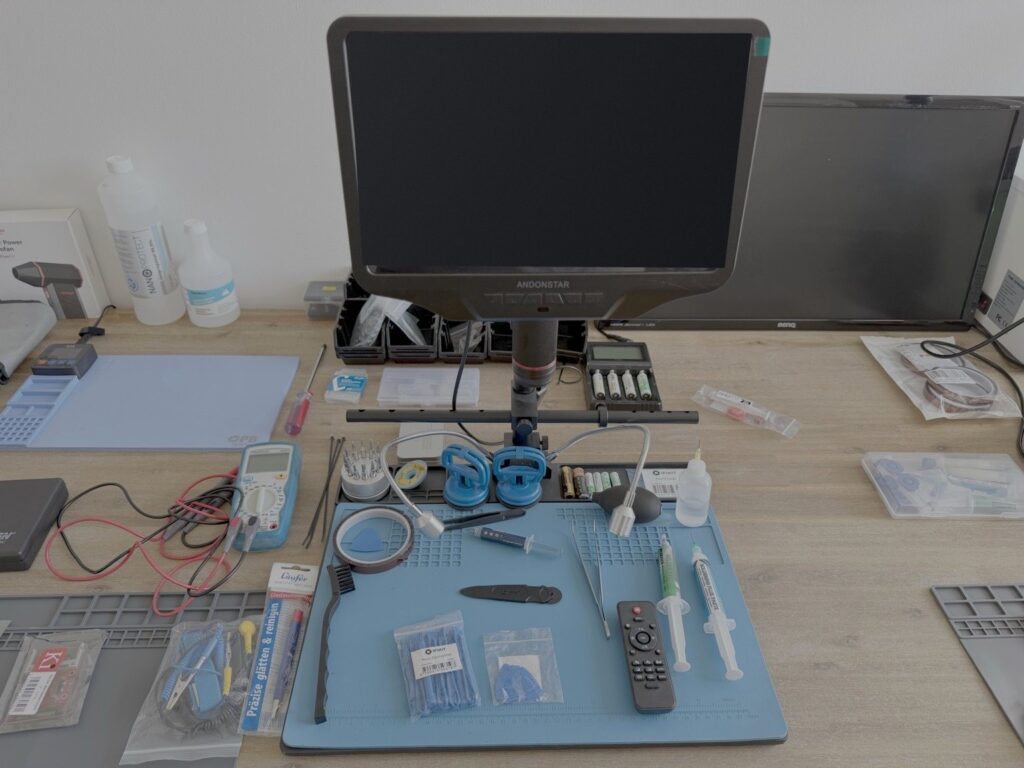
Viele Bauteile auf modernen Platinen sind nur unter Vergrößerung sicher zu beurteilen und zu bearbeiten. Am Elektronik-Arbeitsplatz stehen dafür ein digitales Mikroskop, Löt- und Rework-Technik mit Lötrauchabsaugung sowie ESD-geschützte Arbeitsflächen bereit. Die ESD-Flächen schützen empfindliche Elektronik vor elektrostatischer Entladung.
Hardwarebasierte Zugriffsverfahren: JTAG und Chip-Off
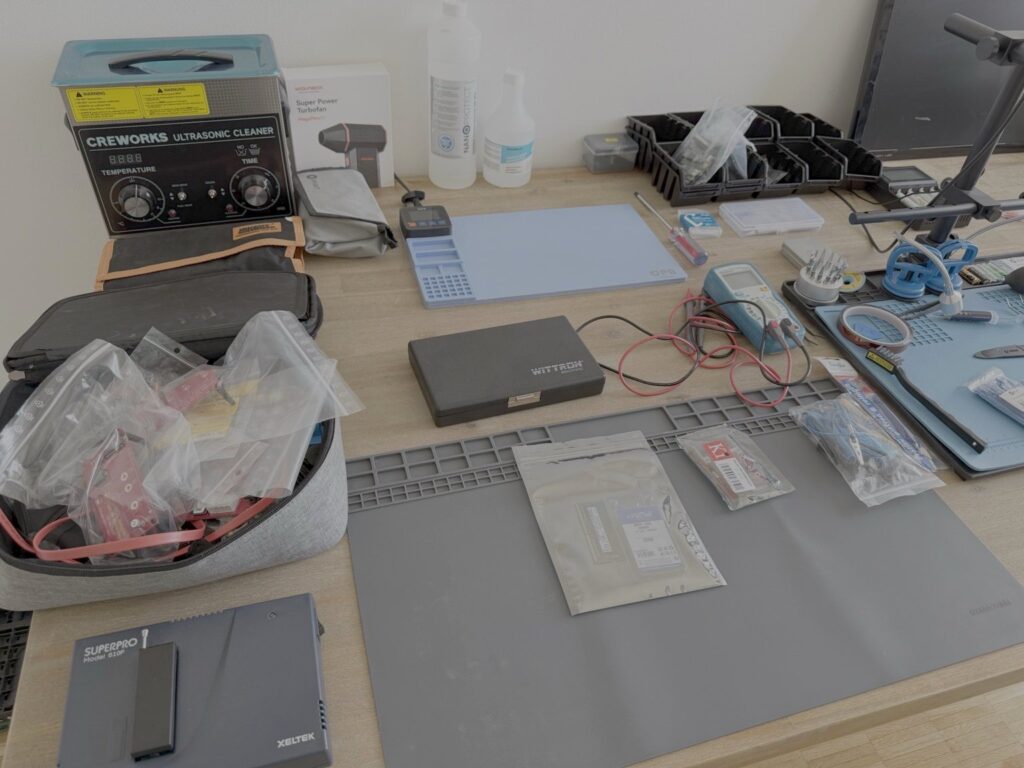
Lässt sich ein Gerät auch nach einer Hardwarebearbeitung nicht über seine normalen Anschlüsse ansprechen, können hardwarebasierte Verfahren in Betracht kommen. Bei JTAG wird über Test- und Prüfanschlüsse auf der Platine auf den Speicher zugegriffen, bei Chip-Off wird der Speicherbaustein ausgelötet und mit einem Programmiergerät ausgelesen. Beide Verfahren führen wir an unserem Elektronik-Arbeitsplatz durch. Ob sie sinnvoll sind, hängt von Gerät, Speicherarchitektur und Sicherheitsmechanismen ab. Bei vielen modernen Smartphones sind die Daten verschlüsselt und an die Hardware des Geräts gebunden. Ein direkt ausgelesener Speicher liefert dann zwar Rohdaten, aber nicht zwingend verwertbare Nutzerdaten. Ob ein solches Verfahren im konkreten Fall Aussicht auf Erfolg hat, klären wir vor der Durchführung mit Ihnen.
Datenrettung an der Reinraumwerkbank
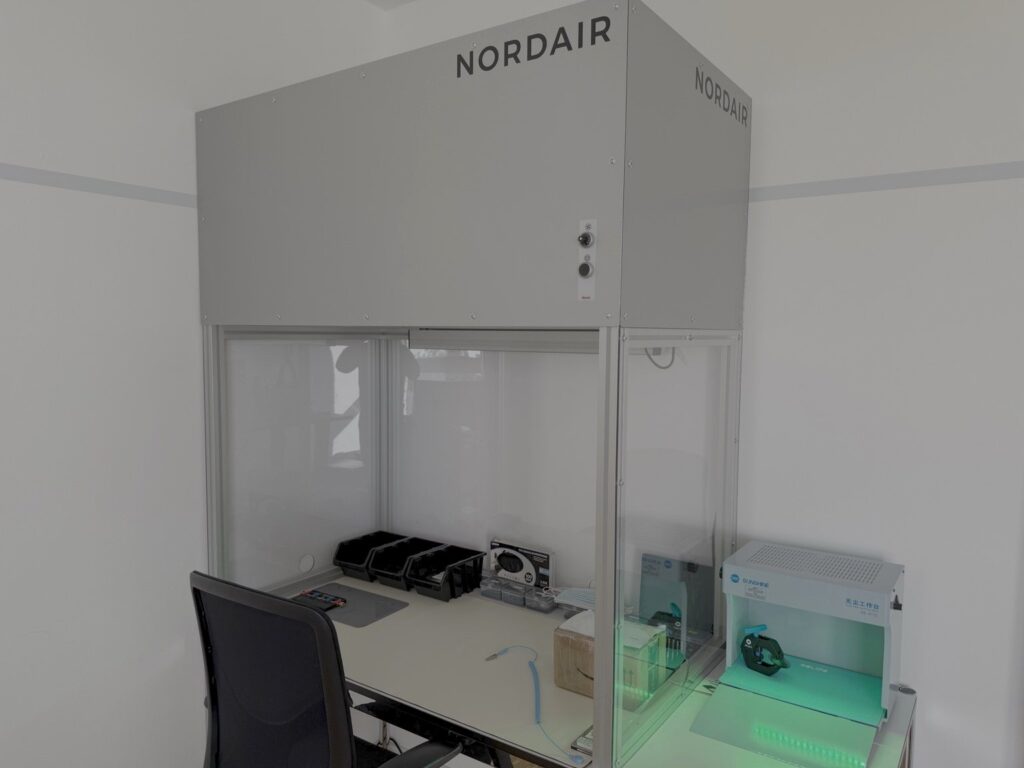
Manche Arbeiten an Datenträgern müssen vor Staub geschützt stattfinden. Dafür steht im Labor eine Reinraumwerkbank zur Verfügung. Sie versorgt den Arbeitsbereich mit Luft, die durch einen HEPA-Filter der Klasse H14 gereinigt wird. Filter dieser Klasse scheiden nach EN 1822 mindestens 99,995 % der Partikel in der am schwersten abzuscheidenden Größe ab. Es handelt sich um einen kontrollierten Arbeitsplatz für geöffnete Datenträger und empfindliche elektronische Komponenten, nicht um einen klassifizierten Reinraum.
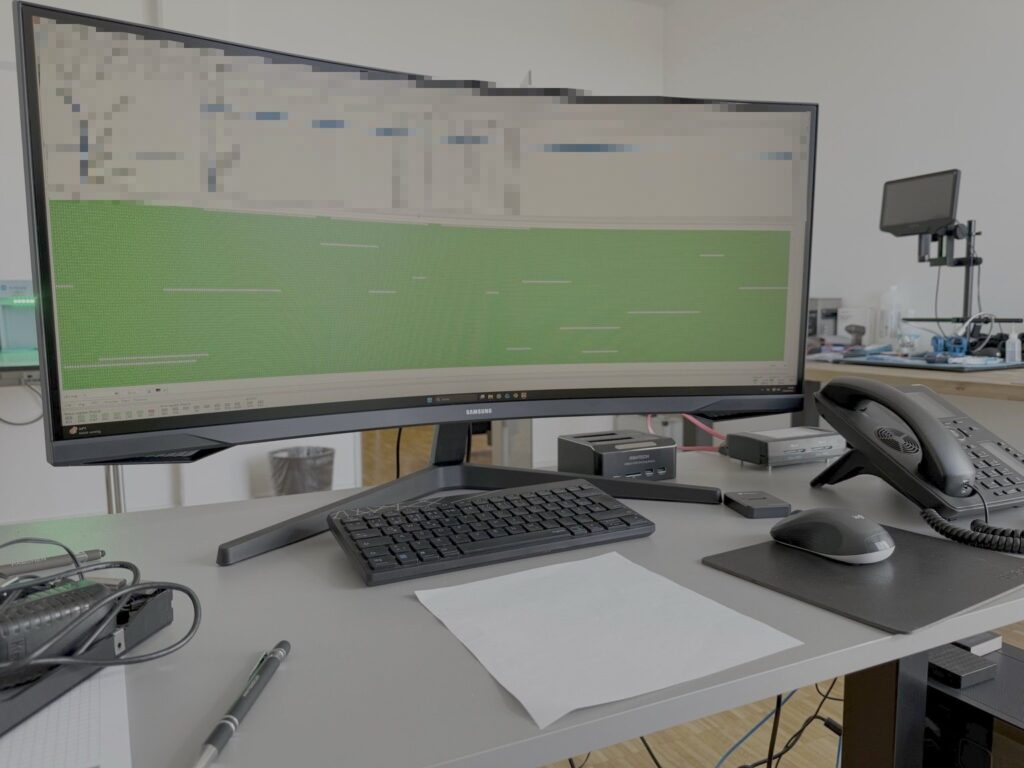
Beschädigte Datenträger werten wir anschließend am Analysearbeitsplatz mit spezialisierter Datenrettungssoftware aus.
Mehr dazu: Obnova dat v Kolíně nad Rýnem
Umgang mit Untersuchungsmaterial und Beweismitteln
Bei beweisrelevanten Untersuchungen zählt nicht nur das Ergebnis, sondern auch der Weg dorthin. Je nach Auftrag dokumentieren wir unter anderem:
- Příjem a stav vyšetřovaného materiálu
- Übergaben und Bearbeitungsschritte (Chain of Custody)
- die verwendeten Sicherungsverfahren
- Hash- bzw. Integritätswerte der Sicherungen
Das Untersuchungsmaterial bleibt während der gesamten Bearbeitung in unserem Verantwortungsbereich. Wir geben es nicht an Dritte weiter. Jeder Auftraggeber erhält von uns eine schriftliche Vertraulichkeitserklärung (NDA), unabhängig davon, ob es sich um eine Privatperson, ein Unternehmen, eine Kanzlei oder eine Behörde handelt.
Mehr dazu: Gutachten zu Smartphones
Was das für Ihre Untersuchung bedeutet
- Privatpersonen: Gerät und Daten werden in einem eigenen Labor bearbeitet, nicht bei wechselnden Dienstleistern. IT forenzika pro soukromé osoby
- Rechtsanwälte und Strafverteidiger: Sicherung mit Schreibschutz und Hashwerten sowie dokumentierte Arbeitsschritte machen Feststellungen überprüfbar. IT-Forensik für Anwälte
- Unternehmen: Datenträger, Computer und Mobilgeräte aus einem Vorfall lassen sich an einem Ort sichern und untersuchen. IT forenzika pro firmy
- Behörden und Gerichte: Dokumentation, nachvollziehbare Verfahren und die Integrität der Beweismittel stehen im Vordergrund. Leistungen für Behörden
Häufige Fragen zum Labor
Werden meine Geräte an externe Labore weitergegeben?
Nein. Untersuchungsmaterial geben wir nicht an Dritte weiter. Es bleibt während der gesamten Bearbeitung in unserem Labor in Köln.
Erhalte ich eine Vertraulichkeitserklärung?
Ja. Jeder Auftraggeber erhält von uns eine schriftliche Vertraulichkeitserklärung (NDA).
Kann ich Geräte persönlich im Labor abgeben?
Ja, nach vorheriger Terminvereinbarung. Alternativ ist ein Versand möglich.
Kann jedes Gerät ausgelesen werden?
Nein. Ob und in welchem Umfang eine Sicherung möglich ist, hängt vom Gerät, seinem Zustand und seinem Sicherheitszustand ab. Das klären wir vor Beginn der Untersuchung.
Warum zeigen Sie Ihr Labor?
Damit Sie vor der Beauftragung sehen, wo und womit Ihr Untersuchungsmaterial bearbeitet wird.
Požádat o vyšetření
Beschreiben Sie uns kurz Gerät und Fragestellung. Wir sagen Ihnen, welche Schritte sinnvoll sind und wo die technischen Grenzen liegen.