
Tilgang til krypterte bevisgjenstander
Passware dekrypterer datamedier, containere, filer og mobile enheter – et verktøy vi hos LanCologne jevnlig bruker i våre egne rettstekniske undersøkelser.
Kryptering er for lengst blitt hovedregelen i etterforskning
BitLocker på den bærbare datamaskinen, FileVault på Macen, en VeraCrypt-container på den eksterne disken, passordbeskyttede Office-filer og arkiver, krypterte sikkerhetskopier, låste mobiltelefoner: I nesten alle saker er det første spørsmålet ved analysen om de sikrede dataene i det hele tatt kan gjøres lesbare.
Det er nettopp her Passware kommer inn. Produsenten har siden 1998 utviklet programvare for gjenoppretting av passord og dekryptering av elektroniske bevismidler, og har kontorer i Mountain View (California) og Tallinn (Estland). Ifølge produsenten brukes produktene både av politi- og påtalemyndigheter og regjeringsorganer og av virksomheter.
Vi bruker Passware i våre egne undersøkelser – og gir deg råd både om praktisk bruk og om valg av riktig lisens.
Typiske bruksscenarioer
- Tilgang til krypterte datamedier og containere når passord eller gjenopprettingsnøkkel ikke foreligger
- Åpning av passordbeskyttede enkeltfiler – Office-dokumenter, PDF, arkiver, regnskaps- og databasefiler
- Analyse av passordbehandlere og nøkkellagre for å åpne ytterligere tilganger i saken
- Sikring og analyse av arbeidsminnet i et system som er i drift, før enheten slås av
- Opplåsing og uttrekk av data fra mobile enheter
- Tilgang til kryptovaluta-lommebøker (wallets) i forbindelse med undersøkelser av formue
- Lovlig gjenoppretting av virksomhetens egne data etter tap av tilgangsdata
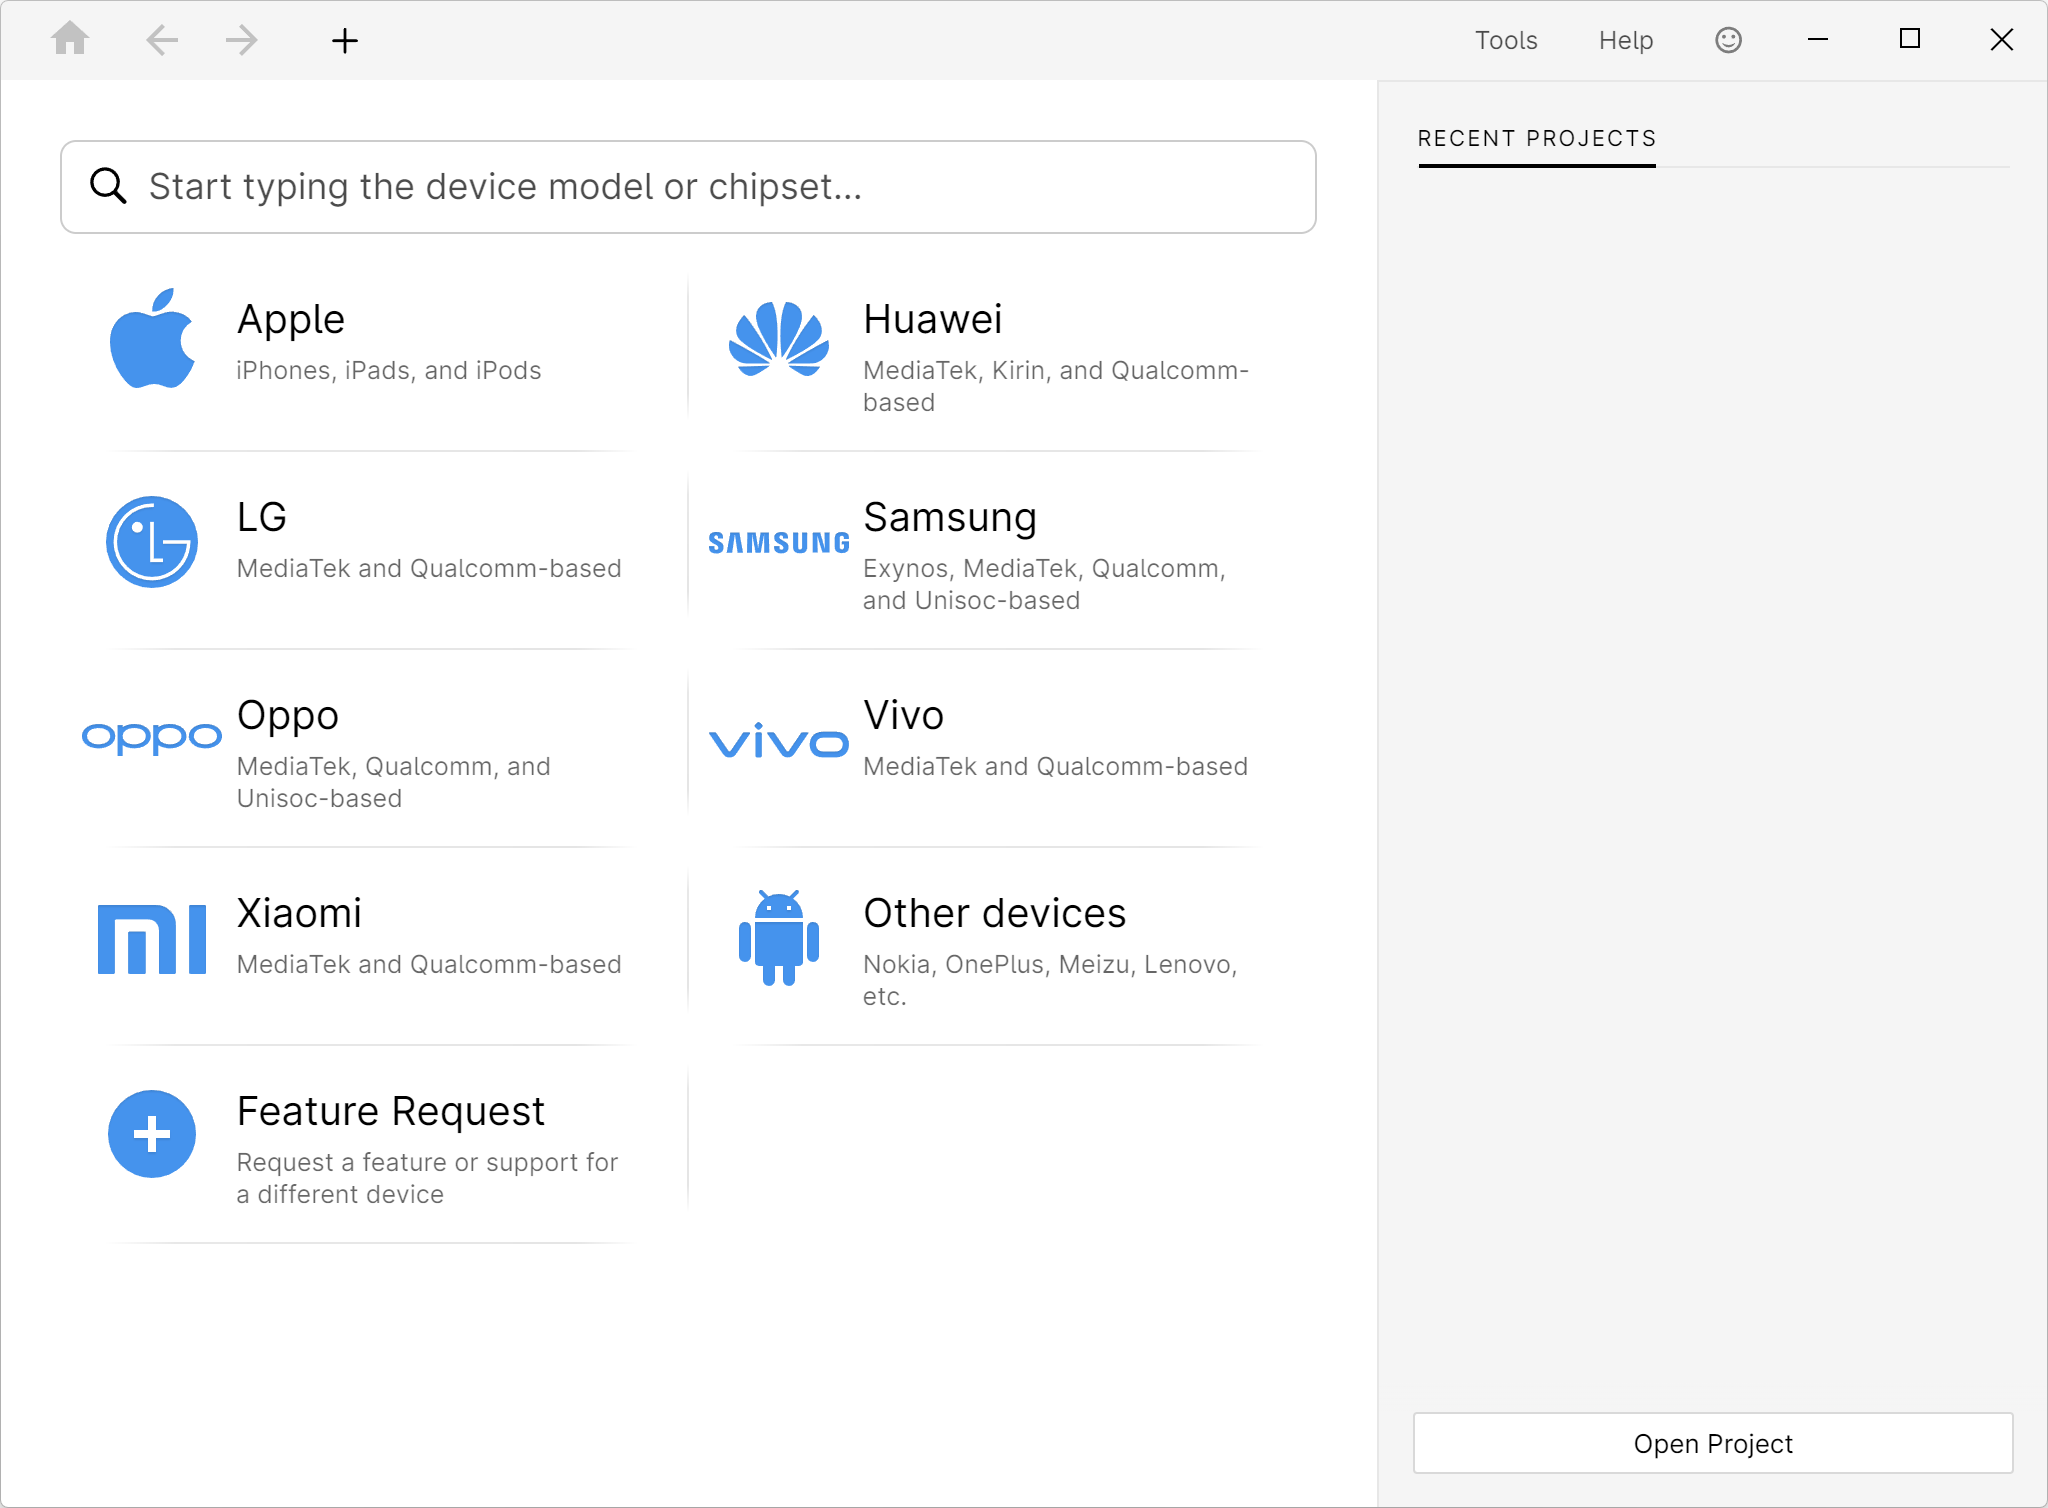
Passware Kit Mobile: Inngang via produsent eller direkte søk etter enhetsmodell og brikkesett.
Passware Kit Forensic – det sentrale arbeidsmiljøet
Passware Kit Forensic er kjerneproduktet og beskrives av produsenten som en komplett løsning for å finne og dekryptere krypterte elektroniske bevismidler. Programvaren oppdager selvstendig krypterte objekter i et datasett, foreslår den mest lovende fremgangsmåten i hvert enkelt tilfelle og behandler hele beslag i en batchkjøring.
Funksjonsomfang
- Gjenoppretting av passord for over 420 fil- og objekttyper
- Dekryptering av fullstendig krypterte datamedier
- Direkte analyse av minnet (live) for å utlede nøkkelmateriale
- Batchbehandling av flere filer og datamedier i én kjøring
- Automatisk gjenkjenning av krypterte objekter og forhåndsvalg av egnede angrepsmetoder
- Resource Manager for styring og overvåking av beregningsressursene
- Fordeling av beregningsbelastningen på flere systemer via Passware Kit Agents
- Automatiske oppdateringer; tilgjengelig for Windows og macOS
Støttede objekter (utvalg)
- Kontor og arkiver: Word, Excel, PowerPoint, Access, OneNote, Outlook, PDF, ZIP, RAR (2.0 til 7.x), 7-Zip, selvuttrekkende arkiver
- Passordbehandlere: 1Password, KeePass, LastPass, Dashlane, Enpass, AxCrypt, macOS-nøkkelring
- Regnskap og databaser: QuickBooks, Quicken, MS Money, MYOB, FileMaker Pro, Lotus-applikasjoner
- Kryptovaluta-lommebøker: Bitcoin Core, Electrum, Ethereum, Litecoin, Dogecoin, Dash
- Nettlesere: Chrome, Firefox, Edge, Safari, Opera
- Brukerkontoer: Windows (NT til Windows 11), macOS, Unix/Linux
- Sikkerhetskopier: Apple iTunes-sikkerhetskopier
Helkrypterte datalagringsenheter
Passware Kit dekrypterer images av helkrypterte datalagringsenheter og containere – blant annet BitLocker og BitLocker To Go, Apple FileVault2/APFS og Apple DMG, VeraCrypt og TrueCrypt, LUKS og LUKS2, PGP WDE eller Symantec Endpoint Encryption, McAfee Endpoint Encryption, DriveCrypt, Dell Data Protection, SanDisk PrivateAccess/SecureAccess samt Steganos-containere.
Avgjørende er systemets tilstand på tidspunktet for beslag: Foreligger det et minneavtrykk som ble opprettet mens den krypterte datalagringsenheten var montert, trekker Passware ut nøklene fra det og dekrypterer volumet umiddelbart – også når systemet var låst. Dvalefiler (hiberfil.sys) kan også inneholde nøkkelmateriale. Er systemet derimot slått av og volumet avmontert, gjenstår bare den tidkrevende veien via et passordangrep.
Av denne rekkefølgen følger det direkte en forensisk handlingsanbefaling: Sikring av det flyktige minnet på et system som er i drift, hører hjemme i begynnelsen av enhver ransaking, ikke på slutten.
Live-minneanalyse og Bootable Memory Imager
Passware Bootable Memory Imager starter UEFI-kompatibelt fra en USB-enhet og oppretter minneavbildninger av Windows-, Linux- og macOS-maskiner; Mac-er med T2- eller M-brikke er unntatt. Avbildningene deles opp i segmenter på 2 GB og lagres sammen med loggfiler. Den påfølgende minneanalysen søker gjennom avbildningen etter krypteringsnøkler og påloggingsdata; minneavbildninger fra andre verktøy kan også leses inn.
Produsenten understreker uttrykkelig at fremgangsmåten forutsetter en maskinvare-tilbakestilling på målsystemet, og at det ikke kan garanteres at nøkkelmateriale finnes i avbildet.
Passware Kit Mobile – låse opp og lese ut mobile enheter
Passware Kit Mobile trekker ut og dekrypterer brukerdata fra mobile enheter. Ifølge produsenten støttes over 1 150 enheter: Apple-enheter samt Android-enheter blant annet fra Samsung, Huawei, LG, Xiaomi, Lenovo, Nokia, Alcatel, Motorola, HTC, Meizu, Oppo, OnePlus, Sony, Vivo og ZTE.
- Omgåelse eller gjenoppretting av mønster-, PIN-, passord- og alfanumeriske låsekoder
- Rettsforensisk etterprøvbar Full-File-System-ekstraksjon
- Utlesing av iOS-nøkkelringen samt av passord fra 1Password og Dashlane
- Dekryptering av data fra Second Space-kontoer samt fra Signal og Wickr
- Raskere gjenoppretting av koder med NVIDIA-, AMD- og Intel Arc-grafikkort
- Flervindusmodus for samtidig behandling av flere enheter
- Kvartalsvise oppdateringer med fortløpende tilføyde enheter
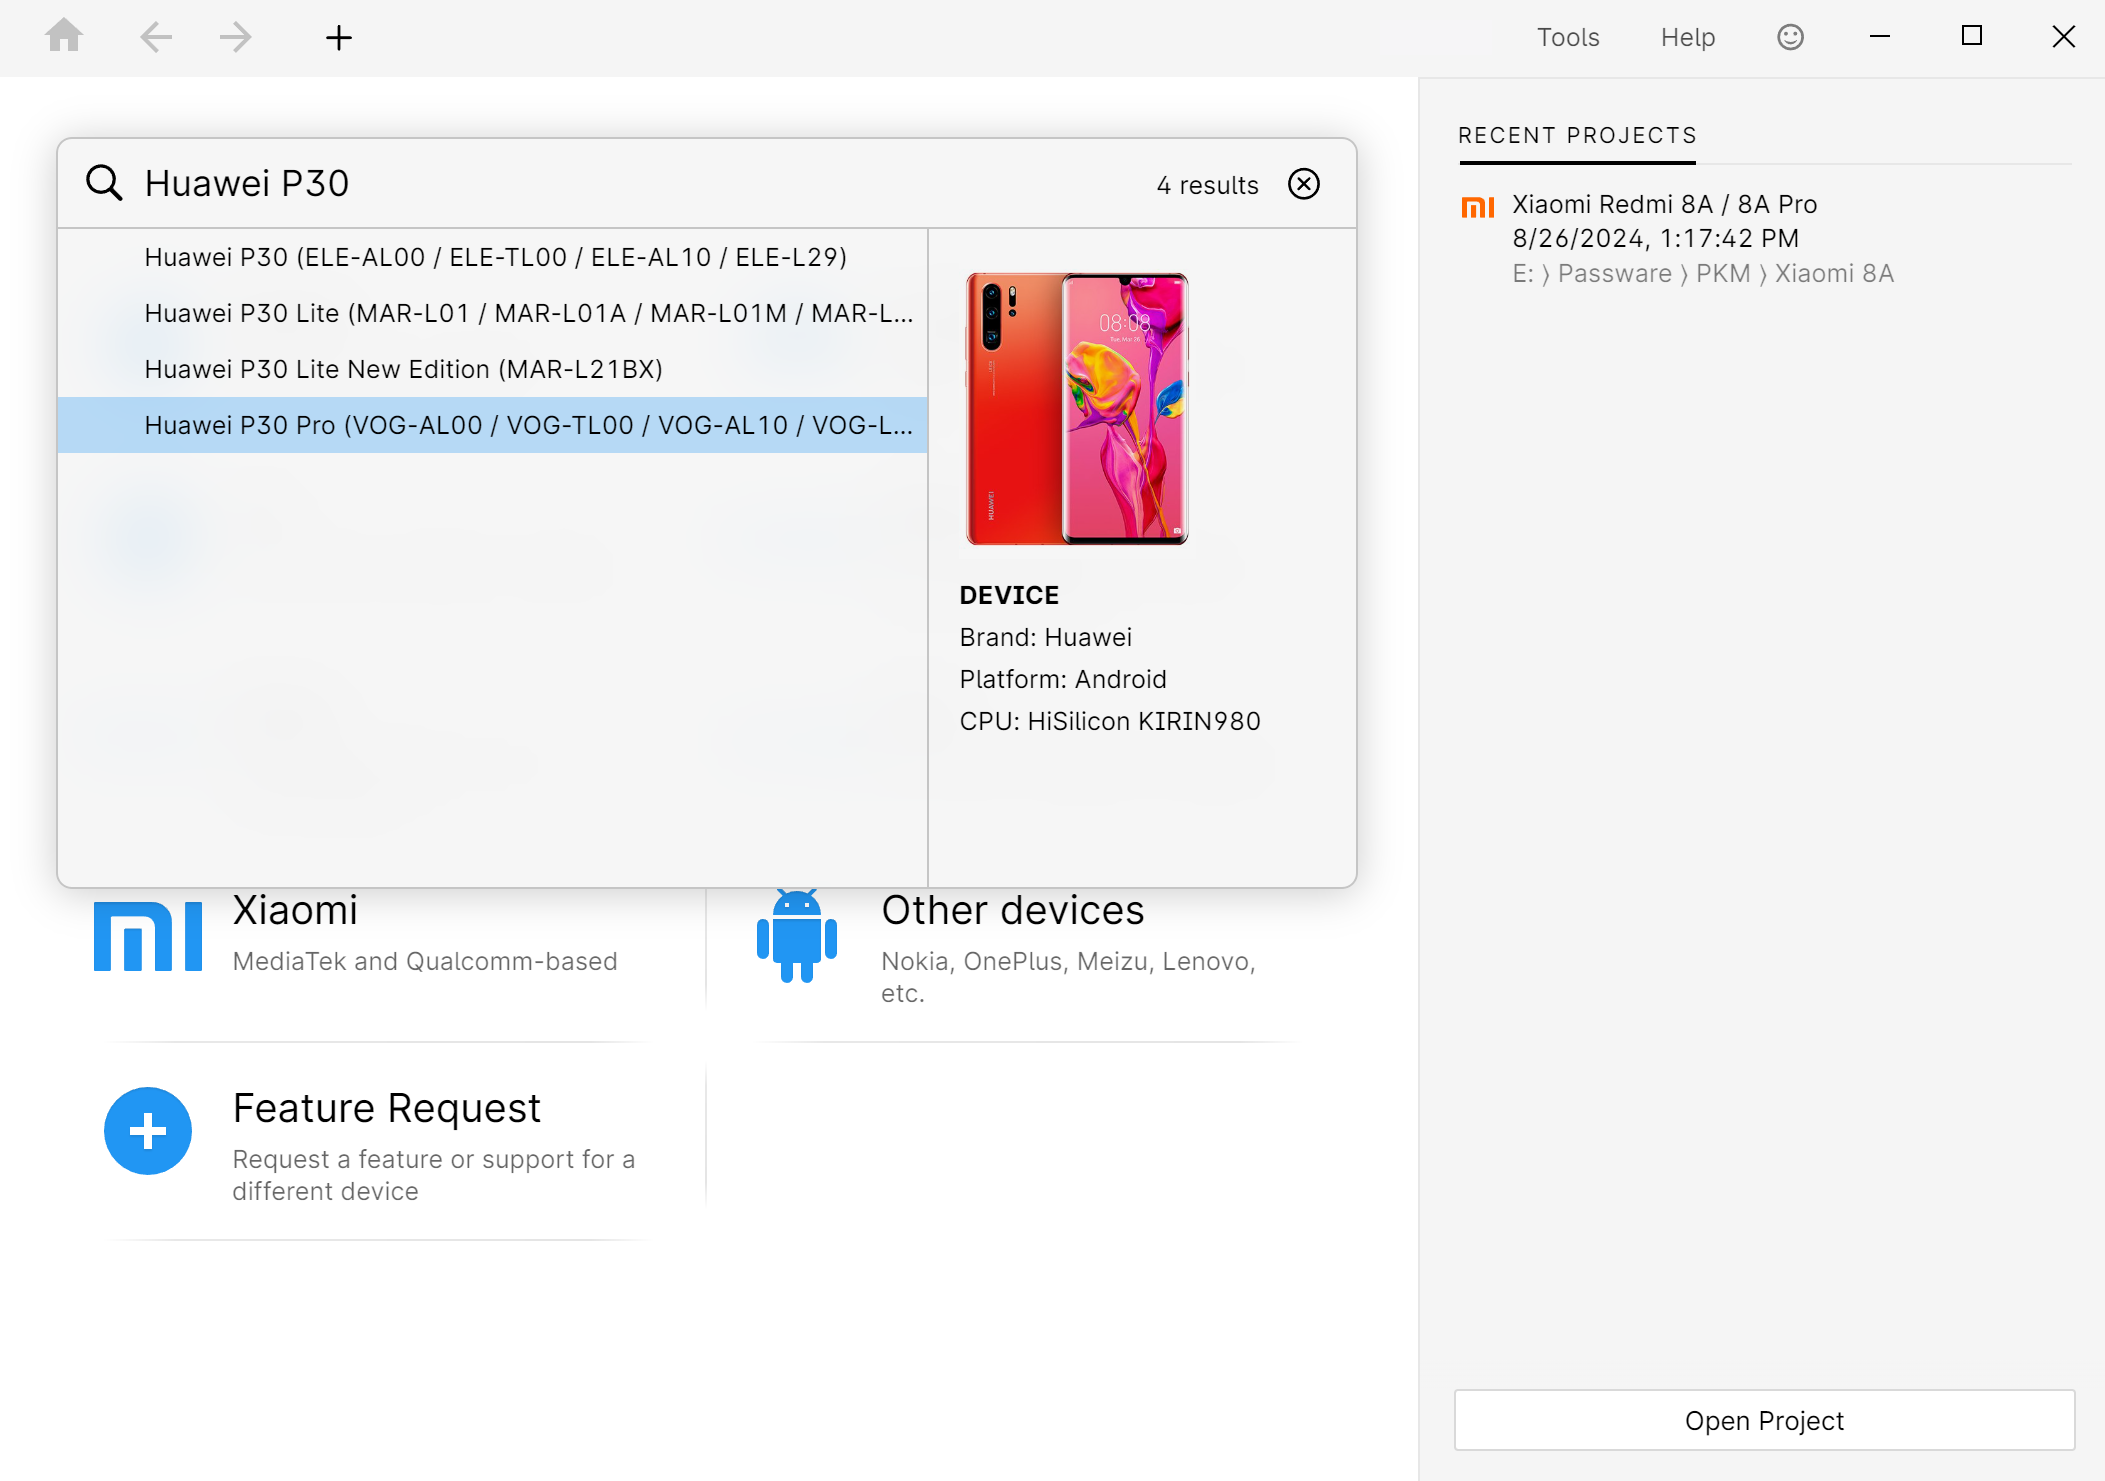
Enhetssøk med trefflistevisning og enhetsopplysninger – her Huawei P30 med plattform og brikkesett.
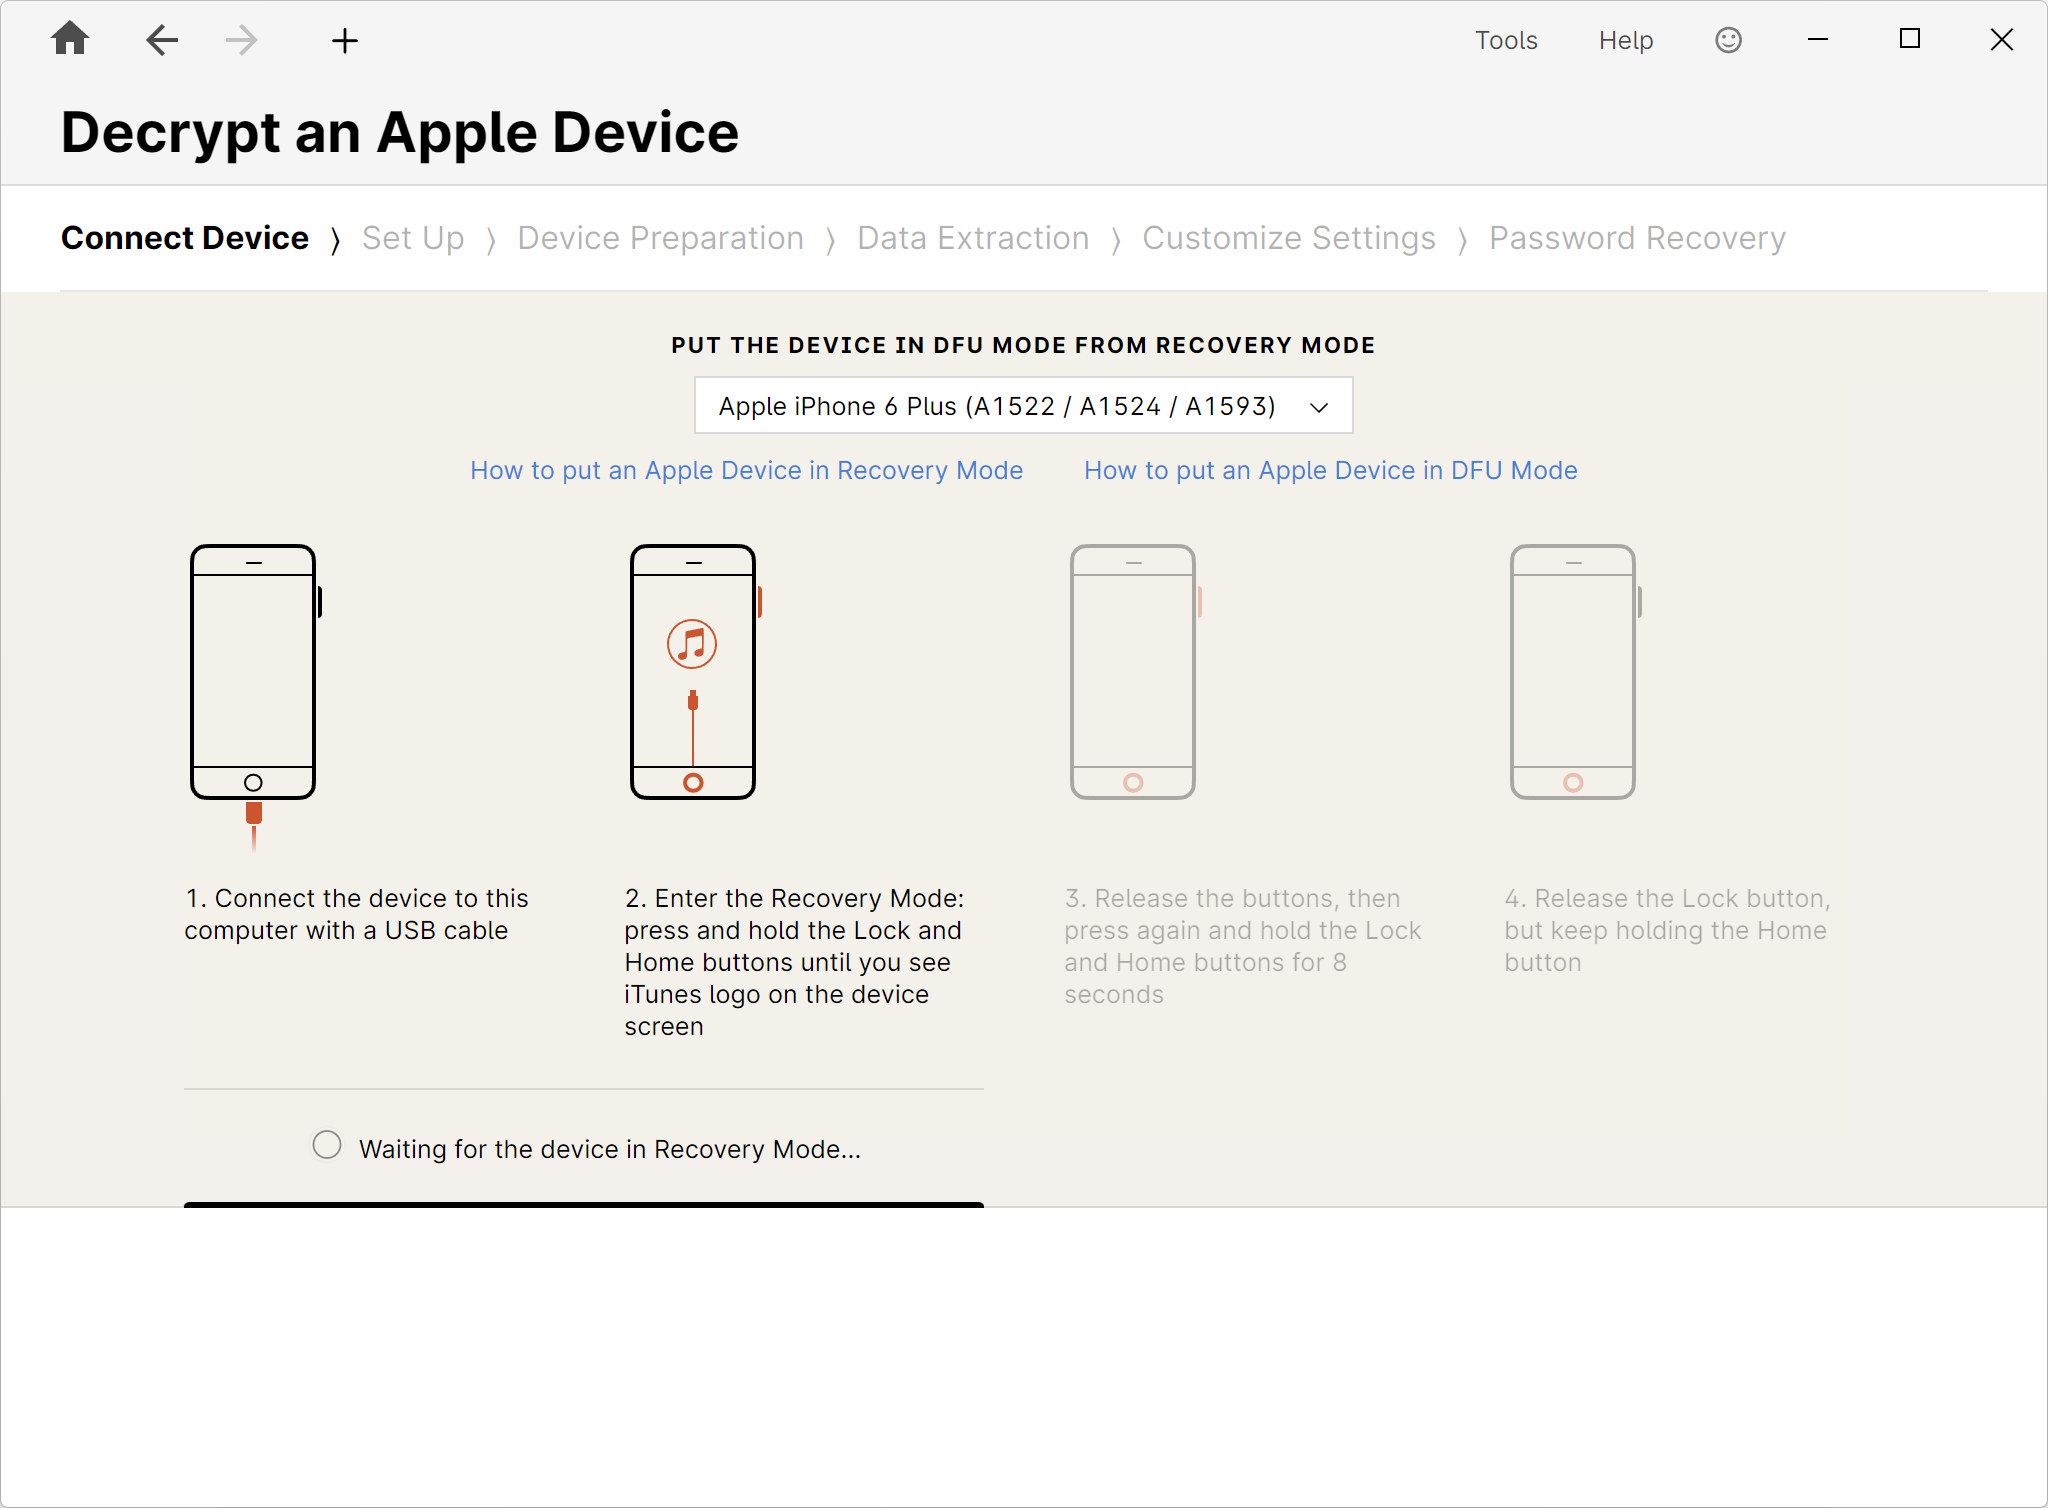
Veiledet arbeidsflyt for Apple-enheter: tilkobling, Recovery- og DFU-modus, ekstraksjon, gjenoppretting av koder.
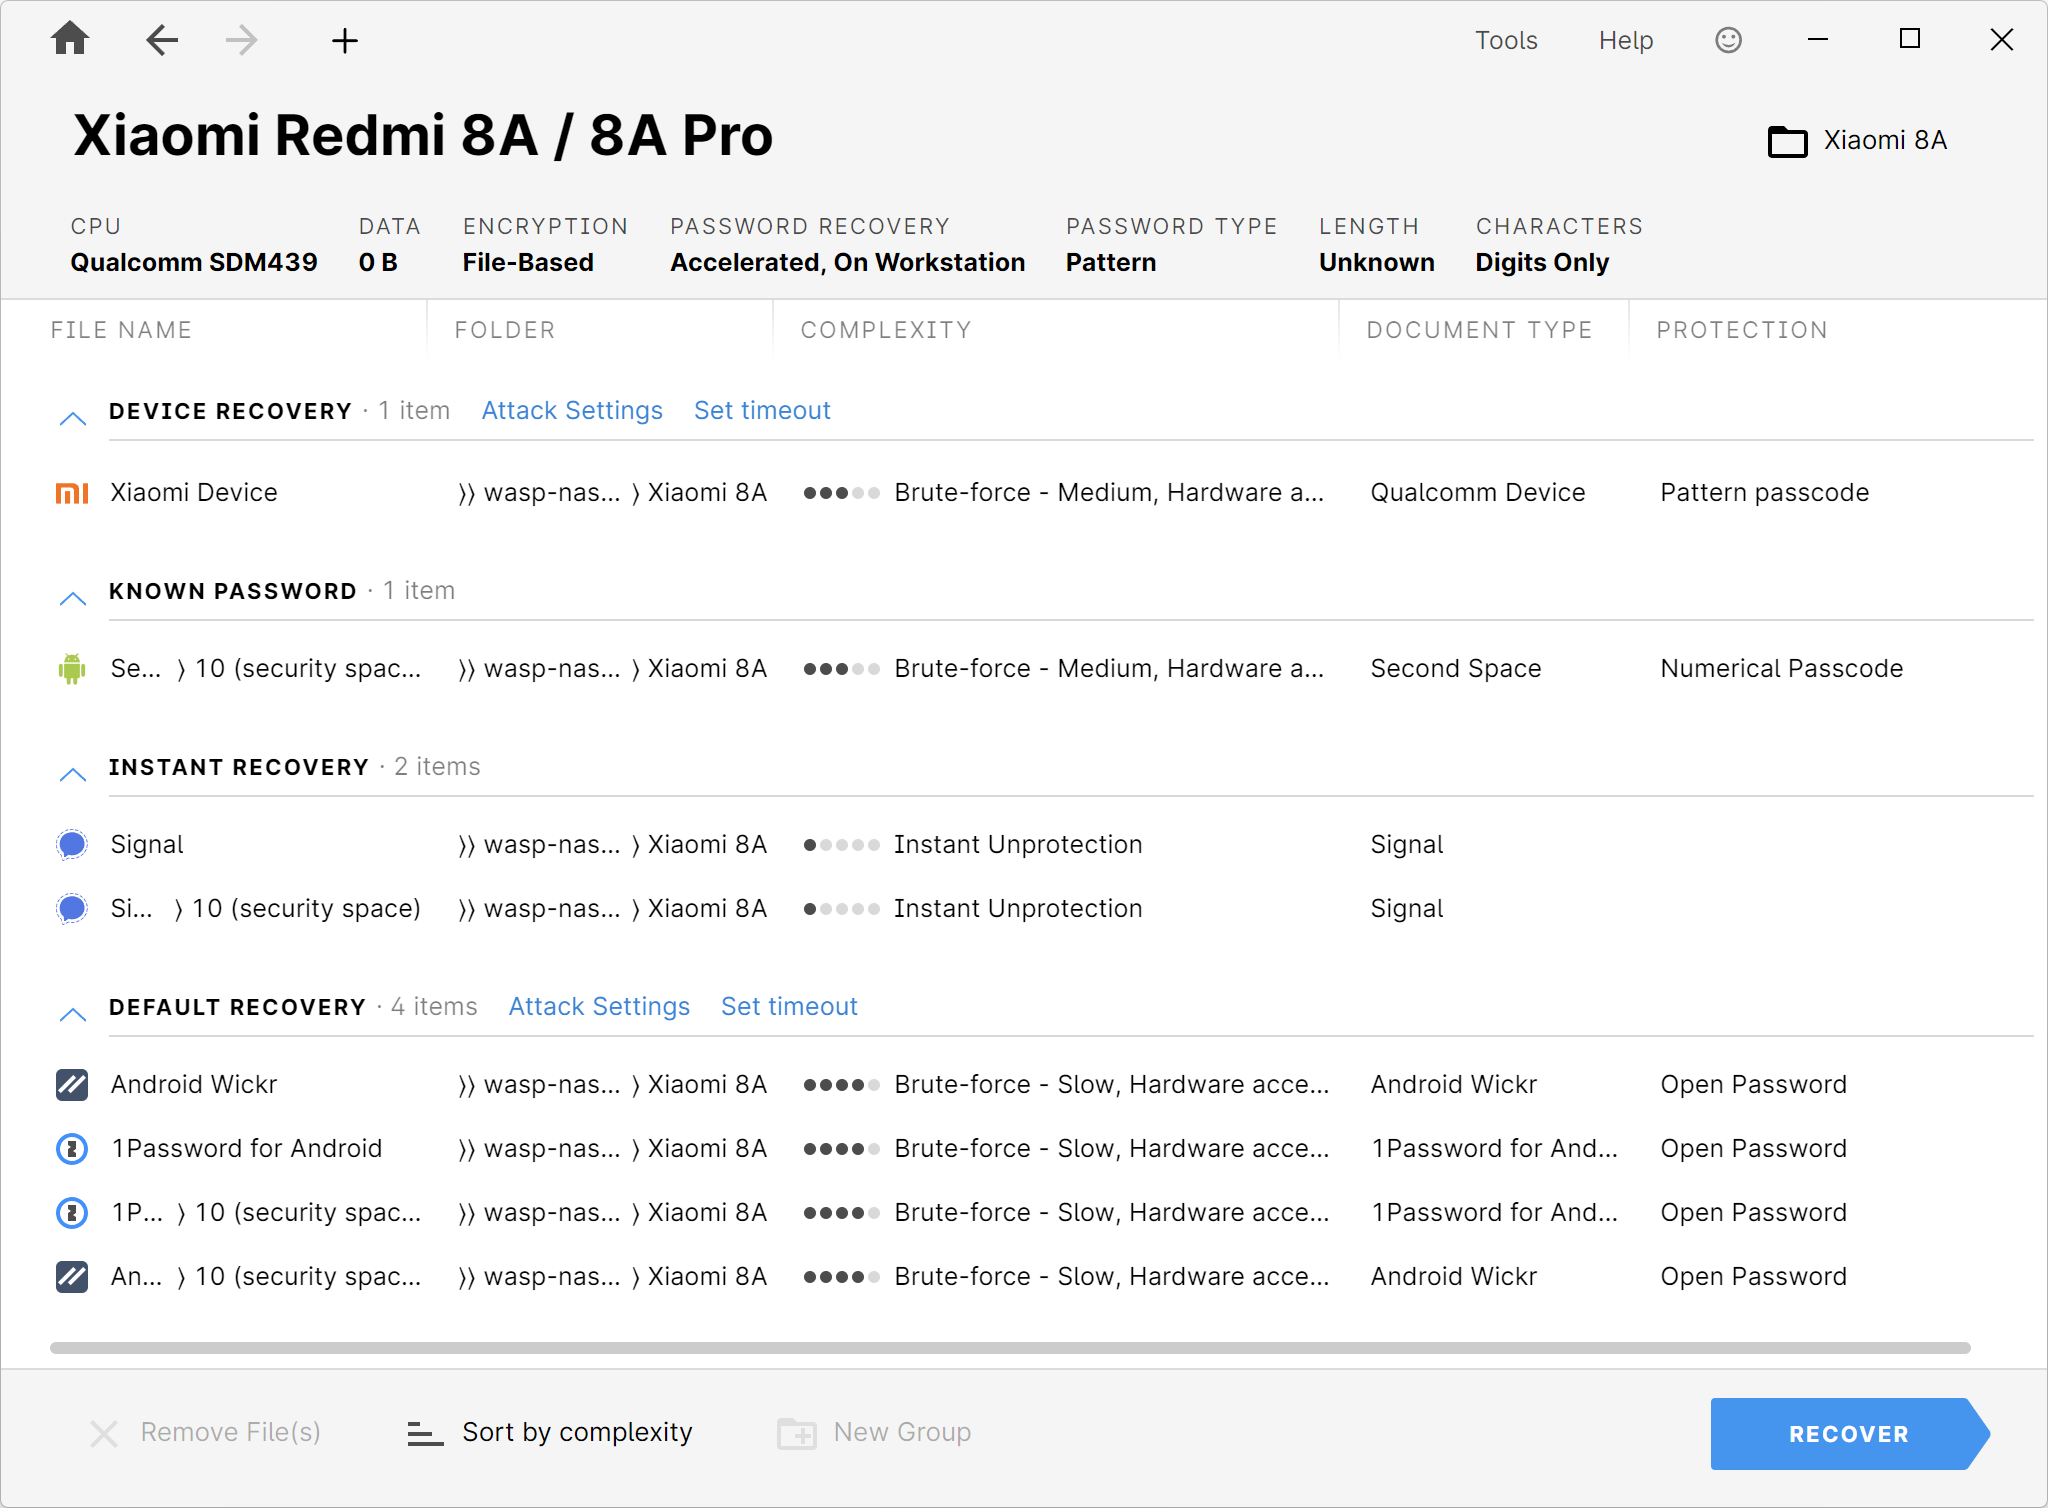
Oppgaveliste for en Android-enhet: enhetskode, Second Space-område, Signal, Android Wickr og 1Password – hver med vurdering av kompleksitet.
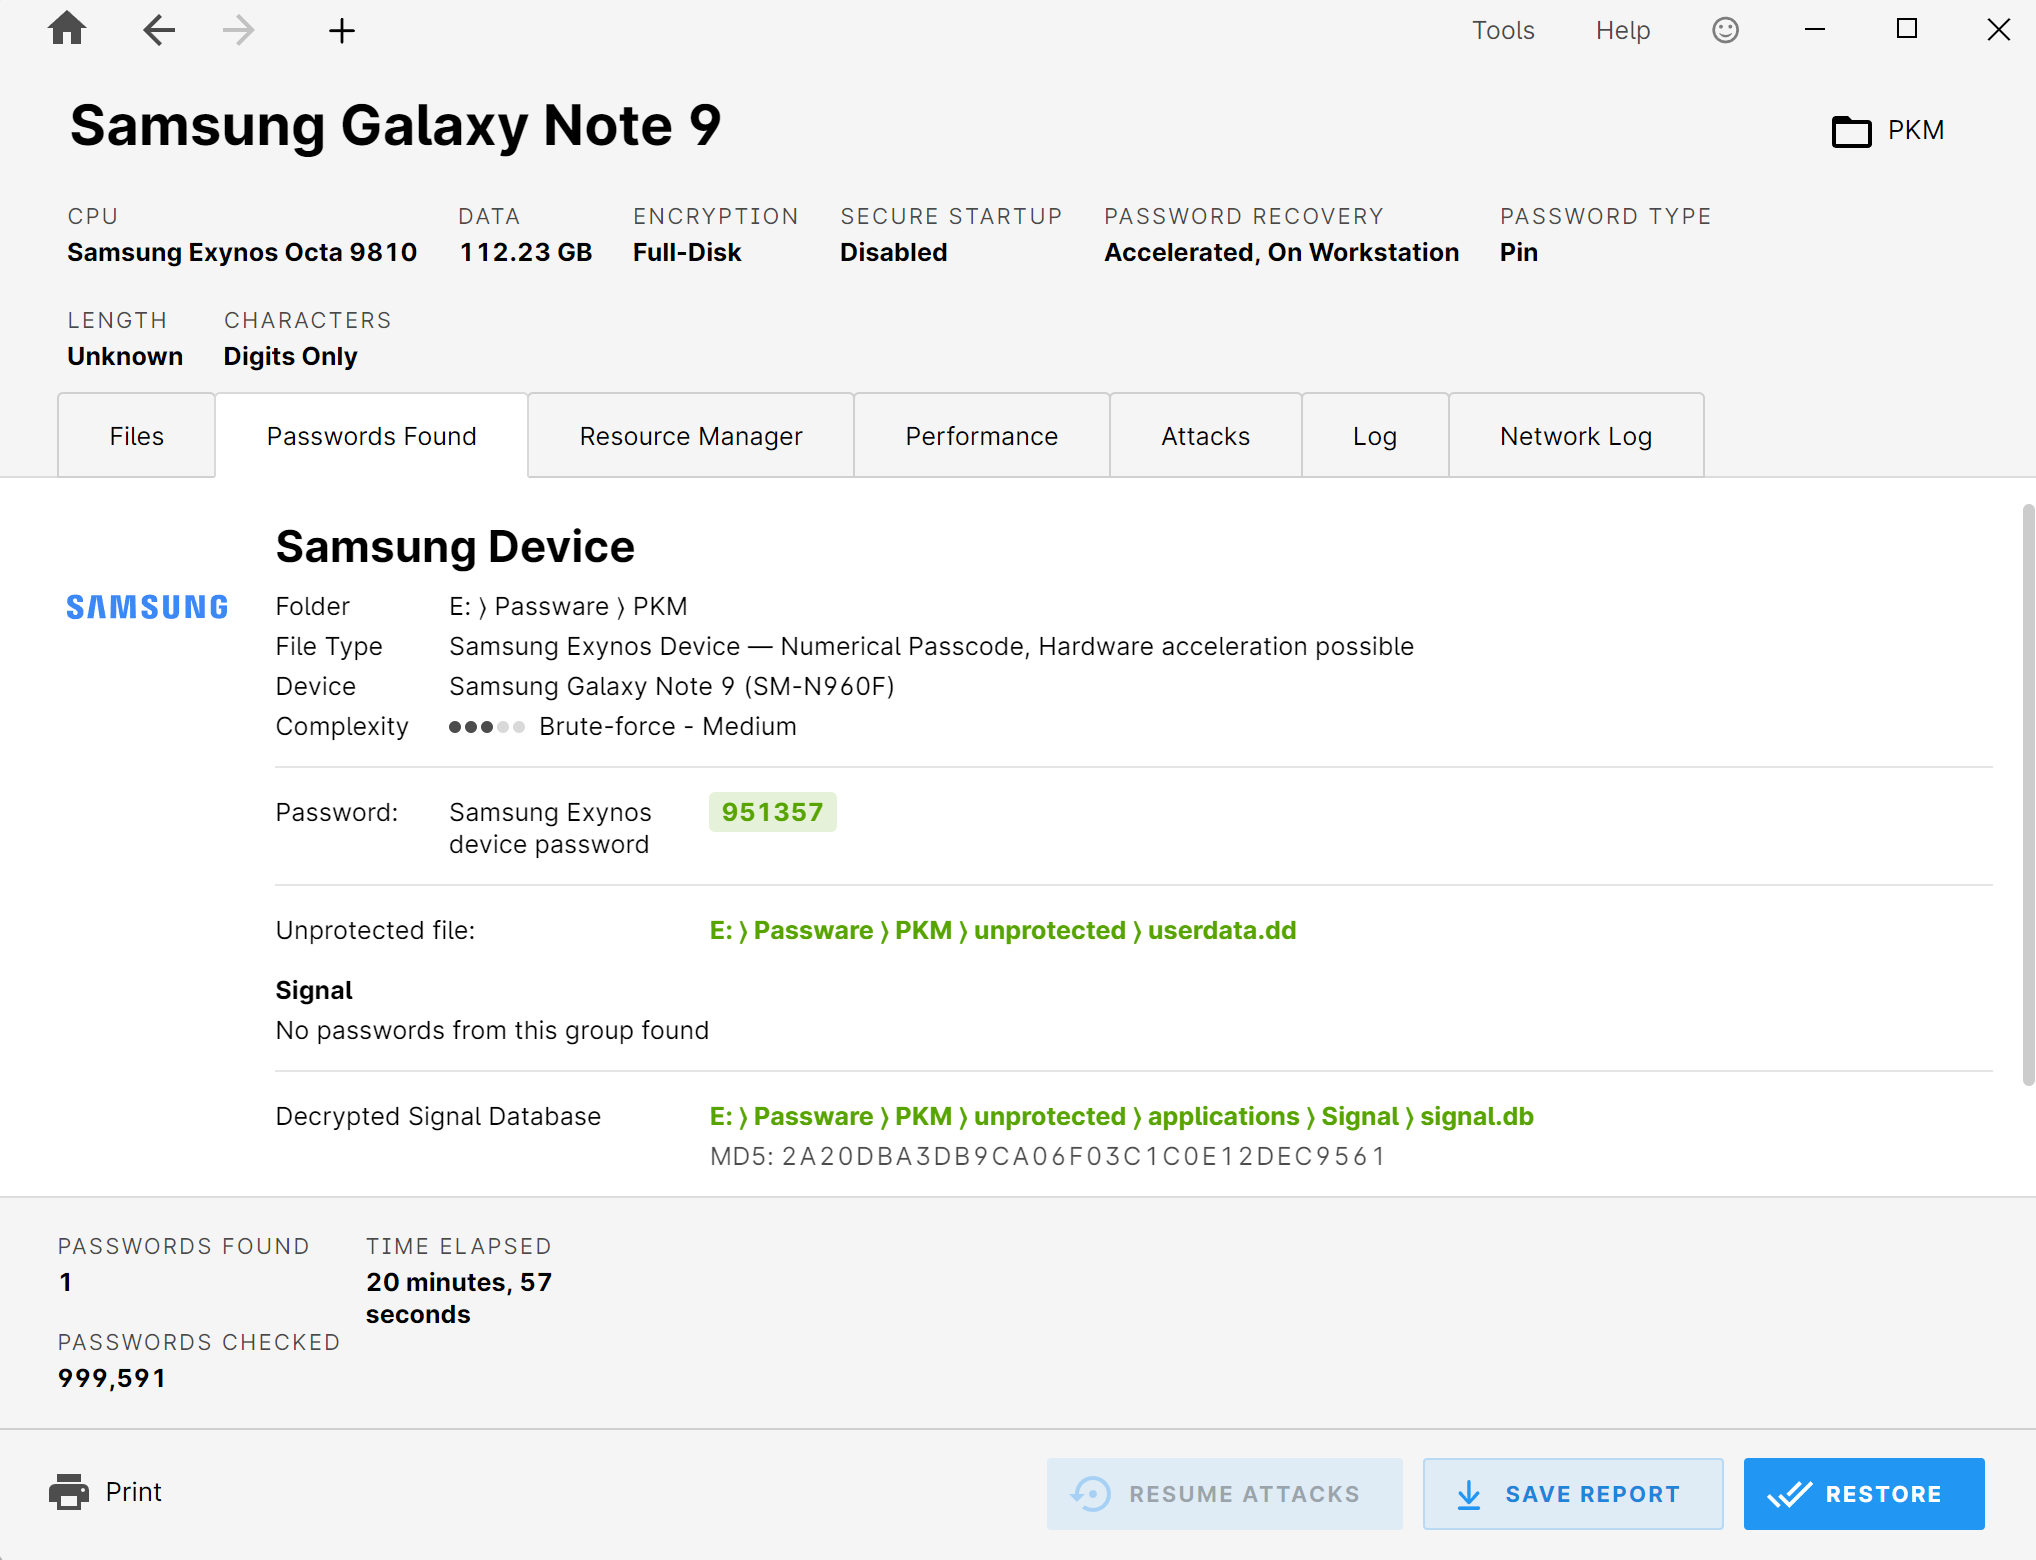
Resultatvisning: funnet enhetskode, dekryptert Signal-database med MD5-kontrollverdi, opplysninger om kontrollerte passord og kjøretid.
Device Decryption Add-on
Tillegget utvider Passware Kit med tilgang til enheter der nøkkelen er knyttet til maskinvare:
- BitLocker-stasjoner med TPM eller fTPM
- Apple Mac med T2-sikkerhetsbrikke (dekryptering av APFS-avbilder)
- Lenovo ThinkPad med TPM 2.0 (seriene E, L, X, P og T, produsert 2016 til 2020)
- Western Digital My Book og My Passport (2014 til 2024)
- Seagate- og LaCie-harddisker (modeller fra 2018 til 2022)
- Transcend-SSD-er med SM2320-kontroller (2022 til 2025)
I tillegg kan EFI-firmware-passord på Mac gjenopprettes eller tilbakestilles. Tillegget forutsetter en aktiv lisens for Passware Kit Forensic eller Ultimate. Produsenten oppgir at det leveres til myndigheter og til virksomheter med dokumenterbart behov, og at hver bestilling kontrolleres manuelt.
Regnekraft og skalering
Passordangrep er regnekraft. Passware støtter NVIDIA- (GTX, Tesla), AMD- og Intel-Arc-skjermkort med inntil tolv GPU-er per maskin. Produsenten oppgir en akselerasjon på opptil faktor 1 200 sammenlignet med ren CPU-drift. I tillegg er det tilgjengelig Rainbow Tables.
To eksempelverdier fra produsentens referansetest viser forskjellen: for BitLocker (AES-256) 7 312 passord per sekund på et NVIDIA RTX 4090 mot 7 passord per sekund på CPU, og for macOS FileVault2 117 395 mot 53 passord per sekund.
Via Passware Kit Agents kan belastningen i tillegg fordeles på flere Windows- eller Linux-systemer samt på skyinstanser hos Amazon EC2 og Microsoft Azure. Hver node bruker flere CPU-er og GPU-er samtidig. Styring og overvåking skjer via den integrerte Resource Manager. Passware Kit Forensic inneholder fem agenter, Passware Kit Ultimate ti.
Passware Kit Ultimate, videreutvikling og sertifisering
Totalpakken
Passware Kit Ultimate samler enkeltkomponentene: Passware Kit Forensic, Passware Kit Mobile, Device Decryption-tillegget, ti Passware Kit Agents samt Passware Kit Forensic Training. For arbeidsstasjoner uten internettilkobling tilbyr produsenten i tillegg en Air-Gapped Edition.
Løpende videreutvikling
Passware publiserer etter egne opplysninger fire større oppdateringer per år. Versjon 2026 v3 av 23. juli 2026 brakte blant annet direkte PIN-gjenoppretting på TPM-beskyttede BitLocker-enheter, støtte for GNOME-nøkkelring, utvidede Hashcat-regler samt en nativ betaversjon for Apple Silicon.
Opplæring og sertifisering
Med Passware Certified Examiner (PCE) tilbyr produsenten et engelskspråklig selvstudiekurs i dekryptering av bevismidler: 16 videoleksjoner på til sammen over ti timer, ett års tilgang og avsluttende prøve med 63 spørsmål og en beståttgrense på 80 prosent. Sertifikatet er gyldig i to år.
Plassering i verktøykassen vår
Passware er hos oss verktøyet for dekryptering, altså for tilgang til dataene. Den påfølgende innholdsmessige analysen skjer med de dertil egnede analyseverktøyene fra våre øvrige teknologipartnere. Denne adskillelsen er tilsiktet: Hvert arbeidstrinn utføres med det verktøyet som faglig sett er best egnet, og forblir dermed hver for seg etterprøvbart og dokumenterbart.
Produsentens datablader
Kjøp Passware via LanCologne
Du kan få Passware-lisenser via LanCologne. Vi gir råd om riktig utgave, om samspillet med utstyret du allerede har, og – om ønskelig – om praktisk bruk i en pågående sak.
Kilde og mer informasjon på:
Passware