
Tillgång till krypterade bevis
Passware dekrypterar datamedier, containrar, filer och mobila enheter – ett verktyg som vi på LanCologne regelbundet använder i våra egna forensiska undersökningar.
Kryptering är sedan länge normen vid utredningar
BitLocker på bärbara datorn, FileVault på Mac-datorn, en VeraCrypt-behållare på den externa hårddisken, lösenordsskyddade Office-filer och arkiv, krypterade säkerhetskopior, låsta mobiltelefoner: I nästan alla utredningar inleds analysen med frågan om de beslagtagna uppgifterna överhuvudtaget kan göras läsbara.
Det är just här som Passware kommer in i bilden. Företaget har sedan 1998 utvecklat programvara för återställning av lösenord och dekryptering av elektroniska bevis och har kontor i Mountain View (Kalifornien) och Tallinn (Estland). Enligt tillverkarens uppgifter används produkterna av såväl brottsbekämpande myndigheter och statliga organ som av företag.
Vi använder Passware i våra egna undersökningar – och ger er råd både om den praktiska användningen och om valet av rätt licens.
Typiska användningsscenarier
- Åtkomst till krypterade datamedier och behållare när lösenord eller återställningsnyckel saknas
- Öppna lösenordsskyddade enskilda filer – Office-dokument, PDF-filer, arkivfiler, bokförings- och databasfiler
- Analys av lösenordshanterare och nyckelförvarare för att identifiera ytterligare åtkomstvägar i ärendet
- Säkerhetskopiering och analys av arbetsminnet i ett system som är igång innan enheten stängs av
- Låsa upp och extrahera data från mobila enheter
- Tillgång till kryptovalutaplånböcker inom ramen för utredningar av tillgångar
- Laglig återställning av egna företagsdata efter förlust av inloggningsuppgifter
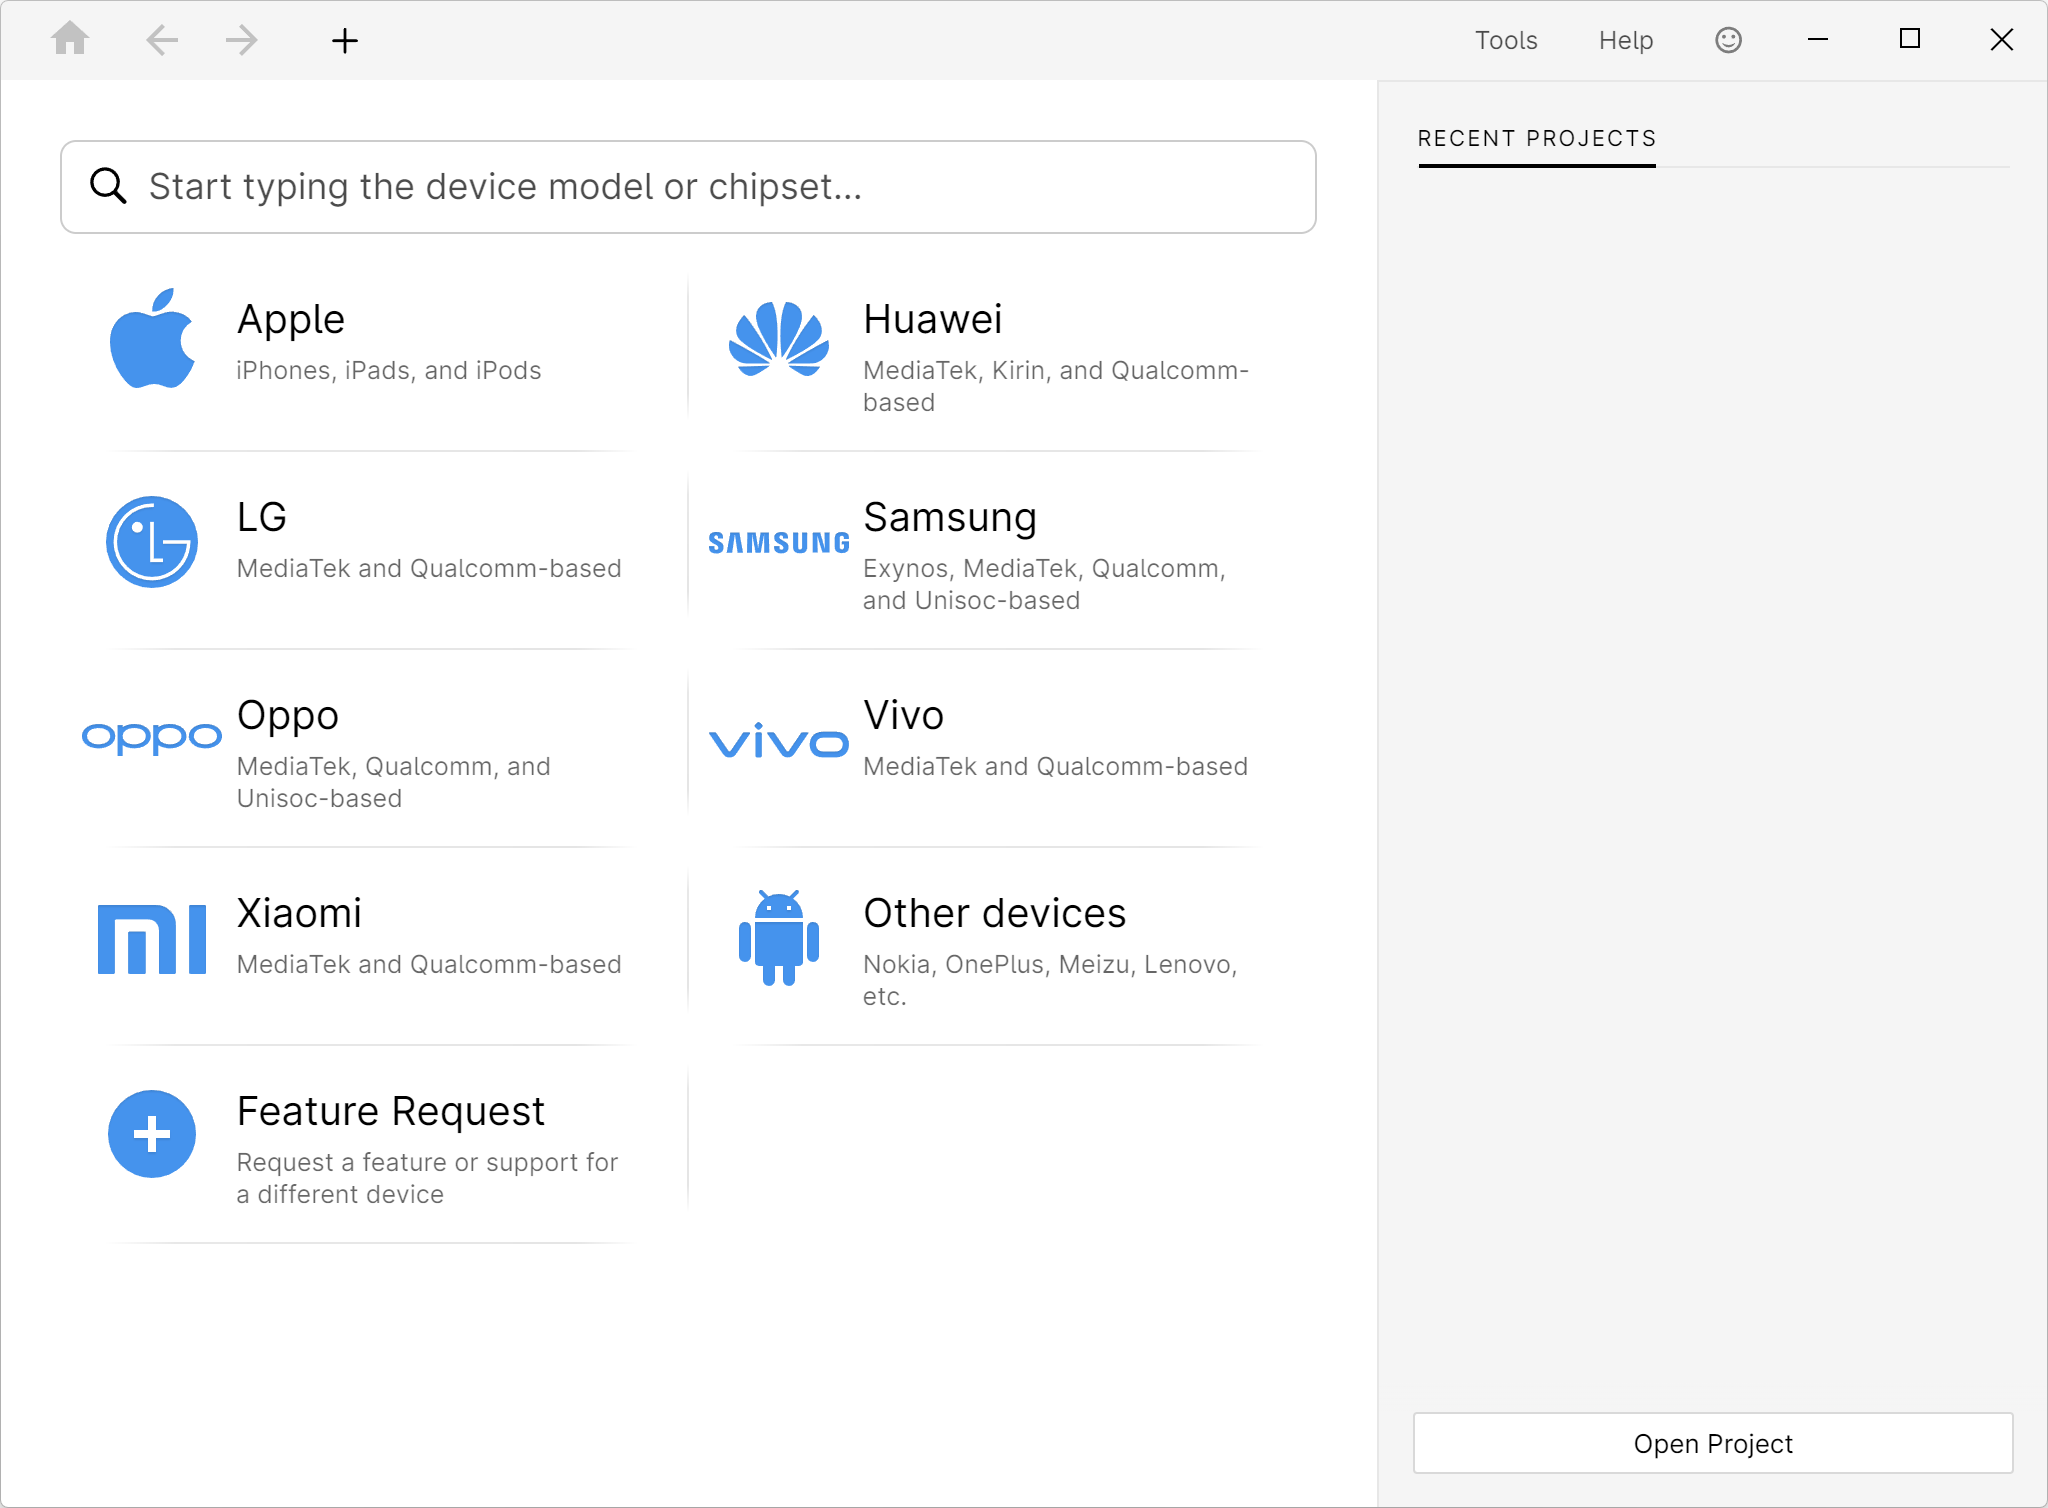
Passware Kit Mobile: Kom igång via tillverkaren eller genom att söka direkt efter enhetsmodell och chipset.
Passware Kit Forensic – den centrala arbetsmiljön
Passware Kit Forensic är kärnprodukten och beskrivs av tillverkaren som en komplett lösning för att hitta och dekryptera krypterade elektroniska bevis. Programvaran identifierar självständigt krypterade objekt i en datamängd, föreslår den mest lovande metoden i varje enskilt fall och bearbetar hela bevismaterialet i batcher.
Funktionsomfång
- Lösenordsåterställning för över 420 fil- och objekttyper
- Dekryptering av helt krypterade datamedier
- Analys av live-minnet för att utvinna nyckelmaterial
- Batchbearbetning av flera filer och datamedier i ett enda genomlopp
- Automatisk identifiering av krypterade objekt och förval av lämpliga angreppsvägar
- Resurshanterare för styrning och övervakning av beräkningsresurserna
- Fördelning av beräkningsbelastningen på flera system via Passware Kit Agents
- Automatiska uppdateringar; tillgängliga för Windows och macOS
Objekt som stöds (urval)
- Kontor och arkiv: Word, Excel, PowerPoint, Access, OneNote, Outlook, PDF, ZIP, RAR (2.0 till 7.x), 7-Zip, självuppackande arkiv
- Lösenordshanterare: 1Password, KeePass, LastPass, Dashlane, Enpass, AxCrypt, macOS-nyckelring
- Bokföring och databaser: QuickBooks, Quicken, MS Money, MYOB, FileMaker Pro, Lotus-program
- Kryptovalutaplånböcker: Bitcoin Core, Electrum, Ethereum, Litecoin, Dogecoin, Dash
- Webbläsare: Chrome, Firefox, Edge, Safari, Opera
- Användarkonton: Windows (NT till Windows 11), macOS, Unix/Linux
- Säkerhetskopior: Apple iTunes-säkerhetskopior
Helt krypterade datamedier
Passware Kit dekrypterar avbildningar av fullständigt krypterade datamedier och behållare – bland annat BitLocker och BitLocker To Go, Apple FileVault2/APFS och Apple DMG, VeraCrypt och TrueCrypt, LUKS och LUKS2, PGP WDE respektive Symantec Endpoint Encryption, McAfee Endpoint Encryption, DriveCrypt, Dell Data Protection, SanDisk PrivateAccess/SecureAccess samt Steganos-containrar.
Det avgörande är systemets tillstånd vid tidpunkten för beslaget: Om det finns en minnesavbildning som skapades medan den krypterade datavolymen var monterad, extraherar Passware nycklarna från den och dekrypterar volymen omedelbart – även om systemet var låst. Även vilolägesfiler (hiberfil.sys) kan innehålla nyckelinformation. Om systemet däremot är avstängt och volymen avmonterad återstår endast den tidskrävande metoden med en lösenordsattack.
Av denna ordningsföljd följer direkt en rekommendation för det kriminaltekniska arbetet: Säkerhetskopieringen av det flyktiga minnet på det igångvarande systemet ska ske i början av varje undersökning, inte i slutet.
Analys av minnet i realtid och Bootable Memory Imager
Passware Bootable Memory Imager startar UEFI-kompatibelt från ett USB-minne och skapar minnesavbildningar av datorer med Windows, Linux och macOS; Mac-datorer med T2- eller M-chip undantagna. Avbildningarna delas upp i segment om 2 GB och sparas tillsammans med loggfiler. Den efterföljande minnesanalysen genomsöker avbildningen efter krypteringsnycklar och inloggningsuppgifter; minnesavbildningar från andra verktyg kan också läsas in.
Tillverkaren påpekar uttryckligen att proceduren kräver en hårdvaruåterställning av målsystemet och att förekomsten av nyckelmaterial i avbildningen inte kan garanteras.
Passware Kit Mobile – Låsa upp och läsa av data från mobila enheter
Passware Kit Mobile extraherar och dekrypterar användardata från mobila enheter. Enligt tillverkarens uppgifter stöds över 1 150 enheter: Apple-enheter samt Android-enheter från bland annat Samsung, Huawei, LG, Xiaomi, Lenovo, Nokia, Alcatel, Motorola, HTC, Meizu, Oppo, OnePlus, Sony, Vivo och ZTE.
- Att kringgå eller återställa mönster-, PIN-, lösenords- och alfanumeriska låskoder
- Forensiskt tillförlitlig extrahering av hela filsystemet
- Läsning av iOS-nyckelringen samt lösenord från 1Password och Dashlane
- Avkodning av data från Second Space-konton samt från Signal och Wickr
- Snabbare kodåterställning med grafikkort från NVIDIA, AMD och Intel Arc
- Flerfönsterläge för samtidig hantering av flera enheter
- Uppdateringar varje kvartal med löpande tillägg av enheter
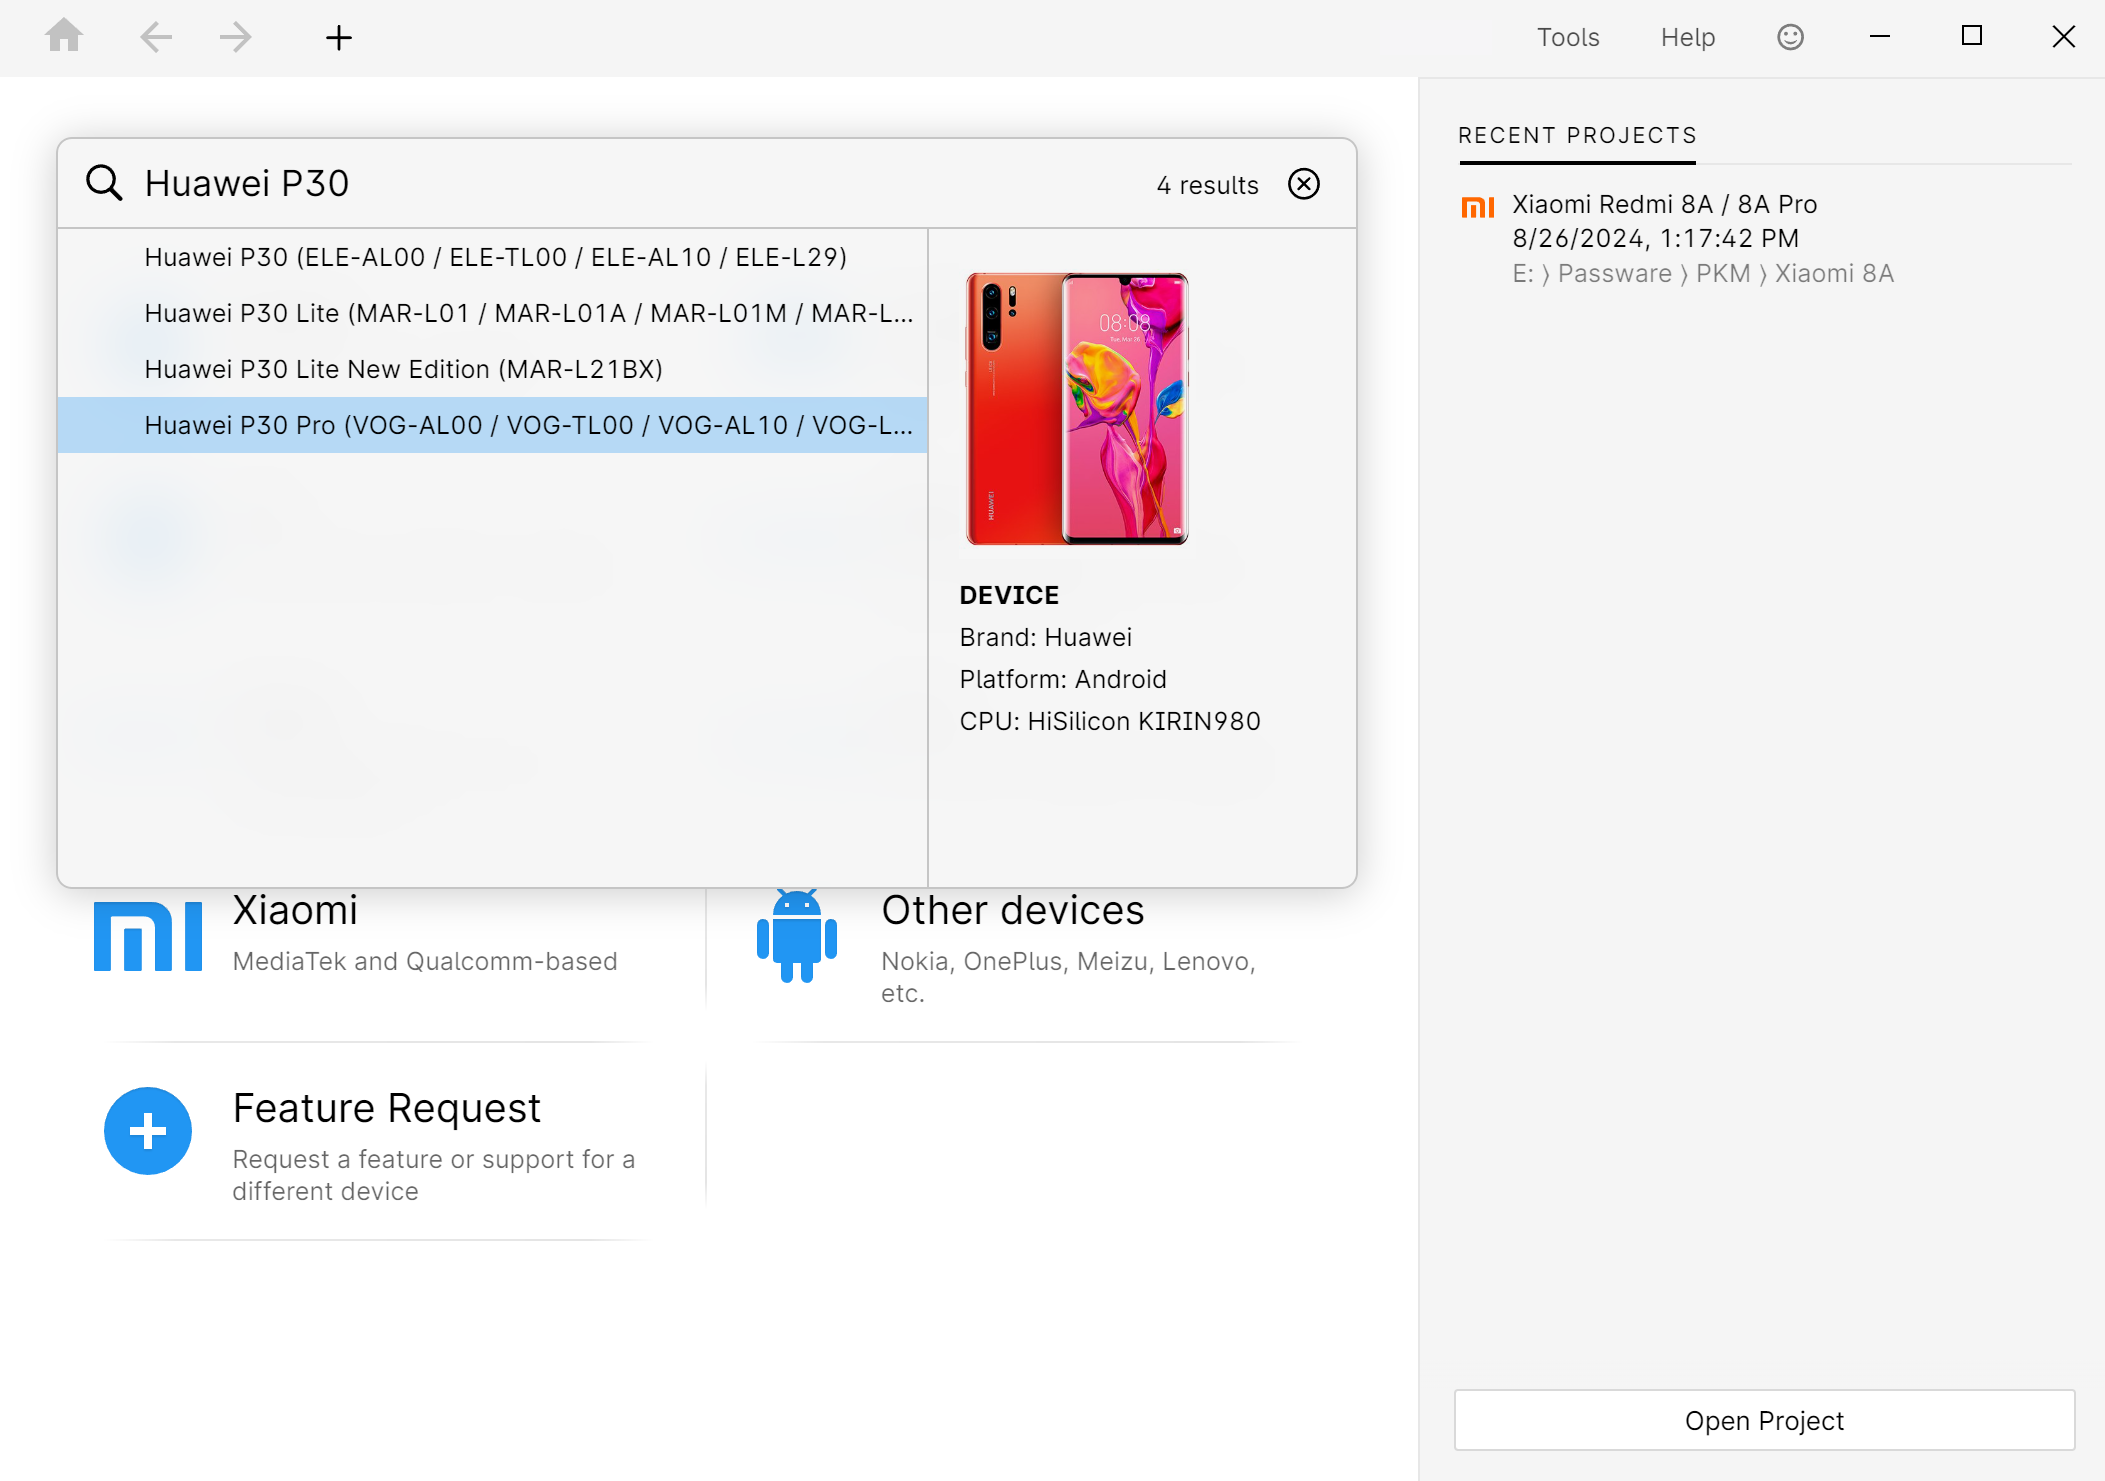
Enhetssökning med träfflista och enhetsinformation – här Huawei P30 med plattform och chipset.
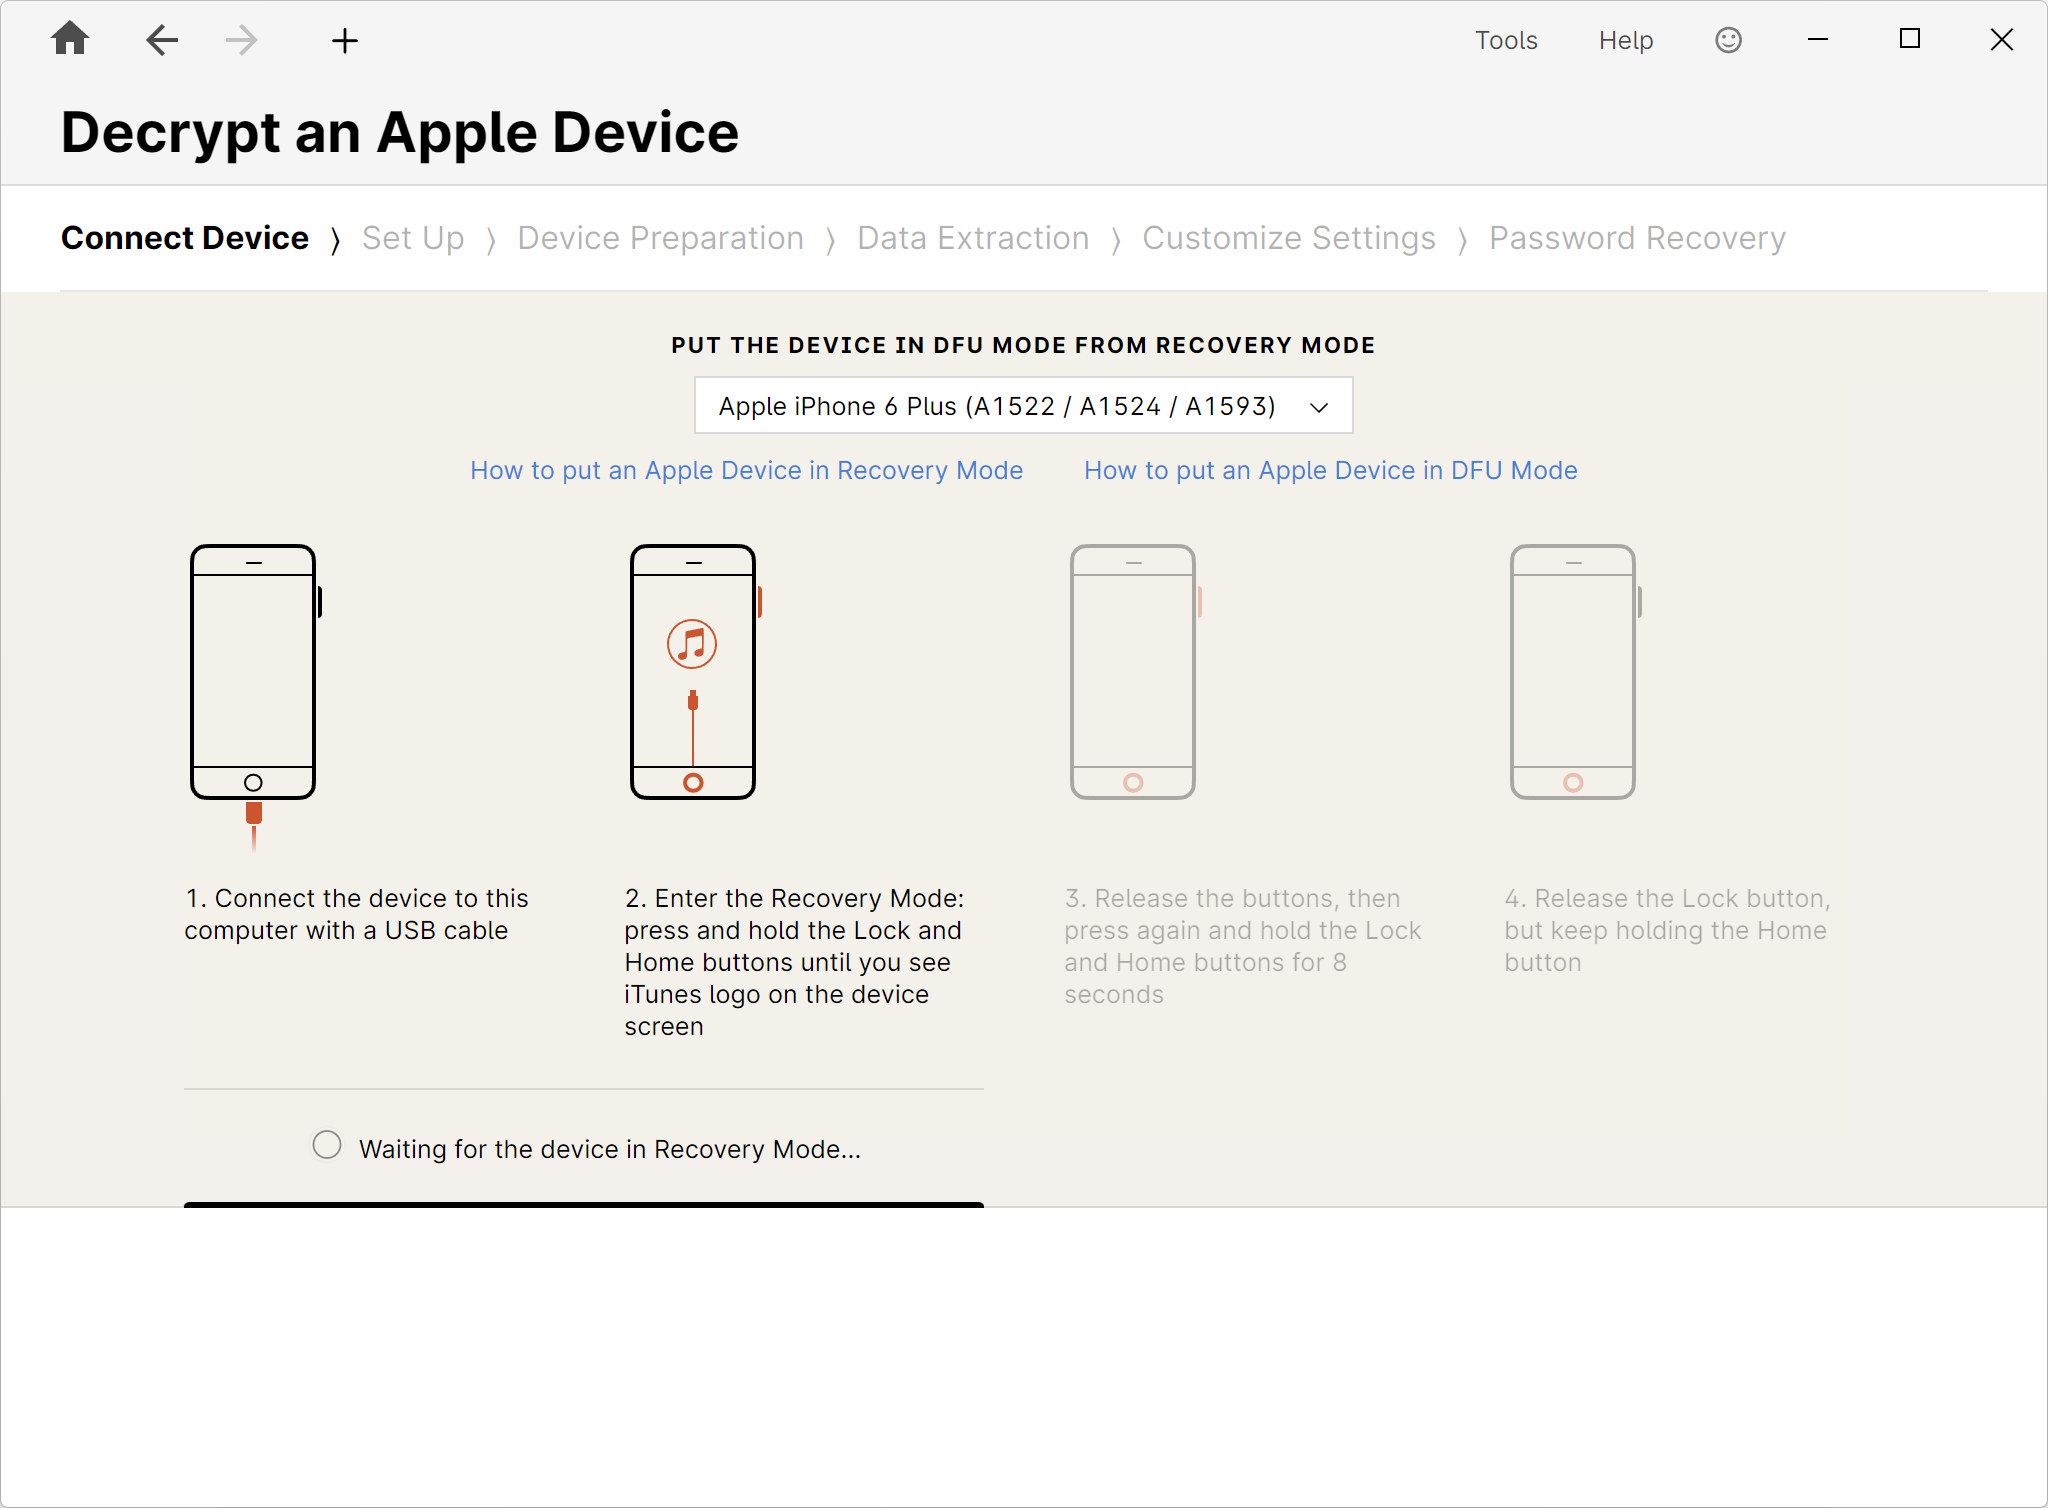
Steg-för-steg-guide för Apple-enheter: Anslutning, återställnings- och DFU-läge, extrahering, återställning av kod.
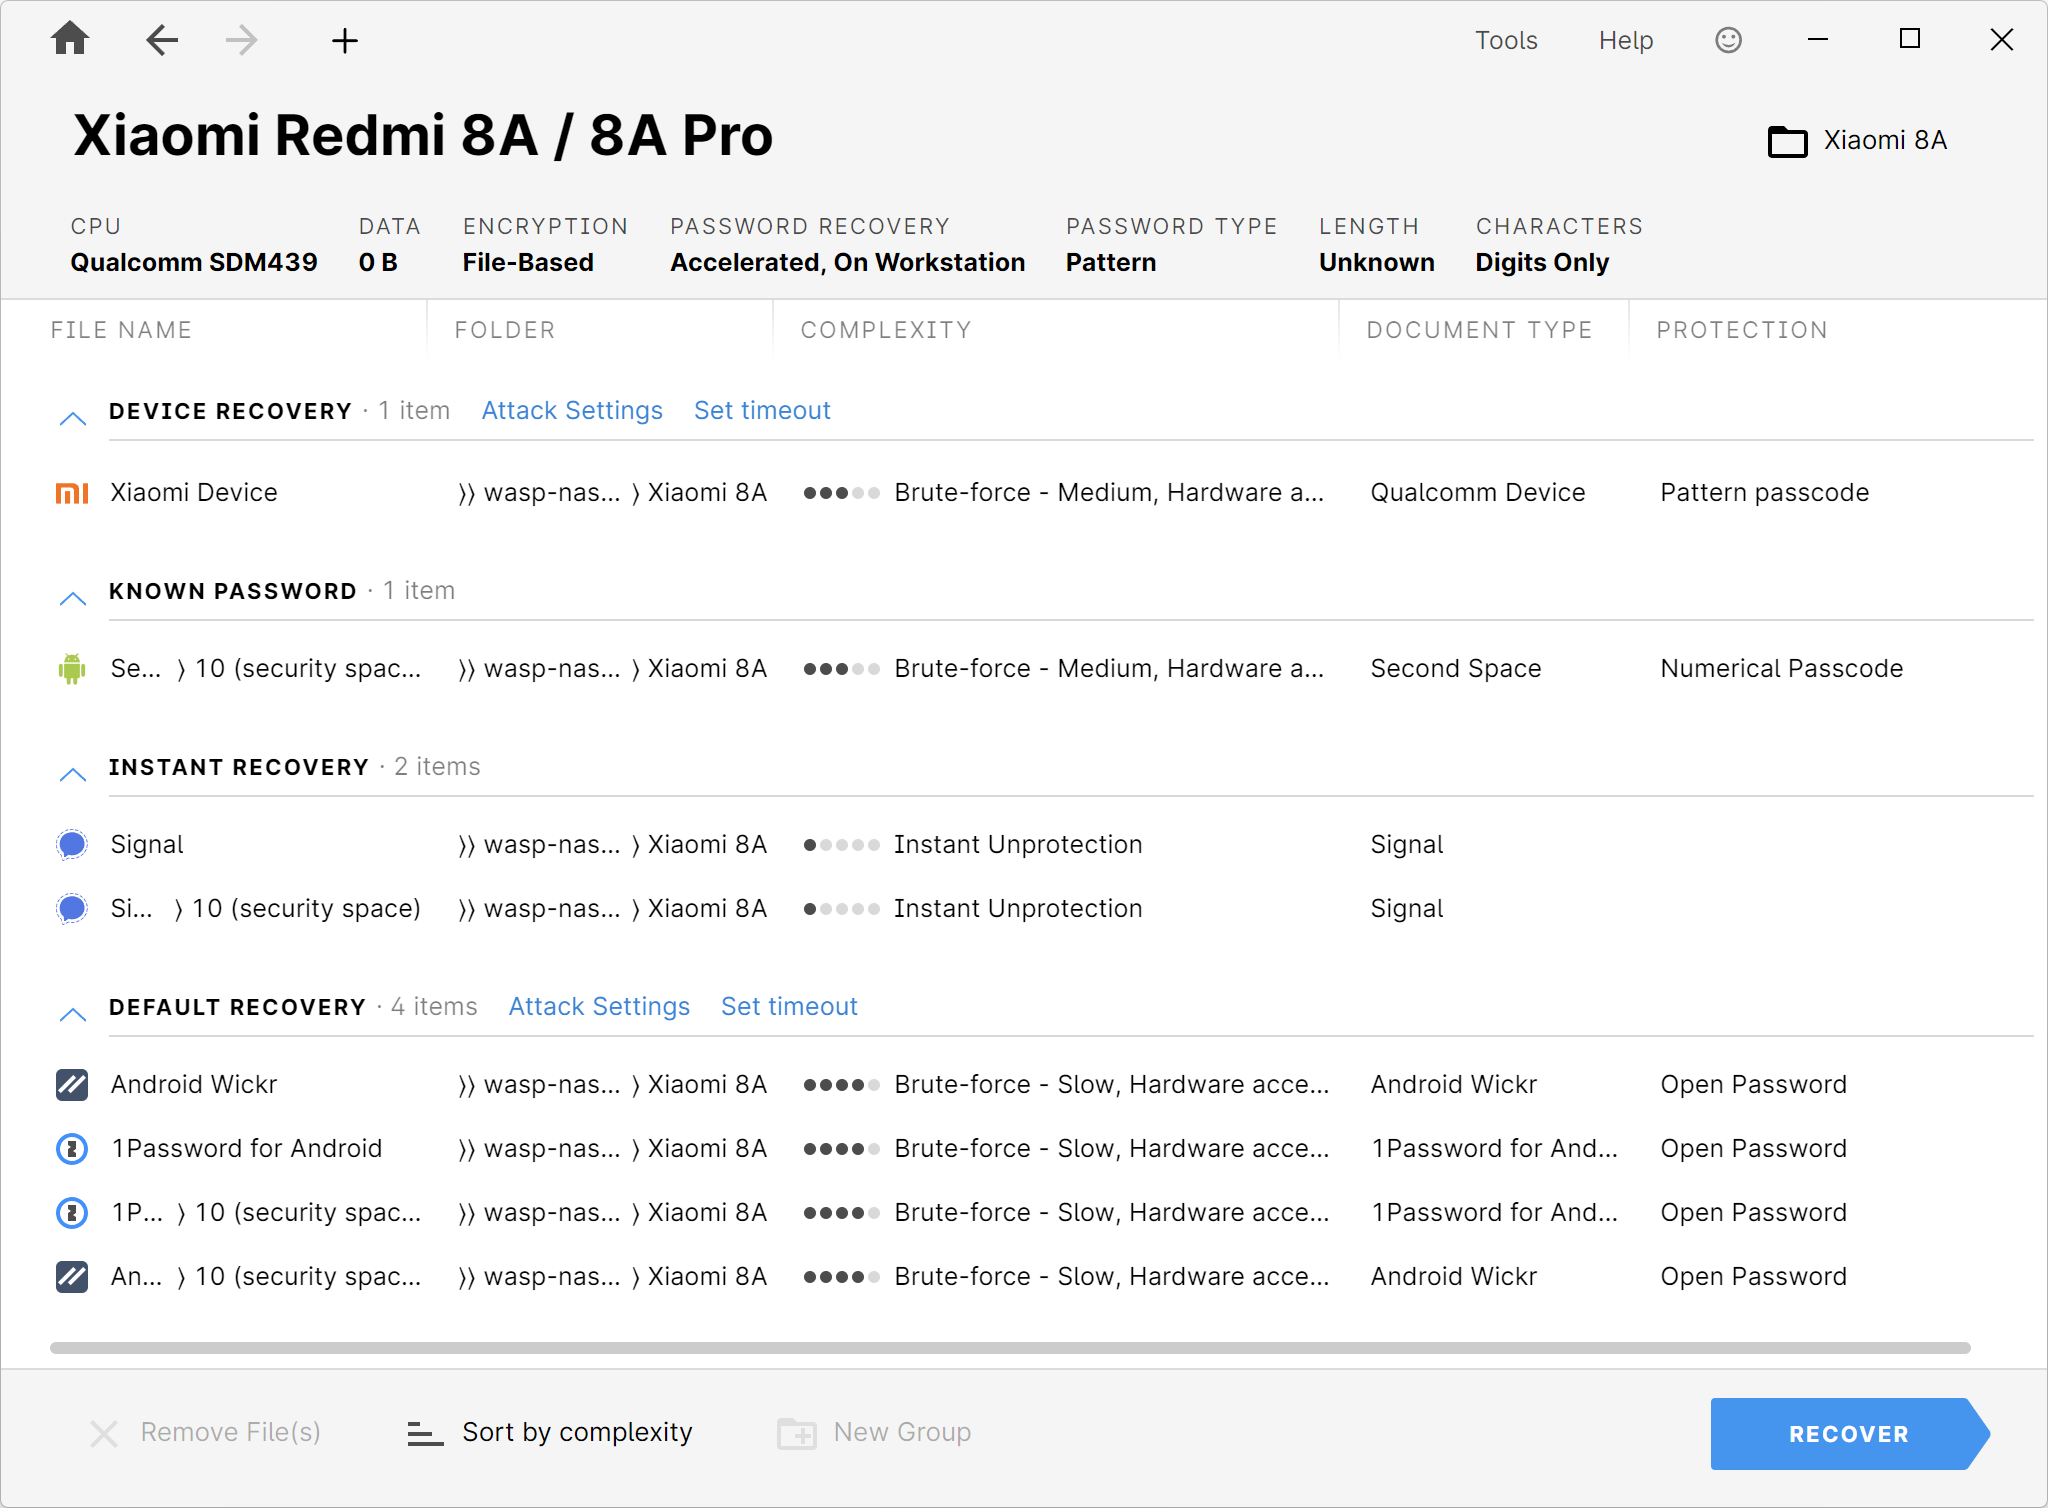
Lista över appar på en Android-enhet: Enhetskod, Second Space-området, Signal, Android Wickr och 1Password – var och en med en komplexitetsbedömning.
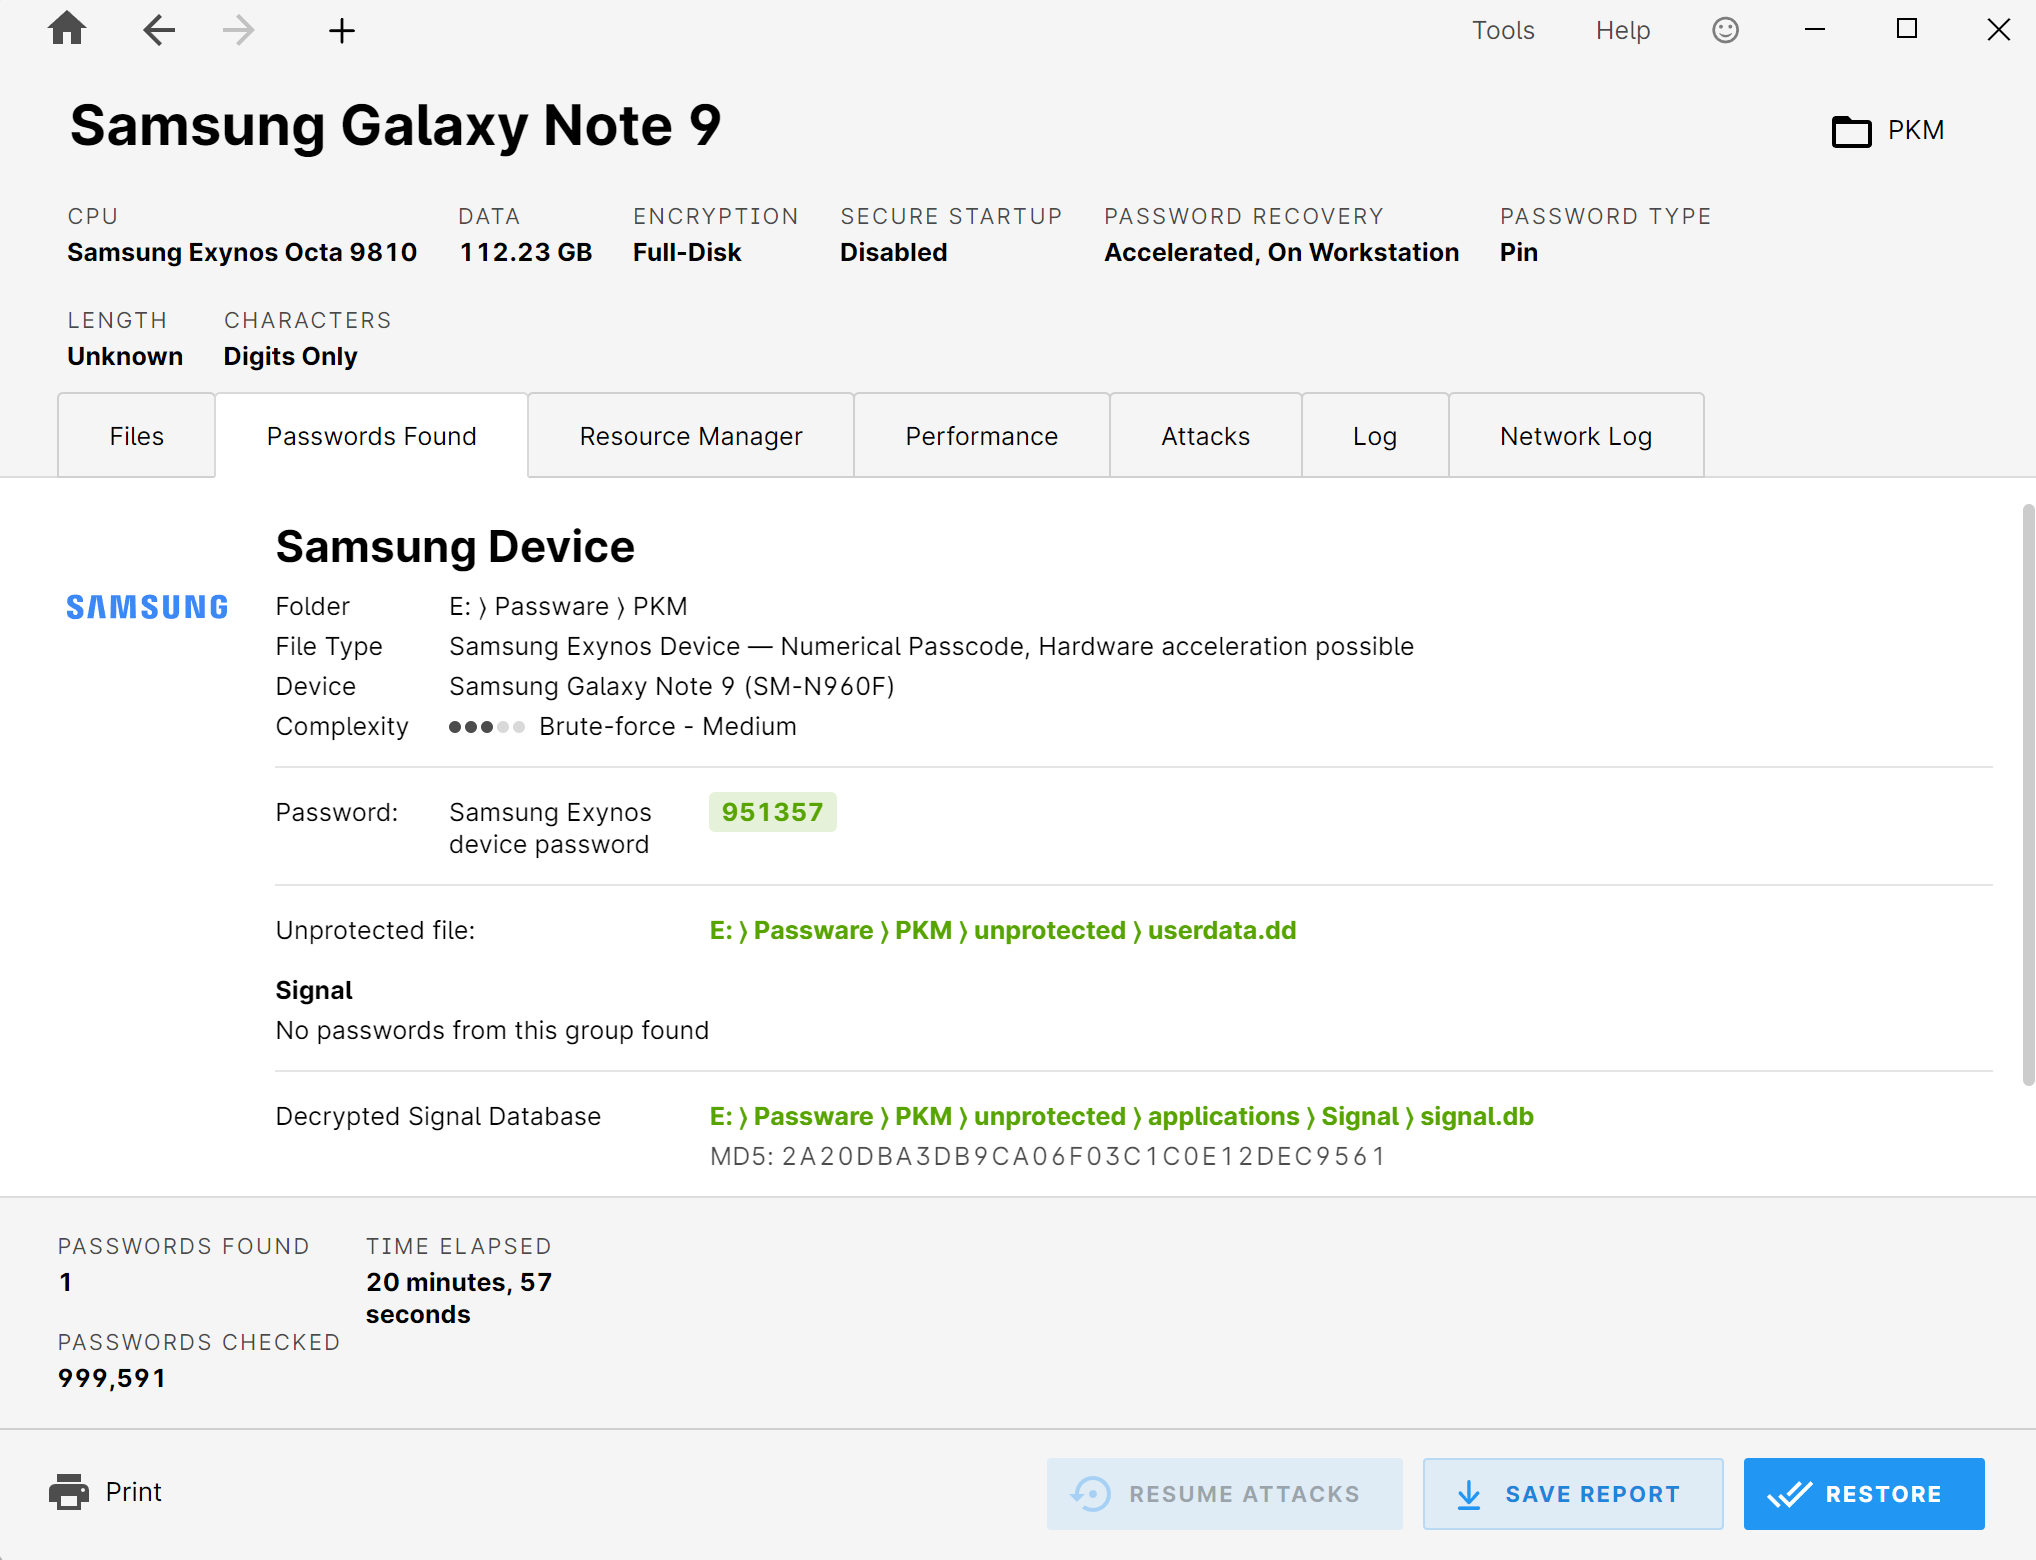
Resultatöversikt: hittad enhetskod, dekrypterad signaldatabas med MD5-testvärde, information om testade lösenord och körtid.
Tillägg för enhetsdekryptering
Tillägget utökar Passware Kit med åtkomst till enheter vars nycklar är bundna till hårdvaran:
- BitLocker-diskar med TPM eller fTPM
- Apple Mac-datorer med T2-säkerhetschip (avkryptering av APFS-avbildningar)
- Lenovo ThinkPad-datorer med TPM 2.0 (serierna E, L, X, P och T från tillverkningsåren 2016 till 2020)
- Western Digital My Book och My Passport (2014–2024)
- Hårddiskar från Seagate och LaCie (modeller från 2018 till 2022)
- Transcend-SSD-enheter med SM2320-kontroller (2022–2025)
Dessutom går det att återställa eller återställa EFI-firmware-lösenord på Mac-datorer. Tillägget kräver en aktiv licens för Passware Kit Forensic eller Ultimate; tillverkaren anger att produkten endast får säljas till myndigheter och företag med dokumenterat behov, och att varje beställning granskas manuellt.
Räknekapacitet och skalbarhet
Lösenordsattacker innebär beräkningsarbete. Passware stöder NVIDIA- (GTX, Tesla), AMD- och Intel Arc-grafikkort med upp till tolv GPU:er per dator; tillverkaren anger en prestandaförbättring på upp till 1 200 gånger jämfört med ren CPU-drift. Dessutom finns Rainbow Tables tillgängliga.
Två exempelvärden från tillverkarens prestandatest illustrerar skillnaden: med BitLocker (AES-256) 7 312 lösenord per sekund på ett NVIDIA RTX 4090 jämfört med 7 lösenord per sekund på CPU:n, för macOS FileVault2 117 395 jämfört med 53 lösenord per sekund.
Med hjälp av Passware Kit Agents kan belastningen dessutom fördelas på flera Windows- eller Linux-system samt på molninstanser hos Amazon EC2 och Microsoft Azure. Varje nod använder flera CPU:er och GPU:er samtidigt; styrning och övervakning sker via den integrerade Resource Manager. Passware Kit Forensic innehåller fem agenter, medan Passware Kit Ultimate innehåller tio.
Passware Kit Ultimate, vidareutveckling och certifiering
Helhetspaketet
Passware Kit Ultimate sammanfattar de enskilda komponenterna: Passware Kit Forensic, Passware Kit Mobile, tilläggsprogrammet Device Decryption, tio Passware Kit Agents samt Passware Kit Forensic Training. För arbetsstationer utan internetanslutning erbjuder tillverkaren dessutom en Air-Gapped Edition.
Kontinuerlig vidareutveckling
Enligt egna uppgifter släpper Passware fyra större uppdateringar per år. Version 2026 v3 från den 23 juli 2026 innehöll bland annat direkt återställning av PIN-kod på TPM-skyddade BitLocker-enheter, stöd för GNOME-nyckelringen, utökade Hashcat-regler samt en inbyggd betaversion för Apple Silicon.
Utbildning och certifiering
Med Passware Certified Examiner (PCE) erbjuder tillverkaren en engelskspråkig självstudiekurs i dekryptering av bevismaterial: 16 videolektioner på sammanlagt över tio timmar, ett års tillgång, ett avslutande prov med 63 frågor och ett godkännandekrav på 80 procent. Certifikatet är giltigt i två år.
Placering i vår verktygslåda
Passware är det verktyg vi använder för dekryptering, det vill säga för att få tillgång till data. Den efterföljande innehållsanalysen utförs med de analysverktyg som är avsedda för detta ändamål och som tillhandahålls av våra övriga teknikpartner. Denna uppdelning är avsiktlig: Varje arbetssteg utförs med det verktyg som är bäst lämpat för ändamålet – och förblir därmed individuellt spårbart och dokumenterbart.
Tillverkarens datablad
Skaffa Passware via LanCologne
Ni kan skaffa Passware-licenser via LanCologne. Vi ger er råd om vilken version som passar bäst, hur den fungerar tillsammans med er befintliga utrustning och – om ni önskar – om den praktiska tillämpningen i det aktuella fallet.
Källa och ytterligare information på:
Passware