
Acesso a provas encriptadas
O Passware descodifica suportes de dados, contentores, ficheiros e dispositivos móveis – uma ferramenta que utilizamos regularmente na LanCologne nas nossas próprias investigações forenses.
A encriptação já é, há muito, a norma nas investigações
O BitLocker no portátil, o FileVault no Mac, um contentor VeraCrypt no disco externo, ficheiros do Office e arquivos protegidos por palavra-passe, cópias de segurança encriptadas, telemóveis bloqueados: Em praticamente todos os processos, a análise começa com a questão de saber se os dados apreendidos podem, de facto, ser tornados legíveis.
É precisamente aqui que a Passware entra em cena. O fabricante desenvolve, desde 1998, software para a recuperação de palavras-passe e para a descodificação de provas eletrónicas, e possui escritórios em Mountain View (Califórnia) e Tallinn (Estónia). Segundo o fabricante, os produtos são utilizados tanto por autoridades policiais e governamentais como por empresas.
Utilizamos o Passware nas nossas próprias investigações – e aconselhamos os utilizadores tanto sobre a utilização prática como sobre a escolha da licença adequada.
Cenários típicos de utilização
- Acesso a suportes de dados e contentores encriptados quando não se dispõe da palavra-passe ou da chave de recuperação
- Abrir ficheiros individuais protegidos por palavra-passe – documentos do Office, PDF, arquivos, ficheiros de contabilidade e de bases de dados
- Análise de gestores de palavras-passe e armazenadores de chaves, com vista a obter mais acessos neste caso
- Cópia de segurança e análise da memória de trabalho de um sistema em funcionamento, antes de o dispositivo ser desligado
- Desbloqueio e extração de dados de dispositivos móveis
- Acesso a carteiras de criptomoedas no âmbito de investigações patrimoniais
- Recuperação legítima dos dados da própria empresa após a perda das credenciais de acesso
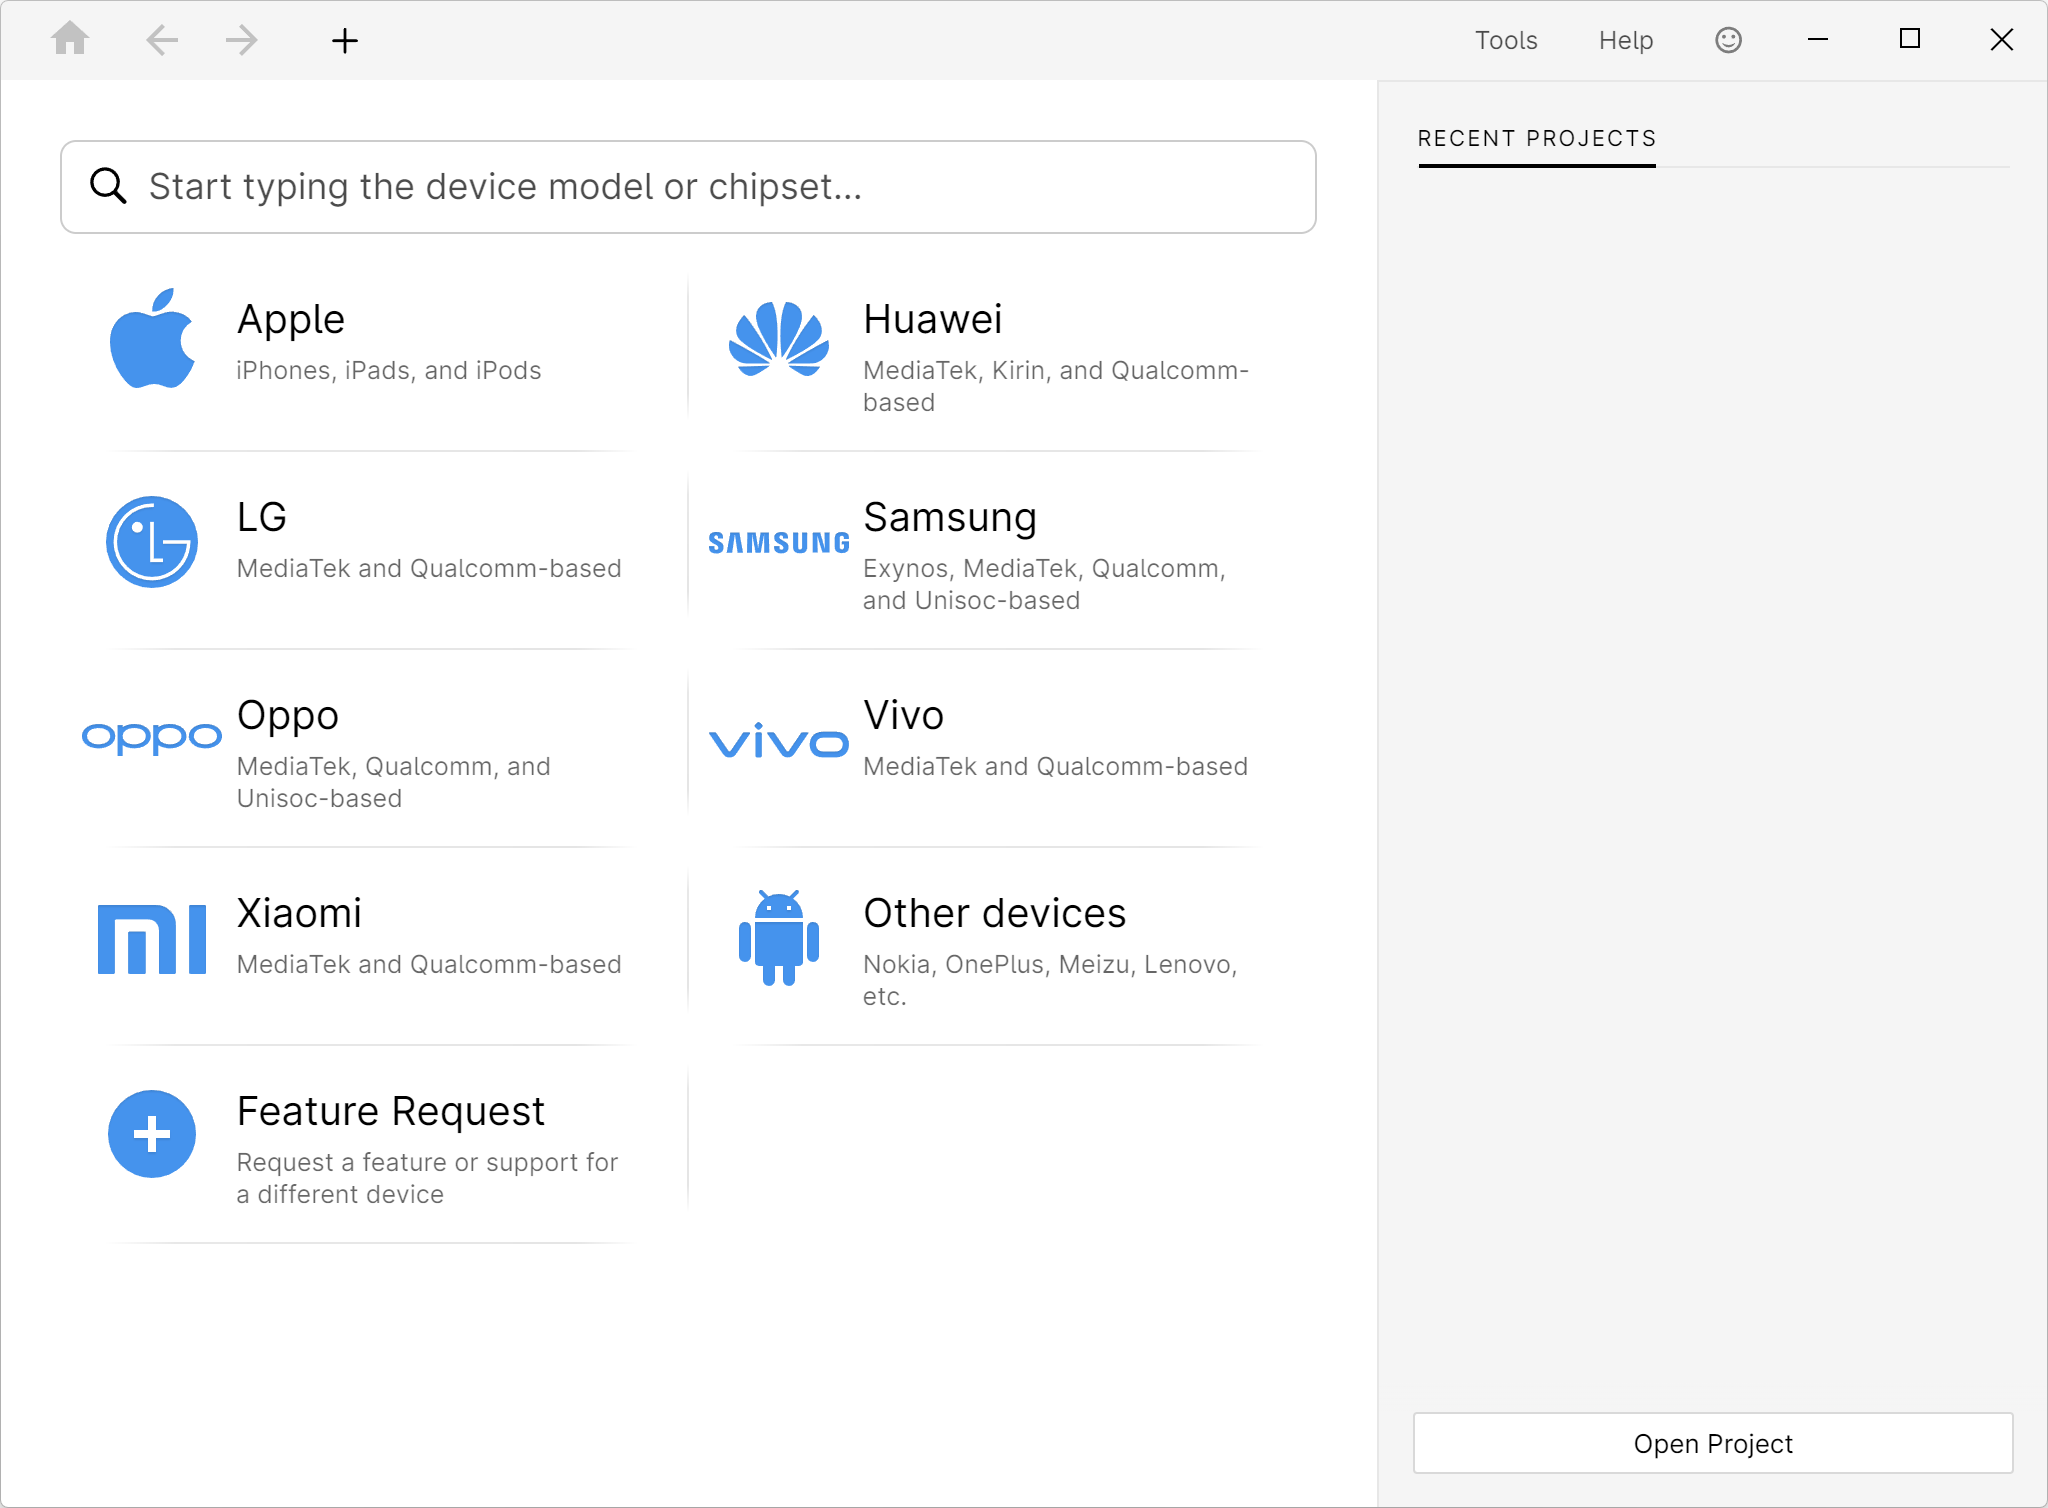
Passware Kit Mobile: Acesso através do fabricante ou pesquisa direta pelo modelo do dispositivo e pelo chipset.
Passware Kit Forensic – o ambiente de trabalho central
O Passware Kit Forensic é o produto principal e é descrito pelo fabricante como uma solução completa para a localização e descodificação de provas eletrónicas encriptadas. O software identifica automaticamente os objetos encriptados num conjunto de dados, sugere a abordagem mais promissora em cada caso e processa em lote conjuntos completos de provas.
Conjunto de funcionalidades
- Recuperação de palavras-passe para mais de 420 tipos de ficheiros e objetos
- Descodificação de suportes de dados totalmente encriptados
- Análise da memória em tempo real para a obtenção de material-chave
- Processamento em lote de vários ficheiros e suportes de dados numa única execução
- Detecção automática de objetos encriptados e pré-seleção de vias de ataque adequadas
- Gestor de Recursos para o controlo e monitorização dos recursos informáticos
- Distribuição da carga computacional por vários sistemas através dos Passware Kit Agents
- Atualizações automáticas; disponíveis para Windows e macOS
Objetos suportados (seleção)
- Escritório e arquivos: Word, Excel, PowerPoint, Access, OneNote, Outlook, PDF, ZIP, RAR (2.0 a 7.x), 7-Zip, arquivos auto-descomprimíveis
- Gestor de palavras-passe: 1Password, KeePass, LastPass, Dashlane, Enpass, AxCrypt, Keychain do macOS
- Contabilidade e bases de dados: QuickBooks, Quicken, MS Money, MYOB, FileMaker Pro, aplicações Lotus
- Carteiras de criptomoedas: Bitcoin Core, Electrum, Ethereum, Litecoin, Dogecoin, Dash
- Navegador: Chrome, Firefox, Edge, Safari, Opera
- Contas de utilizador: Windows (do NT ao Windows 11), macOS, Unix/Linux
- Cópias de segurança: Cópias de segurança do iTunes da Apple
Suportes de dados totalmente encriptados
O Passware Kit descodifica imagens de suportes de dados e contentores totalmente encriptados – incluindo, entre outros, o BitLocker e o BitLocker To Go, o Apple FileVault 2/APFS e o Apple DMG, o VeraCrypt e o TrueCrypt, o LUKS e o LUKS 2, o PGP WDE e o Symantec Endpoint Encryption, McAfee Endpoint Encryption, DriveCrypt, Dell Data Protection, SanDisk PrivateAccess/SecureAccess, bem como contentores Steganos.
O que é decisivo é o estado do sistema no momento da apreensão: se existir uma imagem de memória criada enquanto o suporte de dados encriptado estava ligado, o Passware extrai as chaves dessa imagem e desencripta o volume imediatamente – mesmo que o sistema estivesse bloqueado. Os ficheiros de hibernação (hiberfil.sys) também podem conter material de chave. Se, pelo contrário, o sistema estiver desligado e o volume desmontado, resta apenas a abordagem demorada de um ataque por palavra-passe.
Desta sequência decorre diretamente uma recomendação de atuação forense: a cópia de segurança da memória volátil do sistema em funcionamento deve ser realizada no início de cada busca, e não no final.
Análise de memória em tempo real e Bootable Memory Imager
O Passware Bootable Memory Imager arranca de um suporte USB de forma compatível com UEFI e cria imagens de memória de computadores com Windows, Linux e macOS; os Macs com chip T2 ou M estão excluídos. As imagens são divididas em segmentos de 2 GB e guardadas juntamente com ficheiros de registo. A análise de memória subsequente procura chaves de encriptação e dados de acesso na imagem; também é possível importar imagens de memória criadas com outras ferramentas.
O fabricante salienta expressamente que o procedimento requer um reinício do hardware no sistema de destino e que não é possível garantir a existência de material de chave na imagem.
Passware Kit Mobile – Desbloquear e extrair dados de dispositivos móveis
O Passware Kit Mobile extrai e descodifica dados dos utilizadores a partir de dispositivos móveis. Segundo o fabricante, são suportados mais de 1 150 dispositivos: dispositivos Apple, bem como dispositivos Android, nomeadamente da Samsung, Huawei, LG, Xiaomi, Lenovo, Nokia, Alcatel, Motorola, HTC, Meizu, Oppo, OnePlus, Sony, Vivo e ZTE.
- Contornar ou repor padrões, PINs, palavras-passe e códigos de bloqueio alfanuméricos
- Extração completa do sistema de ficheiros com validade forense
- Leitura do Keychain do iOS, bem como das palavras-passe do 1Password e do Dashlane
- Descodificação de dados de contas do Second Space, bem como do Signal e do Wickr
- Acelerar a recuperação de código com placas gráficas NVIDIA, AMD e Intel Arc
- Modo de múltiplas janelas para o processamento simultâneo de vários dispositivos
- Atualizações trimestrais com a adição contínua de novos dispositivos
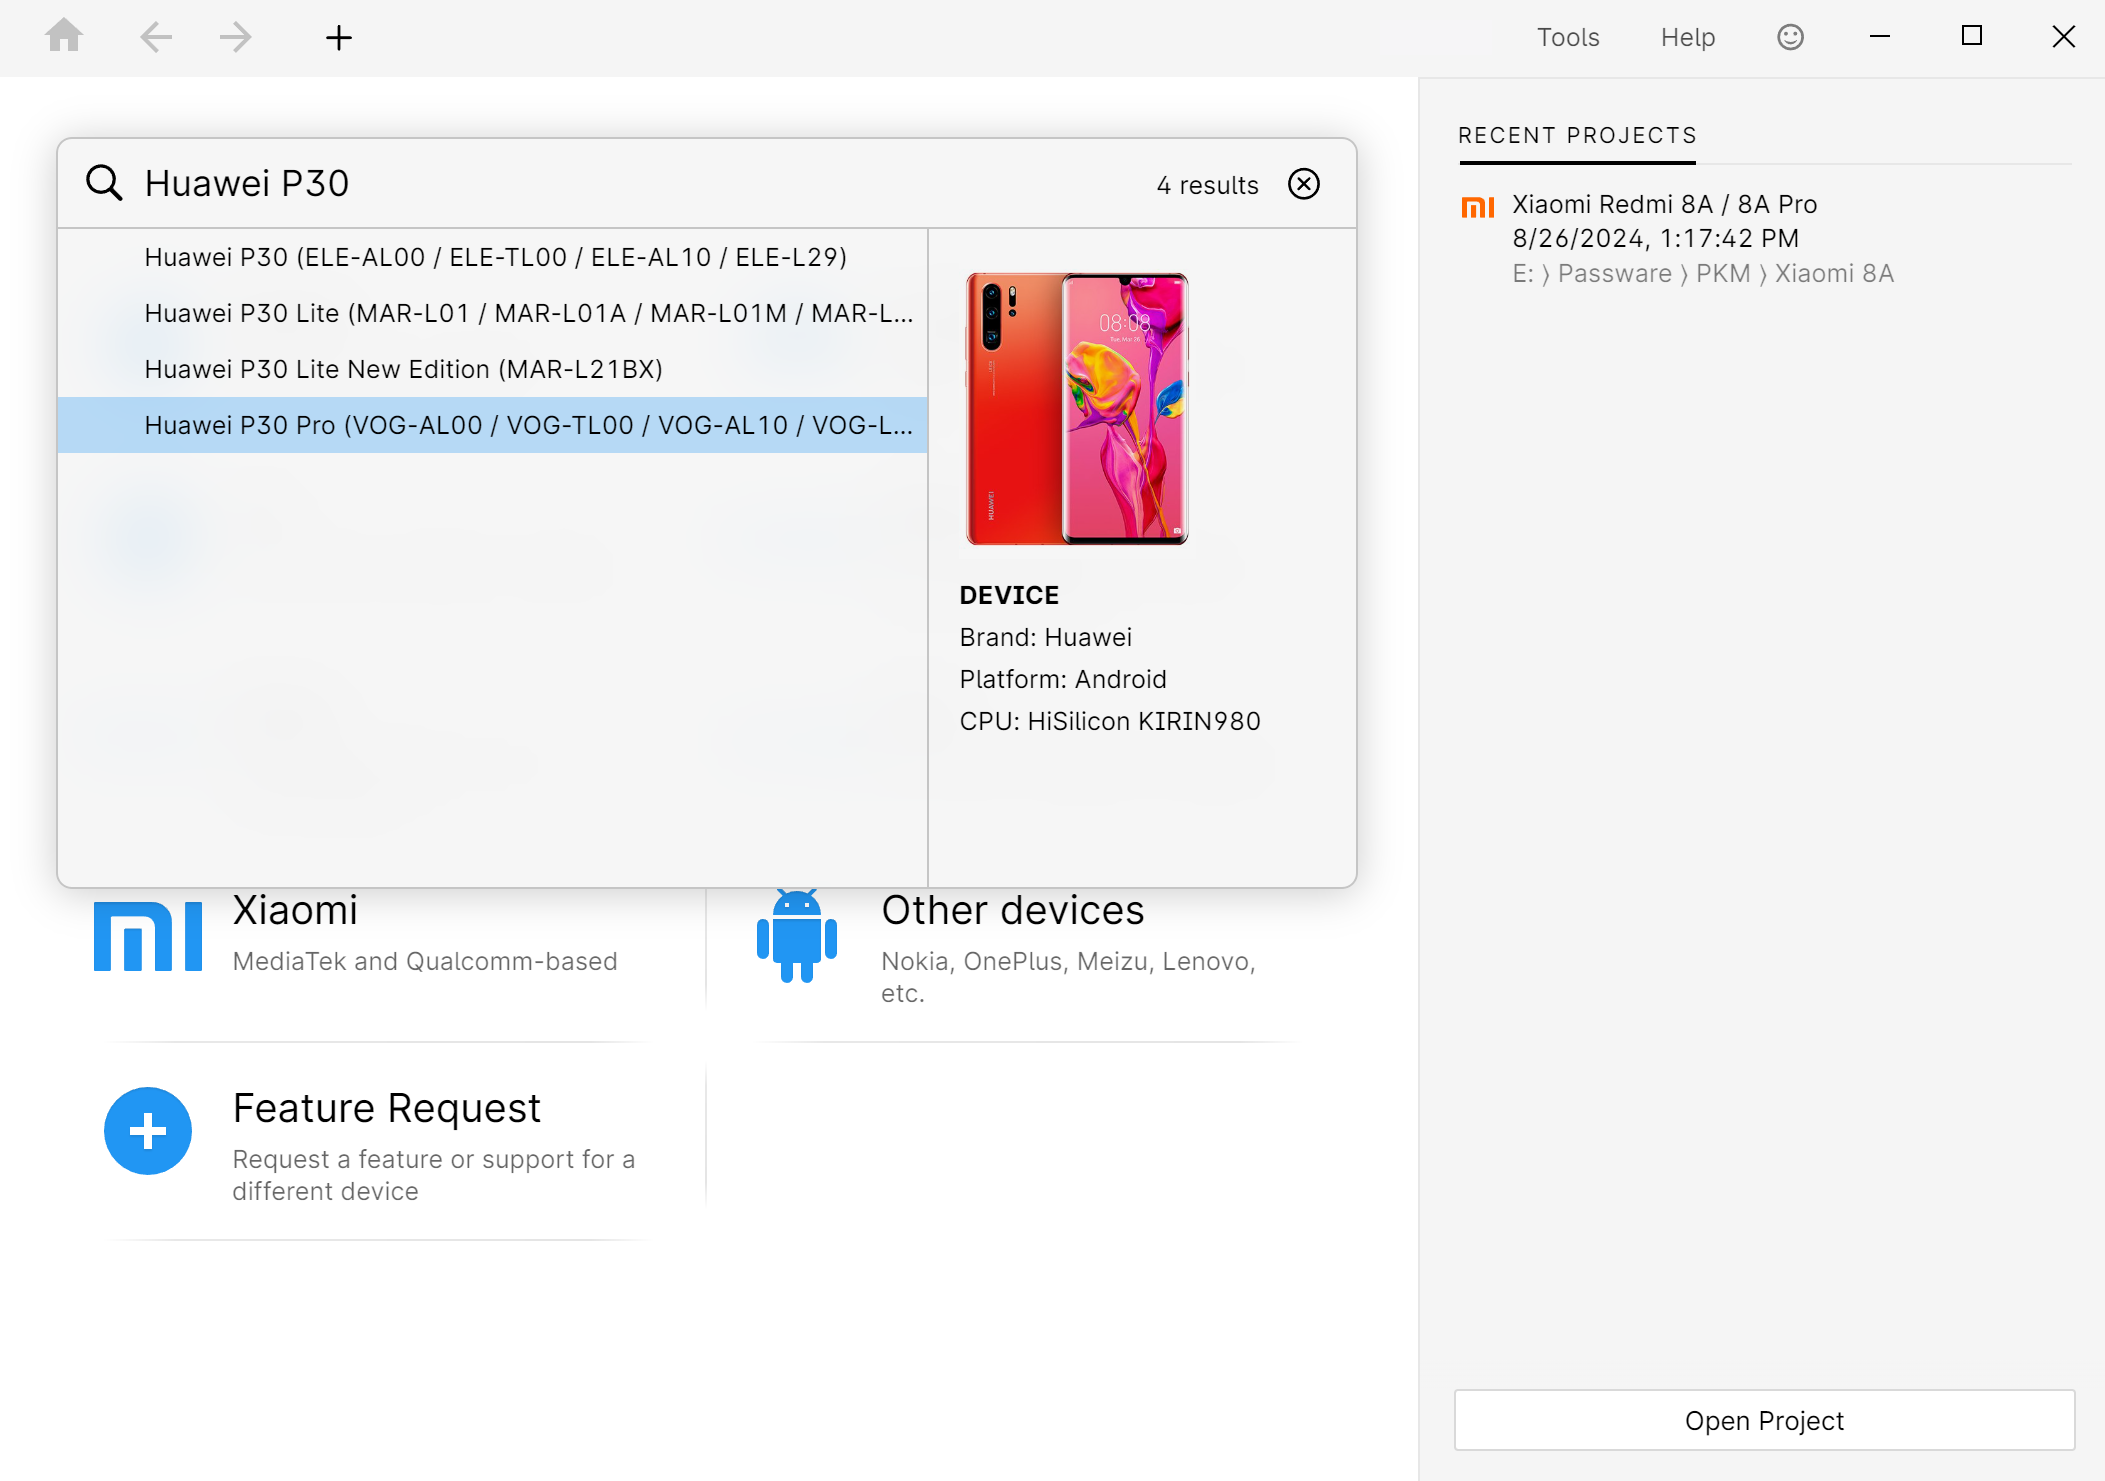
Pesquisa de dispositivos com lista de resultados e informações sobre os dispositivos – neste caso, o Huawei P30 com plataforma e chipset.
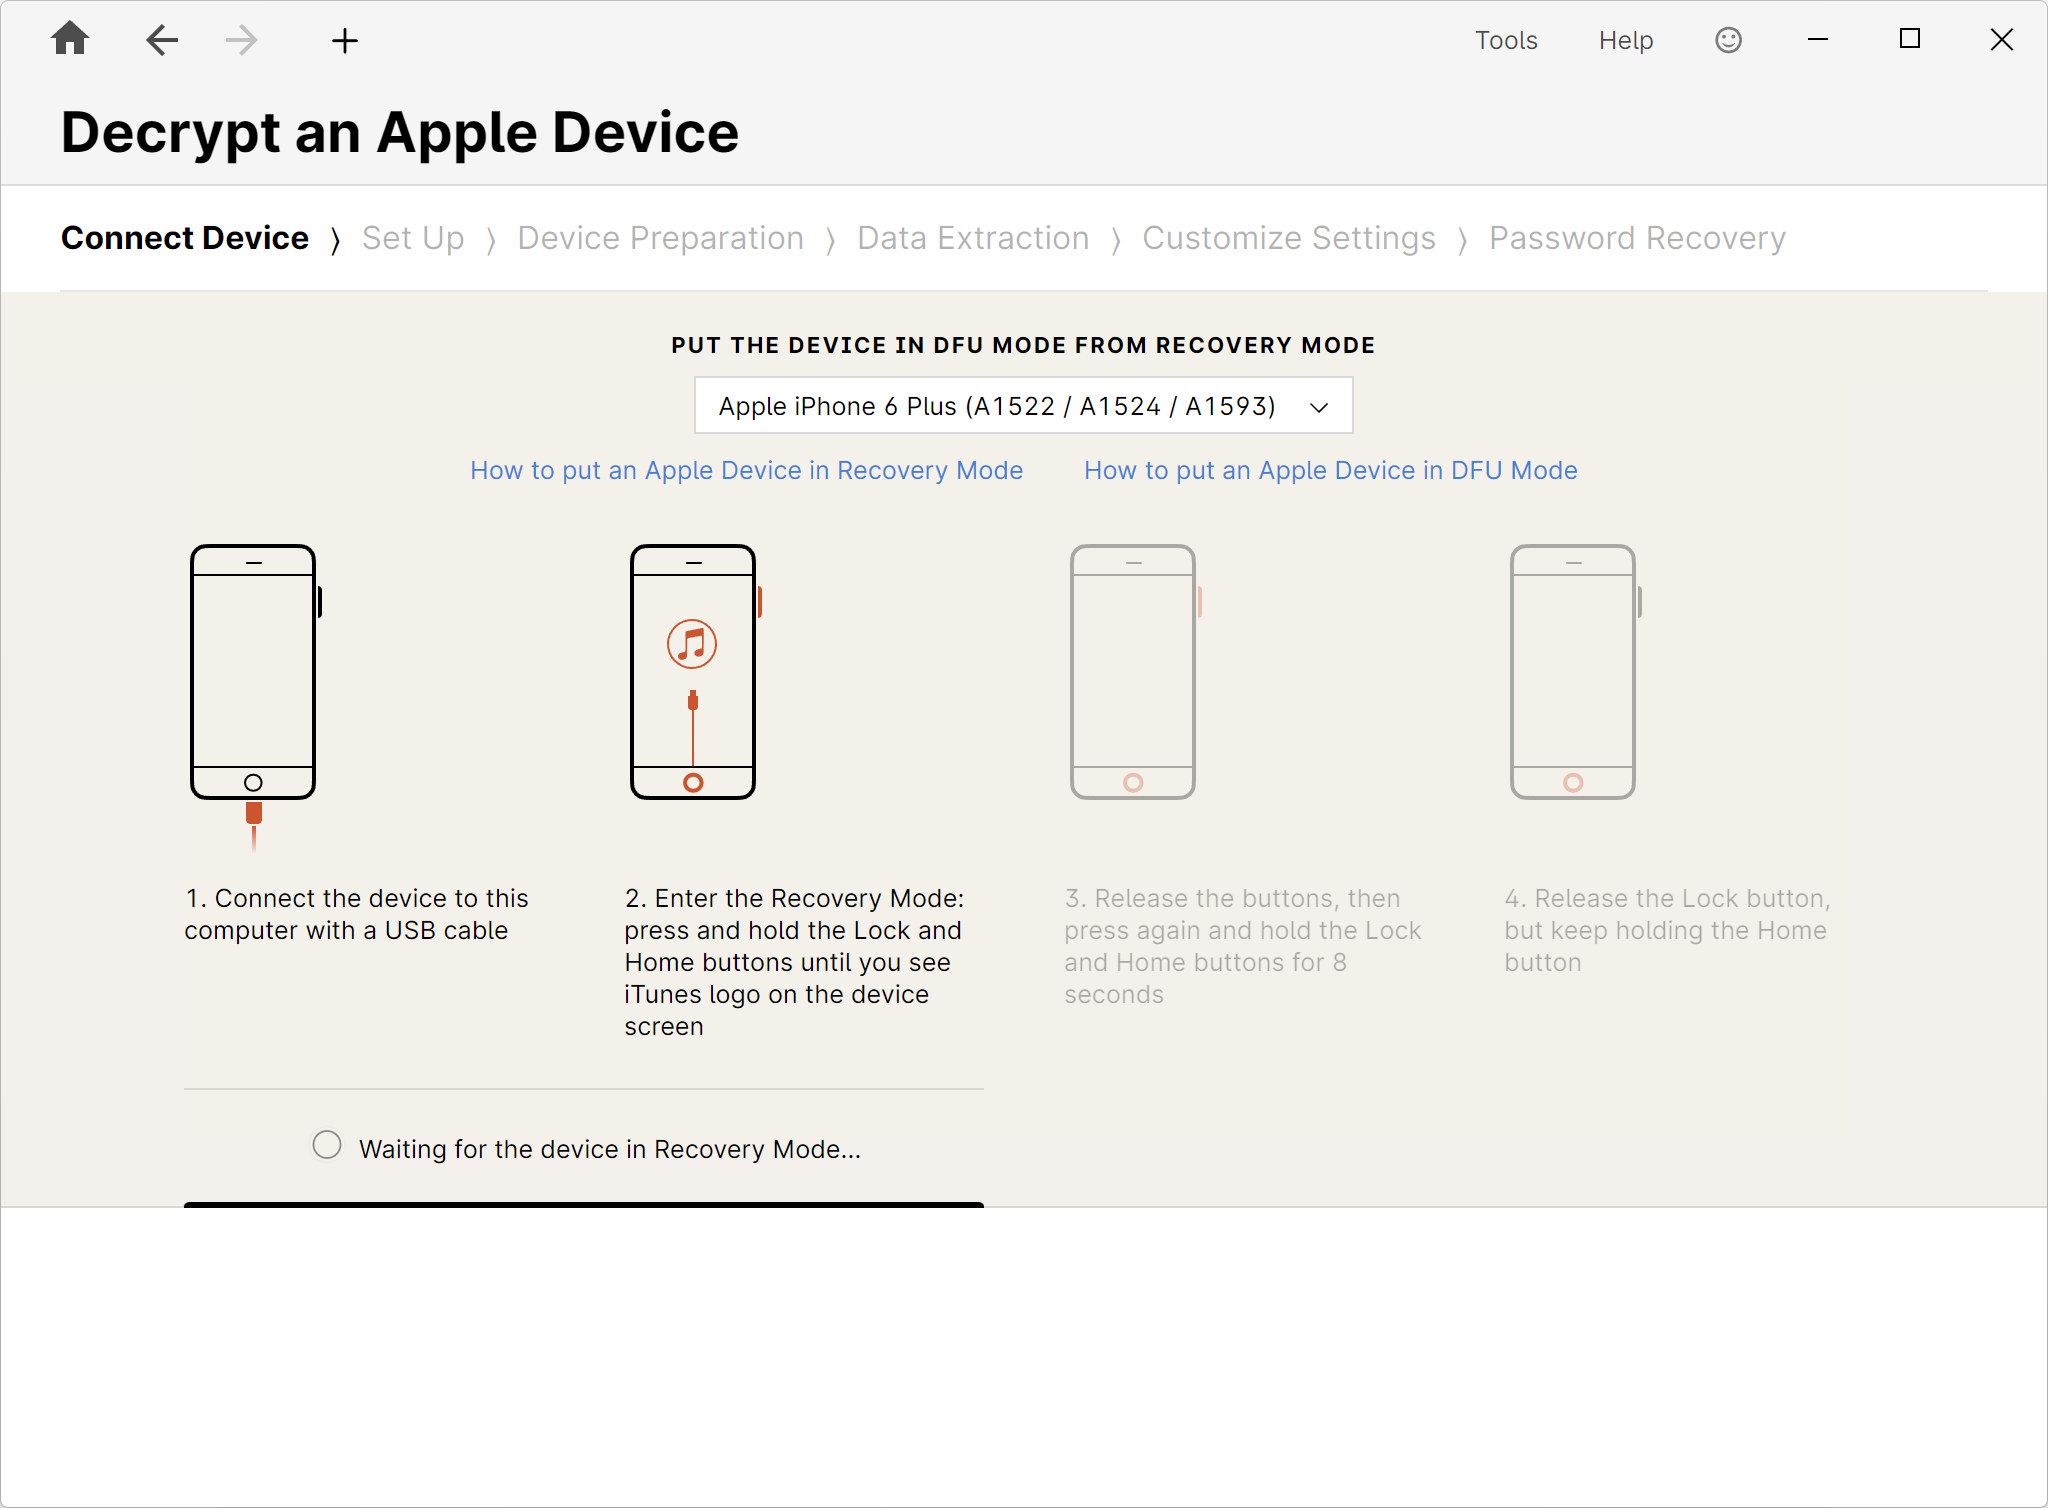
Procedimento passo a passo para dispositivos Apple: ligação, modo de recuperação e modo DFU, extração, recuperação do código.
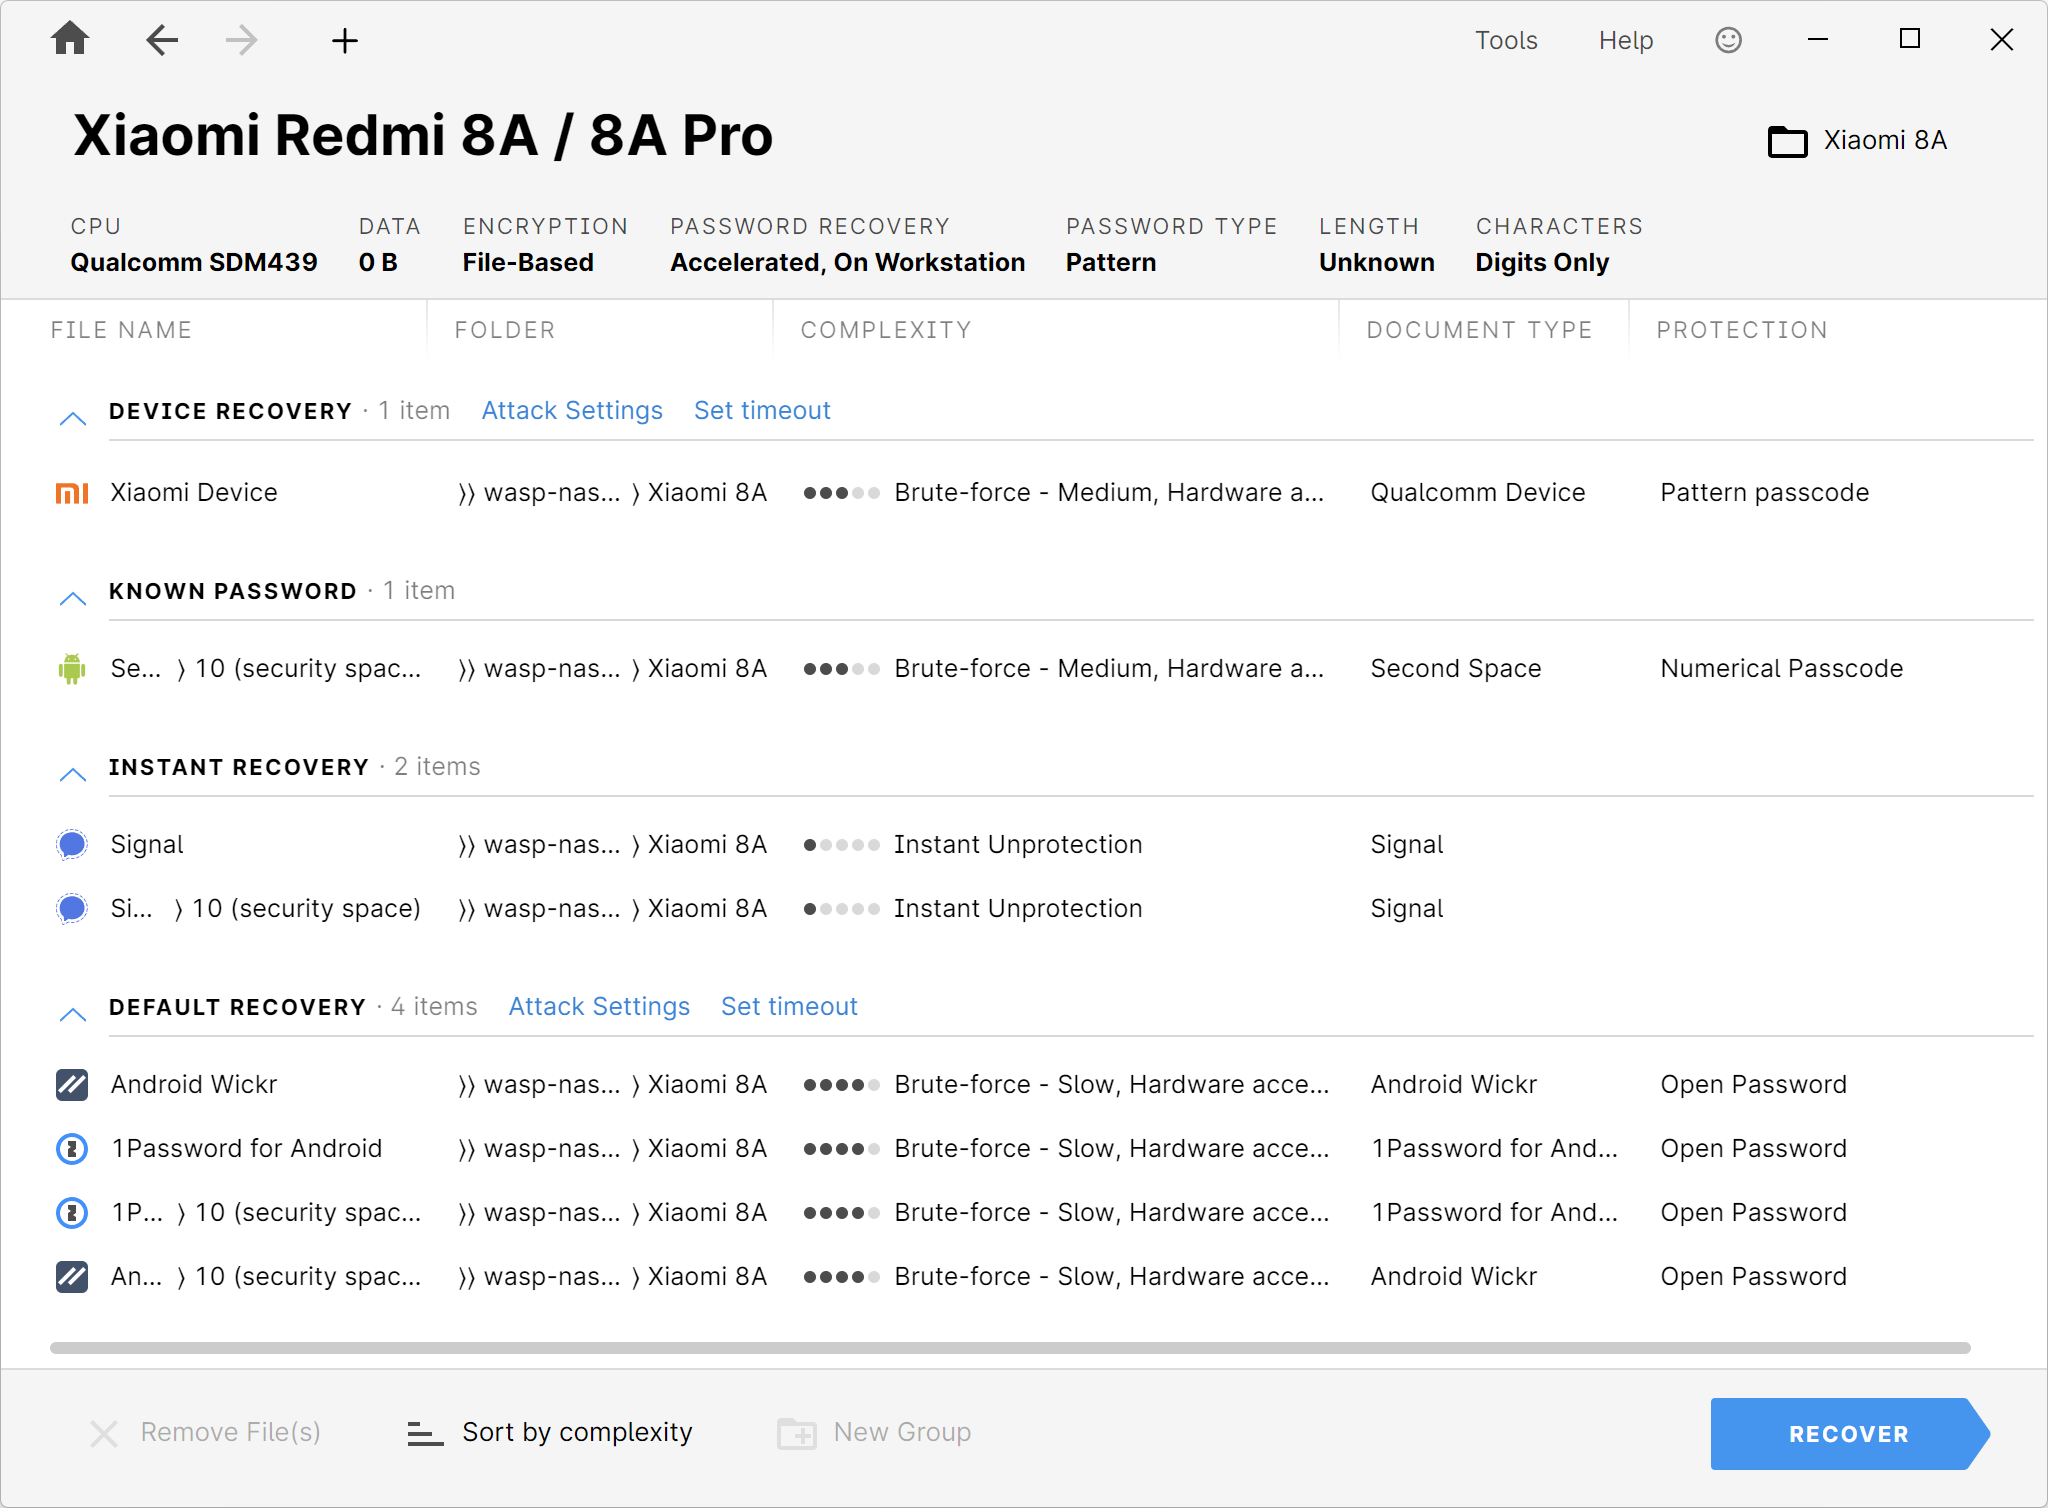
Lista de tarefas de um dispositivo Android: código do dispositivo, área Second Space, Signal, Android Wickr e 1Password – cada um com uma classificação de complexidade.
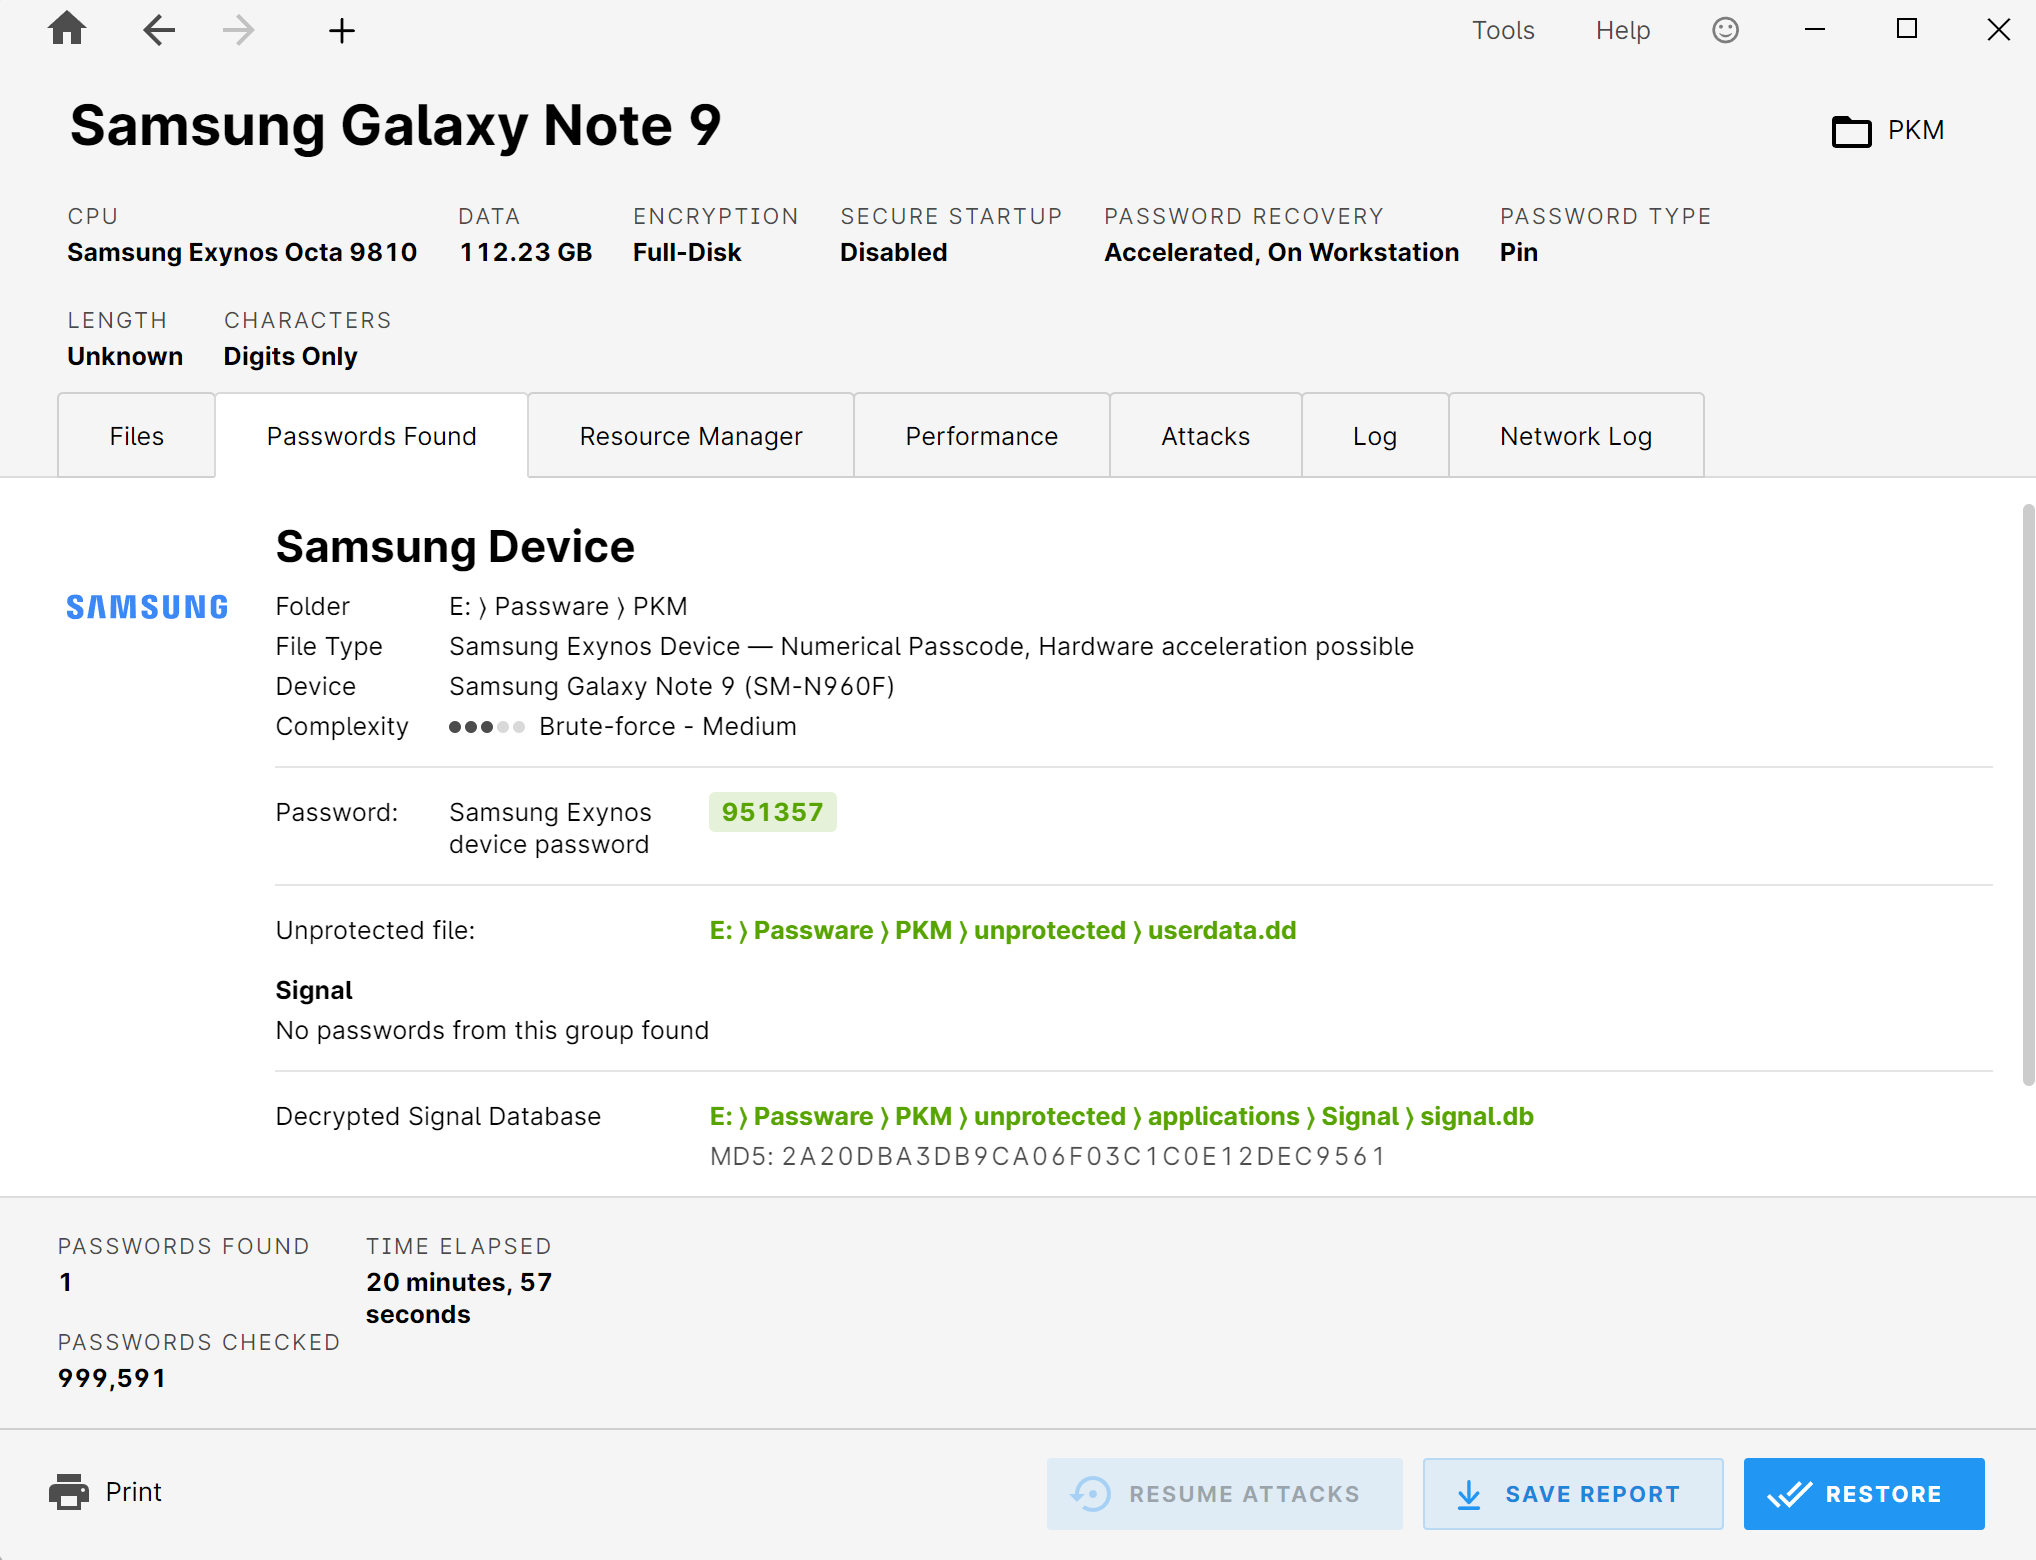
Visualização dos resultados: código do dispositivo encontrado, base de dados de sinais descodificada com o valor de verificação MD5, informações sobre as palavras-passe verificadas e tempo de execução.
Complemento de Descriptografia de Dispositivos
Este complemento amplia o Passware Kit, permitindo o acesso a dispositivos cujas chaves estão ligadas ao hardware:
- Unidades BitLocker com TPM ou fTPM
- Macs da Apple com chip de segurança T2 (descodificação de imagens APFS)
- ThinkPads da Lenovo com TPM 2.0 (séries E, L, X, P e T, fabricados entre 2016 e 2020)
- Western Digital My Book e My Passport (2014 a 2024)
- Discos rígidos Seagate e LaCie (modelos de 2018 a 2022)
- SSD da Transcend com controlador SM2320 (2022 a 2025)
Além disso, é possível recuperar ou redefinir as palavras-passe do firmware EFI dos Macs. Este complemento requer uma licença ativa do Passware Kit Forensic ou Ultimate; o fabricante indica que a venda se destina a autoridades e a empresas com necessidade comprovada, e que cada encomenda é sujeita a uma verificação manual.
Potência de cálculo e escalabilidade
Os ataques a palavras-passe envolvem cálculos. O Passware suporta placas gráficas NVIDIA (GTX, Tesla), AMD e Intel Arc com até doze GPUs por computador; o fabricante indica uma aceleração de até 1 200 vezes em comparação com o funcionamento apenas com a CPU. Além disso, estão disponíveis tabelas Rainbow.
Dois valores de exemplo retirados do teste de desempenho do fabricante ilustram a diferença: no BitLocker (AES-256) 7 312 palavras-passe por segundo numa NVIDIA RTX 4090, contra 7 palavras-passe por segundo na CPU; no caso do FileVault2 do macOS, 117 395 contra 53 palavras-passe por segundo.
Através dos Passware Kit Agents, é possível distribuir adicionalmente a carga por vários sistemas Windows ou Linux, bem como por instâncias na nuvem no Amazon EC2 e no Microsoft Azure. Cada nó utiliza várias CPUs e GPUs em simultâneo; o controlo e a monitorização são efetuados através do Resource Manager integrado. O Passware Kit Forensic inclui cinco agentes, enquanto o Passware Kit Ultimate inclui dez.
Passware Kit Ultimate, desenvolvimento e certificação
O pacote completo
O Passware Kit Ultimate reúne os seguintes componentes: Passware Kit Forensic, Passware Kit Mobile, o complemento Device Decryption, dez Passware Kit Agents e a formação Passware Kit Forensic. Para postos de trabalho sem ligação à Internet, o fabricante disponibiliza ainda uma edição «Air-Gapped».
Desenvolvimento contínuo
Segundo a própria Passware, a empresa lança quatro atualizações de grande envergadura por ano. A versão 2026 v3, de 23 de julho de 2026, trouxe, entre outras novidades, a recuperação direta do PIN em dispositivos BitLocker protegidos por TPM, o suporte ao GNOME Keychain, regras avançadas do Hashcat e uma versão beta nativa para Apple Silicon.
Formação e certificação
Com o Passware Certified Examiner (PCE), o fabricante disponibiliza um curso de autoaprendizagem em inglês sobre a descodificação de provas: 16 aulas em vídeo com uma duração total de mais de dez horas, um ano de acesso, exame final com 63 perguntas e uma nota mínima de 80 por cento para aprovação. O certificado tem uma validade de dois anos.
Integração no nosso conjunto de ferramentas
O Passware é, para nós, a ferramenta de descodificação, ou seja, para aceder aos dados. A análise subsequente do conteúdo é realizada com as ferramentas de análise específicas dos nossos outros parceiros tecnológicos. Esta separação é intencional: cada etapa do processo é executada com a ferramenta tecnicamente mais adequada para o efeito – e, assim, permanece individualmente rastreável e documentável.
Fichas técnicas do fabricante
Adquirir o Passware através do LanCologne
Pode adquirir licenças da Passware através da LanCologne. Aconselhamos-lhe sobre a edição mais adequada, a compatibilidade com o seu equipamento atual e — se desejar — sobre a aplicação prática no caso em questão.
Fonte e mais informações em:
Passware