
Dostop do šifriranih dokazov
Passware dešifrira nosilce podatkov, kontejnerje, datoteke in mobilne naprave – to je orodje, ki ga pri LanCologne redno uporabljamo v lastnih forenzičnih preiskavah.
Šifriranje je v preiskavah že dolgo pravilo
BitLocker na prenosnem računalniku, FileVault na računalniku Mac, VeraCrypt-kontejner na zunanjem disku, z geslom zaščitene datoteke Office in arhivi, šifrirane varnostne kopije, zaklenjeni mobilni telefoni: V skoraj vsakem postopku se na začetku preiskave pojavi vprašanje, ali je mogoče zasežene podatke sploh narediti berljive.
Prav tu pride v igro podjetje Passware. Proizvajalec že od leta 1998 razvija programsko opremo za obnovo gesel in dešifriranje elektronskih dokazov ter ima sedeže v Mountain Viewu (Kalifornija) in Talinu (Estonija). Po navedbah proizvajalca te izdelke uporabljajo tako organi pregona in vladne službe kot tudi podjetja.
V naših lastnih raziskavah uporabljamo Passware – ter vam svetujemo tako glede praktične uporabe kot tudi izbire ustrezne licence.
Tipični scenariji uporabe
- Dostop do šifriranih nosilcev podatkov in kontejnerjev, če geslo ali ključ za obnovitev ni na voljo
- Odpiranje posameznih datotek, zaščitenih z geslom – dokumenti Office, PDF, arhivi, računovodske datoteke in datoteke z bazami podatkov
- Analiza upraviteljev gesel in shranjevalnikov ključev za pridobitev dodatnih dostopov v tem primeru
- Varnostno kopiranje in analiza delovnega pomnilnika delujočega sistema pred izklopom naprave
- Odklepanje in izpisovanje podatkov iz mobilnih naprav
- Dostop do denarnic za kriptovalute v okviru preiskav o premoženju
- Zakonita obnovitev lastnih podatkov podjetja po izgubi dostopnih podatkov
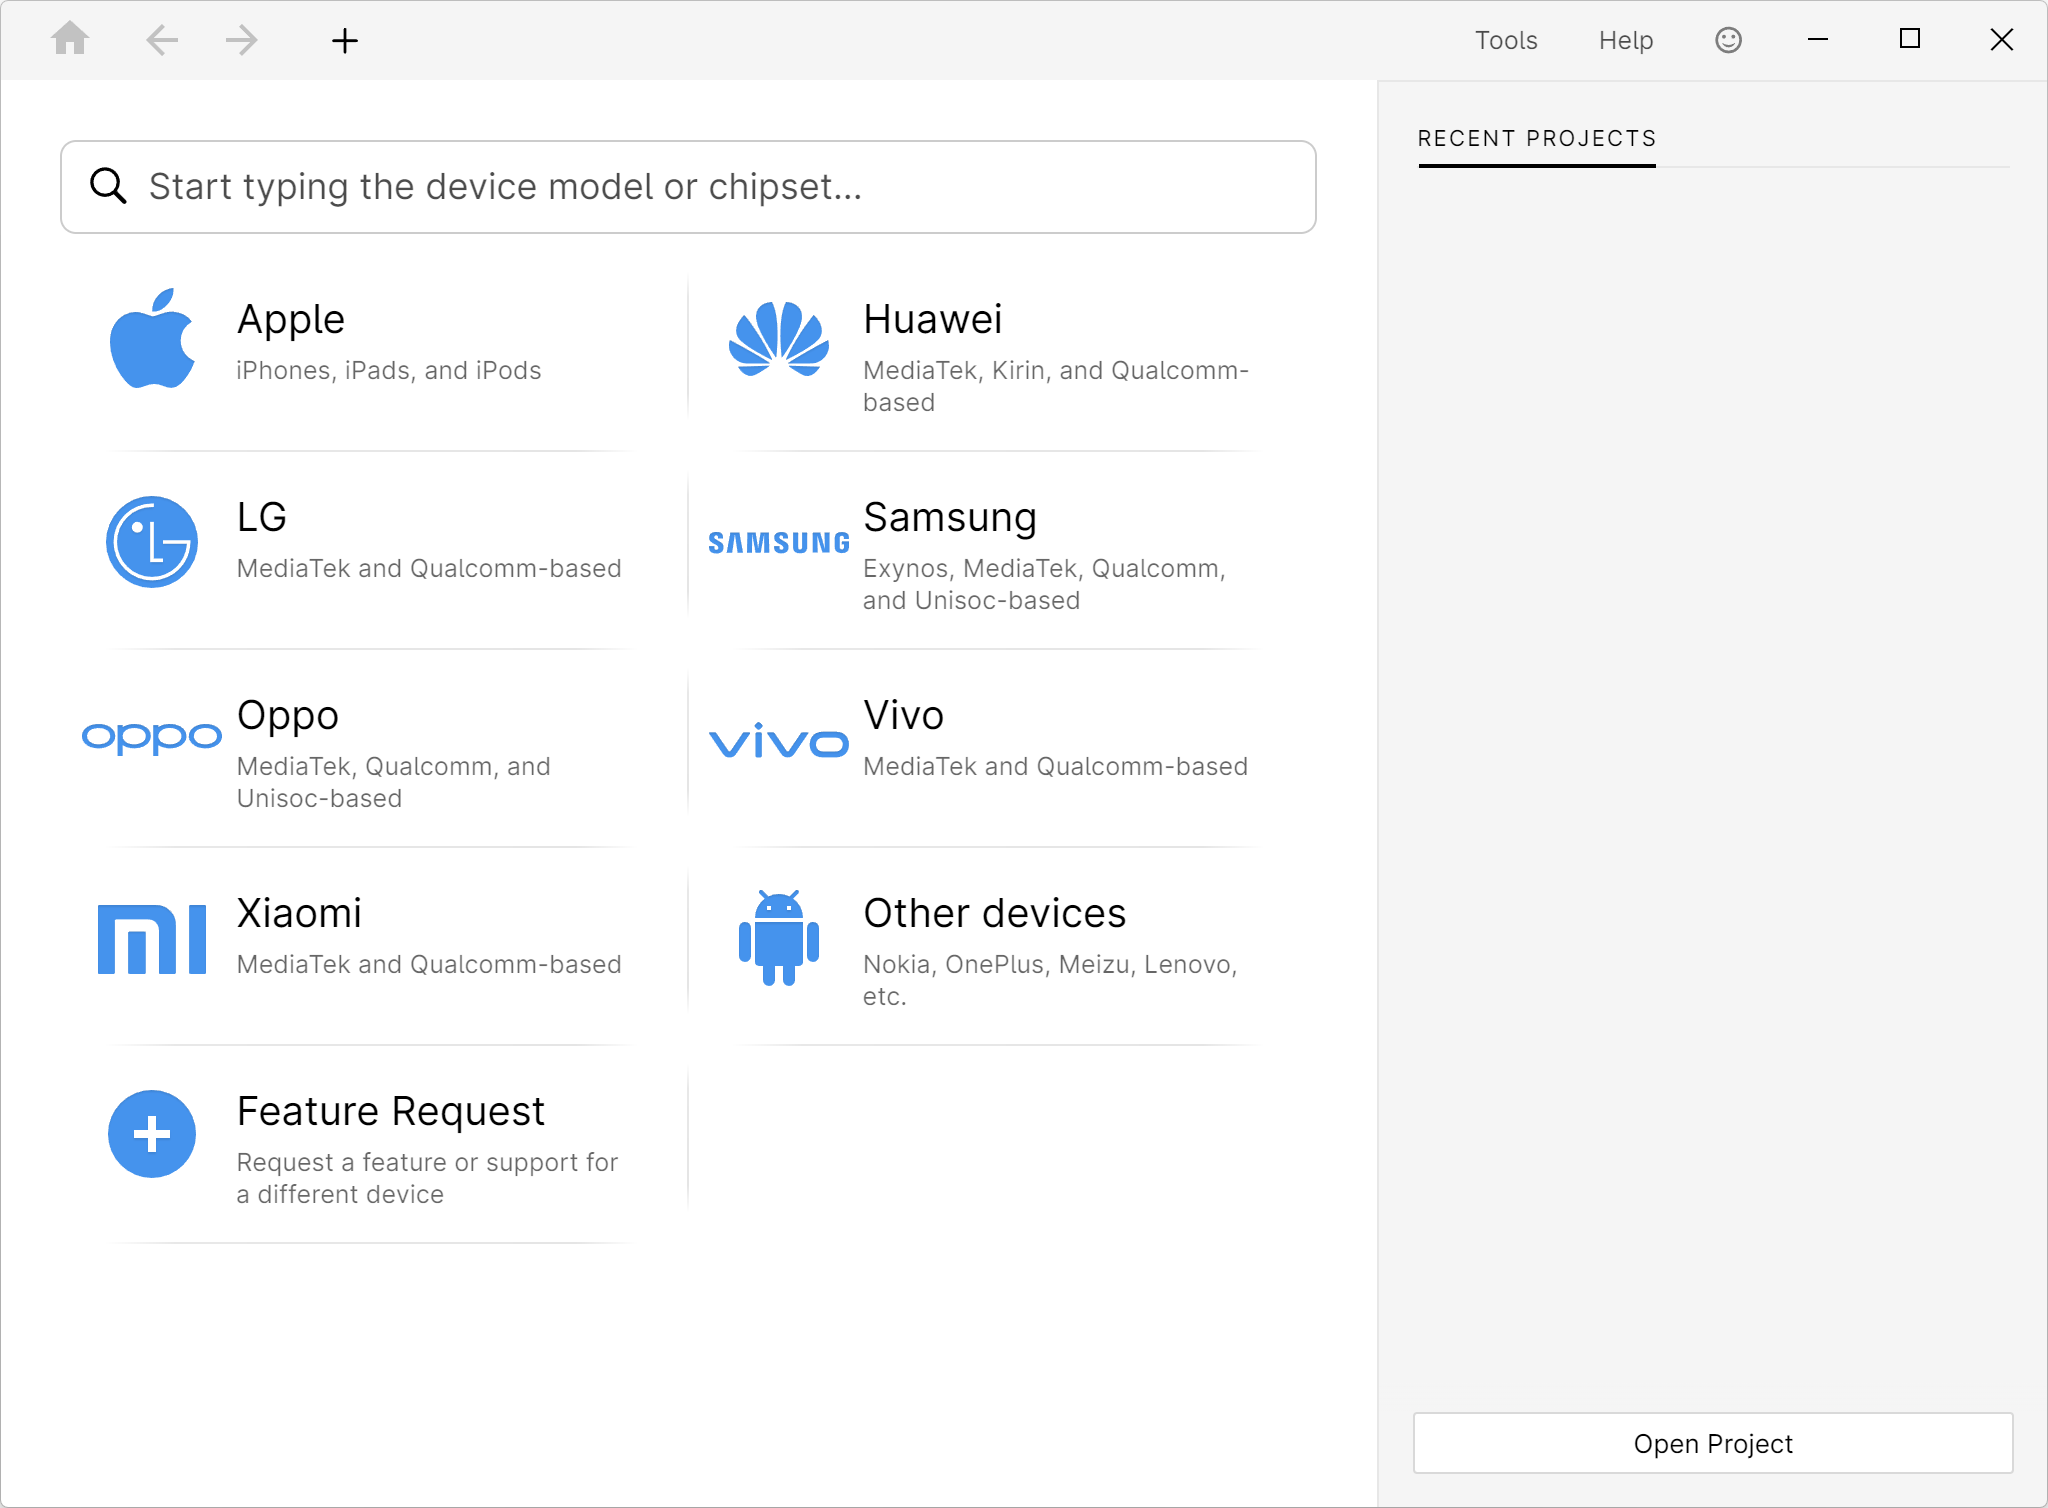
Passware Kit Mobile: Dostop prek proizvajalca ali neposredno iskanje po modelu naprave in čipskem nizu.
Passware Kit Forensic – osrednje delovno okolje
Passware Kit Forensic je osrednji izdelek, ki ga proizvajalec opisuje kot celovito rešitev za odkrivanje in dešifriranje šifriranih elektronskih dokazov. Program samodejno prepozna šifrirane objekte v podatkovni zbirki, predlaga najbolj obetaven pristop in obdeluje celotne dokazne materiale v seriji.
Obseg funkcij
- Obnova gesla za več kot 420 vrst datotek in objektov
- Dešifriranje popolnoma šifriranih nosilcev podatkov
- Analiza pomnilnika v realnem času za pridobivanje ključnega materiala
- Paketna obdelava več datotek in nosilcev podatkov v enem prehodu
- Samodejno prepoznavanje šifriranih objektov in predizbira ustreznih poti napada
- Upravitelj virov za nadzor in spremljanje računalniških virov
- Porazdelitev računske obremenitve na več sistemov prek Passware Kit Agents
- Samodejne posodobitve; na voljo za Windows in macOS
Podprti objekti (izbor)
- Pisarna in arhivi: Word, Excel, PowerPoint, Access, OneNote, Outlook, PDF, ZIP, RAR (2.0 do 7.x), 7-Zip, samorazpakirni arhivi
- Upravitelj gesel: 1Password, KeePass, LastPass, Dashlane, Enpass, AxCrypt, macOS-ključnica
- Računovodstvo in podatkovne baze: QuickBooks, Quicken, MS Money, MYOB, FileMaker Pro, aplikacije Lotus
- Denarnice za kriptovalute: Bitcoin Core, Electrum, Ethereum, Litecoin, Dogecoin, Dash
- Brskalnik: Chrome, Firefox, Edge, Safari, Opera
- Uporabniški računi: Windows (od NT do Windows 11), macOS, Unix/Linux
- Varnostne kopije: Varnostne kopije Apple iTunes
Popolnoma šifrirani nosilci podatkov
Passware Kit dešifrira slike popolnoma šifriranih nosilcev podatkov in kontejnerjev – med drugim BitLocker in BitLocker To Go, Apple FileVault2/APFS in Apple DMG, VeraCrypt in TrueCrypt, LUKS in LUKS2, PGP WDE oziroma Symantec Endpoint Encryption, McAfee Endpoint Encryption, DriveCrypt, Dell Data Protection, SanDisk PrivateAccess/SecureAccess ter kontejnerje Steganos.
Odločilno je stanje sistema v trenutku zasega: če je na voljo slika pomnilnika, ki je bila ustvarjena, medtem ko je bil šifrirani nosilec podatkov priključen, Passware iz nje izvleče ključe in takoj dešifrira zvezek – tudi če je bil sistem zaklenjen. Tudi datoteke mirovanja (hiberfil.sys) lahko vsebujejo ključno gradivo. Če pa je sistem izklopljen in je zgoščenka odklopljena, ostane le dolgotrajen postopek z napadom na geslo.
Iz tega zaporedja neposredno izhaja forenzično priporočilo: varnostno kopiranje pomnilnika v delujočem sistemu mora biti na začetku vsake preiskave, ne na koncu.
Analiza pomnilnika v realnem času in program za snemanje zagonskega pomnilnika
Program Passware Bootable Memory Imager se zažene z USB-nosilca podatkov na način, združljiv z UEFI, in ustvari slike pomnilnika računalnikov z operacijskimi sistemi Windows, Linux in macOS; izjema so računalniki Mac s čipom T2 ali M. Podobe so razdeljene na 2-GB segmente in shranjene skupaj z dnevniškimi datotekami. Pri naknadni analizi pomnilnika se v podobi iščejo šifrirni ključi in podatki za dostop; v program je mogoče uvoziti tudi podobe pomnilnika, ustvarjene z drugimi orodji.
Proizvajalec izrecno opozarja, da postopek zahteva ponastavitev strojne opreme v ciljnem sistemu in da ni mogoče zagotoviti prisotnosti ključnega materiala v sliki.
Passware Kit Mobile – Odklepanje in branje podatkov z mobilnih naprav
Passware Kit Mobile izpisuje in dešifrira uporabniške podatke iz mobilnih naprav. Po navedbah proizvajalca je podprtih več kot 1.150 naprav: naprave Apple ter naprave Android, med drugim znamk Samsung, Huawei, LG, Xiaomi, Lenovo, Nokia, Alcatel, Motorola, HTC, Meizu, Oppo, OnePlus, Sony, Vivo in ZTE.
- Zaobidenje ali ponovna vzpostavitev vzorcev, PIN-kod, gesel in alfanumeričnih kod za zaklepanje
- Forenzično zanesljivo izpisovanje celotnega datotečnega sistema
- Prenos ključnice iOS ter gesel iz programov 1Password in Dashlane
- Dešifriranje podatkov iz računov Second Space ter iz aplikacij Signal in Wickr
- Pospešitev obnove kode z grafičnimi karticami NVIDIA, AMD in Intel Arc
- Način več oken za hkratno obdelavo več naprav
- Četrtletne posodobitve s stalnim dopolnjevanjem naprav
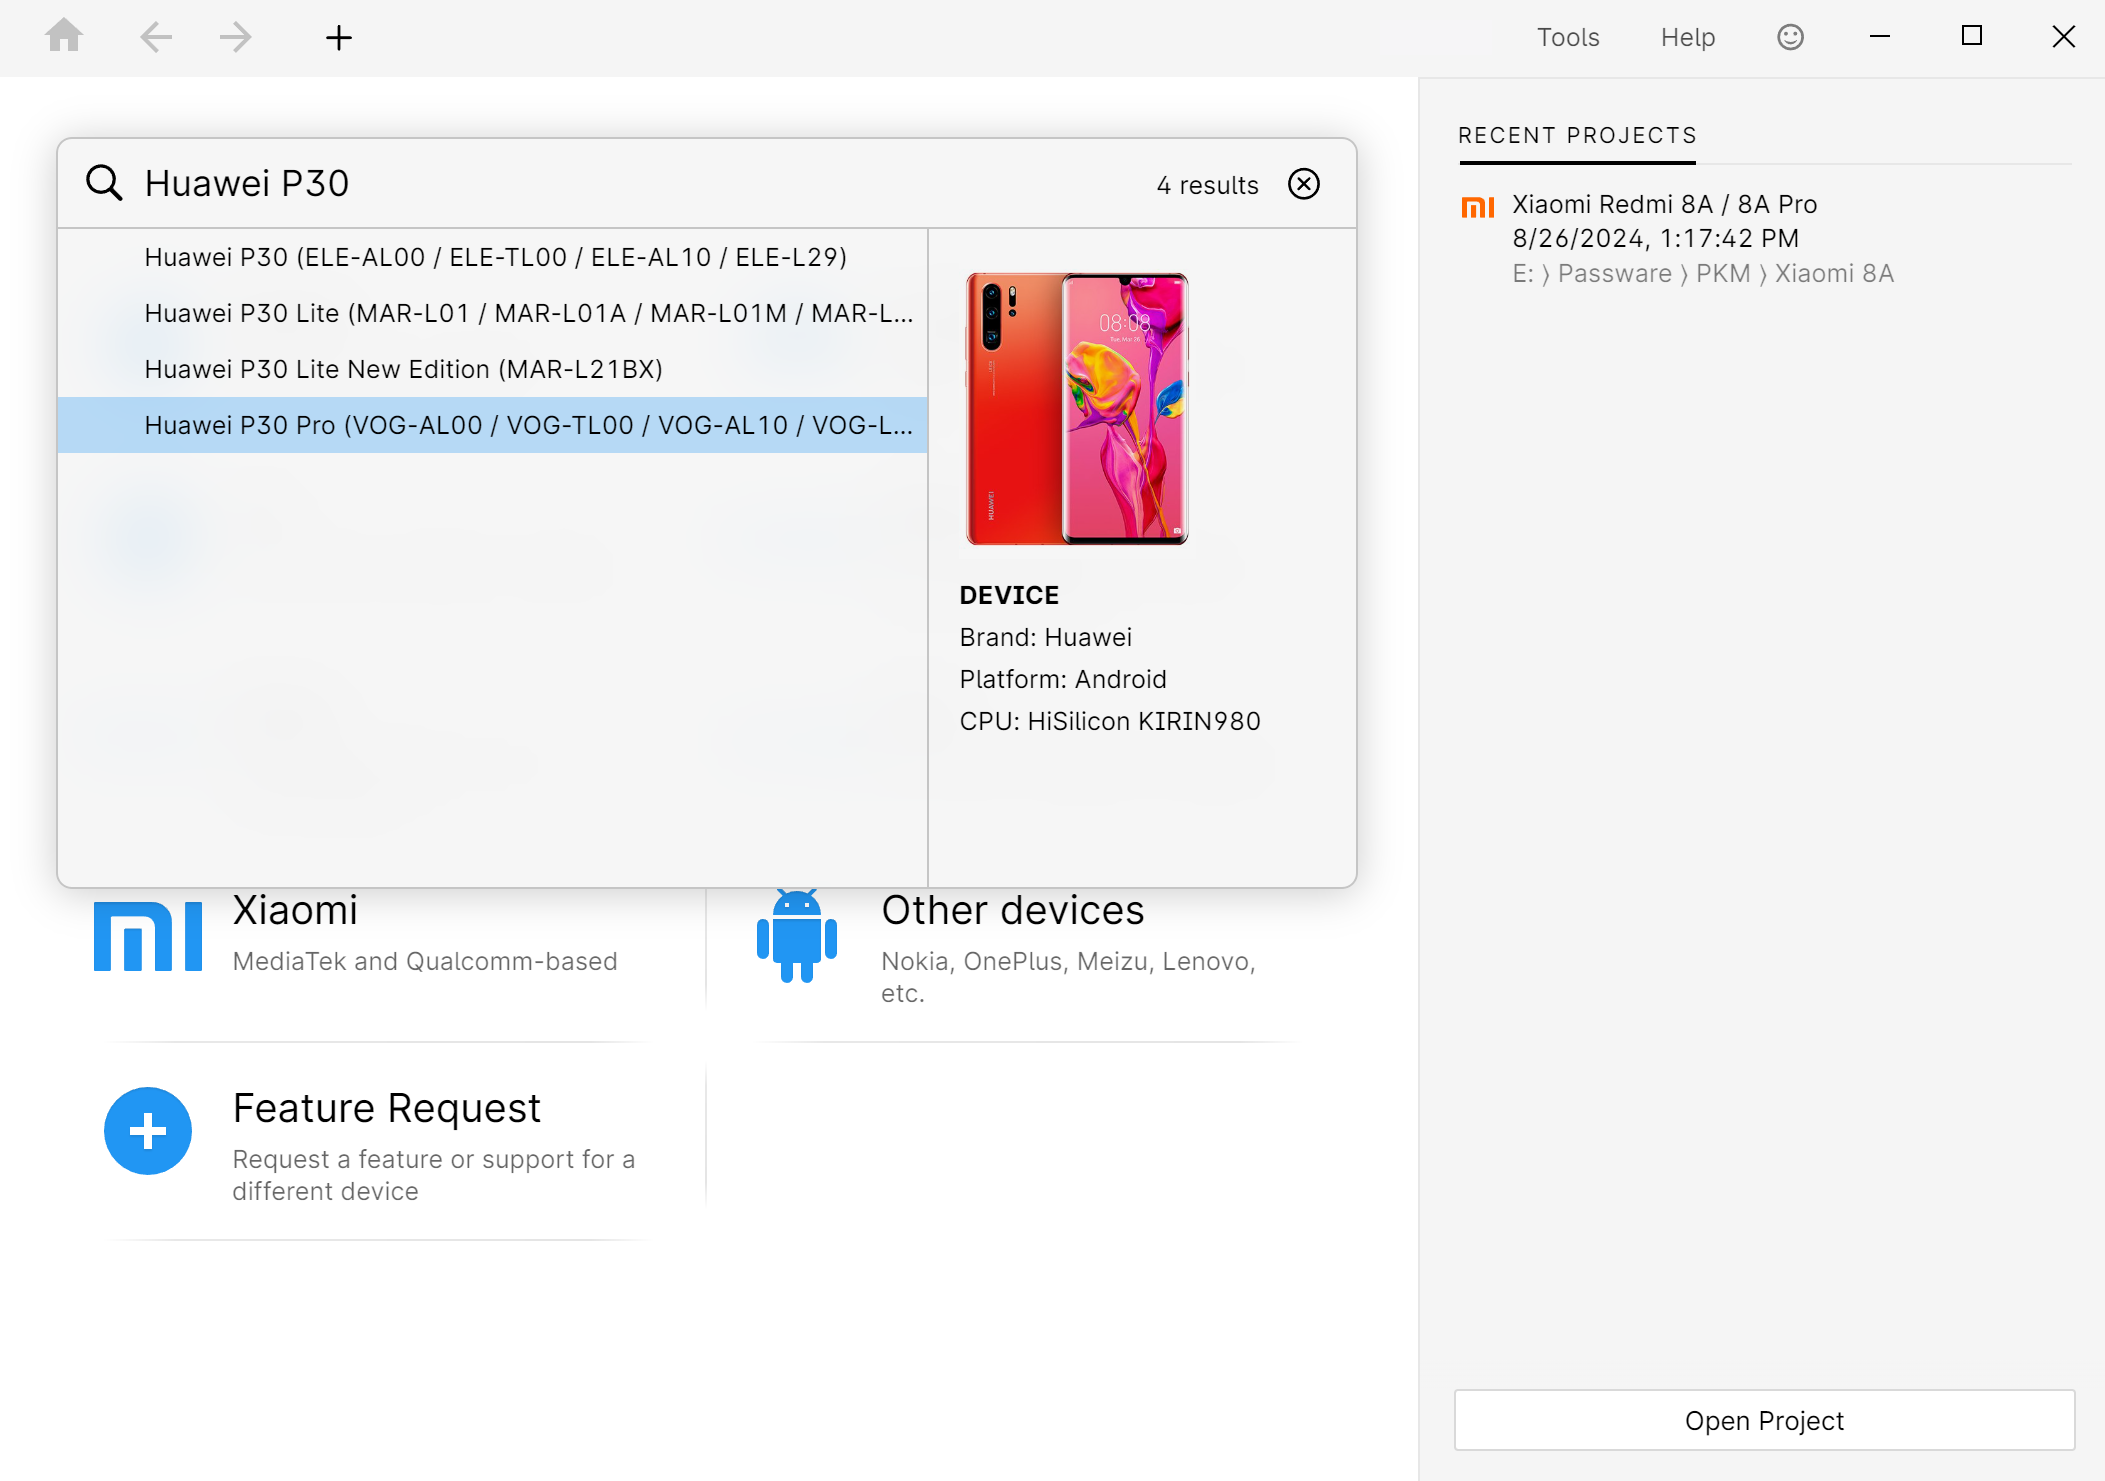
Iskanje naprav s seznamom zadetkov in podatki o napravah – v tem primeru Huawei P30 s platformo in čipsetom.
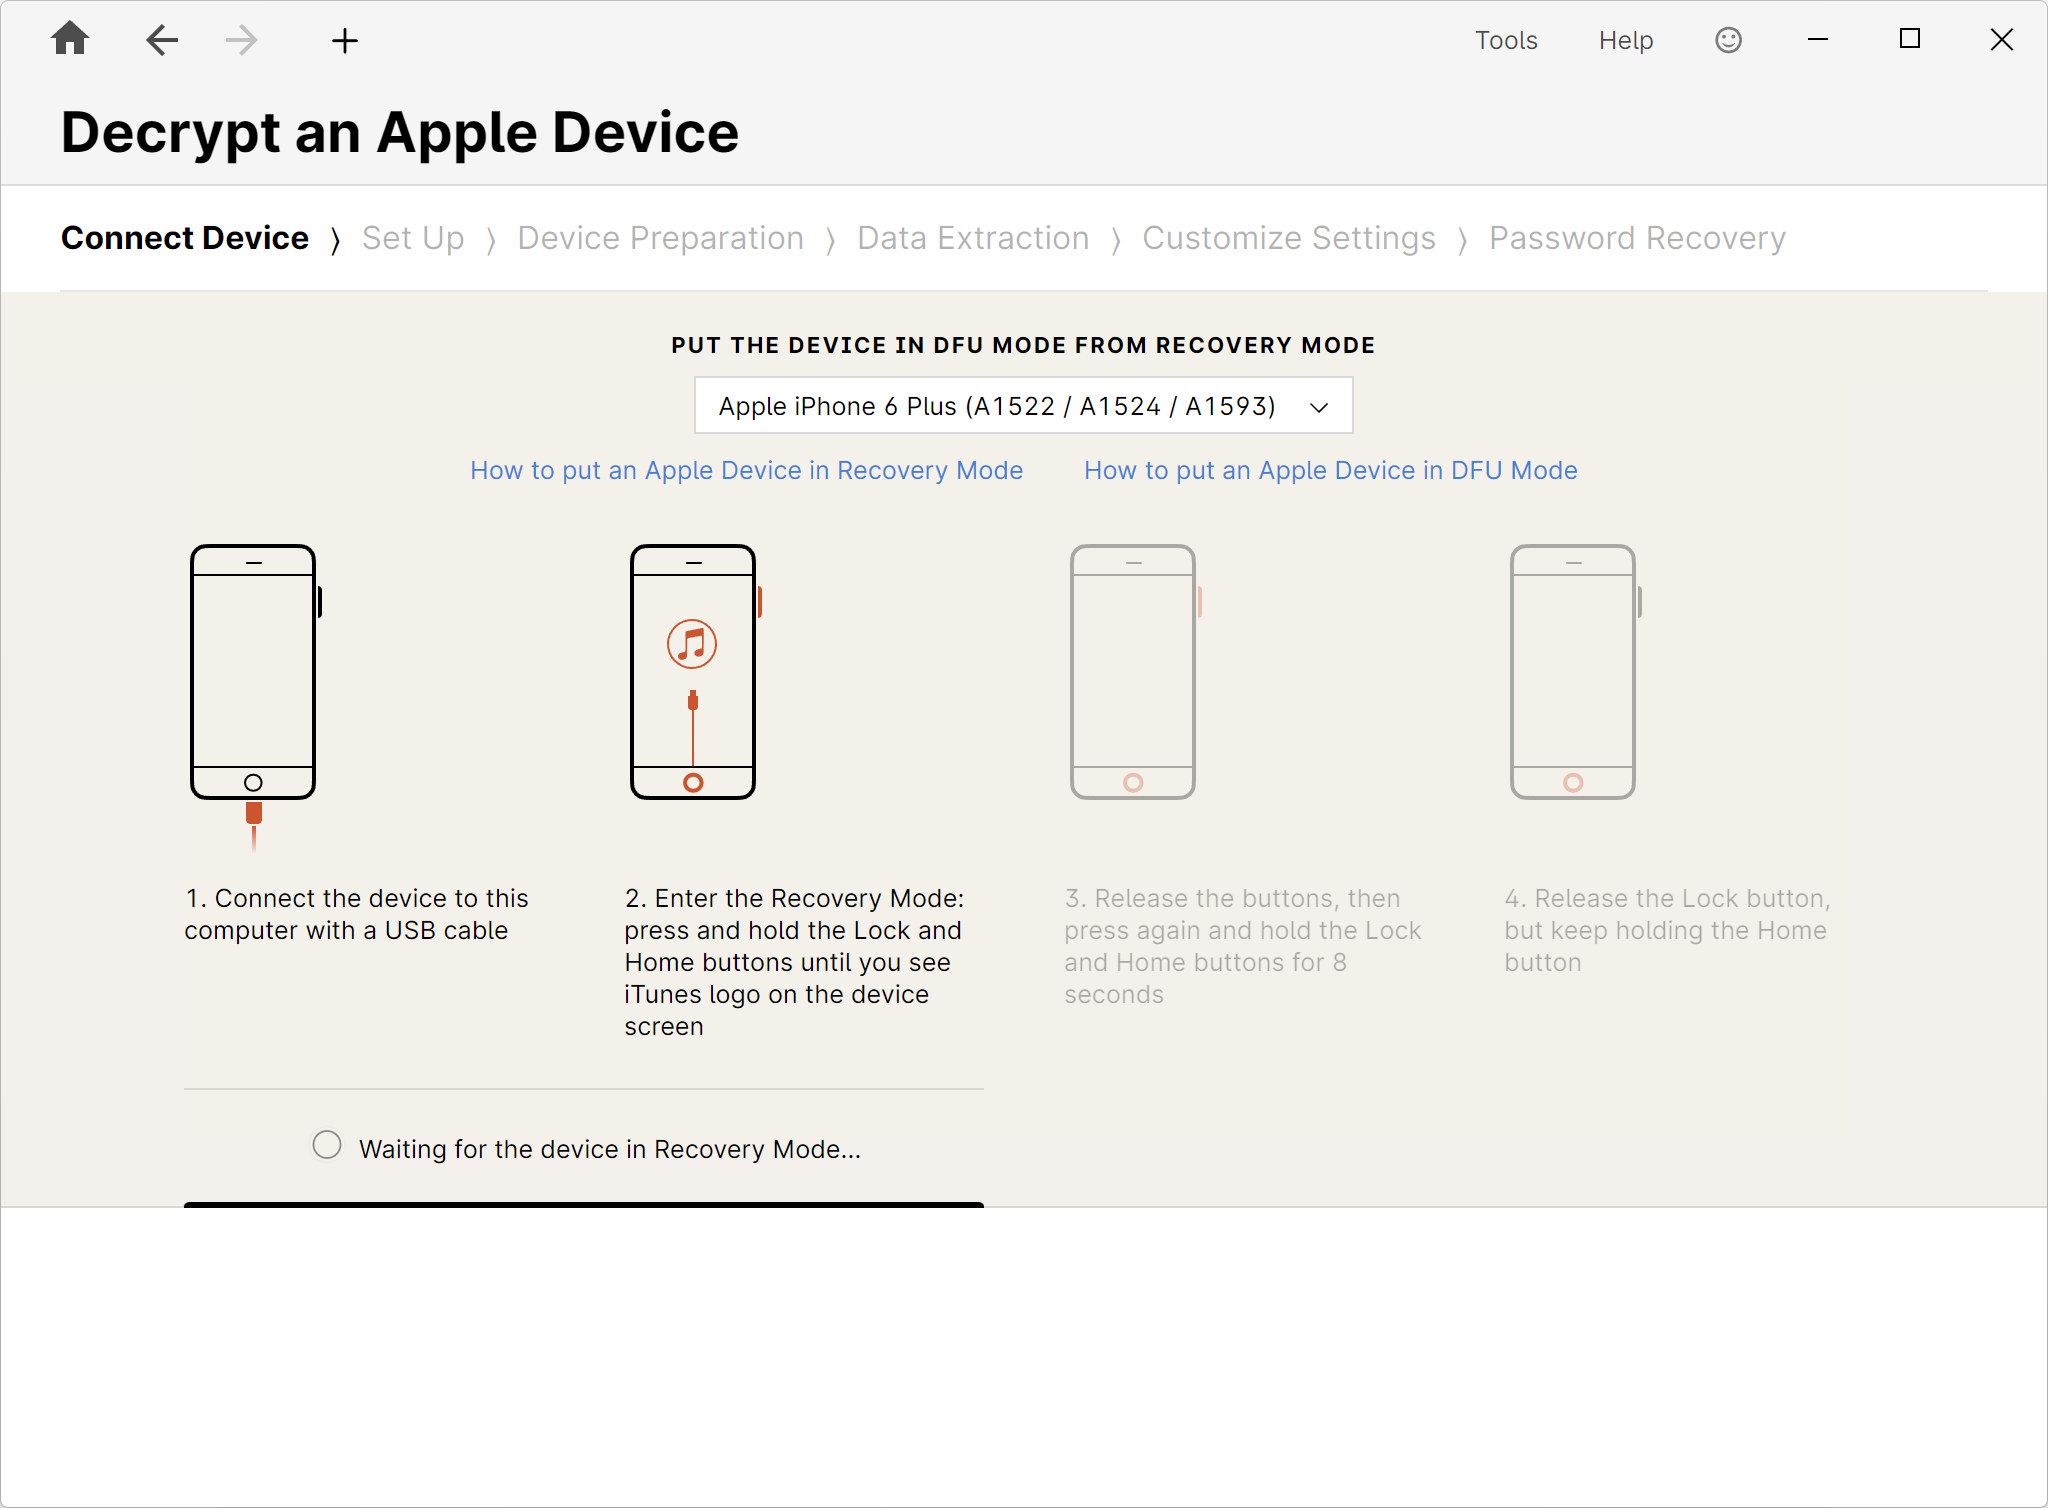
Vodeni postopek za naprave Apple: priključitev, način za obnovitev in način DFU, izpis podatkov, obnovitev gesla.
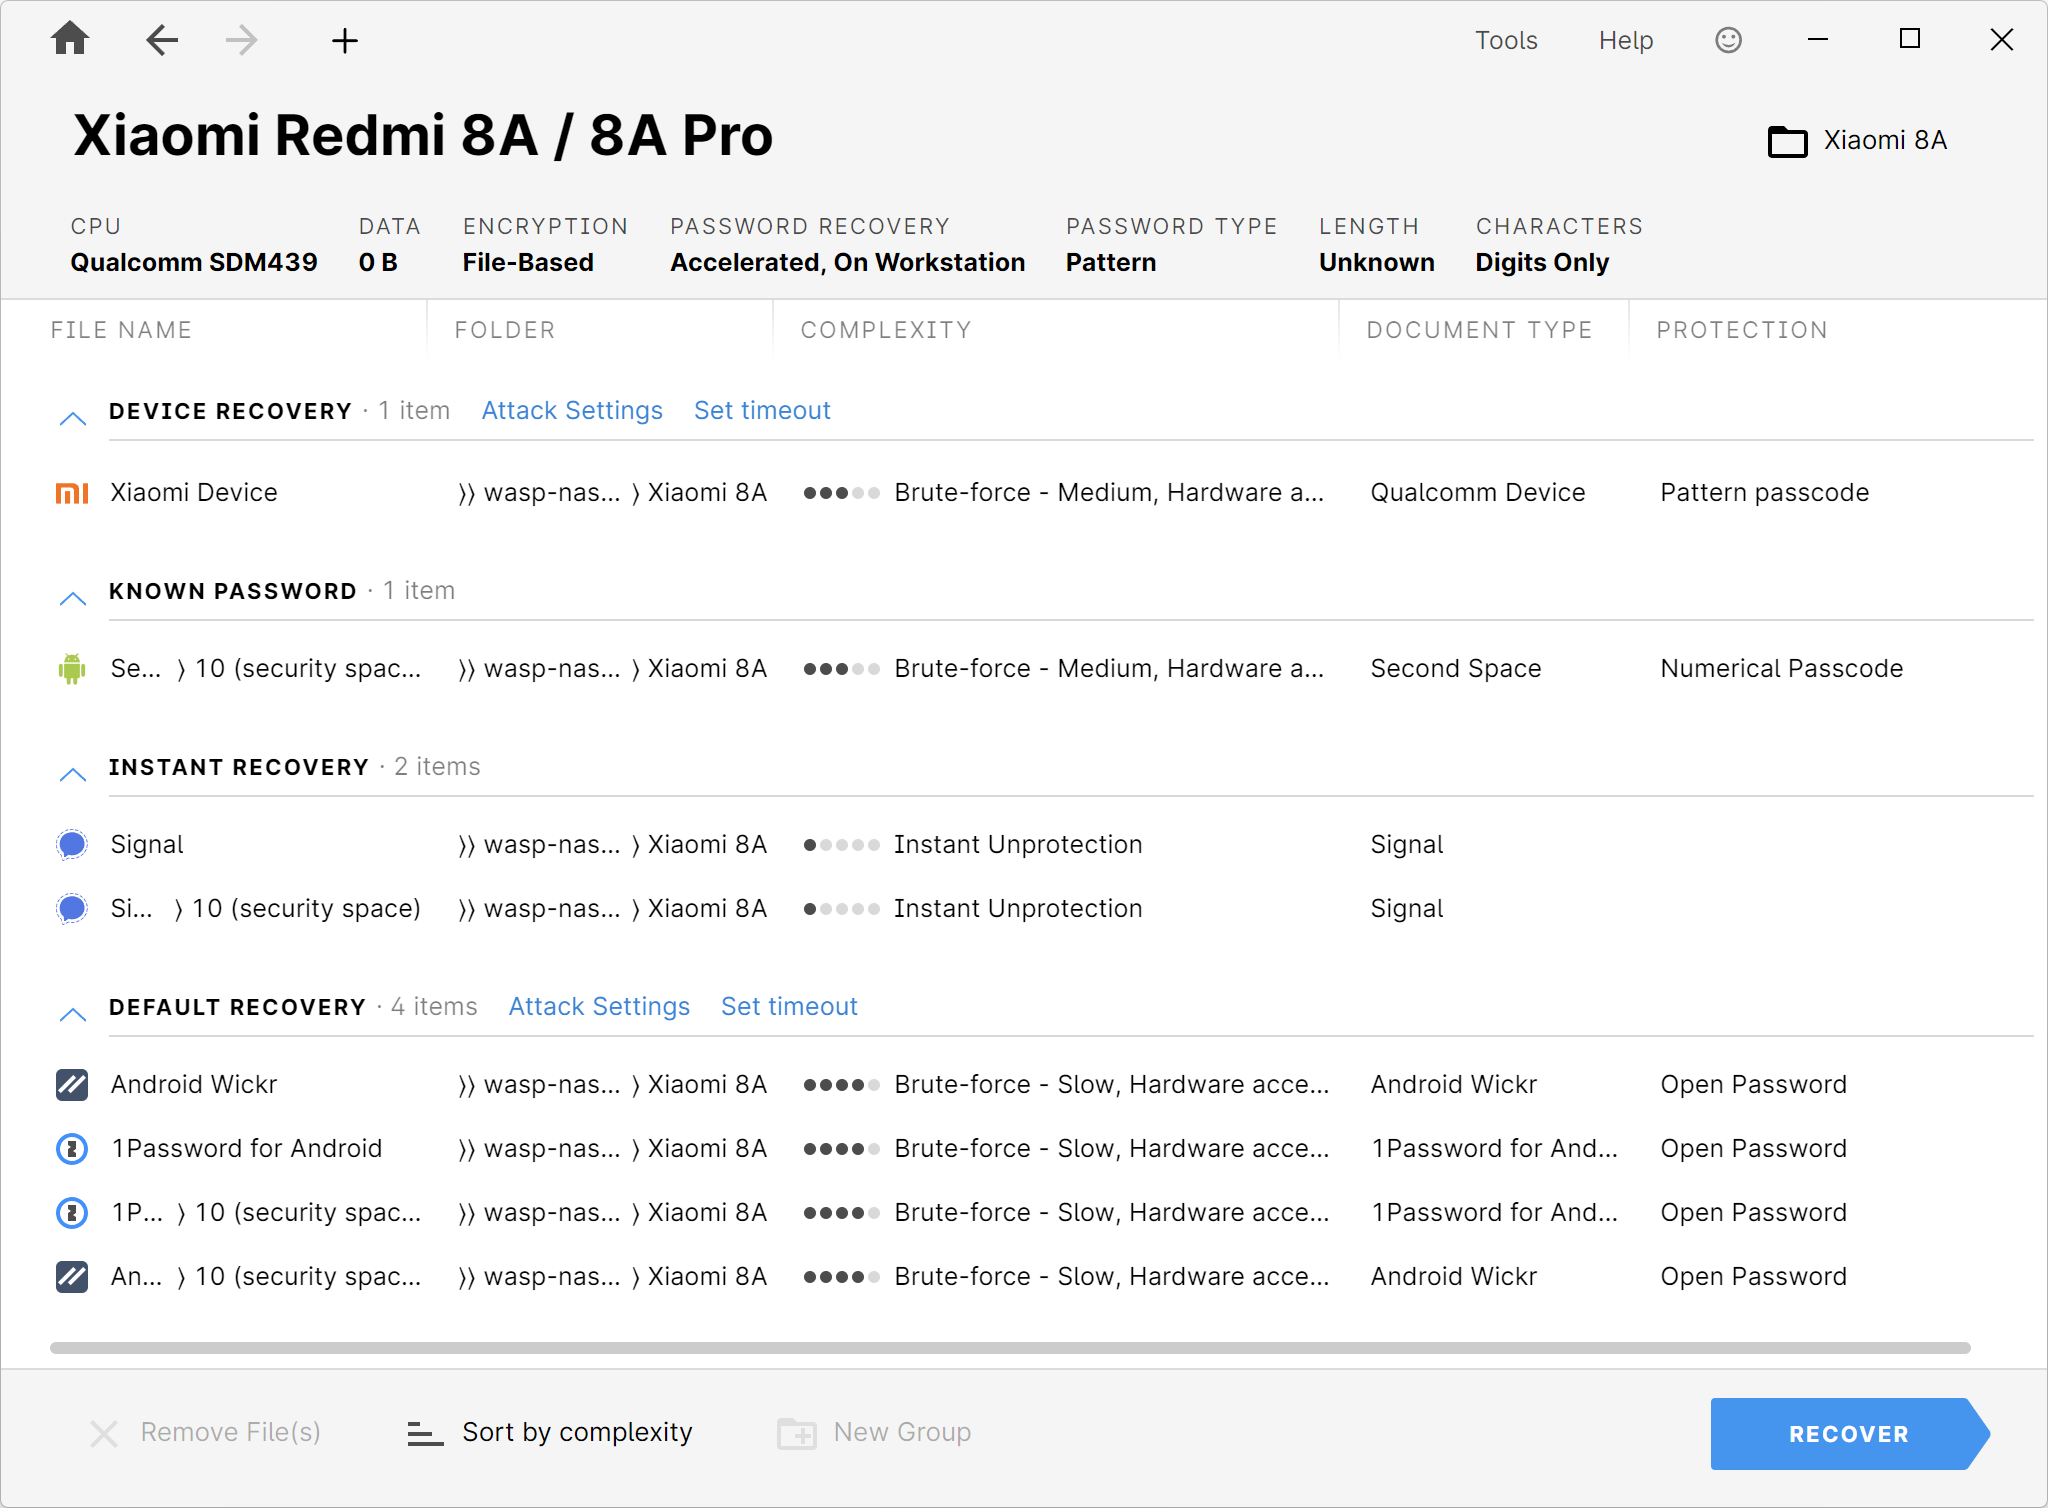
Seznam nalog na napravi Android: koda naprave, območje Second Space, Signal, Android Wickr in 1Password – vsaka z oceno kompleksnosti.
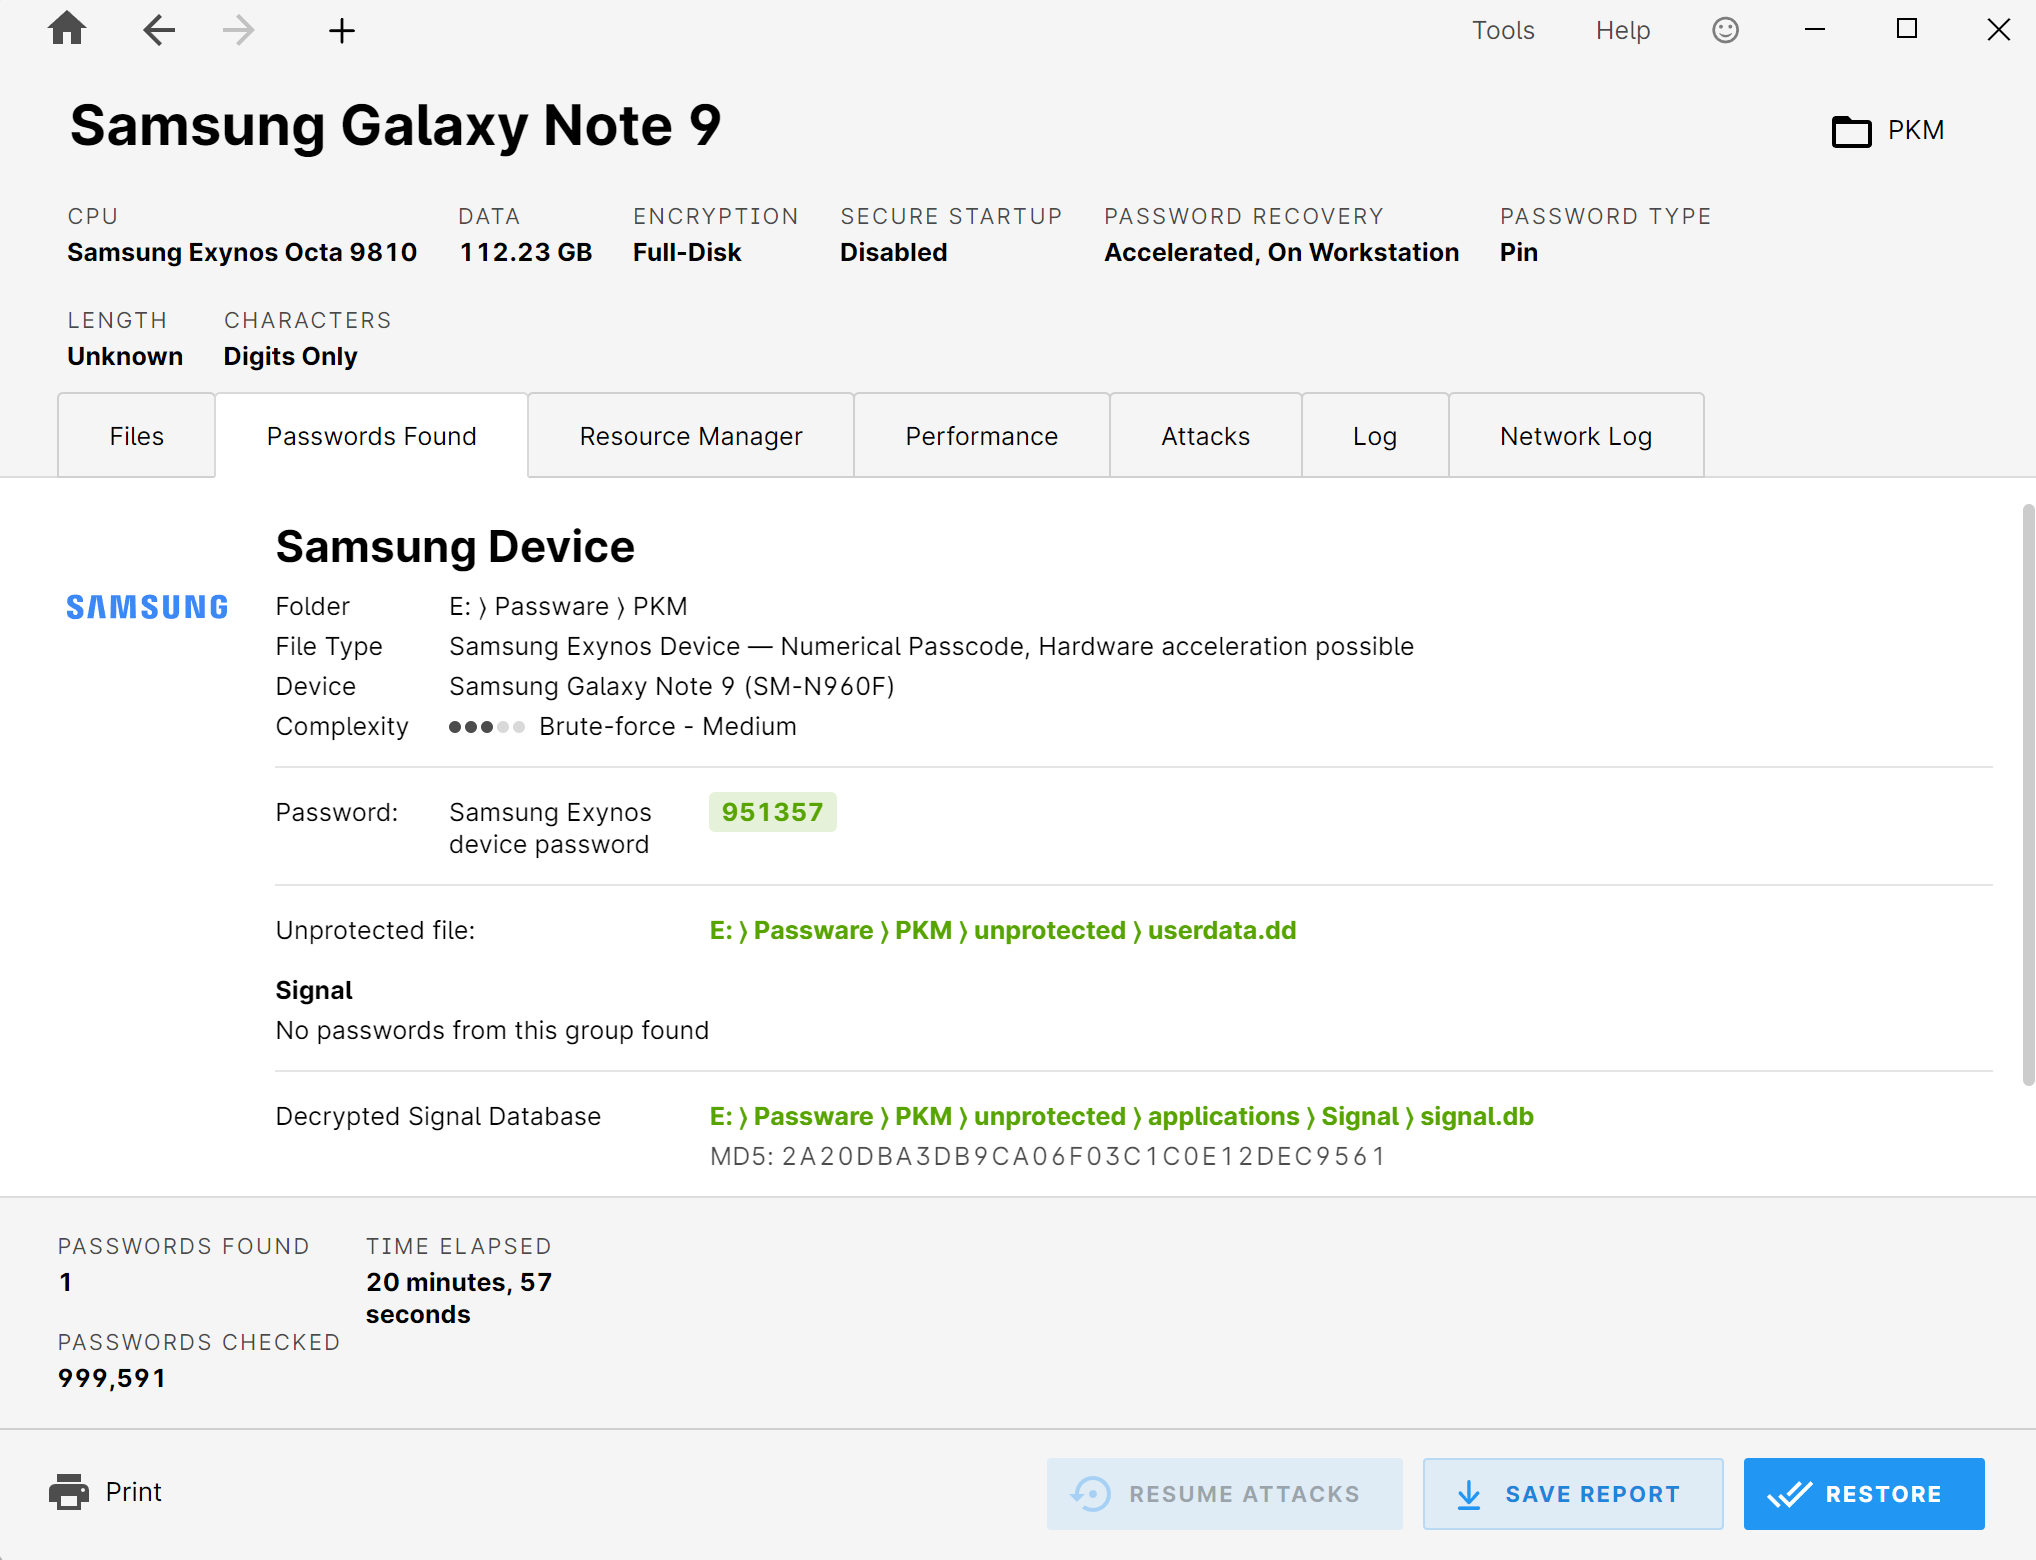
Pregled rezultatov: najdena koda naprave, dešifrirana baza podatkov signalov z referenčno vrednostjo MD5, podatki o preverjenih geslih in trajanje.
Dodatek za dešifriranje naprav
Ta dodatek razširja Passware Kit z dostopom do naprav, katerih ključ je vezan na strojno opremo:
- BitLocker-disk s TPM ali fTPM
- Apple Mac računalniki z varnostnim čipom T2 (dešifriranje APFS-slik)
- Lenovo ThinkPad z TPM 2.0 (serije E, L, X, P, T, izdelani med letoma 2016 in 2020)
- Western Digital My Book in My Passport (2014–2024)
- Trdi diski Seagate in LaCie (modeli iz let 2018 do 2022)
- SSD-ji Transcend s krmilnikom SM2320 (2022–2025)
Poleg tega je mogoče obnoviti oziroma ponastaviti gesla za EFI-firmware na računalnikih Mac. Dodatek zahteva aktivno licenco za Passware Kit Forensic ali Ultimate; proizvajalec navaja, da se izdelek prodaja organom oblasti ter podjetjem z dokazljivo potrebo, vsako naročilo pa se preveri ročno.
Računska zmogljivost in skalabilnost
Napadi na gesla zahtevajo računalniško obdelavo. Passware podpira grafične kartice NVIDIA (GTX, Tesla), AMD in Intel Arc z do dvanajstimi grafičnimi procesorji na računalnik; proizvajalec navaja pospešek do faktorja 1.200 v primerjavi z delovanjem zgolj na procesorju. Dodatno so na voljo tudi Rainbow Tables.
Razliko ponazarjata dva primerka iz proizvajalčevega primerjalnega testa: pri BitLockerju (AES-256) 7.312 gesel na sekundo na grafični kartici NVIDIA RTX 4090 v primerjavi s 7 gesli na sekundo na procesorju, pri macOS FileVault2 pa 117.395 v primerjavi s 53 gesli na sekundo.
S pomočjo Passware Kit Agents je mogoče obremenitev dodatno porazdeliti na več sistemov Windows ali Linux ter na oblačne instance v Amazon EC2 in Microsoft Azure. Vsako vozlišče hkrati uporablja več procesorjev (CPU) in grafičnih procesorjev (GPU); nadzor in spremljanje potekata prek vgrajenega upravitelja virov (Resource Manager). Passware Kit Forensic vsebuje pet agentov, Passware Kit Ultimate pa deset.
Passware Kit Ultimate, nadaljnji razvoj in certifikacija
Celoten paket
Passware Kit Ultimate združuje posamezne komponente: Passware Kit Forensic, Passware Kit Mobile, dodatek Device Decryption, deset Passware Kit Agentov ter Passware Kit Forensic Training. Za delovna mesta brez internetne povezave proizvajalec ponuja tudi različico Air-Gapped Edition.
Nenehno izpopolnjevanje
Passware po lastnih navedbah izda štiri večje posodobitve na leto. Različica 2026 v3 z dne 23. julija 2026 je med drugim prinesla neposredno obnovitev PIN-kode na napravah BitLocker, zaščitenih s TPM, podporo za GNOME-ključnico, razširjena pravila za Hashcat ter nativno beta različico za Apple Silicon.
Usposabljanje in certificiranje
S programom »Passware Certified Examiner« (PCE) proizvajalec ponuja angleški tečaj za samostojno učenje o dešifriranju dokaznega gradiva: 16 video lekcij v skupni dolžini več kot deset ur, enoletni dostop, zaključni izpit s 63 vprašanji in pragom za uspešno opravljanje v višini 80 odstotkov. Certifikat velja dve leti.
Uvrstitev v naš nabor orodij
Passware je pri nas orodje za dešifriranje, torej za dostop do podatkov. Nadaljnja vsebinska analiza se izvede z analiznimi orodji naših drugih tehnoloških partnerjev, ki so namenjena temu namenu. Ta ločitev je namerna: vsak delovni korak se izvede z orodjem, ki je za to strokovno najbolj primerno – s čimer ostaja posamezni korak sledljiv in dokumentiran.
Tehnični listi proizvajalca
Nakup programa Passware prek LanCologne
Licence za Passware lahko pridobite prek podjetja LanCologne. Svetujemo vam pri izbiri ustrezne različice, združljivosti z vašo obstoječo opremo ter – če želite – tudi pri praktični uporabi v konkretnem primeru.
Vir in dodatne informacije na:
Passware