
Dostęp do zaszyfrowanych dowodów
Passware odszyfrowuje nośniki danych, kontenery, pliki i urządzenia mobilne – jest to narzędzie, z którego regularnie korzystamy w LanCologne podczas naszych własnych badań kryminalistycznych.
W dochodzeniach szyfrowanie już dawno stało się normą
BitLocker na laptopie, FileVault na komputerze Mac, kontener VeraCrypt na dysku zewnętrznym, pliki i archiwa pakietu Office chronione hasłem, zaszyfrowane kopie zapasowe, zablokowane telefony komórkowe: W niemal każdym postępowaniu na początku analizy pojawia się pytanie, czy zabezpieczone dane w ogóle da się odczytać.
Właśnie w tym miejscu wkracza firma Passware. Producent ten od 1998 roku opracowuje oprogramowanie do odzyskiwania haseł oraz odszyfrowywania dowodów elektronicznych i posiada oddziały w Mountain View (Kalifornia) oraz Tallinie (Estonia). Zgodnie z informacjami producenta produkty te są wykorzystywane zarówno przez organy ścigania i instytucje rządowe, jak i przez przedsiębiorstwa.
Wykorzystujemy oprogramowanie Passware w naszych własnych badaniach – oraz doradzamy zarówno w zakresie praktycznego zastosowania, jak i wyboru odpowiedniej licencji.
Typowe scenariusze zastosowań
- Dostęp do zaszyfrowanych nośników danych i kontenerów w przypadku braku hasła lub klucza odtwarzającego
- Otwieranie pojedynczych plików chronionych hasłem – dokumenty pakietu Office, pliki PDF, archiwa, pliki księgowe i baz danych
- Analiza menedżerów haseł i magazynów kluczy w celu uzyskania dodatkowych danych dostępowych w tej sprawie
- Tworzenie kopii zapasowej i analiza pamięci roboczej uruchomionego systemu przed wyłączeniem urządzenia
- Odblokowywanie i wyodrębnianie danych z urządzeń mobilnych
- Dostęp do portfeli kryptowalutowych w ramach postępowania majątkowego
- Zgodne z prawem odtworzenie własnych danych firmowych po utracie danych dostępowych
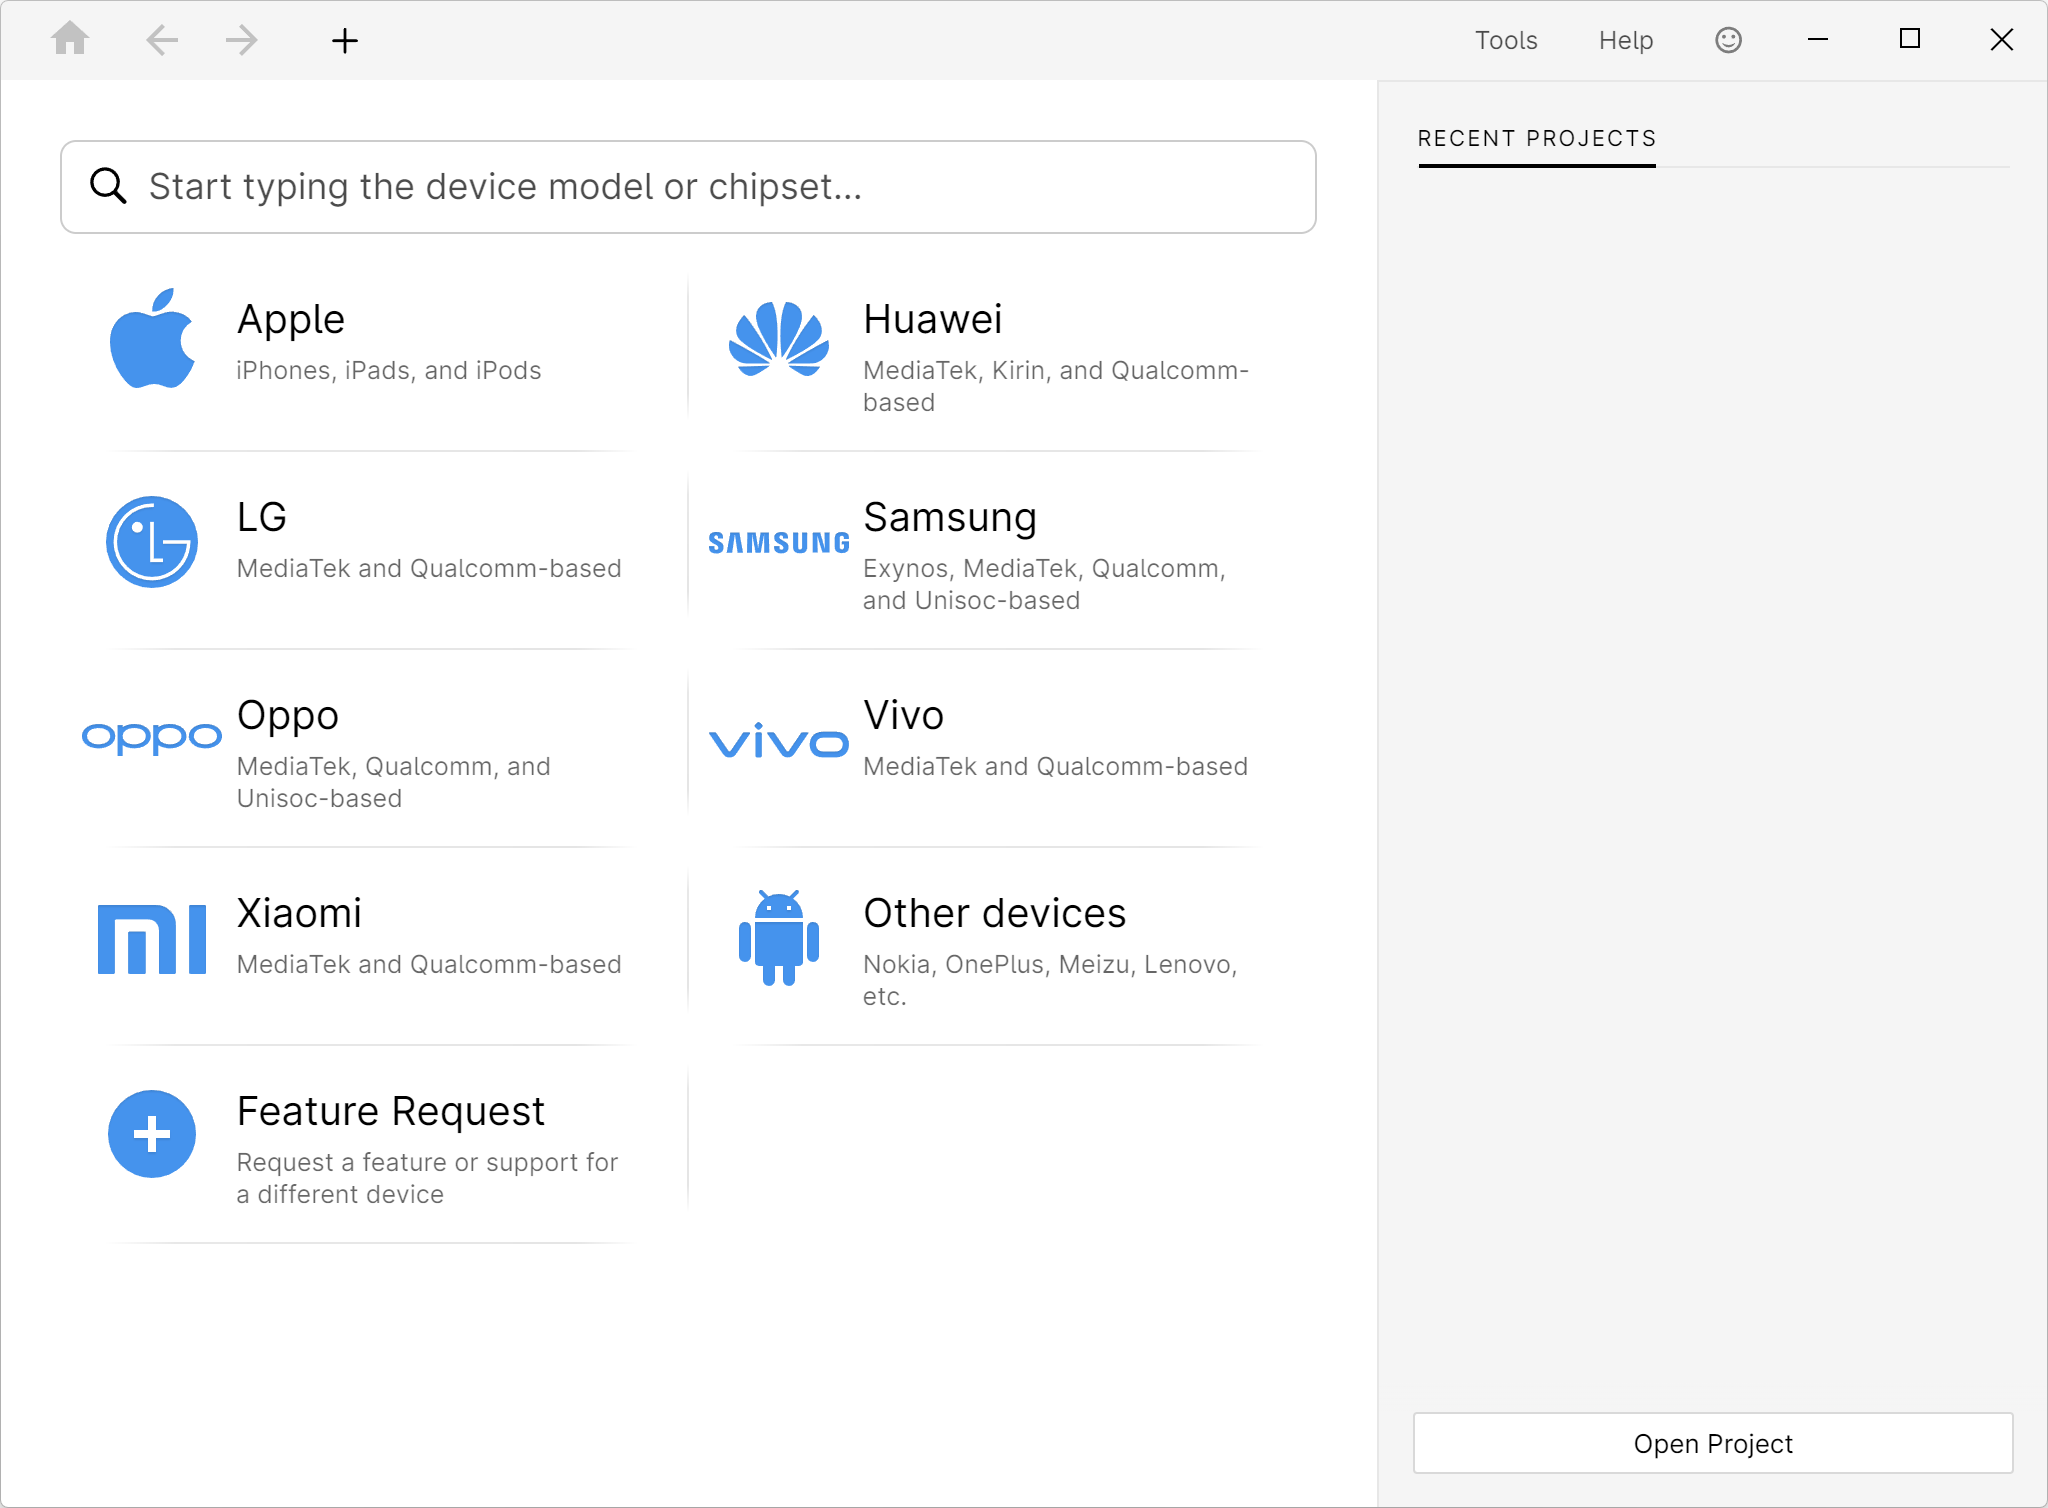
Passware Kit Mobile: Dostęp poprzez stronę producenta lub bezpośrednie wyszukiwanie modelu urządzenia i chipsetu.
Passware Kit Forensic – scentralizowane środowisko pracy
Passware Kit Forensic jest głównym produktem i jest opisywany przez producenta jako kompleksowe rozwiązanie służące do wykrywania i odszyfrowywania zaszyfrowanych dowodów elektronicznych. Oprogramowanie samodzielnie rozpoznaje zaszyfrowane obiekty w zbiorze danych, proponuje najbardziej obiecujące rozwiązanie i przetwarza całe materiały dowodowe w trybie wsadowym.
Zakres funkcji
- Odzyskiwanie haseł dla ponad 420 typów plików i obiektów
- Odszyfrowywanie nośników danych w pełni zaszyfrowanych
- Analiza pamięci na żywo w celu uzyskania materiału kryptograficznego
- Przetwarzanie wsadowe wielu plików i nośników danych w jednym przebiegu
- Automatyczne wykrywanie zaszyfrowanych obiektów i wstępny wybór odpowiednich ścieżek ataku
- Menedżer zasobów służący do sterowania i monitorowania zasobów obliczeniowych
- Rozłożenie obciążenia obliczeniowego na kilka systemów za pomocą agentów Passware Kit
- Automatyczne aktualizacje; dostępne dla systemów Windows i macOS
Obsługiwane obiekty (wybór)
- Biuro i archiwa: Word, Excel, PowerPoint, Access, OneNote, Outlook, PDF, ZIP, RAR (wersje od 2.0 do 7.x), 7-Zip, archiwa samorozpakowujące się
- Menedżer haseł: 1Password, KeePass, LastPass, Dashlane, Enpass, AxCrypt, pęk kluczy systemu macOS
- Księgowość i bazy danych: QuickBooks, Quicken, MS Money, MYOB, FileMaker Pro, aplikacje Lotus
- Portfele kryptowalutowe: Bitcoin Core, Electrum, Ethereum, Litecoin, Dogecoin, Dash
- Przeglądarka: Chrome, Firefox, Edge, Safari, Opera
- Konta użytkowników: Windows (od NT do Windows 11), macOS, Unix/Linux
- Kopie zapasowe: Kopie zapasowe z serwisu Apple iTunes
Nośniki danych z pełnym szyfrowaniem
Passware Kit odszyfrowuje obrazy w pełni zaszyfrowanych nośników danych i kontenerów – między innymi BitLocker i BitLocker To Go, Apple FileVault2/APFS i Apple DMG, VeraCrypt i TrueCrypt, LUKS i LUKS2, PGP WDE oraz Symantec Endpoint Encryption, McAfee Endpoint Encryption, DriveCrypt, Dell Data Protection, SanDisk PrivateAccess/SecureAccess oraz kontenery Steganos.
Decydujące znaczenie ma stan systemu w momencie zabezpieczenia: jeśli dostępna jest kopia pamięci utworzona w czasie, gdy zaszyfrowany nośnik danych był zamontowany, Passware wyodrębnia z niej klucze i natychmiast odszyfrowuje wolumin – nawet jeśli system był zablokowany. Również pliki stanu uśpienia (hiberfil.sys) mogą zawierać materiały kluczy. Jeśli natomiast system jest wyłączony, a wolumin odmontowany, pozostaje jedynie czasochłonna metoda polegająca na ataku na hasło.
Z tej kolejności wynika bezpośrednio zalecenie dotyczące postępowania kryminalistycznego: wykonanie kopii zapasowej pamięci ulotnej w uruchomionym systemie powinno być pierwszym krokiem każdego przeszukania, a nie ostatnim.
Analiza pamięci na żywo i narzędzie do tworzenia obrazów pamięci rozruchowej
Program Passware Bootable Memory Imager uruchamia się z nośnika USB w sposób zgodny ze standardem UEFI i tworzy obrazy pamięci komputerów z systemami Windows, Linux i macOS; wyjątkiem są komputery Mac wyposażone w chip T2 lub M. Obrazy pamięci są dzielone na segmenty o wielkości 2 GB i zapisywane wraz z plikami dziennika. Podczas późniejszej analizy pamięci obraz jest przeszukiwany pod kątem kluczy szyfrujących i danych dostępowych; możliwe jest również wczytanie obrazów pamięci utworzonych za pomocą innych narzędzi.
Producent wyraźnie zaznacza, że procedura ta wymaga wykonania resetowania sprzętowego w systemie docelowym oraz że nie można zagwarantować obecności materiału klucza w obrazie.
Passware Kit Mobile – odblokowywanie i odczytywanie danych z urządzeń mobilnych
Passware Kit Mobile wyodrębnia i odszyfrowuje dane użytkowników z urządzeń mobilnych. Zgodnie z informacjami producenta obsługiwanych jest ponad 1 150 urządzeń: urządzenia Apple oraz urządzenia z systemem Android, między innymi marek Samsung, Huawei, LG, Xiaomi, Lenovo, Nokia, Alcatel, Motorola, HTC, Meizu, Oppo, OnePlus, Sony, Vivo i ZTE.
- Omijanie lub przywracanie kodów blokady wzoru, PIN-u, hasła oraz kodów alfanumerycznych
- Ekstrakcja całego systemu plików z zachowaniem standardów kryminalistycznych
- Odczytywanie pęku kluczy iOS oraz haseł z aplikacji 1Password i Dashlane
- Odszyfrowywanie danych z kont Second Space, a także z aplikacji Signal i Wickr
- Przyspieszenie odtwarzania kodu dzięki kartom graficznym NVIDIA, AMD i Intel Arc
- Tryb wielu okien umożliwiający jednoczesną obsługę kilku urządzeń
- Kwartalne aktualizacje wraz z bieżącym uzupełnianiem listy urządzeń
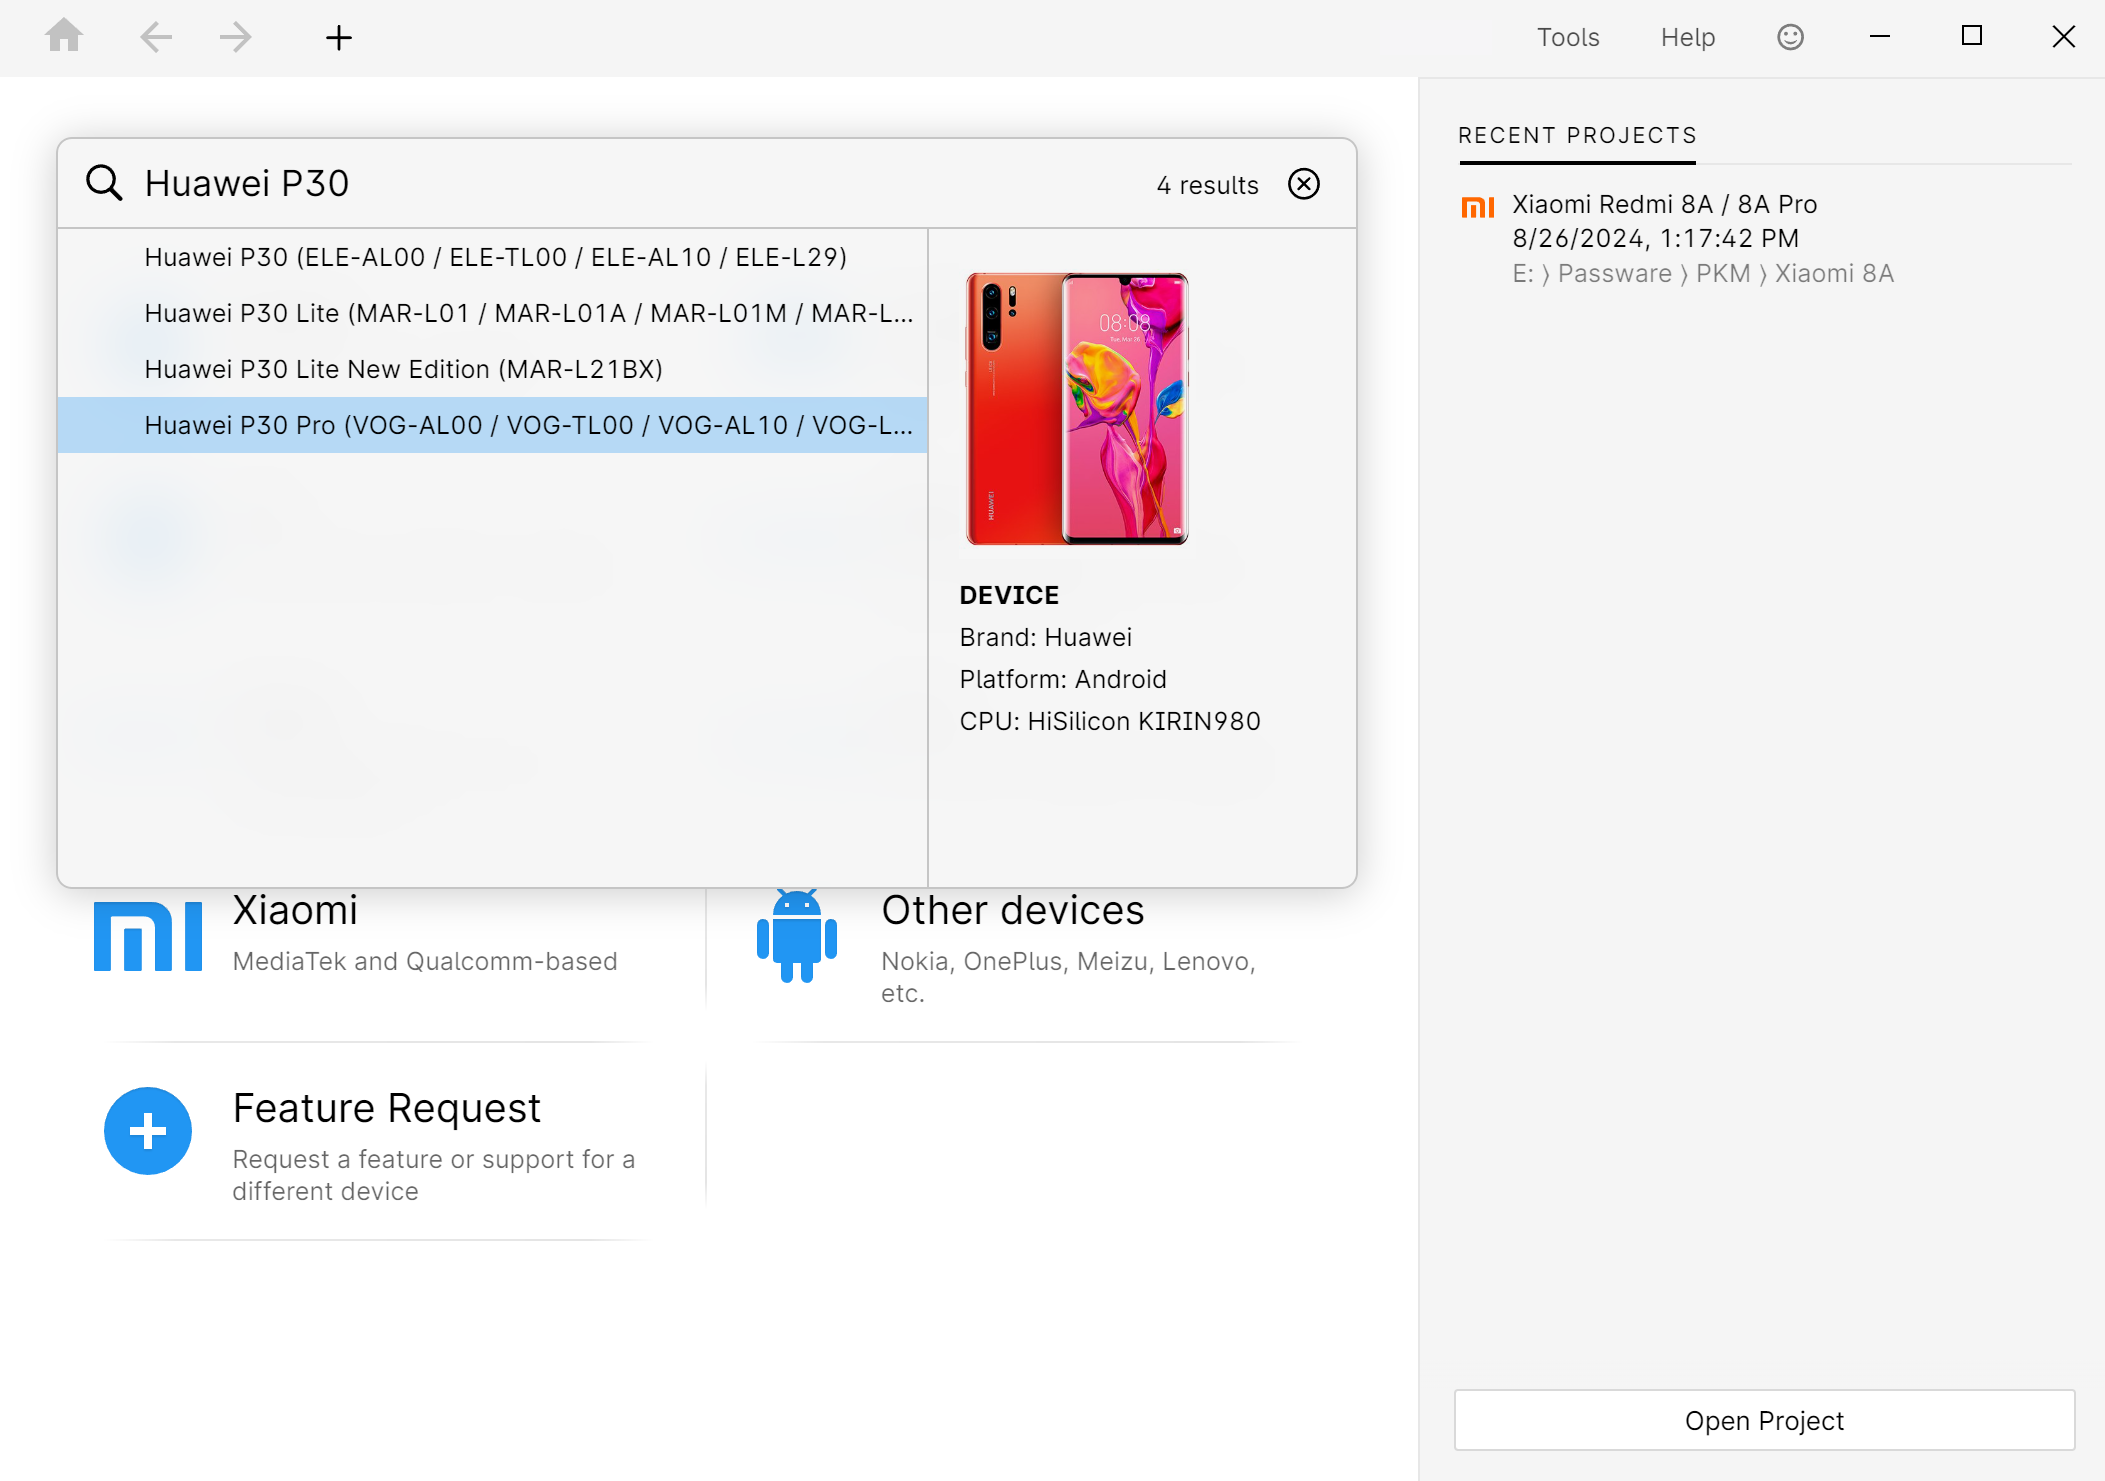
Wyszukiwanie urządzeń wraz z listą wyników i danymi technicznymi – w tym przypadku Huawei P30 wraz z platformą i chipsetem.
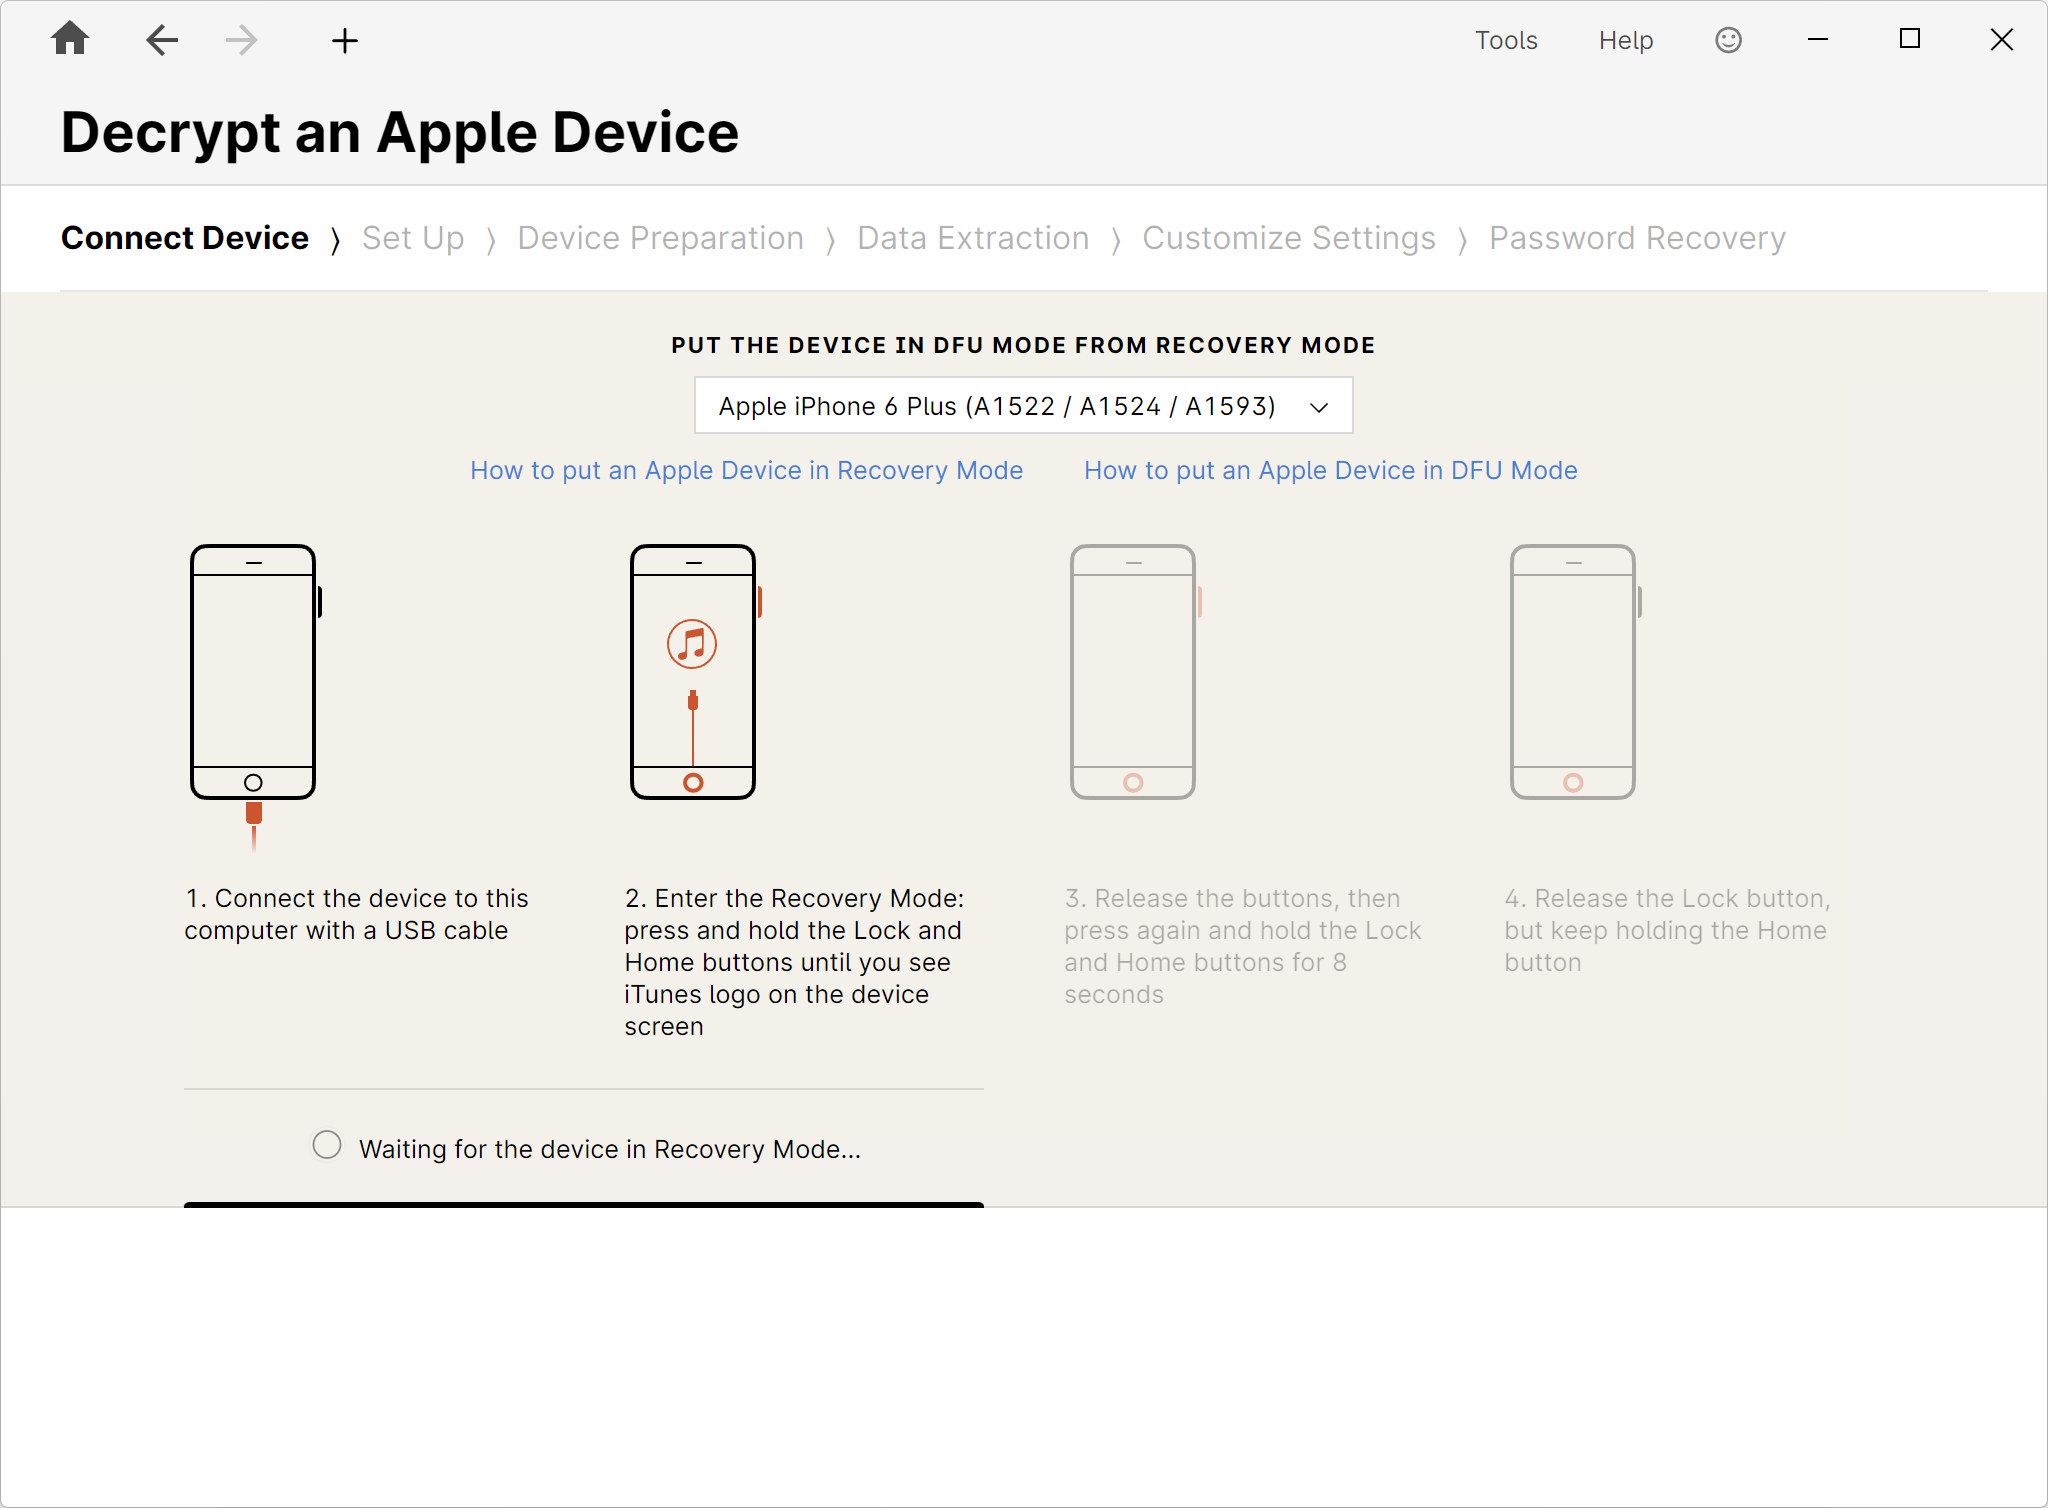
Instrukcja krok po kroku dla urządzeń Apple: podłączenie, tryb odzyskiwania i tryb DFU, wyodrębnianie danych, odzyskiwanie kodu.
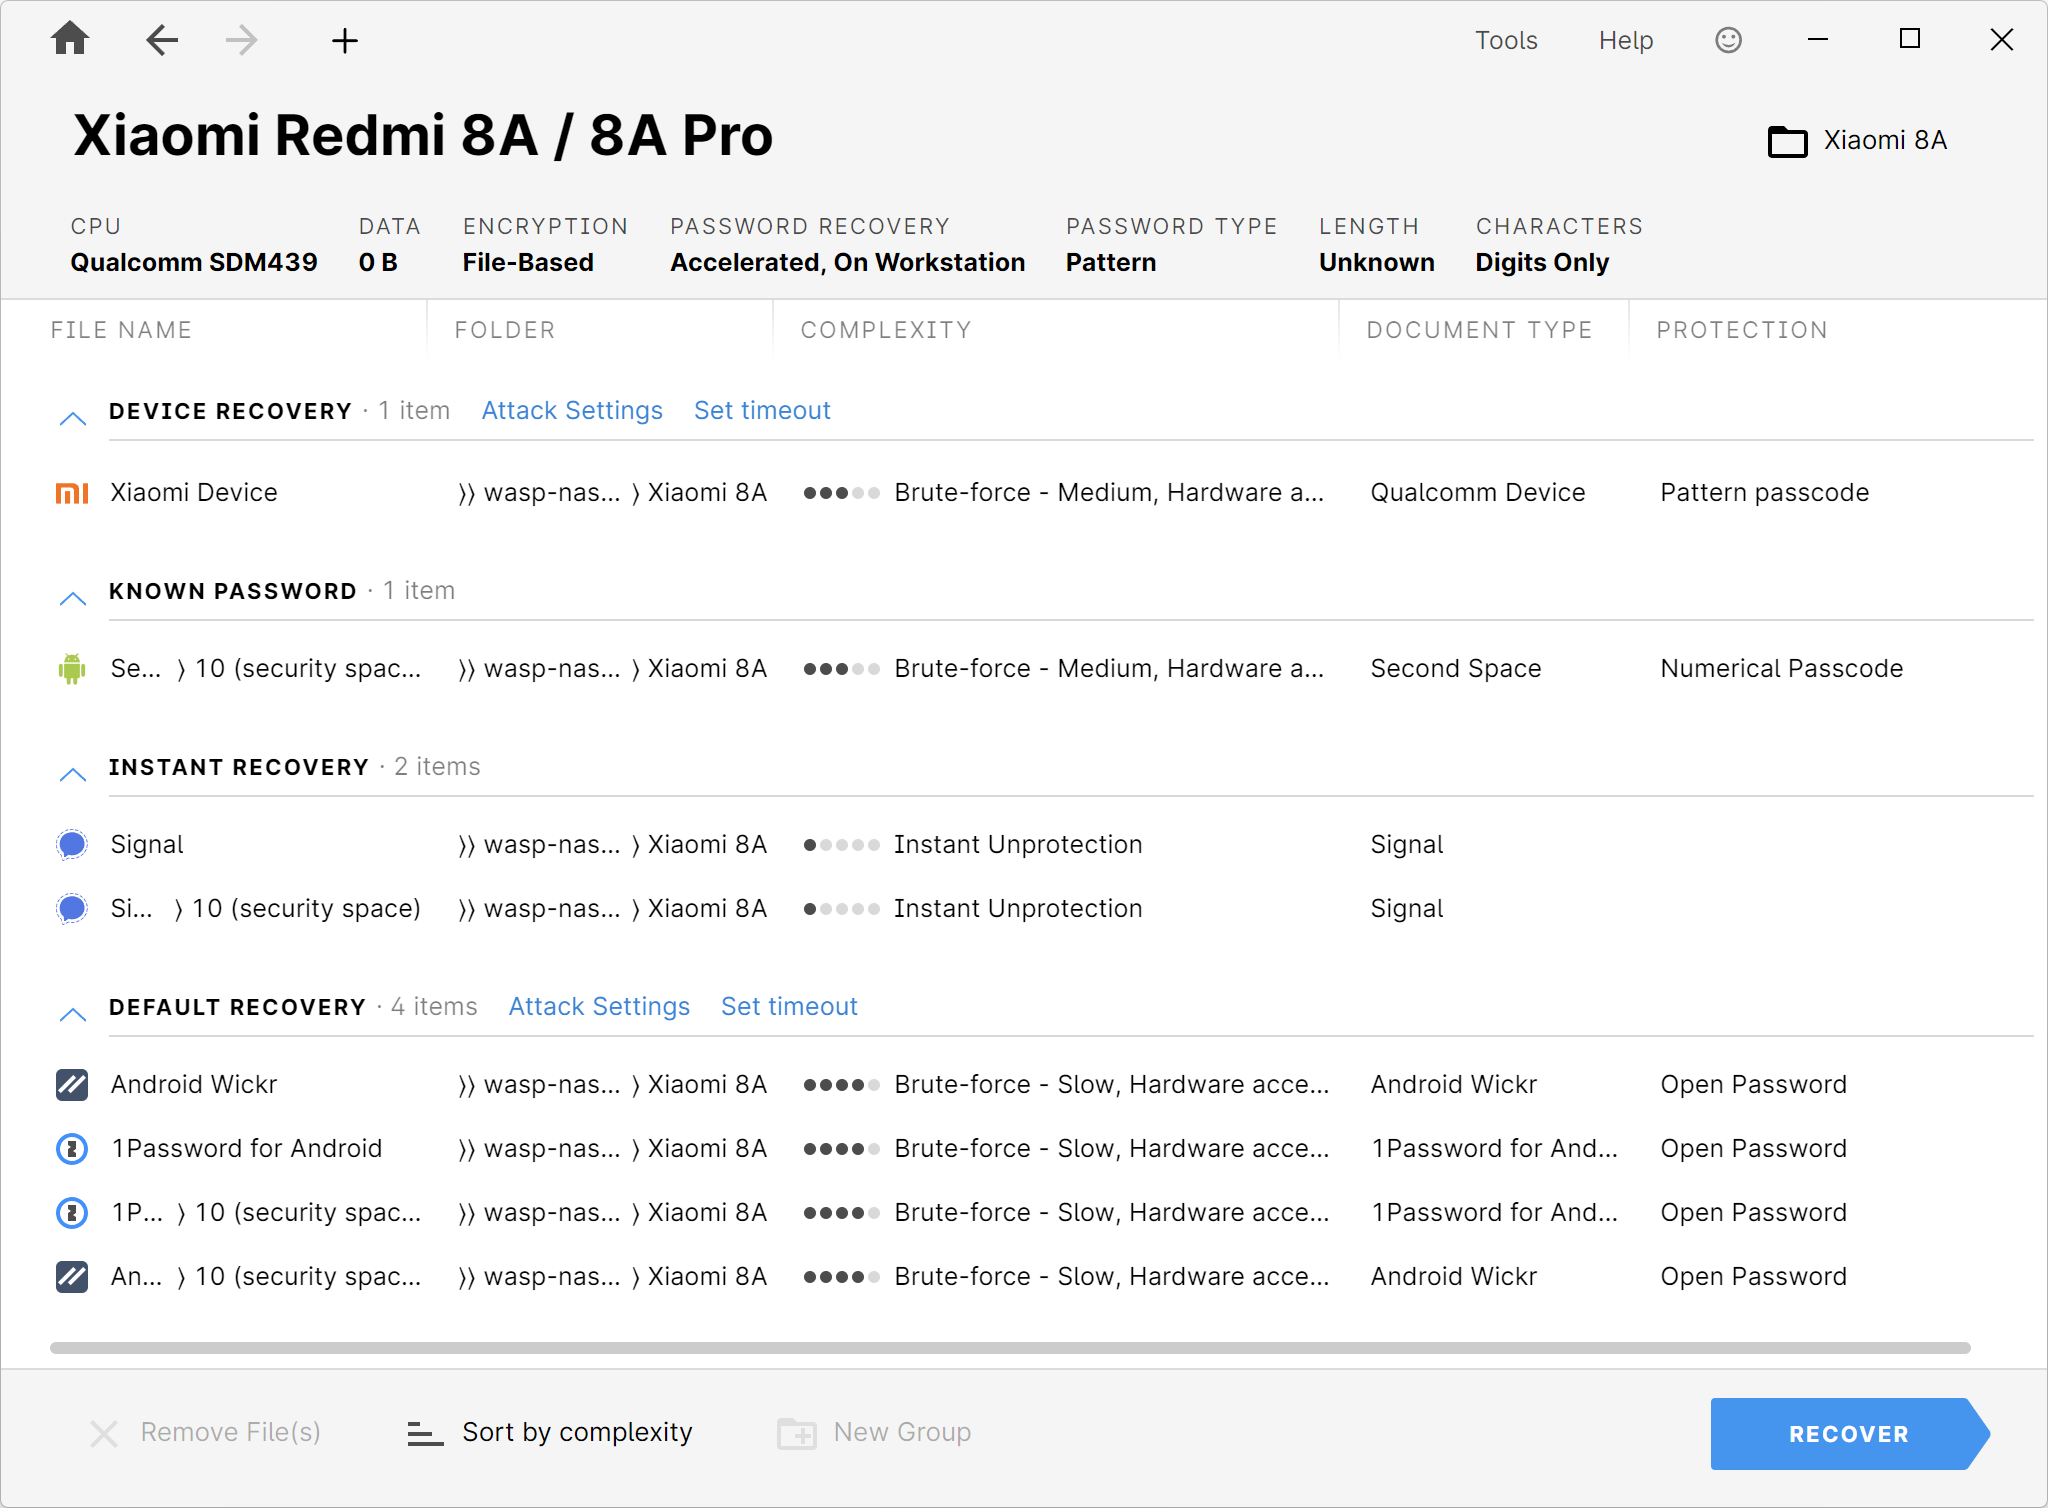
Lista zadań na urządzeniu z systemem Android: kod urządzenia, obszar Second Space, Signal, aplikacja Wickr na Androida oraz 1Password – każda z oceną złożoności.
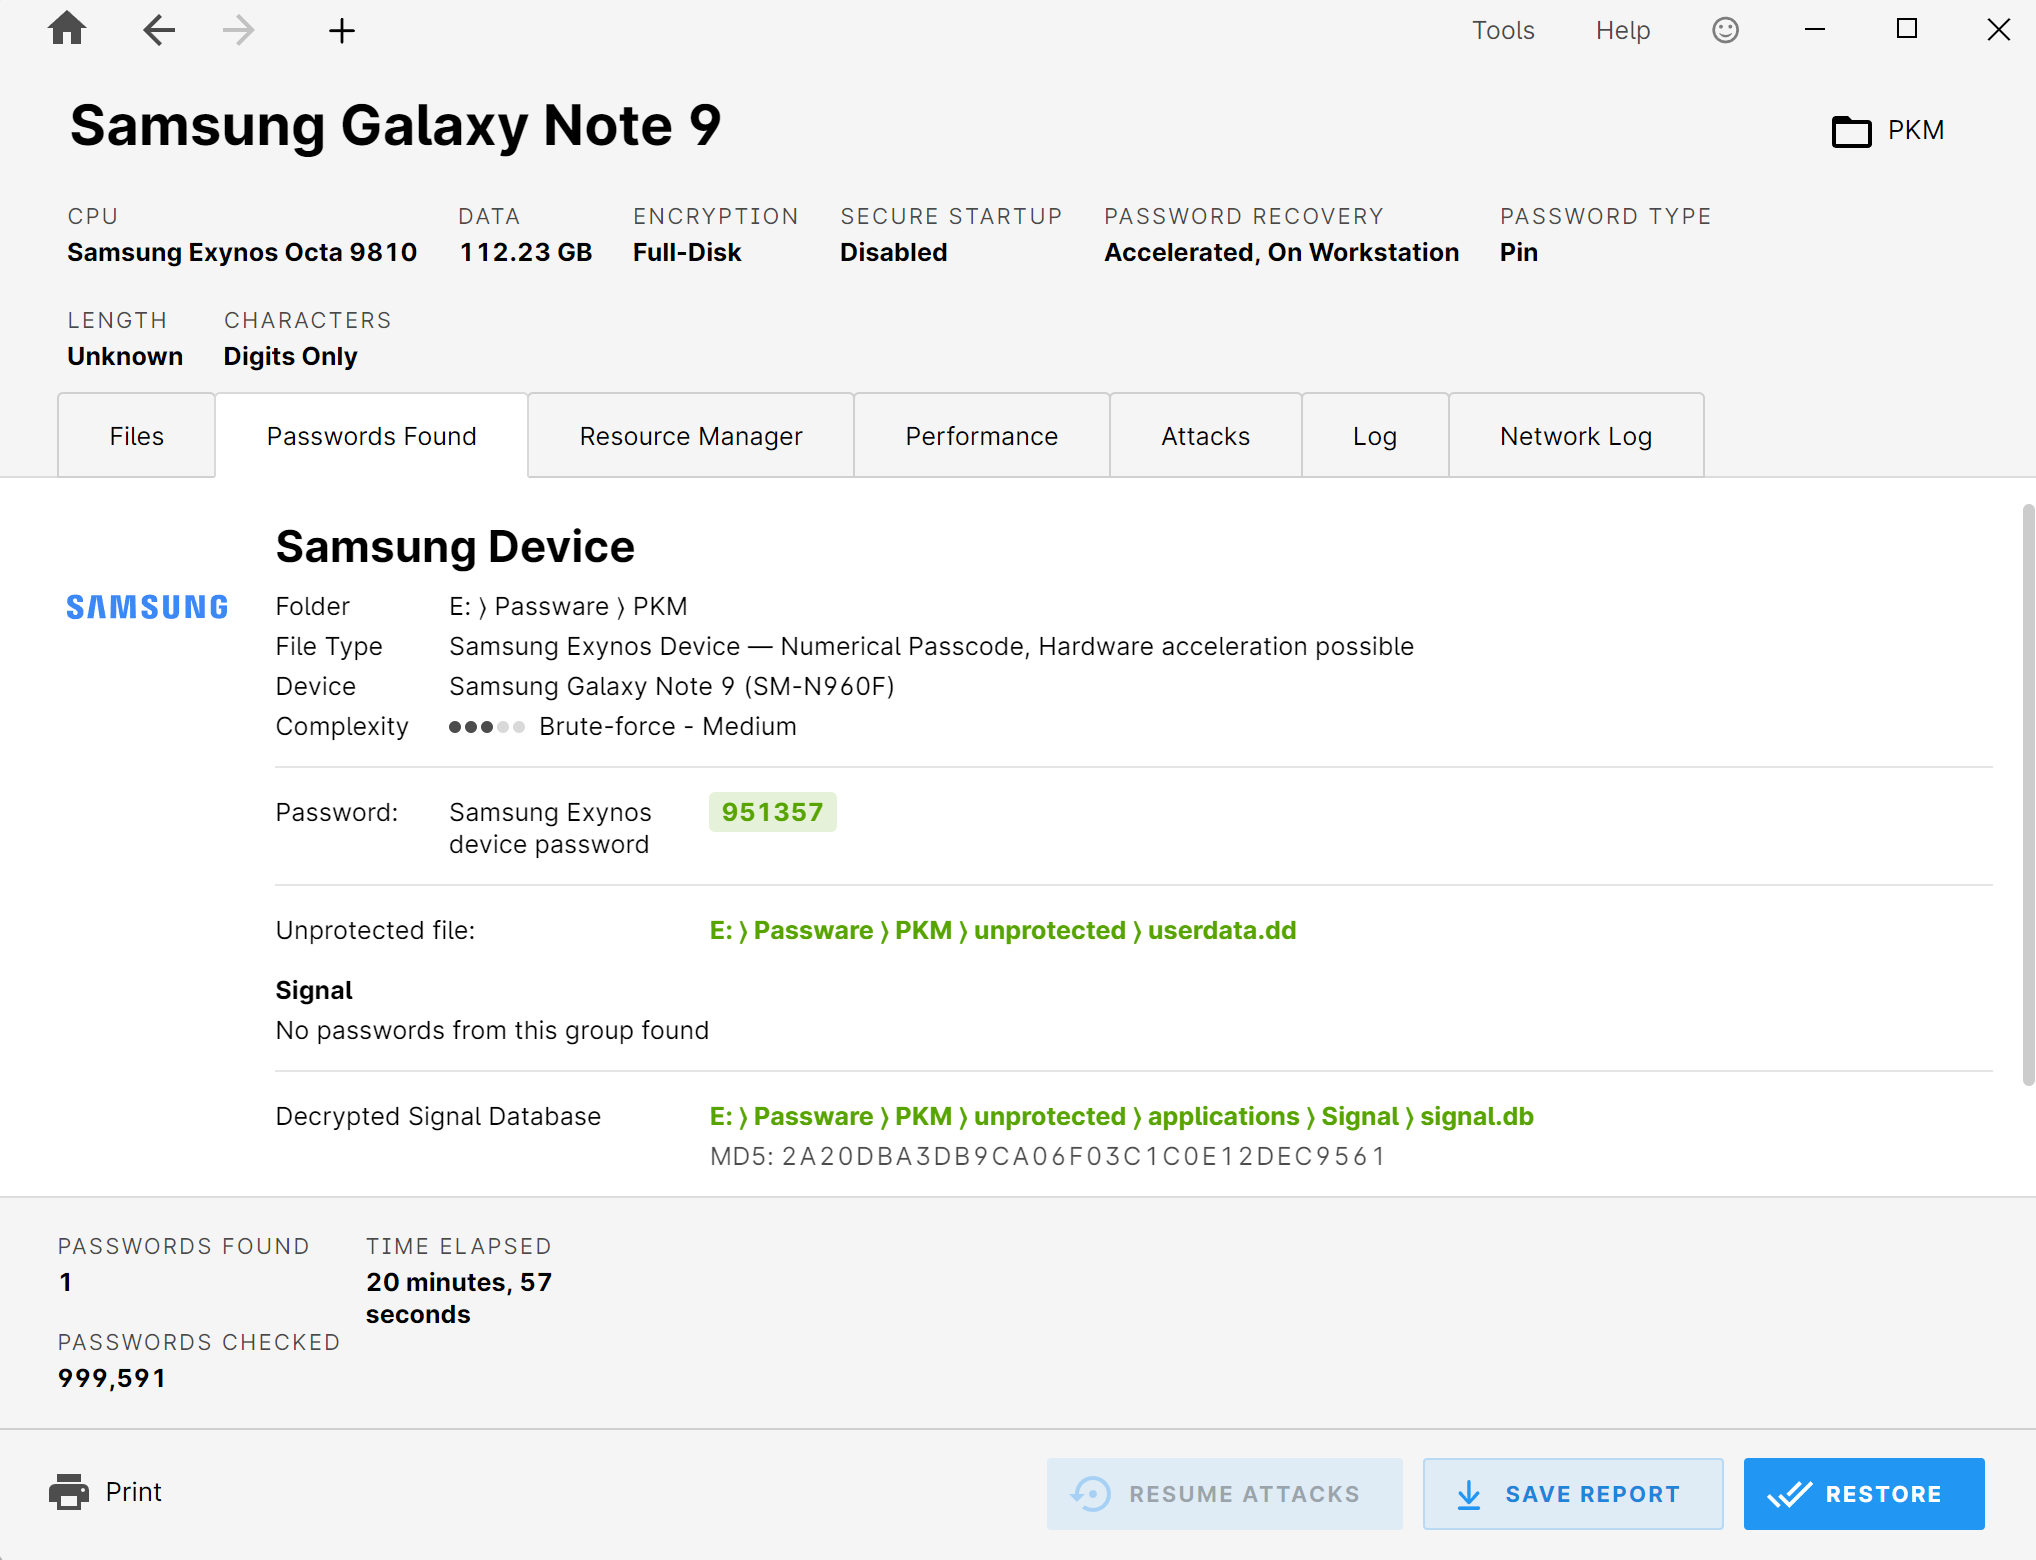
Widok wyników: znaleziony kod urządzenia, odszyfrowana baza danych sygnałów zawierająca wartość kontrolną MD5, informacje o sprawdzonych hasłach oraz czas trwania.
Dodatek do odszyfrowywania urządzeń
Ten dodatek rozszerza możliwości pakietu Passware Kit o dostęp do urządzeń, których klucze są powiązane ze sprzętem:
- Dysk z funkcją BitLocker i modułem TPM lub fTPM
- Komputery Apple Mac z chipem bezpieczeństwa T2 (odszyfrowywanie obrazów APFS)
- Komputery Lenovo ThinkPad z modułem TPM 2.0 (serie E, L, X, P, T z lat 2016–2020)
- Western Digital My Book i My Passport (od 2014 do 2024 r.)
- Dyski twarde Seagate i LaCie (modele z lat 2018–2022)
- Dyski SSD firmy Transcend z kontrolerem SM2320 (od 2022 do 2025 r.)
Ponadto możliwe jest odzyskiwanie lub resetowanie haseł oprogramowania układowego EFI z komputerów Mac. Dodatek ten wymaga aktywnej licencji na oprogramowanie Passware Kit Forensic lub Ultimate; producent zastrzega, że oprogramowanie jest udostępniane organom władzy oraz przedsiębiorstwom, które mogą wykazać uzasadnioną potrzebę, a każde zamówienie podlega ręcznej weryfikacji.
Moc obliczeniowa i skalowalność
Ataki na hasła to obliczenia. Passware obsługuje karty graficzne NVIDIA (GTX, Tesla), AMD oraz Intel Arc z maksymalnie dwunastoma procesorami graficznymi na jeden komputer; producent podaje, że przyspieszenie wynosi nawet 1200 razy w porównaniu z działaniem wyłącznie na procesorze centralnym. Dodatkowo dostępne są tabele Rainbow.
Dwie przykładowe wartości z testów porównawczych producenta ilustrują tę różnicę: w przypadku BitLocker (AES-256) 7 312 haseł na sekundę na karcie graficznej NVIDIA RTX 4090 w porównaniu z 7 hasłami na sekundę na procesorze, a w przypadku systemu macOS FileVault2 – 117 395 w porównaniu z 53 hasłami na sekundę.
Za pomocą agentów Passware Kit można dodatkowo rozłożyć obciążenie na kilka systemów Windows lub Linux, a także na instancje w chmurze w usługach Amazon EC2 i Microsoft Azure. Każdy węzeł wykorzystuje jednocześnie wiele procesorów (CPU) i kart graficznych (GPU); sterowanie i monitorowanie odbywa się za pośrednictwem zintegrowanego menedżera zasobów (Resource Manager). Pakiet Passware Kit Forensic zawiera pięć agentów, a Passware Kit Ultimate – dziesięć.
Passware Kit Ultimate – dalszy rozwój i certyfikacja
Cały pakiet
Pakiet Passware Kit Ultimate obejmuje następujące elementy: Passware Kit Forensic, Passware Kit Mobile, dodatek Device Decryption, dziesięć agentów Passware Kit oraz szkolenie Passware Kit Forensic Training. Dla stanowisk pracy bez dostępu do Internetu producent oferuje dodatkowo wersję Air-Gapped Edition.
Ciągły rozwój
Według własnych informacji firma Passware wydaje cztery większe aktualizacje rocznie. Wersja 2026 v3 z 23 lipca 2026 r. wprowadziła między innymi bezpośrednie odzyskiwanie kodu PIN na urządzeniach z funkcją BitLocker chronionych przez TPM, obsługę pęku kluczy GNOME, rozszerzone reguły Hashcat oraz natywną wersję beta dla Apple Silicon.
Szkolenia i certyfikacja
W ramach programu Passware Certified Examiner (PCE) producent oferuje anglojęzyczny kurs samokształceniowy poświęcony odszyfrowywaniu materiałów dowodowych: 16 lekcji wideo o łącznym czasie trwania ponad dziesięciu godzin, roczny dostęp oraz egzamin końcowy składający się z 63 pytań, którego próg zaliczeniowy wynosi 80 procent. Certyfikat jest ważny przez dwa lata.
Miejsce w naszym zestawie narzędzi
Passware to narzędzie, którego używamy do odszyfrowywania, czyli uzyskiwania dostępu do danych. Dalsza analiza treści odbywa się przy użyciu przeznaczonych do tego celu narzędzi analitycznych naszych pozostałych partnerów technologicznych. To rozdzielenie jest zamierzone: każdy etap pracy jest wykonywany za pomocą narzędzia, które jest do tego najlepiej dostosowane pod względem merytorycznym – dzięki czemu każdy etap pozostaje indywidualnie identyfikowalny i możliwy do udokumentowania.
Karty katalogowe producenta
Jak nabyć Passware za pośrednictwem LanCologne
Licencje Passware można nabyć za pośrednictwem firmy LanCologne. Doradzimy Państwu w wyborze odpowiedniej wersji, w kwestii kompatybilności z posiadaną już infrastrukturą oraz – na życzenie – w zakresie praktycznego zastosowania w konkretnym przypadku.
Źródło i więcej informacji na stronie:
Passware