
Acceso a las pruebas cifradas
Passware descifra soportes de datos, contenedores, archivos y dispositivos móviles: una herramienta que en LanCologne utilizamos habitualmente en nuestras propias investigaciones forenses.
El cifrado es, desde hace tiempo, la norma en las investigaciones
BitLocker en el portátil, FileVault en el Mac, un contenedor de VeraCrypt en el disco externo, archivos y archivos comprimidos de Office protegidos con contraseña, copias de seguridad cifradas, teléfonos móviles bloqueados: En prácticamente cualquier procedimiento, la primera cuestión que se plantea al inicio del análisis es si los datos incautados pueden hacerse legibles.
Ahí es precisamente donde entra en juego Passware. Este fabricante lleva desde 1998 desarrollando software para la recuperación de contraseñas y el descifrado de pruebas electrónicas, y cuenta con sedes en Mountain View (California) y Tallin (Estonia). Según la información facilitada por el fabricante, sus productos son utilizados tanto por las fuerzas del orden y las autoridades gubernamentales como por empresas.
Utilizamos Passware en nuestras propias investigaciones – y le asesoramos tanto sobre su uso práctico como sobre la elección de la licencia adecuada.
Situaciones típicas de uso
- Acceso a soportes de datos y contenedores cifrados cuando no se dispone de la contraseña o de la clave de recuperación
- Abrir archivos individuales protegidos con contraseña: documentos de Office, PDF, archivos comprimidos, archivos de contabilidad y de bases de datos
- Análisis de gestores de contraseñas y almacenes de claves para obtener más datos de acceso en el caso
- Copia de seguridad y análisis de la memoria de trabajo de un sistema en funcionamiento antes de apagar el dispositivo
- Desbloqueo y extracción de datos de dispositivos móviles
- Acceso a carteras de criptomonedas en el marco de investigaciones patrimoniales
- Recuperación legítima de los datos propios de la empresa tras la pérdida de las credenciales de acceso
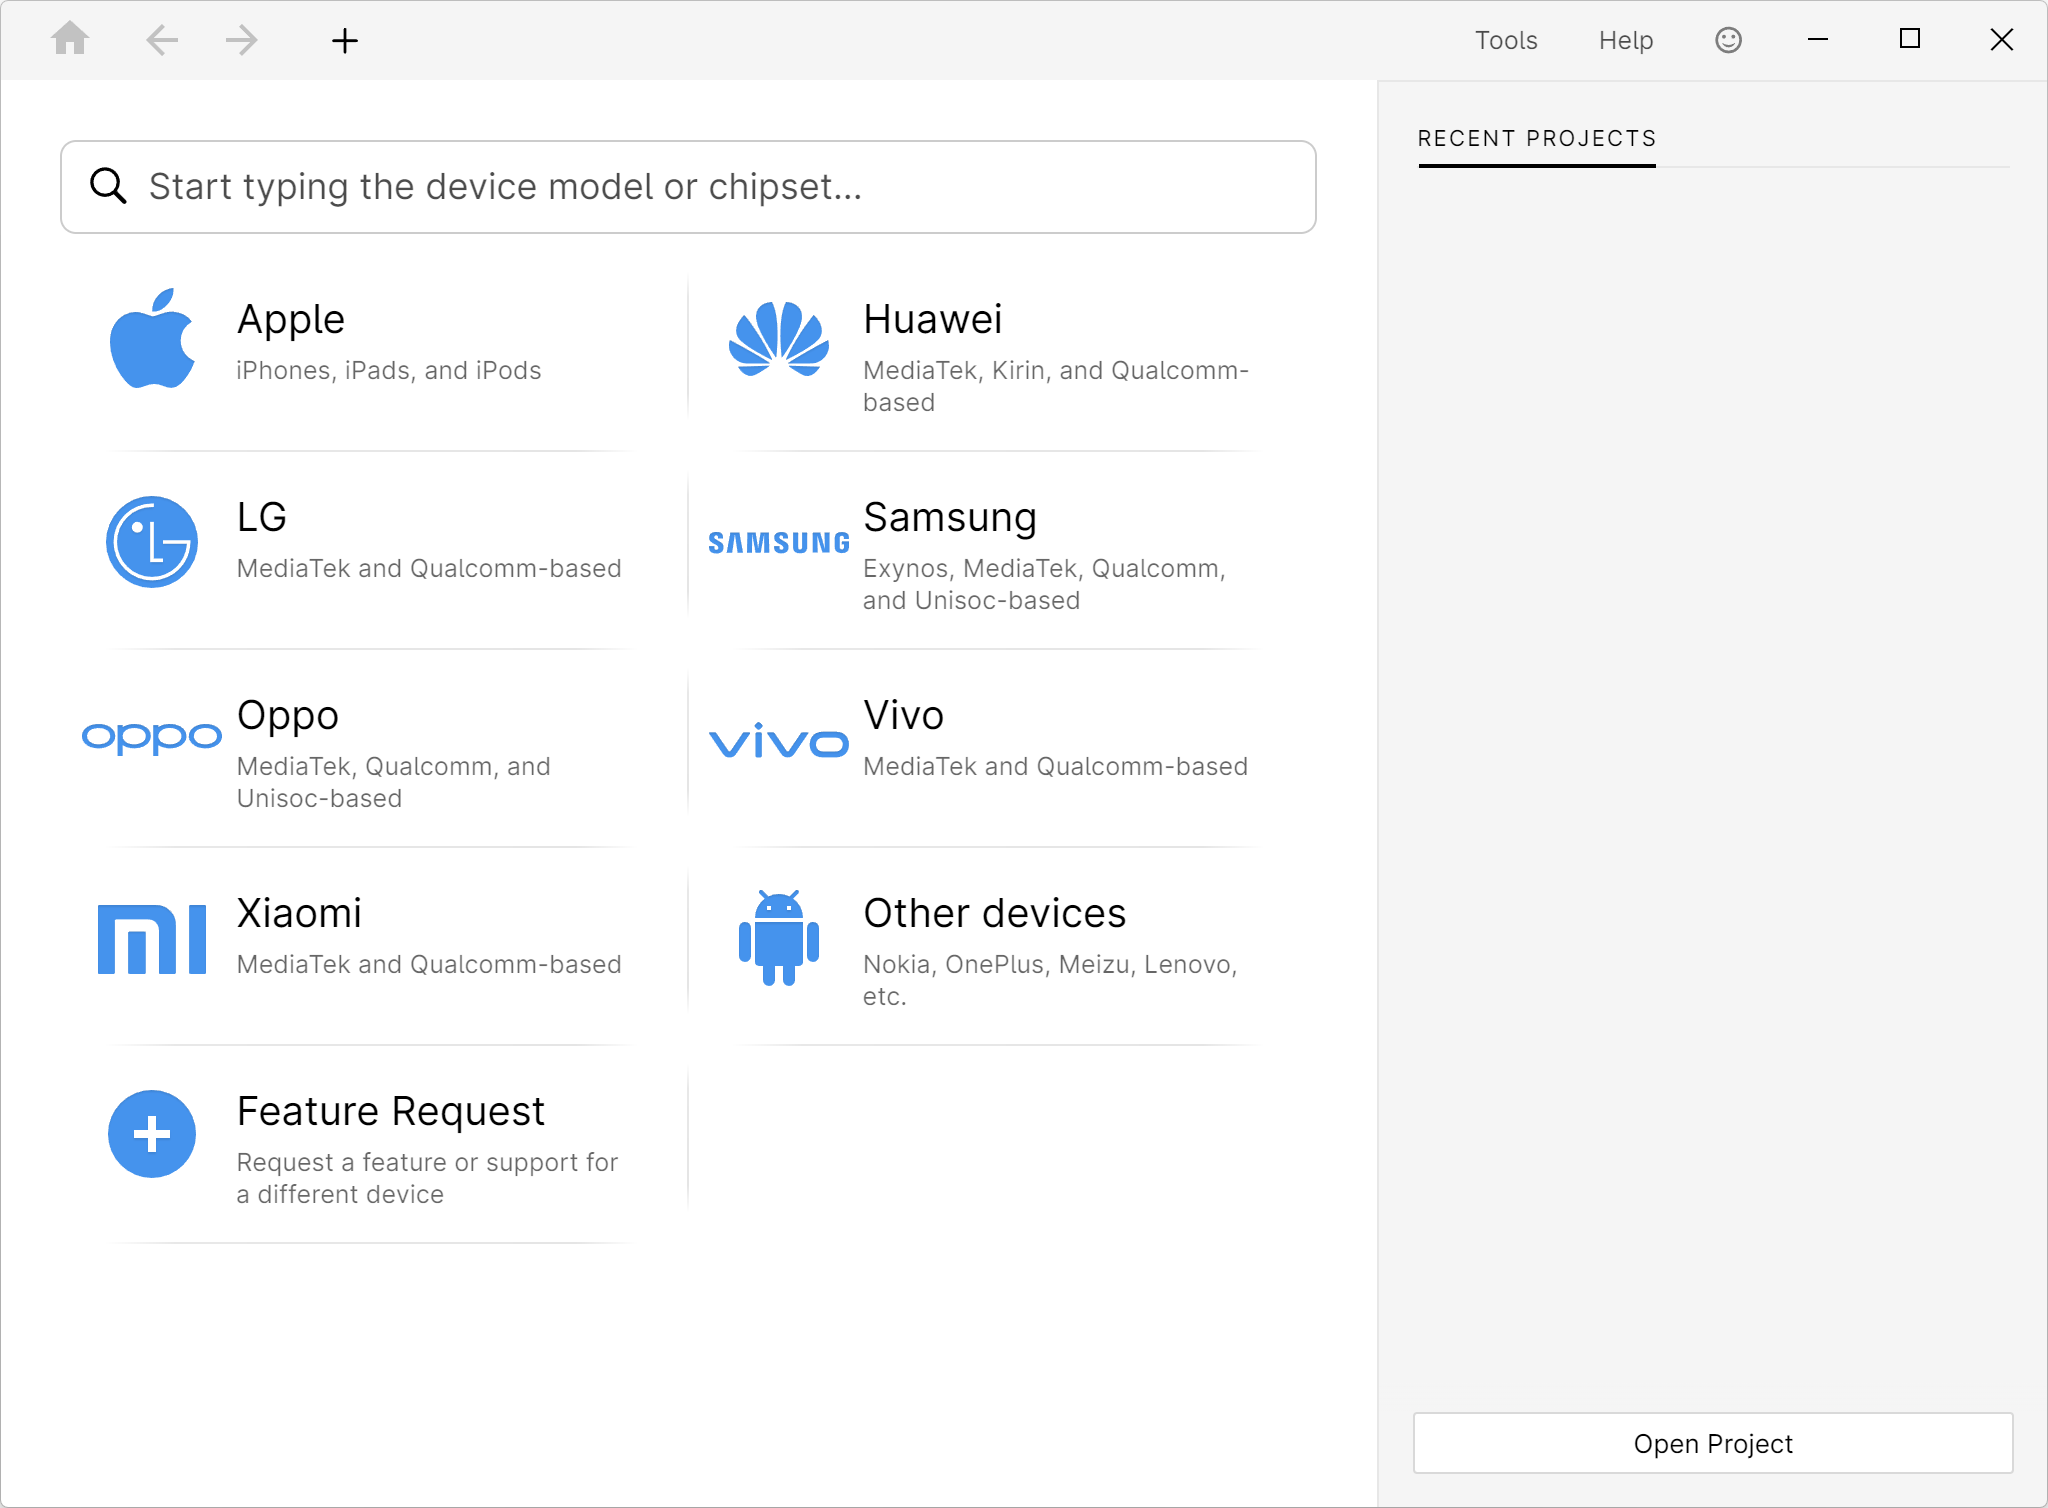
Passware Kit Mobile: acceso a través del fabricante o búsqueda directa por modelo de dispositivo y chipset.
Passware Kit Forensic: el entorno de trabajo central
Passware Kit Forensic es el producto estrella y el fabricante lo describe como una solución completa para la localización y descifrado de pruebas electrónicas cifradas. El software detecta de forma autónoma los objetos cifrados en un conjunto de datos, propone el método más prometedor en cada caso y procesa por lotes conjuntos completos de pruebas.
Funcionalidades
- Recuperación de contraseñas para más de 420 tipos de archivos y objetos
- Descifrado de soportes de datos totalmente cifrados
- Análisis de la memoria en tiempo real para obtener material clave
- Procesamiento por lotes de varios archivos y soportes de datos en una sola pasada
- Detección automática de objetos cifrados y preselección de vías de ataque adecuadas
- Gestor de recursos para el control y la supervisión de los recursos informáticos
- Distribución de la carga de cálculo entre varios sistemas mediante Passware Kit Agents
- Actualizaciones automáticas; disponibles para Windows y macOS
Objetos compatibles (selección)
- Oficina y archivos: Word, Excel, PowerPoint, Access, OneNote, Outlook, PDF, ZIP, RAR (de la versión 2.0 a la 7.x), 7-Zip, archivos autoextraíbles
- Gestor de contraseñas: 1Password, KeePass, LastPass, Dashlane, Enpass, AxCrypt, llavero de macOS
- Contabilidad y bases de datos: QuickBooks, Quicken, MS Money, MYOB, FileMaker Pro, aplicaciones de Lotus
- Carteras de criptomonedas: Bitcoin Core, Electrum, Ethereum, Litecoin, Dogecoin, Dash
- Navegador: Chrome, Firefox, Edge, Safari, Opera
- Cuentas de usuario: Windows (desde NT hasta Windows 11), macOS, Unix/Linux
- Copias de seguridad: Copias de seguridad de iTunes de Apple
Soportes de datos totalmente cifrados
Passware Kit descifra imágenes de soportes de datos y contenedores totalmente cifrados, entre otros: BitLocker y BitLocker To Go, Apple FileVault 2/APFS y Apple DMG, VeraCrypt y TrueCrypt, LUKS y LUKS 2, PGP WDE y Symantec Endpoint Encryption, McAfee Endpoint Encryption, DriveCrypt, Dell Data Protection, SanDisk PrivateAccess/SecureAccess y los contenedores de Steganos.
Lo decisivo es el estado del sistema en el momento del secuestro: si se dispone de una imagen de memoria creada mientras el disco cifrado estaba montado, Passware extrae las claves de ella y descifra el volumen de inmediato, incluso si el sistema estaba bloqueado. Los archivos de hibernación (hiberfil.sys) también pueden contener material de cifrado. Sin embargo, si el sistema está apagado y el volumen desmontado, solo queda la laboriosa opción de realizar un ataque de contraseña.
De este orden se deriva directamente una recomendación de actuación forense: la copia de seguridad de la memoria volátil del sistema en funcionamiento debe realizarse al inicio de cada registro, no al final.
Análisis de memoria en tiempo real y generador de imágenes de memoria de arranque
Passware Bootable Memory Imager se inicia desde un dispositivo USB de forma compatible con UEFI y crea imágenes de memoria de ordenadores con Windows, Linux y macOS; quedan excluidos los Mac con chip T2 o M. Las imágenes se dividen en segmentos de 2 GB y se guardan junto con los archivos de registro. El análisis posterior de la memoria busca claves de cifrado y datos de acceso en la imagen; también se pueden importar imágenes de memoria creadas con otras herramientas.
El fabricante señala expresamente que el procedimiento requiere un reinicio del hardware en el sistema de destino y que no se puede garantizar la presencia de material de clave en la imagen.
Passware Kit Mobile: desbloquear y extraer datos de dispositivos móviles
Passware Kit Mobile extrae y descifra los datos de los usuarios de los dispositivos móviles. Según el fabricante, es compatible con más de 1.150 dispositivos: dispositivos de Apple, así como dispositivos Android de marcas como Samsung, Huawei, LG, Xiaomi, Lenovo, Nokia, Alcatel, Motorola, HTC, Meizu, Oppo, OnePlus, Sony, Vivo y ZTE, entre otras.
- Cómo eludir o restablecer los códigos de bloqueo de patrón, PIN, contraseña y alfanuméricos
- Extracción de todo el sistema de archivos con validez forense
- Lectura del llavero de iOS y de las contraseñas de 1Password y Dashlane
- Descifrado de datos de cuentas de Second Space, así como de Signal y Wickr
- Aceleración de la decodificación con tarjetas gráficas NVIDIA, AMD e Intel Arc
- Modo multiventana para gestionar varios dispositivos a la vez
- Actualizaciones trimestrales con dispositivos que se van añadiendo continuamente
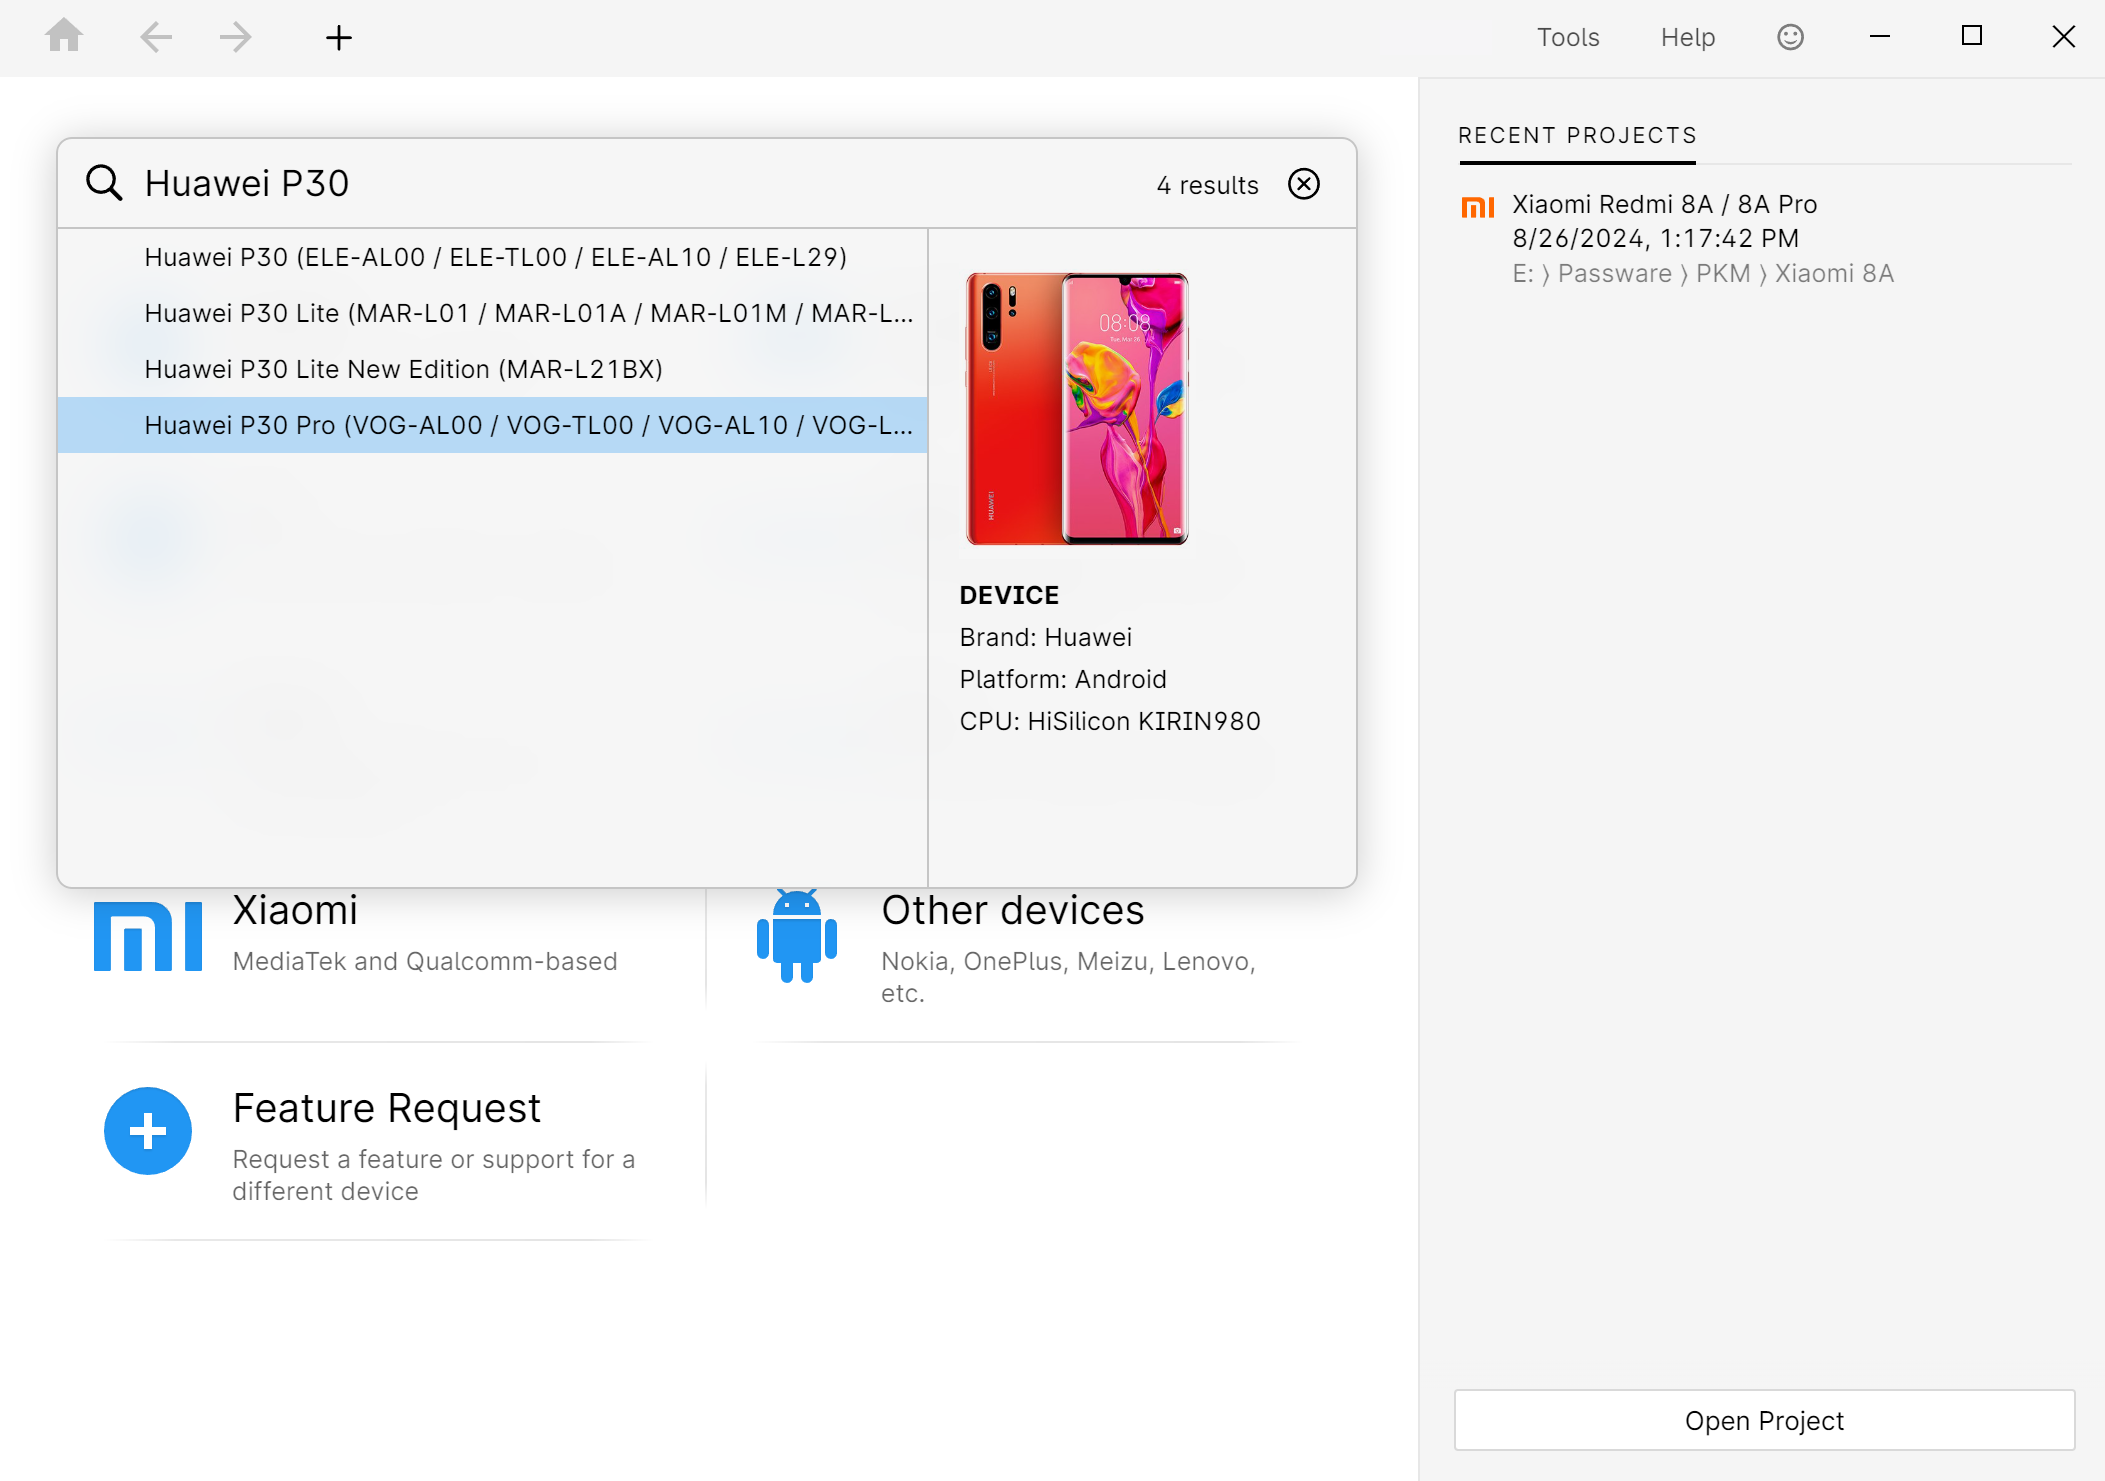
Búsqueda de dispositivos con lista de resultados y datos del dispositivo: en este caso, el Huawei P30 con plataforma y chipset.
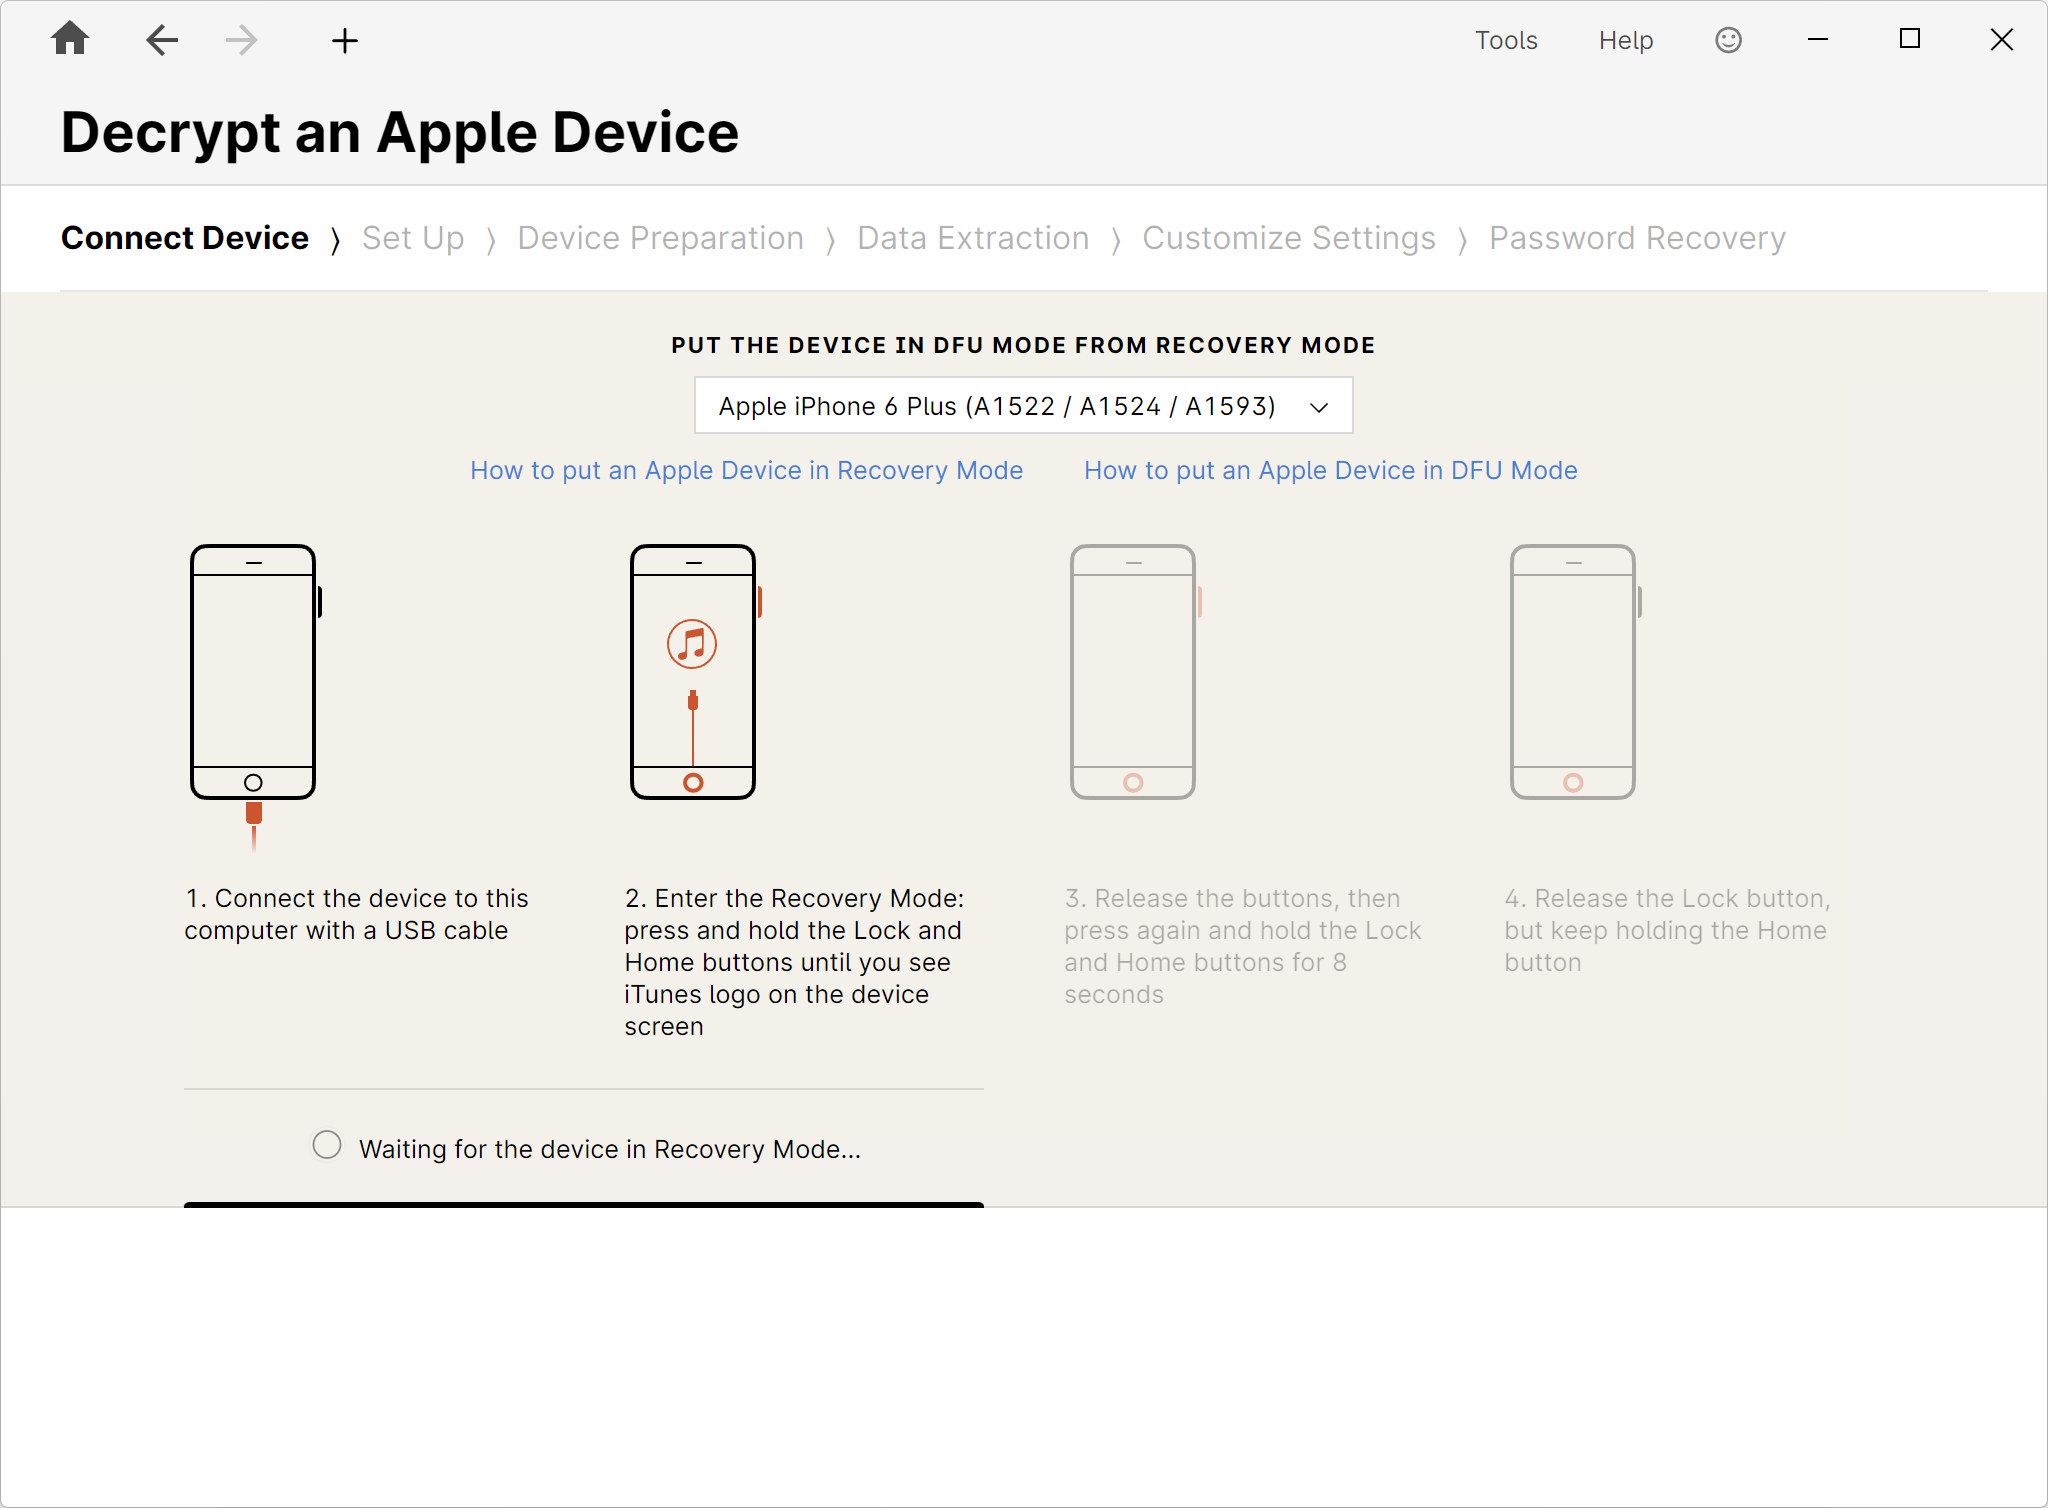
Guía paso a paso para dispositivos Apple: conexión, modos de recuperación y DFU, extracción y recuperación de la clave.
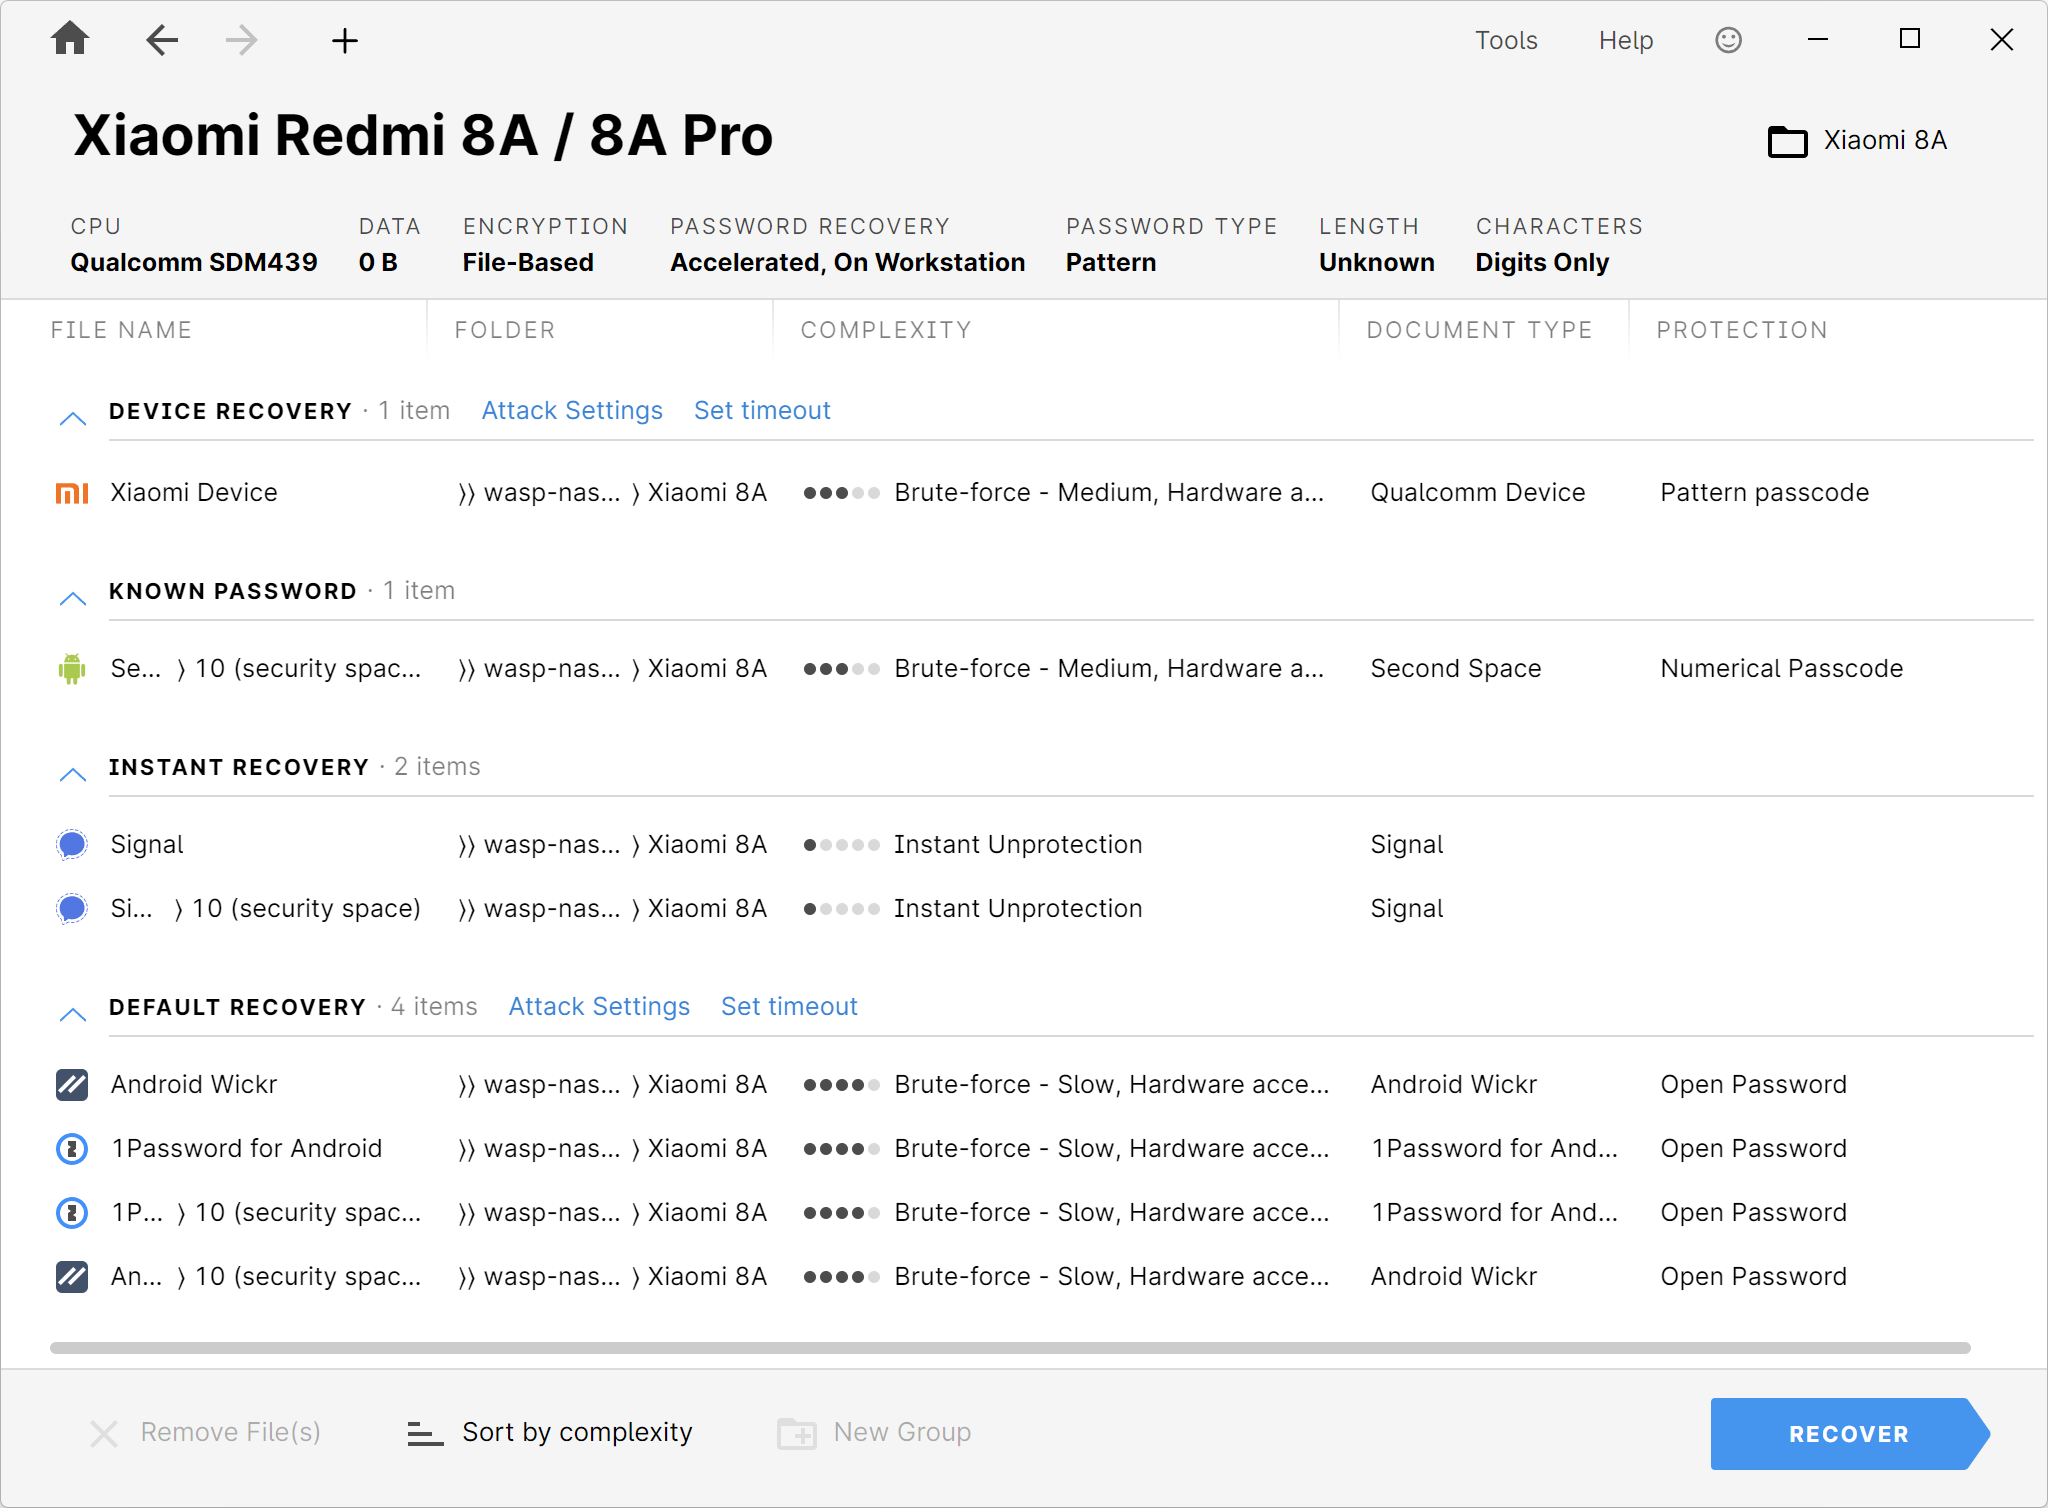
Lista de tareas de un dispositivo Android: código del dispositivo, área de Second Space, Signal, Android Wickr y 1Password, cada una con su respectiva valoración de complejidad.
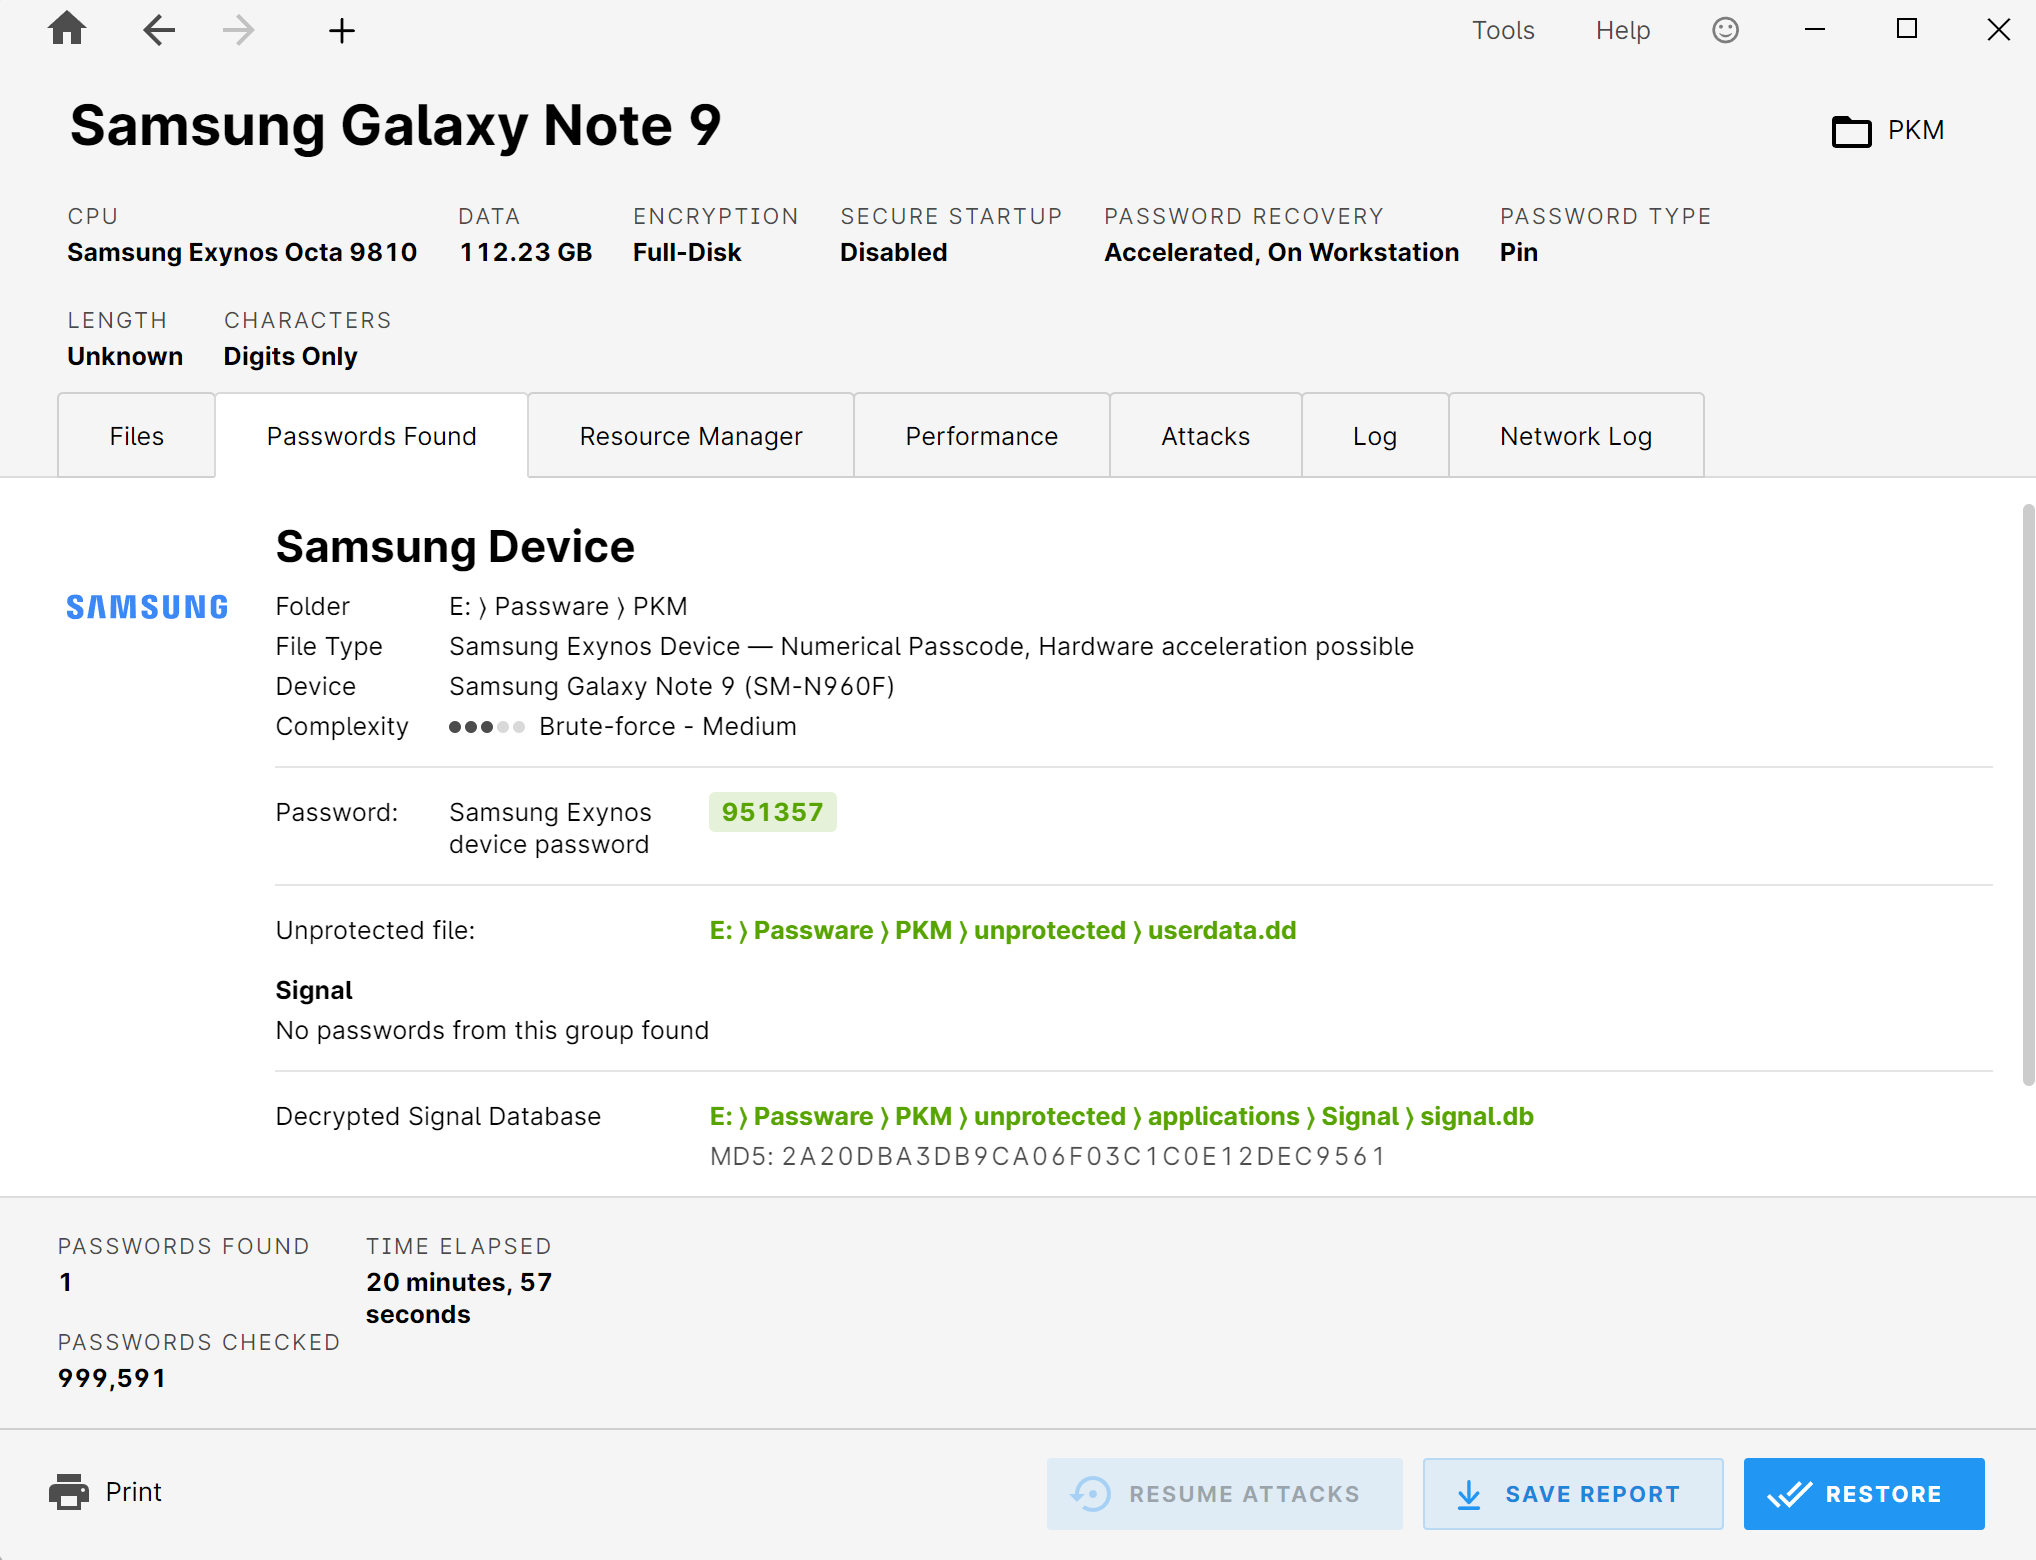
Vista de resultados: código del dispositivo encontrado, base de datos de señales descifrada con el valor de comprobación MD5, información sobre las contraseñas comprobadas y tiempo de ejecución.
Complemento de descifrado de dispositivos
Este complemento amplía las funciones de Passware Kit para permitir el acceso a dispositivos cuyas claves están vinculadas al hardware:
- Unidades BitLocker con TPM o fTPM
- Ordenadores Mac de Apple con chip de seguridad T2 (descifrado de imágenes APFS)
- ThinkPads de Lenovo con TPM 2.0 (series E, L, X, P y T fabricados entre 2016 y 2020)
- Western Digital My Book y My Passport (de 2014 a 2024)
- Discos duros Seagate y LaCie (modelos de 2018 a 2022)
- Unidades SSD de Transcend con controlador SM2320 (de 2022 a 2025)
Además, permite recuperar o restablecer las contraseñas del firmware EFI de los ordenadores Mac. El complemento requiere una licencia activa de Passware Kit Forensic o Ultimate; el fabricante indica que solo se suministra a las autoridades y a empresas que puedan demostrar que lo necesitan, y que se realiza una comprobación manual de cada pedido.
Potencia de cálculo y escalabilidad
Los ataques a contraseñas requieren una gran capacidad de cálculo. Passware es compatible con tarjetas gráficas NVIDIA (GTX, Tesla), AMD e Intel Arc, con hasta doce GPU por ordenador; el fabricante indica una aceleración de hasta un factor de 1.200 en comparación con el funcionamiento exclusivo de la CPU. Además, se dispone de tablas Rainbow.
Dos valores de ejemplo extraídos de la prueba de rendimiento del fabricante ilustran la diferencia: con BitLocker (AES-256) 7.312 contraseñas por segundo en una NVIDIA RTX 4090 frente a 7 contraseñas por segundo en la CPU; en el caso de FileVault2 de macOS, 117.395 frente a 53 contraseñas por segundo.
Mediante los agentes de Passware Kit, la carga de trabajo se puede distribuir adicionalmente entre varios sistemas Windows o Linux, así como entre instancias en la nube de Amazon EC2 y Microsoft Azure. Cada nodo utiliza varias CPU y GPU al mismo tiempo; el control y la supervisión se realizan a través del Resource Manager integrado. Passware Kit Forensic incluye cinco agentes, mientras que Passware Kit Ultimate incluye diez.
Passware Kit Ultimate, desarrollo y certificación
El paquete completo
Passware Kit Ultimate reúne los siguientes componentes: Passware Kit Forensic, Passware Kit Mobile, el complemento Device Decryption, diez Passware Kit Agents y la formación Passware Kit Forensic. Para puestos de trabajo sin conexión a Internet, el fabricante ofrece además una edición «air-gapped».
Desarrollo continuo
Según sus propias declaraciones, Passware publica cuatro actualizaciones importantes al año. La versión 2026 v3, del 23 de julio de 2026, incluyó, entre otras cosas, la recuperación directa del PIN en dispositivos BitLocker protegidos con TPM, la compatibilidad con el llavero de GNOME, reglas ampliadas de Hashcat y una versión beta nativa para Apple Silicon.
Formación y certificación
Con el Passware Certified Examiner (PCE), el fabricante ofrece un curso de autoaprendizaje en inglés sobre el descifrado de pruebas forenses: 16 lecciones en vídeo con una duración total de más de diez horas, un año de acceso y un examen final con 63 preguntas y un mínimo de aprobado del 80 %. El certificado tiene una validez de dos años.
Clasificación dentro de nuestra caja de herramientas
Passware es la herramienta que utilizamos para el descifrado, es decir, para acceder a los datos. El posterior análisis del contenido se lleva a cabo con las herramientas de análisis específicas de nuestros demás socios tecnológicos. Esta separación es intencionada: cada paso del proceso se realiza con la herramienta que resulta más adecuada desde el punto de vista técnico, lo que permite que cada uno de ellos sea trazable y documentable de forma independiente.
Fichas técnicas del fabricante
Adquirir Passware a través de LanCologne
Puede adquirir licencias de Passware a través de LanCologne. Le asesoraremos sobre la edición más adecuada, su compatibilidad con su equipo actual y, si lo desea, sobre su aplicación práctica en el caso concreto.
Fuente y más información en:
Passware