
Adgang til krypterede bevismaterialer
Passware dekrypterer datamedier, containere, filer og mobile enheder – et værktøj, som vi hos LanCologne regelmæssigt anvender i vores egne retsmedicinske undersøgelser.
Kryptering er for længst blevet normen i efterforskninger
BitLocker på den bærbare computer, FileVault på Mac’en, en VeraCrypt-container på den eksterne harddisk, adgangskodebeskyttede Office-filer og arkiver, krypterede sikkerhedskopier, låste mobiltelefoner: I næsten alle sager er det første spørgsmål i forbindelse med analysen, om de beslaglagte data overhovedet kan gøres læsbare.
Det er netop her, Passware kommer ind i billedet. Producenten har siden 1998 udviklet software til gendannelse af adgangskoder og afkodning af elektroniske bevismidler og har kontorer i Mountain View (Californien) og Tallinn (Estland). Ifølge producenten anvendes produkterne både af retshåndhævende myndigheder og regeringsorganer samt af virksomheder.
Vi bruger Passware i vores egne undersøgelser – og rådgiver Dem både om den praktiske anvendelse og om valget af den rette licens.
Typiske anvendelsesscenarier
- Adgang til krypterede datamedier og containere, når adgangskode eller gendannelsesnøgle ikke foreligger
- Åbning af adgangskodebeskyttede enkeltfiler – Office-dokumenter, PDF-filer, arkiver, regnskabs- og databasefiler
- Analyse af adgangskodemanagere og nøgleopbevaringsværktøjer for at opnå yderligere adgang i sagen
- Sikkerhedskopiering og analyse af et kørende systems arbejdshukommelse, inden enheden slukkes
- Låse op for og udtrække data fra mobilenheder
- Adgang til kryptovaluta-tegnebøger i forbindelse med formueundersøgelser
- Lovlig gendannelse af egne virksomhedsdata efter tab af adgangsoplysninger
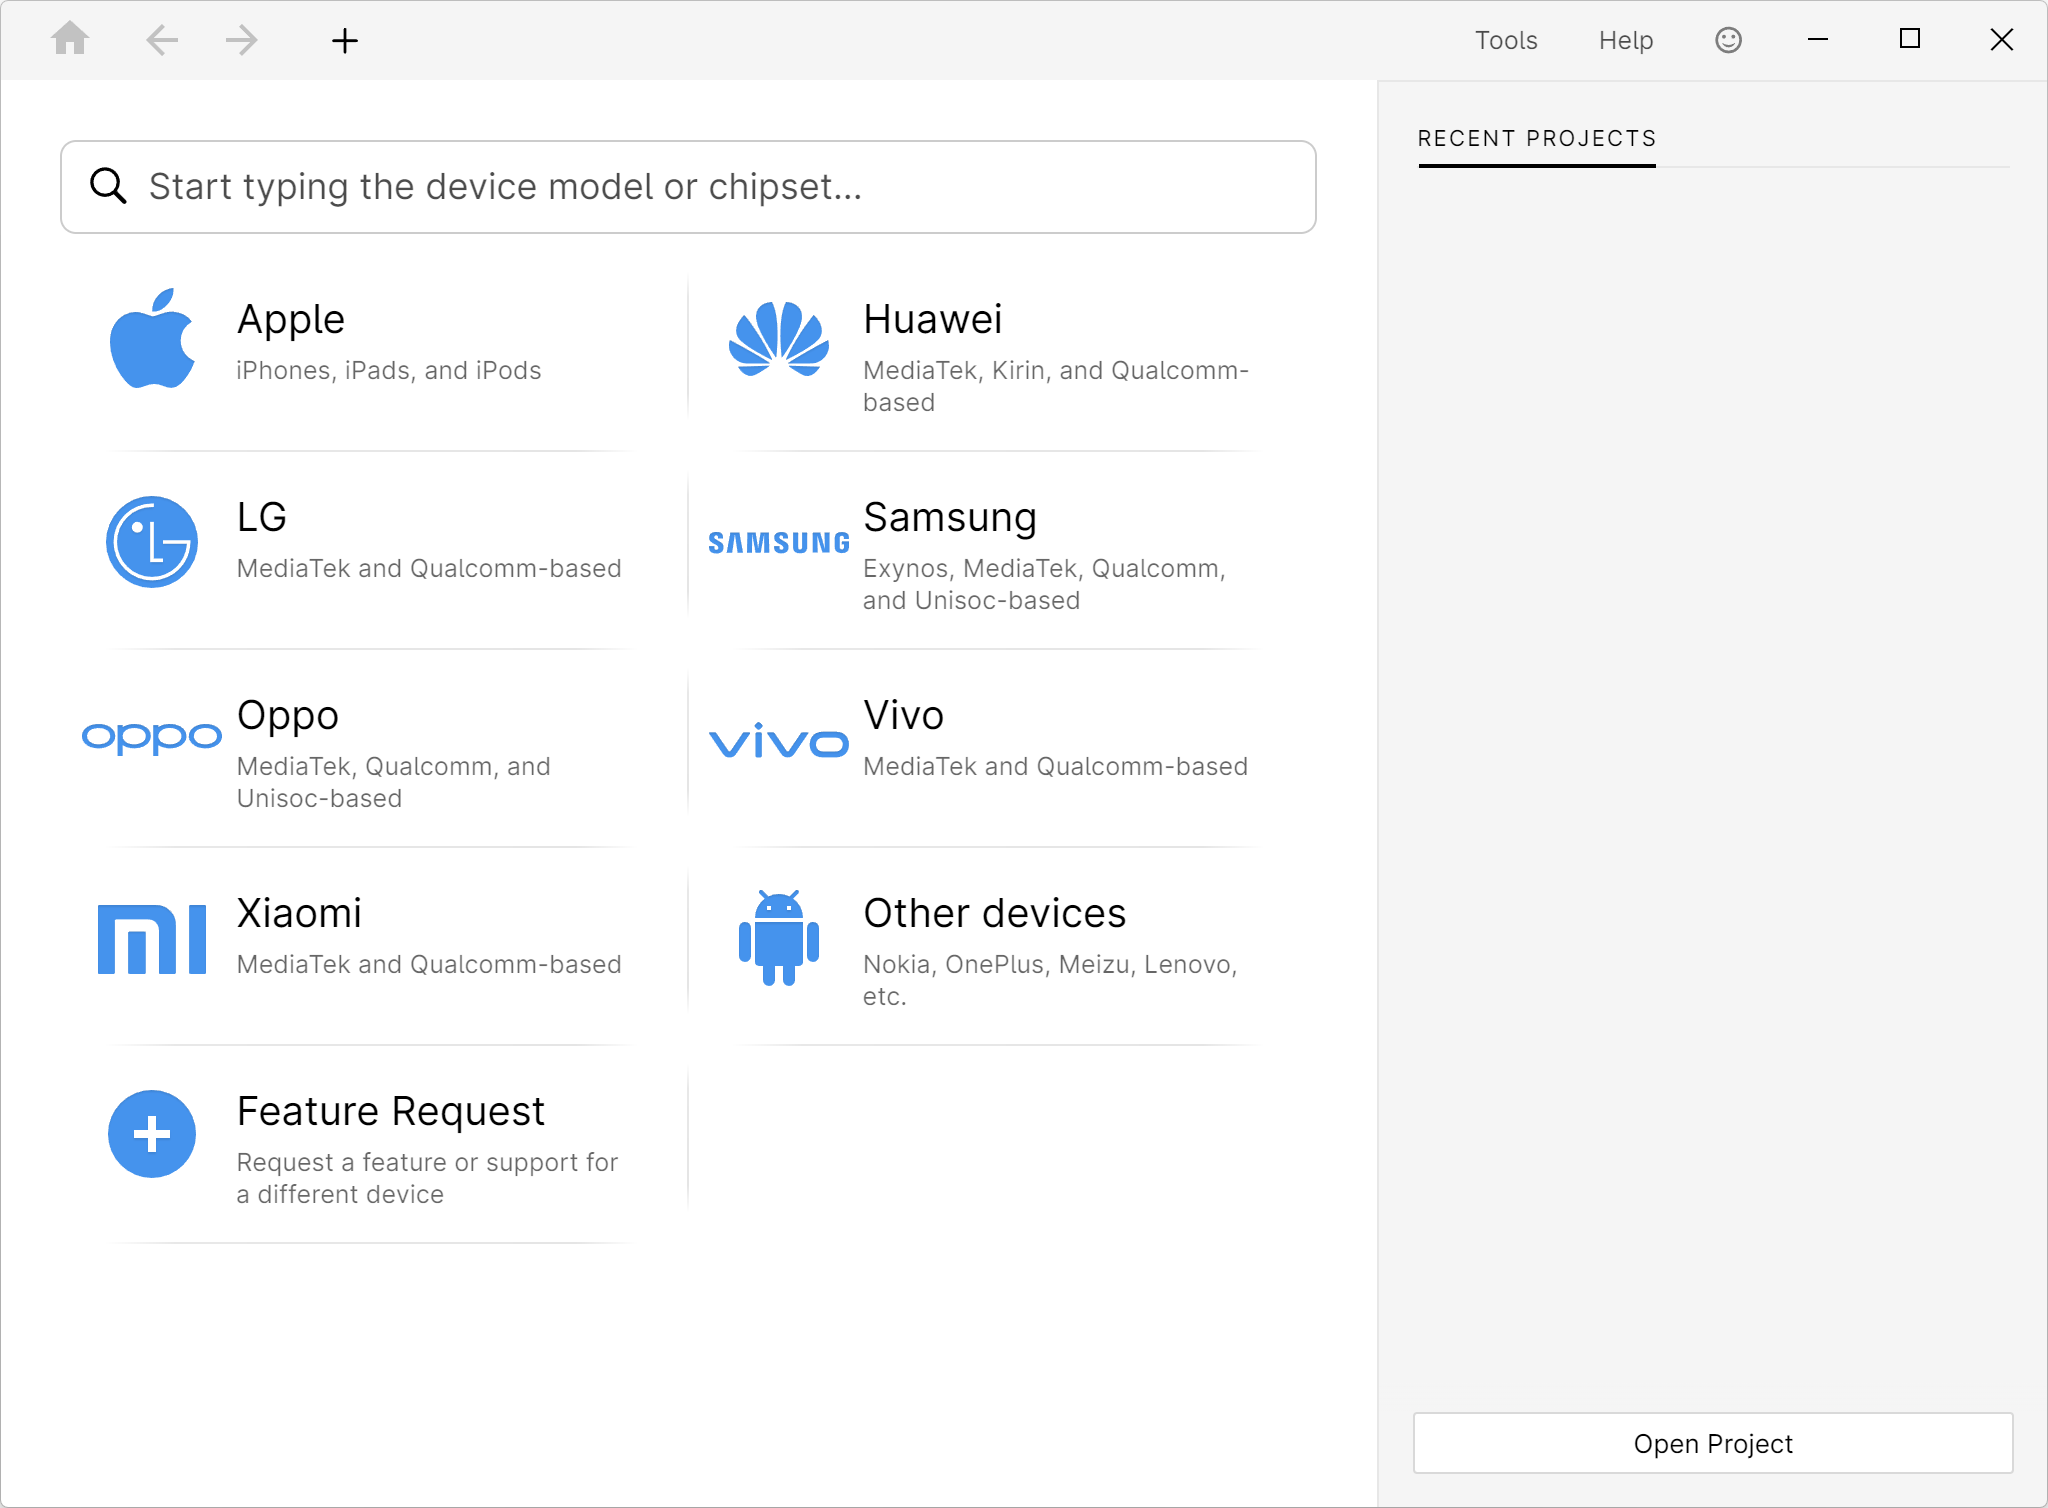
Passware Kit Mobile: Adgang via producenten eller direkte søgning efter enhedsmodel og chipsæt.
Passware Kit Forensic – det centrale arbejdsmiljø
Passware Kit Forensic er kerneproduktet og beskrives af producenten som en komplet løsning til at finde og dekryptere krypterede elektroniske bevismidler. Softwaren identificerer selvstændigt krypterede objekter i en datasamling, foreslår den mest lovende fremgangsmåde i hvert enkelt tilfælde og behandler hele bevismaterialet i batcher.
Funktionsomfang
- Gendannelse af adgangskoder til over 420 fil- og objekttyper
- Dekryptering af fuldt krypterede datamedier
- Live-hukommelsesanalyse til udvinding af nøglemateriale
- Batchbehandling af flere filer og datamedier i én arbejdsgang
- Automatisk genkendelse af krypterede objekter og forudvælgelse af egnede angrebsveje
- Ressourceadministrator til styring og overvågning af computerressourcerne
- Fordeling af regnebyrden på flere systemer via Passware Kit Agents
- Automatiske opdateringer; tilgængelig til Windows og macOS
Understøttede objekter (udvalg)
- Kontor og arkiver: Word, Excel, PowerPoint, Access, OneNote, Outlook, PDF, ZIP, RAR (2.0 til 7.x), 7-Zip, selvudpakkende arkiver
- Adgangskodemanager: 1Password, KeePass, LastPass, Dashlane, Enpass, AxCrypt, macOS-nøglebundt
- Regnskab og databaser: QuickBooks, Quicken, MS Money, MYOB, FileMaker Pro, Lotus-programmer
- Kryptovaluta-tegnebøger: Bitcoin Core, Electrum, Ethereum, Litecoin, Dogecoin, Dash
- Browser: Chrome, Firefox, Edge, Safari, Opera
- Brugerkonti: Windows (NT til Windows 11), macOS, Unix/Linux
- Sikkerhedskopier: Apple iTunes-sikkerhedskopier
Fuldt krypterede datamedier
Passware Kit dekrypterer images af fuldt krypterede datamedier og containere – blandt andet BitLocker og BitLocker To Go, Apple FileVault2/APFS og Apple DMG, VeraCrypt og TrueCrypt, LUKS og LUKS2, PGP WDE henholdsvis Symantec Endpoint Encryption, McAfee Endpoint Encryption, DriveCrypt, Dell Data Protection, SanDisk PrivateAccess/SecureAccess samt Steganos-containere.
Det afgørende er systemets tilstand på det tidspunkt, hvor det beslaglægges: Hvis der foreligger et hukommelsesbillede, der blev oprettet, mens det krypterede datamedie var tilkoblet, udtrækker Passware nøglerne herfra og dekrypterer volumenet med det samme – selv hvis systemet var låst. Også dvaletilstandsfiler (hiberfil.sys) kan indeholde nøgleoplysninger. Er systemet derimod slukket, og er volumenet afmonteret, er den eneste mulighed den tidskrævende metode med et passwordangreb.
Denne rækkefølge giver umiddelbart anledning til en anbefalet fremgangsmåde i forbindelse med retsmedicinske undersøgelser: Sikring af den flygtige hukommelse på det kørende system skal foregå i starten af enhver ransagning, ikke i slutningen.
Live-hukommelsesanalyse og Bootable Memory Imager
Passware Bootable Memory Imager starter UEFI-kompatibelt fra et USB-medie og opretter hukommelsesafbildninger af Windows-, Linux- og macOS-computere; Mac-computere med T2- eller M-chip er undtaget. Afbildningerne opdeles i segmenter på 2 GB og gemmes sammen med logfiler. Den efterfølgende hukommelsesanalyse gennemsøger afbildningen for krypteringsnøgler og adgangsdata; hukommelsesafbildninger fra andre værktøjer kan også indlæses.
Producenten gør udtrykkeligt opmærksom på, at proceduren forudsætter en hardware-reset på målsystemet, og at det ikke kan garanteres, at der findes nøglemateriale i billedet.
Passware Kit Mobile – Låse mobile enheder op og udlæse data
Passware Kit Mobile udtrækker og dekrypterer brugerdata fra mobile enheder. Ifølge producentens oplysninger understøttes over 1.150 enheder: Apple-enheder samt Android-enheder fra blandt andet Samsung, Huawei, LG, Xiaomi, Lenovo, Nokia, Alcatel, Motorola, HTC, Meizu, Oppo, OnePlus, Sony, Vivo og ZTE.
- Omgåelse eller gendannelse af mønster-, PIN-, adgangskode- og alfanumeriske låsekoder
- Retsmedicinsk pålidelig udtrækning af hele filsystemet
- Udlæsning af iOS-nøgleringen samt adgangskoder fra 1Password og Dashlane
- Dekryptering af data fra Second Space-konti samt fra Signal og Wickr
- Hurtigere kodegendannelse med NVIDIA-, AMD- og Intel Arc-grafikkort
- Flervindues-tilstand til samtidig redigering af flere enheder
- Kvartalsvise opdateringer med løbende tilføjelser af udstyr
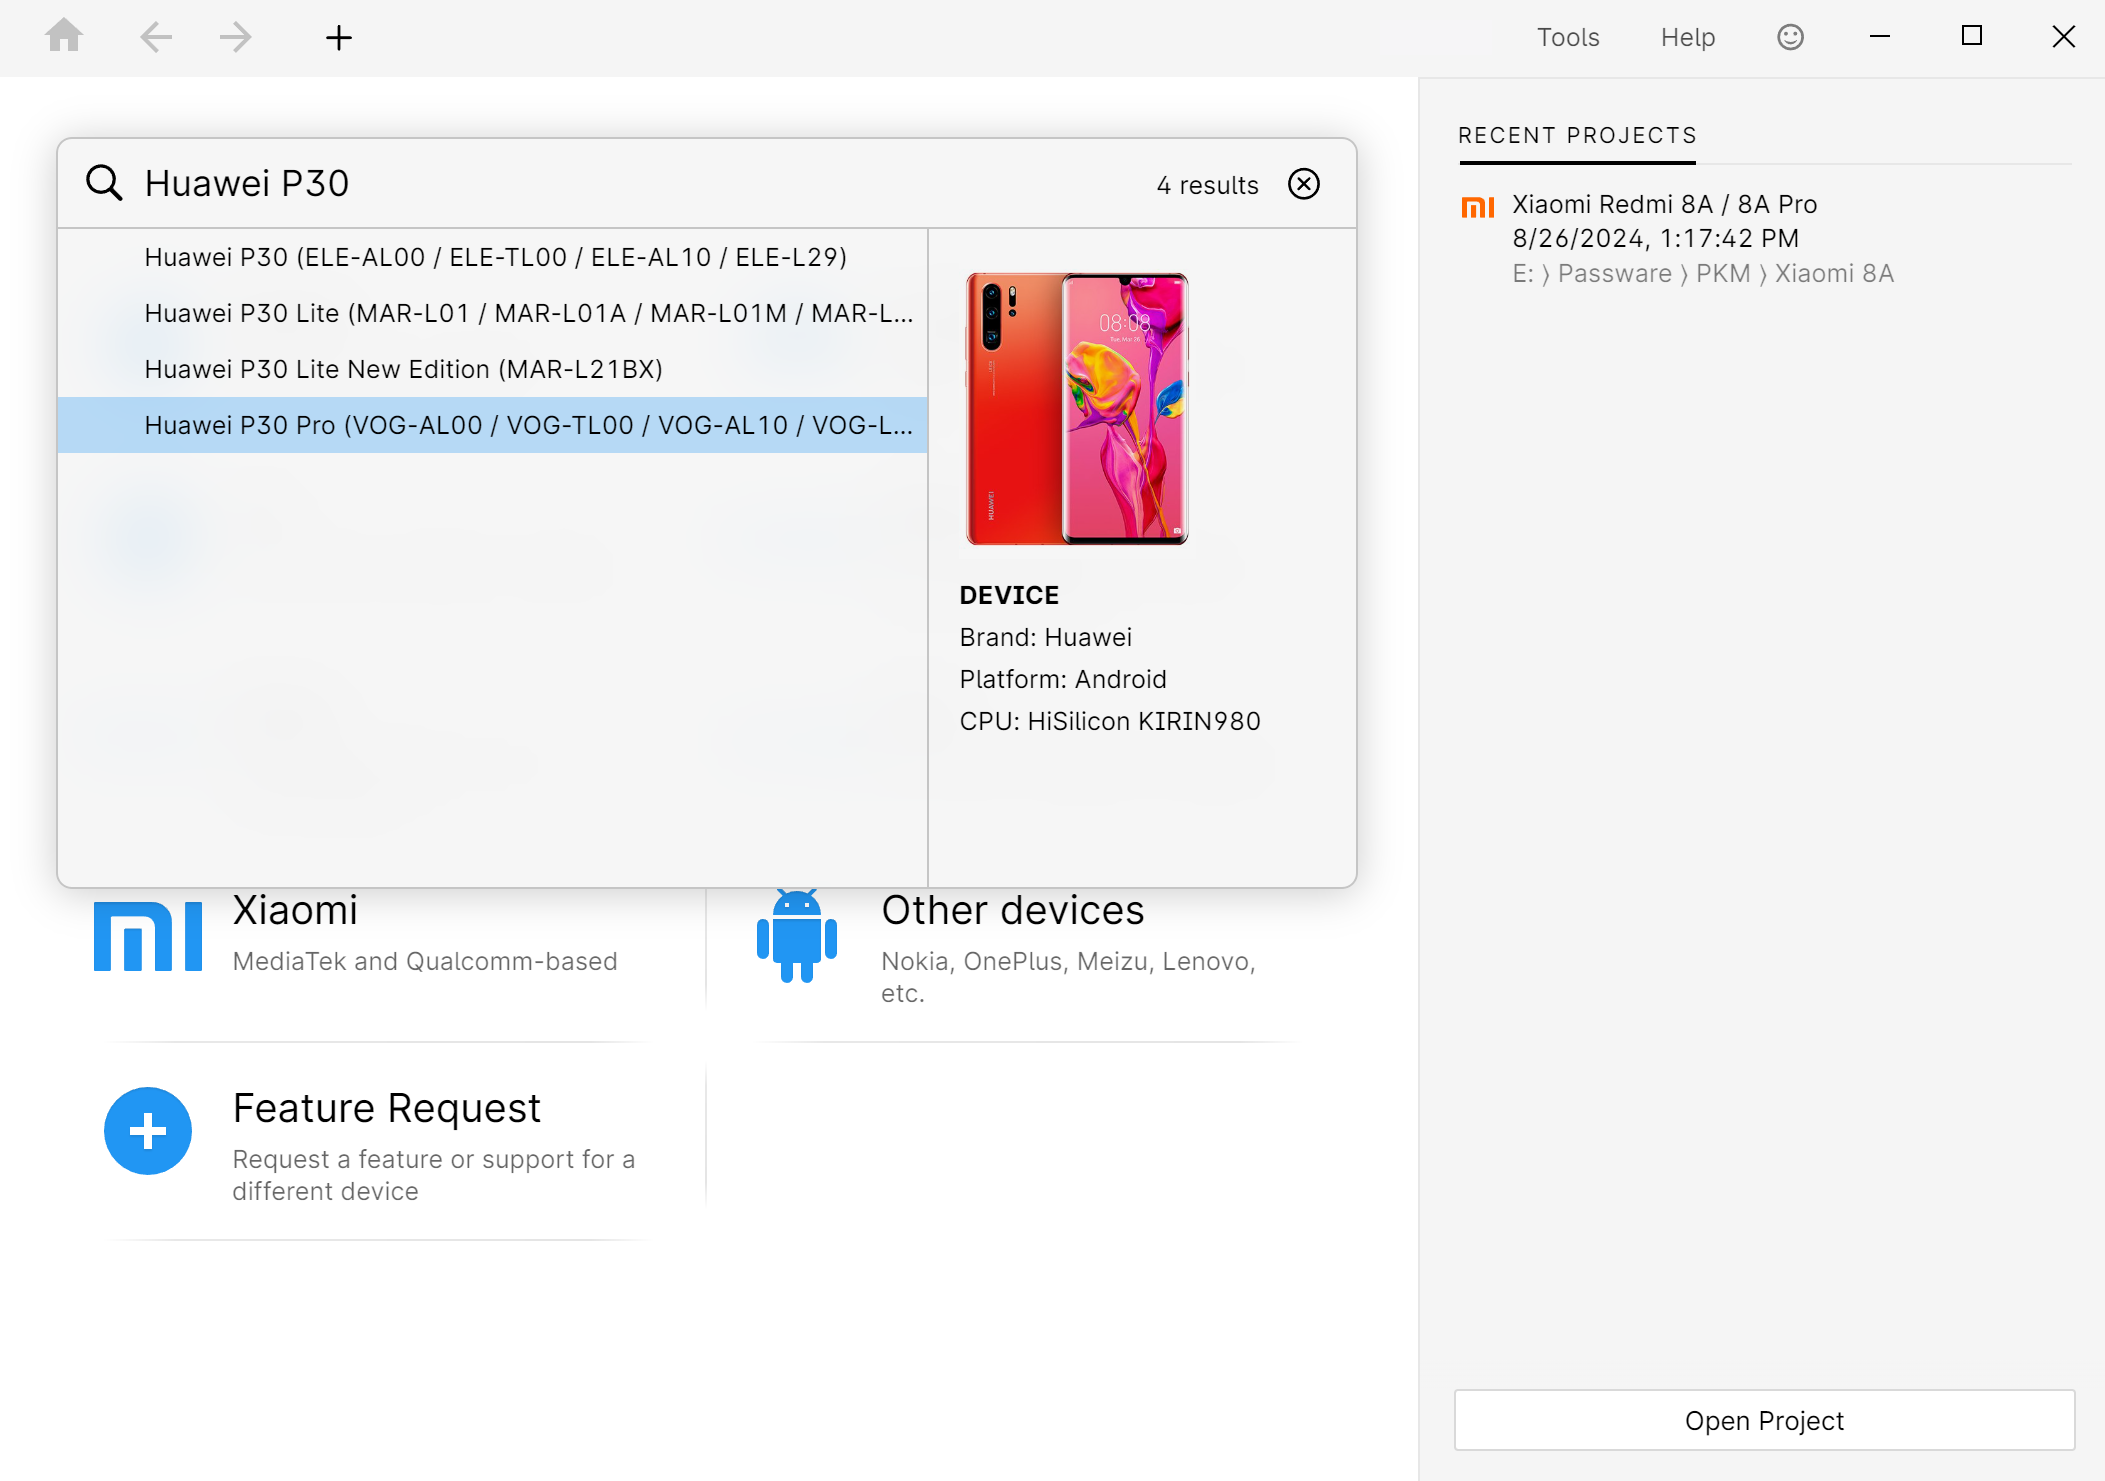
Enhedssøgning med resultatliste og enhedsoplysninger – her Huawei P30 med platform og chipsæt.
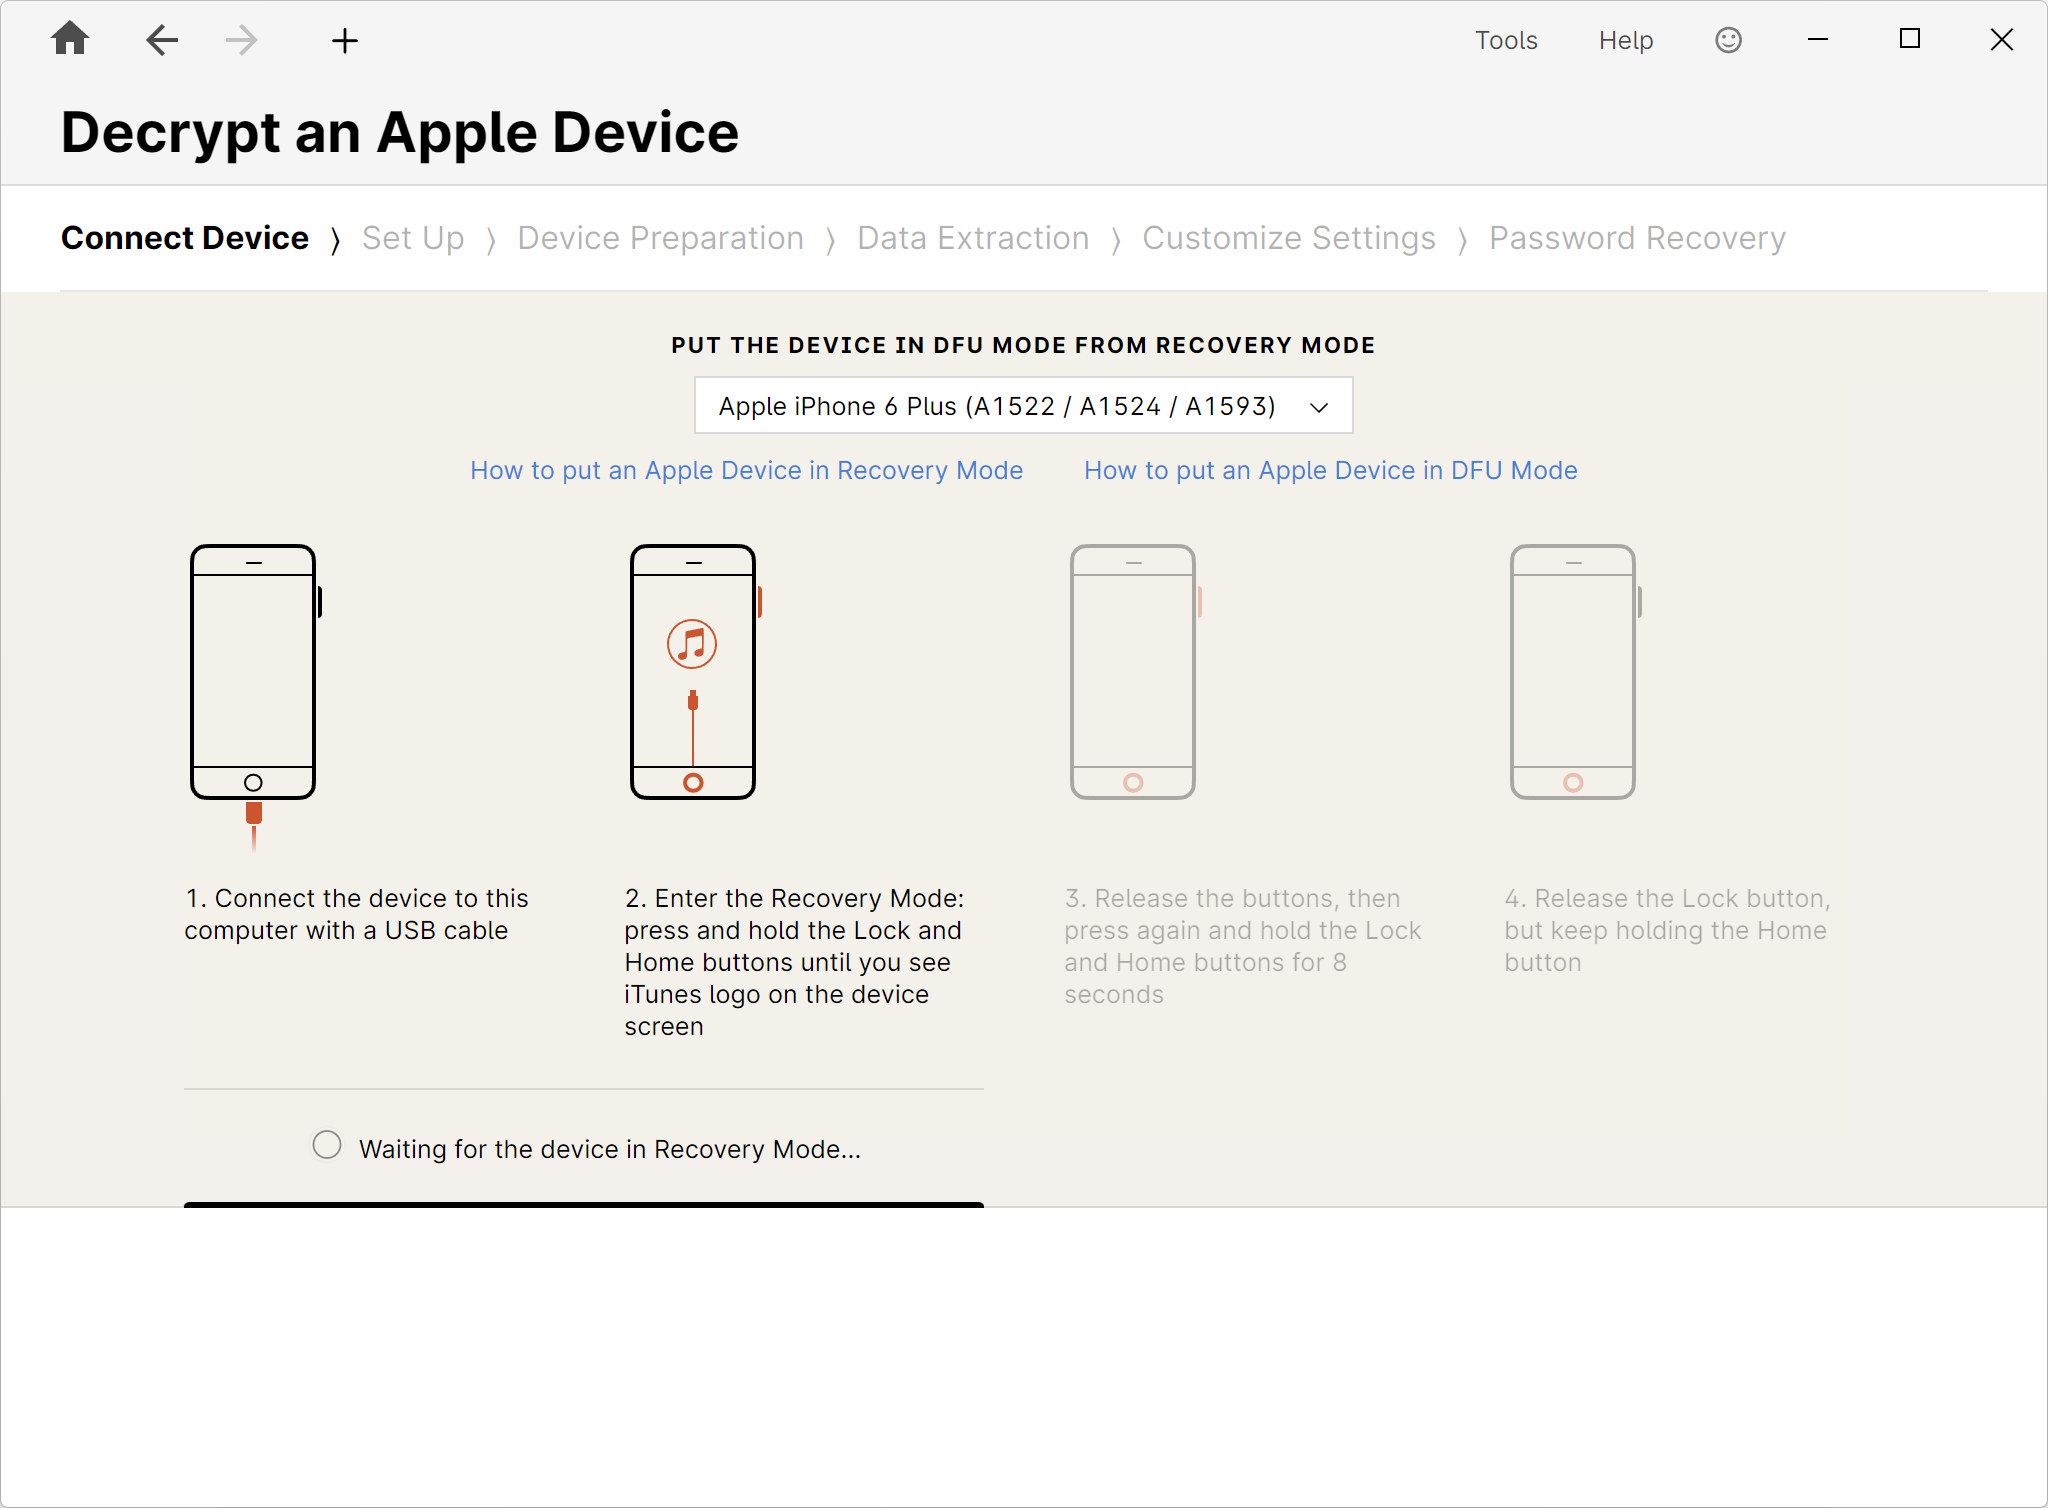
Trin-for-trin-vejledning til Apple-enheder: Tilslutning, Recovery- og DFU-tilstand, udtrækning, gendannelse af kode.
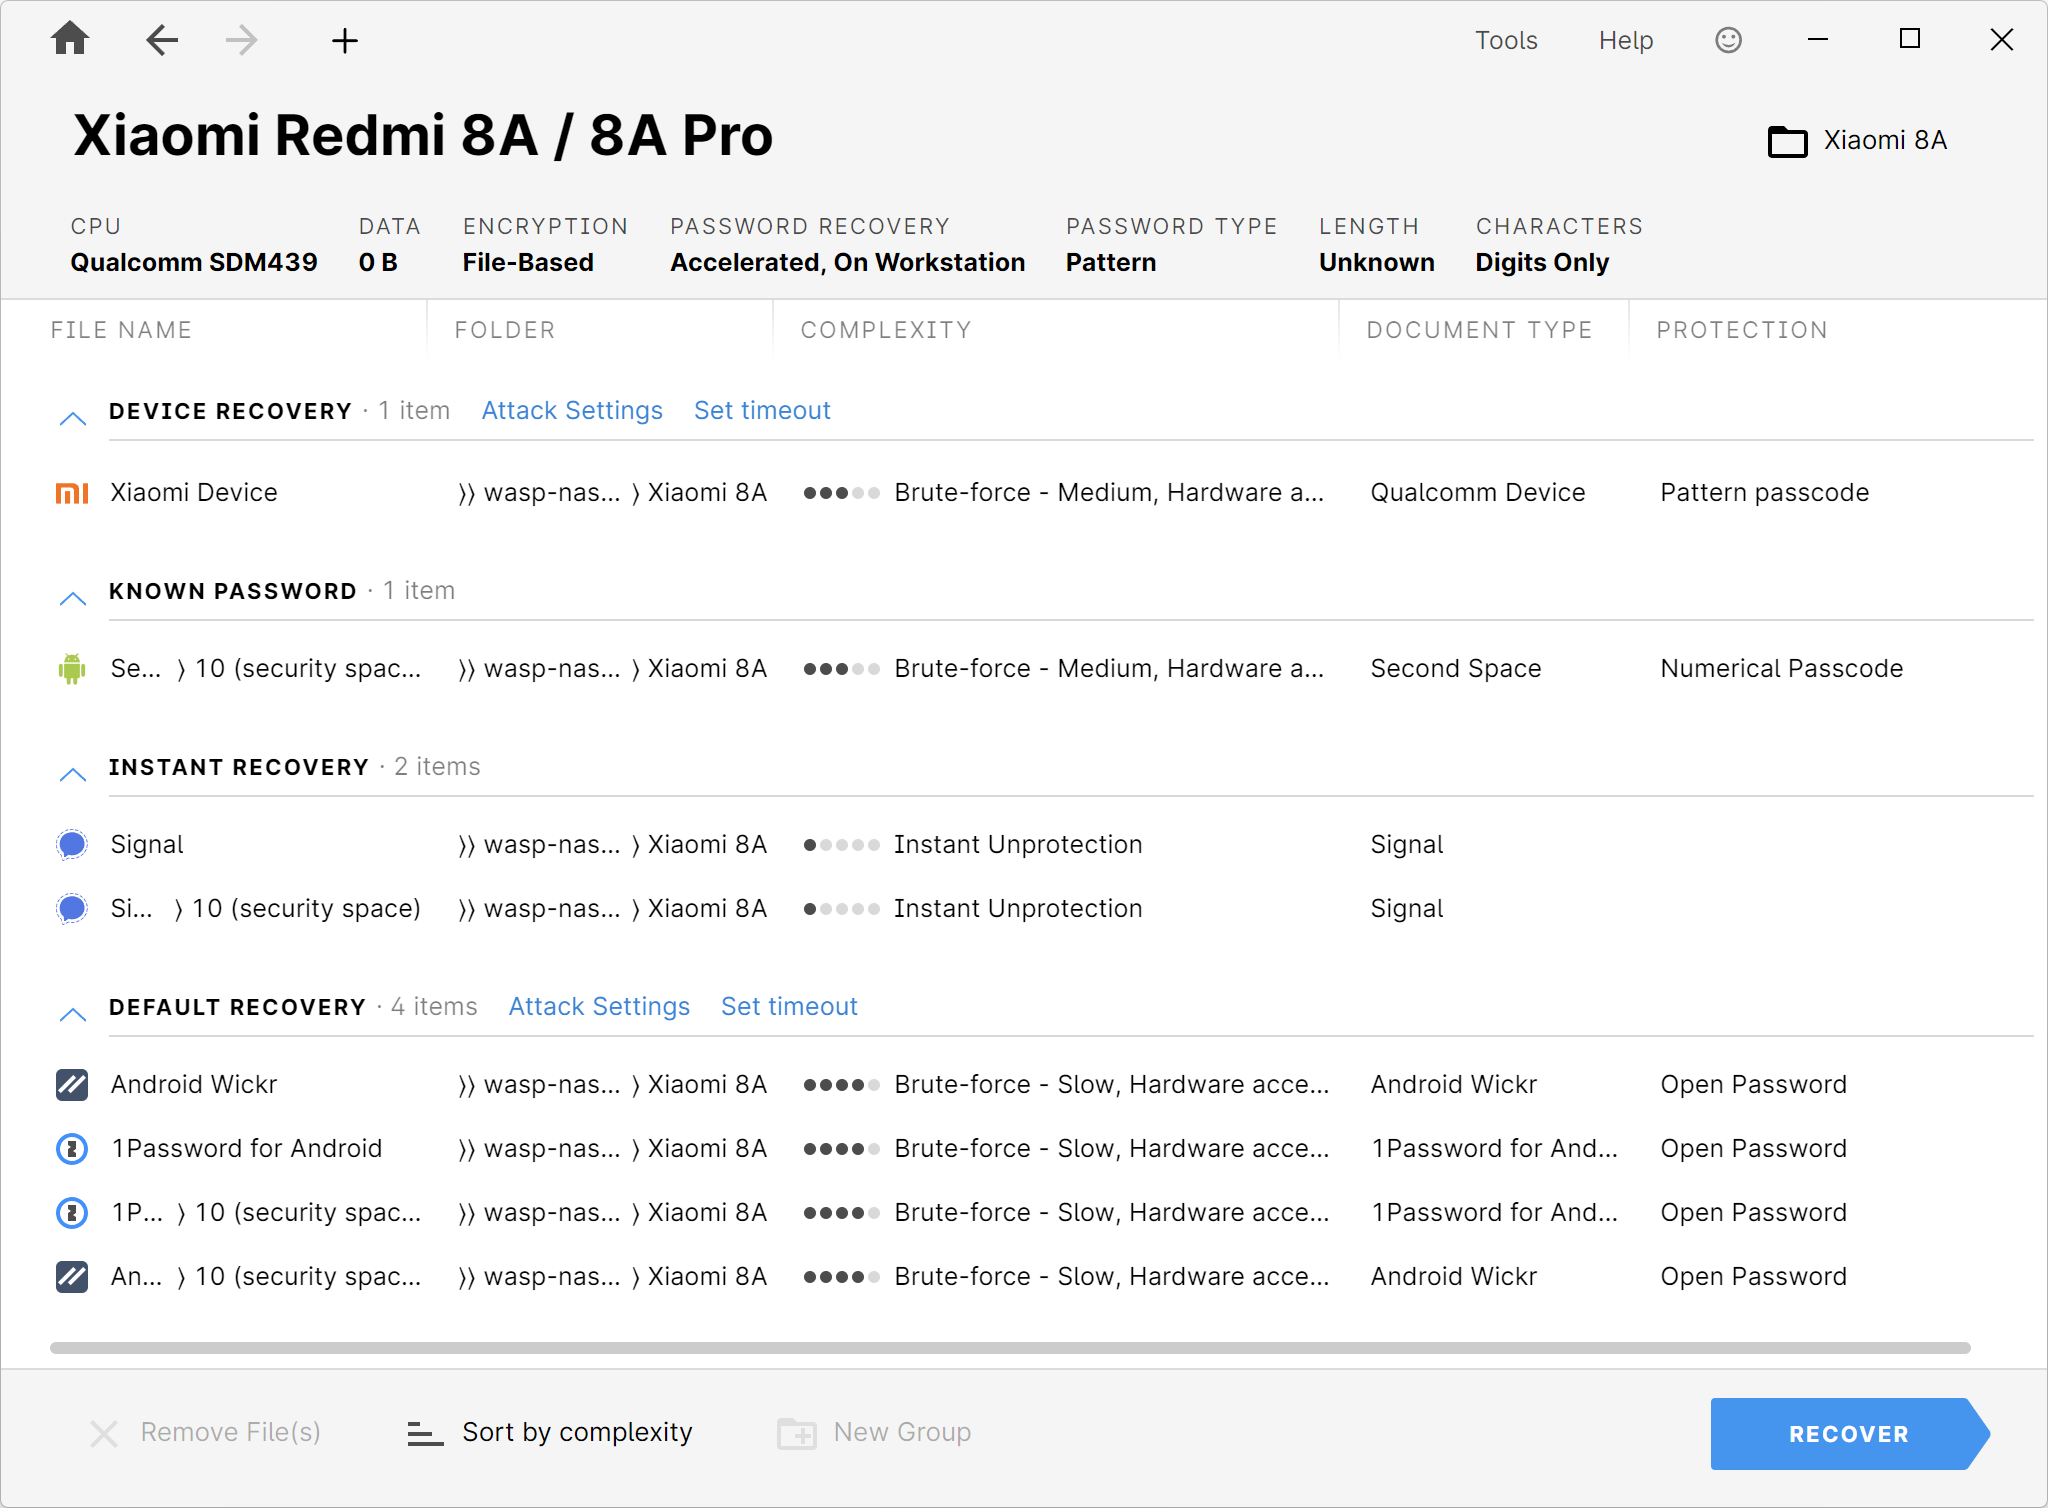
Liste over opgaver på en Android-enhed: Enhedskode, Second Space-område, Signal, Android Wickr og 1Password – hver med en kompleksitetsvurdering.
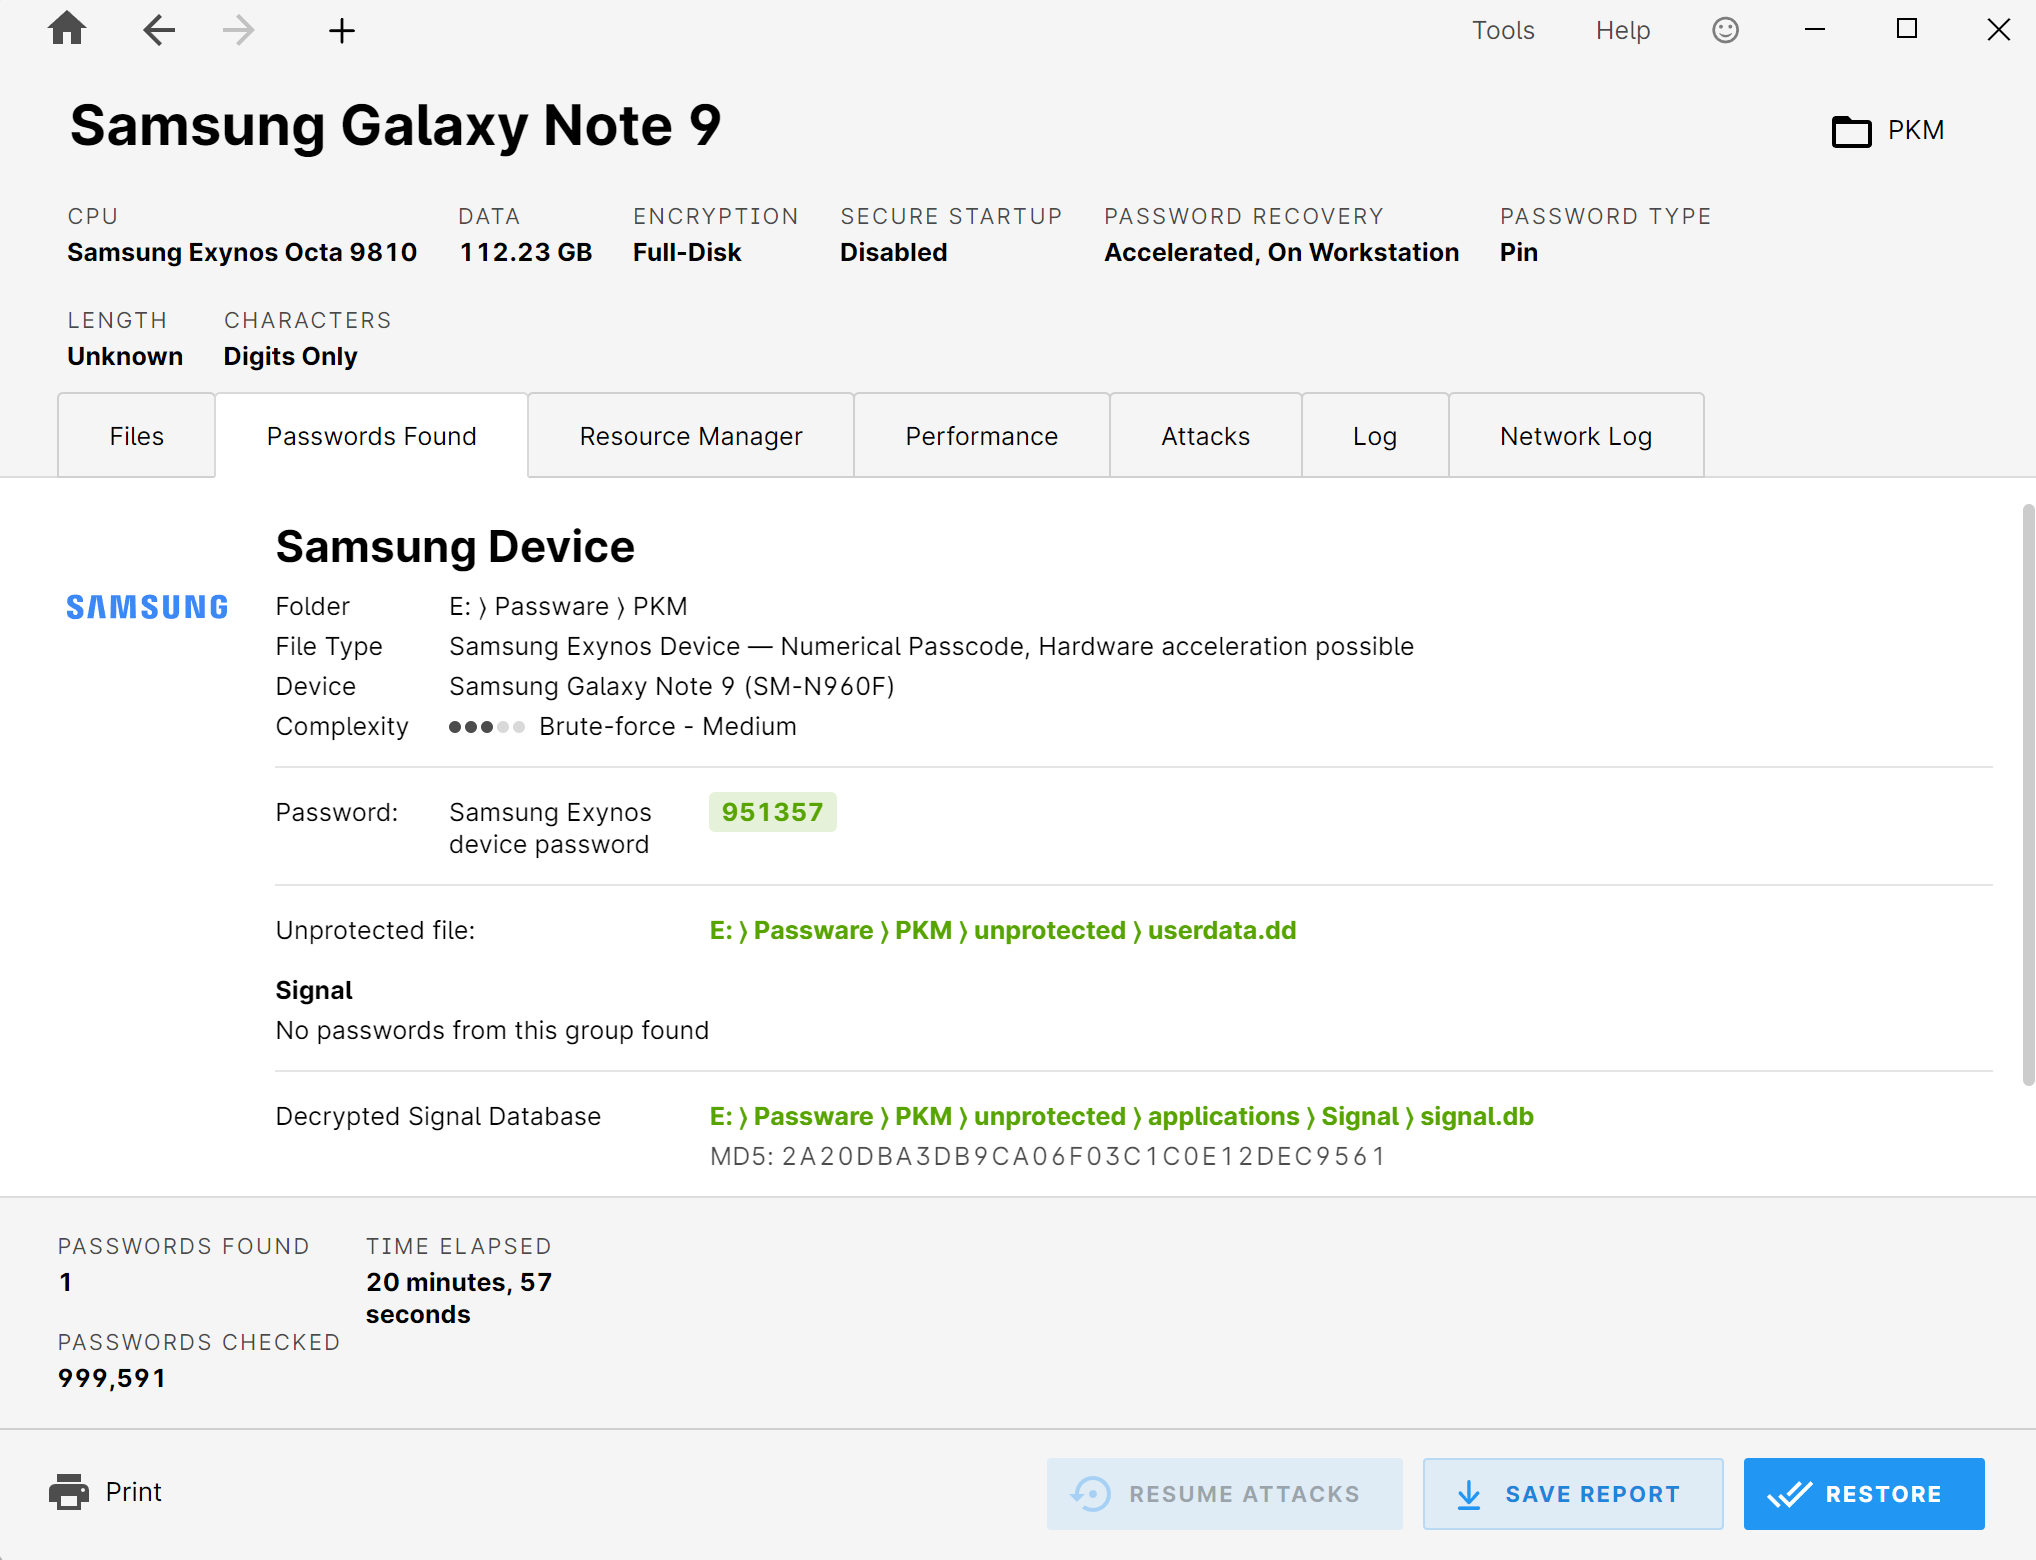
Resultatvisning: fundet enhedskode, afkodet signaldatabase med MD5-testværdi, oplysninger om testede adgangskoder og køretid.
Tilføjelsesmodul til enhedsdekryptering
Dette tilføjelsesprogram udvider Passware Kit med adgang til enheder, hvis nøgle er bundet til hardwaren:
- BitLocker-drev med TPM eller fTPM
- Apple Mac-computere med T2-sikkerhedschip (dekryptering af APFS-images)
- Lenovo ThinkPads med TPM 2.0 (serierne E, L, X, P og T fra årgangene 2016 til 2020)
- Western Digital My Book og My Passport (2014 til 2024)
- Seagate- og LaCie-harddiske (modeller fra 2018 til 2022)
- Transcend-SSD’er med SM2320-controller (2022 til 2025)
Derudover er det muligt at gendanne eller nulstille EFI-firmware-adgangskoder på Mac-computere. Tilføjelsesprogrammet kræver en aktiv licens til Passware Kit Forensic eller Ultimate; producenten angiver, at produktet udleveres til myndigheder samt til virksomheder med dokumenterbart behov, og at hver bestilling gennemgås manuelt.
Regnekraft og skalering
Adgangskodeangreb kræver regnekraft. Passware understøtter NVIDIA- (GTX, Tesla), AMD- og Intel Arc-grafikkort med op til tolv GPU'er pr. computer; producenten angiver en hastighedsforøgelse på op til faktor 1.200 i forhold til ren CPU-drift. Derudover er der adgang til Rainbow Tables.
To eksempelværdier fra producentens benchmark illustrerer forskellen: med BitLocker (AES-256) 7.312 adgangskoder pr. sekund på et NVIDIA RTX 4090 mod 7 adgangskoder pr. sekund på CPU'en, og for macOS FileVault2 117.395 mod 53 adgangskoder pr. sekund.
Med Passware Kit Agents kan belastningen desuden fordeles på flere Windows- eller Linux-systemer samt på cloud-instanser hos Amazon EC2 og Microsoft Azure. Hver node udnytter flere CPU'er og GPU'er samtidigt; styring og overvågning foregår via den integrerede Resource Manager. Passware Kit Forensic indeholder fem agenter, mens Passware Kit Ultimate indeholder ti.
Passware Kit Ultimate, videreudvikling og certificering
Den samlede pakke
Passware Kit Ultimate samler de enkelte komponenter: Passware Kit Forensic, Passware Kit Mobile, tilvalget Device Decryption, ti Passware Kit Agents samt Passware Kit Forensic Training. Til arbejdsstationer uden internetforbindelse tilbyder producenten desuden en Air-Gapped Edition.
Løbende videreudvikling
Ifølge egne oplysninger udgiver Passware fire større opdateringer om året. Version 2026 v3 fra den 23. juli 2026 indeholdt blandt andet direkte PIN-gendannelse på TPM-beskyttede BitLocker-enheder, understøttelse af GNOME-nøglering, udvidede Hashcat-regler samt en native betaversion til Apple Silicon.
Uddannelse og certificering
Med Passware Certified Examiner (PCE) tilbyder producenten et engelsksproget selvstudiekursus i dekryptering af bevismateriale: 16 videolektioner på i alt over ti timer, et års adgang, en afsluttende eksamen med 63 spørgsmål og en beståelsesgrænse på 80 procent. Certifikatet er gyldigt i to år.
Placering i vores værktøjskasse
Hos os er Passware det værktøj, vi bruger til dekryptering, altså til at få adgang til dataene. Den efterfølgende indholdsmæssige analyse foretages med de dertil beregnede analyseværktøjer fra vores øvrige teknologipartnere. Denne adskillelse er bevidst: Hvert trin i arbejdsgangen udføres med det værktøj, der fagligt set er bedst egnet til formålet – og forbliver dermed enkeltvis sporbart og dokumenterbart.
Producentens datablade
Køb Passware via LanCologne
Du kan købe Passware-licenser via LanCologne. Vi rådgiver dig om den rette udgave, om kompatibiliteten med dit eksisterende udstyr og – hvis du ønsker det – om den praktiske anvendelse i den aktuelle sag.
Kilde og yderligere information på:
Passware