
Přístup k zašifrovaným důkazním materiálům
Passware dešifruje datová média, kontejnery, soubory a mobilní zařízení – jedná se o nástroj, který v LanCologne pravidelně využíváme při našich vlastních forenzních vyšetřováních.
Šifrování je při vyšetřování již dávno běžnou praxí
BitLocker na notebooku, FileVault na Macu, kontejner VeraCrypt na externím disku, soubory a archivy Office chráněné heslem, šifrované zálohy, uzamčené mobilní telefony: Téměř v každém řízení se na začátku vyhodnocení objevuje otázka, zda lze zajištěná data vůbec zpřístupnit.
Právě v tomto bodě přichází na scénu společnost Passware. Tento výrobce vyvíjí od roku 1998 software pro obnovu hesel a dešifrování elektronických důkazních materiálů a má pobočky v Mountain View (Kalifornie) a Tallinnu (Estonsko). Podle údajů výrobce jsou tyto produkty využívány jak orgány činnými v trestním řízení a vládními úřady, tak i podniky.
Passware využíváme v našich vlastních výzkumech – a poradíme vám jak s praktickým použitím, tak s výběrem vhodné licence.
Typické scénáře použití
- Přístup k zašifrovaným datovým nosičům a kontejnerům v případě, že není k dispozici heslo nebo obnovovací klíč
- Otevírání jednotlivých souborů chráněných heslem – dokumenty Office, soubory PDF, archivy, účetní a databázové soubory
- Analýza správců hesel a úložišť klíčů za účelem získání dalších přístupů v daném případě
- Zálohování a vyhodnocení paměti systému v provozu před vypnutím zařízení
- Odemykání a extrahování dat z mobilních zařízení
- Přístup k peněženkám s kryptoměnami v rámci šetření týkajících se majetku
- Zákonné obnovení vlastních firemních dat po ztrátě přístupových údajů
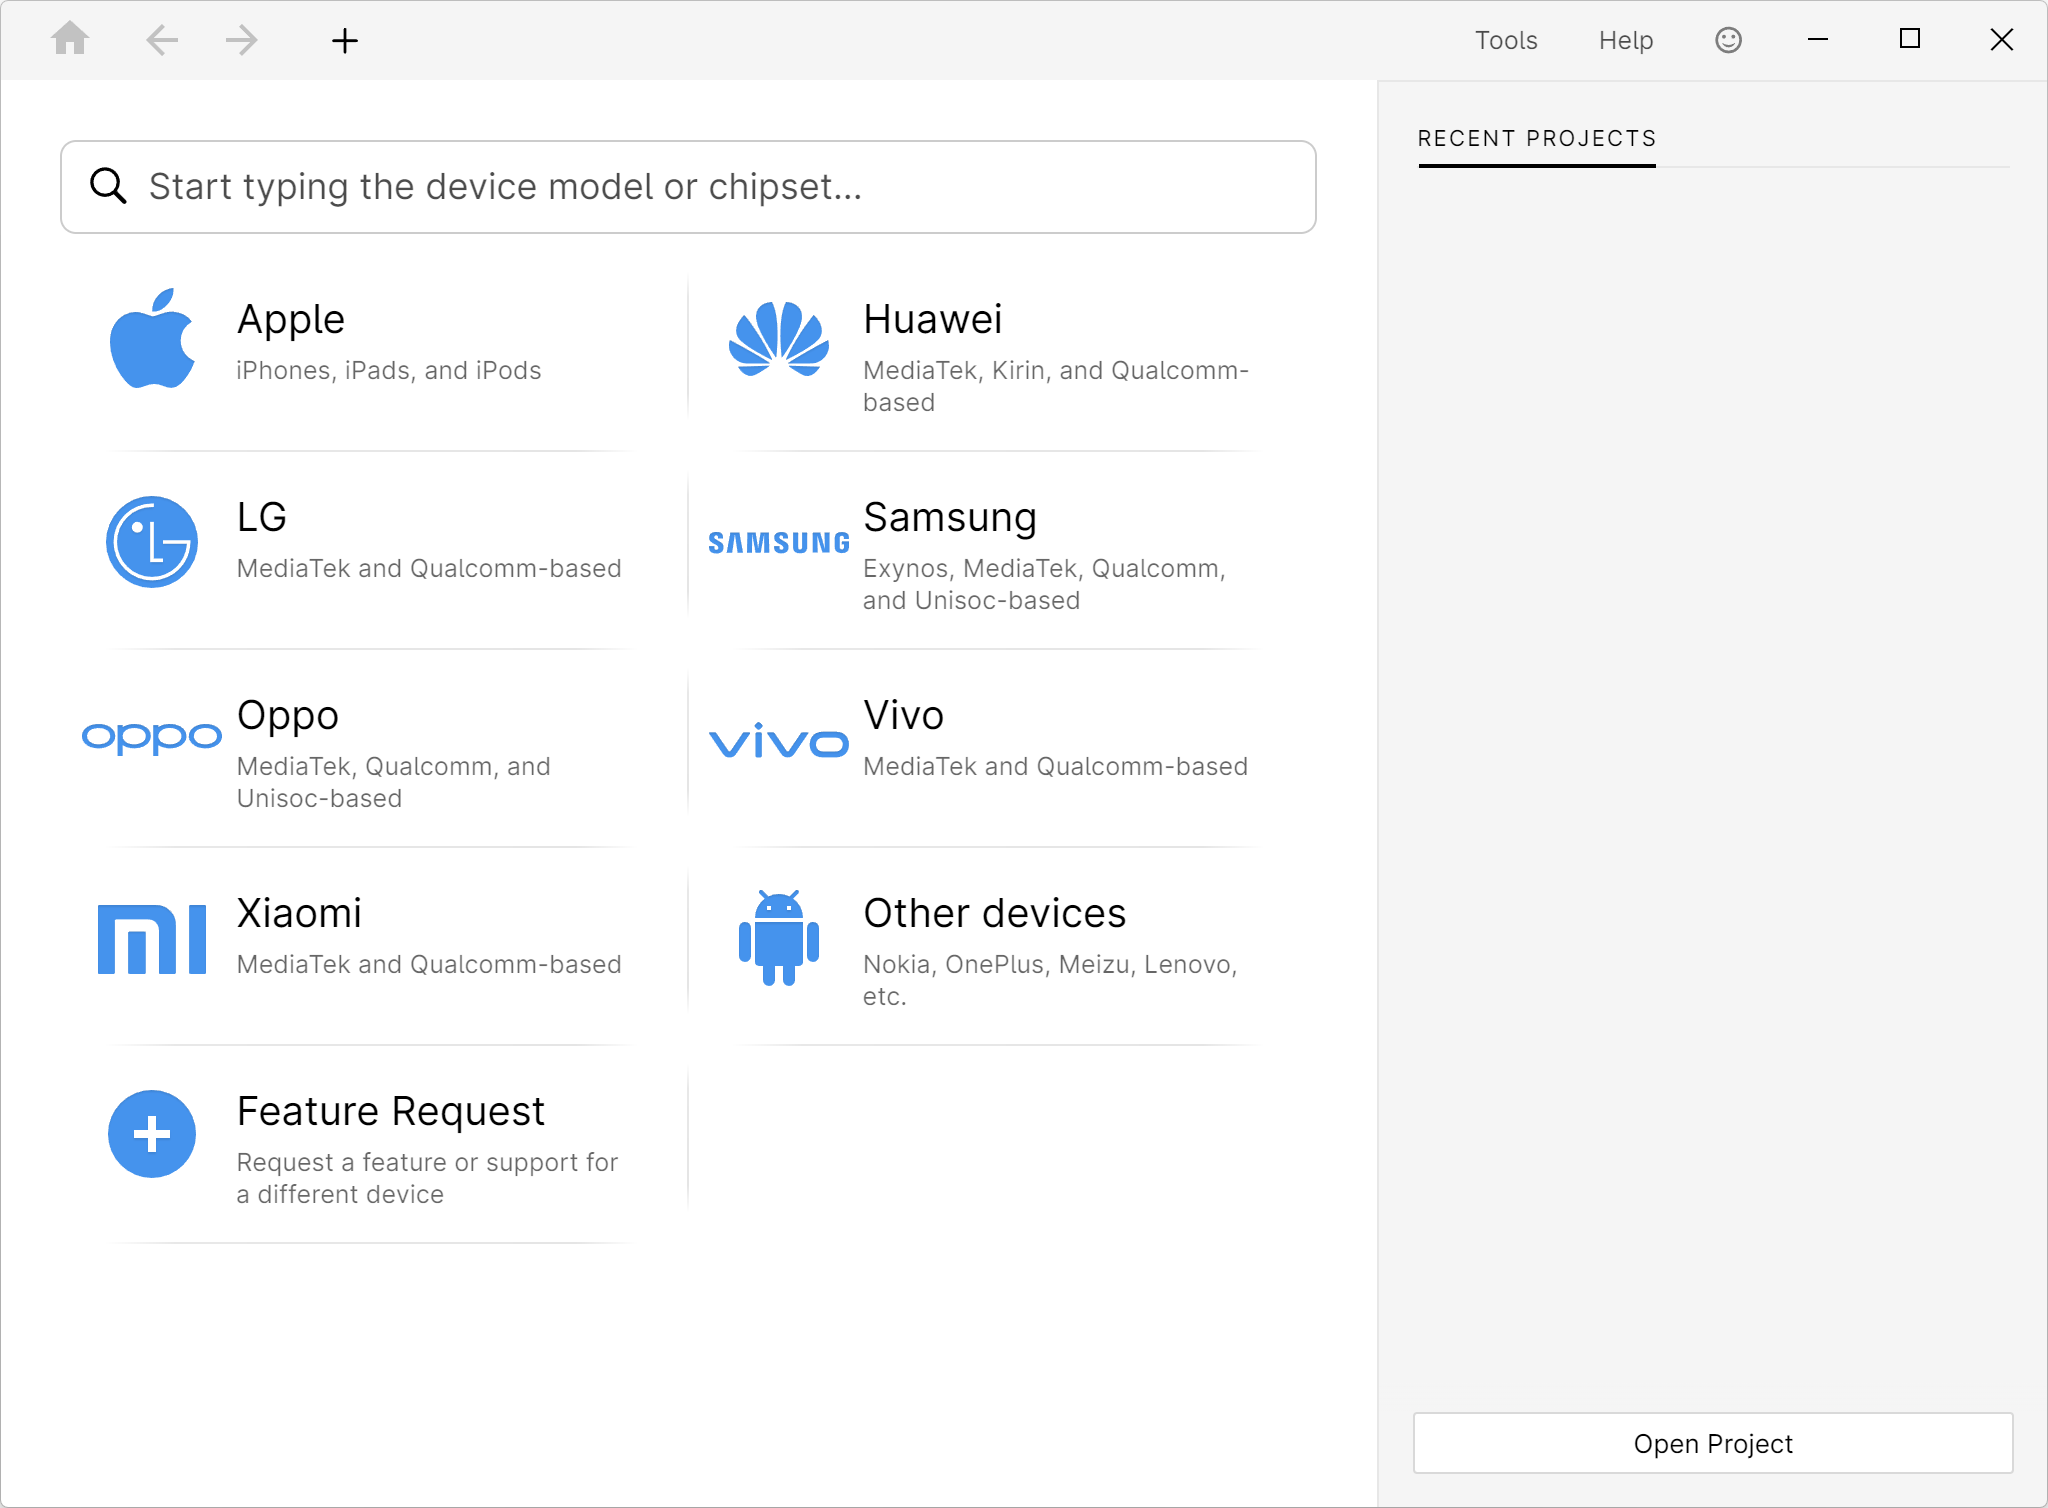
Passware Kit Mobile: Přístup přes výrobce nebo přímé vyhledání podle modelu zařízení a čipové sady.
Passware Kit Forensic – centrální pracovní prostředí
Passware Kit Forensic je klíčovým produktem a výrobce jej popisuje jako komplexní řešení pro vyhledávání a dešifrování zašifrovaných elektronických důkazních materiálů. Tento software samostatně rozpoznává zašifrované objekty v datovém souboru, navrhuje nejslibnější postup a zpracovává celé důkazní materiály hromadně.
Rozsah funkcí
- Obnova hesel pro více než 420 typů souborů a objektů
- Dešifrování plně zašifrovaných datových nosičů
- Analýza paměti v reálném čase za účelem získání klíčového materiálu
- Hromadné zpracování více souborů a nosičů dat v jednom cyklu
- Automatická detekce šifrovaných objektů a předběžný výběr vhodných způsobů útoku
- Správce zdrojů pro řízení a monitorování výpočetních zdrojů
- Rozložení výpočetního zatížení na více systémů pomocí agentů Passware Kit
- Automatické aktualizace; dostupné pro Windows a macOS
Podporované objekty (výběr)
- Kancelář a archivy: Word, Excel, PowerPoint, Access, OneNote, Outlook, PDF, ZIP, RAR (2.0 až 7.x), 7-Zip, samorozbalovací archivy
- Správce hesel: 1Password, KeePass, LastPass, Dashlane, Enpass, AxCrypt, Klíčenka macOS
- Účetnictví a databáze: QuickBooks, Quicken, MS Money, MYOB, FileMaker Pro, aplikace Lotus
- Peněženky na kryptoměny: Bitcoin Core, Electrum, Ethereum, Litecoin, Dogecoin, Dash
- Prohlížeč: Chrome, Firefox, Edge, Safari, Opera
- Uživatelské účty: Windows (od NT až po Windows 11), macOS, Unix/Linux
- Zálohy: Zálohy z Apple iTunes
Plně šifrovaná úložiště dat
Passware Kit dešifruje obrazy plně zašifrovaných datových nosičů a kontejnerů – mimo jiné BitLocker a BitLocker To Go, Apple FileVault 2/APFS a Apple DMG, VeraCrypt a TrueCrypt, LUKS a LUKS2, PGP WDE a Symantec Endpoint Encryption, McAfee Endpoint Encryption, DriveCrypt, Dell Data Protection, SanDisk PrivateAccess/SecureAccess a kontejnery Steganos.
Rozhodující je stav systému v okamžiku jeho zajištění: Pokud je k dispozici obraz paměti, který byl vytvořen v době, kdy byl zašifrovaný datový nosič připojen, Passware z něj extrahuje klíče a svazek okamžitě dešifruje – a to i v případě, že byl systém uzamčen. Klíčový materiál mohou obsahovat i soubory hibernace (hiberfil.sys). Je-li však systém vypnutý a svazek odpojený, zbývá pouze časově náročný postup v podobě útoku na heslo.
Z tohoto pořadí přímo vyplývá forenzní doporučení: Zálohování volatilní paměti v běžícím systému by mělo být provedeno na začátku každé forenzní analýzy, nikoli na jejím konci.
Analýza paměti v reálném čase a nástroj Bootable Memory Imager
Nástroj Passware Bootable Memory Imager se spouští z USB nosiče v režimu kompatibilním s UEFI a vytváří obrazy paměti počítačů se systémy Windows, Linux a macOS; výjimkou jsou počítače Mac s čipem T2 nebo M. Obrazy jsou rozděleny na segmenty o velikosti 2 GB a uloženy společně s protokolovými soubory. Následná analýza paměti prohledává obraz za účelem nalezení šifrovacích klíčů a přístupových údajů; lze načíst i obrazy paměti vytvořené jinými nástroji.
Výrobce výslovně upozorňuje, že tento postup vyžaduje hardwarový reset cílového systému a že nelze zaručit přítomnost klíčového materiálu v obraze.
Passware Kit Mobile – odblokování a čtení dat z mobilních zařízení
Passware Kit Mobile extrahuje a dešifruje uživatelská data z mobilních zařízení. Podle údajů výrobce je podporováno více než 1 150 zařízení: zařízení Apple a zařízení s operačním systémem Android, mimo jiné od společností Samsung, Huawei, LG, Xiaomi, Lenovo, Nokia, Alcatel, Motorola, HTC, Meizu, Oppo, OnePlus, Sony, Vivo a ZTE.
- Obcházení nebo obnovení vzorů, kódů PIN, hesel a alfanumerických kódů pro odemknutí
- Forenzně spolehlivá extrakce celého souborového systému
- Načtení klíčenky iOS a hesel z aplikací 1Password a Dashlane
- Dešifrování dat z účtů Second Space, Signal a Wickr
- Zrychlení obnovy kódu pomocí grafických karet NVIDIA, AMD a Intel Arc
- Režim více oken pro současnou práci s více zařízeními
- Čtvrtletní aktualizace s průběžně doplňovanými zařízeními
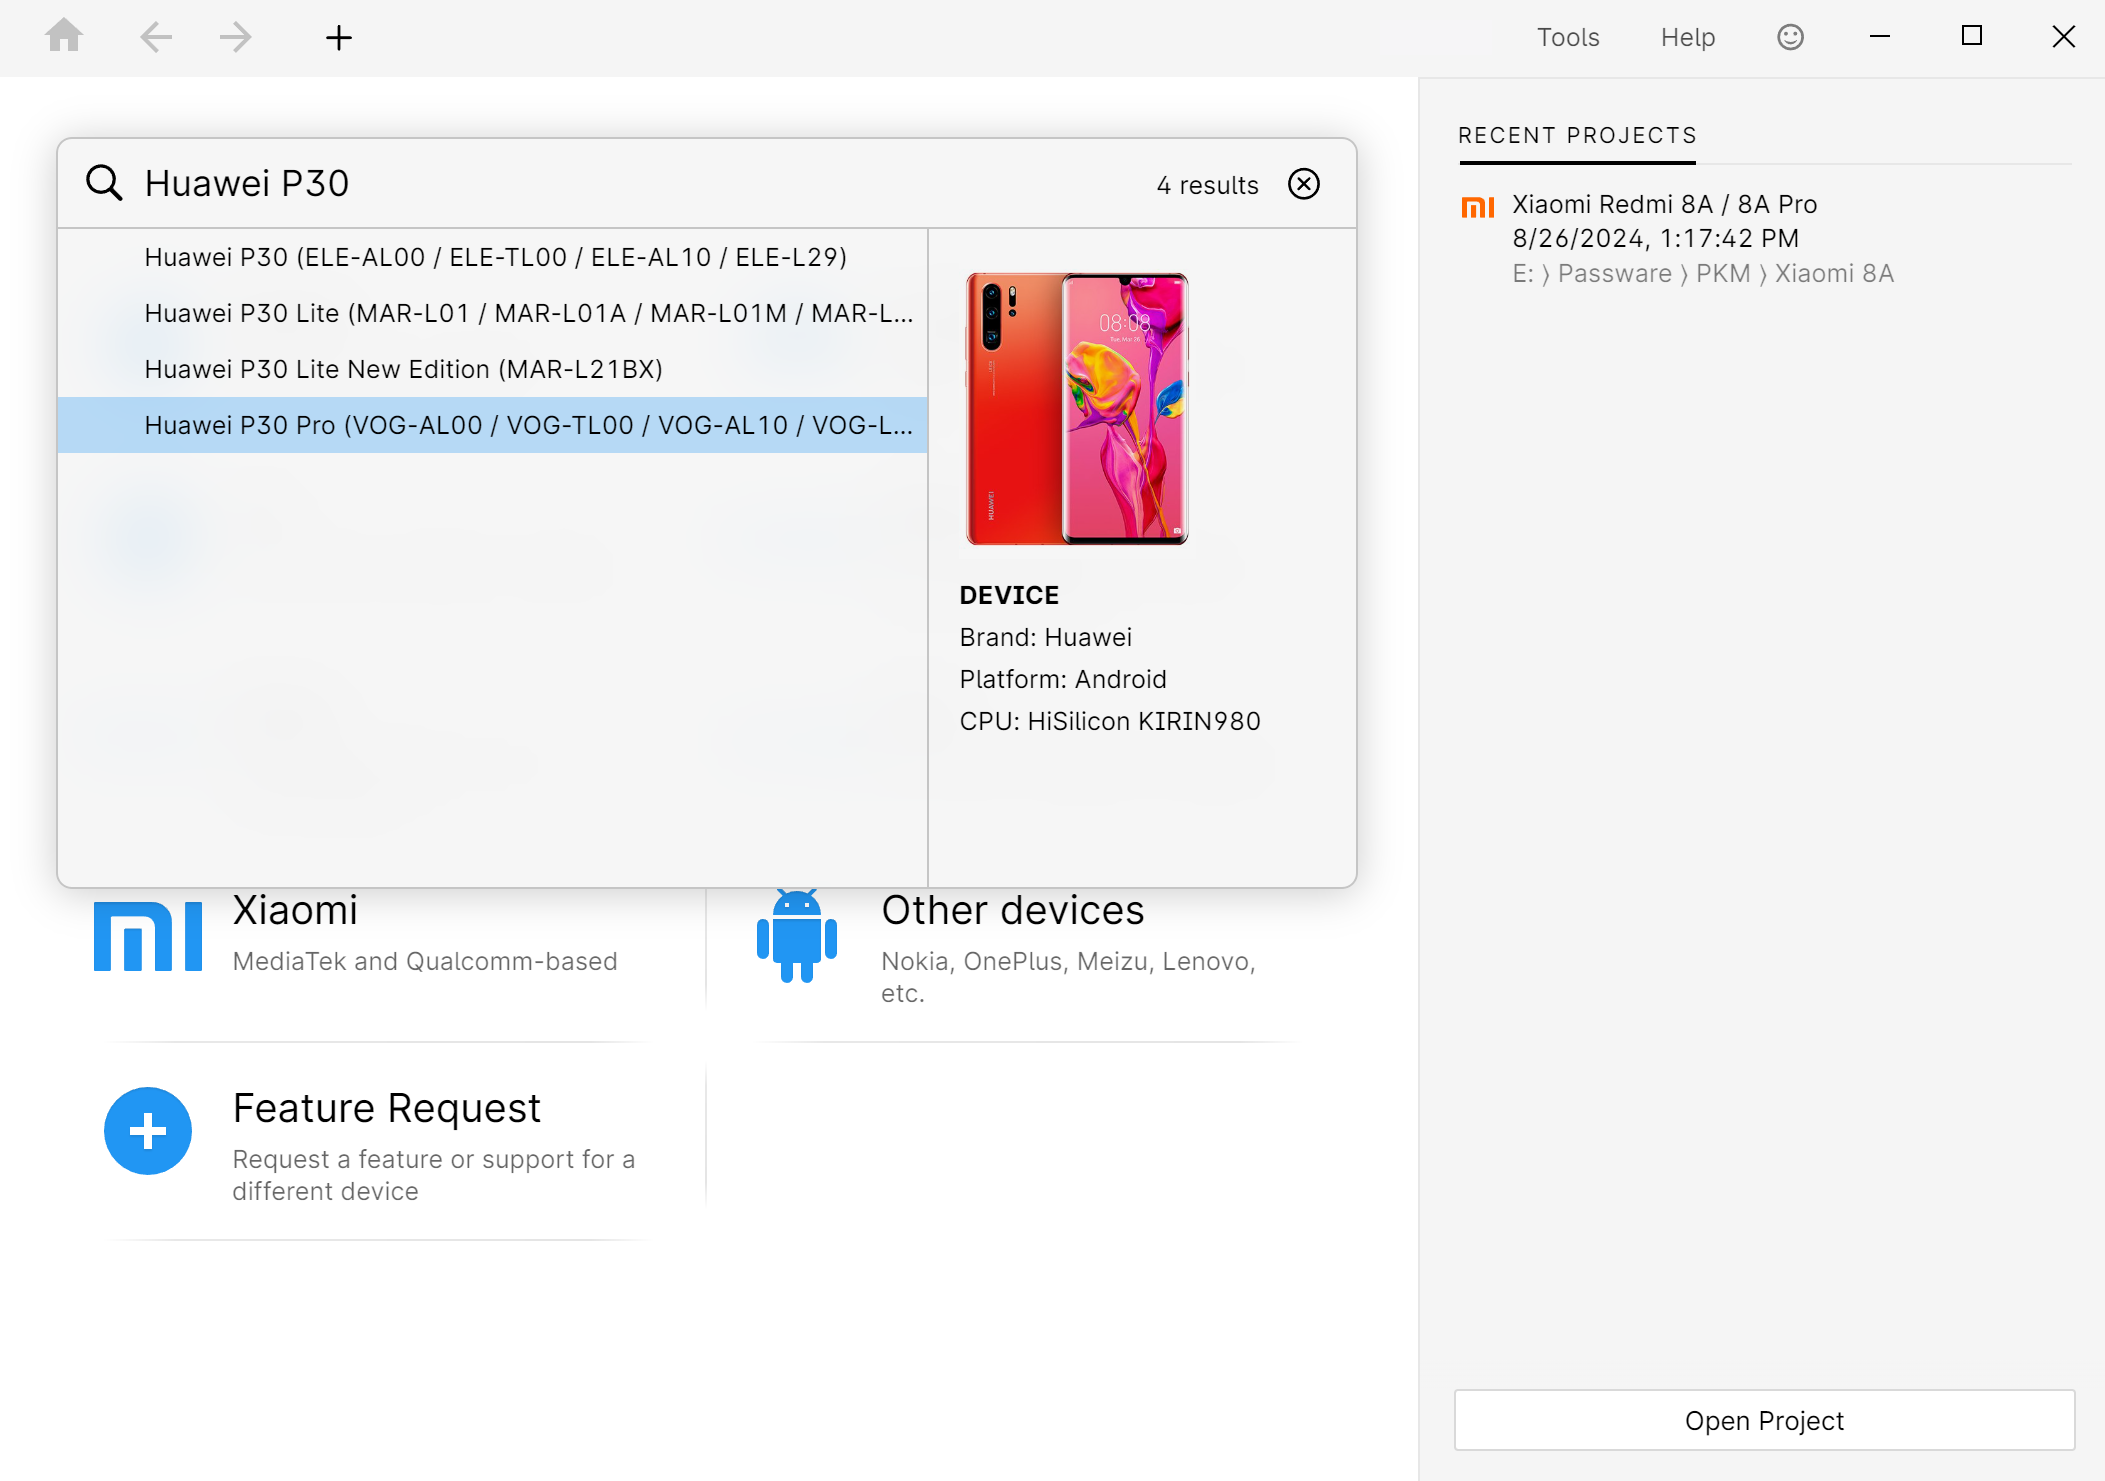
Vyhledávání zařízení se seznamem výsledků a údaji o zařízení – v tomto případě Huawei P30 s platformou a čipovou sadou.
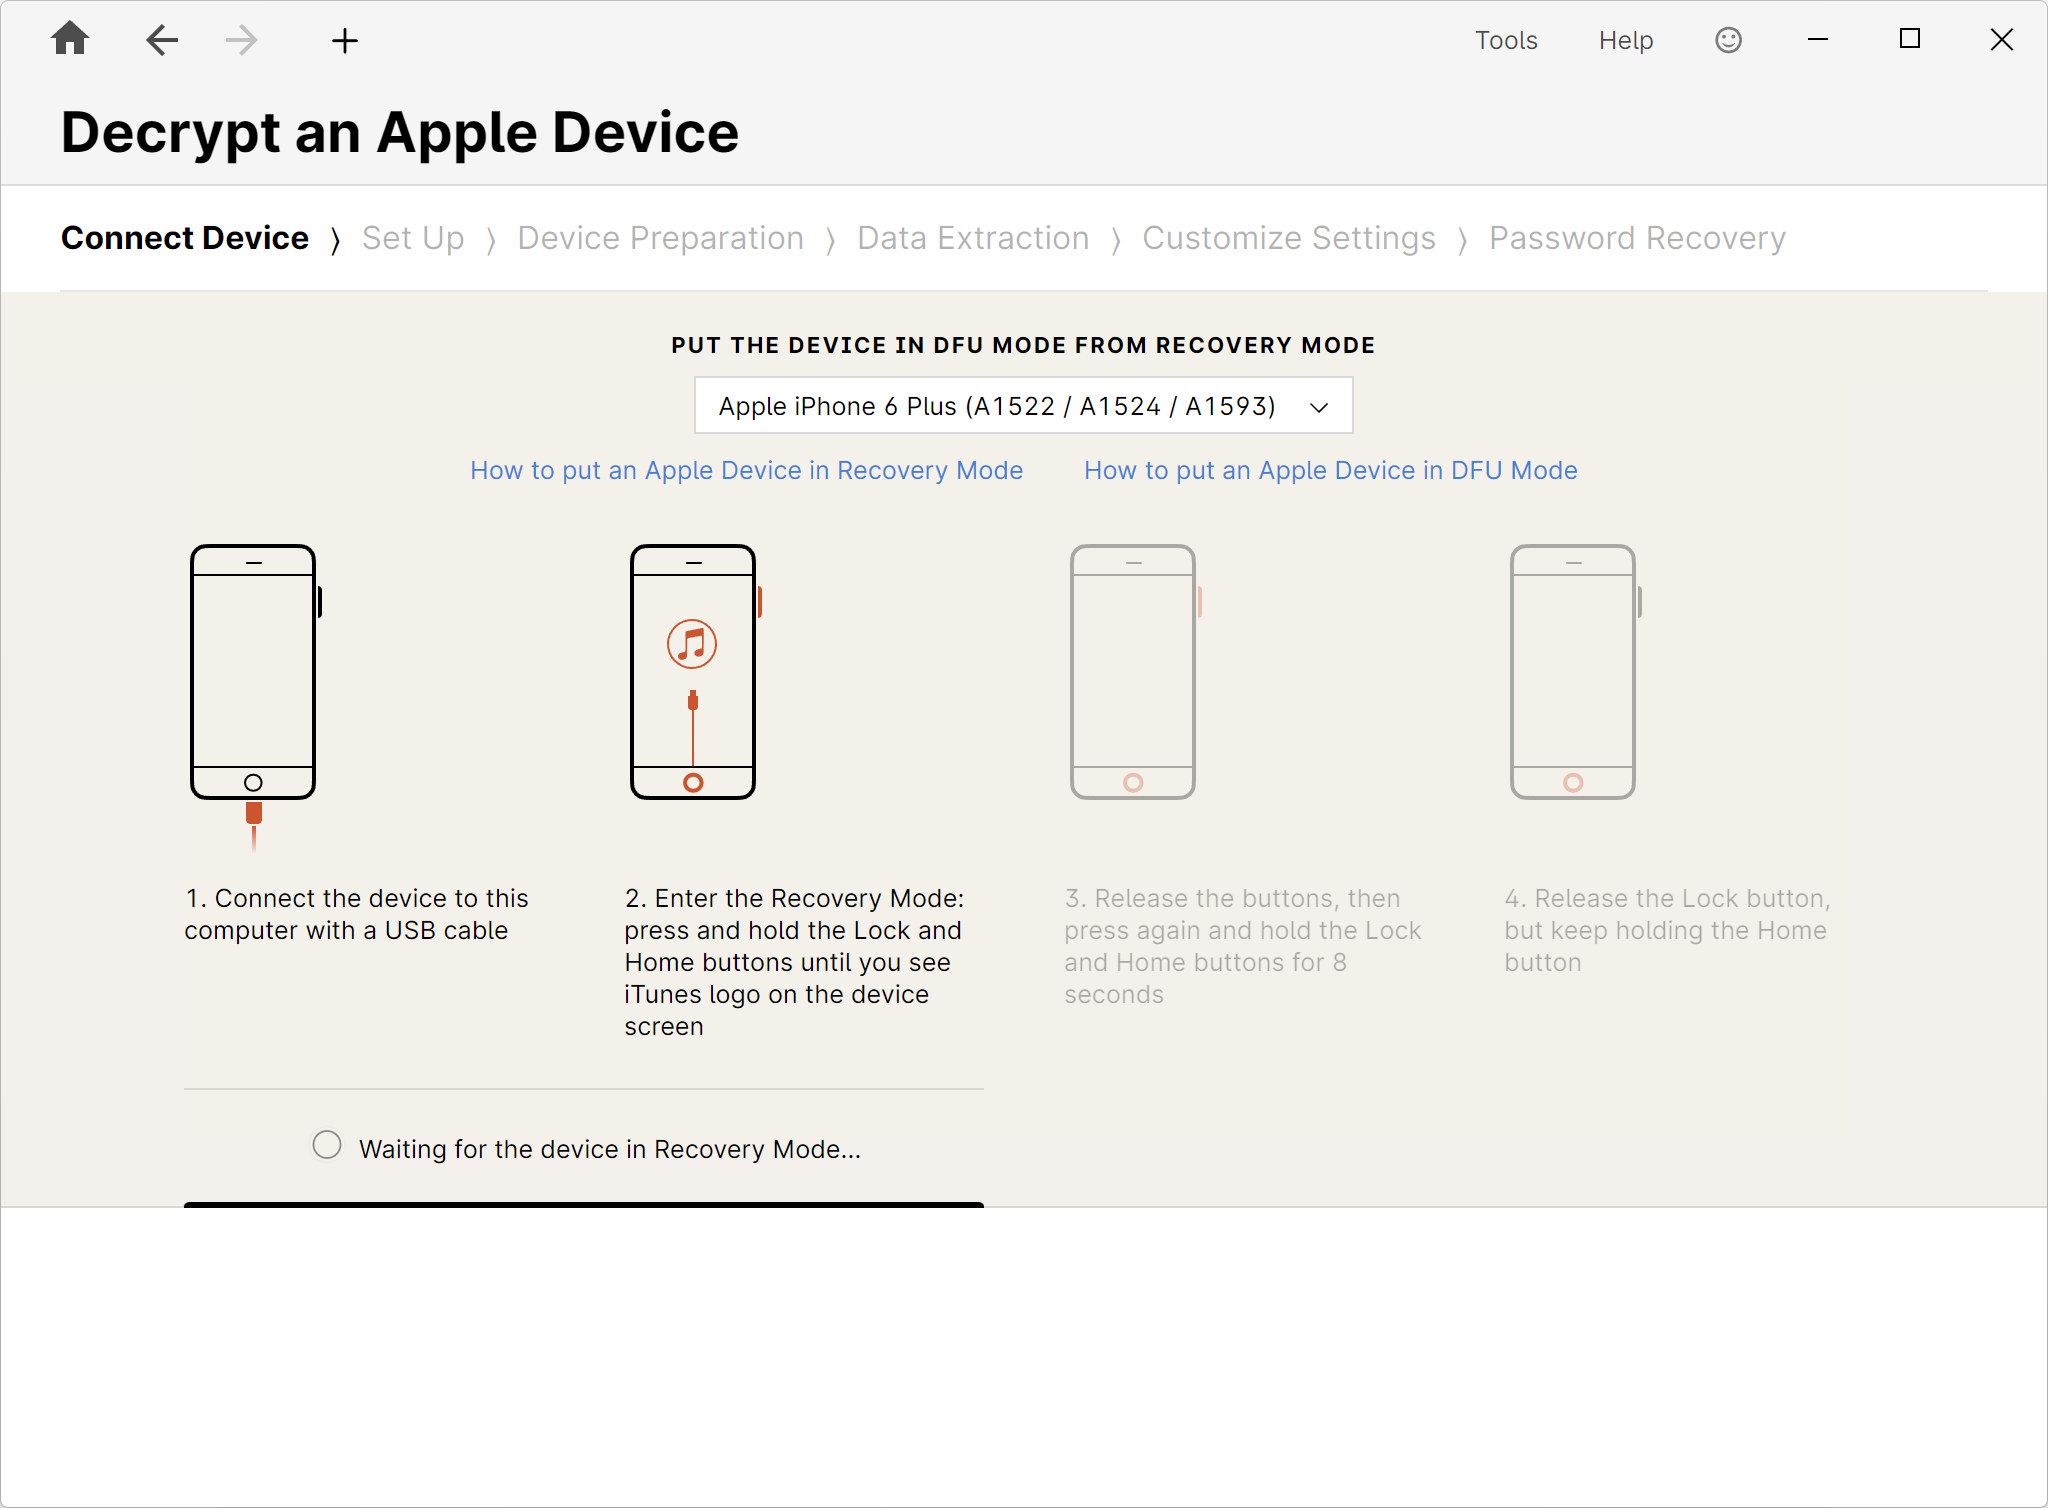
Krok za krokem pro zařízení Apple: připojení, režim Recovery a DFU, extrakce, obnovení kódu.
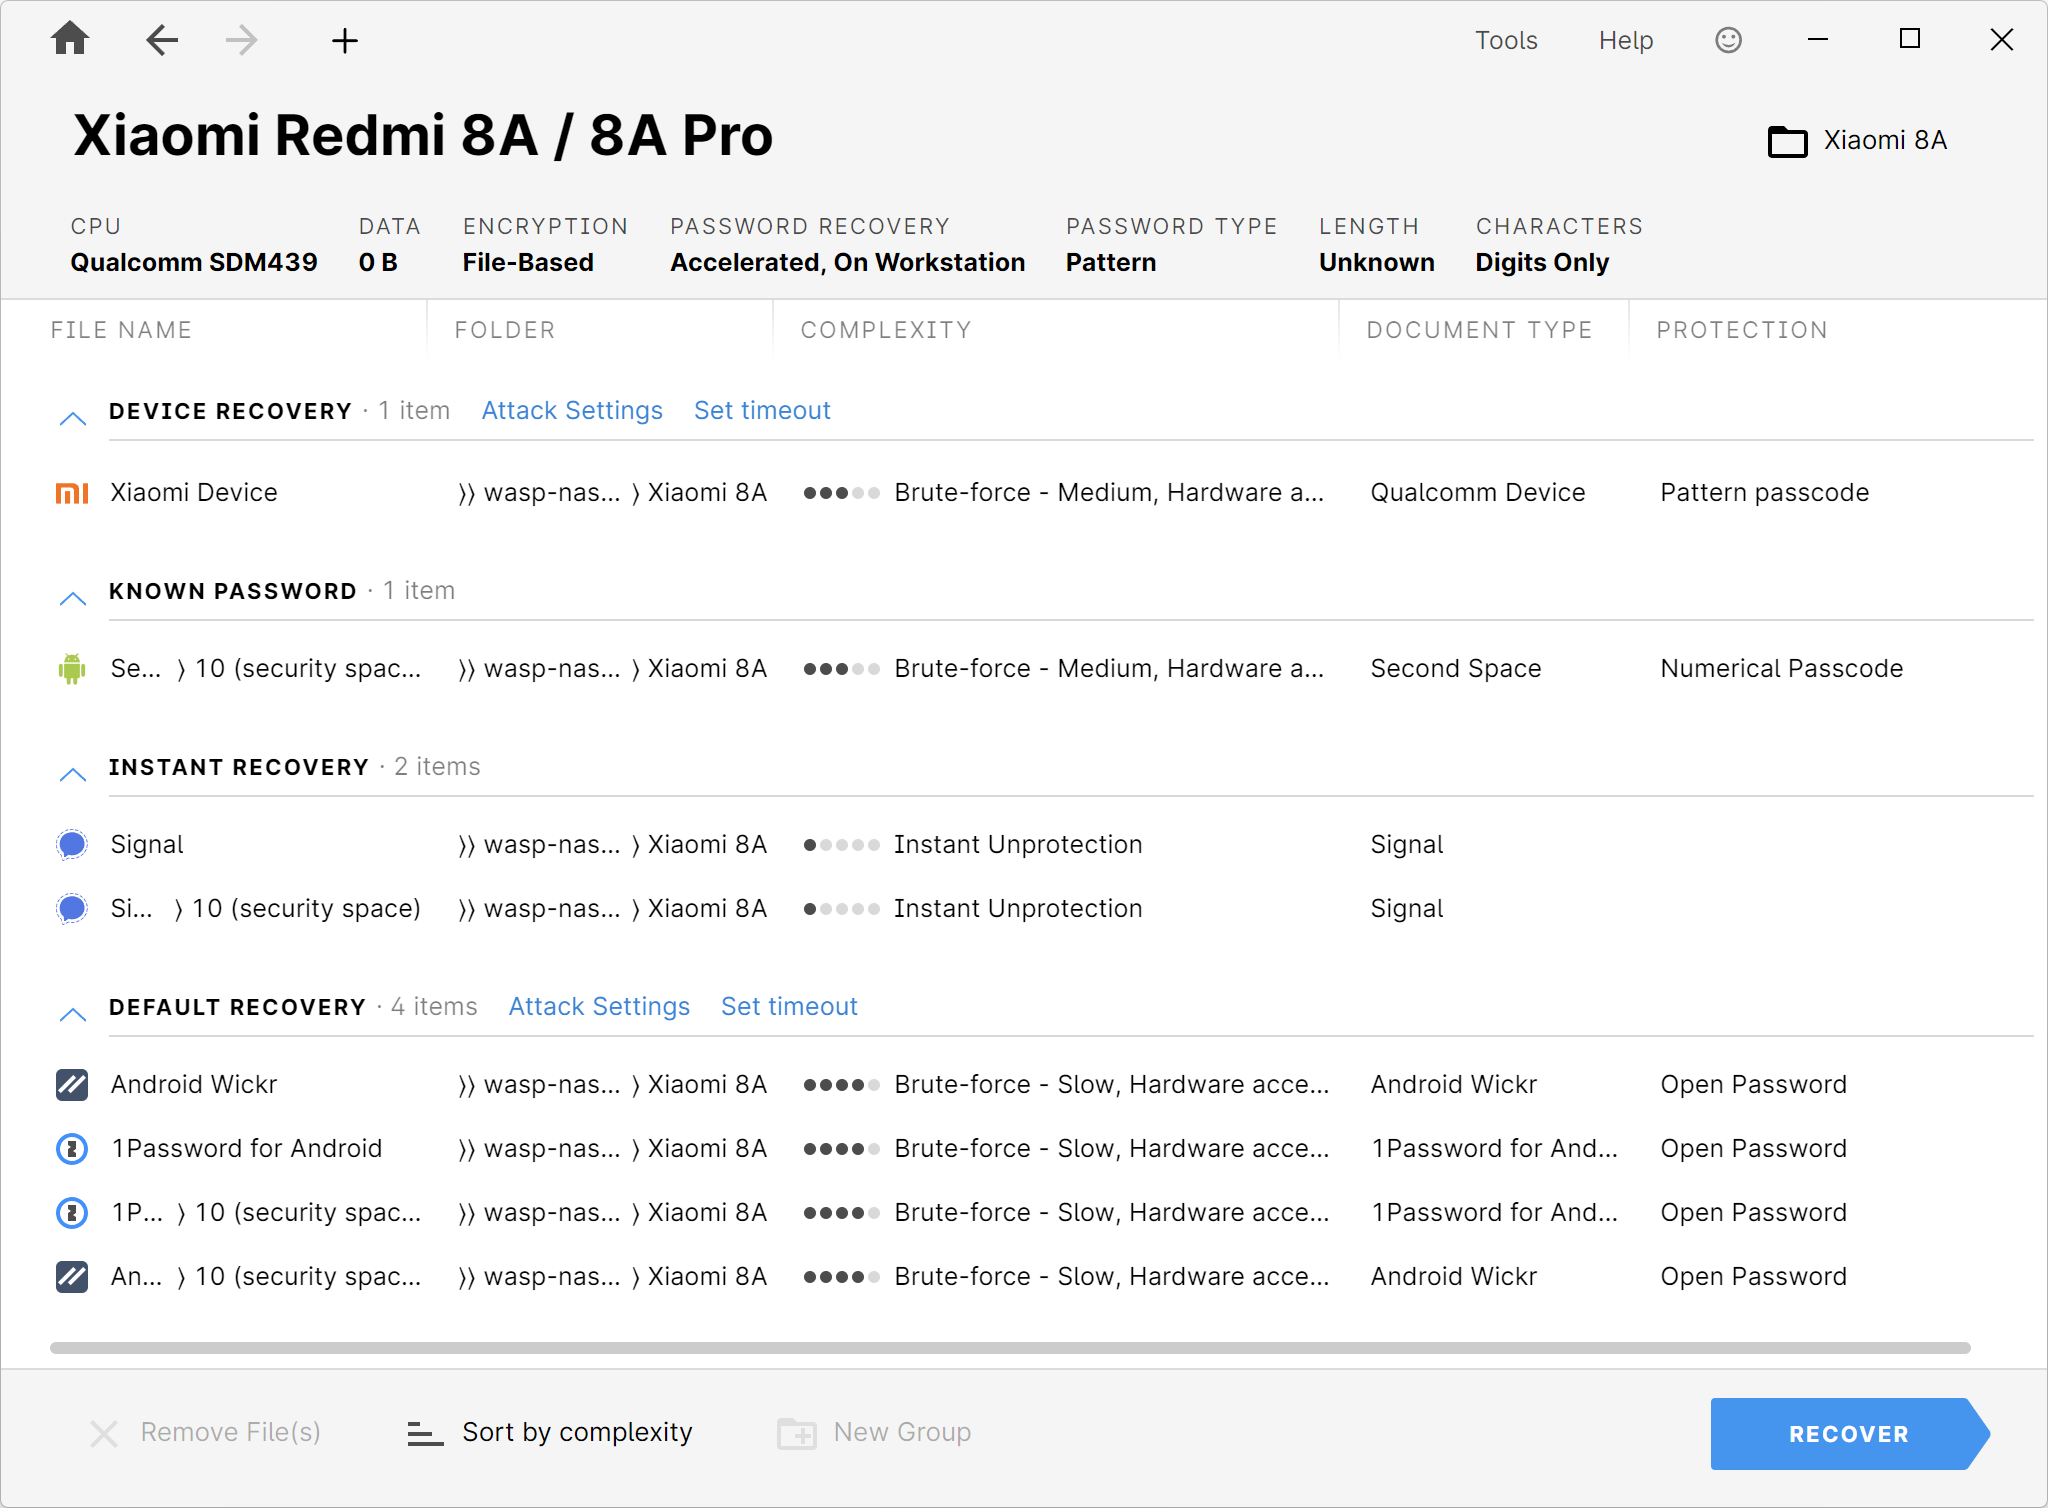
Seznam aplikací na zařízení s Androidem: Device Code, Second Space, Signal, Android Wickr a 1Password – u každé z nich je uvedeno hodnocení složitosti.
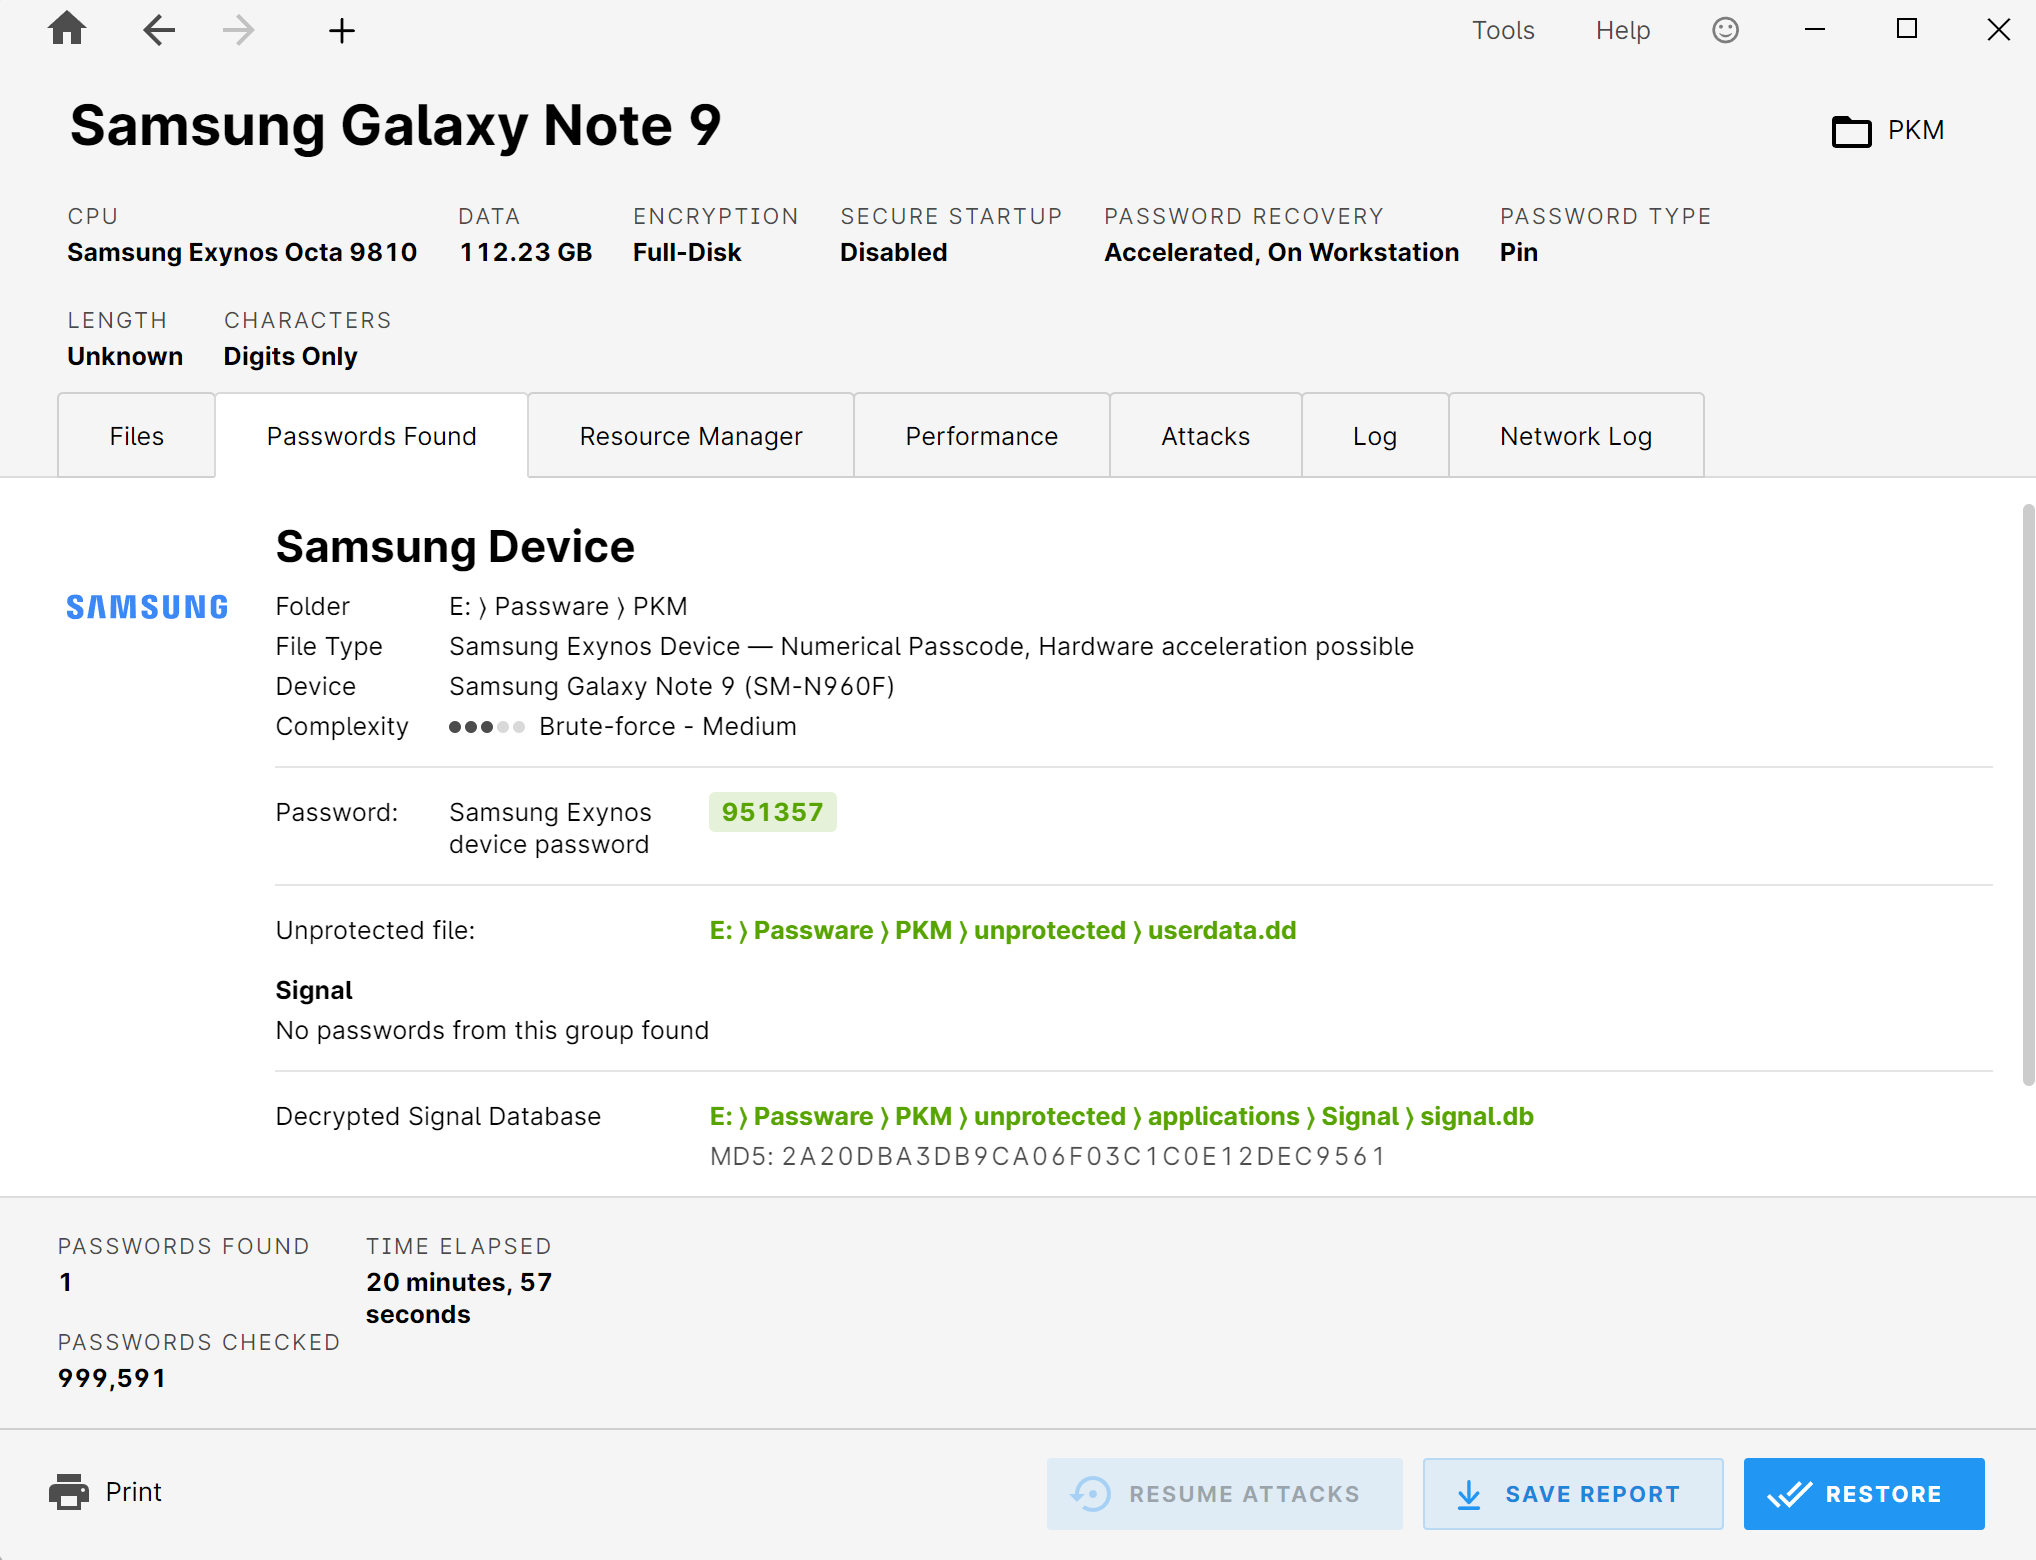
Zobrazení výsledků: nalezený kód zařízení, dešifrovaná databáze signálů s kontrolní hodnotou MD5, údaje o testovaných heslech a doba běhu.
Doplněk pro dešifrování zařízení
Tento doplněk rozšiřuje Passware Kit o přístup k zařízením, jejichž klíče jsou vázány na hardware:
- Disk s funkcí BitLocker a čipem TPM nebo fTPM
- Počítače Apple Mac s bezpečnostním čipem T2 (dešifrování obrazů APFS)
- Notebooky Lenovo ThinkPad s čipem TPM 2.0 (série E, L, X, P, T z let 2016 až 2020)
- Western Digital My Book a My Passport (2014 až 2024)
- Pevné disky Seagate a LaCie (modely z let 2018 až 2022)
- SSD disky Transcend s řadičem SM2320 (2022 až 2025)
Kromě toho lze obnovit či resetovat hesla k firmwaru EFI u počítačů Mac. Tento doplněk vyžaduje aktivní licenci pro Passware Kit Forensic nebo Ultimate; výrobce uvádí, že produkt je určen pro orgány veřejné správy a společnosti s prokazatelnou potřebou a že každá objednávka prochází manuální kontrolou.
Výpočetní výkon a škálovatelnost
Útoky na hesla představují výpočetní zátěž. Passware podporuje grafické karty NVIDIA (GTX, Tesla), AMD a Intel Arc s až dvanácti GPU na jeden počítač; výrobce uvádí zrychlení až o faktor 1 200 oproti provozu výhradně na CPU. Doplňkově jsou k dispozici rainbow tabulky.
Rozdíl ilustrují dvě příkladové hodnoty z benchmarku výrobce: u BitLockera (AES-256) 7 312 hesel za sekundu na grafické kartě NVIDIA RTX 4090 oproti 7 heslům za sekundu na procesoru, u macOS FileVault2 117 395 oproti 53 heslům za sekundu.
Pomocí agentů Passware Kit lze navíc zátěž rozložit na více systémů Windows nebo Linux, jakož i na cloudové instance v Amazon EC2 a Microsoft Azure. Každý uzel využívá současně více procesorů (CPU) a grafických karet (GPU); řízení a monitorování probíhá prostřednictvím integrovaného Resource Manageru. Passware Kit Forensic obsahuje pět agentů, Passware Kit Ultimate deset.
Passware Kit Ultimate, další vývoj a certifikace
Celkový balíček
Passware Kit Ultimate sdružuje jednotlivé komponenty: Passware Kit Forensic, Passware Kit Mobile, doplněk Device Decryption Add-on, deset agentů Passware Kit Agents a školení Passware Kit Forensic Training. Pro pracovní stanice bez připojení k internetu nabízí výrobce navíc verzi Air-Gapped Edition.
Neustálý vývoj
Společnost Passware podle vlastních údajů vydává čtyři větší aktualizace ročně. Verze 2026 v3 z 23. července 2026 přinesla mimo jiné přímé obnovení PIN kódu na zařízeních s BitLockerem chráněných modulem TPM, podporu klíčenky GNOME, rozšířená pravidla pro Hashcat a nativní beta verzi pro Apple Silicon.
Školení a certifikace
Prostřednictvím programu Passware Certified Examiner (PCE) nabízí výrobce anglicky vedený samostudijní kurz zaměřený na dešifrování důkazního materiálu: 16 videolekcí v celkovém trvání přes deset hodin, roční přístup, závěrečná zkouška s 63 otázkami a minimální hranicí pro úspěšné složení 80 procent. Certifikát je platný dva roky.
Zařazení do naší sady nástrojů
Passware je u nás nástroj pro dešifrování, tedy pro získání přístupu k datům. Následná analýza obsahu se provádí pomocí analýzových nástrojů našich dalších technologických partnerů, které jsou k tomuto účelu určeny. Toto oddělení je záměrné: každý pracovní krok se provádí pomocí nástroje, který je pro daný účel odborně nejvhodnější – a díky tomu zůstává každý krok samostatně sledovatelný a dokumentovatelný.
Technické listy výrobce
Získat Passware přes LanCologne
Licence Passware můžete získat prostřednictvím společnosti LanCologne. Poradíme vám s výběrem vhodné edice, s kompatibilitou s vaším stávajícím vybavením a – pokud budete mít zájem – také s praktickým použitím v konkrétním případě.
Zdroj a další informace na:
Passware