
Accesso alle prove crittografate
Passware decripta supporti dati, container, file e dispositivi mobili: uno strumento che noi di LanCologne utilizziamo regolarmente nelle nostre indagini forensi.
Nelle indagini, la crittografia è ormai la norma
BitLocker sul portatile, FileVault sul Mac, un contenitore VeraCrypt sul disco esterno, file e archivi di Office protetti da password, backup crittografati, telefoni cellulari bloccati: In quasi ogni procedimento, la prima domanda che ci si pone all’inizio dell’analisi è se i dati sequestrati possano essere resi leggibili.
È proprio qui che entra in gioco Passware. Dal 1998 l’azienda sviluppa software per il recupero delle password e la decrittografia di prove digitali e ha sedi a Mountain View (California) e Tallinn (Estonia). Secondo quanto dichiarato dal produttore, i prodotti vengono utilizzati sia dalle forze dell’ordine e dalle autorità governative, sia dalle aziende.
Utilizziamo Passware nelle nostre indagini – e vi forniamo consulenza sia sull’utilizzo pratico che sulla scelta della licenza più adatta.
Scenari di utilizzo tipici
- Accesso a supporti dati e container crittografati in assenza di password o chiave di ripristino
- Apertura di singoli file protetti da password: documenti Office, PDF, archivi, file contabili e di database
- Analisi dei gestori di password e dei depositi di chiavi per individuare ulteriori accessi nel caso in questione
- Salvataggio e analisi della memoria di lavoro di un sistema in esecuzione prima dello spegnimento del dispositivo
- Sblocco ed estrazione dai dispositivi mobili
- Accesso ai portafogli di criptovalute nell'ambito delle indagini patrimoniali
- Recupero legittimo dei propri dati aziendali in seguito alla perdita delle credenziali di accesso
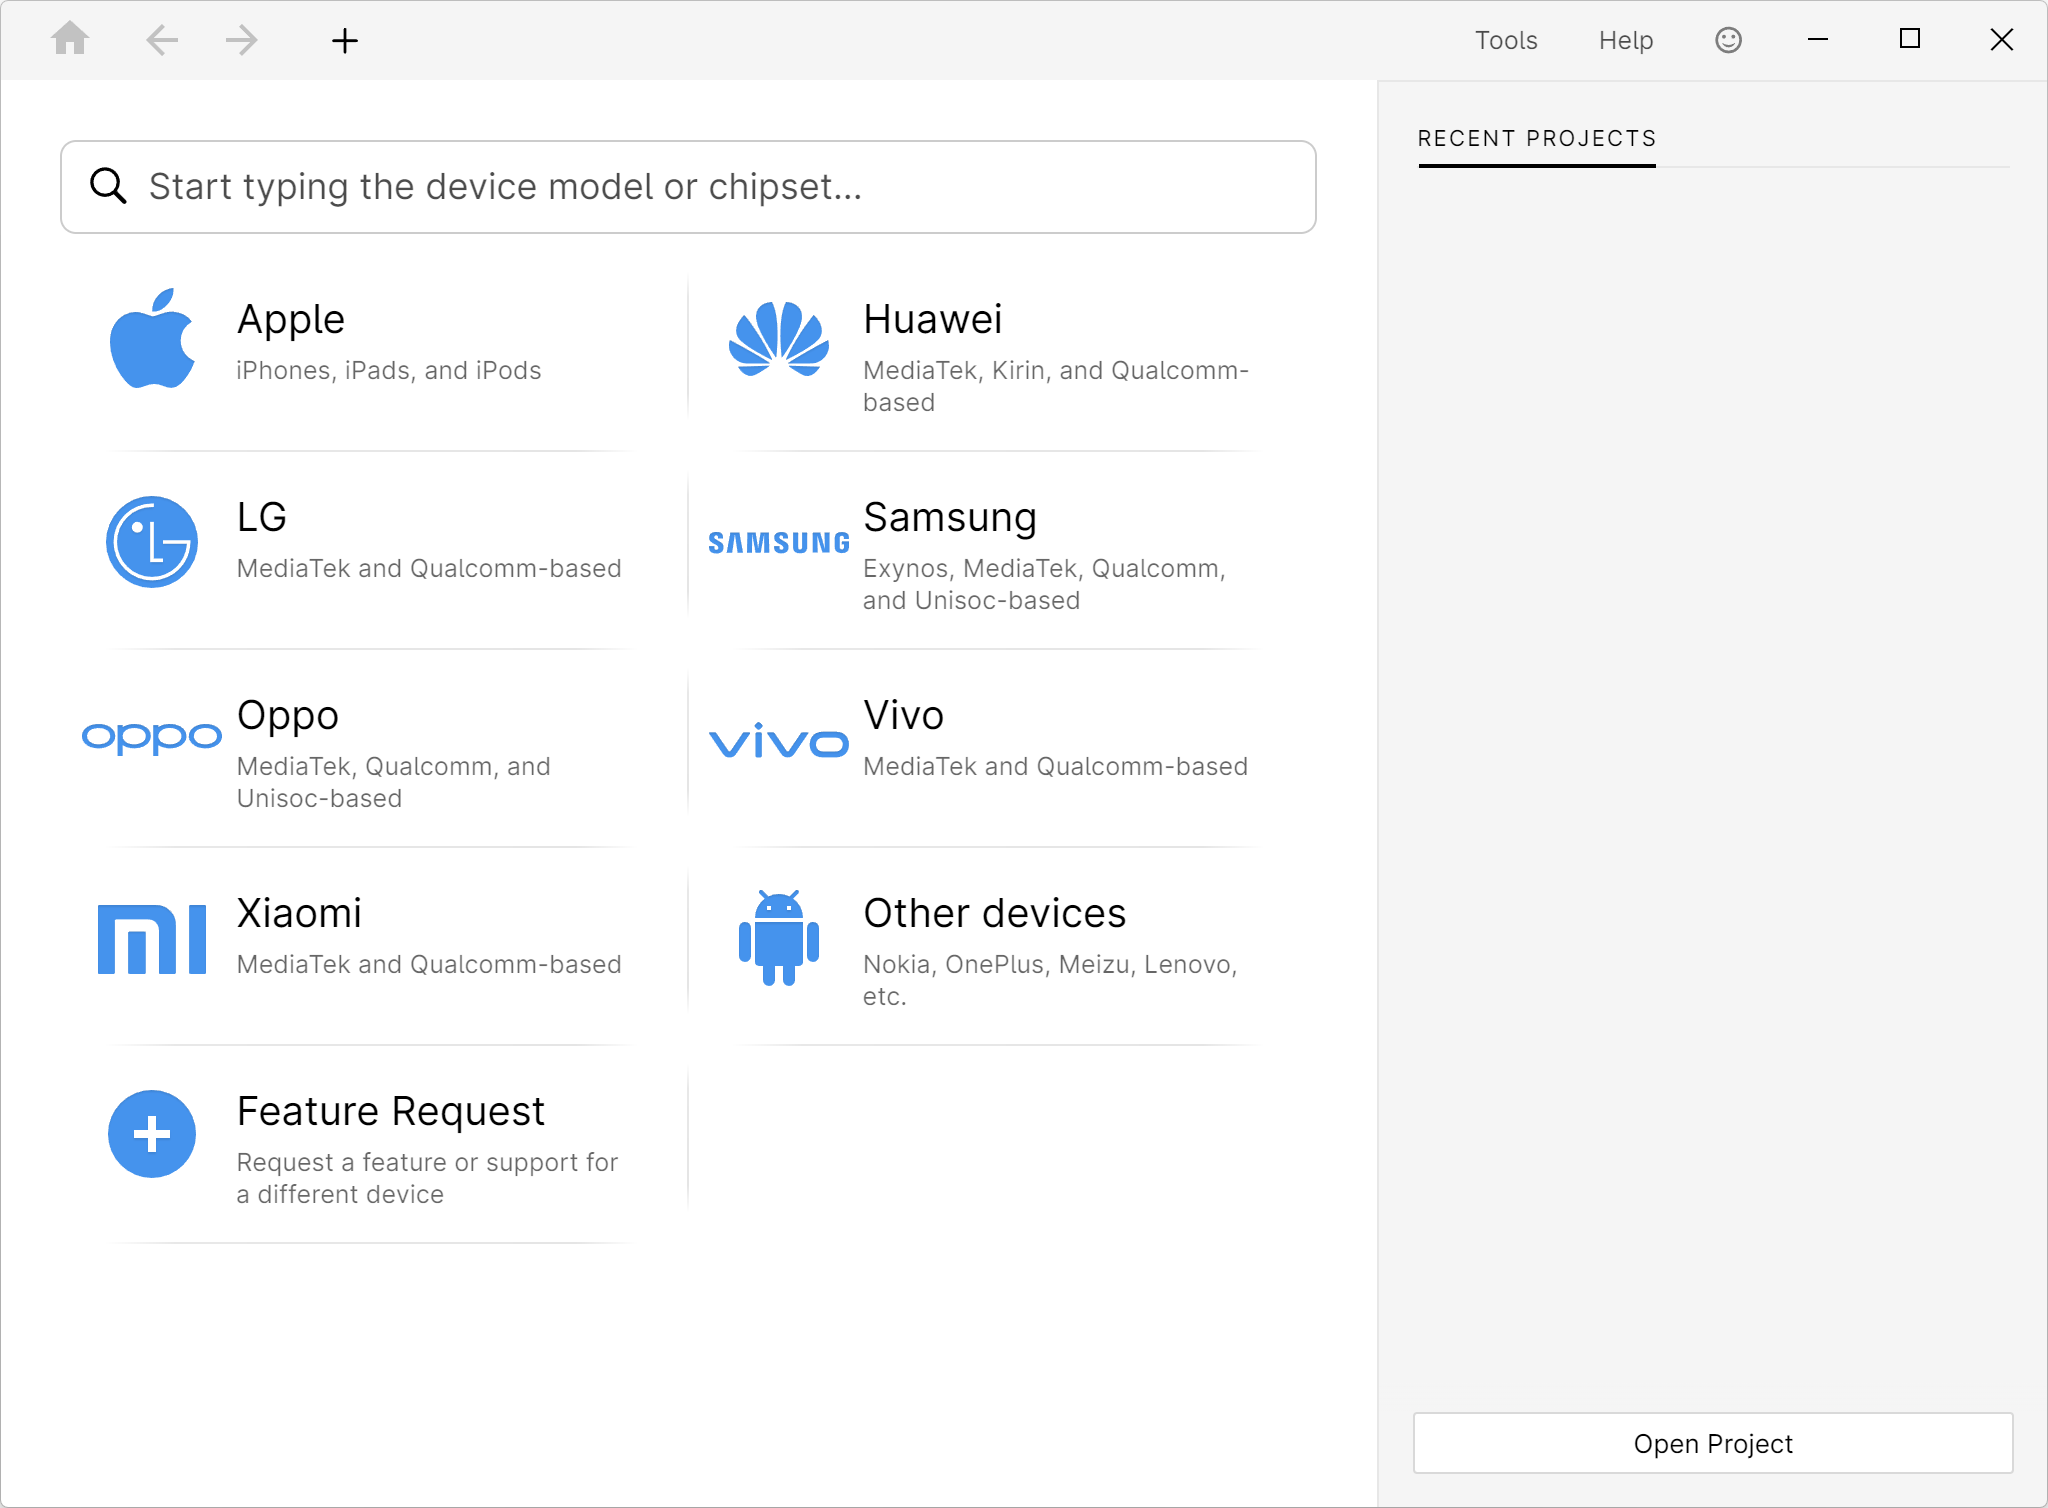
Passware Kit Mobile: accesso tramite il produttore o ricerca diretta del modello del dispositivo e del chipset.
Passware Kit Forensic – l'ambiente di lavoro centralizzato
Passware Kit Forensic è il prodotto di punta ed è descritto dal produttore come una soluzione completa per l’individuazione e la decrittografia di prove elettroniche crittografate. Il software riconosce autonomamente gli oggetti crittografati all’interno di un insieme di dati, suggerisce il metodo più promettente in ciascun caso ed elabora in batch interi reperti.
Funzionalità
- Recupero della password per oltre 420 tipi di file e oggetti
- Decrittografia di supporti dati completamente crittografati
- Analisi della memoria in tempo reale per l'estrazione di materiale chiave
- Elaborazione in batch di più file e supporti dati in un unico ciclo
- Riconoscimento automatico di oggetti crittografati e preselezione delle vie di attacco idonee
- Resource Manager per il controllo e il monitoraggio delle risorse di calcolo
- Distribuzione del carico di calcolo su più sistemi tramite Passware Kit Agents
- Aggiornamenti automatici; disponibili per Windows e macOS
Oggetti supportati (selezione)
- Ufficio e archivi: Word, Excel, PowerPoint, Access, OneNote, Outlook, PDF, ZIP, RAR (da 2.0 a 7.x), 7-Zip, archivi autoestraenti
- Gestori di password: 1Password, KeePass, LastPass, Dashlane, Enpass, AxCrypt, Portachiavi di macOS
- Contabilità e banche dati: QuickBooks, Quicken, MS Money, MYOB, FileMaker Pro, applicazioni Lotus
- Portafogli per criptovalute: Bitcoin Core, Electrum, Ethereum, Litecoin, Dogecoin, Dash
- Browser: Chrome, Firefox, Edge, Safari, Opera
- Account utente: Windows (da NT a Windows 11), macOS, Unix/Linux
- Backup: Backup di iTunes di Apple
Supporti dati completamente crittografati
Passware Kit decrittografa le immagini di supporti dati e container completamente crittografati, tra cui BitLocker e BitLocker To Go, Apple FileVault 2/APFS e Apple DMG, VeraCrypt e TrueCrypt, LUKS e LUKS2, PGP WDE e Symantec Endpoint Encryption, McAfee Endpoint Encryption, DriveCrypt, Dell Data Protection, SanDisk PrivateAccess/SecureAccess e i container Steganos.
Ciò che conta è lo stato del sistema al momento del sequestro: se è disponibile un’immagine di memoria creata mentre il supporto dati crittografato era montato, Passware ne estrae le chiavi e decrittografa immediatamente il volume, anche se il sistema era bloccato. Anche i file di ibernazione (hiberfil.sys) possono contenere le chiavi. Se invece il sistema è spento e il volume è dismontato, l’unica opzione è il lungo e laborioso metodo dell’attacco alle password.
Da questa sequenza deriva immediatamente una raccomandazione operativa in ambito forense: il salvataggio della memoria volatile del sistema in funzione deve avvenire all’inizio di ogni perquisizione, non alla fine.
Analisi della memoria in tempo reale e Bootable Memory Imager
Passware Bootable Memory Imager si avvia da un supporto USB in modalità compatibile con UEFI e crea immagini della memoria di computer Windows, Linux e macOS; sono esclusi i Mac dotati di chip T2 o M. Le immagini vengono suddivise in segmenti da 2 GB e salvate insieme ai file di log. La successiva analisi della memoria esegue una ricerca nell’immagine alla ricerca di chiavi di crittografia e credenziali di accesso; è inoltre possibile importare immagini di memoria create con altri strumenti.
Il produttore sottolinea espressamente che la procedura richiede un reset hardware del sistema di destinazione e che non è possibile garantire la presenza di materiale crittografico nell'immagine.
Passware Kit Mobile – Sbloccare e leggere i dati dai dispositivi mobili
Passware Kit Mobile estrae e decodifica i dati degli utenti dai dispositivi mobili. Secondo le indicazioni del produttore, sono supportati oltre 1.150 dispositivi: dispositivi Apple e dispositivi Android, tra cui quelli di Samsung, Huawei, LG, Xiaomi, Lenovo, Nokia, Alcatel, Motorola, HTC, Meizu, Oppo, OnePlus, Sony, Vivo e ZTE.
- Come aggirare o ripristinare i codici di blocco basati su sequenze, PIN, password e codici alfanumerici
- Estrazione completa del file system con validi requisiti forensi
- Lettura del portachiavi di iOS e delle password da 1Password e Dashlane
- Decrittografia dei dati provenienti dagli account Second Space, nonché da Signal e Wickr
- Accelerazione del ripristino del codice con schede grafiche NVIDIA, AMD e Intel Arc
- Modalità a più finestre per la gestione simultanea di più dispositivi
- Aggiornamenti trimestrali con l'aggiunta continua di nuovi dispositivi
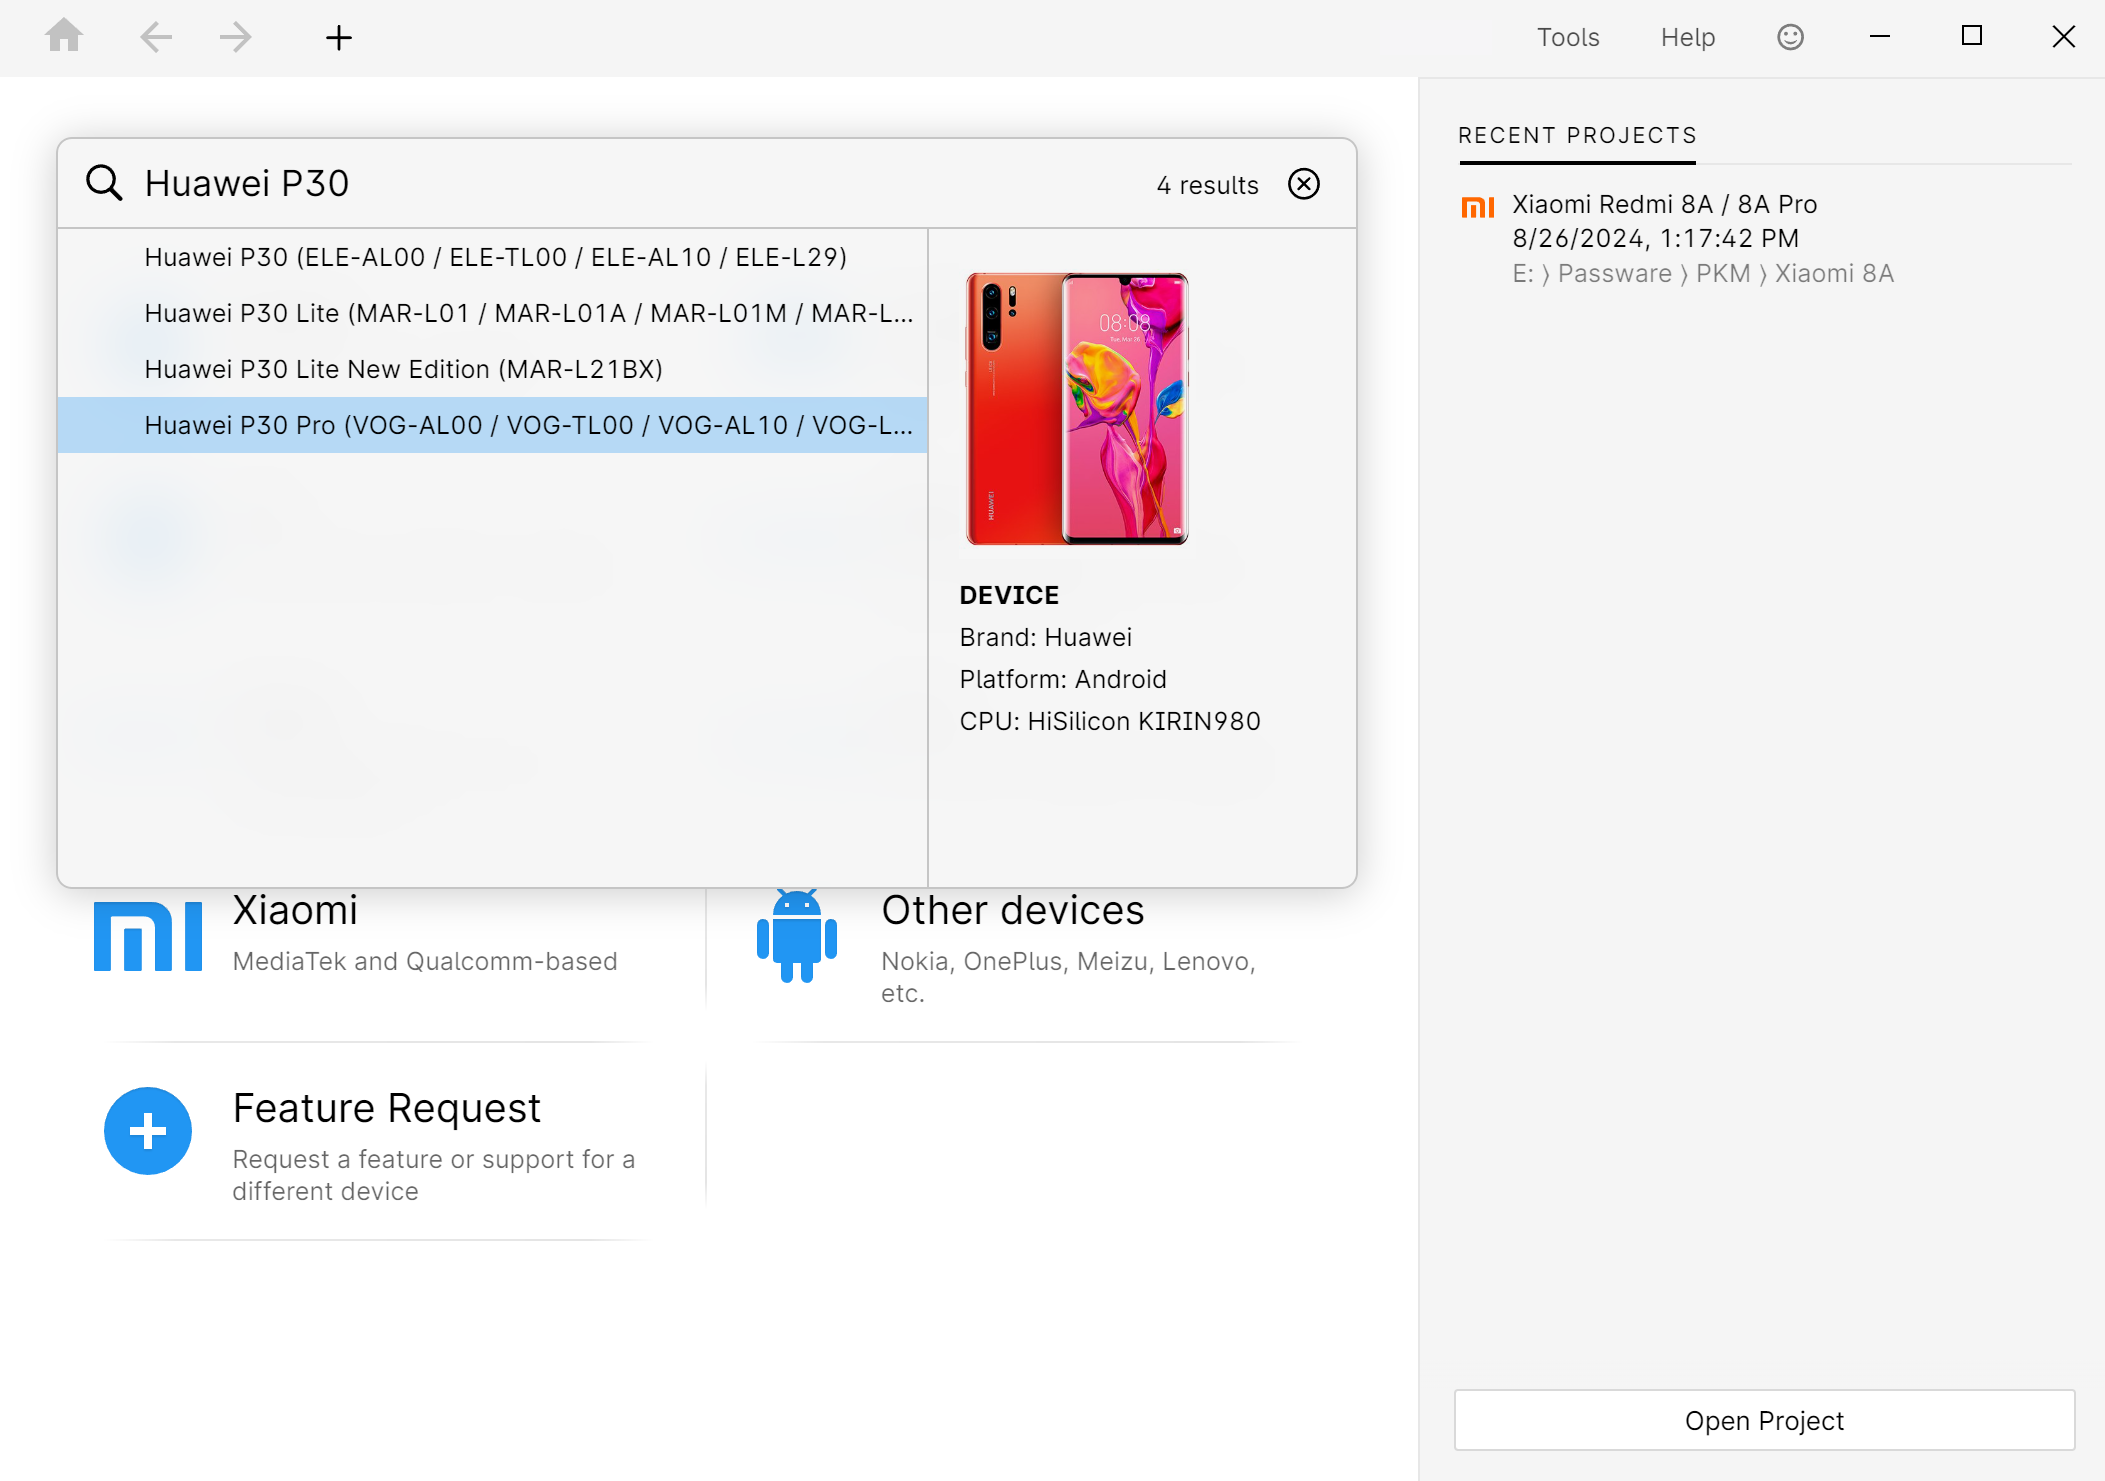
Ricerca del dispositivo con elenco dei risultati e specifiche tecniche – in questo caso, Huawei P30 con piattaforma e chipset.
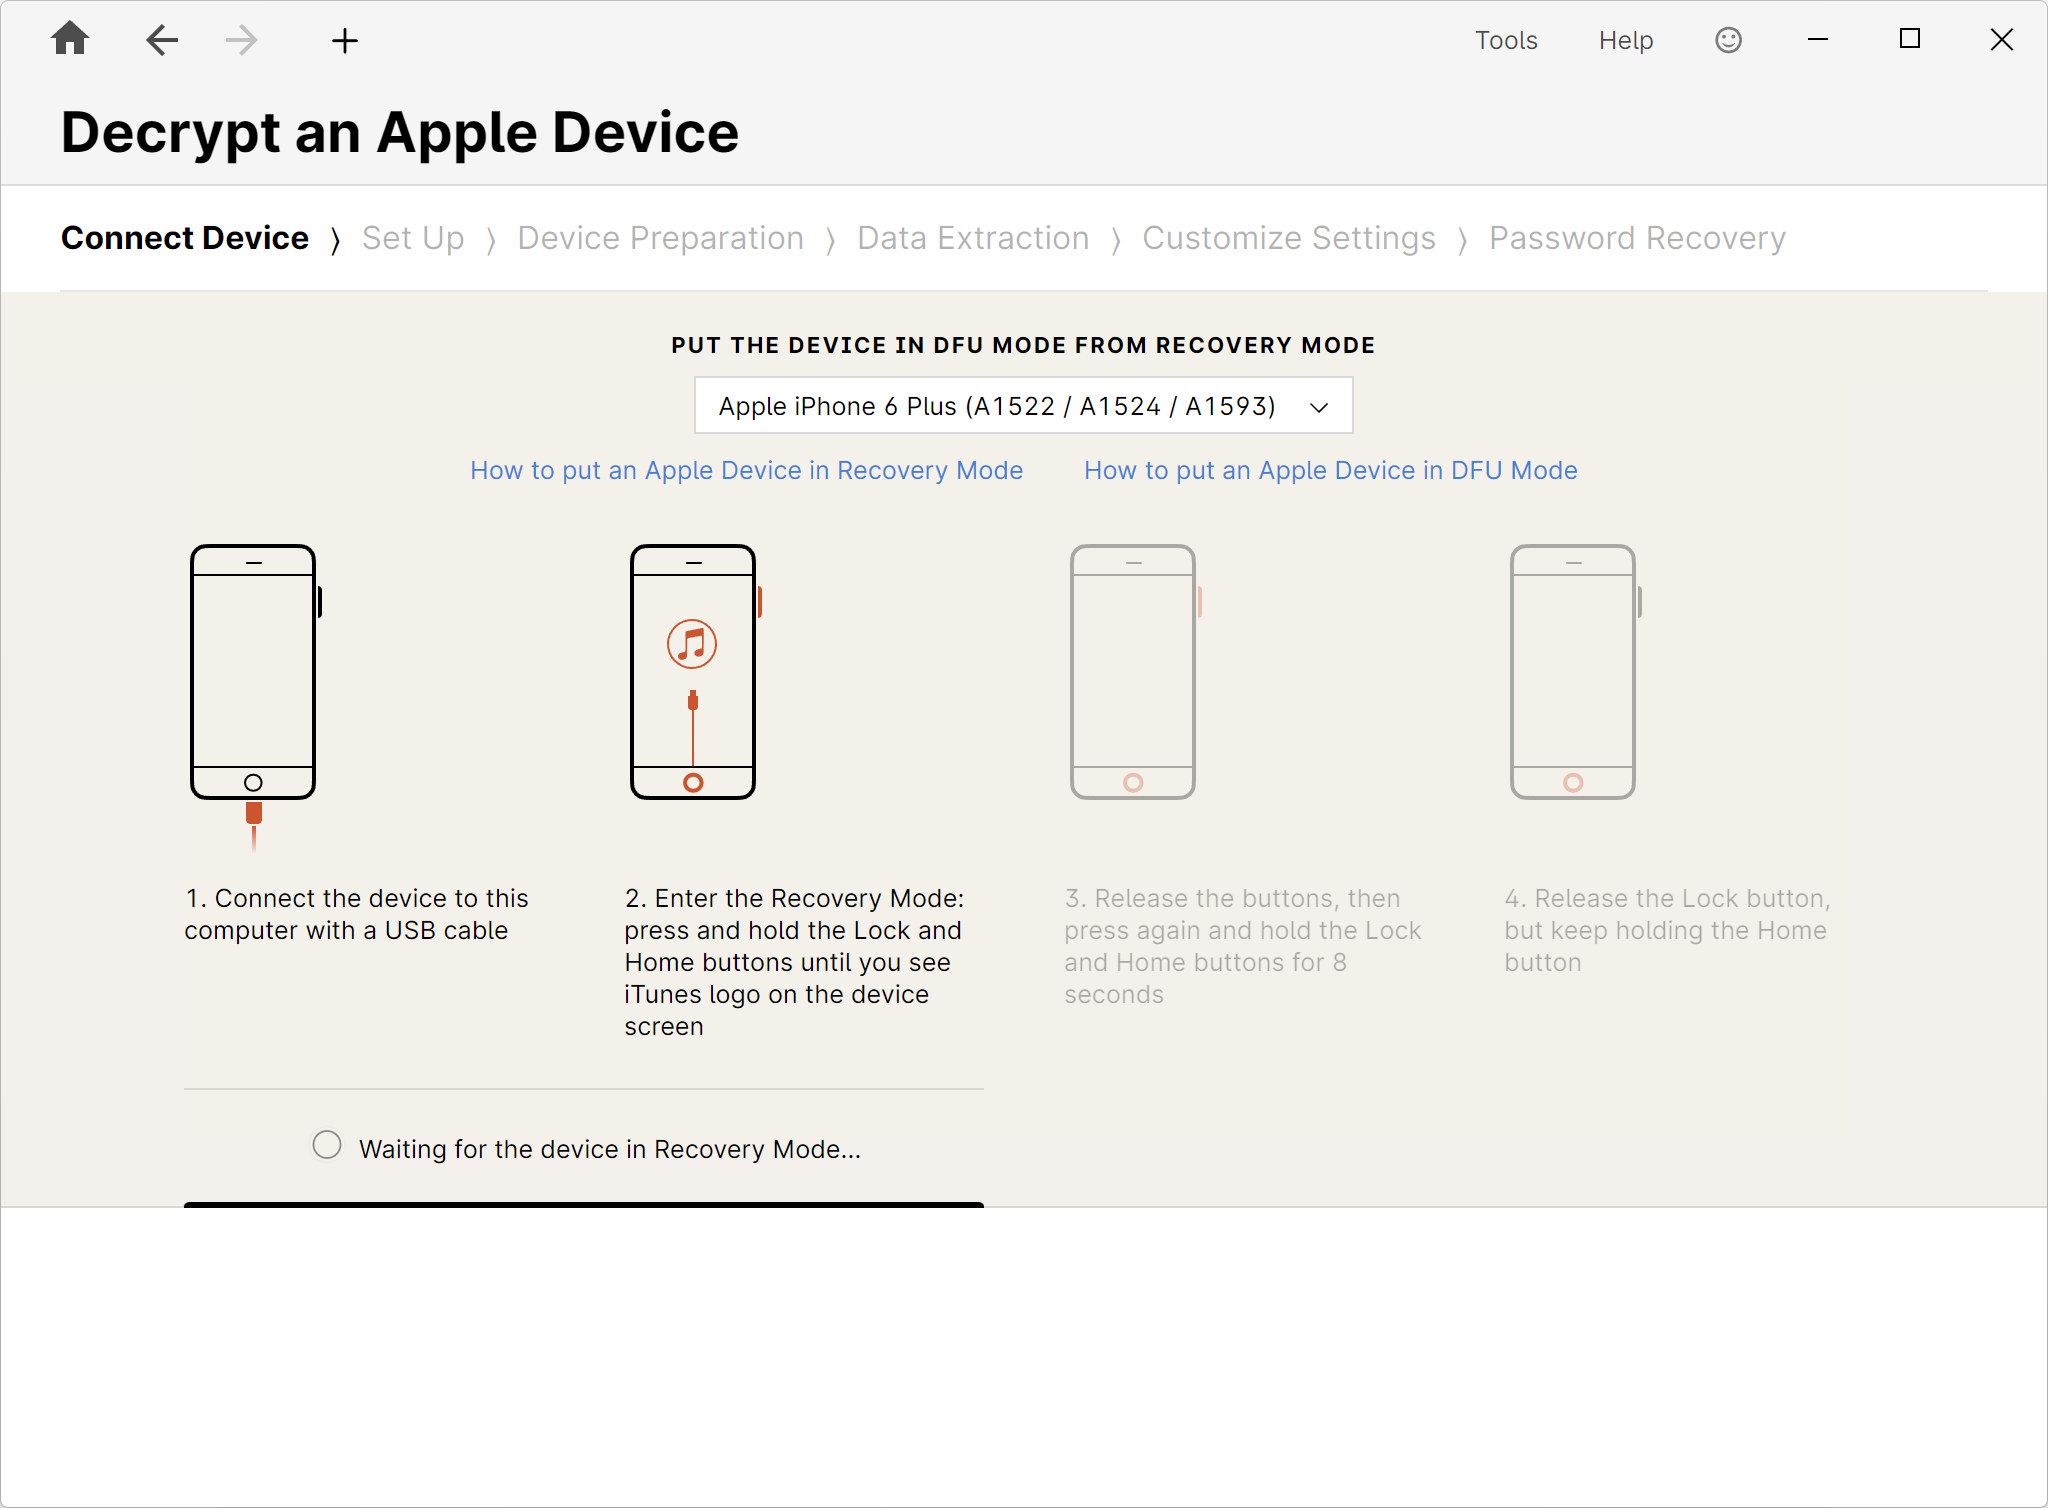
Procedura guidata per dispositivi Apple: collegamento, modalità di ripristino e DFU, estrazione, recupero del codice.
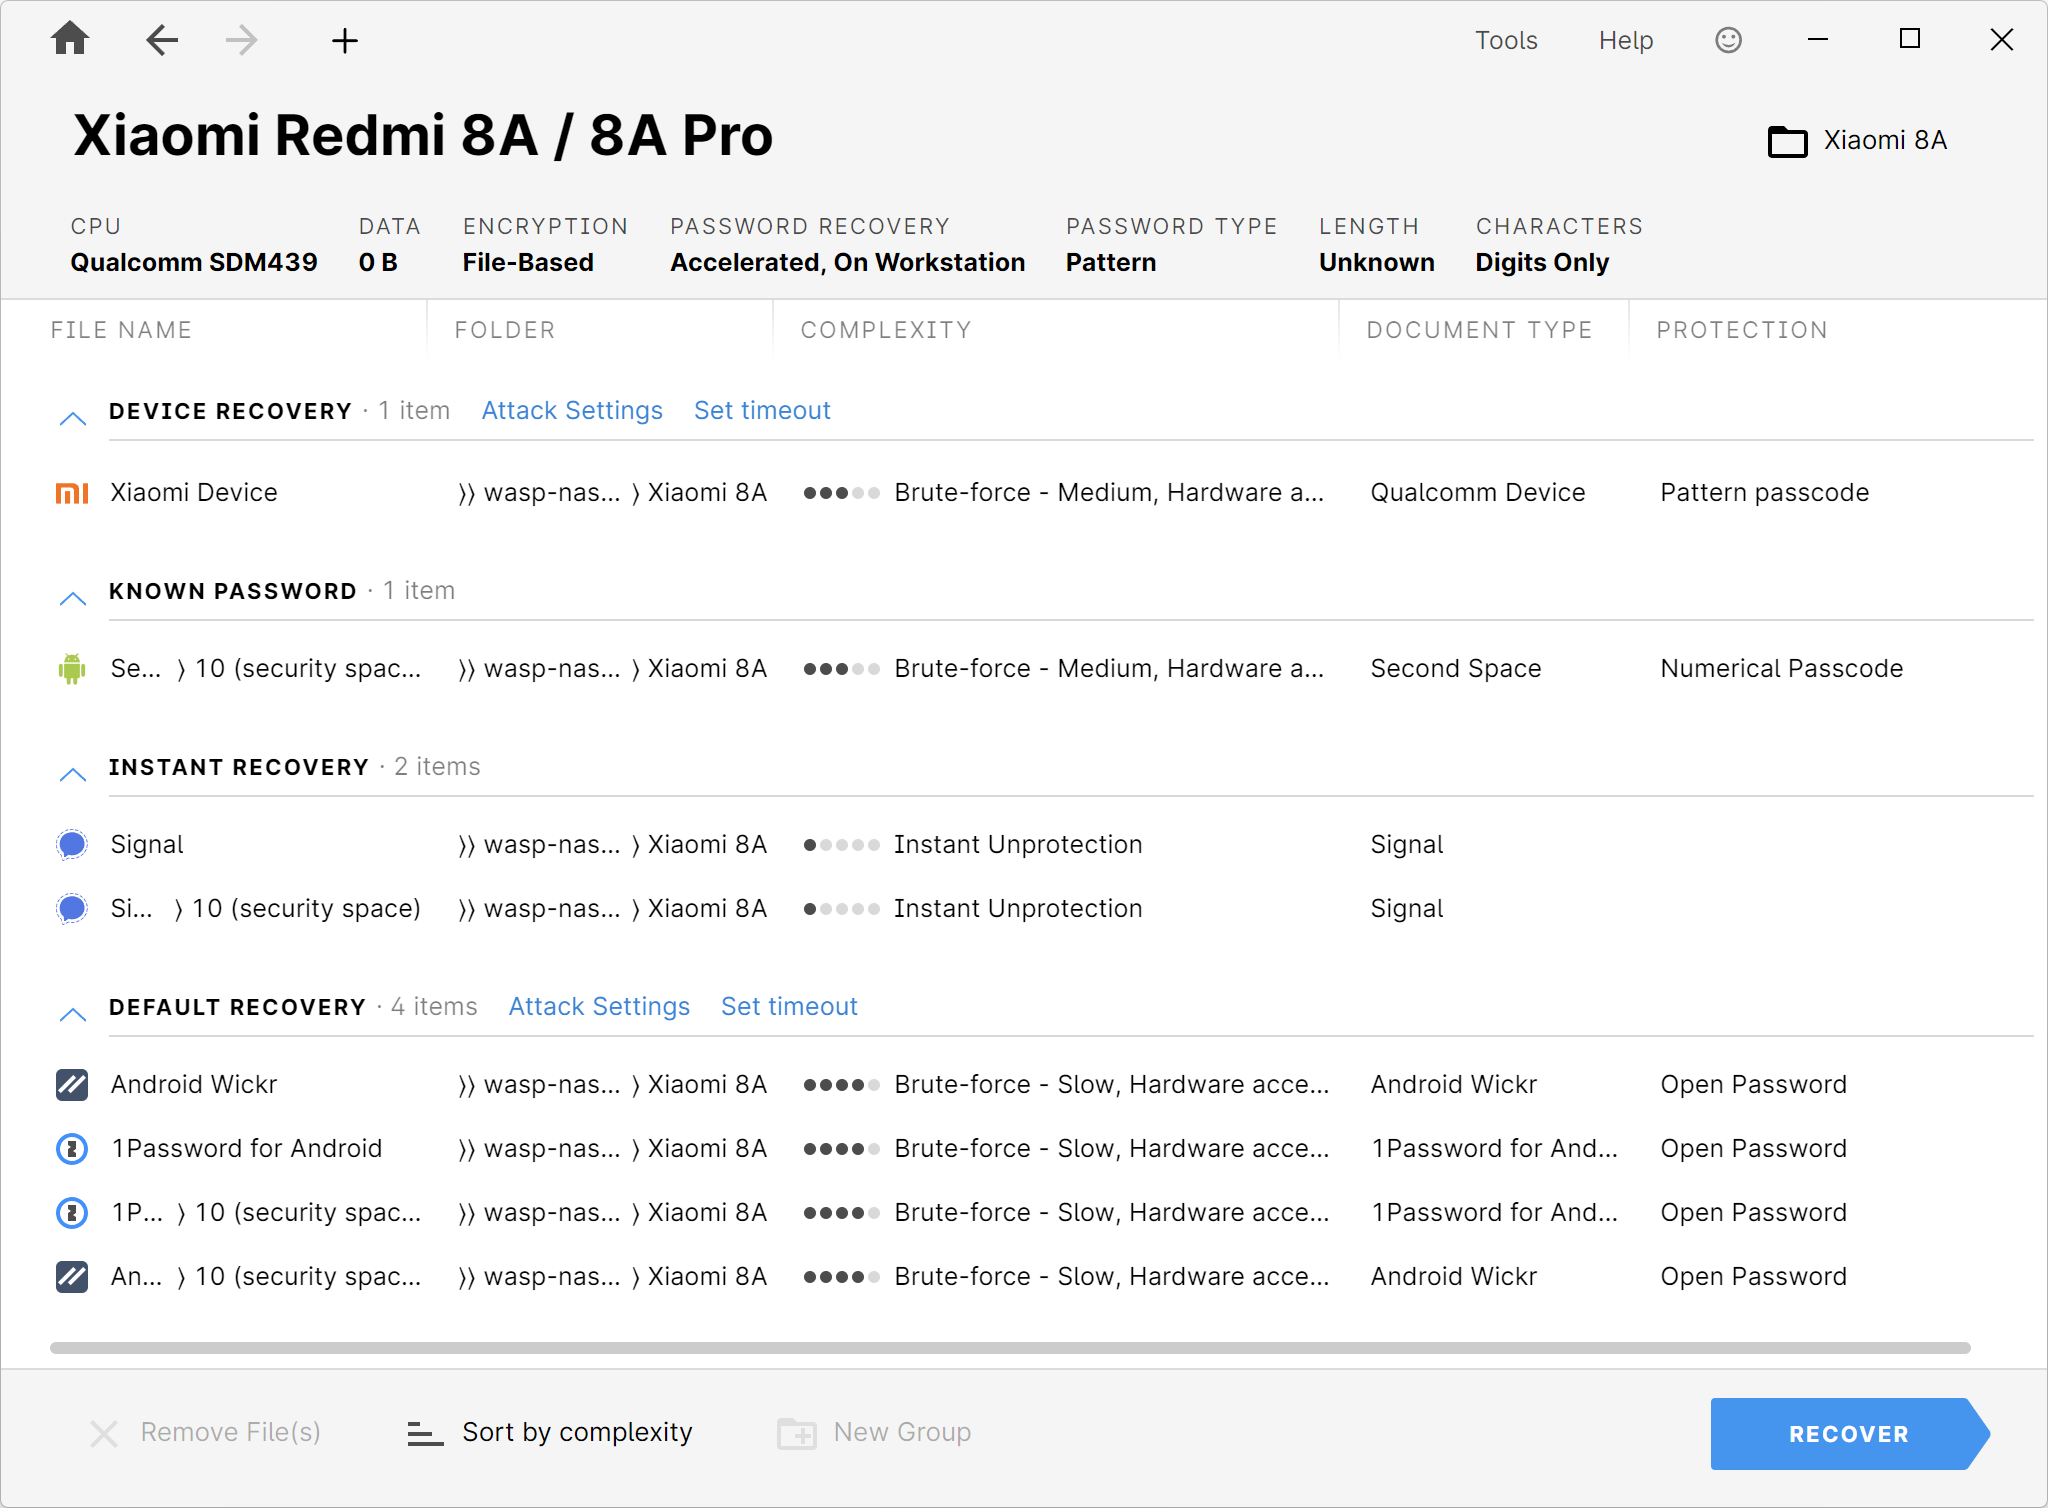
Elenco delle app presenti su un dispositivo Android: Device Code, Second Space, Signal, Android Wickr e 1Password – ciascuna con una valutazione della complessità.
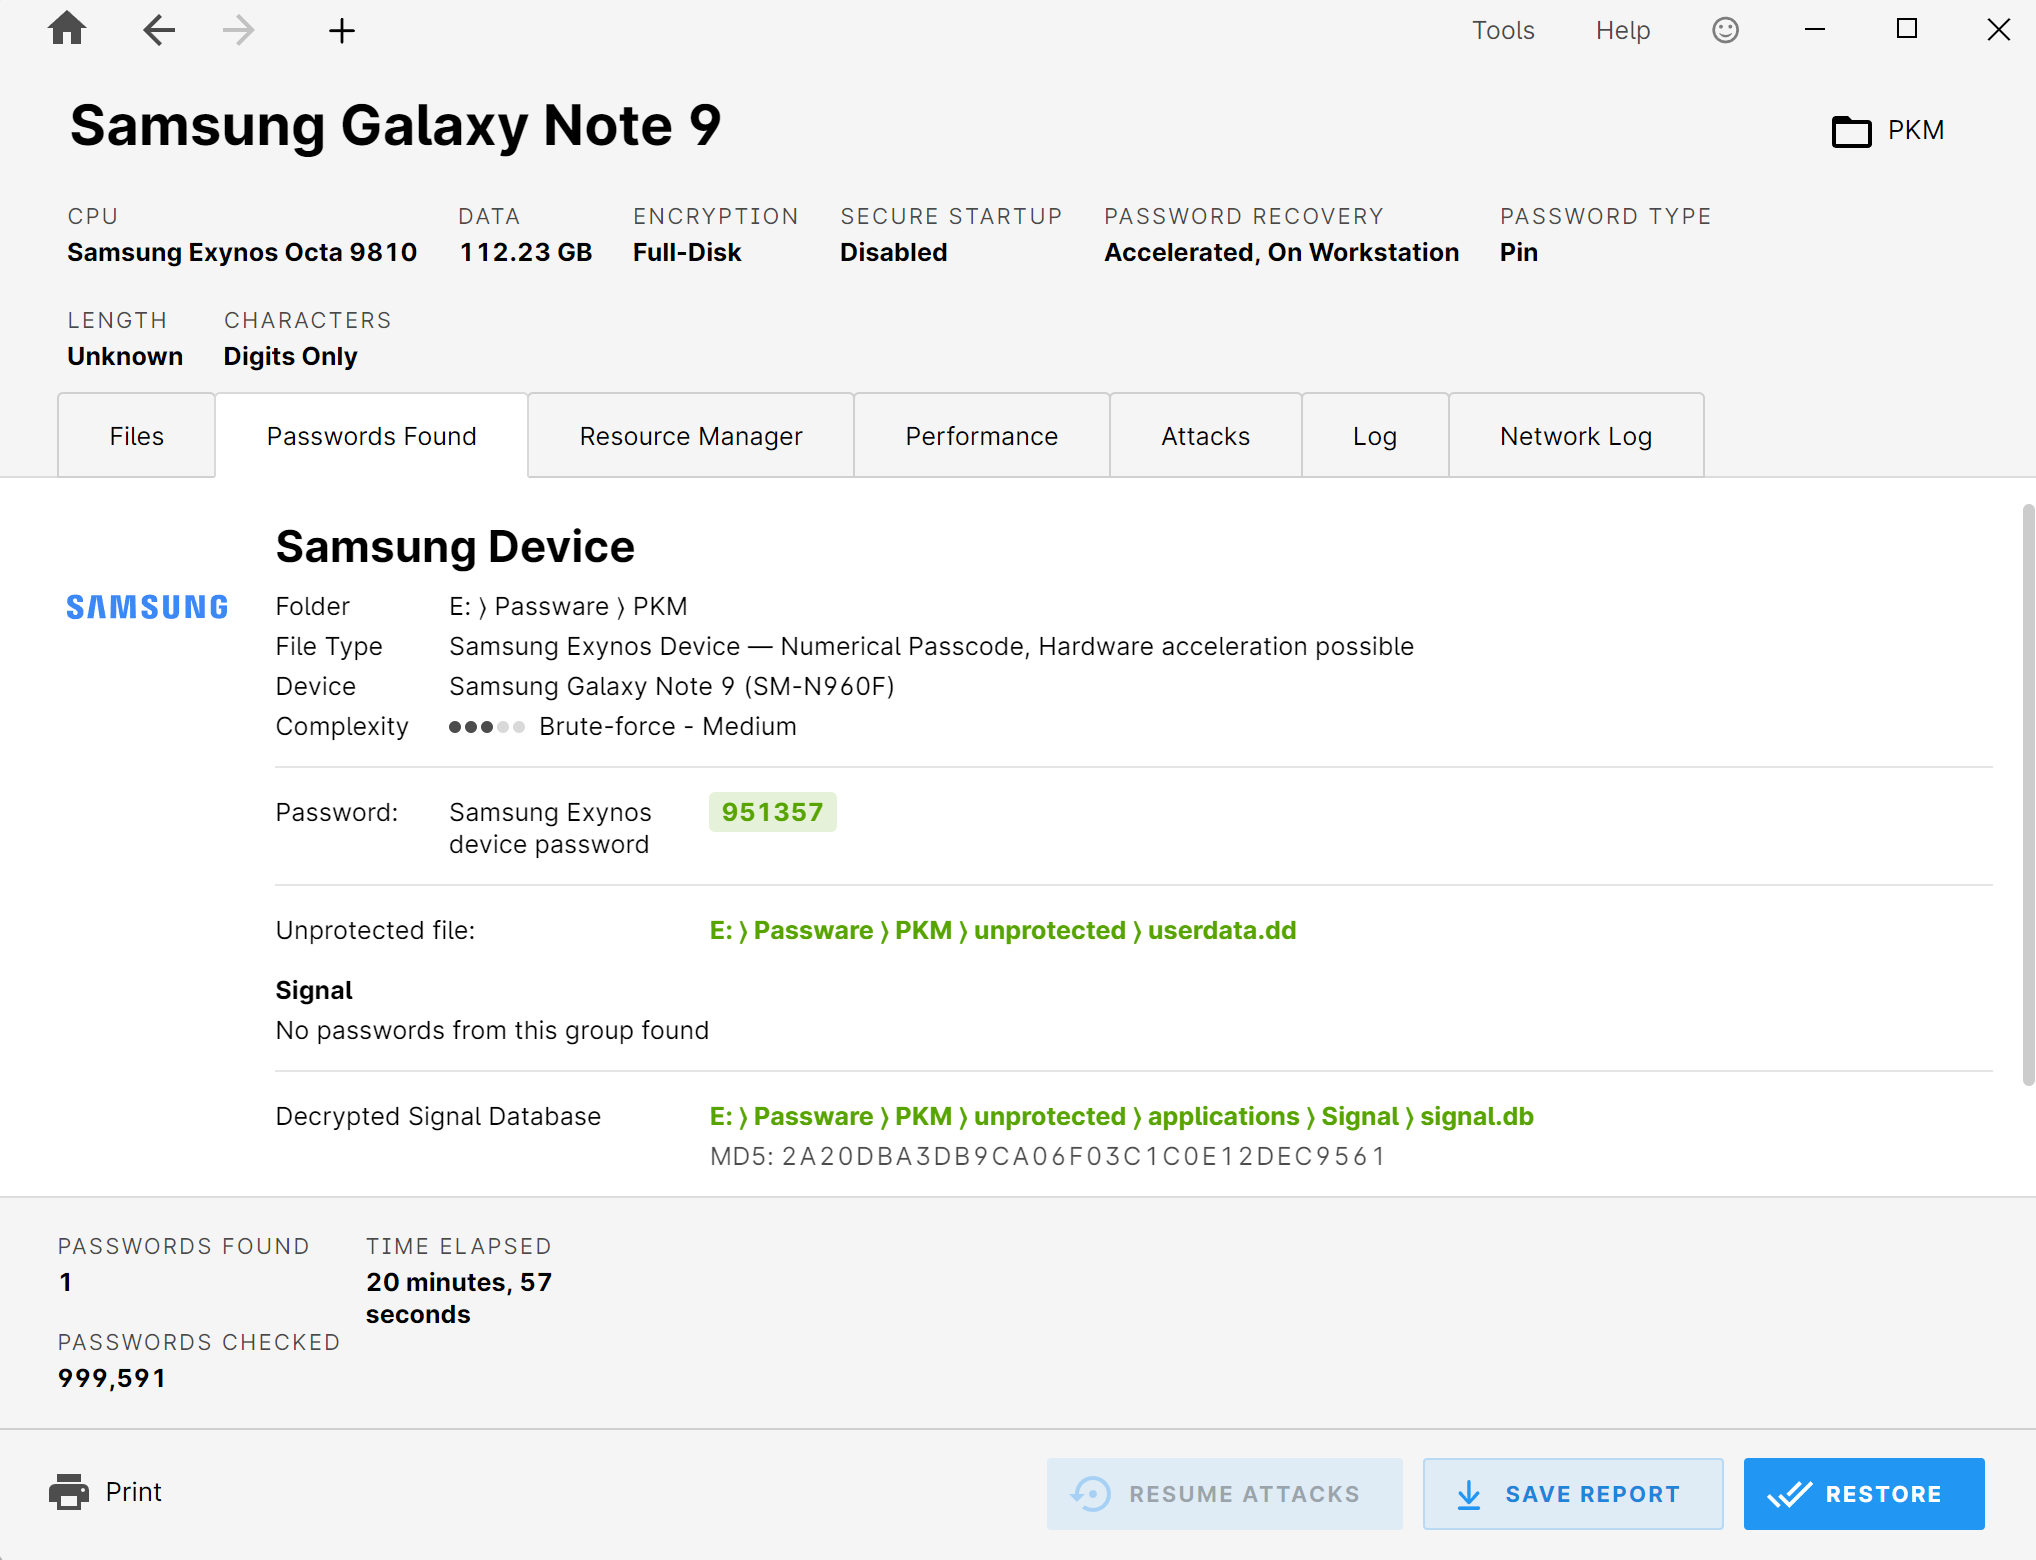
Visualizzazione dei risultati: codice dispositivo individuato, database dei segnali decodificato con valore di verifica MD5, informazioni sulle password verificate e tempo di esecuzione.
Componente aggiuntivo per la decrittografia dei dispositivi
Questo componente aggiuntivo estende le funzionalità di Passware Kit consentendo l'accesso a dispositivi le cui chiavi sono legate all'hardware:
- Volumi BitLocker con TPM o fTPM
- Mac Apple con chip di sicurezza T2 (decodifica delle immagini APFS)
- ThinkPad Lenovo con TPM 2.0 (serie E, L, X, P, T, prodotti dal 2016 al 2020)
- Western Digital My Book e My Passport (dal 2014 al 2024)
- Dischi rigidi Seagate e LaCie (modelli dal 2018 al 2022)
- SSD Transcend con controller SM2320 (dal 2022 al 2025)
Inoltre, è possibile recuperare o reimpostare le password del firmware EFI dei Mac. Il componente aggiuntivo richiede una licenza attiva per Passware Kit Forensic o Ultimate; il produttore specifica che il prodotto è destinato alle autorità e alle aziende con esigenze comprovate e che ogni ordine viene verificato manualmente.
Potenza di calcolo e scalabilità
Gli attacchi alle password richiedono un’elevata potenza di calcolo. Passware supporta le schede grafiche NVIDIA (GTX, Tesla), AMD e Intel Arc con un massimo di dodici GPU per computer; il produttore dichiara un'accelerazione fino a un fattore di 1.200 rispetto al funzionamento esclusivamente con la CPU. Sono inoltre disponibili le tabelle Rainbow.
Due valori di riferimento tratti dal benchmark del produttore illustrano chiaramente la differenza: con BitLocker (AES-256) 7.312 password al secondo su una NVIDIA RTX 4090 contro 7 password al secondo sulla CPU; con FileVault2 su macOS, 117.395 contro 53 password al secondo.
Grazie agli agenti di Passware Kit, è possibile distribuire ulteriormente il carico su più sistemi Windows o Linux, nonché su istanze cloud su Amazon EC2 e Microsoft Azure. Ogni nodo utilizza contemporaneamente più CPU e GPU; il controllo e il monitoraggio avvengono tramite il Resource Manager integrato. Passware Kit Forensic include cinque agenti, mentre Passware Kit Ultimate ne include dieci.
Passware Kit Ultimate, sviluppo e certificazione
Il pacchetto completo
Passware Kit Ultimate riunisce i singoli componenti: Passware Kit Forensic, Passware Kit Mobile, l’add-on Device Decryption, dieci Passware Kit Agents e il Passware Kit Forensic Training. Per le postazioni di lavoro prive di connessione a Internet, il produttore offre inoltre una versione Air-Gapped.
Sviluppo continuo
Secondo quanto dichiarato dalla stessa Passware, l’azienda rilascia quattro aggiornamenti principali all’anno. La versione 2026 v3 del 23 luglio 2026 ha introdotto, tra le altre cose, il recupero diretto del PIN su dispositivi BitLocker protetti da TPM, il supporto per il portachiavi GNOME, regole Hashcat estese e una versione beta nativa per Apple Silicon.
Formazione e certificazione
Con il Passware Certified Examiner (PCE), il produttore offre un corso di autoapprendimento in lingua inglese dedicato alla decodifica delle prove digitali: 16 lezioni video per un totale di oltre dieci ore, un anno di accesso, esame finale con 63 domande e una soglia di superamento dell’80%. Il certificato ha una validità di due anni.
Inserimento nella nostra cassetta degli attrezzi
Passware è lo strumento che utilizziamo per la decrittografia, ovvero per accedere ai dati. La successiva valutazione dei contenuti viene effettuata con gli strumenti di analisi appositamente previsti dai nostri altri partner tecnologici. Questa separazione è intenzionale: ogni fase di lavoro viene eseguita con lo strumento tecnicamente più adatto allo scopo, rimanendo così tracciabile e documentabile singolarmente.
Schede tecniche del produttore
Acquistare Passware tramite LanCologne
Potete acquistare le licenze Passware tramite LanCologne. Vi forniremo consulenza sull’edizione più adatta, sulla compatibilità con la vostra attrezzatura esistente e, se lo desiderate, sull’applicazione pratica nel caso specifico.
Fonte e ulteriori informazioni su:
Passware