
Accès aux éléments de preuve cryptés
Passware permet de déchiffrer des supports de données, des conteneurs, des fichiers et des appareils mobiles : c'est un outil que nous utilisons régulièrement chez LanCologne dans le cadre de nos propres enquêtes médico-légales.
Le chiffrement est depuis longtemps la norme dans les enquêtes
BitLocker sur l'ordinateur portable, FileVault sur le Mac, un conteneur VeraCrypt sur le disque externe, des fichiers Office et des archives protégés par mot de passe, des sauvegardes chiffrées, des téléphones portables verrouillés : Dans presque toutes les procédures, la première question qui se pose au début de l'analyse est de savoir si les données saisies peuvent réellement être rendues lisibles.
C'est précisément là qu'intervient Passware. Depuis 1998, cet éditeur développe des logiciels de récupération de mots de passe et de décryptage de preuves électroniques, et dispose de sites à Mountain View (Californie) et à Tallinn (Estonie). Selon les informations fournies par le fabricant, ses produits sont utilisés aussi bien par les forces de l'ordre et les autorités gouvernementales que par les entreprises.
Nous utilisons Passware dans le cadre de nos propres enquêtes – et nous vous conseillons aussi bien sur son utilisation pratique que sur le choix de la licence adaptée.
Scénarios d'utilisation typiques
- Accès aux supports de données et conteneurs chiffrés en l'absence de mot de passe ou de clé de récupération
- Ouverture de fichiers individuels protégés par mot de passe : documents Office, PDF, archives, fichiers comptables et fichiers de bases de données
- Analyse des gestionnaires de mots de passe et des tréfonds de clés afin de débloquer d'autres accès dans le cadre de cette affaire
- Sauvegarde et analyse de la mémoire vive d'un système en cours d'exécution avant la mise hors tension de l'appareil
- Déverrouillage et extraction de données sur les appareils mobiles
- Accès aux portefeuilles de cryptomonnaies dans le cadre d'enquêtes patrimoniales
- Récupération légale des données de son entreprise après la perte des identifiants d'accès
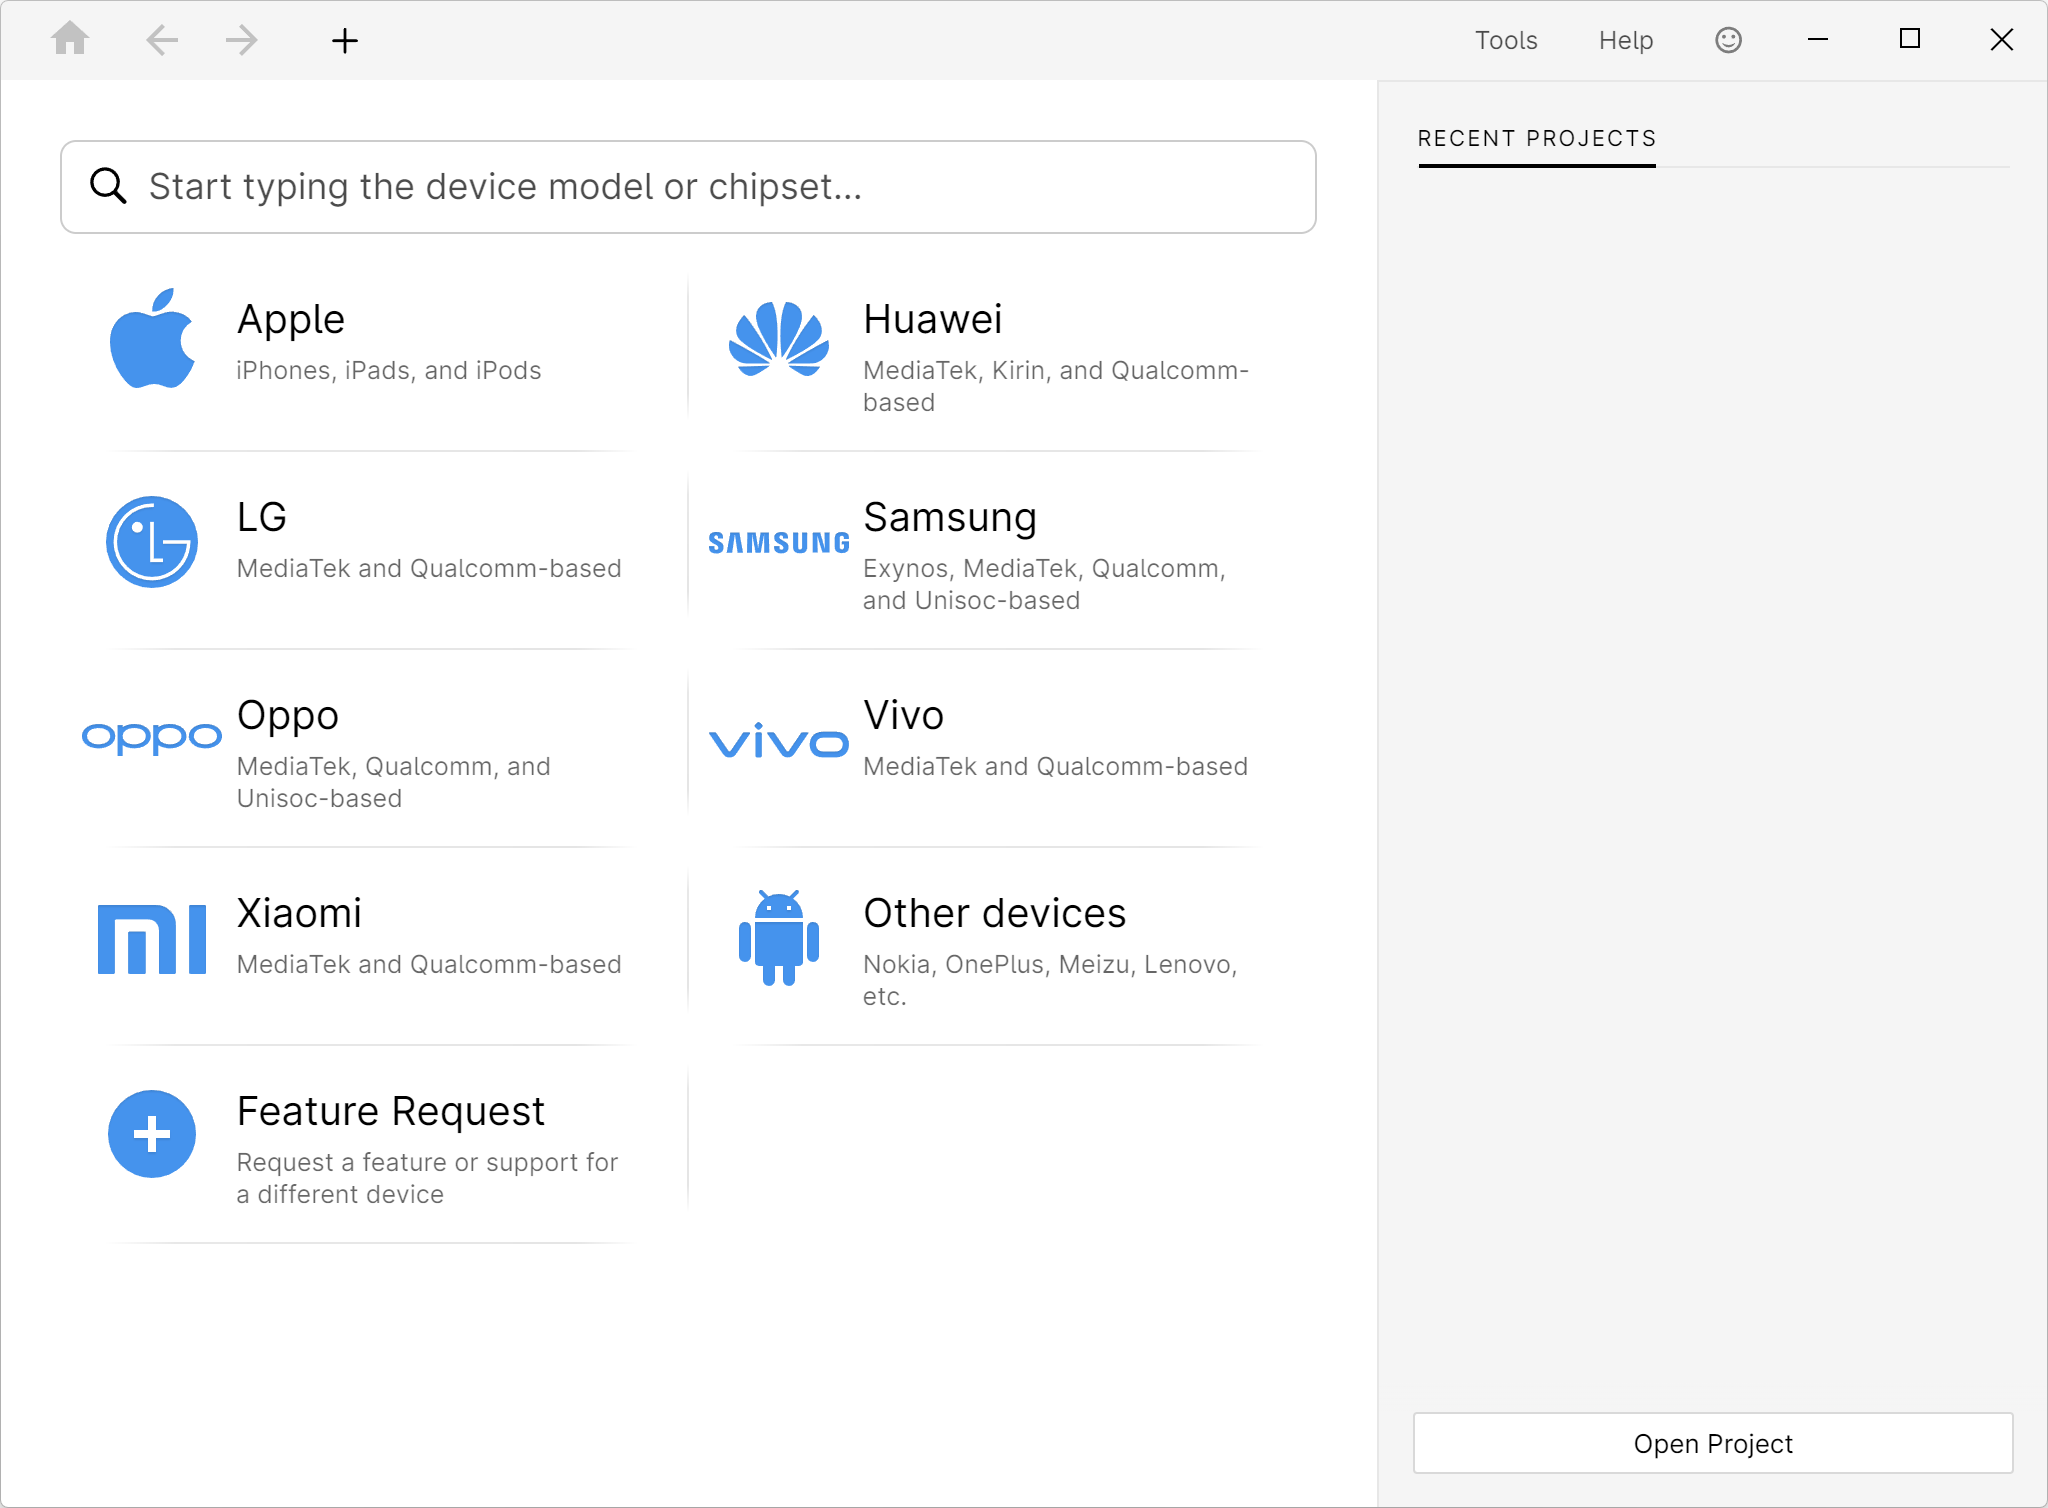
Passware Kit Mobile : accès via le fabricant ou recherche directe par modèle d'appareil et chipset.
Passware Kit Forensic – l'environnement de travail centralisé
Passware Kit Forensic est le produit phare ; il est décrit par son éditeur comme une solution complète permettant de localiser et de décrypter des éléments de preuve électroniques chiffrés. Le logiciel identifie de manière autonome les objets chiffrés dans un ensemble de données, propose la méthode la plus prometteuse dans chaque cas et traite par lots l'ensemble des pièces à conviction.
Fonctionnalités
- Récupération des mots de passe pour plus de 420 types de fichiers et d'objets
- Décryptage de supports de données entièrement chiffrés
- Analyse en temps réel de la mémoire pour l'extraction de données clés
- Traitement par lots de plusieurs fichiers et supports de données en une seule opération
- Détection automatique des objets chiffrés et présélection des vecteurs d'attaque appropriés
- Gestionnaire de ressources pour le contrôle et la surveillance des ressources informatiques
- Répartition de la charge de calcul sur plusieurs systèmes via les agents Passware Kit
- Mises à jour automatiques ; disponibles sous Windows et macOS
Objets pris en charge (sélection)
- Bureau et archives : Word, Excel, PowerPoint, Access, OneNote, Outlook, PDF, ZIP, RAR (2.0 à 7.x), 7-Zip, archives auto-extractibles
- Gestionnaire de mots de passe : 1Password, KeePass, LastPass, Dashlane, Enpass, AxCrypt, Trousseau de macOS
- Comptabilité et bases de données : QuickBooks, Quicken, MS Money, MYOB, FileMaker Pro, applications Lotus
- Portefeuilles de cryptomonnaies : Bitcoin Core, Electrum, Ethereum, Litecoin, Dogecoin, Dash
- Navigateur : Chrome, Firefox, Edge, Safari, Opera
- Comptes utilisateurs : Windows (de NT à Windows 11), macOS, Unix/Linux
- Sauvegardes : Sauvegardes iTunes d'Apple
Supports de données entièrement chiffrés
Passware Kit déchiffre les images de supports de données et de conteneurs entièrement chiffrés, notamment BitLocker et BitLocker To Go, Apple FileVault 2/APFS et Apple DMG, VeraCrypt et TrueCrypt, LUKS et LUKS 2, PGP WDE ou Symantec Endpoint Encryption, McAfee Endpoint Encryption, DriveCrypt, Dell Data Protection, SanDisk PrivateAccess/SecureAccess ainsi que les conteneurs Steganos.
Ce qui est déterminant, c'est l'état du système au moment de la saisie : s'il existe une image mémoire créée alors que le support de données chiffré était monté, Passware en extrait les clés et déchiffre immédiatement le volume, même si le système était verrouillé. Les fichiers de mise en veille (hiberfil.sys) peuvent également contenir des clés. En revanche, si le système est éteint et que le volume est démonté, il ne reste plus que la méthode fastidieuse consistant à forcer le mot de passe.
Cette séquence débouche directement sur une recommandation opérationnelle en matière de criminalistique : la sauvegarde de la mémoire volatile sur le système en cours d'exécution doit être effectuée au début de chaque perquisition, et non à la fin.
Analyse de la mémoire en temps réel et outil de capture de la mémoire au démarrage
Passware Bootable Memory Imager démarre depuis un support USB en mode compatible UEFI et crée des images mémoire d’ordinateurs Windows, Linux et macOS ; les Mac équipés d’une puce T2 ou M sont exclus. Les images sont divisées en segments de 2 Go et enregistrées avec des fichiers journaux. L'analyse de la mémoire qui s'ensuit recherche dans l'image les clés de chiffrement et les identifiants d'accès ; les images mémoire issues d'autres outils peuvent également être importées.
Le fabricant précise expressément que la procédure nécessite une réinitialisation matérielle du système cible et que la présence de clés cryptographiques dans l'image ne peut être garantie.
Passware Kit Mobile – Déverrouiller et extraire les données des appareils mobiles
Passware Kit Mobile extrait et déchiffre les données utilisateur des appareils mobiles. Selon les informations fournies par le fabricant, plus de 1 150 appareils sont pris en charge : les appareils Apple ainsi que les appareils Android, notamment ceux de Samsung, Huawei, LG, Xiaomi, Lenovo, Nokia, Alcatel, Motorola, HTC, Meizu, Oppo, OnePlus, Sony, Vivo et ZTE.
- Contourner ou réinitialiser les codes de verrouillage (motif, code PIN, mot de passe et code alphanumérique)
- Extraction complète du système de fichiers, conforme aux normes médico-légales
- Extraction du trousseau iOS ainsi que des mots de passe de 1Password et Dashlane
- Décryptage des données provenant des comptes Second Space ainsi que de Signal et Wickr
- Accélération de la décodage avec les cartes graphiques NVIDIA, AMD et Intel Arc
- Mode multi-fenêtres permettant de gérer plusieurs appareils simultanément
- Mises à jour trimestrielles avec ajout régulier de nouveaux appareils
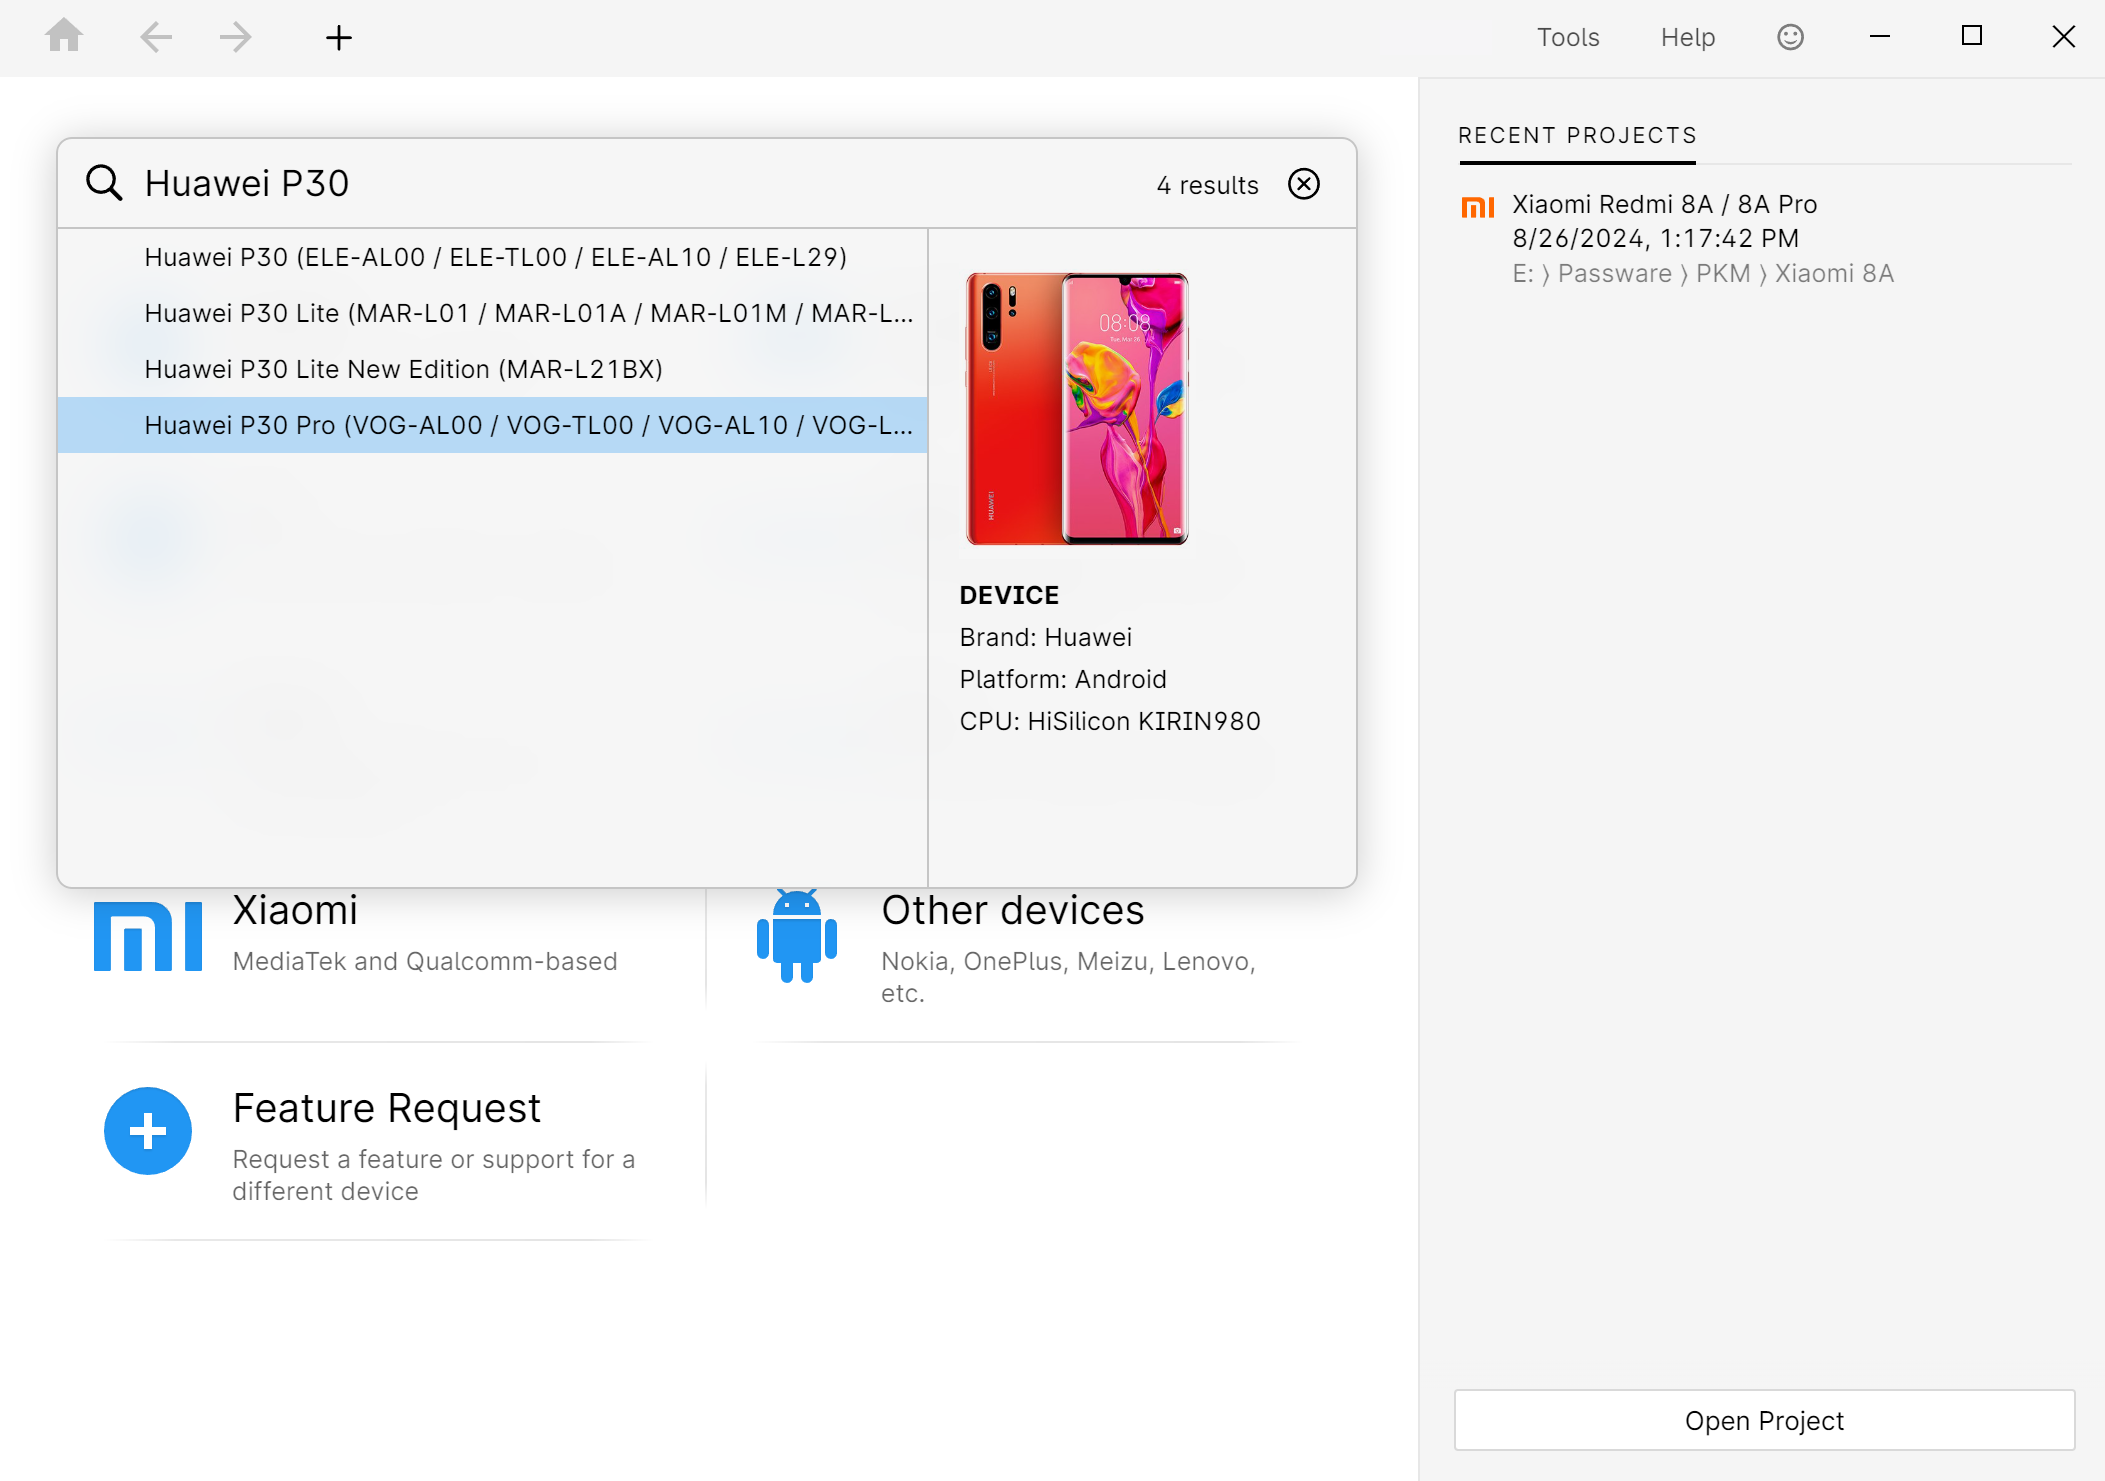
Recherche d'appareils avec liste des résultats et informations sur les appareils – ici, le Huawei P30 avec sa plateforme et son chipset.
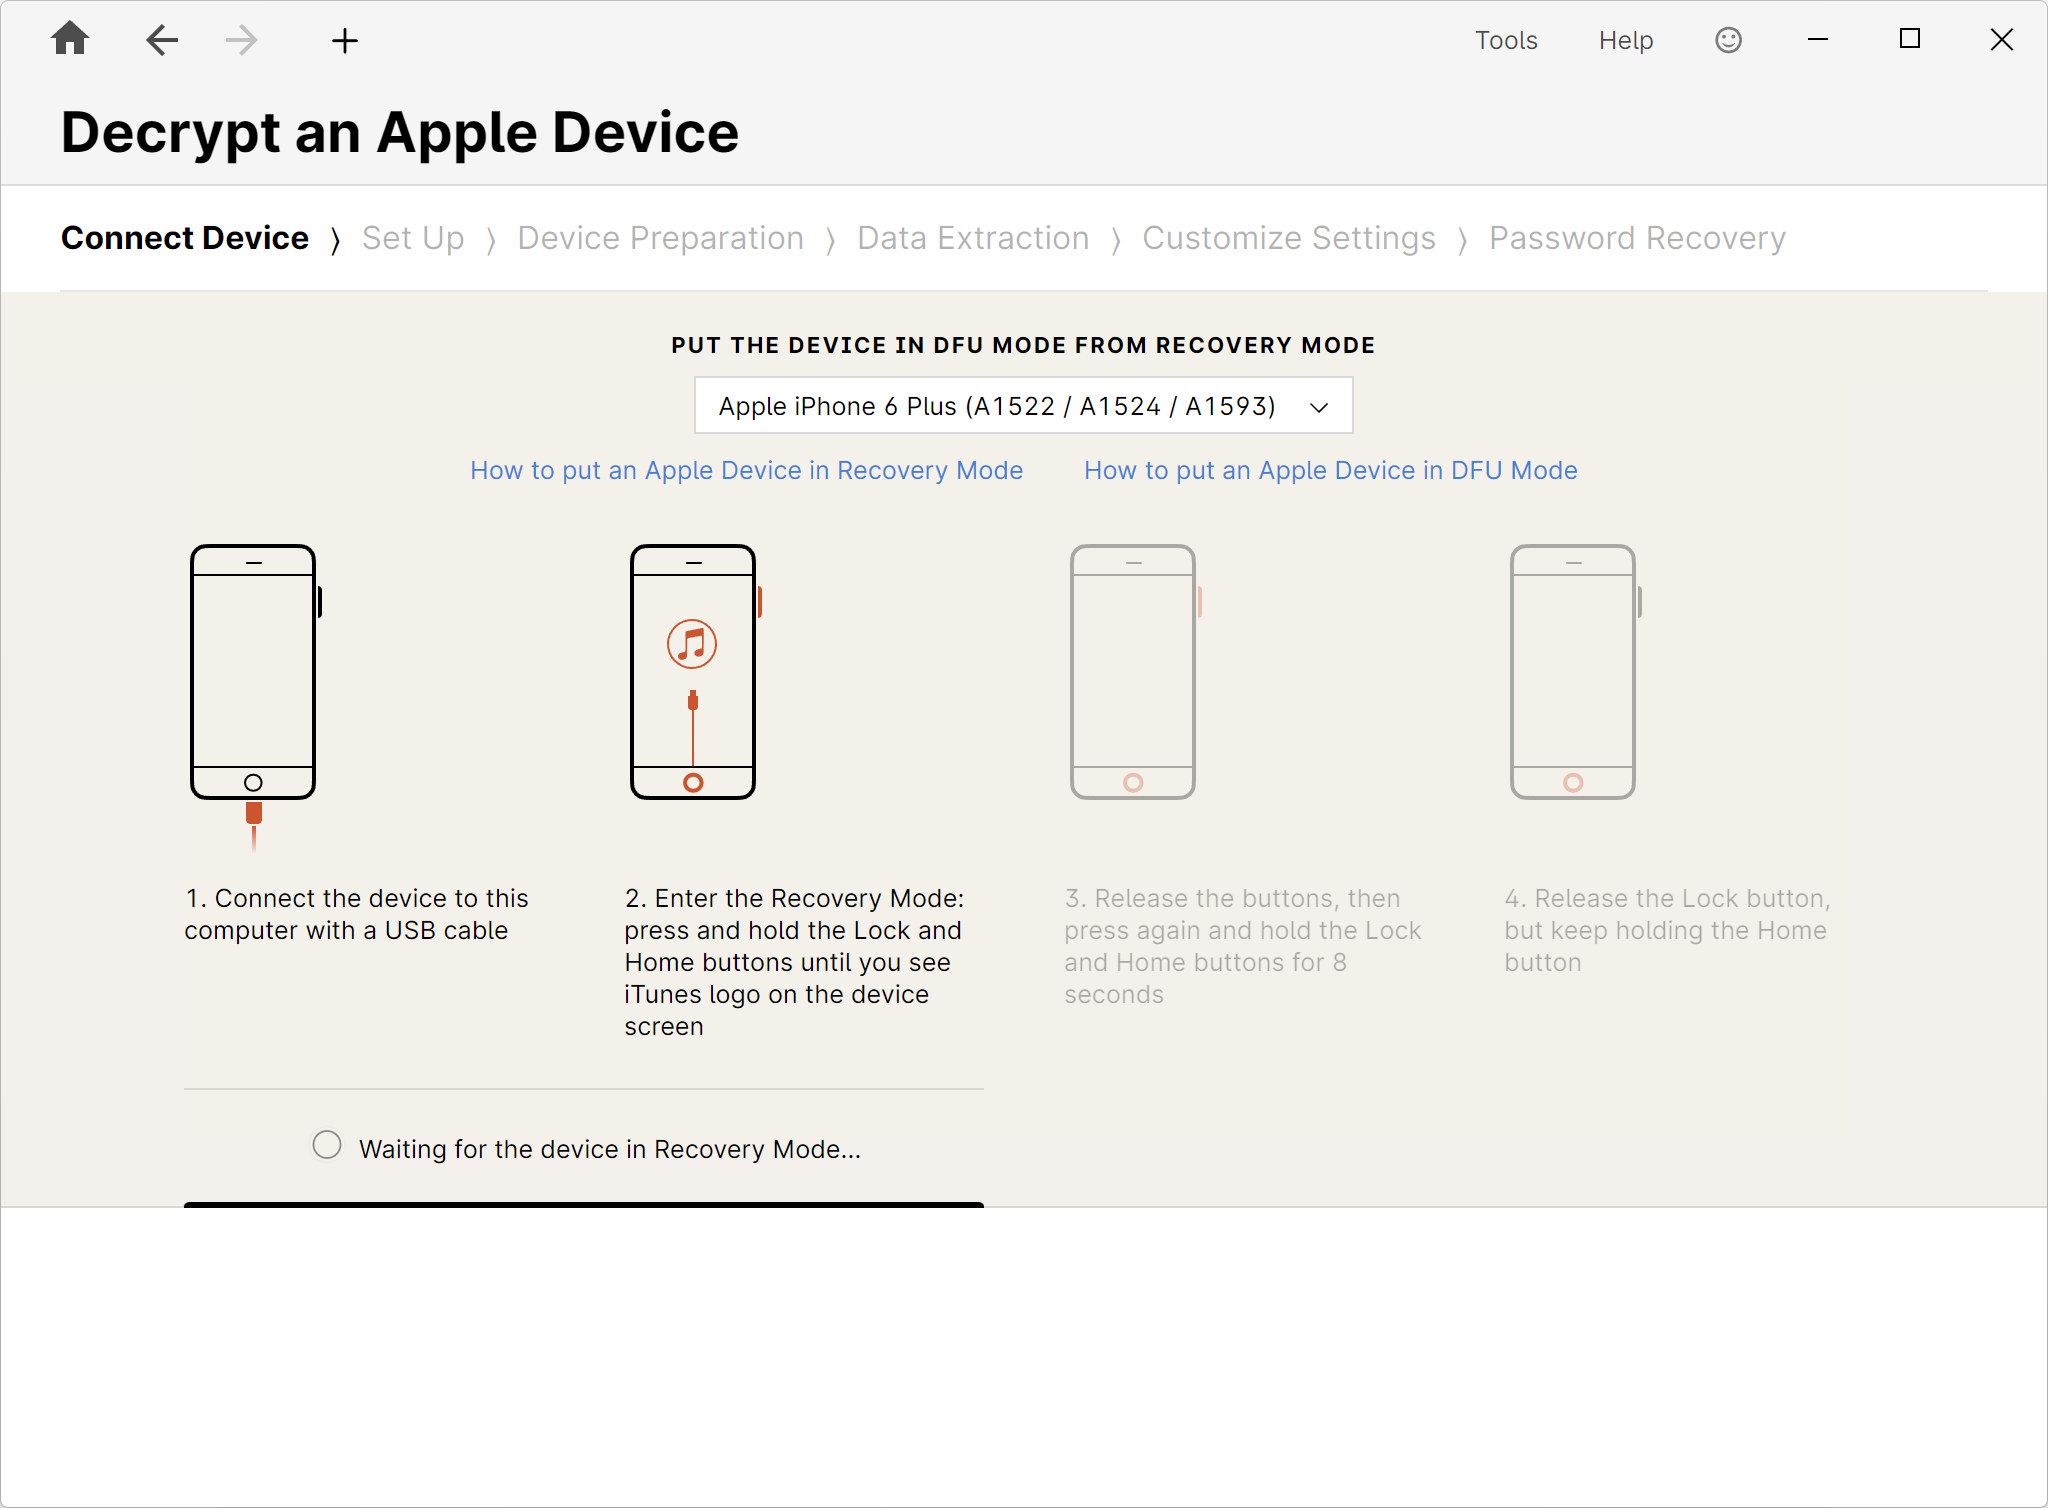
Procédure guidée pour les appareils Apple : connexion, modes de récupération et DFU, extraction, restauration du code.
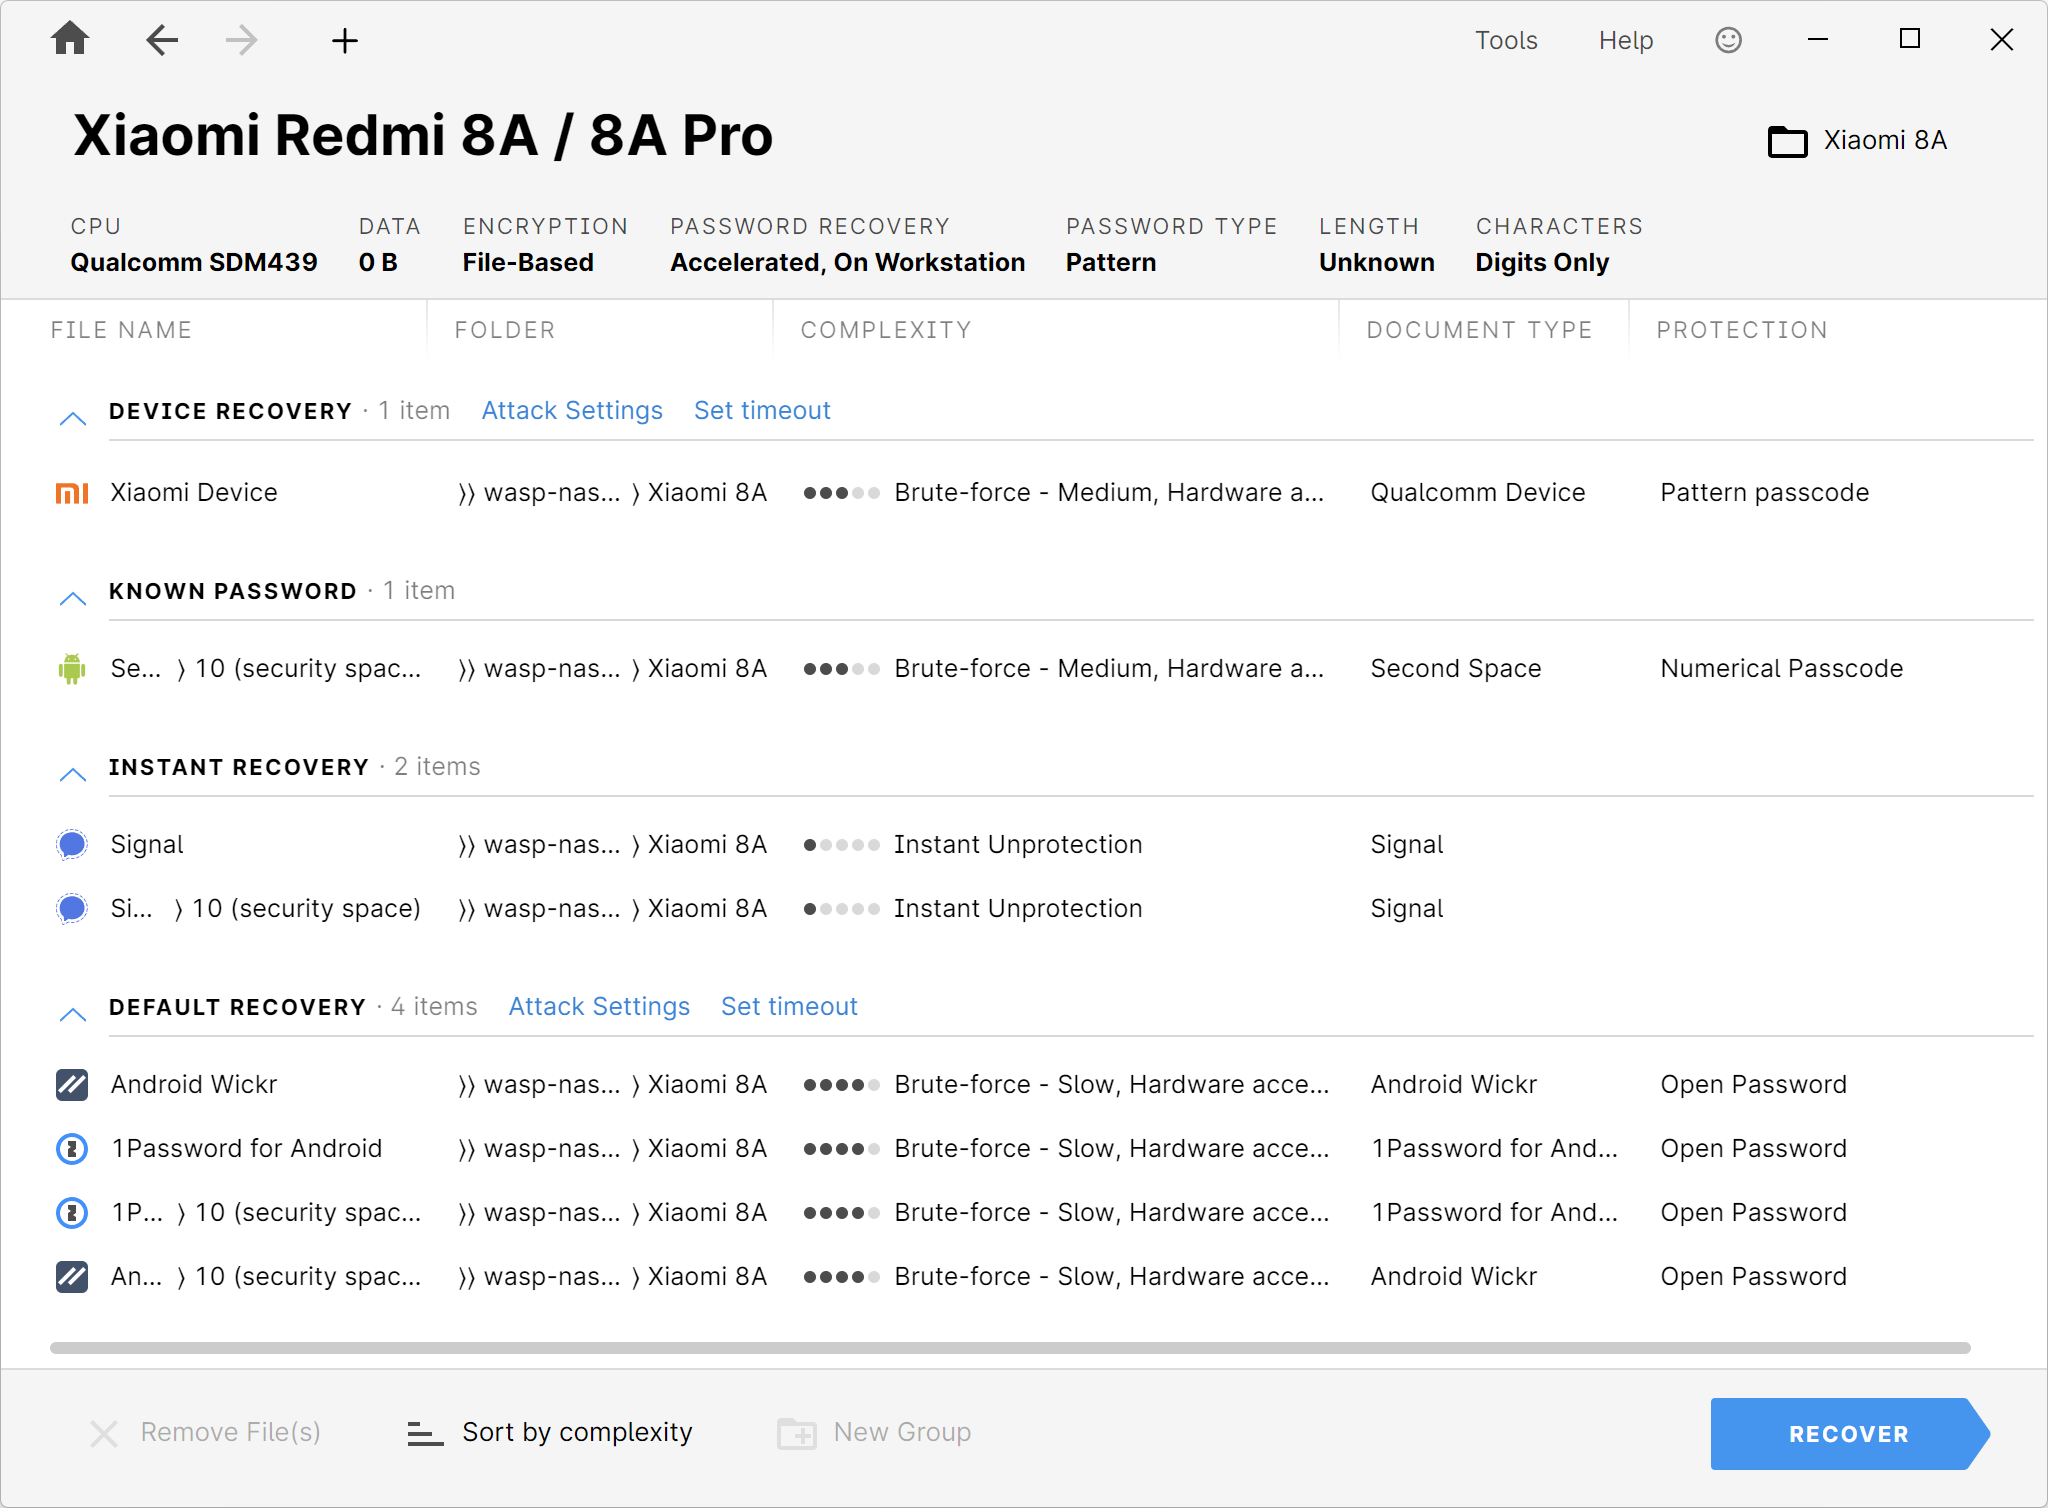
Liste des applications d'un appareil Android : code de l'appareil, espace Second Space, Signal, Wickr pour Android et 1Password – chacune accompagnée d'une note de complexité.
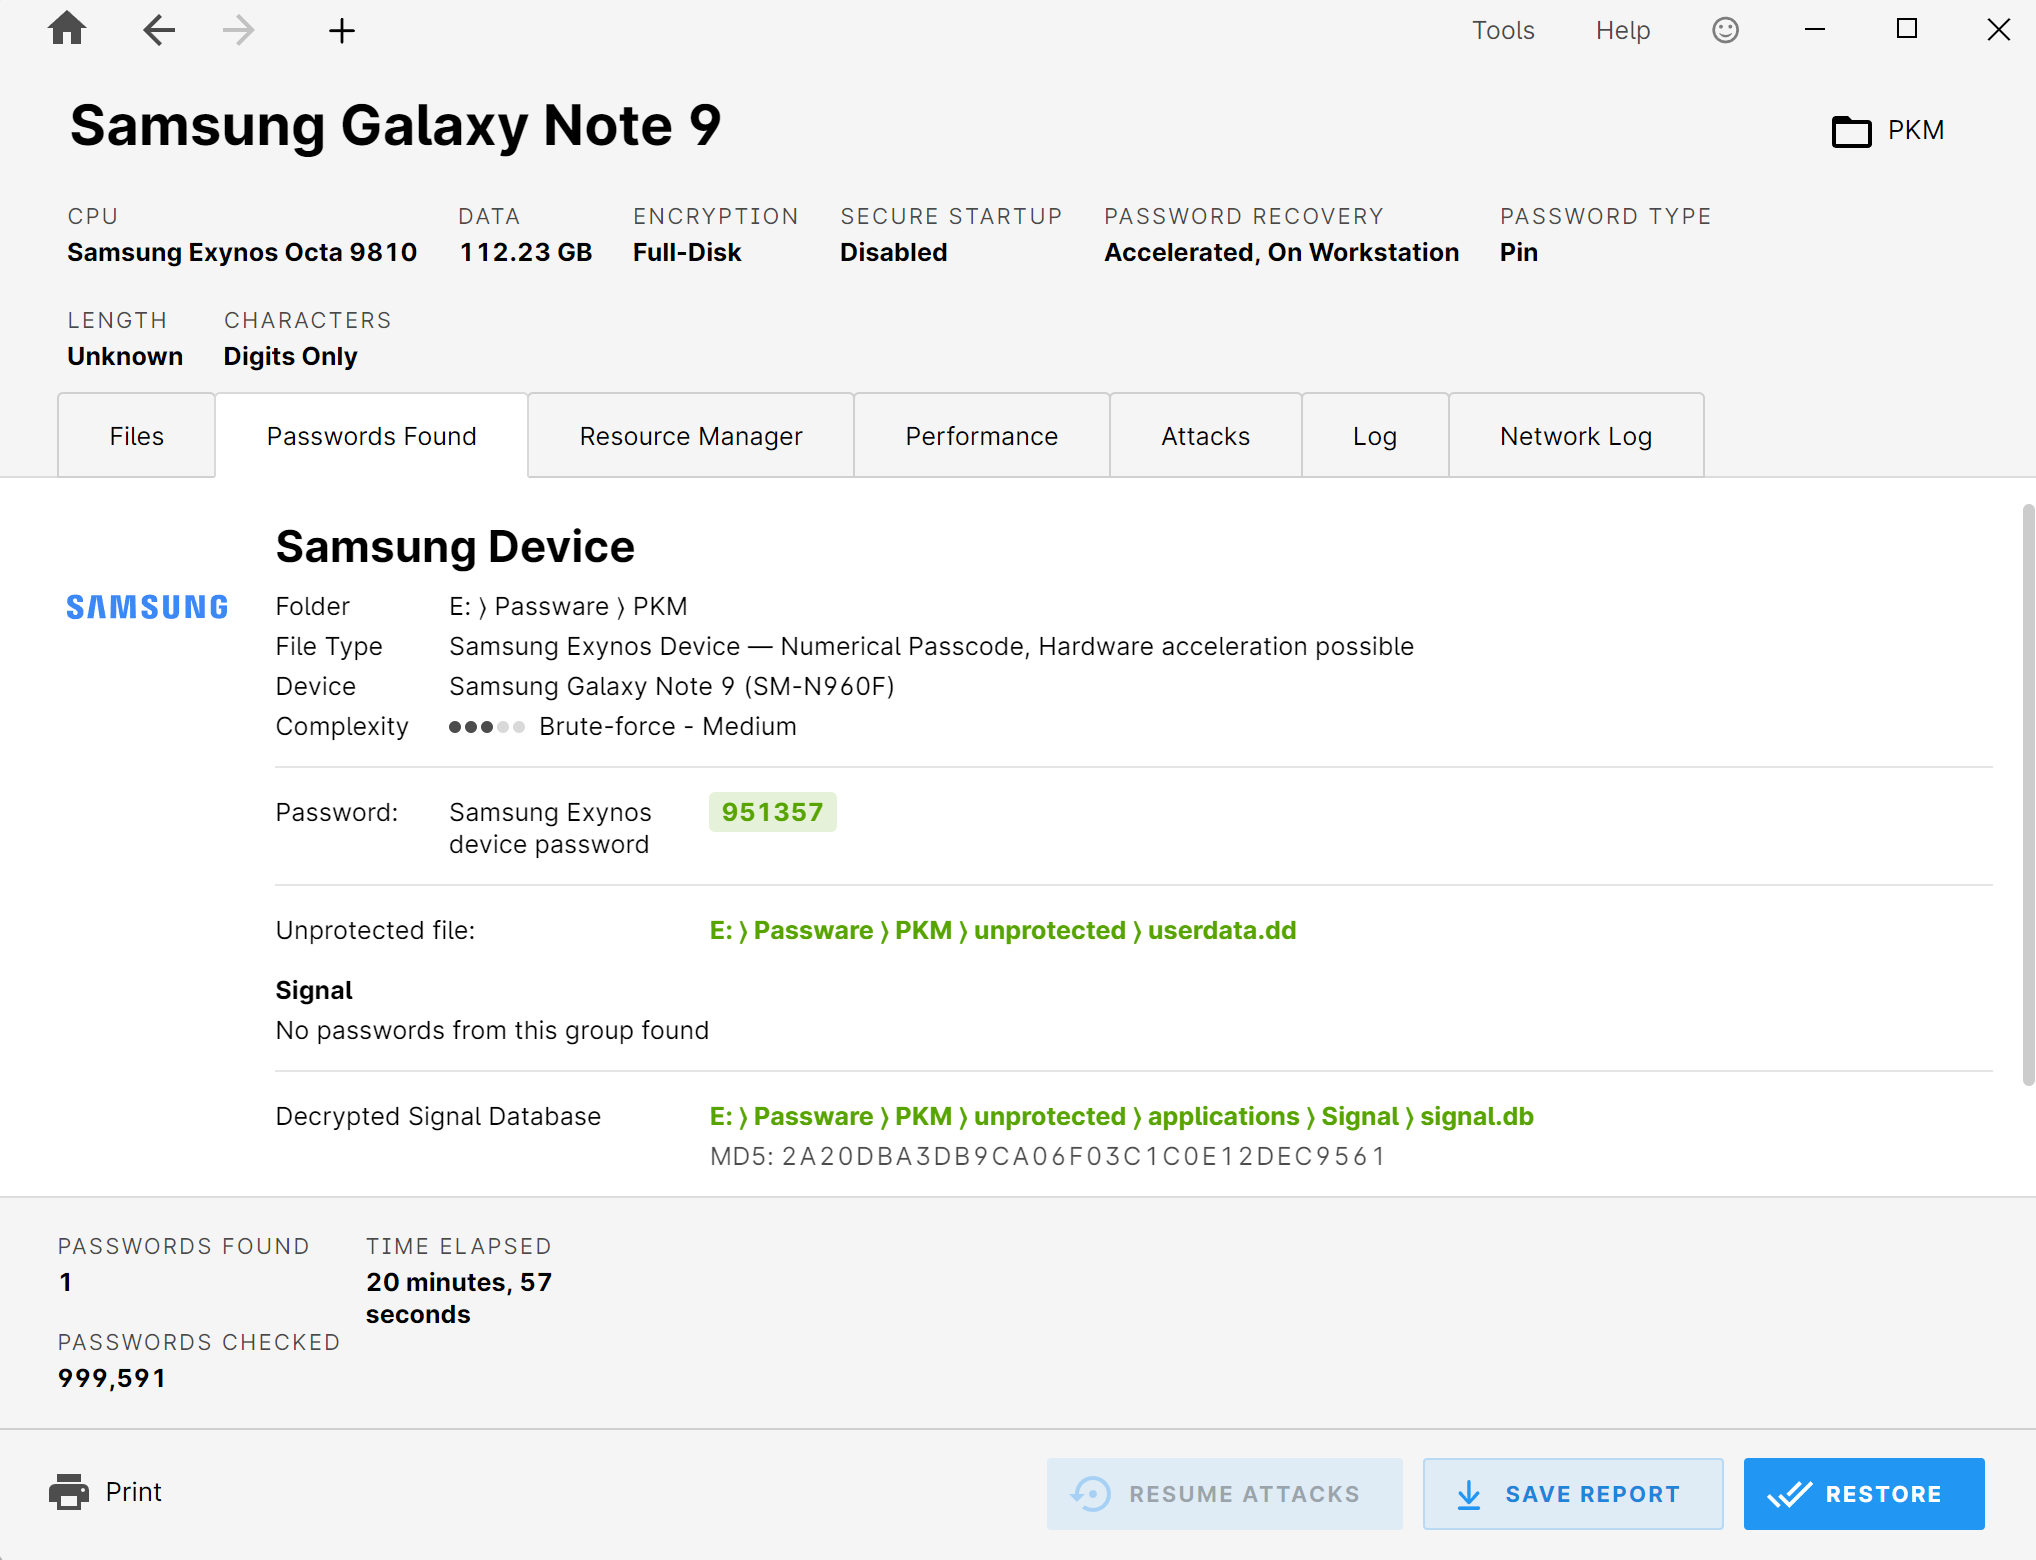
Affichage des résultats : code de l'appareil trouvé, base de données de signaux décryptée avec la valeur de contrôle MD5, informations sur les mots de passe testés et la durée d'exécution.
Module complémentaire de déchiffrement des appareils
Cet add-on étend les fonctionnalités de Passware Kit en permettant d'accéder aux appareils dont la clé est liée au matériel :
- Volumes BitLocker avec TPM ou fTPM
- Mac Apple équipés de la puce de sécurité T2 (décryptage des images APFS)
- ThinkPads Lenovo équipés d'un module TPM 2.0 (séries E, L, X, P et T fabriqués entre 2016 et 2020)
- Western Digital My Book et My Passport (de 2014 à 2024)
- Disques durs Seagate et LaCie (modèles de 2018 à 2022)
- Disques SSD Transcend équipés d'un contrôleur SM2320 (de 2022 à 2025)
De plus, il est possible de récupérer ou de réinitialiser les mots de passe du micrologiciel EFI des Mac. Ce module complémentaire nécessite une licence active pour Passware Kit Forensic ou Ultimate ; le fabricant précise que le produit est destiné aux autorités et aux entreprises justifiant d'un besoin avéré, et que chaque commande fait l'objet d'une vérification manuelle.
Puissance de calcul et évolutivité
Les attaques par force brute nécessitent une puissance de calcul importante. Passware prend en charge les cartes graphiques NVIDIA (GTX, Tesla), AMD et Intel Arc, avec jusqu’à douze GPU par ordinateur ; le fabricant annonce une accélération pouvant atteindre un facteur de 1 200 par rapport à un fonctionnement exclusivement sur CPU. Des tables arc-en-ciel sont également disponibles.
Deux exemples tirés du benchmark du fabricant illustrent cette différence : avec BitLocker (AES-256) 7 312 mots de passe par seconde sur une NVIDIA RTX 4090 contre 7 mots de passe par seconde sur le processeur, et pour macOS FileVault2, 117 395 contre 53 mots de passe par seconde.
Passware Kit Agents permet en outre de répartir la charge sur plusieurs systèmes Windows ou Linux, ainsi que sur des instances cloud chez Amazon EC2 et Microsoft Azure. Chaque nœud utilise simultanément plusieurs processeurs (CPU) et cartes graphiques (GPU) ; le contrôle et la surveillance sont assurés par le gestionnaire de ressources intégré. Passware Kit Forensic comprend cinq agents, tandis que Passware Kit Ultimate en comprend dix.
Passware Kit Ultimate, évolution et certification
L'offre complète
Passware Kit Ultimate regroupe les différents composants suivants : Passware Kit Forensic, Passware Kit Mobile, le module complémentaire Device Decryption, dix Passware Kit Agents ainsi que la formation Passware Kit Forensic. Pour les postes de travail sans connexion Internet, l'éditeur propose en outre une édition « air-gapped ».
Développement continu
Selon ses propres informations, Passware publie quatre mises à jour majeures par an. La version 2026 v3, sortie le 23 juillet 2026, a notamment apporté la récupération directe du code PIN sur les appareils BitLocker protégés par TPM, la prise en charge du trousseau GNOME, des règles Hashcat étendues ainsi qu'une version bêta native pour Apple Silicon.
Formation et certification
Avec le Passware Certified Examiner (PCE), le fabricant propose une formation en autodidacte en anglais consacrée au décryptage des éléments de preuve : 16 leçons vidéo totalisant plus de dix heures, un accès d'un an, un examen final comportant 63 questions et un seuil de réussite fixé à 80 %. Le certificat est valable deux ans.
Place dans notre boîte à outils
Chez nous, Passware est l'outil utilisé pour le décryptage, c'est-à-dire pour accéder aux données. L'évaluation du contenu qui s'ensuit est réalisée à l'aide des outils d'analyse prévus à cet effet par nos autres partenaires technologiques. Cette séparation est voulue : chaque étape du processus est effectuée à l'aide de l'outil le mieux adapté sur le plan technique, ce qui permet de la retracer et de la documenter individuellement.
Fiches techniques du fabricant
Se procurer Passware via LanCologne
Vous pouvez vous procurer des licences Passware via LanCologne. Nous vous conseillons sur l'édition la mieux adaptée, sur la compatibilité avec votre équipement actuel et, si vous le souhaitez, sur son utilisation pratique dans le cadre de votre dossier en cours.
Source & informations complémentaires sous :
Passware