

Acerca de LanCologne
Oficina de peritaje y laboratorio forense especializado en pruebas digitales
LanCologne es una oficina de peritaje especializada y un laboratorio forense con sede en Colonia. Nos dedicamos principalmente a la informática forense, la obtención y el análisis forense de pruebas digitales, así como a la evaluación técnica transparente de situaciones digitales complejas.
Prestamos apoyo a tribunales, fuerzas y cuerpos de seguridad, abogados y defensores penales, empresas, compañías de seguros y particulares en asuntos en los que sea necesario preservar, reconstruir, verificar o clasificar técnicamente las huellas digitales.
En este sentido, no entendemos la informática forense como la recopilación lo más exhaustiva posible de datos digitales. Lo fundamental es recabar, mediante métodos adecuados, la información relevante para una cuestión concreta, verificarla técnicamente y evaluar de forma transparente su valor probatorio real.
Experiencia en informática forense
Gestión de casos forenses desde 2015
LanCologne lleva trabajando en el ámbito de la informática forense desde 2015. Durante este tiempo, se han analizado las más diversas pruebas digitales y cuestiones técnicas, desde teléfonos inteligentes y sistemas informáticos, pasando por soportes de datos y datos en la nube, hasta casos complejos en los que ha sido necesario cotejar información procedente de varias fuentes digitales.
Nuestros clientes proceden tanto del ámbito institucional como del privado y empresarial. Entre ellos se encuentran, entre otros, los tribunales y el poder judicial, las fuerzas del orden, abogados y defensores penales, empresas, compañías de seguros y particulares.
Los requisitos varían considerablemente. Mientras que en un procedimiento, por ejemplo, la autenticidad o la datación de un único artefacto digital pueden ser decisivas, otras investigaciones requieren la reconstrucción de secuencias complejas de acontecimientos a partir de varios dispositivos y fuentes de datos. Este trabajo práctico basado en casos reales constituye la base de nuestra forma de trabajar actual.
Cualificación y formación continua
La informática forense está en constante evolución. Los sistemas operativos, los métodos de cifrado, los sistemas de archivos, las plataformas móviles, los servicios en la nube y las aplicaciones cambian continuamente. Por ello, para llevar a cabo una investigación técnicamente sólida es necesario, además de la experiencia práctica, una formación continua.
Entre nuestras cualificaciones se incluyen, entre otras:
- IT Forensic Mobil Expert – TÜV Rheinland (certificado n.º 2948573, válido hasta febrero de 2027)
- Experto en informática forense de Windows – TÜV Rheinland (certificado n.º 2958376, válido hasta febrero de 2027)
- Certificación MOBILedit Forensic Professional (válida indefinidamente)
- Examen de certificación OSF Triage (OSForensics)
- Socio de formación certificado de Belkasoft y SUMURI Socio Premium
- Cualificaciones especializadas y experiencia práctica en el ámbito de la informática forense móvil
- Experiencia en el análisis forense de sistemas digitales de Apple, Windows, Android y otros.
- formación continua y perfeccionamiento profesional periódicos
Ambos certificados están a disposición del público: Certificado en Certipedia (TÜV Rheinland)
Además, nos mantenemos al día de forma continua con los nuevos métodos forenses, los cambios en los sistemas operativos y el desarrollo de artefactos digitales. Para nosotros, la cualificación no es un estado que se alcanza una vez por todas, sino un proceso continuo.
Laboratorio forense propio en Colonia
Las pruebas digitales permanecen bajo nuestro control
Los análisis forenses se llevan a cabo en nuestro propio laboratorio de Colonia. Esto nos permite realizar las etapas fundamentales de la recogida de pruebas, la reconstrucción de datos y el análisis forense dentro de nuestra propia infraestructura técnica.
En función del objeto de estudio, se dispone, entre otras cosas, de puestos de trabajo y procedimientos especializados para:
- Investigación forense móvil
- Informática forense
- copia de seguridad forense de soportes de datos
- Recuperación de datos
- Análisis de memorias USB y soportes de almacenamiento
- Métodos «chip-off» y JTAG
- copia de seguridad forense con protección contra escritura
- Análisis aislado de dispositivos móviles
Entre ellos se incluyen, entre otros, estaciones de bloqueo de escritura, blindaje de Faraday, así como puestos de trabajo especializados para la recuperación de datos y procedimientos de análisis basados en hardware.
El material de análisis permanece bajo nuestra responsabilidad durante todo el proceso de tratamiento y no se transmite a terceros. Cada cliente recibe de nuestra parte un acuerdo de confidencialidad (NDA) por escrito. Especialmente en el caso de datos sensibles o relevantes como prueba, consideramos que el tratamiento controlado del material de análisis es una parte esencial del trabajo forense.
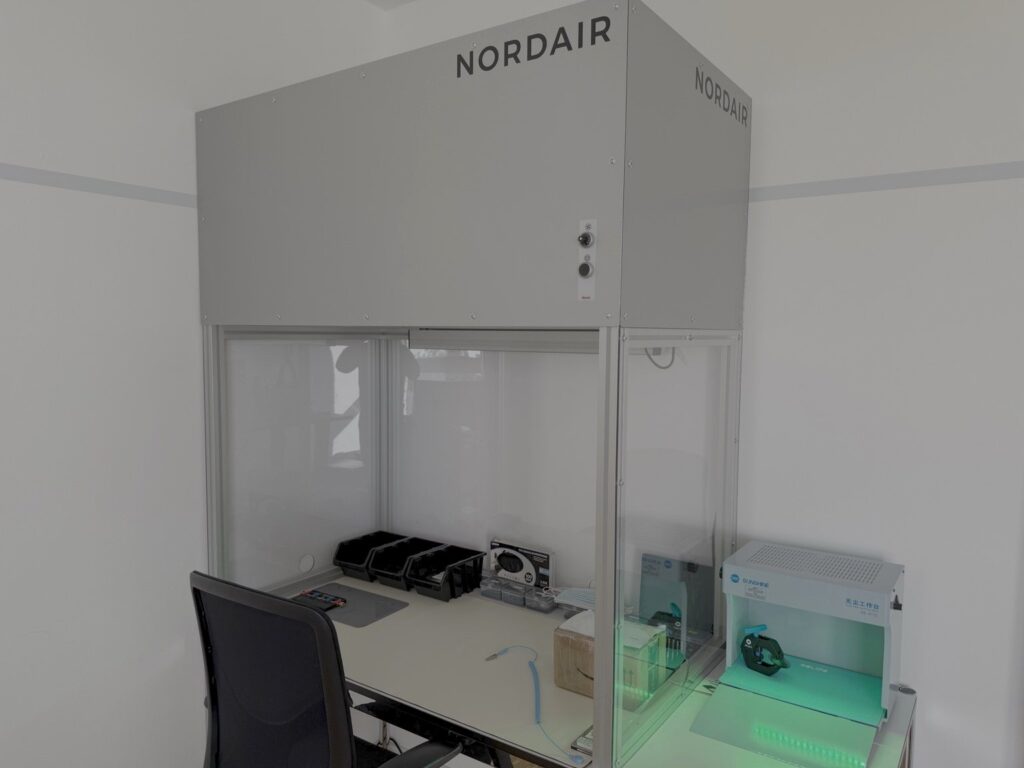
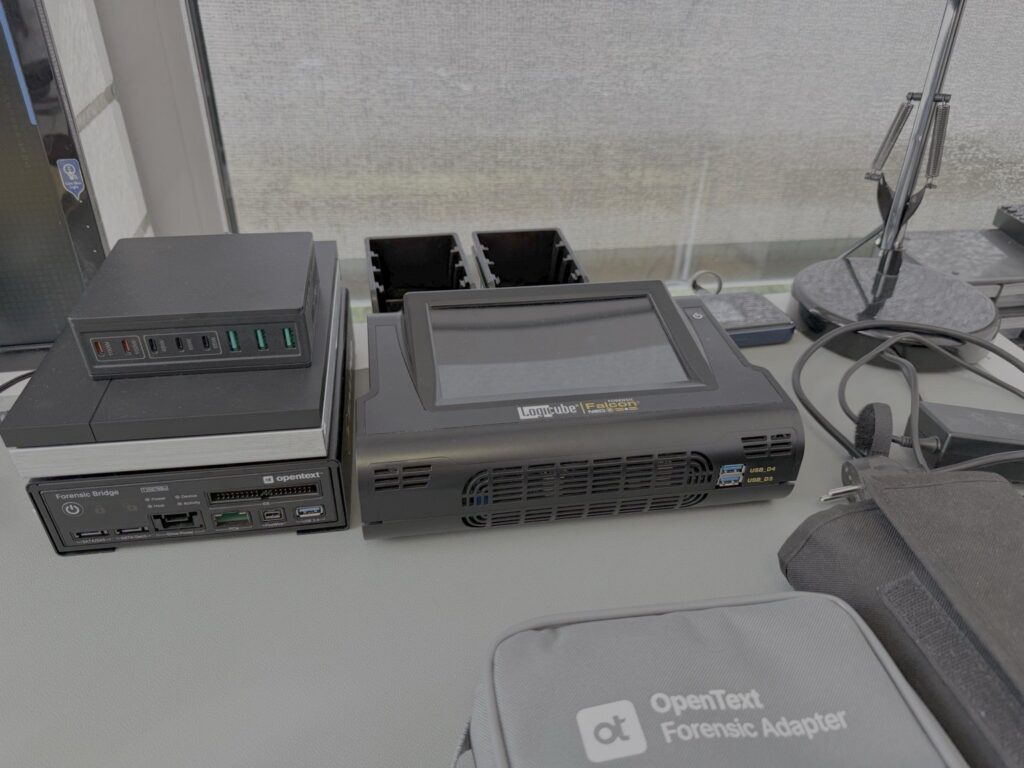
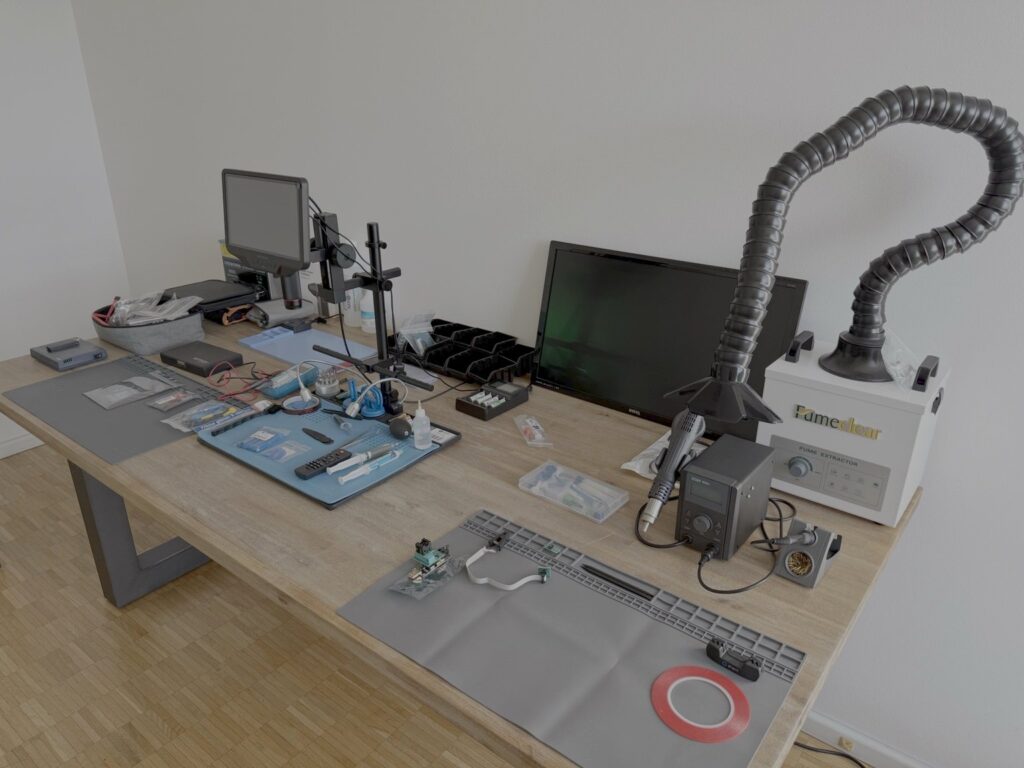
Las imágenes proceden de nuestro laboratorio de Colonia. En ellas se puede ver la mesa de trabajo de sala limpia para la recuperación de datos, los bloqueadores de escritura de hardware y los sistemas de imagen para la copia de seguridad forense, así como el puesto de trabajo de electrónica para el análisis de hardware. En una página específica describimos cuáles son las distintas áreas de trabajo y para qué sirven.
Nuestra forma de trabajar
Transparente, abierto a cualquier resultado e independiente
Una investigación forense comienza con una pregunta, no con un resultado deseado. Nuestra tarea consiste en determinar los hechos que pueden comprobarse técnicamente y evaluar su relevancia.
Se analizan los elementos relevantes para cada encargo de investigación, independientemente de si confirman o refutan una hipótesis de trabajo inicial. Para ello, distinguimos entre hechos comprobables técnicamente, conclusiones que pueden deducirse de forma verifiable a partir de ellos y suposiciones que no pueden demostrarse a partir de los datos disponibles.
La ausencia de pruebas también puede constituir un resultado relevante de la investigación. Cuando las huellas digitales disponibles no permiten extraer una conclusión fiable, se señala este límite.
Conservación de pruebas digitales y cadena de custodia
En las investigaciones relacionadas con las pruebas, no solo es relevante el resultado de la investigación. Igualmente importante es la cuestión de cómo se ha tratado una prueba digital y sobre qué base de datos se ha llegado a una conclusión.
Por lo tanto, en función del encargo, documentamos, entre otras cosas:
- Recepción y estado del material de análisis
- Identificación de dispositivos y soportes de datos relevantes
- Entregas y fases del proceso
- métodos de seguridad utilizados
- Valores de integridad o valores hash, siempre que sea técnicamente posible
- Herramientas forenses utilizadas y sus versiones
- pasos fundamentales del análisis
- limitaciones técnicas
- hallazgos relevantes
El objetivo es lograr una cadena de investigación lo más transparente posible, desde la recepción de las pruebas digitales hasta su evaluación técnica.
No es la herramienta la que determina la calidad de un examen
En nuestro trabajo utilizamos diversas soluciones especializadas de hardware y software forense. La elección de la herramienta depende del objeto de la investigación y de la cuestión que se plantee.
El software forense puede extraer datos, estructurarlos y hacerlos analizables. Sin embargo, no sustituye a la evaluación técnica de un hallazgo. Por ello, en caso de resultados relevantes o contradictorios, se pueden revisar adicionalmente los archivos, las bases de datos, los metadatos y las estructuras del sistema subyacentes, y contrastar los resultados con otras fuentes de datos.
La calidad de un análisis forense no depende del número de productos de software disponibles, sino de la metodología, la verificación técnica y la interpretación comprensible de los resultados.
Desde la custodia hasta la tasación pericial
Uno de los puntos fuertes de LanCologne es la combinación de diferentes disciplinas técnicas. En función del objeto de estudio, podemos llevar a cabo diversas etapas dentro de un proceso de investigación coherente:
- Admisión de pruebas
- Copia de seguridad forense
- Reconstrucción de datos
- Análisis técnico
- Correlación entre diferentes fuentes de datos
- Evaluación de los resultados
- Documentación o informe pericial
Esta conexión puede resultar especialmente importante cuando el objeto de investigación presenta daños técnicos o cuando es necesario reconstruir los datos antes de que sea posible realizar el análisis forense propiamente dicho.
Actividad pericial
Explicar los aspectos técnicos de forma clara y comprensible
Las pruebas digitales pueden ser técnicamente complejas. Por ello, la tarea de un perito no consiste únicamente en encontrar rastros digitales. Los datos obtenidos deben documentarse de tal forma que el proceso de investigación, los resultados y las conclusiones técnicas sean comprensibles.
En función del encargo, elaboramos:
- documentación técnica de investigación
- informes de peritaje forense
- informes periciales
- informes forenses informáticos detallados
Para ello, nos aseguramos de que exista una clara distinción entre los resultados técnicos y su interpretación.
Transmitir conocimientos
Seminarios e intercambio profesional
La experiencia práctica adquirida en la resolución de casos también se plasma en nuestras actividades de formación y seminarios. LanCologne imparte conocimientos sobre ámbitos seleccionados de la informática forense y la informática móvil, y aborda tanto los métodos de investigación consolidados como los últimos avances técnicos.
La enseñanza de los métodos forenses es, al mismo tiempo, una parte importante de nuestro propio trabajo profesional: los métodos deben poder explicarse de forma comprensible, justificarse técnicamente y someterse a un análisis crítico.
Entre sus actividades se incluye también la docencia sobre análisis forense de macOS, iOS y watchOS.
Nuestras áreas de especialización
Nuestro trabajo abarca, en particular:
Investigación forense móvil
Copia de seguridad y análisis forense de dispositivos iPhone, iPad y Android, así como de las fuentes de datos asociadas a ellos.
Informática forense
Análisis de sistemas Windows, macOS y Linux, soportes de datos, sistemas de archivos y elementos del sistema.
Análisis forense en la nube
Copia de seguridad y análisis de los datos relevantes en la nube, y correlación con los dispositivos locales y las actividades de los usuarios.
Conservación de pruebas digitales
Copia de seguridad fiable de los objetos de investigación digitales, teniendo en cuenta la integridad y la documentación.
Recuperación y reconstrucción de datos
Recuperación técnica y reconstrucción de datos a partir de soportes de almacenamiento dañados, ya sea de forma lógica o física, en la medida en que sea técnicamente posible.
Informe pericial
Evaluación técnica de cuestiones digitales y presentación clara de los resultados para asuntos judiciales y extrajudiciales.
Otras cualificaciones técnicas
Nuestra experiencia técnica no se limita a la informática forense. Gracias a nuestros muchos años de actividad en el sector de las tecnologías de la información, contamos además con cualificaciones y experiencia, entre otros, en los ámbitos de la tecnología de redes, los sistemas de cortafuegos, las infraestructuras WLAN y la seguridad informática. Entre ellas se incluyen, o se han incluido, las certificaciones específicas de fabricante Ubiquiti Enterprise Wireless Admin, Ubiquiti Broadband Wireless Admin, Certified Siklu Master y LANCOM Certified Specialist WLAN (2015-2017).
Estos conocimientos complementan nuestro trabajo forense, especialmente en aquellos casos en los que es necesario incluir componentes de red, infraestructura o seguridad en la evaluación técnica. Sin embargo, actualmente nuestra actividad se centra claramente en la informática forense, la preservación de pruebas digitales, la pericia y la reconstrucción de datos.
LanCologne – Informática forense de Colonia
Nuestro objetivo no es prometer un resultado concreto para cada cuestión. Nuestro objetivo es analizar los hechos digitales con métodos técnicos adecuados y exponer de forma clara y comprensible qué se puede determinar a partir de las huellas digitales disponibles —y qué no—. Esta forma de trabajar constituye la base de nuestra actividad como oficina de peritos y laboratorio forense.
¿Desea que se investigue un caso relacionado con el ámbito digital?
No dude en explicarnos primero cuál es la situación inicial y cuál es su consulta. Sobre esta base, podremos evaluar qué opciones de investigación son adecuadas y qué documentos o pruebas se necesitan para ello.