

Informazioni su LanCologne
Studio di periti e laboratorio forense per le prove digitali
LanCologne è uno studio di periti specializzato e un laboratorio forense con sede a Colonia. La nostra attività si concentra sull’informatica forense, sul recupero e l’analisi forense di prove digitali, nonché sulla valutazione tecnica trasparente di casi digitali complessi.
Forniamo assistenza a tribunali, autorità di polizia giudiziaria, avvocati e difensori, aziende, compagnie assicurative e privati in casi in cui sia necessario acquisire, ricostruire, verificare o classificare in modo professionale le tracce digitali.
A tal proposito, non intendiamo l’informatica forense come una raccolta il più possibile esaustiva di dati digitali. È fondamentale acquisire le informazioni rilevanti per una questione concreta utilizzando metodi adeguati, verificarne la validità tecnica e valutarne in modo trasparente l’effettivo valore probatorio.
Esperienza nell’informatica forense
Gestione di casi forensi dal 2015
LanCologne opera nel settore della digital forensics dal 2015. In questo periodo sono state esaminate le più svariate prove digitali e problematiche tecniche: dagli smartphone e dai sistemi informatici ai supporti dati e ai dati cloud, fino a casi complessi in cui è stato necessario incrociare informazioni provenienti da diverse fonti digitali.
I nostri clienti provengono sia dal settore istituzionale che da quello privato ed economico. Tra questi figurano, tra l’altro, tribunali e autorità giudiziarie, forze dell’ordine, avvocati e difensori penali, aziende, compagnie assicurative e privati.
I requisiti variano notevolmente. Mentre in un procedimento, ad esempio, può essere determinante l’autenticità o la datazione di un singolo reperto digitale, altre indagini richiedono la ricostruzione di sequenze complesse di eventi basate su più dispositivi e fonti di dati. Questo lavoro pratico basato su casi concreti costituisce la base del nostro attuale modo di operare.
Qualifica e formazione continua
La scienza forense digitale è in continua evoluzione. I sistemi operativi, i metodi di crittografia, i sistemi di file, le piattaforme mobili, i servizi cloud e le applicazioni cambiano costantemente. Un’indagine scientificamente attendibile richiede quindi, oltre all’esperienza pratica, anche una formazione continua.
Tra le nostre qualifiche figurano, tra le altre:
- IT Forensic Mobil Expert – TÜV Rheinland (Zertifikat Nr. 2948573, gültig bis 02/2027)
- IT Forensic Windows Expert – TÜV Rheinland (Zertifikat Nr. 2958376, gültig bis 02/2027)
- MOBILedit Forensic Professional Certified (unbefristet gültig)
- OSF Triage Certification Exam (OSForensics)
- Zertifizierter Trainingspartner von Belkasoft e SUMURI Premium Partner
- qualifiche specialistiche ed esperienza pratica nel campo della scienza forense mobile
- Esperienza nell'analisi forense di sistemi Apple, Windows, Android e altri sistemi digitali
- aggiornamento e formazione continua specialistica regolare
Beide Zertifikate sind öffentlich einsehbar: Nachweis auf Certipedia (TÜV Rheinland)
Inoltre, ci occupiamo costantemente di nuovi metodi forensi, delle modifiche ai sistemi operativi e dello sviluppo di reperti digitali. In questo contesto, non consideriamo la qualificazione come uno stato raggiunto una volta per tutte, ma come un processo continuo.
Laboratorio forense proprio a Colonia
Le prove digitali rimangono sotto il nostro controllo
Le analisi forensi vengono effettuate nel nostro laboratorio di Colonia. Ciò ci consente di svolgere le fasi fondamentali della raccolta delle prove, della ricostruzione dei dati e dell’analisi forense all’interno della nostra infrastruttura tecnica.
A seconda dell'oggetto dell'analisi, sono disponibili, tra l'altro, postazioni di lavoro e procedure specializzate per:
- Forense mobile
- Informatica forense
- copia di sicurezza forense dei supporti dati
- Recupero dati
- Analisi di supporti Flash e di memoria
- Procedure Chip-Off e JTAG
- copia di sicurezza forense in sola lettura
- Analisi schermata dei dispositivi mobili
Tra queste figurano, tra l’altro, postazioni “Write-Blocker”, schermature di Faraday e postazioni di lavoro specializzate per il recupero dei dati e le procedure di analisi basate su hardware.
Das Untersuchungsmaterial bleibt während der gesamten Bearbeitung in unserem Verantwortungsbereich und wird nicht an Dritte weitergegeben. Jeder Auftraggeber erhält von uns eine schriftliche Vertraulichkeitserklärung (NDA). Gerade bei sensiblen oder beweisrelevanten Daten betrachten wir die kontrollierte Behandlung des Untersuchungsmaterials als wesentlichen Bestandteil der forensischen Arbeit.
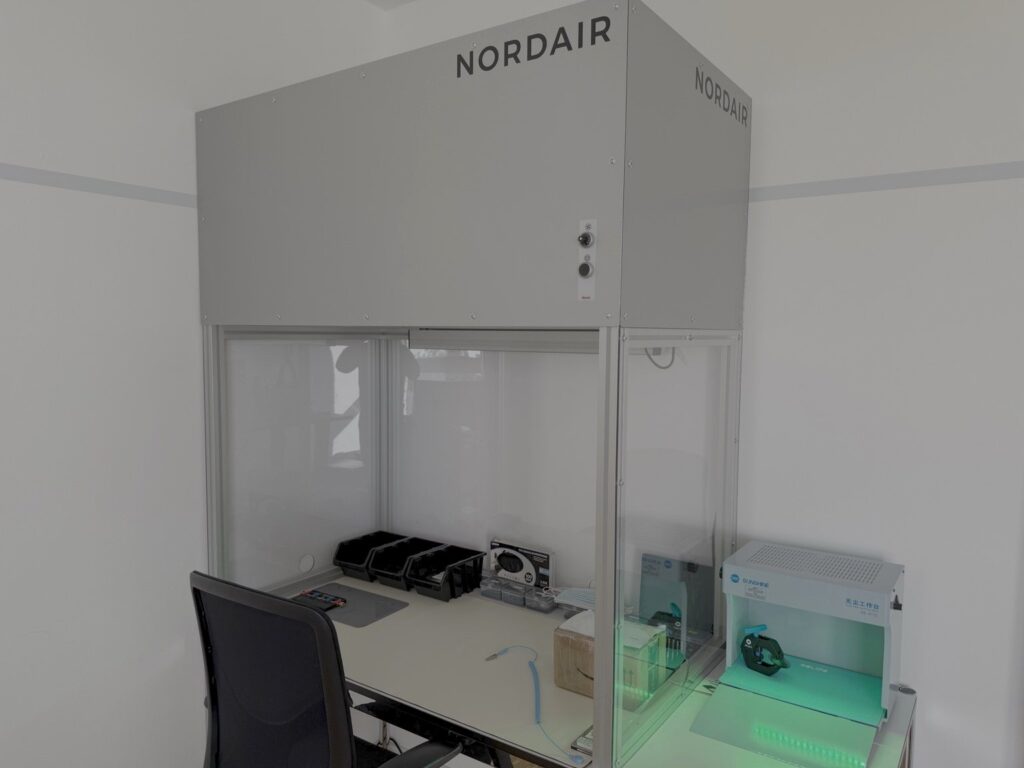
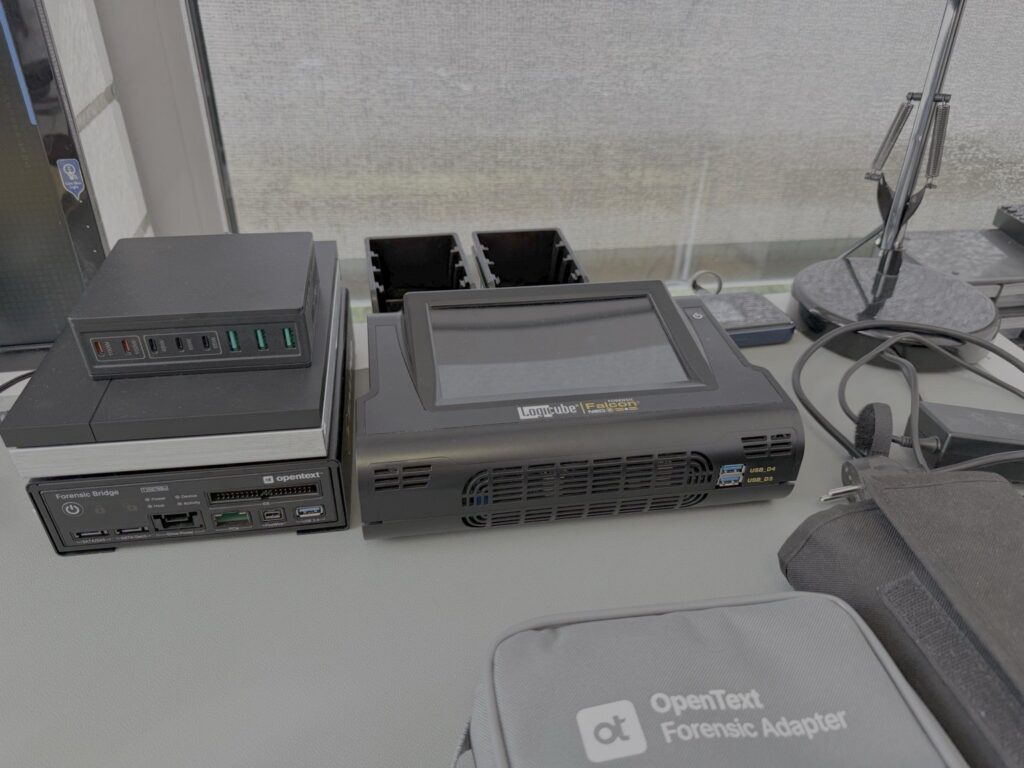
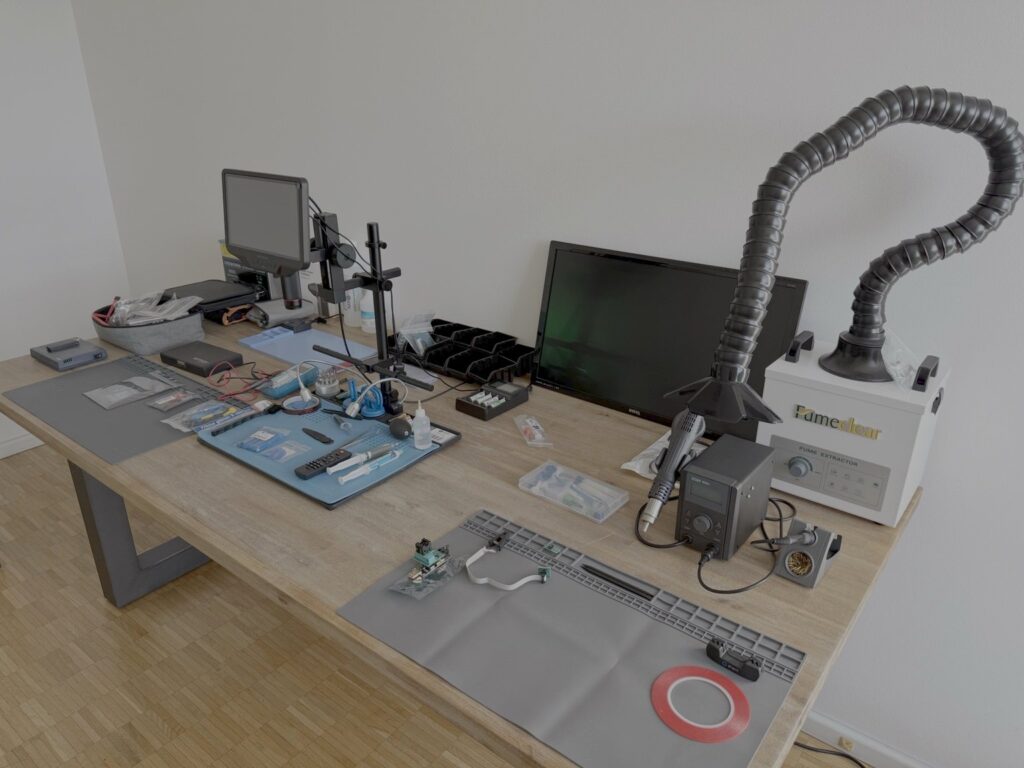
Die Aufnahmen stammen aus unserem Labor in Köln. Sie zeigen die Reinraumwerkbank für die Datenrettung, Hardware-Writeblocker und Imaging-Systeme für die forensische Sicherung sowie den Elektronik-Arbeitsplatz für Hardwareuntersuchungen. Welche Arbeitsbereiche es gibt und wozu sie dienen, beschreiben wir auf einer eigenen Seite.
Il nostro modo di lavorare
Trasparente, imparziale e indipendente
Un’indagine forense inizia con una domanda, non con un risultato auspicato. Il nostro compito consiste nell’accertare i fatti tecnicamente verificabili e nel valutarne la rilevanza.
Vengono analizzati gli elementi rilevanti per il rispettivo incarico di indagine, indipendentemente dal fatto che confermino o smentiscano un’ipotesi di lavoro iniziale. A tal fine, distinguiamo tra fatti tecnicamente accertabili, conclusioni che se ne possono dedurre in modo comprensibile e ipotesi che non possono essere dimostrate sulla base dei dati disponibili.
Anche l’assenza di prove può costituire un risultato rilevante dell’indagine. Laddove le tracce digitali disponibili non consentano di trarre conclusioni attendibili, viene indicato tale limite.
Conservazione delle prove digitali e catena di custodia
Nel caso di indagini relative alle prove, non è solo il risultato dell'indagine ad avere rilevanza. Altrettanto importante è il modo in cui viene trattata una prova digitale e su quale base di dati sia stata formulata una conclusione.
A seconda dell'incarico, documentiamo quindi, tra l'altro:
- Ricezione e stato del materiale da analizzare
- Identificazione dei dispositivi e dei supporti di dati rilevanti
- Consegne e fasi di elaborazione
- procedure di sicurezza utilizzate
- Valori di integrità o valori hash, ove tecnicamente applicabile
- Strumenti forensi utilizzati e relative versioni
- fasi fondamentali dell'analisi
- limitazioni tecniche
- risultati rilevanti
L'obiettivo è garantire una catena di indagine il più possibile tracciabile, dall'acquisizione della prova digitale fino alla valutazione tecnica.
Non è lo strumento a determinare la qualità di un esame
Per il nostro lavoro utilizziamo diverse soluzioni forensi specializzate, sia hardware che software. La scelta dello strumento da impiegare dipende dall’oggetto dell’indagine e dalla problematica da affrontare.
Il software forense è in grado di estrarre, strutturare e rendere analizzabili i dati. Tuttavia, non sostituisce la valutazione specialistica di un risultato. In caso di risultati rilevanti o contraddittori, è quindi possibile verificare ulteriormente i file, i database, i metadati e le strutture di sistema sottostanti e confrontare i risultati con altre fonti di dati.
La qualità di un'analisi forense non dipende dal numero di prodotti software disponibili, bensì dalla metodologia, dalla verifica tecnica e dall'interpretazione trasparente dei risultati.
Dalla messa in sicurezza alla perizia
Uno dei punti di forza di LanCologne risiede nella combinazione di diverse discipline tecniche. A seconda dell’oggetto di studio, siamo in grado di eseguire diverse fasi nell’ambito di un processo di analisi coerente:
- Ammissibilità delle prove
- Acquisizione forense
- Ricostruzione dei dati
- Analisi tecnica
- Correlazione tra diverse fonti di dati
- Valutazione dei risultati
- Documentazione o perizia
Questo collegamento può rivelarsi particolarmente importante quando l’oggetto dell’indagine è danneggiato dal punto di vista tecnico o quando è necessario ricostruire i dati prima di poter procedere all’analisi forense vera e propria.
Attività di perito
Presentare gli aspetti tecnici in modo comprensibile e chiaro
Le prove digitali possono essere tecnicamente complesse. Il compito di un perito non consiste quindi solo nell’individuare tracce digitali. Le informazioni così ottenute devono essere documentate in modo tale che il percorso investigativo, i risultati e le conclusioni tecniche rimangano comprensibili.
A seconda dell'incarico, realizziamo:
- documentazione tecnica di analisi
- relazioni di perizia forense
- pareri di esperti
- perizie informatiche forensi approfondite
A tal proposito, prestiamo attenzione a mantenere una chiara distinzione tra i risultati tecnici e la loro interpretazione.
Trasmettere le conoscenze
Seminari e scambio di competenze
L'esperienza pratica acquisita nell'analisi dei casi confluisce anche nella nostra attività di formazione e nei nostri seminari. LanCologne trasmette conoscenze su ambiti selezionati dell'informatica forense e della forense mobile, occupandosi sia di metodi di indagine consolidati che degli attuali sviluppi tecnologici.
L’insegnamento dei metodi forensi costituisce al contempo una componente fondamentale del nostro lavoro professionale: i metodi devono poter essere spiegati in modo comprensibile, giustificati dal punto di vista tecnico e sottoposti a un’analisi critica.
Dazu gehört auch eine Tätigkeit als Dozent für macOS-, iOS- und watchOS-Forensik.
I nostri settori di competenza
Il nostro lavoro comprende in particolare:
Forense mobile
Acquisizione e analisi forense di dispositivi iPhone, iPad e Android, nonché delle fonti di dati ad essi associate.
Informatica forense
Analisi di sistemi Windows, macOS e Linux, supporti di dati, file system e artefatti di sistema.
Analisi forense nel cloud
Acquisizione e analisi dei dati rilevanti dal cloud e correlazione con i dispositivi locali e le attività degli utenti.
Conservazione delle prove digitali
Salvataggio tracciabile dei reperti digitali, nel rispetto dei principi di integrità e documentazione.
Recupero e ricostruzione dei dati
Recupero tecnico e ricostruzione dei dati da supporti di memorizzazione danneggiati a livello logico o fisico, nella misura in cui ciò sia tecnicamente possibile.
Perizia
Valutazione tecnica di aspetti digitali e presentazione chiara dei risultati in relazione a questioni giudiziarie ed extragiudiziarie.
Altre qualifiche tecniche
Unsere technische Erfahrung beschränkt sich nicht auf die digitale Forensik. Aus unserer langjährigen Tätigkeit im IT-Bereich bestehen darüber hinaus Qualifikationen und Erfahrungen unter anderem in den Bereichen Netzwerktechnik, Firewall-Systeme, WLAN-Infrastrukturen und IT-Sicherheit. Hierzu gehören beziehungsweise gehörten unter anderem die herstellerspezifischen Qualifikationen Ubiquiti Enterprise Wireless Admin, Ubiquiti Broadband Wireless Admin, Certified Siklu Master sowie LANCOM Certified Specialist WLAN (2015–2017).
Queste competenze integrano il nostro lavoro forense, in particolare quando la valutazione tecnica richiede di prendere in considerazione componenti di rete, infrastrutturali o di sicurezza. Il fulcro della nostra attività attuale è tuttavia chiaramente incentrato sull’informatica forense, sulla raccolta di prove digitali, sulla consulenza tecnica e sulla ricostruzione dei dati.
LanCologne – Informatica forense di Colonia
Il nostro obiettivo non è quello di promettere un risultato specifico per ogni questione. Il nostro obiettivo è analizzare le circostanze digitali con metodi tecnici adeguati e illustrare in modo comprensibile ciò che è possibile accertare sulla base delle tracce digitali disponibili – e ciò che invece non lo è. Questo approccio costituisce la base della nostra attività come studio peritale e laboratorio forense.
Desiderate far esaminare un caso di natura digitale?
Può descriverci innanzitutto la situazione di partenza e la sua richiesta. Su questa base potremo valutare quali siano le opzioni di indagine più opportune e quali documenti o prove siano necessari a tal fine.