
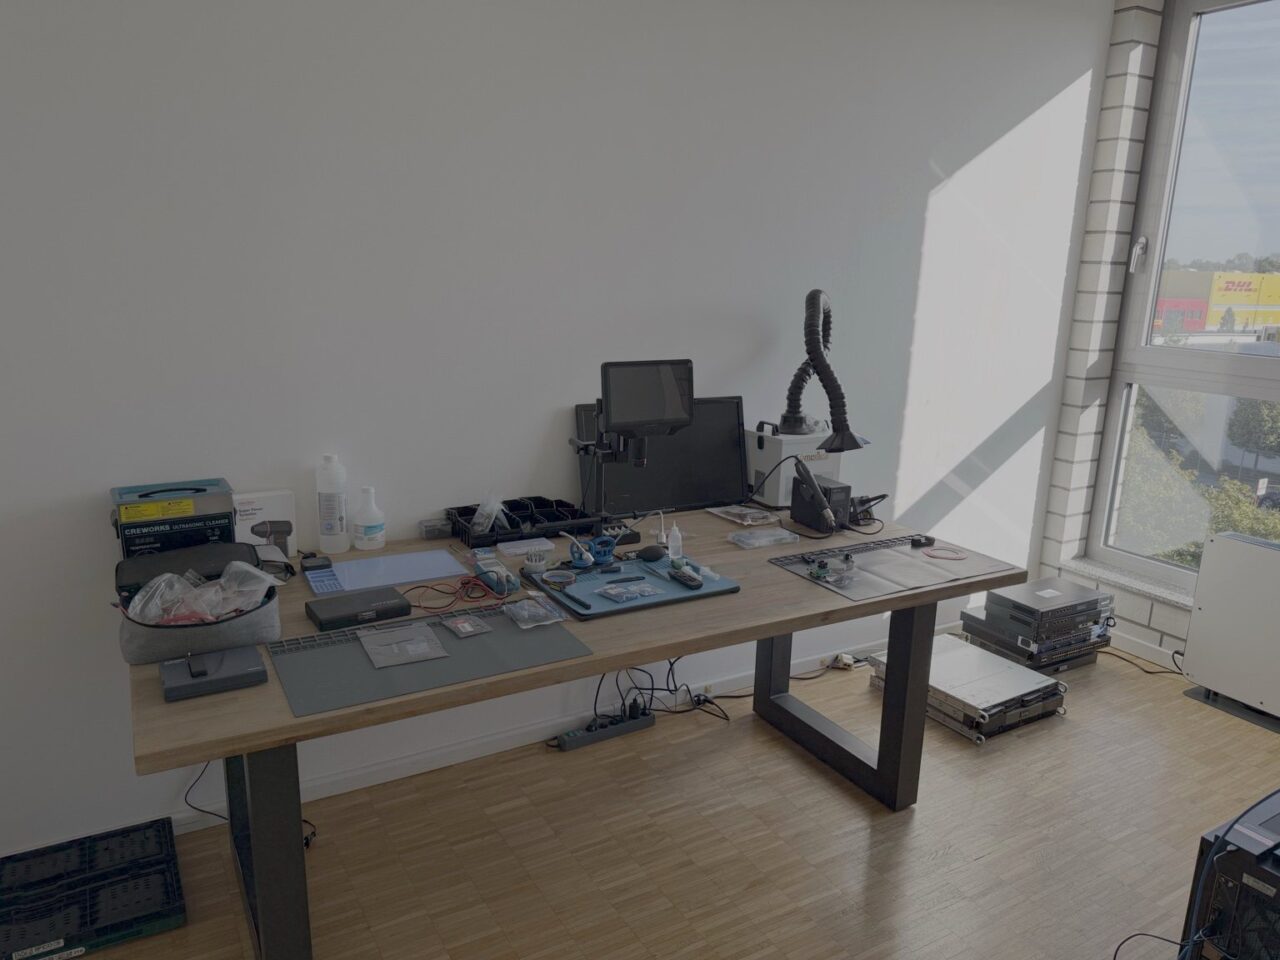
Laboratoriet i korte trekk
- Lokasjon: Horbeller Str. 31, 50858 Köln
- Arbeidsområder: forensisk sikring av datalagringsmedier, mobilforensikk, undersøkelse av elektronikk og maskinvare, datagjenoppretting på HEPA-renbenk
- Tjenester på dette grunnlaget: IT-forensikk, mobilforensikk, datagjenoppretting, kontroll av smarttelefoner for skadelig programvare, sakkyndige rapporter
- Fysisk sikkerhet: Alarmanlegg og kontinuerlig videoovervåking (24/7) av de dertil bestemte bygningsområdene som et ekstra beskyttelsesnivå for lokaler, enheter og undersøkelsesmateriale
- Ansvarlig: Risto Popovski, sakkyndig i IT-forensikk med TÜV Rheinland-sertifikater (IT Forensic Windows Expert, IT Forensic Mobil Expert, gyldig til 02/2027) – Dokumentasjon på Certipedia
Forensisk sikring av datamedier
Vanligvis begynner en forensisk undersøkelse med sikring. Så langt det er teknisk mulig, skrivebeskyttes originaldatamediet, og det opprettes først en forensisk sikring. Den videre analysen utføres deretter som hovedregel på grunnlag av denne sikringen eller en arbeidskopi som er laget av den.
Hvorfor skrivebeskyttelse er viktig for originale datamedier
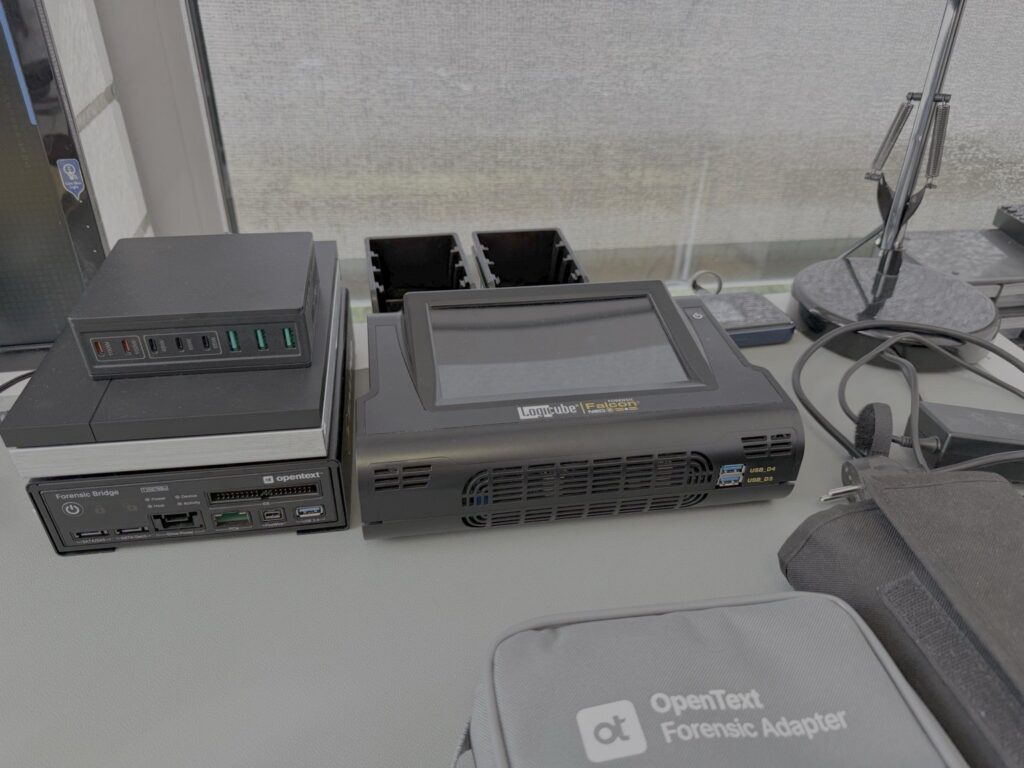
Selve tilkoblingen av et datamedium til en vanlig datamaskin kan endre data. Operativsystemet oppretter for eksempel filer eller oppdaterer tidsstempler. For støttede datamedier bruker vi derfor maskinvarebaserte writeblockere. De tillater lesetilgang og forhindrer utilsiktet skrivetilgang til det tilkoblede originalmediet. Slik kan man senere etterprøve hvilken datatilstand undersøkelsen bygger på.
Kontrollert sikring og integritetskontroll med hashverdier
Til sikringen har vi spesialiserte forensiske imaging-systemer. For hver sikring beregner vi hashverdier. Dette er en slags digitalt fingeravtrykk: Selv en minimal endring i dataene gir en annen verdi. Hvis hashverdiene stemmer overens, er det dokumentert at den undersøkte kopien samsvarer med de sikrede dataene.
Mer om dette: Windows-forensikk · Writeblockere i Linux-forensikk
Arbeidsplass for mobilforensikk
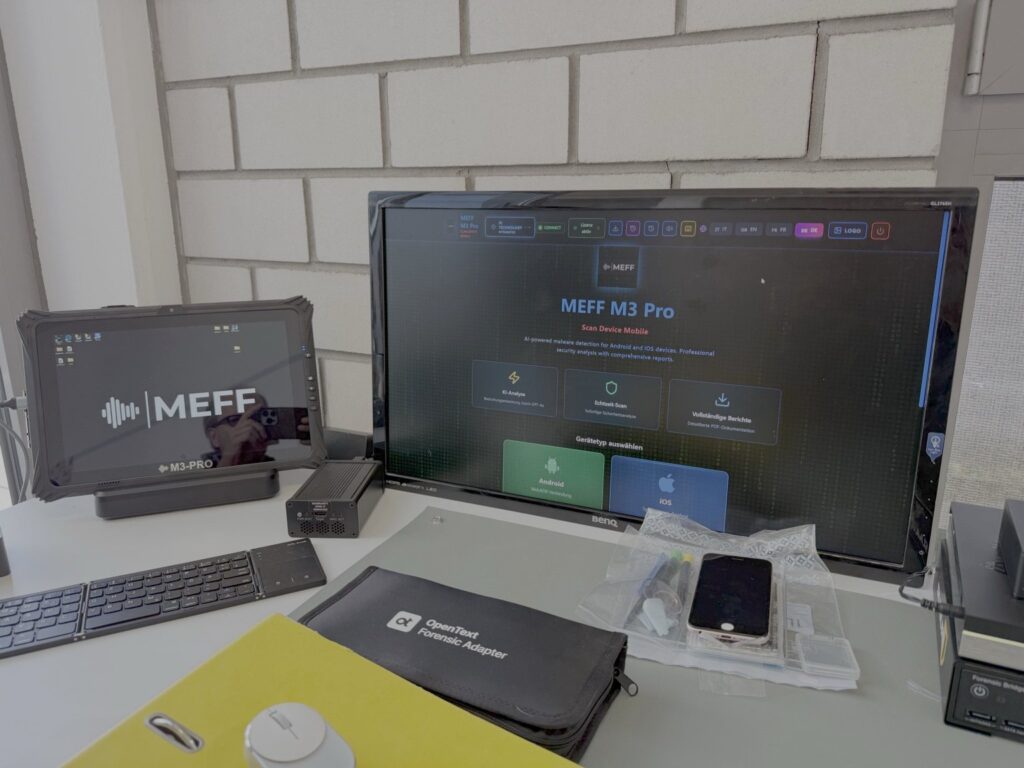
Smarttelefoner og nettbrett undersøker vi på en egen arbeidsplass i laboratoriet.
Nettverksisolering i samsvar med internasjonalt anerkjente standarder
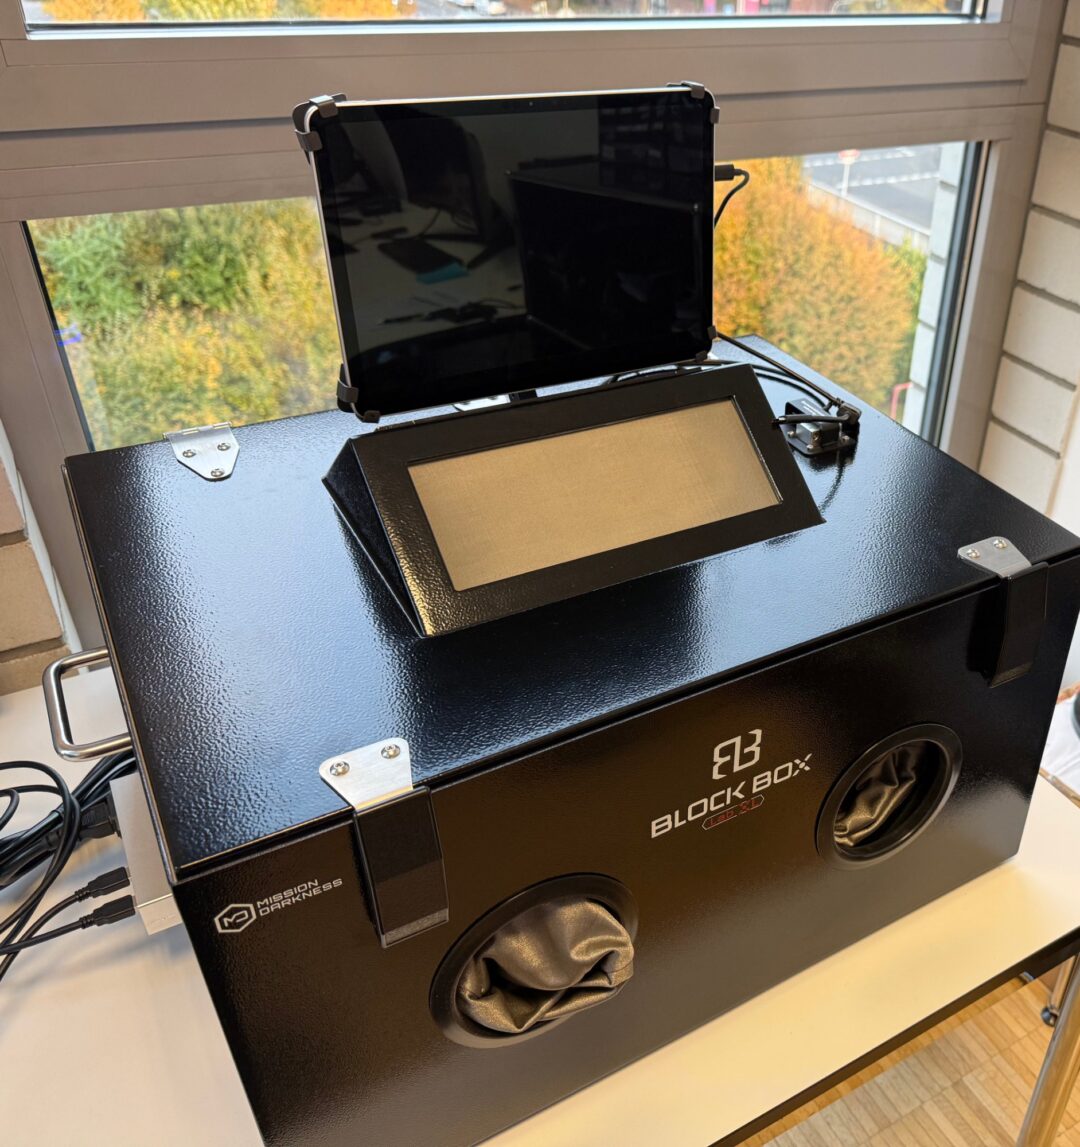
Vi sikrer og undersøker mobile enheter i en skjermet arbeidsstasjon (BlockBox Lab XL, Mission Darkness). Den skiller enheten fra mobilnett, WLAN og Bluetooth. Dermed forhindres det at innkommende data eller fjerntilgang, for eksempel fjernsletting, endrer dataene etter at enheten er tatt i forvaring. Gjennom hanskeinnganger og filtrerte strøm- og datalinjer kan enheten fortsatt betjenes, forsynes med strøm og sikres forensisk.
Slik følger vi anbefalingene i internasjonale retningslinjer for mobil forensikk, særlig NIST SP 800-101 og SWGDEs beste praksis. Vi har kontrollert og dokumentert effekten av skjermingen.
Supplerende visuell dokumentasjon av undersøkelseshandlinger
Det skjermede arbeidskammeret har et integrert videokamera som kan brukes til å registrere undersøkelseshandlinger på mobile enheter under behandlingen. På denne måten kan særlig manuelle betjeningstrinn, endringer i enhetens tilstand og enkelte arbeidstrinn dokumenteres som et supplement til den skriftlige undersøkelsesprotokollen. Opptaket skjer inne i det skjermede miljøet, slik at det ikke er nødvendig å åpne det utelukkende for dokumentasjonsformål.
I den grad slike opptak gjøres, kan de knyttes til den aktuelle undersøkelsen og oppbevares som supplerende dokumentasjon med ivaretakelse av dataintegriteten.
Hvorfor det ikke finnes én metode for alle smarttelefoner
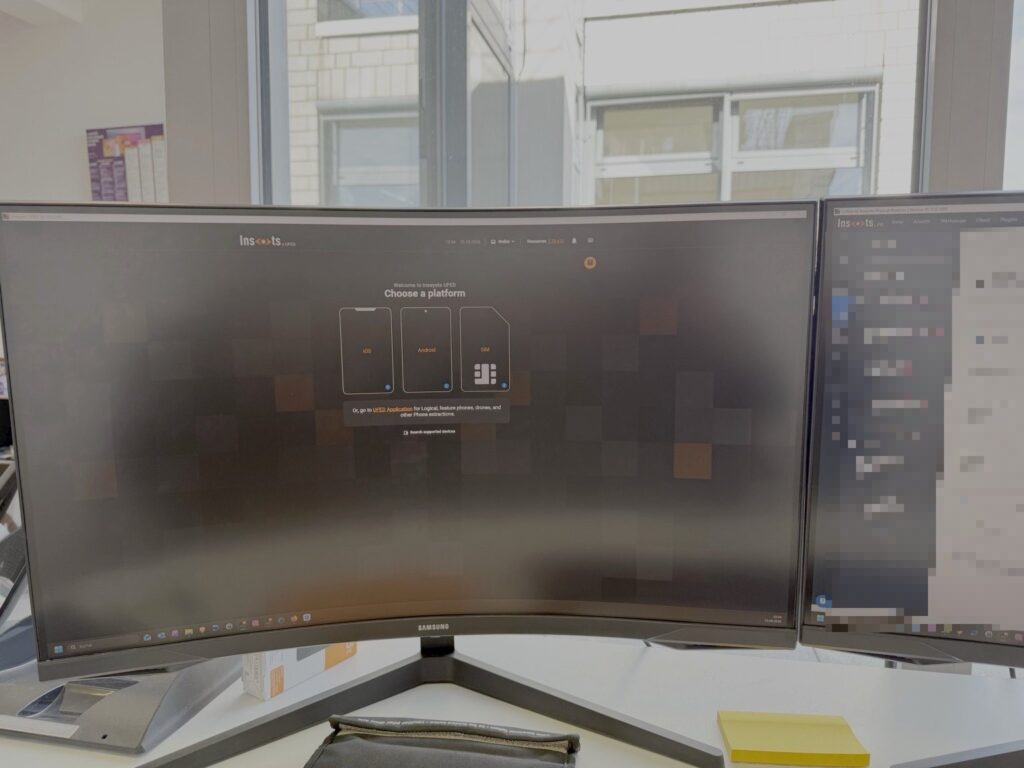
Hvilke data som kan sikres, avhenger av flere faktorer: produsent og modell, versjon av operativsystemet, sikkerhetstilstand (låst eller opplåst, kryptert) og den konkrete problemstillingen. Avhengig av utgangspunktet kan derfor ulike metoder for utlesing og analyse være aktuelle. Hvilken metode vi bruker, og hvor dens grenser går, dokumenterer vi for hver undersøkelse.
Undersøkelse for skadevare og overvåking
Ved mistanke om spionprogramvare, stalkerware eller annen skadevare undersøker vi Android- og iOS-enheter med spesialiserte analysesystemer. Et uten merknader resultat betyr ikke at en kompromittering er utelukket. Derfor forklarer vi hvor stor bevisverdi hvert enkelt resultat har.
Mer om dette: Mobilforensikk · Få smarttelefonen undersøkt for skadevare · Analyse av mobil skadevare
Undersøkelse av elektronikk og maskinvare
Når en enhet ikke lenger lar seg lese ut normalt
Vannskade, brudd, defekte komponenter eller en enhet som ikke lenger starter: I slike tilfeller lykkes datasikringen ofte ikke via de vanlige tilkoblingene. Da må det først arbeides på maskinvaren for at utlesing i det hele tatt skal bli mulig.
Mikroskopi, loddeteknikk og rework-teknikk
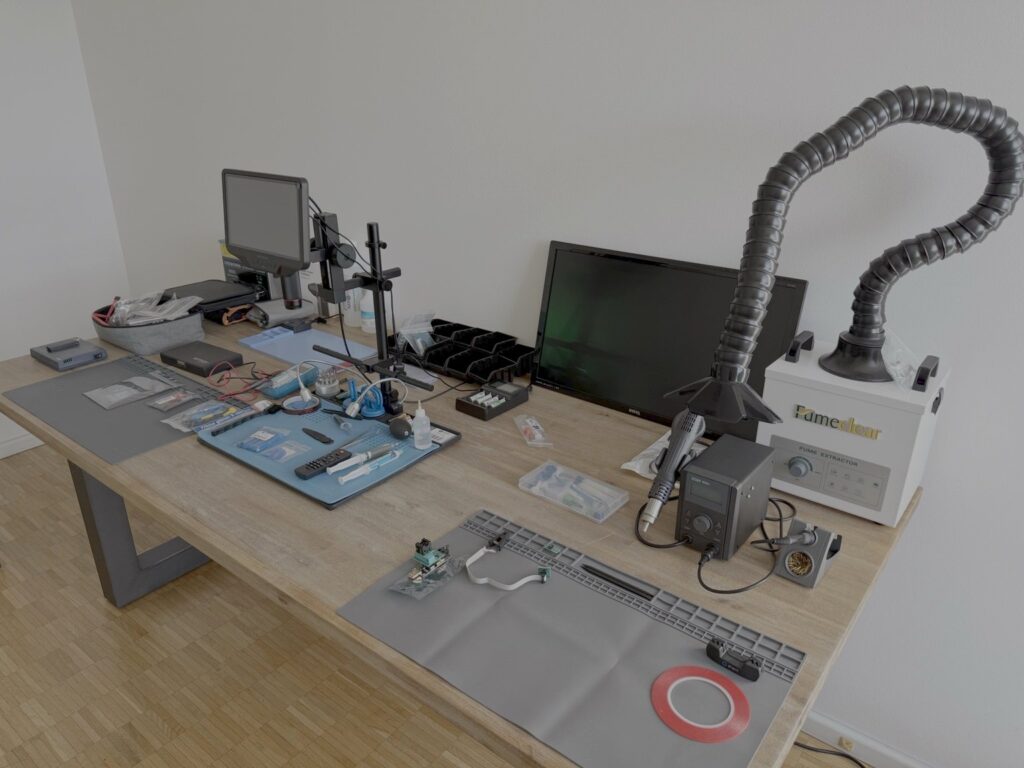
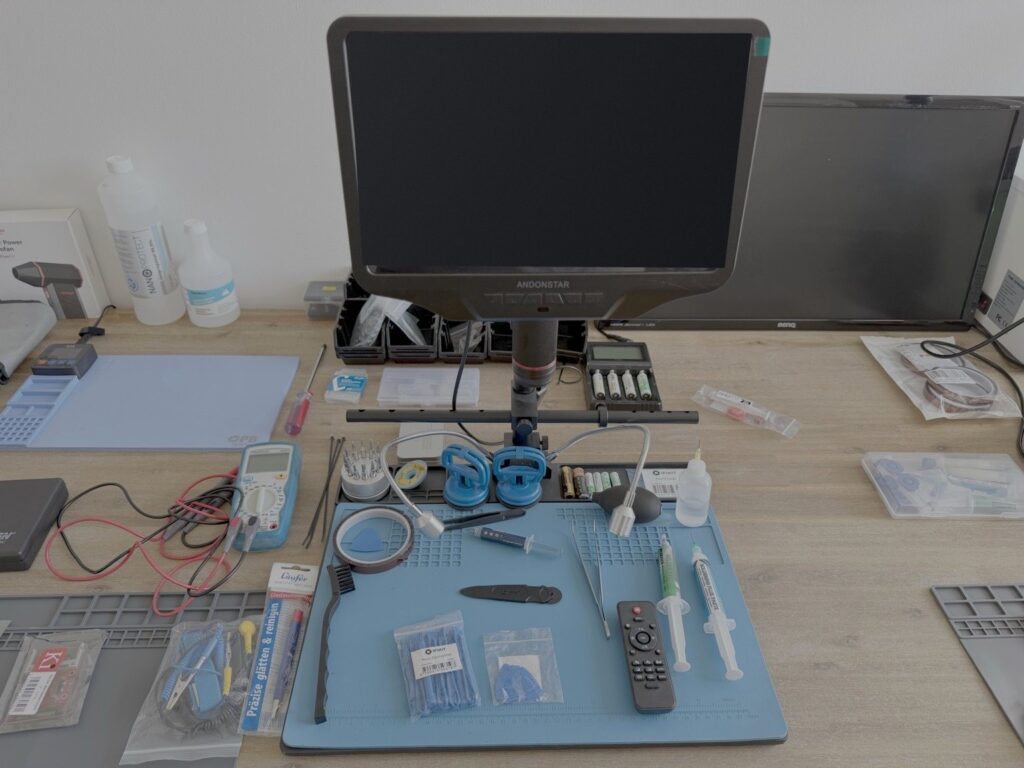
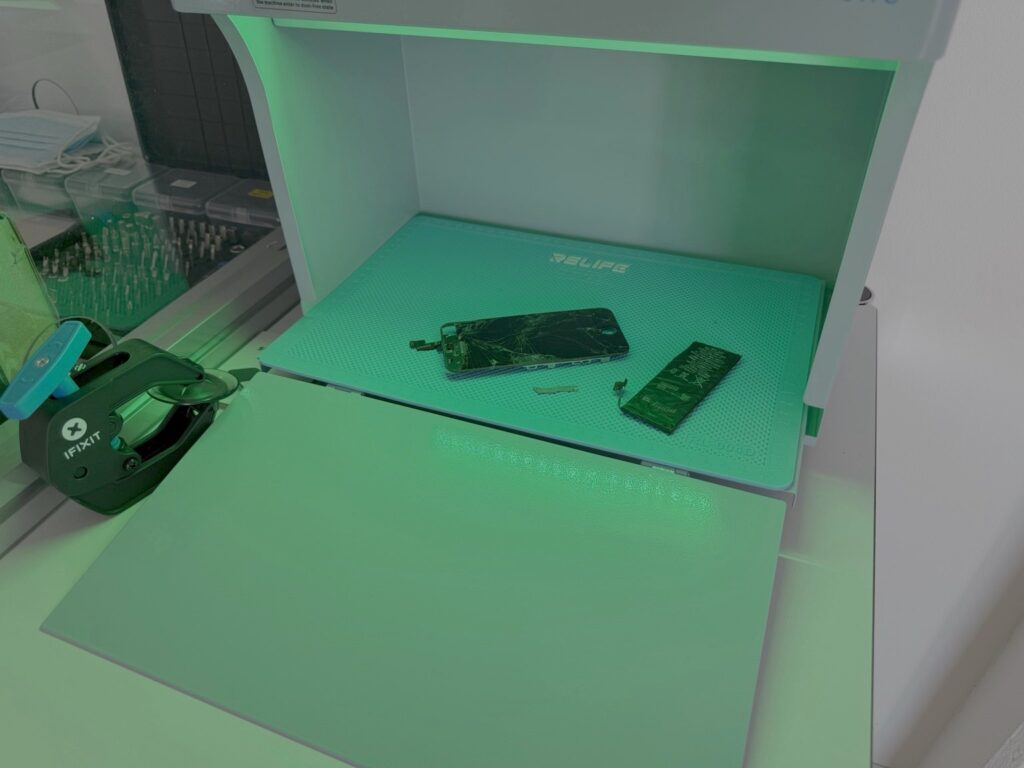
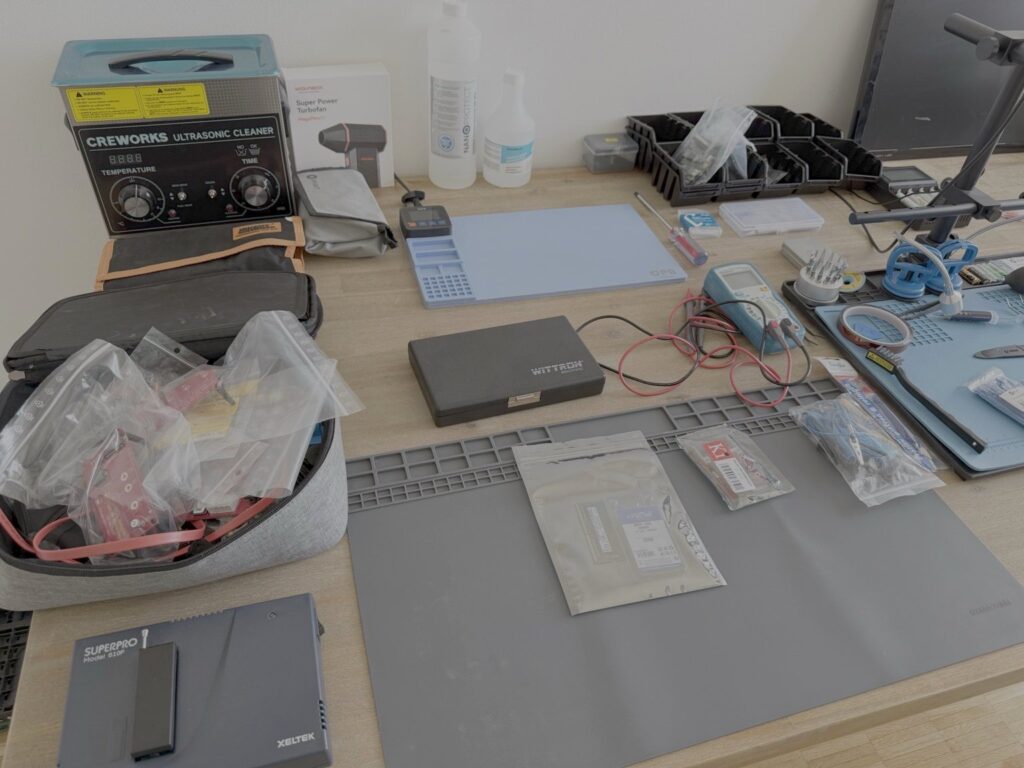
Mange komponenter på moderne kretskort kan bare vurderes og bearbeides på en sikker måte under forstørrelse. På elektronikkarbeidsplassen er det et digitalt mikroskop, lodde- og rework-utstyr med avtrekk for loddedamp samt ESD-beskyttede arbeidsflater. ESD-flatene beskytter følsom elektronikk mot elektrostatisk utladning.
Maskinvarebaserte tilgangsmetoder: JTAG og Chip-Off
Hvis en enhet fortsatt ikke kan nås via de vanlige tilkoblingene etter maskinvarebehandling, kan maskinvarebaserte metoder komme på tale. Ved JTAG åpnes tilgang til minnet via test- og kontrollpunkter på kretskortet, mens ved Chip-Off loddes minnebrikken ut og leses av med en programmeringsenhet. Vi utfører begge metodene ved vår elektronikkarbeidsplass. Om de er hensiktsmessige, avhenger av enhet, minnearkitektur og sikkerhetsmekanismer. På mange moderne smarttelefoner er dataene kryptert og knyttet til enhetens maskinvare. Et minne som er lest ut direkte, gir da riktignok rådata, men ikke nødvendigvis brukbare brukerdata. Om en slik metode har utsikter til å lykkes i det konkrete tilfellet, avklarer vi med Dem før gjennomføringen.
Datagjenoppretting ved HEPA-H14-renbenk
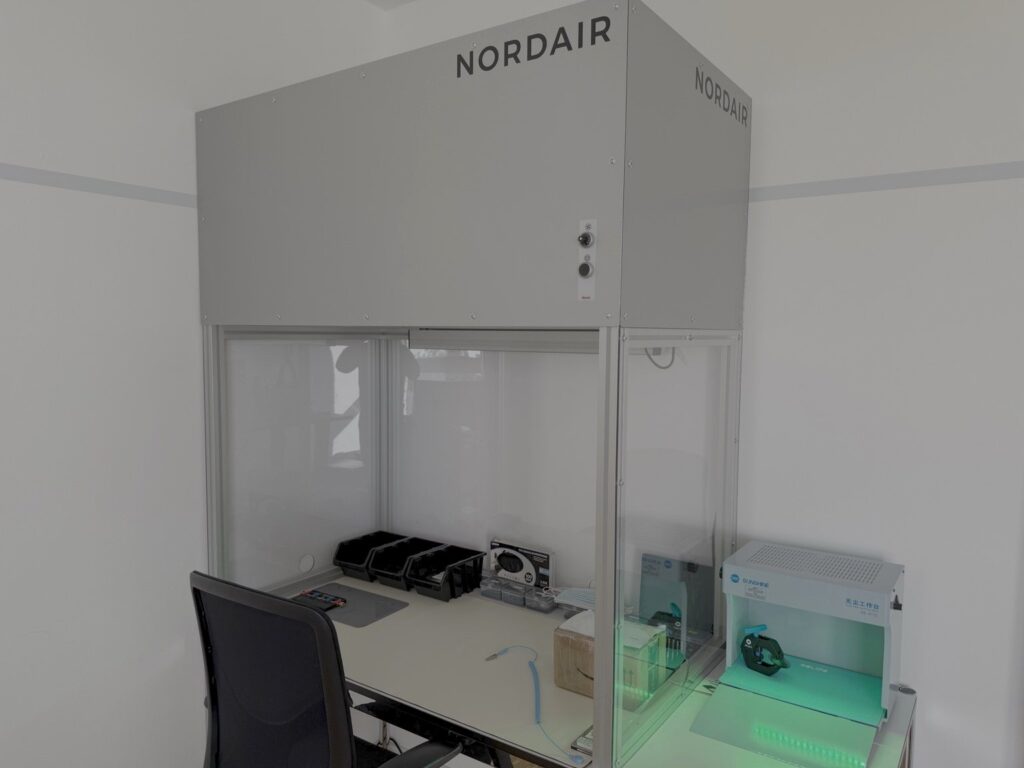
Enkelte arbeider på lagringsmedier må utføres beskyttet mot støv. Til dette har laboratoriet en HEPA-H14-renbenk. Den forsyner arbeidsområdet med luft som renses gjennom et HEPA-filter i klasse H14. Filtre i denne klassen avskiller ifølge EN 1822 minst 99,995 % av partiklene i den størrelsen som er vanskeligst å avskille. Det er en kontrollert arbeidsplass for åpnede lagringsmedier og følsomme elektroniske komponenter, ikke et klassifisert renrom.
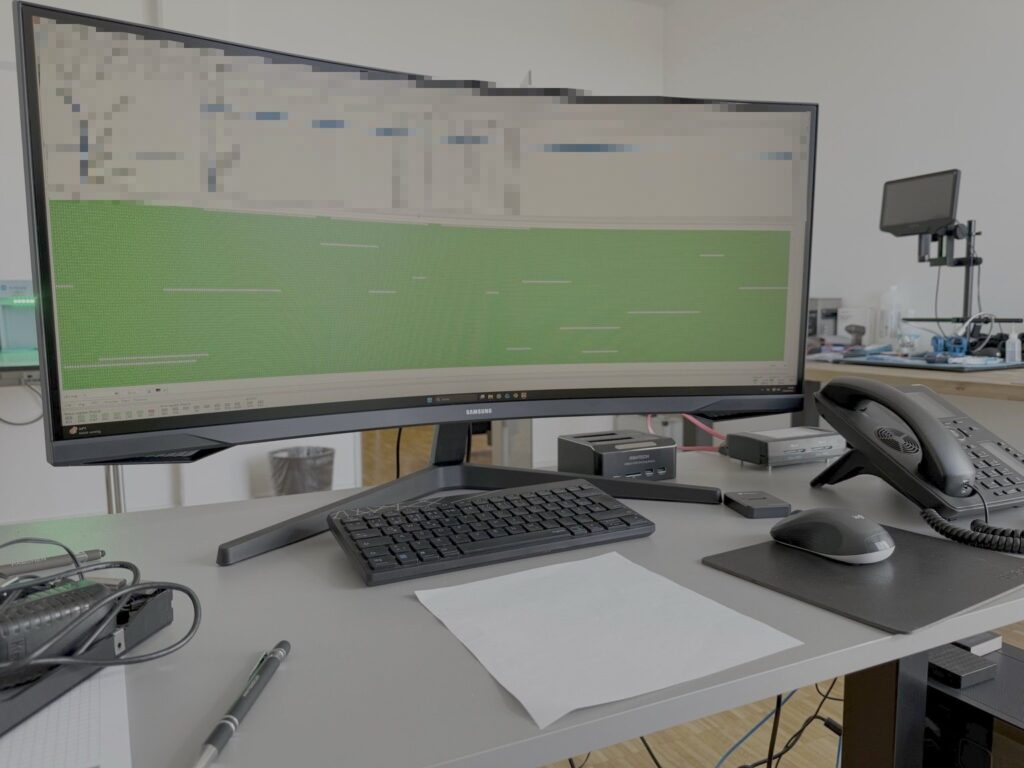
Skadde lagringsmedier analyserer vi deretter på analysearbeidsplassen med spesialisert programvare for datagjenoppretting.
Mer om dette: datagjenoppretting i Köln
Fysisk sikkerhet i laboratorie- og forretningslokalene
Vårt IT-forensikklaboratorium og områdene som er avsatt til oppbevaring av undersøkelsesmateriale, er beskyttet av et flertrinns sikkerhetskonsept. Dette omfatter et alarmanlegg og sammenhengende videoovervåking (24/7) av de aktuelle bygningsdelene.
Overvåkingen skal beskytte lokalene og enhetene og lagringsmediene som oppbevares der, og avdekke uautorisert adgang. Når det er nødvendig for en konkret sak og rettslig tillatt, kan eksisterende opptak bidra til å tidfeste adgang, opphold og overleveringer av enheter på en etterprøvbar måte.
Tilgang til opptakene er begrenset til autoriserte personer. Behandling, lagring og sletting skjer formålsbundet og i samsvar med gjeldende personvernregler.
Bygningssikringen utfyller vår saksbaserte dokumentasjon. Sammen med overleveringsprotokoller, merking av bevismidler, hashverdier, undersøkelsesprotokoller og – ved egnede mobile undersøkelser – det interne kameraet i vår skjermede BlockBox oppnås en flertrinns etterprøvbarhet fra en enhet mottas til resultatene er ferdig bearbeidet.
Håndtering av undersøkelsesmateriale og bevismidler
Ved undersøkelser som er relevante som bevis, er det ikke bare resultatet som teller, men også veien dit. Avhengig av oppdraget dokumenterer vi blant annet:
- Mottak og tilstand for undersøkelsesmaterialet
- Overleveringer og behandlingstrinn (chain of custody)
- de anvendte metodene for sikring
- Hash- og integritetsverdier for sikringene
Undersøkelsesmaterialet forblir under vårt ansvar gjennom hele saksbehandlingen. Vi gir det ikke videre til tredjeparter. Alle oppdragsgivere får en skriftlig taushetserklæring (NDA) fra oss, uavhengig av om det er en privatperson, et selskap, et advokatfirma eller en myndighet.
Mer om dette: Sakkyndig vurdering av smarttelefoner
Hva dette betyr for din undersøkelse
- Privatpersoner: Enheten og dataene behandles i vårt eget laboratorium, ikke hos skiftende tjenesteleverandører. IT-forensikk for privatpersoner
- Advokater og forsvarere: Skrivebeskyttet sikring med hashverdier og dokumenterte arbeidstrinn gjør at funnene kan etterprøves. IT-forensikk for advokater
- Virksomheter: Datamedier, datamaskiner og mobile enheter fra en hendelse kan sikres og undersøkes på ett sted. IT-forensikk for virksomheter
- Myndigheter og domstoler: Dokumentasjon, etterprøvbare fremgangsmåter og bevisenes integritet står i sentrum. Tjenester for myndigheter
Ofte stilte spørsmål om laboratoriet
Blir enhetene mine gitt videre til eksterne laboratorier?
Nei. Vi gir ikke undersøkelsesmateriale videre til tredjeparter. Det blir værende i laboratoriet vårt i Köln gjennom hele saksbehandlingen.
Får jeg en taushetserklæring?
Ja. Alle oppdragsgivere får en skriftlig taushetserklæring (NDA) fra oss.
Kan jeg levere enheter personlig i laboratoriet?
Ja, etter forhåndsavtalt time. Alternativt kan enheten sendes inn.
Kan alle enheter leses ut?
Nei. Om en sikring er mulig, og i hvilket omfang, avhenger av enheten, tilstanden og sikkerhetstilstanden. Dette avklarer vi før undersøkelsen starter.
Hvorfor viser dere laboratoriet deres?
Slik at du før du gir oppdraget kan se hvor og med hvilket utstyr undersøkelsesmaterialet ditt behandles.
Be om undersøkelse
Beskriv kort enheten og problemstillingen for oss. Vi forteller deg hvilke trinn som er hensiktsmessige, og hvor de tekniske grensene går.