
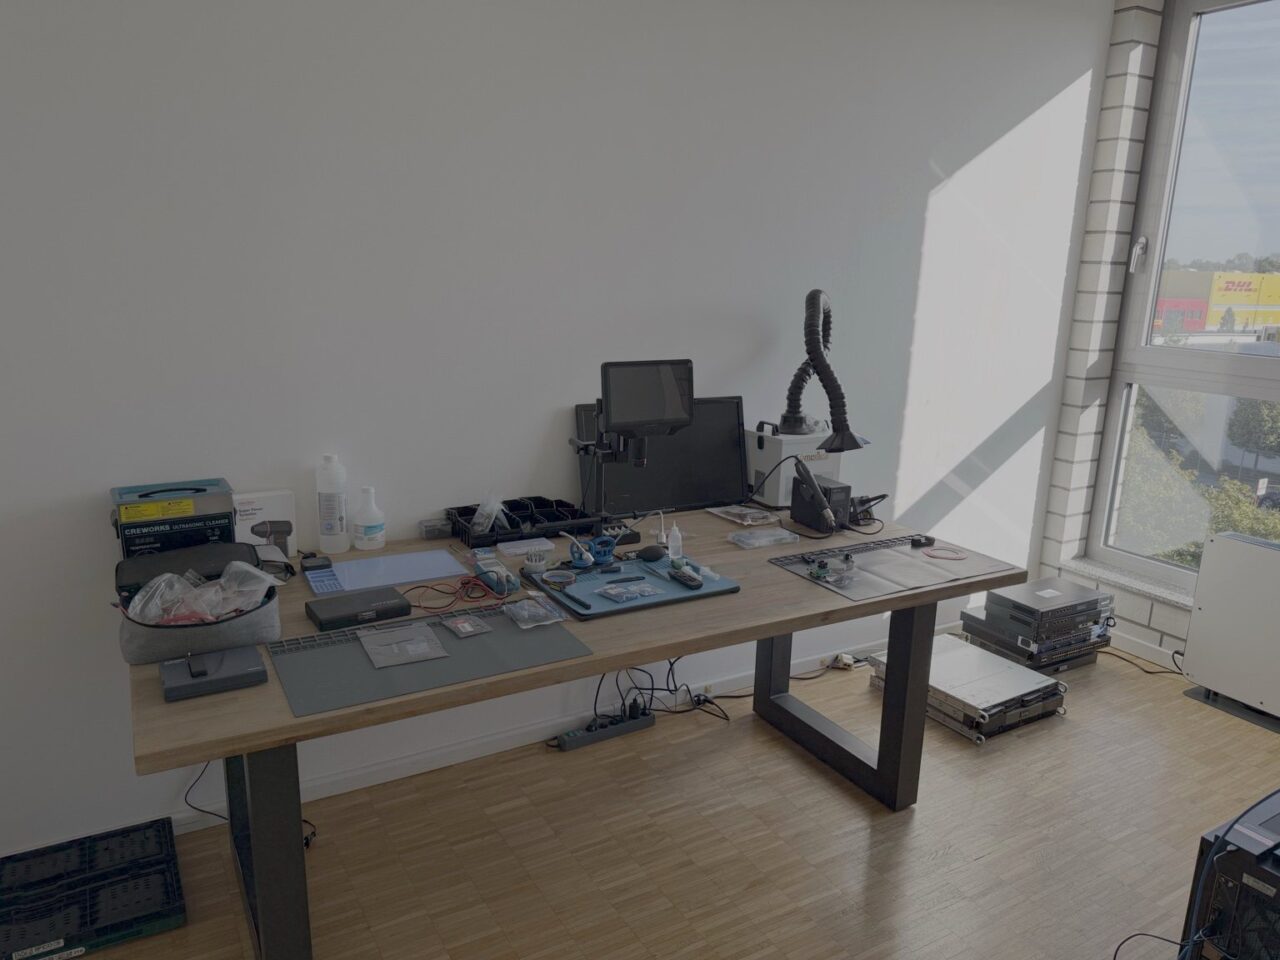
Laboratoriet i kort oversigt
- Placering: Horbeller Str. 31, 50858 Köln
- Arbejdsområder: Retsmedicinsk sikkerhedskopiering af datamedier, mobilforensik, undersøgelse af elektronik og hardware, datagendannelse ved renrumsbordet
- Ydelser på dette grundlag: IT-kriminalteknik, mobil kriminalteknik, datagendannelse, kontrol af smartphones for skadelig software, sagkyndige udtalelser
- Ansvarlig: Risto Popovski, ekspert i IT-kriminalteknik med TÜV Rheinland-certifikater (IT Forensic Windows Expert, IT Forensic Mobil Expert, gyldige indtil 02/2027) – Dokumentation på Certipedia
Retsmedicinsk sikkerhedskopiering af datamedier
Som regel indledes en retsteknisk undersøgelse med en sikkerhedskopiering. I det omfang det er teknisk muligt, beskyttes det originale datamedie mod skriveadgang, og der oprettes først en retsteknisk sikkerhedskopi. Den videre analyse foregår derefter som udgangspunkt på grundlag af denne sikkerhedskopi eller en arbejdskopi, der er oprettet ud fra den.
Hvorfor det er vigtigt at beskytte originale datamedier mod overskrivning
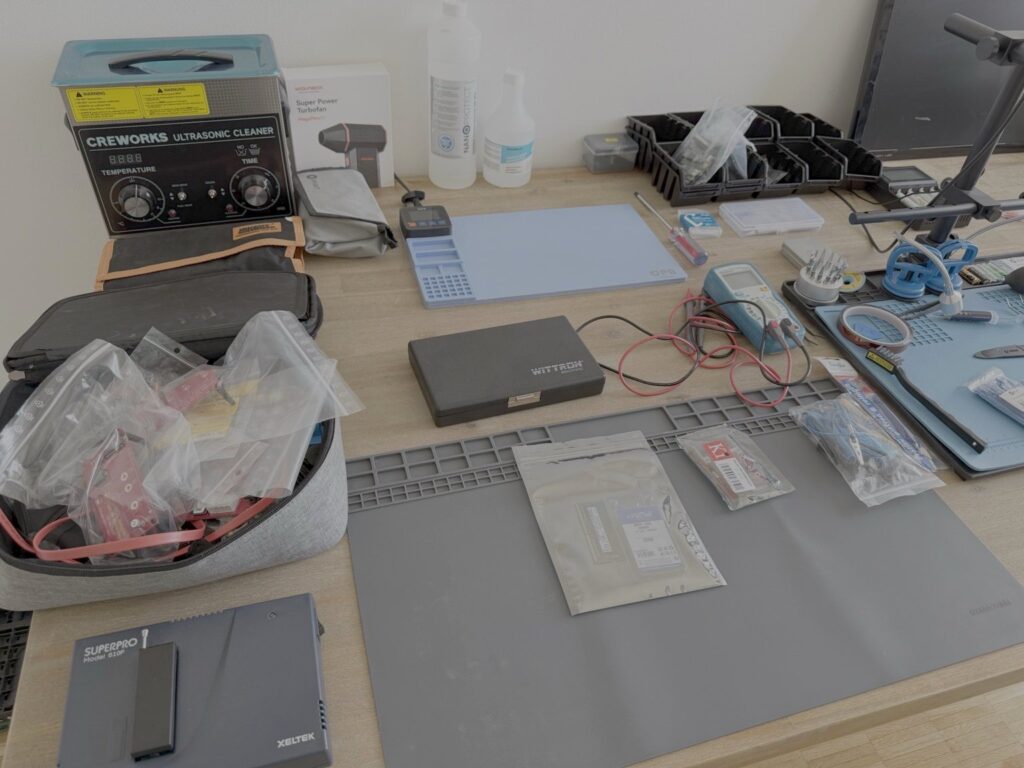
Selv det at tilslutte et datamedie til en almindelig computer kan ændre data. Operativsystemet opretter for eksempel filer eller opdaterer tidsstempler. Til understøttede datamedier anvender vi derfor hardware-writeblockere. De tillader læseadgang og forhindrer utilsigtet skriveadgang til det tilsluttede originale medie. På den måde kan man senere spore, hvilket datatilstand undersøgelsen er baseret på.
Kontrolleret sikkerhedskopiering og integritetskontrol med hashværdier
Til sikkerhedskopieringen står der specialiserede retsmedicinske imaging-systemer til rådighed. For hver sikkerhedskopi beregner vi hashværdier. Det er en slags digitalt fingeraftryk: Selv den mindste ændring i dataene medfører en anden værdi. Hvis hashværdierne stemmer overens, er det bevist, at den undersøgte kopi svarer til de sikkerhedskopierede data.
Læs mere her: Windows-forensik · Writeblocker i Linux-forensik
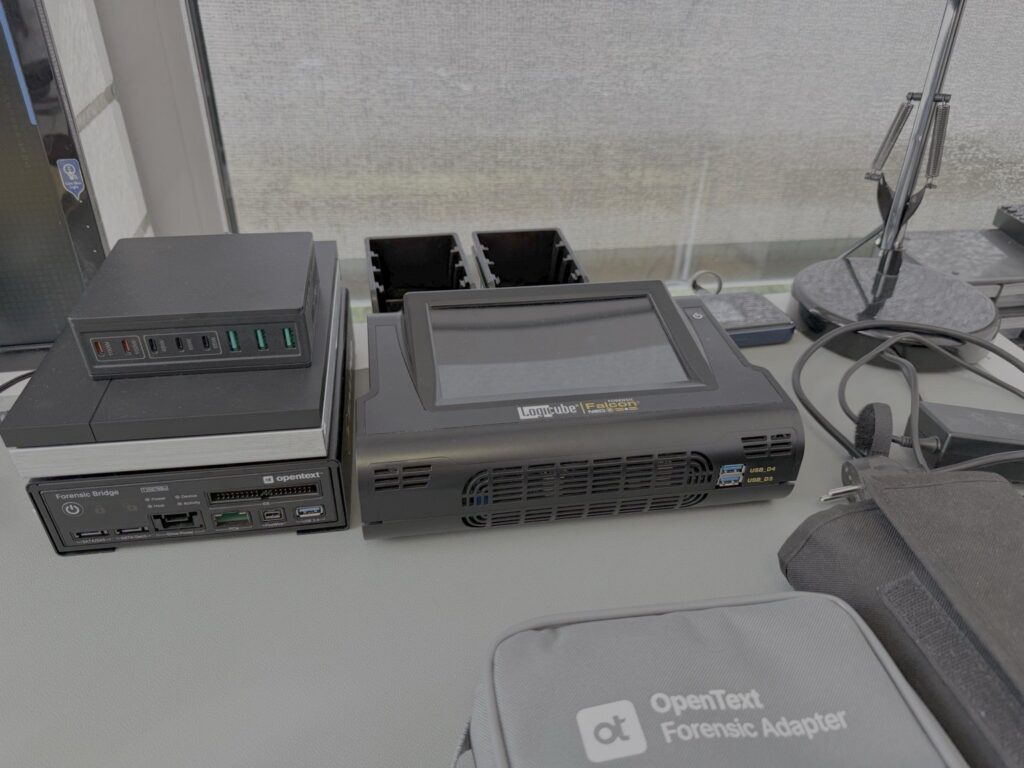
Arbejdsplads til mobilforensik
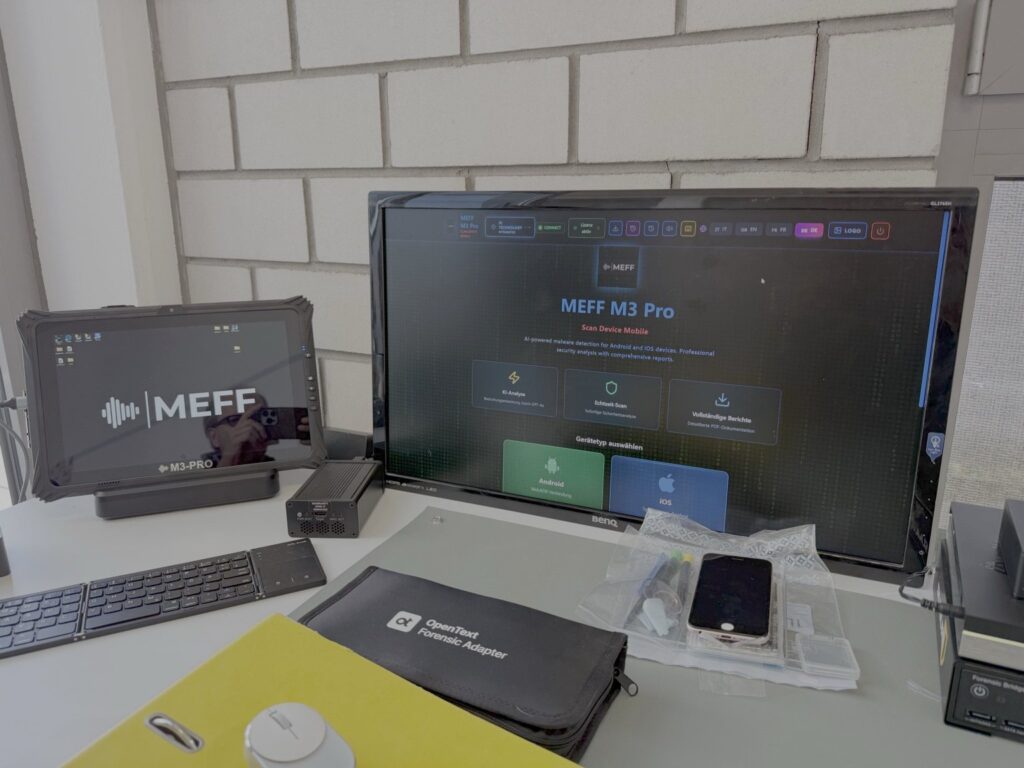
Vi undersøger smartphones og tablets på en særlig arbejdsplads i laboratoriet.
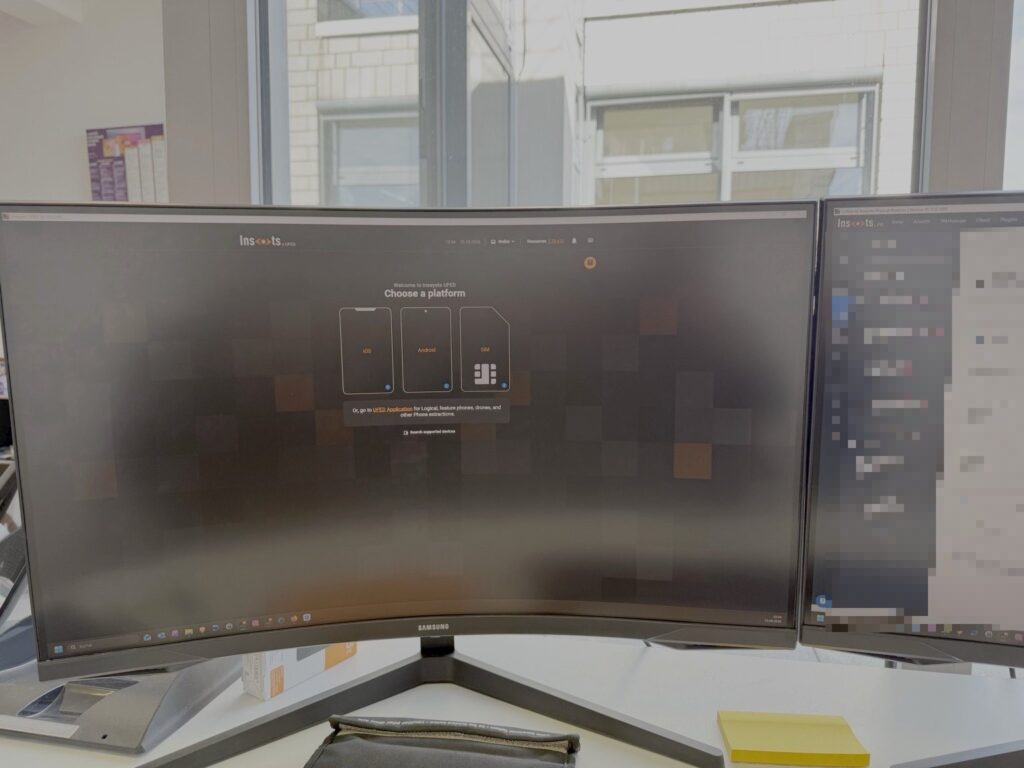
Hvorfor der ikke findes én enkelt metode, der passer til alle smartphones
Hvilke data der kan sikkerhedskopieres, afhænger af flere faktorer: producent og model, operativsystemversion, sikkerhedstilstand (låst eller ulåst, krypteret) og det konkrete problem. Afhængigt af udgangssituationen kan der derfor komme forskellige udtræknings- og analysemetoder på tale. For hver undersøgelse dokumenterer vi, hvilken metode vi anvender, og hvor dens begrænsninger ligger.
Kontrol for skadelig software og overvågning
Ved mistanke om spyware, stalkerware eller anden skadelig software undersøger vi Android- og iOS-enheder med specialiserede analysesystemer. Et uafklaret resultat betyder ikke, at en kompromittering kan udelukkes. Derfor forklarer vi betydningen af hvert enkelt resultat.
Læs mere her: Mobil retsvidenskab · Få din smartphone tjekket for skadelig software · Analyse af mobil malware
Undersøgelse af elektronik og hardware
Hvis en enhed ikke længere kan aflæses normalt
Vandskade, brud, defekte komponenter eller et apparat, der ikke længere starter: I sådanne tilfælde lykkes det ofte ikke at sikkerhedskopiere data via de normale tilslutninger. Så skal man først arbejde med hardwaren, for at det overhovedet bliver muligt at udlæse dataene.
Mikroskopi, lodde- og rework-teknik
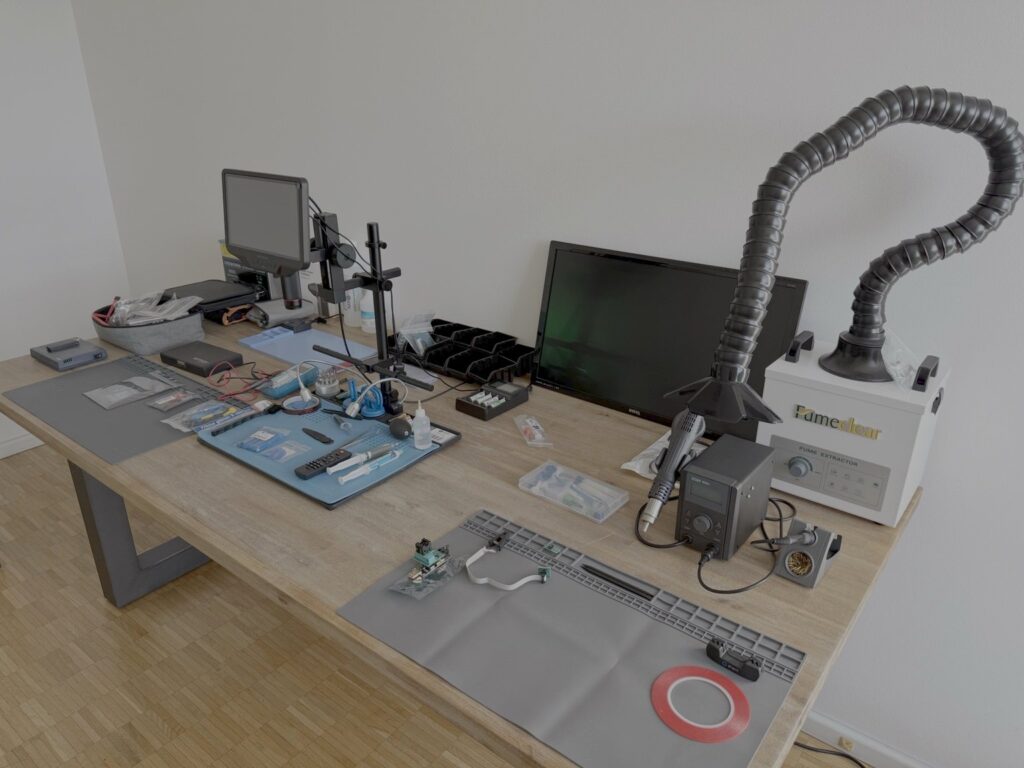
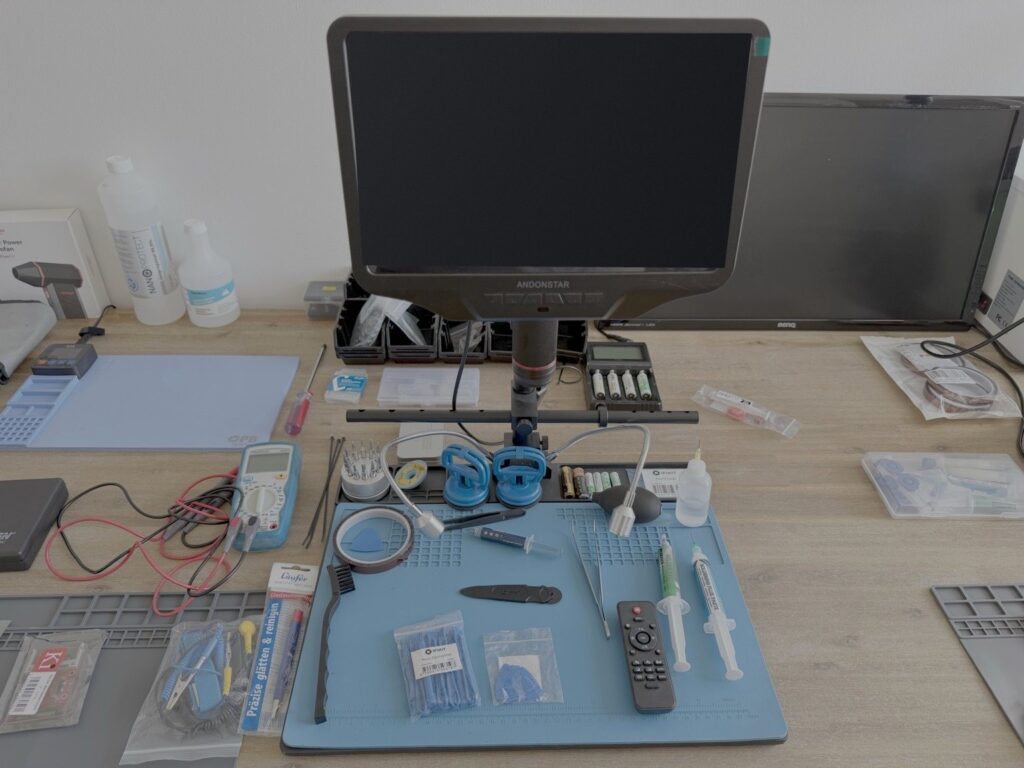
Mange komponenter på moderne printkort kan kun vurderes og bearbejdes sikkert under forstørrelse. På elektronikarbejdspladsen findes der til dette formål et digitalt mikroskop, lodde- og rework-udstyr med lodderøgsudsugning samt ESD-beskyttede arbejdsflader. ESD-fladerne beskytter følsom elektronik mod elektrostatisk afladning.
Hardwarebaserede adgangsmetoder: JTAG og Chip-Off
Hvis en enhed ikke kan tilgås via sine normale tilslutninger, selv efter en hardwareindgriben, kan hardwarebaserede metoder komme på tale. Ved JTAG opnås adgang til hukommelsen via test- og kontrolstik på printkortet, mens man ved Chip-Off aflodder hukommelseschipet og udlæser det med en programmeringsenhed. Vi udfører begge metoder på vores elektronikarbejdsplads. Om de er hensigtsmæssige, afhænger af enheden, hukommelsesarkitekturen og sikkerhedsmekanismerne. På mange moderne smartphones er dataene krypteret og bundet til enhedens hardware. En hukommelse, der udlæses direkte, leverer så ganske vist rådata, men ikke nødvendigvis brugbare brugerdata. Vi afklarer med Dem inden udførelsen, om en sådan metode har udsigt til succes i det konkrete tilfælde.
Datagendannelse ved renrumsarbejdsbordet
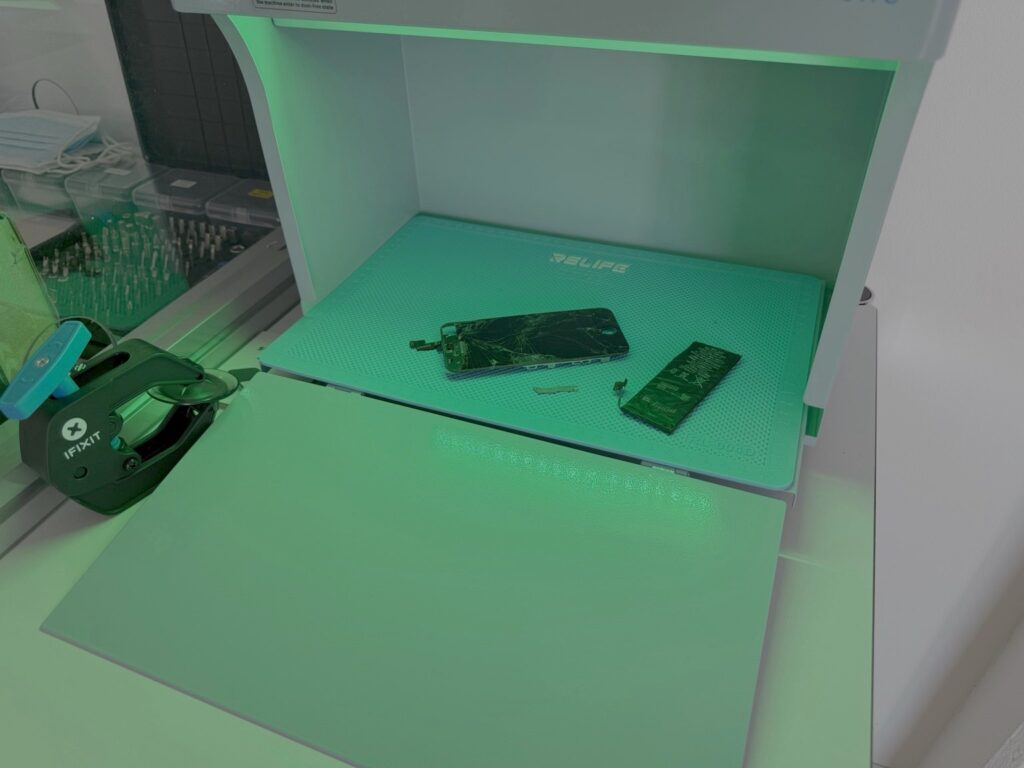
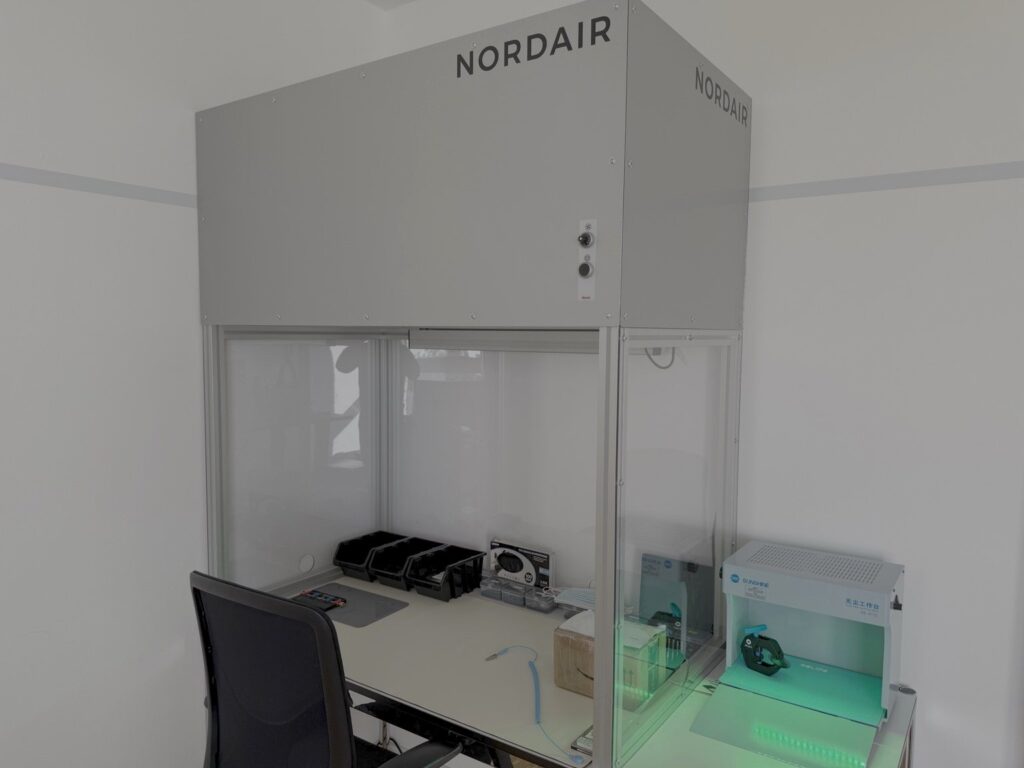
Visse arbejdsopgaver på datamedier skal udføres i et støvfrit miljø. Til dette formål findes der i laboratoriet en renrumsarbejdsbænk. Den forsyner arbejdsområdet med luft, der renses gennem et HEPA-filter af klasse H14. Filtre af denne klasse fjerner i henhold til EN 1822 mindst 99,995 % af partiklerne i den størrelse, der er sværest at udskille. Der er tale om en kontrolleret arbejdsplads til åbne datamedier og følsomme elektroniske komponenter, ikke om et klassificeret renrum.
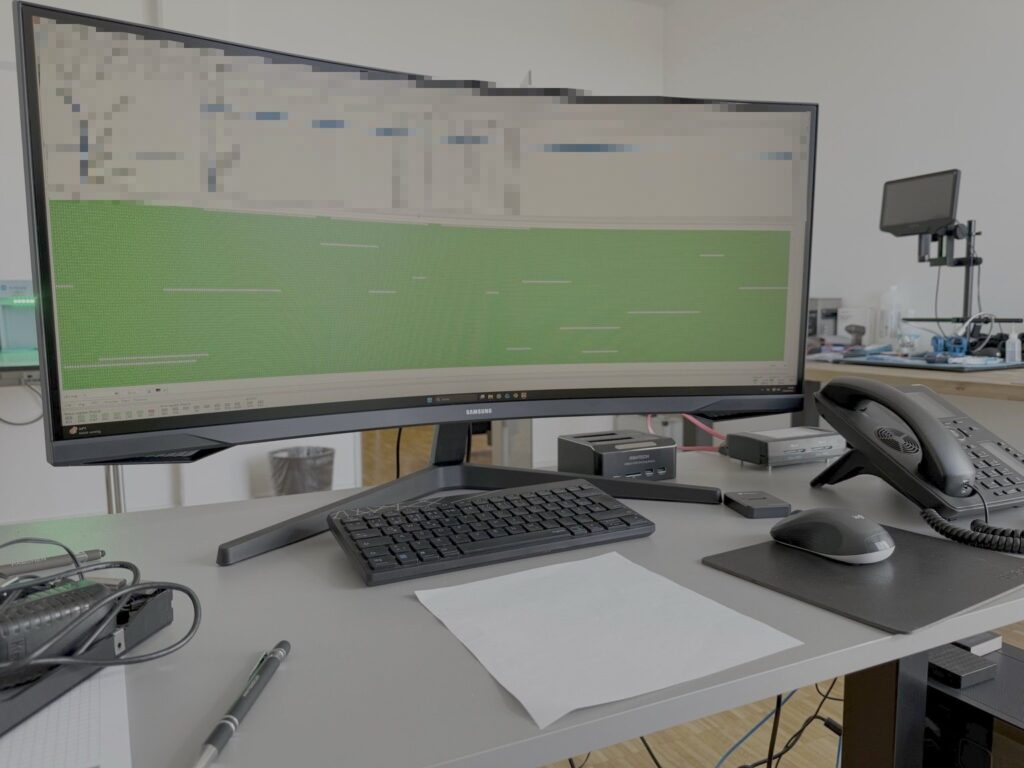
De beskadigede datamedier analyserer vi derefter på vores analysearbejdsstation ved hjælp af specialiseret datagendannelsessoftware.
Læs mere her: Datagendannelse i Köln
Håndtering af undersøgelsesmateriale og bevismateriale
Ved undersøgelser, der er relevante for bevisførelsen, er det ikke kun resultatet, der tæller, men også vejen dertil. Afhængigt af opgaven dokumenterer vi blandt andet:
- Modtagelse og tilstand af undersøgelsesmaterialet
- Overdragelser og behandlingstrin (Chain of Custody)
- de anvendte sikkerhedsprocedurer
- Hash- eller integritetsværdier for sikkerhedskopierne
Undersøgelsesmaterialet forbliver under vores ansvar under hele behandlingsforløbet. Vi videregiver det ikke til tredjeparter. Hver enkelt kunde modtager en skriftlig fortrolighedserklæring (NDA) fra os, uanset om der er tale om en privatperson, en virksomhed, et advokatkontor eller en myndighed.
Læs mere her: Ekspertudtalelse om smartphones
Hvad det betyder for Deres undersøgelse
- Privatpersoner: Udstyret og dataene behandles i vores eget laboratorium og ikke hos forskellige tjenesteudbydere. IT-kriminalteknik for privatpersoner
- Advokater og strafferetsadvokater: Sikkerhedsforanstaltninger med skrivebeskyttelse og hashværdier samt dokumenterede arbejdsgange gør det muligt at kontrollere konklusionerne. IT-kriminalteknik for advokater
- Virksomhed: Datamedier, computere og mobile enheder fra en hændelse kan sikres og undersøges på ét sted. IT-kriminalteknik for virksomheder
- Myndigheder og domstole: Dokumentation, gennemsigtige procedurer og bevismaterialets integritet er i centrum. Tjenester til offentlige myndigheder
Ofte stillede spørgsmål om laboratoriet
Bliver mine enheder videregivet til eksterne laboratorier?
Nej. Vi videregiver ikke undersøgelsesmaterialet til tredjeparter. Det forbliver i vores laboratorium i Köln under hele behandlingsforløbet.
Får jeg en fortrolighedserklæring?
Ja. Hver kunde modtager en skriftlig fortrolighedserklæring (NDA) fra os.
Kan jeg aflevere udstyret personligt på laboratoriet?
Ja, efter forudgående aftale. Alternativt er forsendelse mulig.
Kan man udlæse data fra alle enheder?
Nej. Om og i hvilket omfang det er muligt at tage en sikkerhedskopi, afhænger af enheden, dens tilstand og sikkerhedsstatus. Det afklarer vi, inden undersøgelsen påbegyndes.
Hvorfor viser De Deres laboratorium frem?
Således at De, inden De afgiver en bestilling, kan se, hvor og med hvilke midler Deres undersøgelsesmateriale behandles.
Anmod om en undersøgelse
Beskriv kort enheden og problemstillingen for os. Vi fortæller Dem, hvilke skridt der er fornuftige at tage, og hvor de tekniske begrænsninger ligger.