
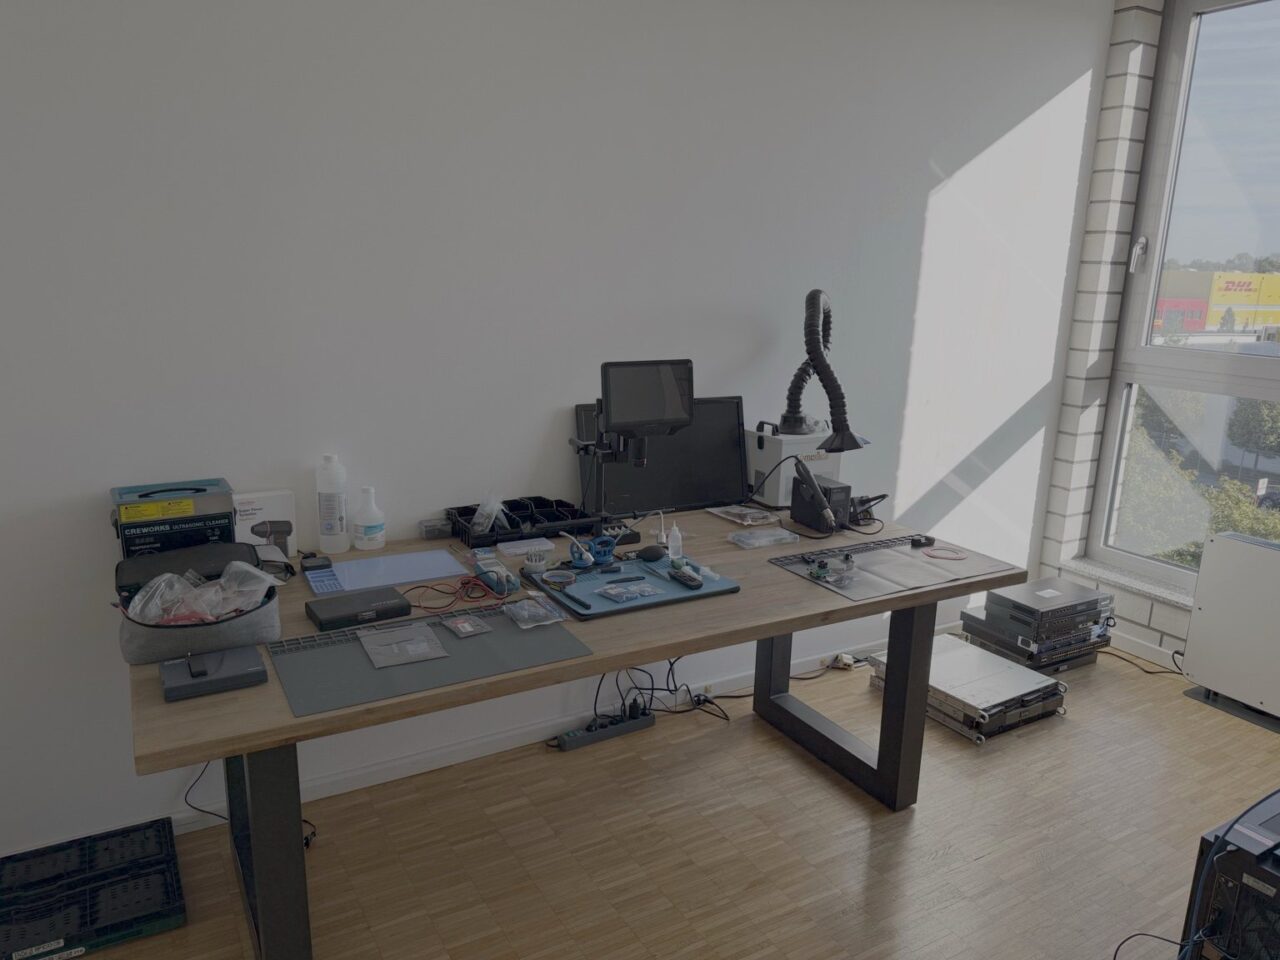
El laboratorio de un vistazo
- Ubicación: Calle Horbeller, 31, 50858 Colonia
- Áreas de trabajo: Copia de seguridad forense de soportes de datos, análisis forense de dispositivos móviles, análisis de componentes electrónicos y hardware, recuperación de datos en una mesa de trabajo de sala limpia
- Servicios que se ofrecen sobre esta base: Informática forense, análisis forense de dispositivos móviles, recuperación de datos, análisis de smartphones en busca de malware, informes periciales
- Responsable: Risto Popovski, perito en informática forense con certificados de TÜV Rheinland (IT Forensic Windows Expert, IT Forensic Mobil Expert, válidos hasta febrero de 2027) – Referencia en Certipedia
Copia de seguridad forense de soportes de datos
Por regla general, la primera fase de una investigación forense es la copia de seguridad. En la medida en que sea técnicamente posible, se protege el soporte de datos original contra el acceso de escritura y, en primer lugar, se realiza una copia de seguridad forense. El análisis posterior se lleva a cabo, por norma general, sobre la base de esta copia de seguridad o de una copia de trabajo creada a partir de ella.
Por qué es importante la protección contra la escritura en los soportes de datos originales
El mero hecho de conectar un soporte de datos a un ordenador normal puede alterar los datos. El sistema operativo, por ejemplo, crea archivos o actualiza las marcas de tiempo. Por ello, para los soportes de datos compatibles utilizamos bloqueadores de escritura por hardware. Estos permiten el acceso de lectura e impiden el acceso de escritura involuntario al soporte original conectado. De este modo, se puede comprobar posteriormente en qué estado de los datos se basa el análisis.
Copia de seguridad controlada y comprobación de integridad mediante valores hash
Para la copia de seguridad se dispone de sistemas especializados de imagen forense. Para cada copia de seguridad calculamos valores hash. Se trata de una especie de huella digital: incluso un cambio mínimo en los datos da lugar a un valor diferente. Si los valores hash coinciden, queda demostrado que la copia analizada se corresponde con los datos guardados.
Más información al respecto: Análisis forense de Windows · Los «writeblockers» en la informática forense de Linux
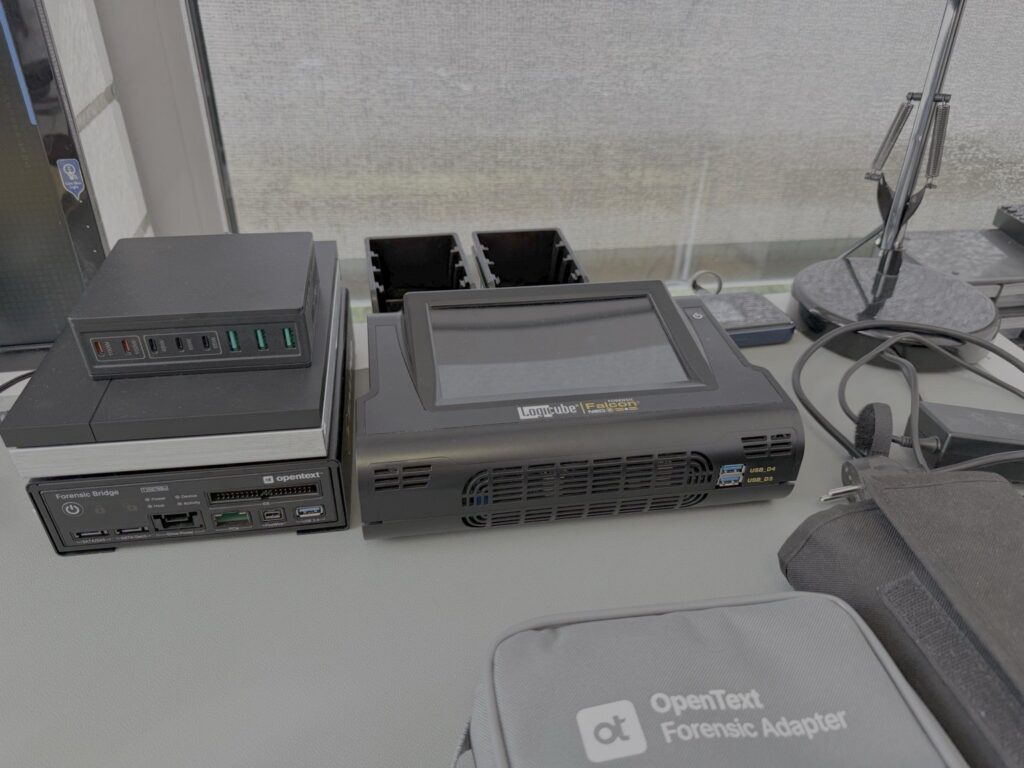
Puesto de trabajo para análisis forense de dispositivos móviles
Analizamos los smartphones y las tabletas en un puesto de trabajo específico del laboratorio.
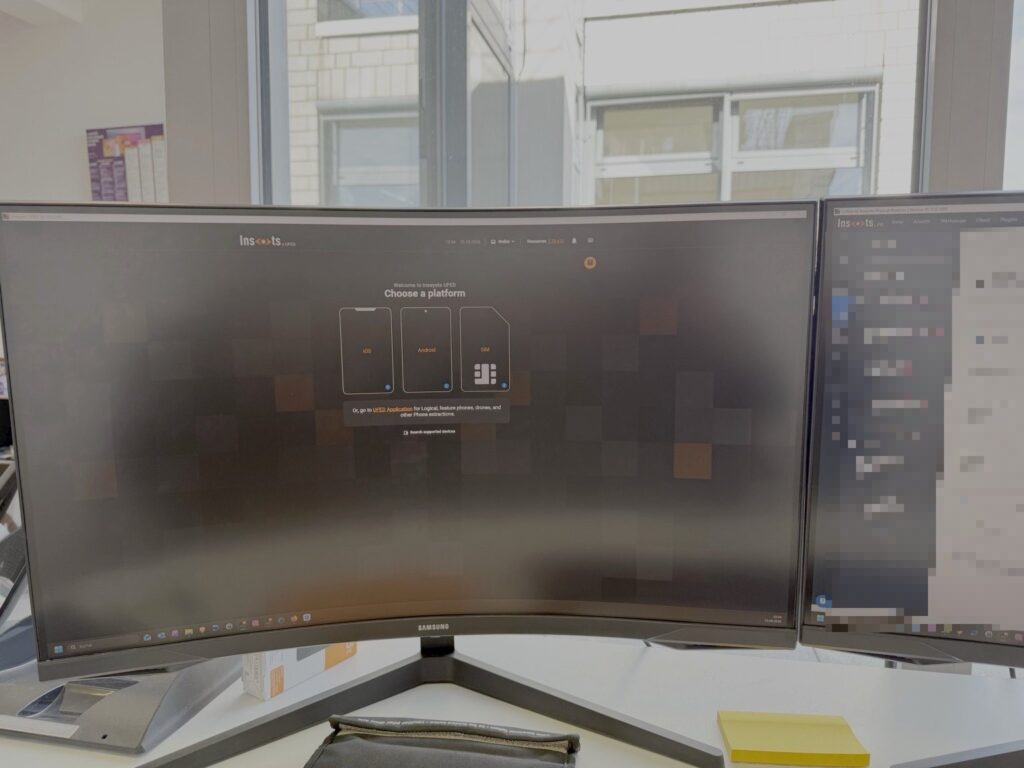
Por qué no existe un único método válido para todos los smartphones
Los datos que se pueden recuperar dependen de varios factores: el fabricante y el modelo, la versión del sistema operativo, el estado de seguridad (bloqueado o desbloqueado, cifrado) y el caso concreto. Por lo tanto, en función de la situación inicial, se pueden considerar diferentes métodos de extracción y análisis. En cada investigación documentamos qué método utilizamos y cuáles son sus límites.
Detección de malware y supervisión
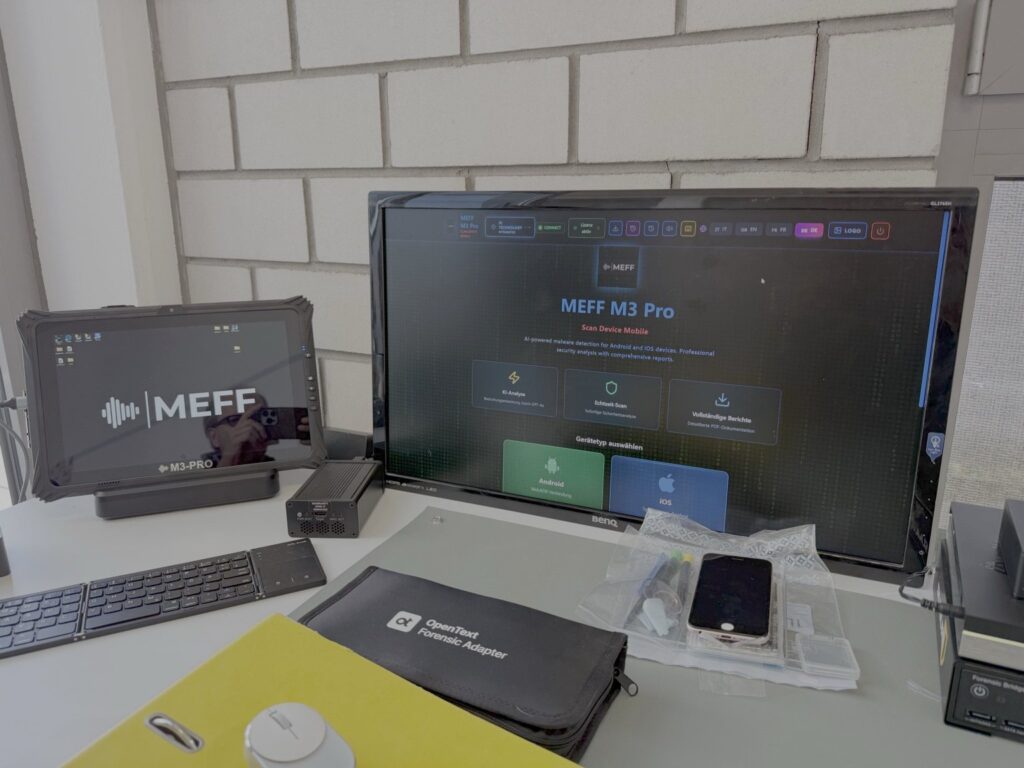
Si se sospecha la presencia de spyware, stalkerware u otro software malicioso, analizamos los dispositivos Android e iOS con sistemas de análisis especializados. Un resultado negativo no significa que se pueda descartar un ataque. Por eso explicamos el significado de cada resultado.
Más información al respecto: Investigación forense móvil · Comprobar si el smartphone tiene software malicioso · Análisis de malware móvil
Análisis de componentes electrónicos y de hardware
Si ya no es posible leer los datos de un dispositivo de forma normal
Daños por agua, roturas, componentes defectuosos o un dispositivo que ya no se enciende: en estos casos, a menudo no es posible realizar la copia de seguridad de los datos a través de las conexiones habituales. Entonces hay que intervenir primero en el hardware para que sea posible, siquiera, recuperar los datos.
Microscopía, técnicas de soldadura y de reparación
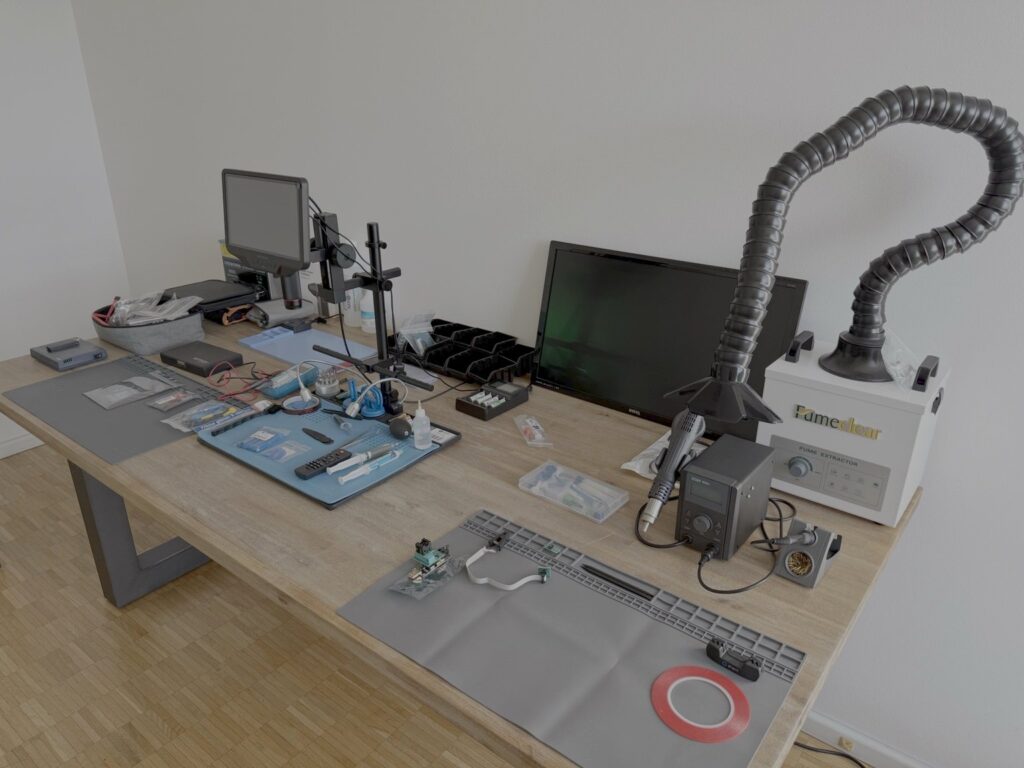
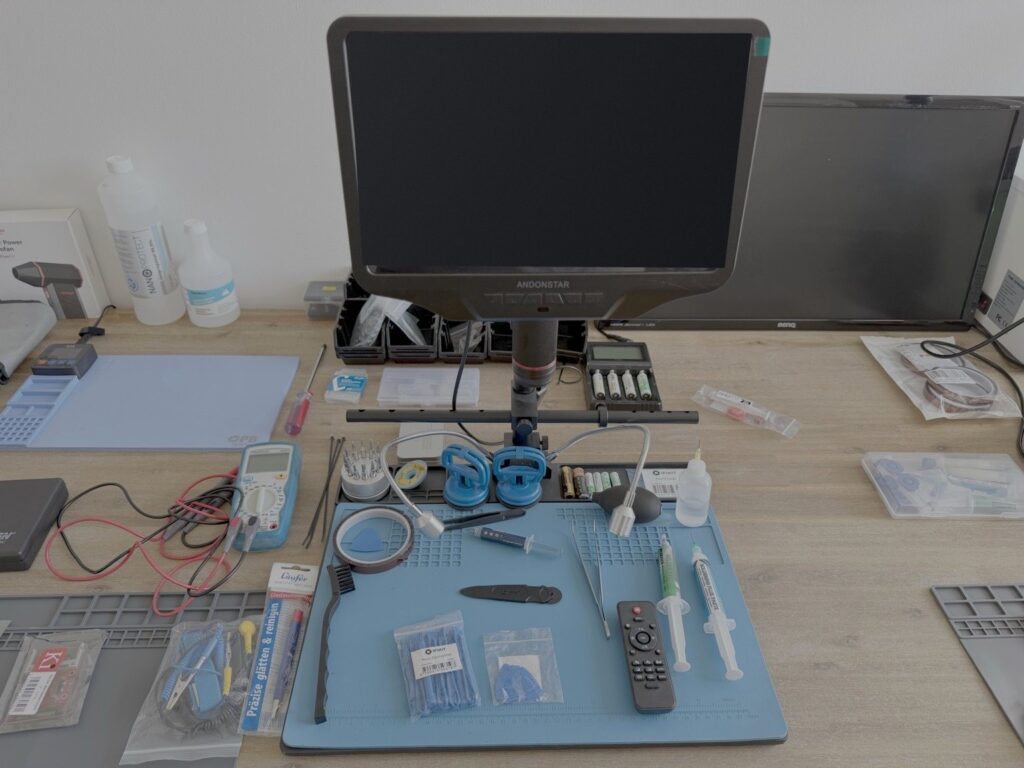
Muchos componentes de las placas de circuito impreso modernas solo pueden evaluarse y manipularse con seguridad mediante aumento. En el puesto de trabajo de electrónica se dispone para ello de un microscopio digital, equipos de soldadura y retrabajo con sistema de extracción de humos de soldadura, así como superficies de trabajo con protección ESD. Las superficies ESD protegen los componentes electrónicos sensibles frente a las descargas electrostáticas.
Métodos de acceso basados en hardware: JTAG y «chip-off»
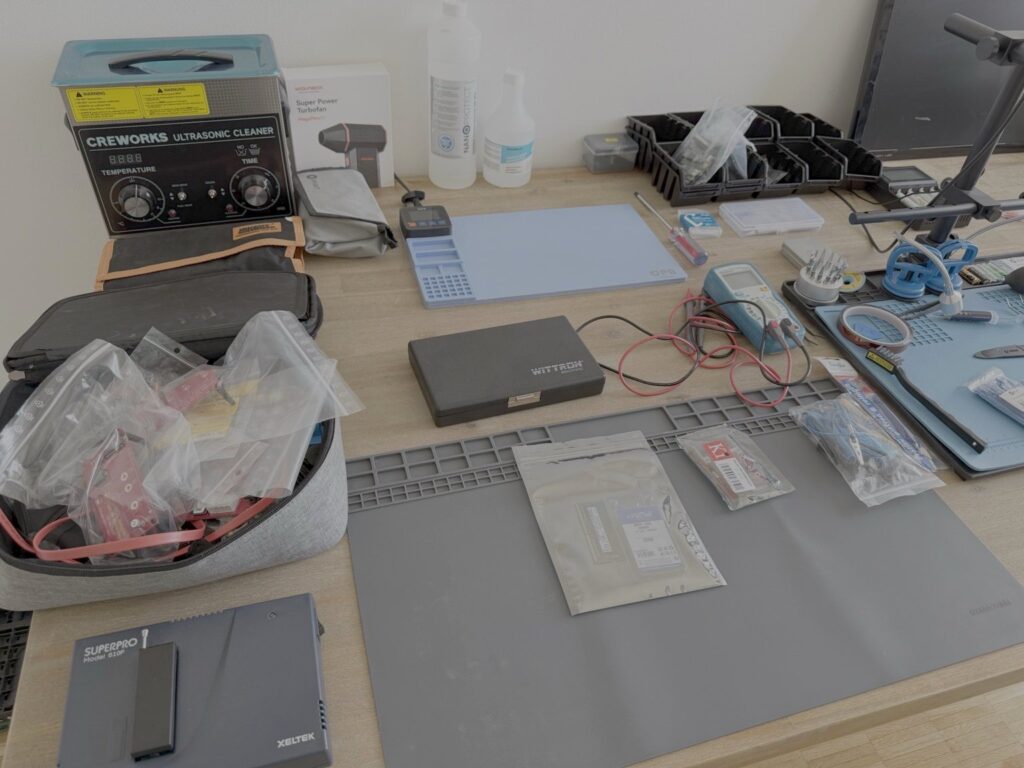
Si un dispositivo no responde a través de sus conexiones habituales ni siquiera tras una modificación del hardware, se pueden considerar métodos basados en el hardware. En el caso de JTAG, se accede a la memoria a través de los conectores de prueba y comprobación de la placa; en el caso de Chip-Off, se desoldan los módulos de memoria y se leen con un dispositivo de programación. Ambos métodos los llevamos a cabo en nuestro taller de electrónica. Que resulten adecuados depende del dispositivo, la arquitectura de la memoria y los mecanismos de seguridad. En muchos smartphones modernos, los datos están cifrados y vinculados al hardware del dispositivo. Una memoria leída directamente proporciona datos en bruto, pero no necesariamente datos de usuario utilizables. Antes de llevar a cabo el procedimiento, aclararemos contigo si este tiene posibilidades de éxito en tu caso concreto.
Recuperación de datos en la mesa de trabajo de la sala limpia
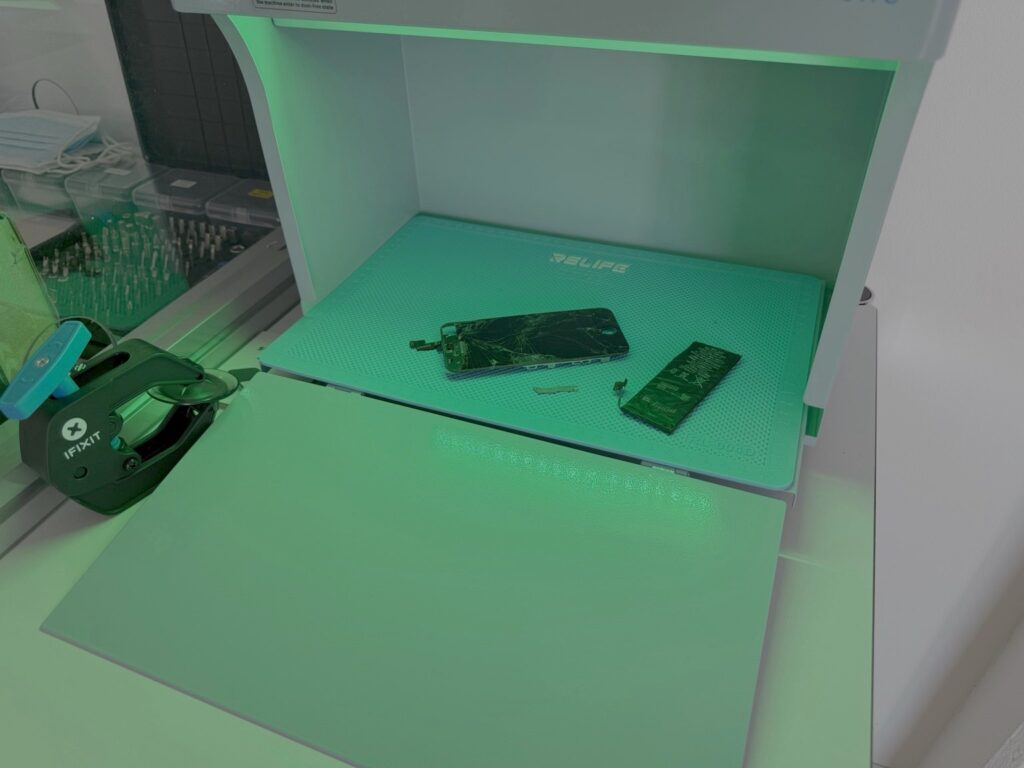
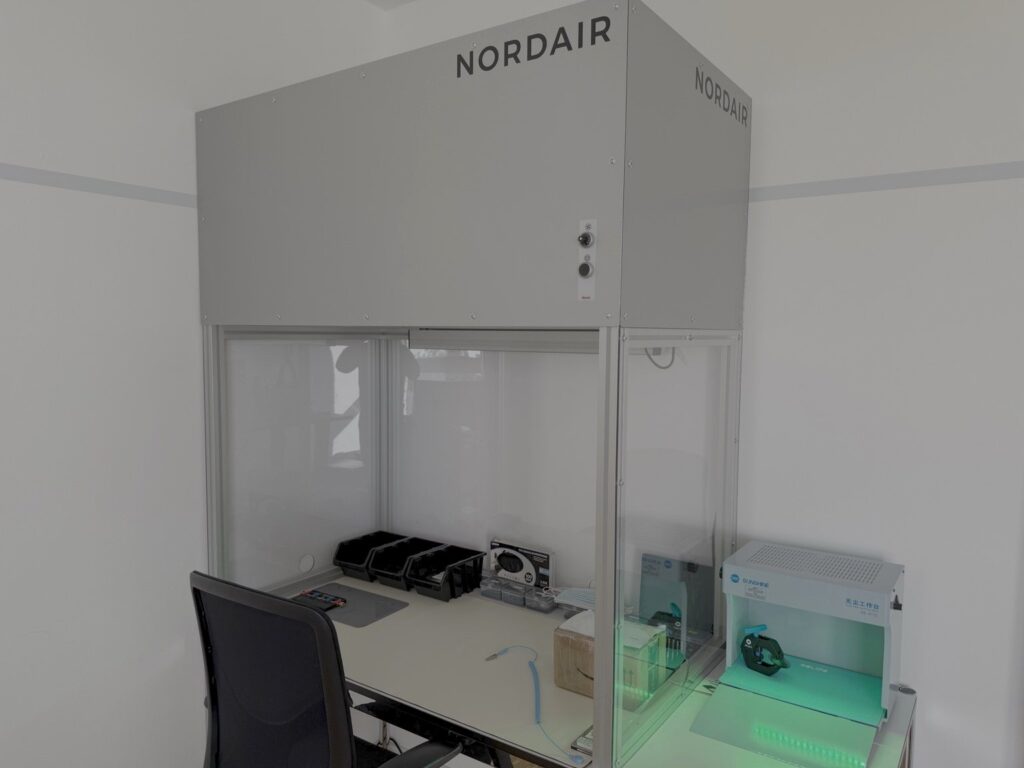
Algunos trabajos con soportes de datos deben realizarse protegidos del polvo. Para ello, el laboratorio cuenta con una mesa de trabajo de sala limpia. Esta suministra al área de trabajo aire purificado mediante un filtro HEPA de clase H14. Según la norma EN 1822, los filtros de esta clase retienen al menos el 99,995 % de las partículas del tamaño más difícil de retener. Se trata de un puesto de trabajo controlado para soportes de datos abiertos y componentes electrónicos sensibles, no de una sala limpia clasificada.
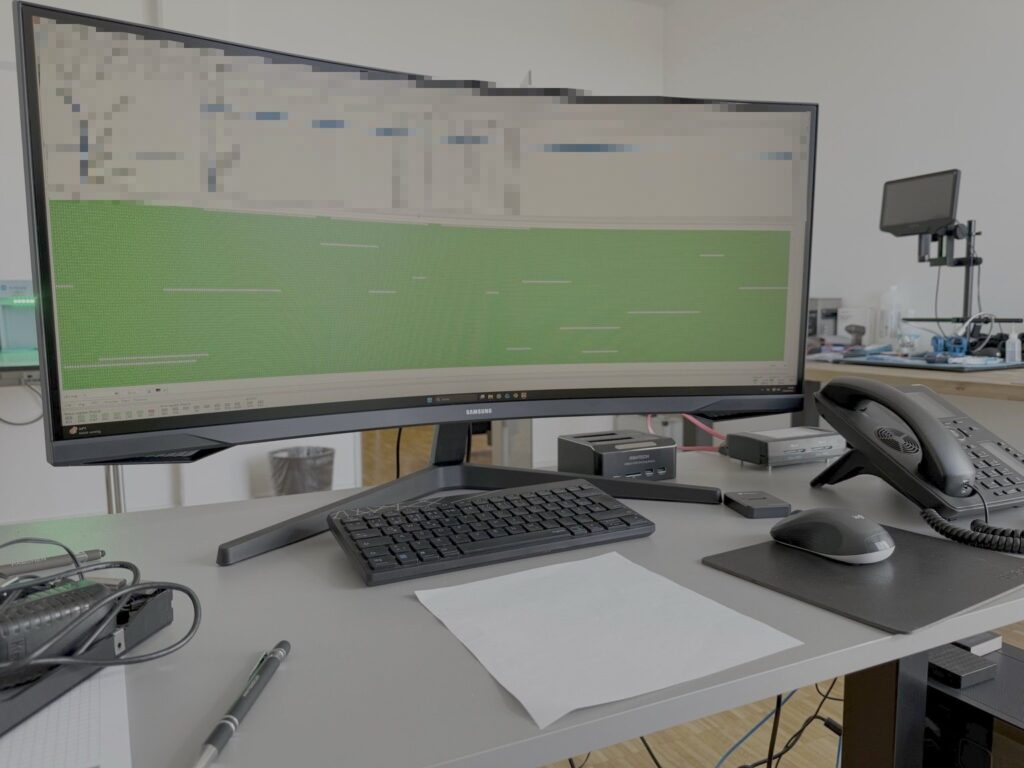
A continuación, evaluamos los soportes de datos dañados en el puesto de trabajo de análisis utilizando un software especializado en recuperación de datos.
Más información al respecto: Recuperación de datos en Colonia
Manejo del material de investigación y de las pruebas
En las investigaciones con relevancia probatoria, no solo cuenta el resultado, sino también el proceso para llegar a él. En función del encargo, documentamos, entre otras cosas:
- Recepción y estado del material de análisis
- Entregas y etapas de procesamiento (cadena de custodia)
- los procedimientos de seguridad utilizados
- Valores hash o de integridad de las copias de seguridad
El material objeto de análisis permanece bajo nuestra responsabilidad durante todo el proceso de tramitación. No lo cedemos a terceros. Entregamos a cada cliente una declaración de confidencialidad por escrito (NDA), independientemente de si se trata de un particular, una empresa, un bufete de abogados o una autoridad pública.
Más información al respecto: Informe sobre los teléfonos inteligentes
Qué significa esto para su exploración
- Particulares: Los equipos y los datos se procesan en nuestro propio laboratorio, no a través de distintos proveedores de servicios. Informática forense para particulares
- Abogados y defensores penales: Las copias de seguridad con protección contra escritura y valores hash, así como los pasos de trabajo documentados, permiten verificar las conclusiones. Informática forense para abogados
- Empresa: Los soportes de datos, los ordenadores y los dispositivos móviles afectados por un incidente pueden guardarse y analizarse en un único lugar. Informática forense para empresas
- Autoridades y tribunales: La documentación, los procedimientos transparentes y la integridad de las pruebas son aspectos fundamentales. Servicios para las administraciones públicas
Preguntas frecuentes sobre el laboratorio
¿Se envían mis dispositivos a laboratorios externos?
No. No facilitamos el material de análisis a terceros. Este permanece en nuestro laboratorio de Colonia durante todo el proceso de análisis.
¿Me entregarán un acuerdo de confidencialidad?
Sí. Todos los clientes reciben de nuestra parte un acuerdo de confidencialidad (NDA) por escrito.
¿Puedo entregar los aparatos en persona en el laboratorio?
Sí, previa cita. También es posible el envío por correo.
¿Se puede leer la información de cualquier dispositivo?
No. La posibilidad de realizar una copia de seguridad, así como el alcance de la misma, dependen del dispositivo, de su estado y de su nivel de seguridad. Lo aclararemos antes de comenzar la inspección.
¿Por qué muestra su laboratorio?
Para que, antes de realizar el encargo, pueda ver dónde y con qué medios se procesará su material de análisis.
Solicitar un estudio
Descríbanos brevemente el dispositivo y el problema. Le indicaremos qué pasos conviene seguir y cuáles son los límites técnicos.