
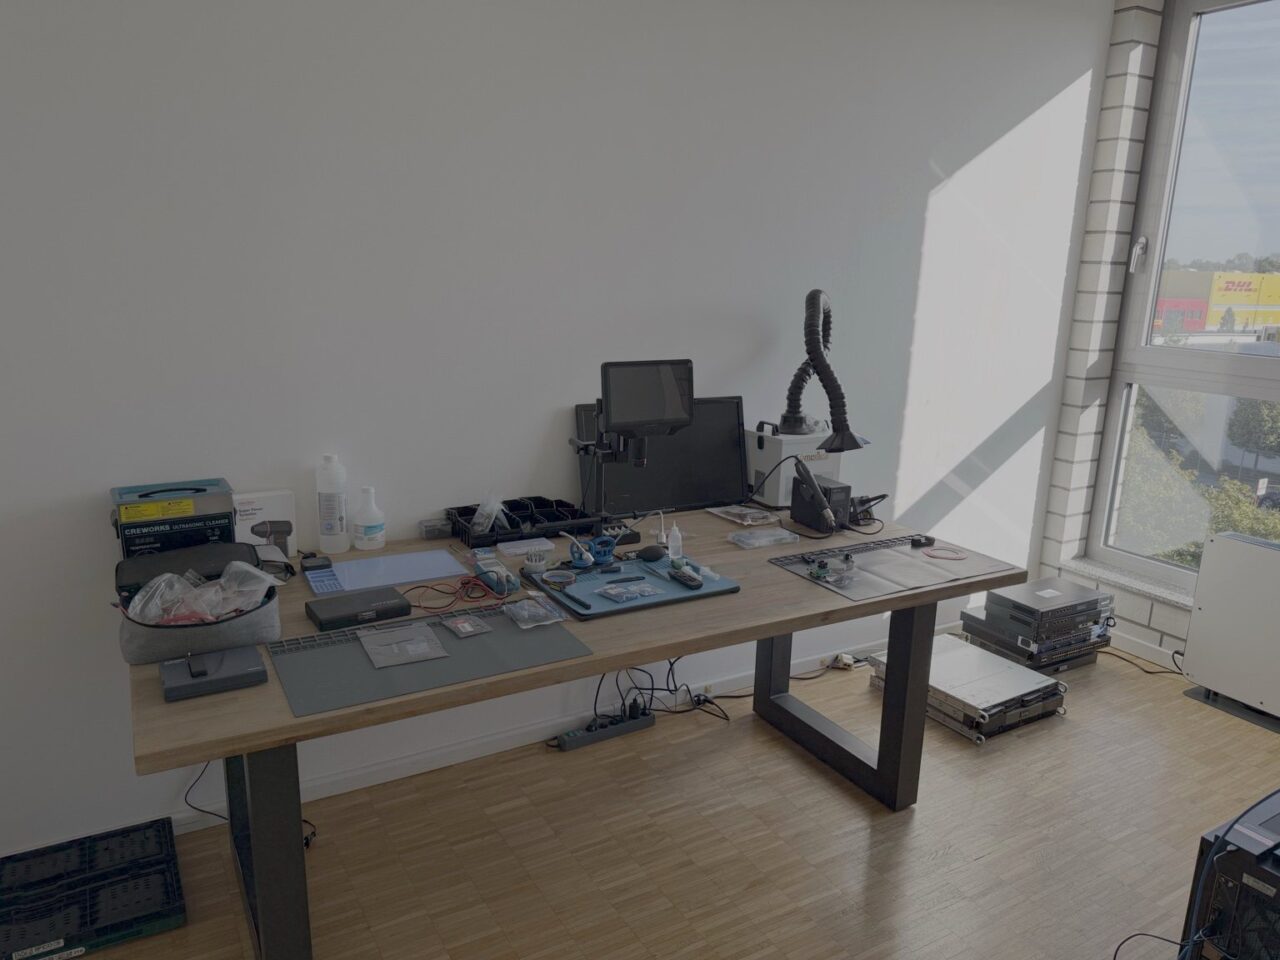
Laboratorij na kratko
- Lokacija: Horbeller Str. 31, 50858 Köln
- Področja dela: forenzično varnostno kopiranje nosilcev podatkov, mobilna forenzika, preiskava elektronike in strojne opreme, obnova podatkov na delovni mizi v čistem prostoru
- Storitve na tej podlagi: IT-forenzika, mobilna forenzika, obnova podatkov, pregled pametnih telefonov za zlonamerno programsko opremo, strokovna mnenja
- Odgovorna oseba: Risto Popovski, strokovnjak za IT-forenziko s certifikati TÜV Rheinland (IT Forensic Windows Expert, IT Forensic Mobil Expert, veljavni do 02/2027) – Potrdilo na Certipedii
Forenzično varnostno kopiranje nosilcev podatkov
Praviloma se forenzična preiskava začne z varnostnim kopiranjem. Če je to tehnično mogoče, se izvirni nosilec podatkov zaščiti pred pisanjem in najprej se pripravi forenzična varnostna kopija. Nadaljnja analiza se nato v osnovi izvaja na podlagi te varnostne kopije oziroma delovne kopije, ki je bila iz nje izdelana.
Zakaj je zaščita pred pisanjem pomembna pri originalnih nosilcih podatkov
Že samo priključitev nosilca podatkov na običajen računalnik lahko spremeni podatke. Operacijski sistem na primer ustvari datoteke ali posodobi časovne oznake. Zato za podprte nosilce podatkov uporabljamo strojne naprave za blokiranje pisanja. Te omogočajo branje, hkrati pa preprečujejo nenamerno pisanje na priključen izvirni nosilec podatkov. Tako je mogoče pozneje ugotoviti, na kakšnem stanju podatkov temelji preiskava.
Nadzorovano shranjevanje in preverjanje celovitosti s hash vrednostmi
Za varnostno kopiranje so na voljo specializirani forenzični sistemi za zajemanje podatkov. Za vsako varnostno kopijo izračunamo hash vrednosti. To je nekakšen digitalni prstni odtis: že najmanjša sprememba podatkov povzroči drugačno vrednost. Če se hash vrednosti ujemajo, je dokazano, da preiskovana kopija ustreza varnostno kopiranim podatkom.
Več o tem: Forenzika sistema Windows · Writeblocker v forenziki sistema Linux
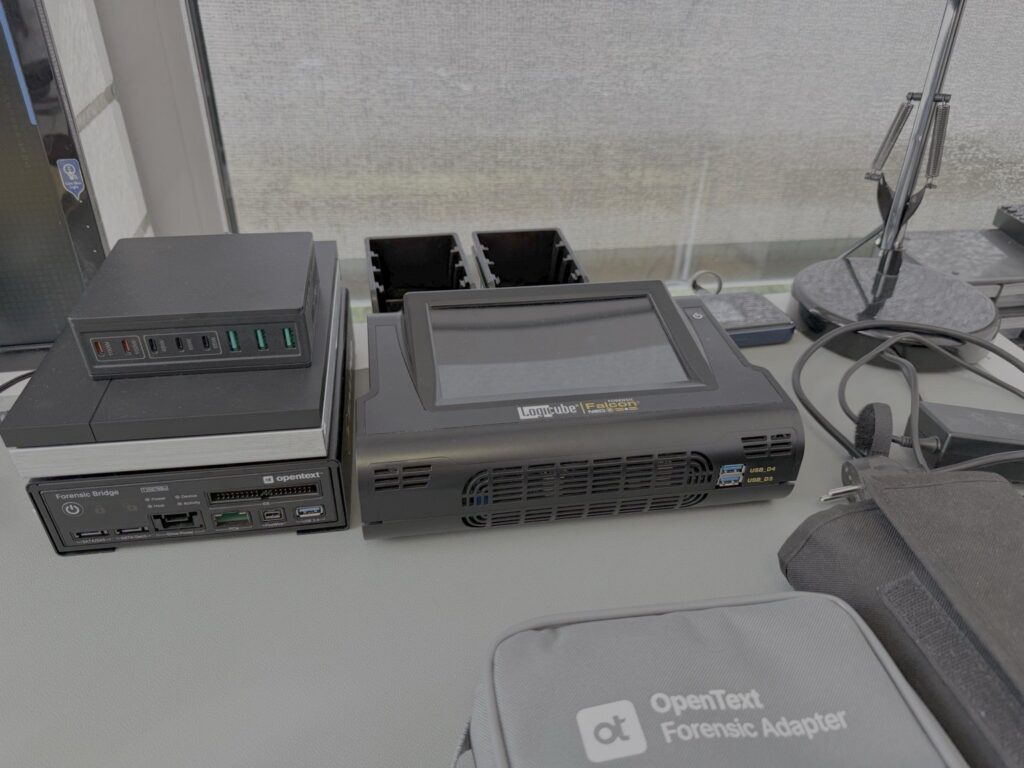
Delovno mesto za mobilno forenziko
Pametne telefone in tablične računalnike preizkušamo na lastnem delovnem mestu v laboratoriju.
Zakaj ni enega samega postopka za vse pametne telefone
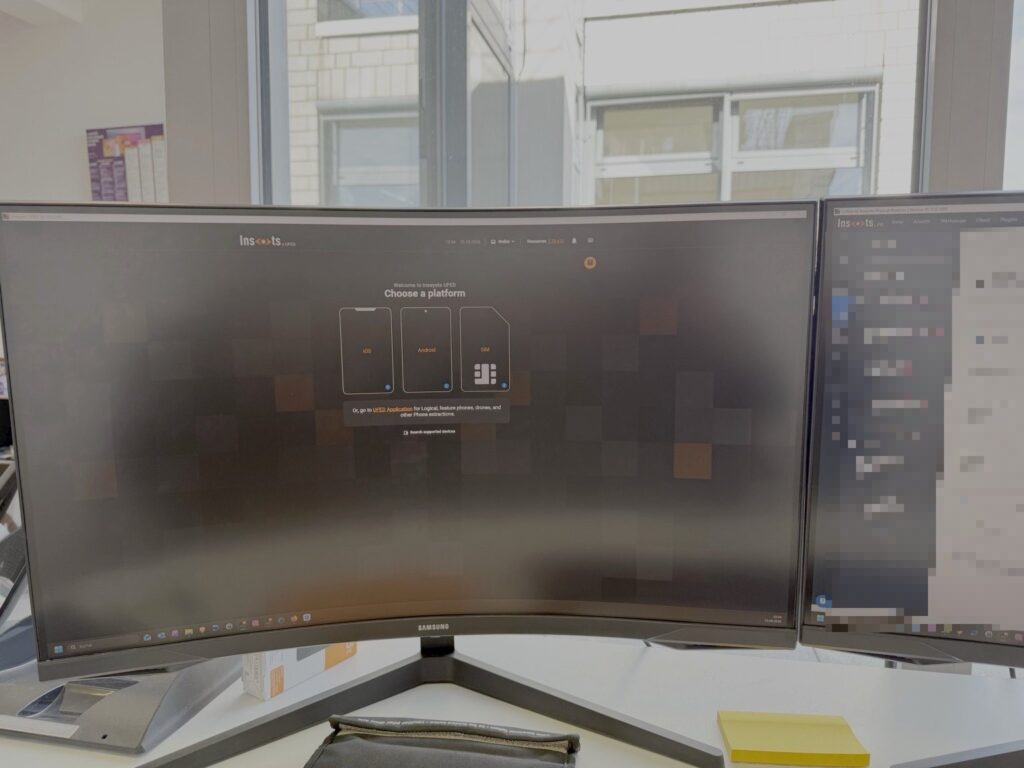
Kateri podatki se lahko rešijo, je odvisno od več dejavnikov: proizvajalca in modela, različice operacijskega sistema, varnostnega stanja (zaklenjeno ali odklenjeno, šifrirano) ter konkretnega vprašanja. Glede na izhodiščno situacijo se zato lahko uporabijo različni postopki pridobivanja in analize podatkov. Za vsako preiskavo dokumentiramo, kateri postopek uporabljamo in kje so njegove omejitve.
Preverjanje prisotnosti zlonamerne programske opreme in nadzor
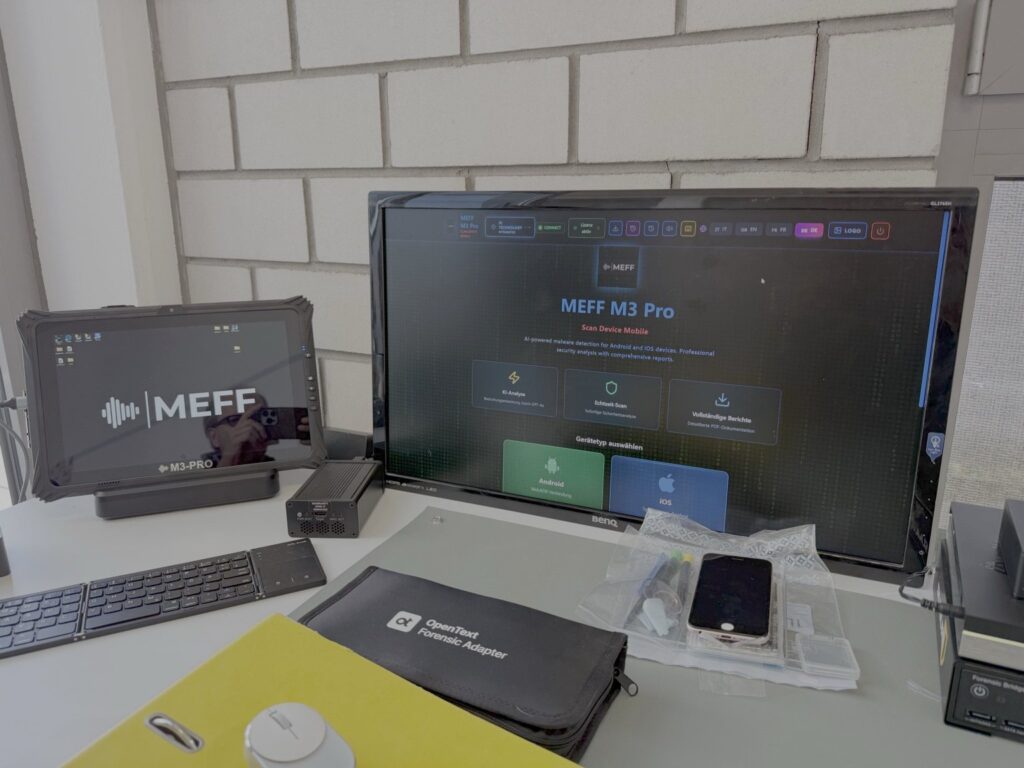
V primeru suma na prisotnost vohunske programske opreme, programske opreme za nadzorovanje ali druge zlonamerne programske opreme pregledamo naprave z operacijskima sistemoma Android in iOS s pomočjo specializiranih analiznih sistemov. Če rezultat ne kaže na nič nenavadnega, to še ne pomeni, da je vdor izključen. Zato pojasnimo pomen vsakega rezultata.
Več o tem: Mobilna forenzika · Preverjanje pametnega telefona za zlonamerno programsko opremo · Analiza mobilne zlonamerne programske opreme
Preiskava elektronike in strojne opreme
Če naprave ni več mogoče normalno odčitati
Poškodba zaradi vode, poškodba, okvarjeni sestavni deli ali naprava, ki se ne zažene več: v takih primerih varnostno kopiranje podatkov pogosto ni mogoče prek običajnih priključkov. Takrat je treba najprej poskrbeti za strojno opremo, da bo branje podatkov sploh mogoče.
Mikroskopija, tehnika spajkanja in popravljanja
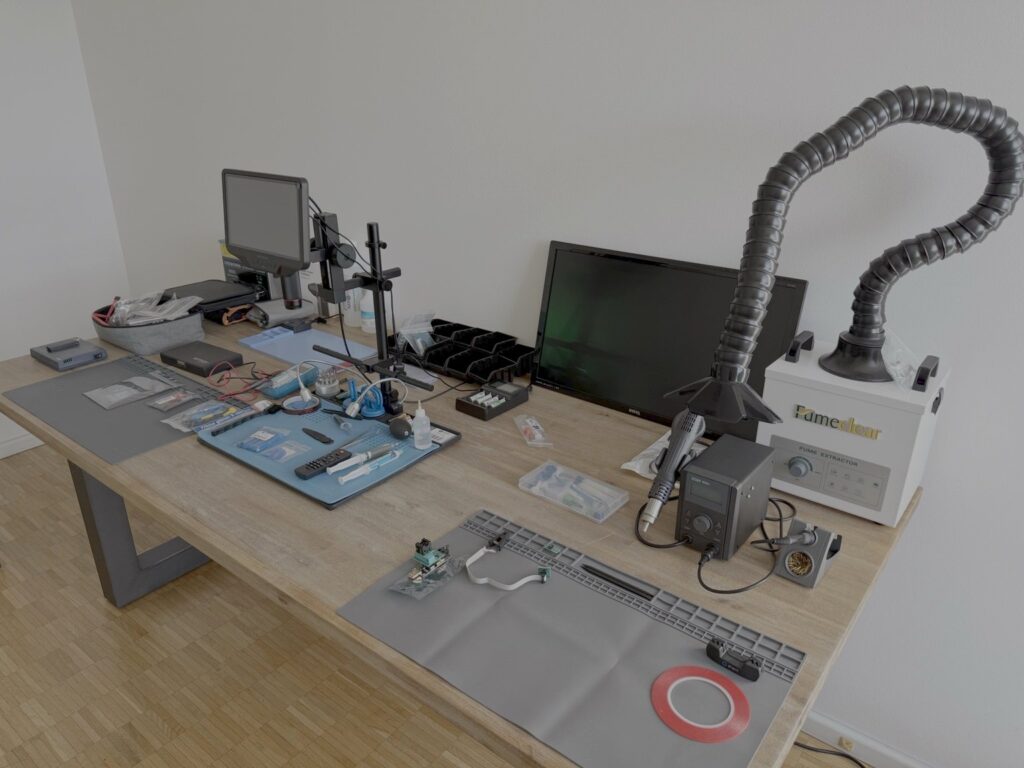
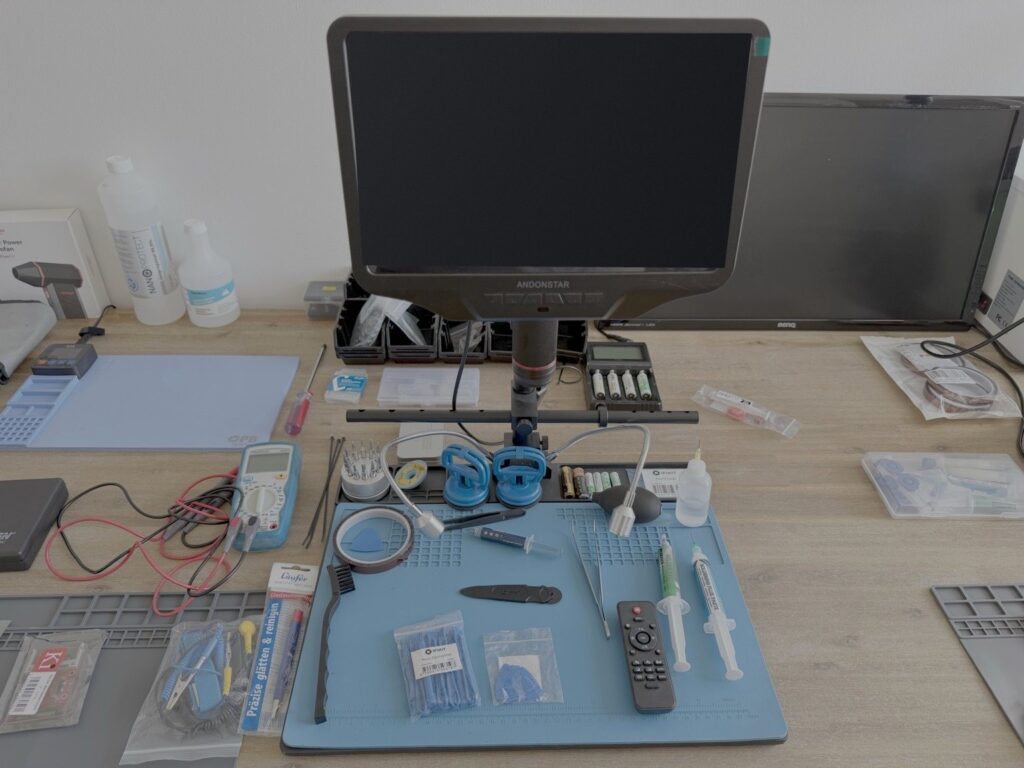
Mnoge komponente na sodobnih tiskanih vezjih je mogoče zanesljivo oceniti in obdelati le pod povečavo. Na delovnem mestu za elektroniko so za to na voljo digitalni mikroskop, oprema za spajkanje in popravljanje s sistemom za odsesavanje dimov pri spajkanju ter delovne površine z ESD-zaščito. ESD-površine ščitijo občutljivo elektroniko pred elektrostatičnimi razelektritvami.
Strokovni postopki dostopa: JTAG in Chip-Off
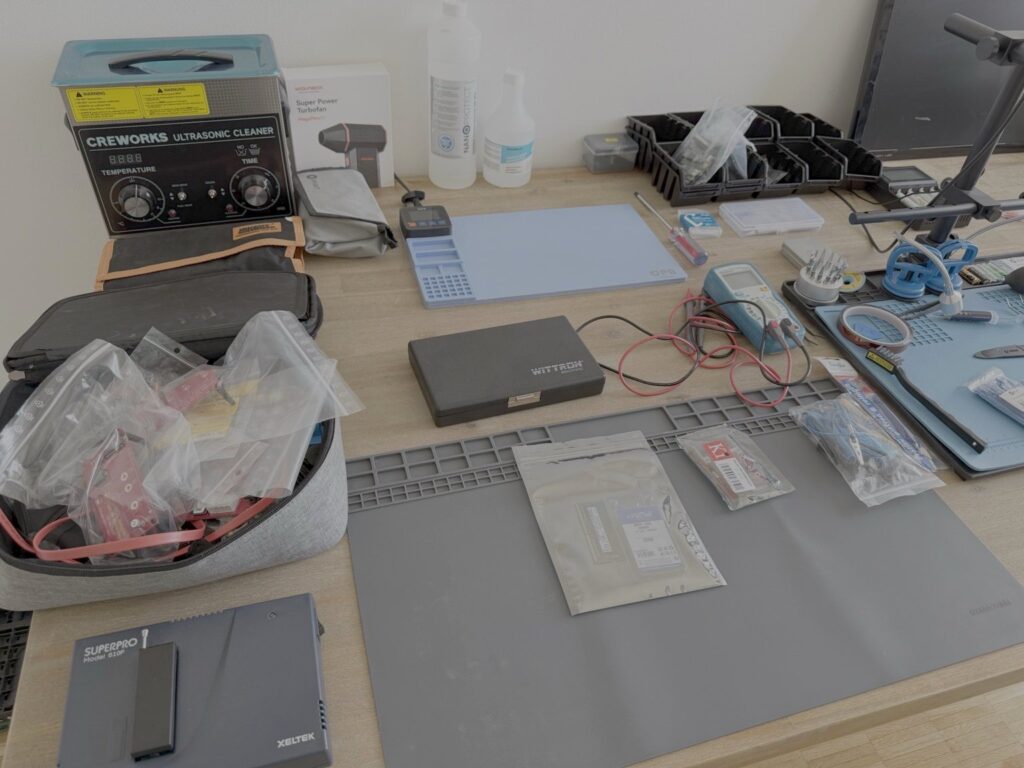
Če se naprava tudi po posegu v strojno opremo ne odziva prek običajnih priključkov, je mogoče razmisliti o postopkih, ki temeljijo na strojni opremi. Pri metodi JTAG se do pomnilnika dostopa prek testnih in preizkusnih priključkov na tiskanem vezju, pri metodi »chip-off« pa se pomnilniški čip odspajka in se njegova vsebina odčita s programirnim napravo. Obe metodi izvajamo na naši delovni postaji za elektroniko. Ali sta smiselni, je odvisno od naprave, arhitekture pomnilnika in varnostnih mehanizmov. Pri mnogih sodobnih pametnih telefonih so podatki šifrirani in vezani na strojno opremo naprave. Neposredno izbrani pomnilnik sicer zagotavlja surove podatke, vendar ne nujno uporabnih podatkov o uporabniku. Ali ima takšen postopek v konkretnem primeru možnosti za uspeh, z vami pojasnimo pred izvedbo.
Obnova podatkov na delovni mizi v čistem prostoru
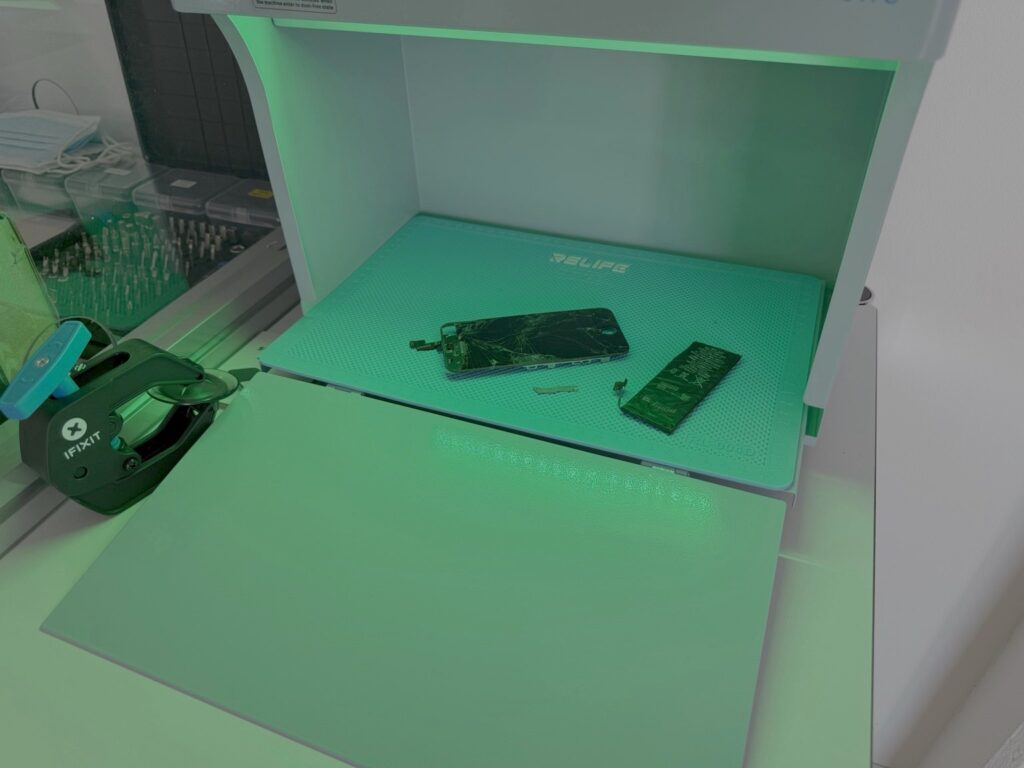
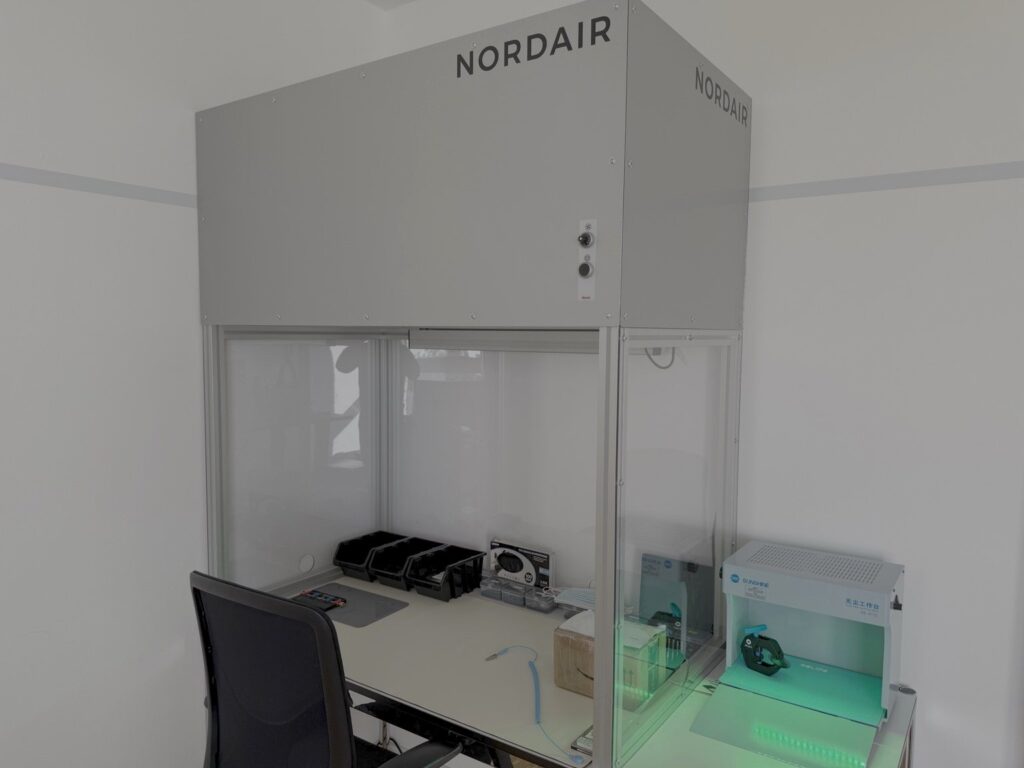
Nekatere dejavnosti na nosilcih podatkov je treba izvajati v zaščiti pred prahom. V laboratoriju je za to na voljo delovna miza v čistem prostoru. Ta oskrbuje delovno območje z zrakom, ki je očiščen prek HEPA-filtra razreda H14. Filtri te razreda v skladu s standardom EN 1822 zadržijo najmanj 99,995 % delcev v velikosti, ki jo je najtežje zadržati. Gre za nadzorovano delovno mesto za odprte nosilce podatkov in občutljive elektronske komponente, ne pa za klasificirano čisto sobo.
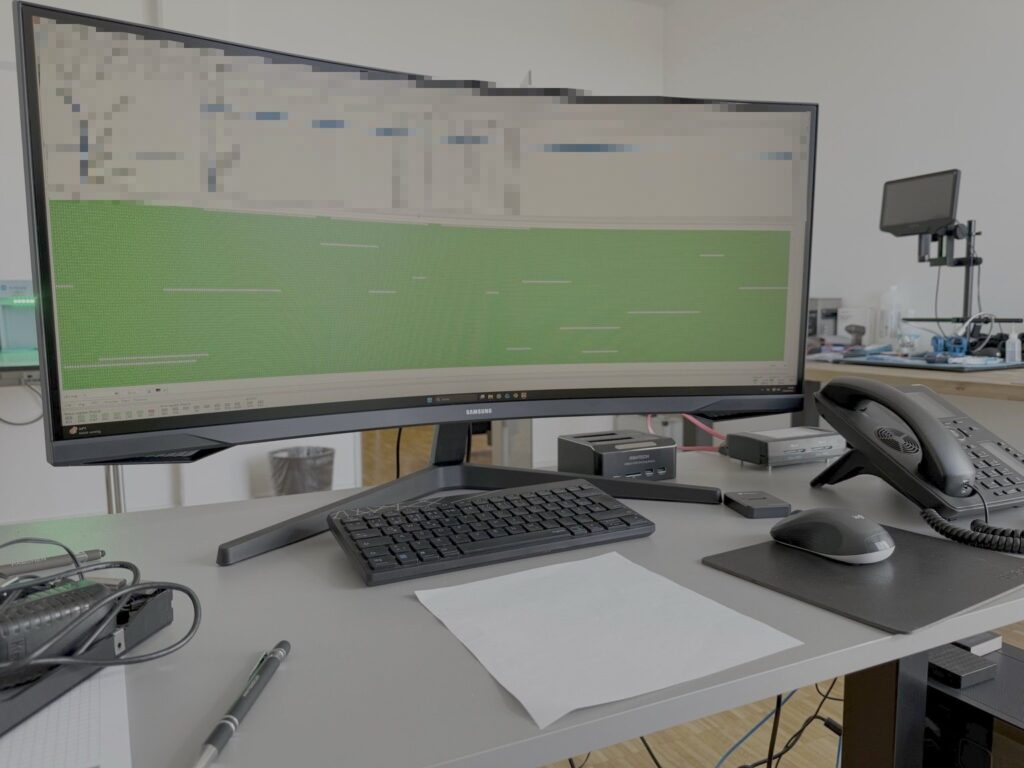
Poškodovane nosilce podatkov nato preučimo na analitičnem delovnem mestu s pomočjo specializirane programske opreme za obnovo podatkov.
Več o tem: Obnova podatkov v Kölnu
Ravnanje z materialom za preiskavo in dokaznim gradivom
Pri preiskavah, ki so pomembne za dokazovanje, ni pomemben le rezultat, temveč tudi pot do njega. Glede na naročilo med drugim dokumentiramo:
- Prejem in stanje preiskovalnega materiala
- Predaje in postopki obdelave (veriga nadzora)
- uporabljeni varnostni postopki
- Hash vrednosti oziroma vrednosti integritete varnostnih kopij
Preiskovalno gradivo ostane med celotnim postopkom v naši odgovornosti. Ne posredujemo ga tretjim osebam. Vsak naročnik od nas prejme pisno izjavo o zaupnosti (NDA), ne glede na to, ali gre za zasebno osebo, podjetje, odvetniško pisarno ali javni organ.
Več o tem: Strokovno mnenje o pametnih telefonih
Kaj to pomeni za vaš pregled
- Fizične osebe: Naprave in podatki se obdelujejo v lastnem laboratoriju, ne pa pri različnih ponudnikih storitev. IT-forenzika za posameznike
- Odvetniki in zagovorniki v kazenskih zadevah: Varnostna kopija z zaščito pred pisanjem in hash vrednostmi ter dokumentirani delovni koraki omogočajo preverljivost ugotovitev. IT-forenzika za odvetnike
- Podjetje: Nosilce podatkov, računalnike in mobilne naprave, povezane z določenim incidentom, je mogoče na enem mestu zavarovati in preiskati. IT-forenzika za podjetja
- Uprave in sodišča: V ospredju so dokumentacija, pregledni postopki in verodostojnost dokazov. Storitve za javne organe
Pogosta vprašanja o laboratoriju
Ali se podatki o mojih napravah posredujejo zunanjim laboratorijem?
Ne. Vzorcev za preiskave ne posredujemo tretjim osebam. Ti ostanejo v našem laboratoriju v Kölnu skozi celoten postopek obdelave.
Ali bom prejel izjavo o zaupnosti?
Da. Vsak naročnik od nas prejme pisno izjavo o zaupnosti (NDA).
Ali lahko naprave osebno oddam v laboratoriju?
Da, po predhodnem dogovoru o terminu. Alternativno je mogoča tudi pošiljka po pošti.
Ali je mogoče prebrati podatke iz vsake naprave?
Ne. Ali je varnostna kopija mogoča in v kakšnem obsegu, je odvisno od naprave, njenega stanja in varnostnega stanja. To bomo pojasnili pred začetkom pregleda.
Zakaj predstavljate svoj laboratorij?
Da boste pred oddajo naročila vedeli, kje in s čim se bo obdelovalo vaše preiskovalno gradivo.
Zahteva za preiskavo
Na kratko nam opišite napravo in problem. Mi vam bomo povedali, kateri ukrepi so smiselni in kje so tehnične omejitve.