
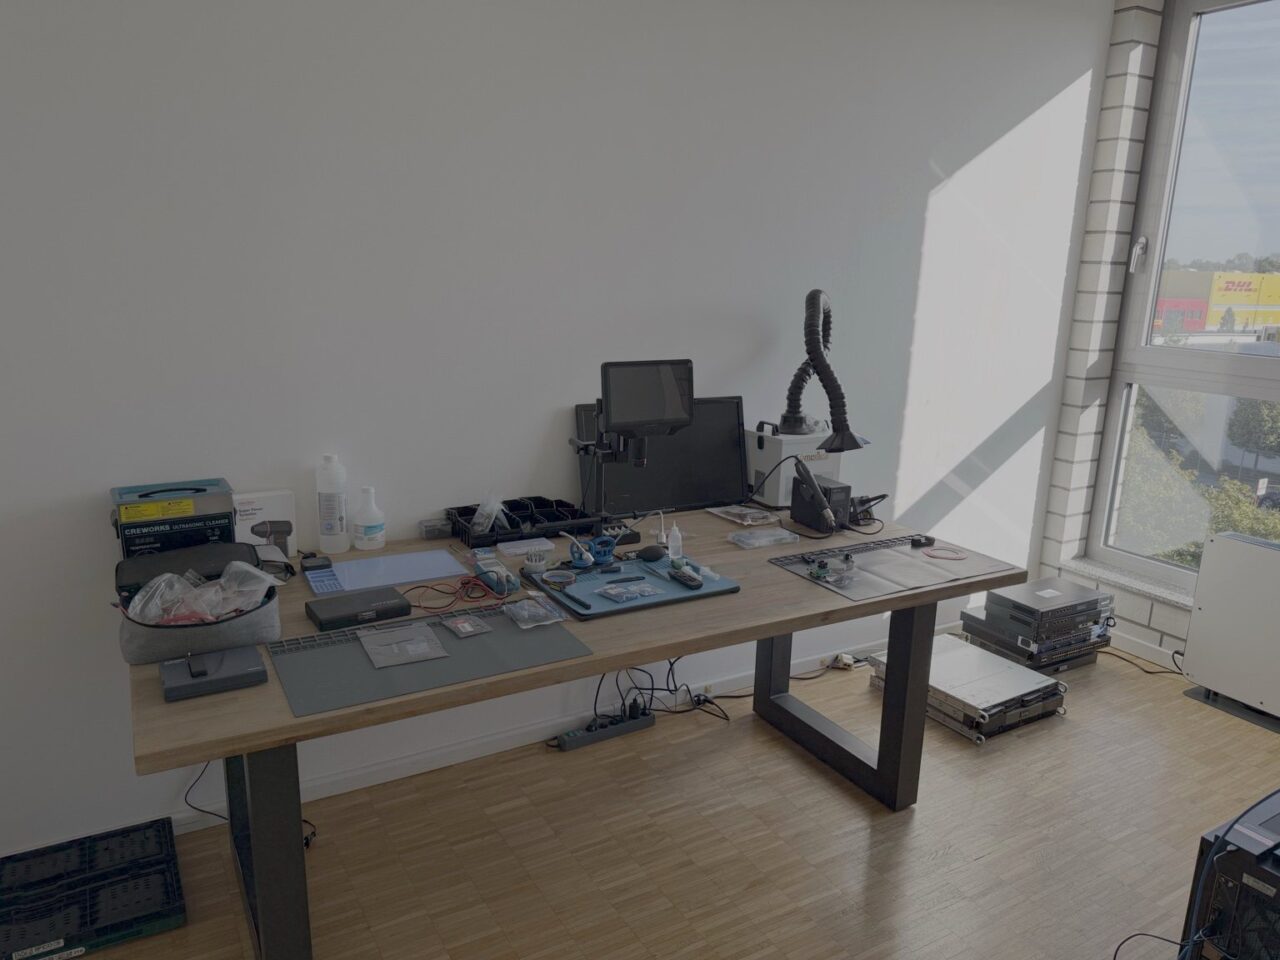
Laboratorio lyhyesti
- Sijainti: Horbeller Str. 31, 50858 Köln
- Toimialat: tietovälineiden rikostekninen varmuuskopiointi, mobiilirikostekninen tutkimus, elektroniikan ja laitteiston tutkimus, tietojen palautus puhdastilan työpöydällä
- Tämän perusteella tarjottavat palvelut: IT-rikostutkinta, mobiilirikostutkinta, tietojen palautus, älypuhelinten haittaohjelmien tarkastus, asiantuntijalausunnot
- Vastuuhenkilö: Risto Popovski, IT-rikostutkinnan asiantuntija, jolla on TÜV Rheinlandin myöntämät sertifikaatit (IT Forensic Windows Expert, IT Forensic Mobil Expert, voimassa 02/2027 asti) – Todistus Certipediassa
Tietovälineiden rikostekninen varmuuskopiointi
Rikostutkinnallinen tutkimus alkaa yleensä tietojen varmuuskopioinnilla. Siltä osin kuin se on teknisesti mahdollista, alkuperäinen tietoväline suojataan kirjoitustoiminnoilta ja ensin laaditaan rikostutkinnallinen varmuuskopio. Jatkokäsittely tapahtuu tämän jälkeen periaatteessa tämän varmuuskopion tai siitä luodun työkopion pohjalta.
Miksi alkuperäisten tallennusvälineiden kirjoitussuojaus on tärkeää
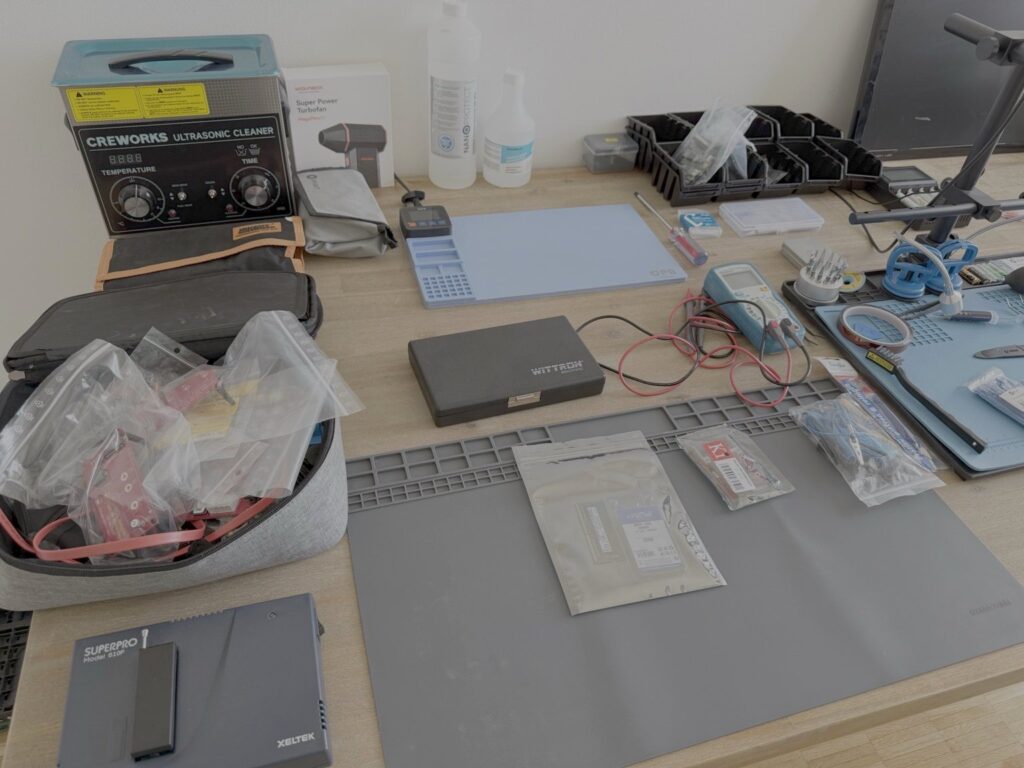
Jo pelkkä tallennusvälineen liittäminen tavalliseen tietokoneeseen voi muuttaa tietoja. Käyttöjärjestelmä esimerkiksi luo tiedostoja tai päivittää aikaleimoja. Siksi käytämme tuettujen tietovälineiden kanssa laitteistopohjaisia kirjoitussuojia. Ne sallivat lukemisen, mutta estävät tahattomat kirjoitustoiminnot liitettyyn alkuperäiseen tietovälineeseen. Näin voidaan myöhemmin jäljittää, mihin tietotilaan tutkimus perustuu.
Hallittu varmuuskopiointi ja eheystarkistus hajautusarvojen avulla
Varmuuskopiointiin on käytettävissä erikoistuneita rikosteknisiä kuvantamisjärjestelmiä. Laskemme jokaisesta varmuuskopiosta hash-arvot. Ne ovat eräänlainen digitaalinen sormenjälki: jo pienikin muutos tiedoissa johtaa eri arvoon. Jos hash-arvot täsmäävät, voidaan todeta, että tutkittu kopio vastaa varmuuskopioituja tietoja.
Lisätietoja: Windows-rikostutkinta · Writeblocker Linux-rikostutkinnassa
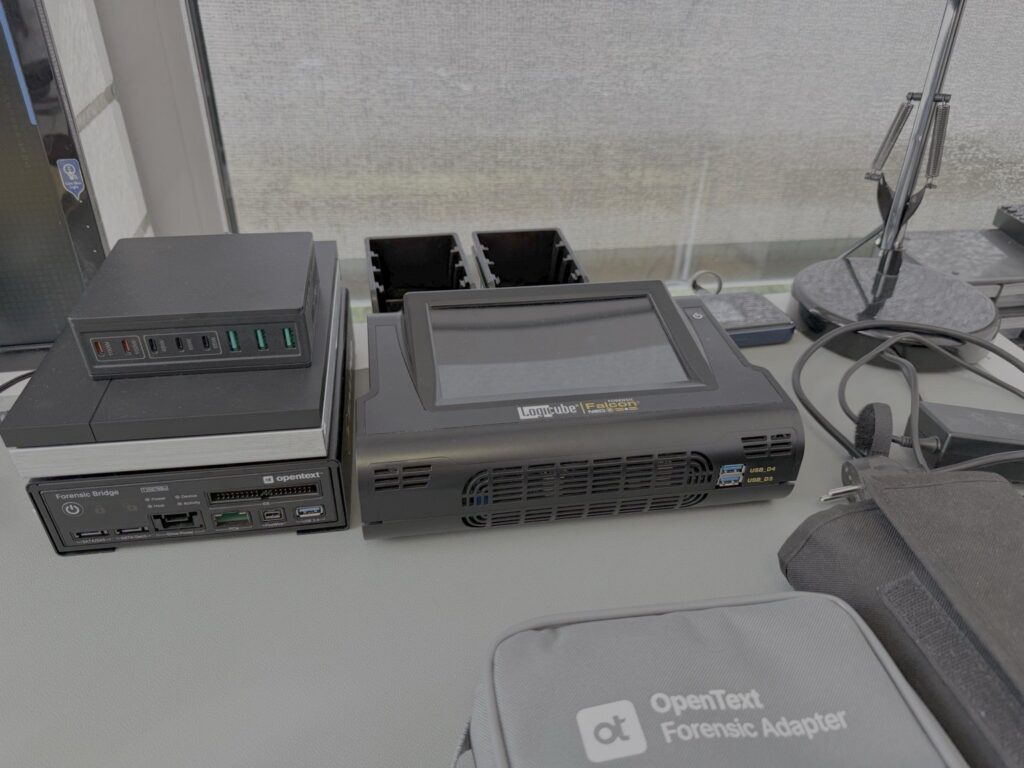
Mobiiliforenstiikan työpiste
Tutkimme älypuhelimia ja tabletteja laboratoriossa omalla työpisteellämme.
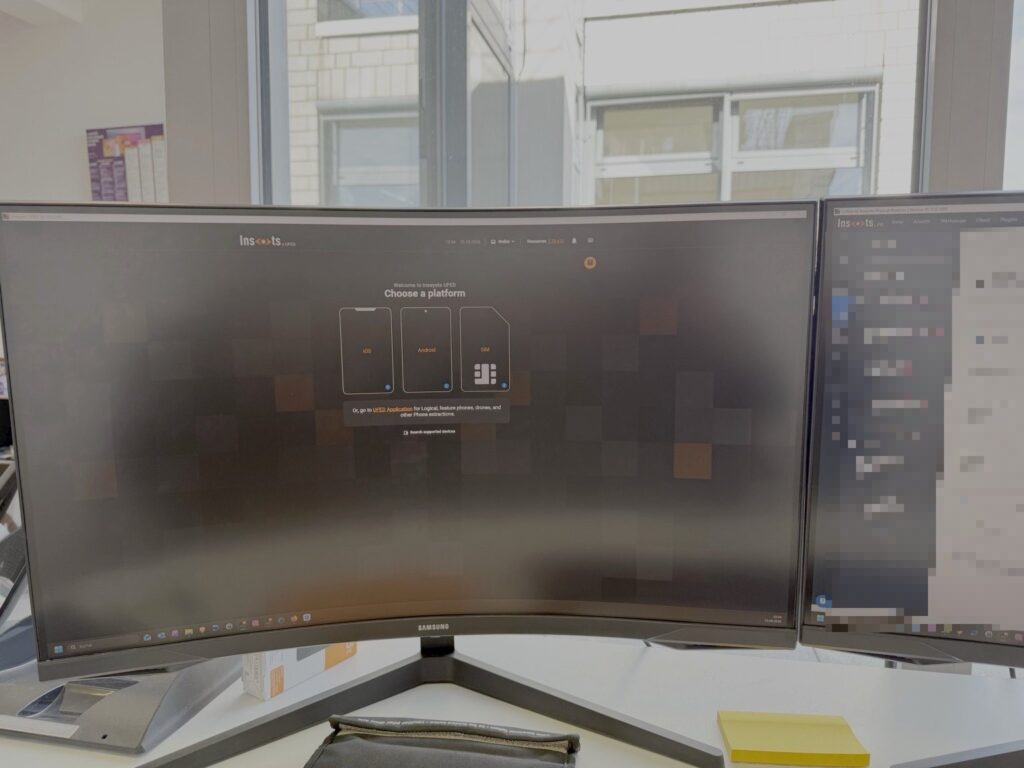
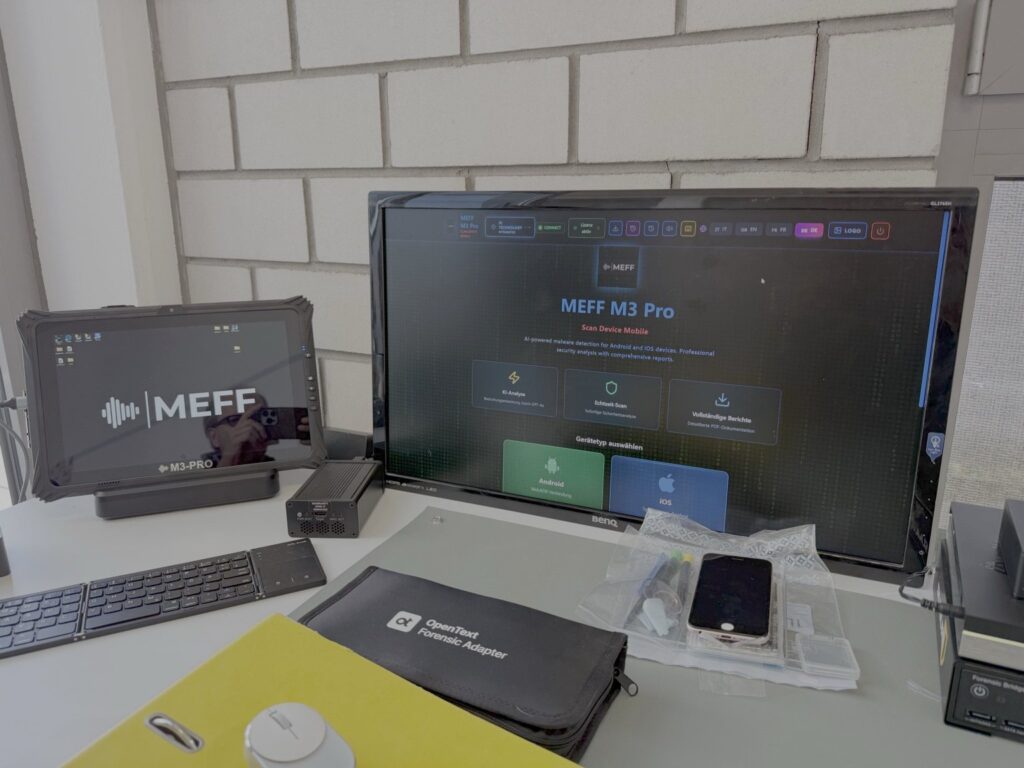
Miksi ei ole olemassa yhtä ainoaa menetelmää kaikille älypuhelimille
Se, mitkä tiedot voidaan tallentaa, riippuu useista tekijöistä: valmistajasta ja mallista, käyttöjärjestelmän versiosta, turvatilasta (lukittu vai lukitsematon, salattu) sekä konkreettisesta ongelmasta. Lähtötilanteesta riippuen voidaan siksi harkita erilaisia tiedonpoiminta- ja analyysimenetelmiä. Dokumentoimme jokaisen tutkimuksen yhteydessä, mitä menetelmää käytämme ja mitkä ovat sen rajoitukset.
Haittaohjelmien tarkistus ja valvonta
Jos epäillään vakoiluohjelmia, stalkerware-ohjelmia tai muuta haittaohjelmistoa, tarkastamme Android- ja iOS-laitteet erikoistuneilla analysointijärjestelmillä. Negatiivinen tulos ei tarkoita, että laitteen vaarantuminen olisi poissuljettua. Siksi selitämme kunkin tuloksen merkityksen.
Lisätietoja: Mobiili rikostekninen tutkimus · Tarkistuta älypuhelin haittaohjelmien varalta · Mobiililaitteiden haittaohjelmien analysointi
Elektroniikan ja laitteiston tutkimus
Jos laitetta ei enää voi lukea normaalisti
Vesivahinko, rikkoutuminen, vialliset komponentit tai laite, joka ei enää käynnisty: tällaisissa tapauksissa tietojen varmuuskopiointi ei useinkaan onnistu tavallisten liitäntöjen kautta. Silloin on ensin korjattava laitteisto, jotta tietojen lukeminen ylipäätään on mahdollista.
Mikroskopia, juottaminen ja korjaustekniikka
Monet nykyaikaisten piirilevyjen komponentit voidaan arvioida ja käsitellä luotettavasti vain suurennoksella. Elektroniikkatyöpisteellä on tätä varten käytettävissä digitaalinen mikroskooppi, juotos- ja korjauslaitteisto juotoskaasun imulla sekä ESD-suojatut työpinnat. ESD-pinnat suojaavat herkkää elektroniikkaa sähköstaattisilta purkauksilta.
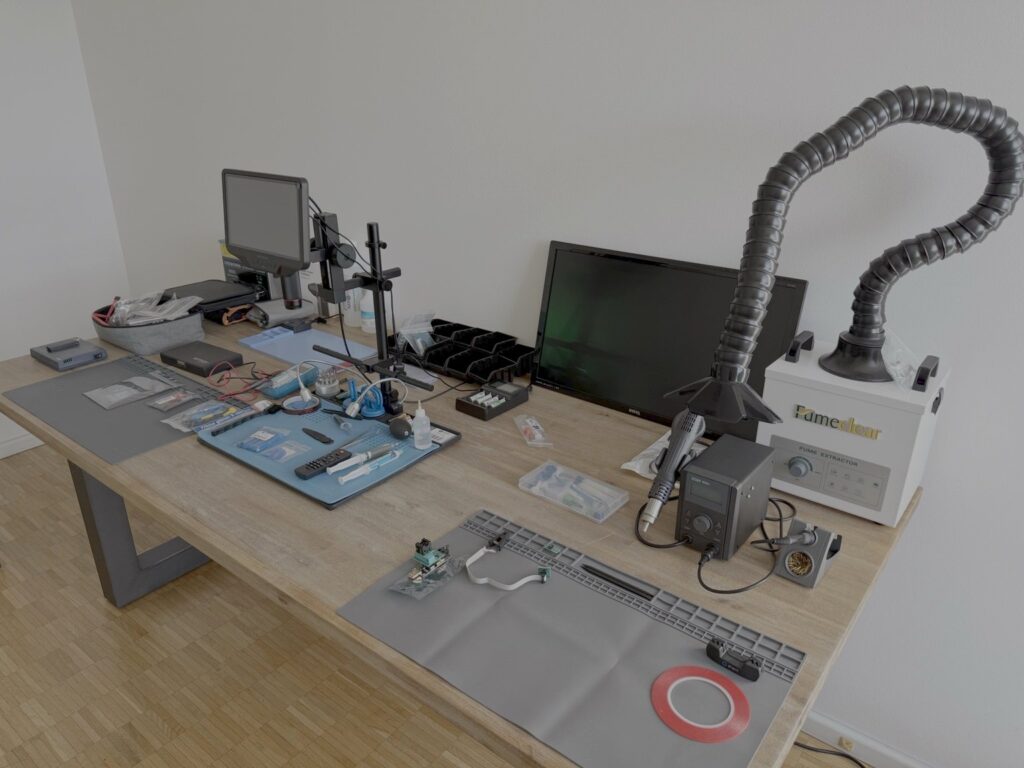
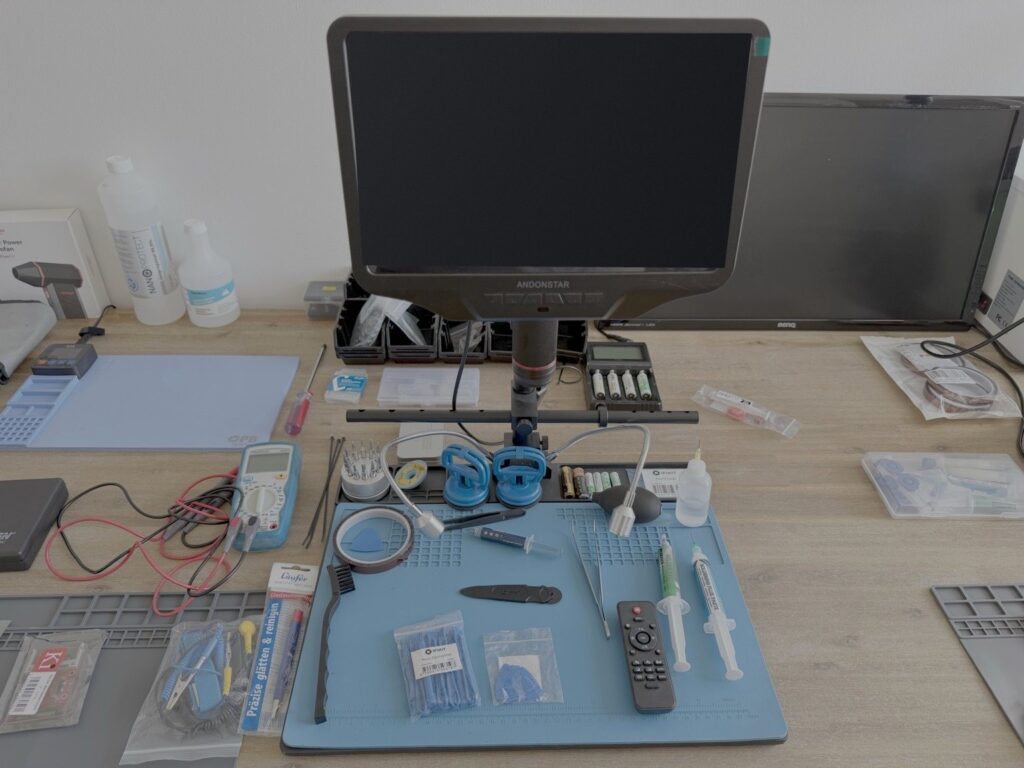
Laitteistopohjaiset pääsymenetelmät: JTAG ja Chip-Off
Jos laitetta ei saada toimimaan tavallisten liitäntöjen kautta edes laitteistomuutosten jälkeen, voidaan harkita laitteistopohjaisia menetelmiä. JTAG-menetelmässä muistiin päästään käsiksi piirilevyn testaus- ja tarkastusliittimien kautta, kun taas Chip-Off-menetelmässä muistipiiri irrotetaan juottamalla ja luetaan ohjelmointilaitteella. Suoritamme molemmat menetelmät elektroniikkatyöpajallamme. Niiden tarkoituksenmukaisuus riippuu laitteesta, muistiarkkitehtuurista ja turvamekanismeista. Monissa nykyaikaisissa älypuhelimissa tiedot ovat salattuja ja sidottuja laitteen laitteistoon. Suoraan luettu muisti tuottaa tällöin kyllä raakadataa, mutta ei välttämättä hyödynnettävissä olevia käyttäjätietoja. Selvitämme kanssanne ennen toimenpiteen suorittamista, onko tällaisella menetelmällä konkreettisessa tapauksessa onnistumismahdollisuuksia.
Tietojen palautus puhdastilan työpöydällä
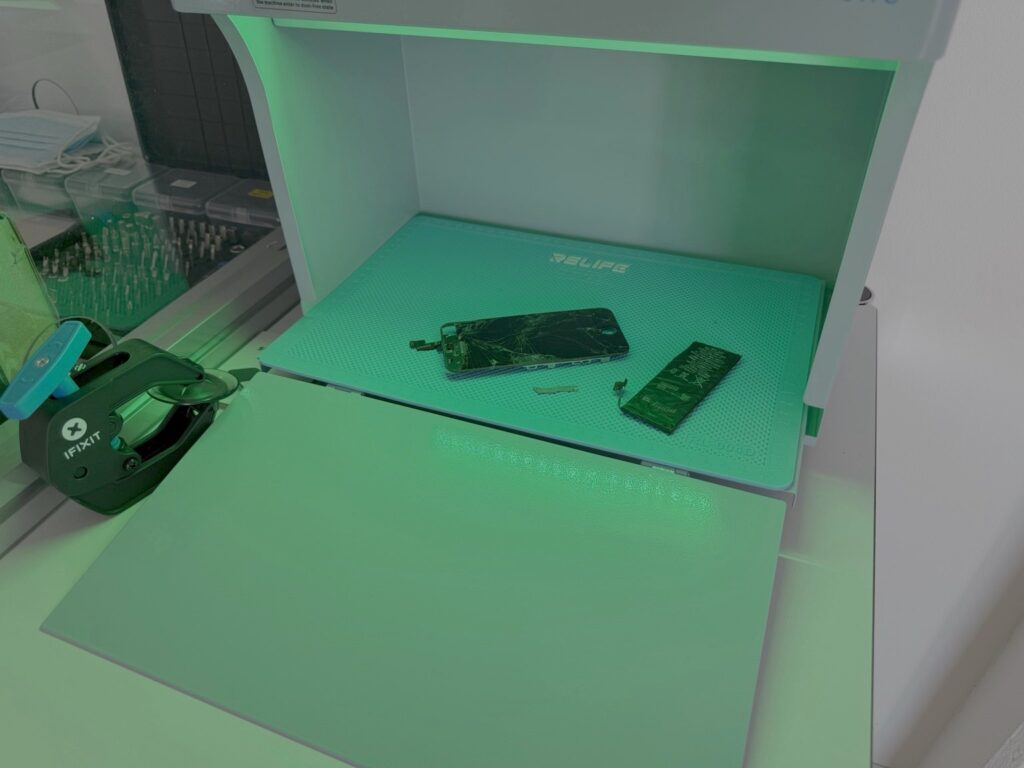
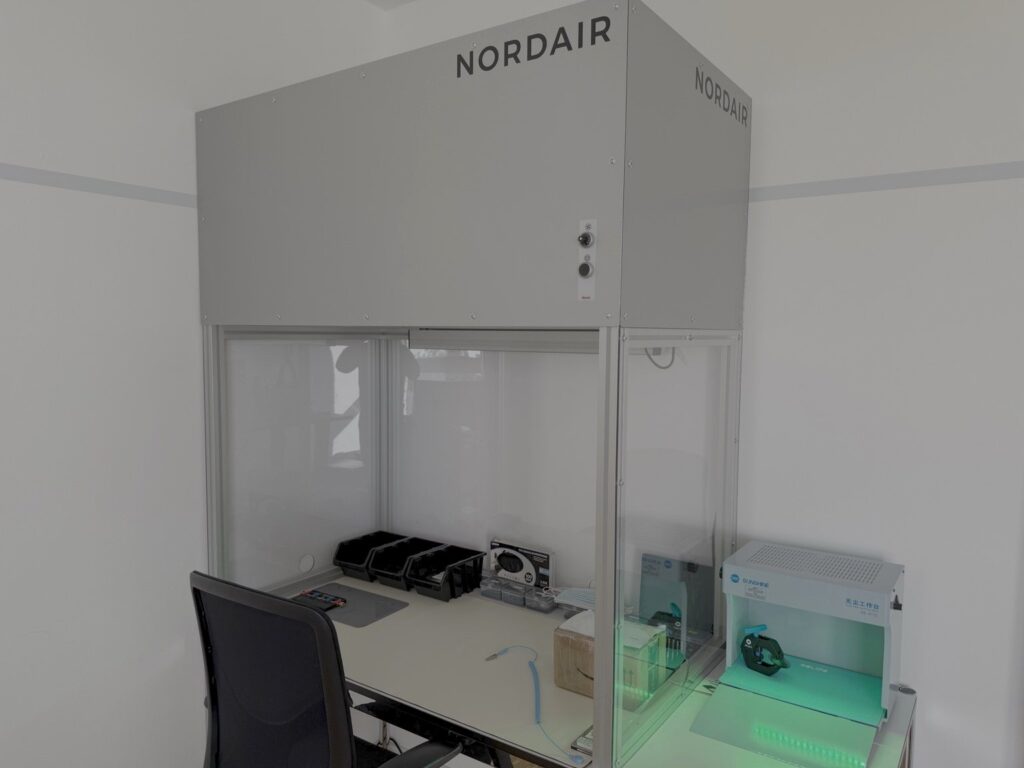
Jotkin tietovälineisiin liittyvät työt on suoritettava pölyltä suojattuna. Tätä varten laboratoriossa on käytettävissä puhdastilan työpöytä. Se syöttää työalueelle ilmaa, joka on puhdistettu H14-luokan HEPA-suodattimen kautta. Tämän luokan suodattimet erottavat standardin EN 1822 mukaisesti vähintään 99,995 % %:n hiukkasista, jotka kuuluvat vaikeimmin erotettaviin kokoluokkiin. Kyseessä on valvottu työpiste avoimille tietovälineille ja herkille elektronisille komponenteille, ei luokiteltu puhdastila.
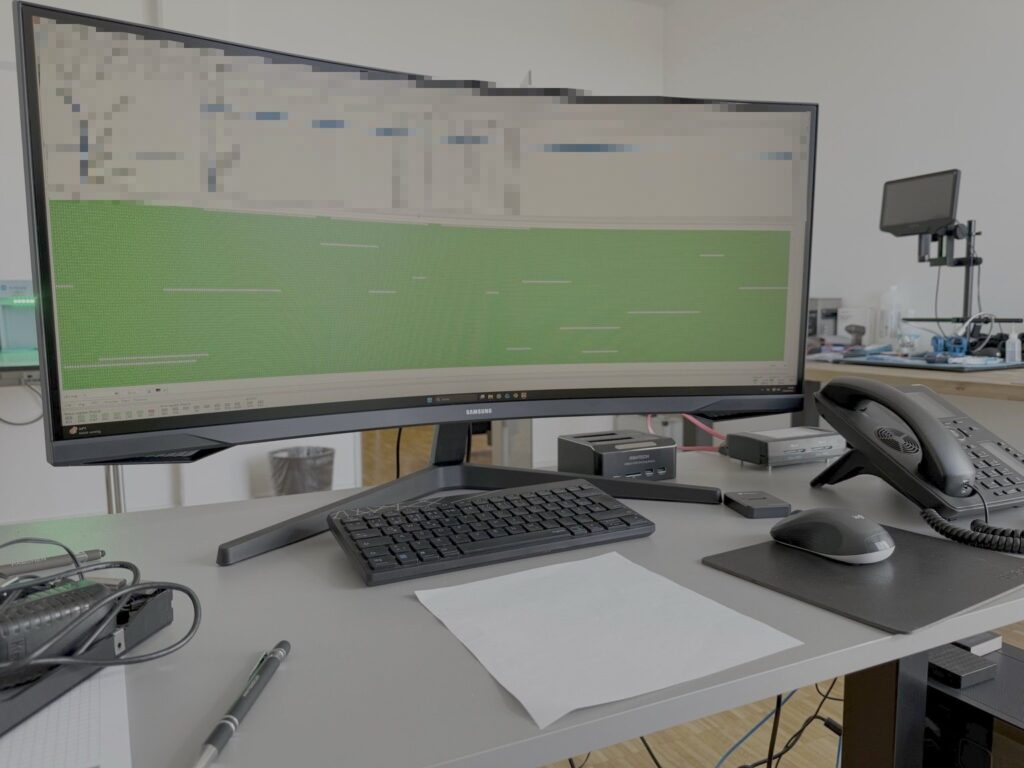
Arvioimme vahingoittuneet tallennusvälineet sen jälkeen analysointityöpisteellä erikoistuneella tietojen palautusohjelmistolla.
Lisätietoja: Tietojen palautus Kölnissä
Tutkimusaineiston ja todistusaineiston käsittely
Todistusvoimaisissa tutkimuksissa merkitystä ei ole pelkästään lopputuloksella, vaan myös sillä, miten siihen päästään. Toimeksiannon mukaan dokumentoimme muun muassa seuraavia asioita:
- Tutkimusaineiston vastaanotto ja kunto
- Luovutukset ja käsittelyvaiheet (Chain of Custody)
- käytetyt turvamenetelmät
- Varmuuskopioiden hajautus- tai eheysarvot
Tutkimusaineisto pysyy koko käsittelyn ajan vastuullamme. Emme luovuta sitä kolmansille osapuolille. Jokainen tilaaja saa meiltä kirjallisen salassapitosopimuksen (NDA), riippumatta siitä, onko kyseessä yksityishenkilö, yritys, asianajotoimisto vai viranomainen.
Lisätietoja: Asiantuntijalausunto älypuhelimista
Mitä tämä tarkoittaa tutkimuksesi kannalta
- Yksityishenkilöt: Laitteet ja tiedot käsitellään omassa laboratoriossamme, ei vaihtuvien palveluntarjoajien luona. IT-rikostutkinta yksityishenkilöille
- Asianajajat ja rikosasianajajat: Kirjoitussuojattu varmuuskopiointi, hajautusarvot sekä dokumentoidut työvaiheet mahdollistavat havaintojen todennettavuuden. IT-rikostutkinta asianajajille
- Yritys: Tietovälineet, tietokoneet ja mobiililaitteet, jotka liittyvät tiettyyn tapahtumaan, voidaan varmuuskopioida ja tutkia yhdessä paikassa. IT-rikostutkinta yrityksille
- Viranomaiset ja tuomioistuimet: Etusijalla ovat dokumentointi, jäljitettävät menettelytavat ja todistusaineiston luotettavuus. Viranomaisille tarjottavat palvelut
Usein kysyttyjä kysymyksiä laboratoriosta
Luovutetaanko laitteitani ulkopuolisille laboratorioille?
Ei. Emme luovuta tutkimusnäytteitä kolmansille osapuolille. Ne pysyvät koko käsittelyn ajan laboratoriossamme Kölnissä.
Saanko salassapitosopimuksen?
Kyllä. Jokainen tilaaja saa meiltä kirjallisen salassapitosopimuksen (NDA).
Voinko tuoda laitteet henkilökohtaisesti laboratorioon?
Kyllä, etukäteen sovitun ajan mukaan. Vaihtoehtoisesti tuotteet voidaan lähettää postitse.
Voidaanko jokainen laite lukea?
Ei. Se, onko varmuuskopiointi mahdollista ja missä laajuudessa, riippuu laitteesta, sen kunnosta ja tietoturvatilanteesta. Selvitämme tämän ennen tutkimuksen aloittamista.
Miksi esittelette laboratoriotanne?
Jotta näette ennen tilauksen tekemistä, missä ja millä menetelmillä tutkimusaineistonne käsitellään.
Pyydä tutkimusta
Kuvaile meille lyhyesti laite ja ongelma. Kerromme sinulle, mitkä toimenpiteet ovat järkeviä ja mitkä ovat tekniset rajoitukset.