
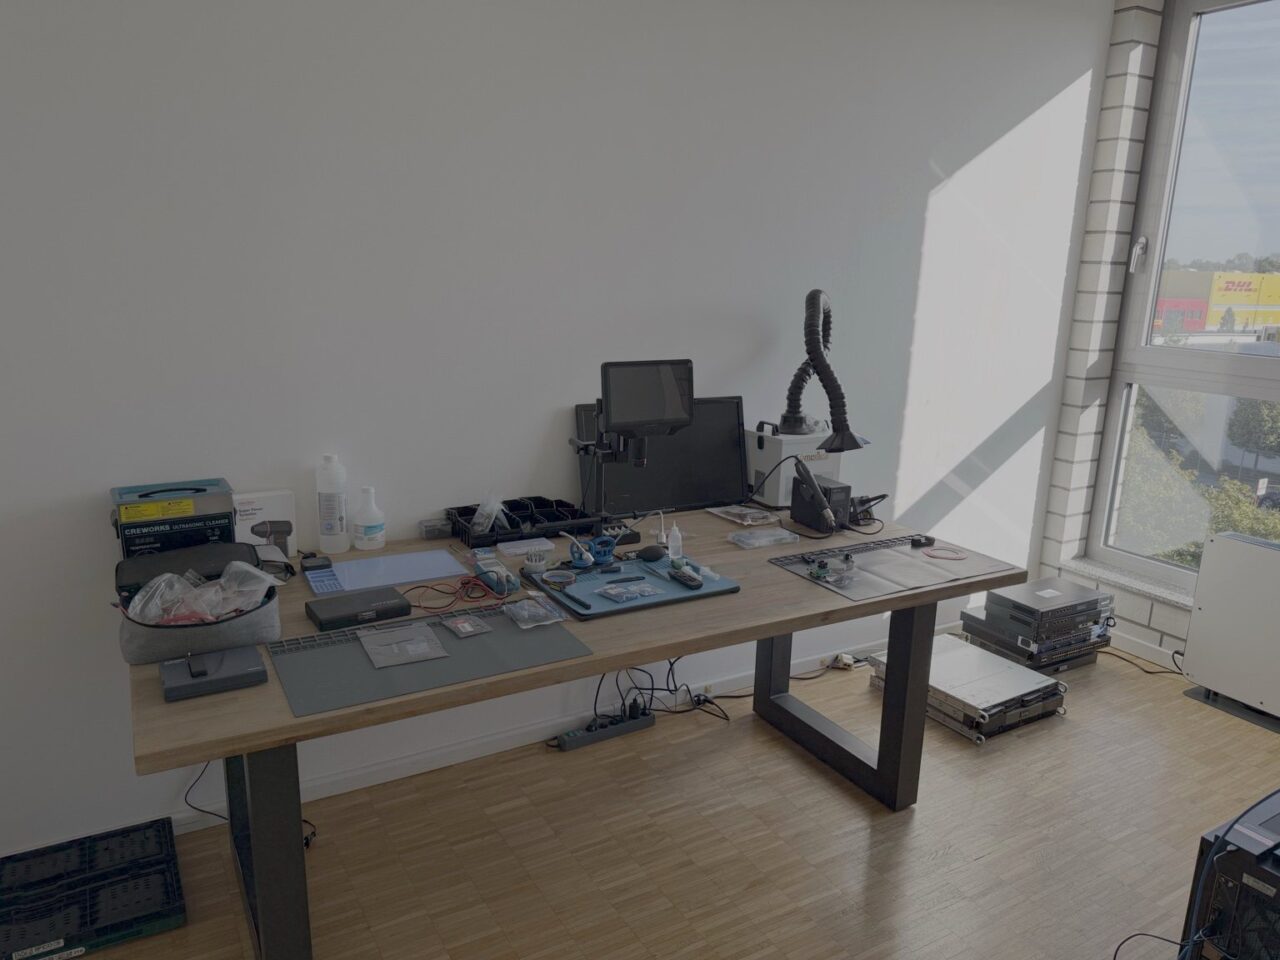
Le laboratoire en bref
- Localisation : Horbeller Str. 31, 50858 Köln
- Domaines d'activité : saisie judiciaire de supports de données, criminalistique mobile, analyse des composants électroniques et du matériel informatique, récupération de données sur une paillasse en salle blanche
- Prestations sur cette base : Informatique légale, criminalistique mobile, récupération de données, analyse des smartphones à la recherche de logiciels malveillants, expertises judiciaires
- Physische Sicherheit: Alarmanlage und durchgängige Videoüberwachung (24/7) der hierfür vorgesehenen Gebäudebereiche als zusätzliche Schutzstufe für Räumlichkeiten, Geräte und Untersuchungsmaterial
- Responsable : Risto Popovski, expert en informatique légale titulaire de certifications TÜV Rheinland (IT Forensic Windows Expert, IT Forensic Mobil Expert, valables jusqu'en février 2027) – Référence sur Certipedia
Sauvegarde judiciaire de supports de données
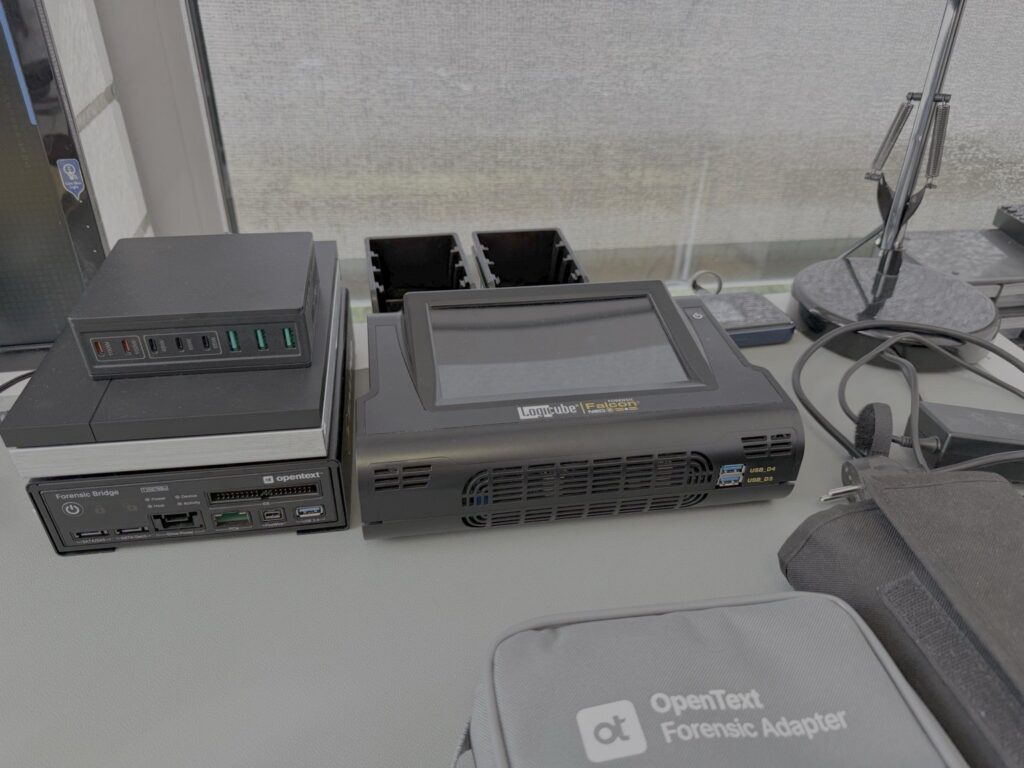
En règle générale, une enquête informatique judiciaire commence par une sauvegarde. Dans la mesure où cela est techniquement possible, le support de données d'origine est protégé contre tout accès en écriture et une sauvegarde à des fins d'expertise est d'abord effectuée. L'analyse ultérieure s'effectue ensuite systématiquement sur la base de cette sauvegarde ou d'une copie de travail créée à partir de celle-ci.
Pourquoi la protection en écriture est-elle importante pour les supports de données d'origine ?
Le simple fait de connecter un support de données à un ordinateur standard peut modifier des données. Le système d'exploitation crée par exemple des fichiers ou met à jour les horodatages. C'est pourquoi nous utilisons des bloqueurs d'écriture matériels pour les supports de données pris en charge. Ceux-ci autorisent les accès en lecture et empêchent tout accès en écriture involontaire sur le support d'origine connecté. Cela permet de retracer ultérieurement sur quel état des données repose l'analyse.
Sauvegarde contrôlée et vérification de l'intégrité à l'aide de valeurs de hachage
Des systèmes d'imagerie judiciaire spécialisés sont disponibles pour la sauvegarde. Pour chaque sauvegarde, nous calculons des valeurs de hachage. Il s'agit d'une sorte d'empreinte digitale : la moindre modification des données entraîne une valeur différente. Si les valeurs de hachage concordent, cela prouve que la copie examinée correspond aux données sauvegardées.
Pour en savoir plus : Analyse judiciaire de Windows · Les dispositifs de protection contre l'écriture dans l'analyse judiciaire sous Linux
Poste dédié à la criminalistique mobile
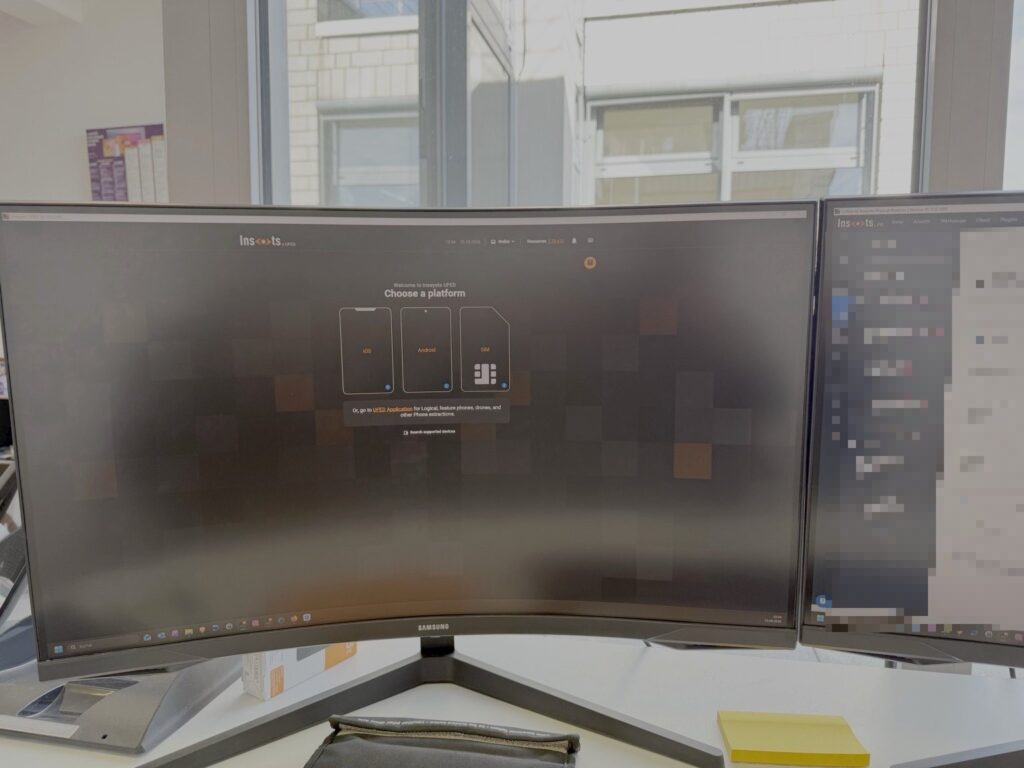
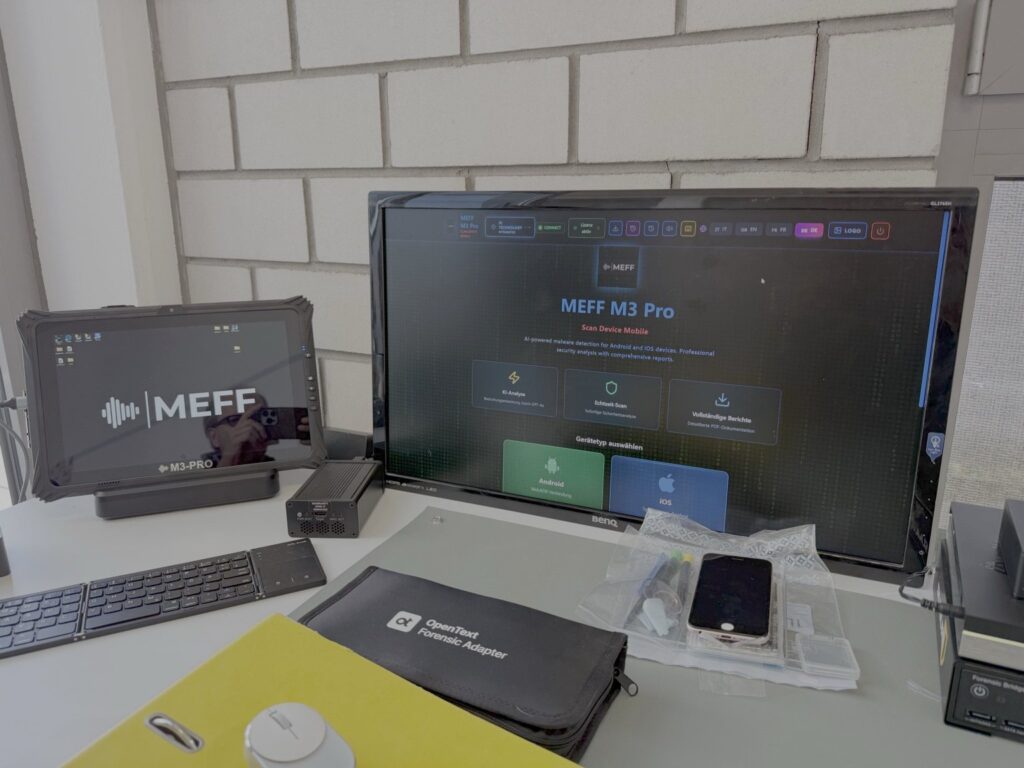
Nous analysons les smartphones et les tablettes sur un poste de travail dédié au sein de notre laboratoire.
Isolement réseau selon des standards internationalement reconnus
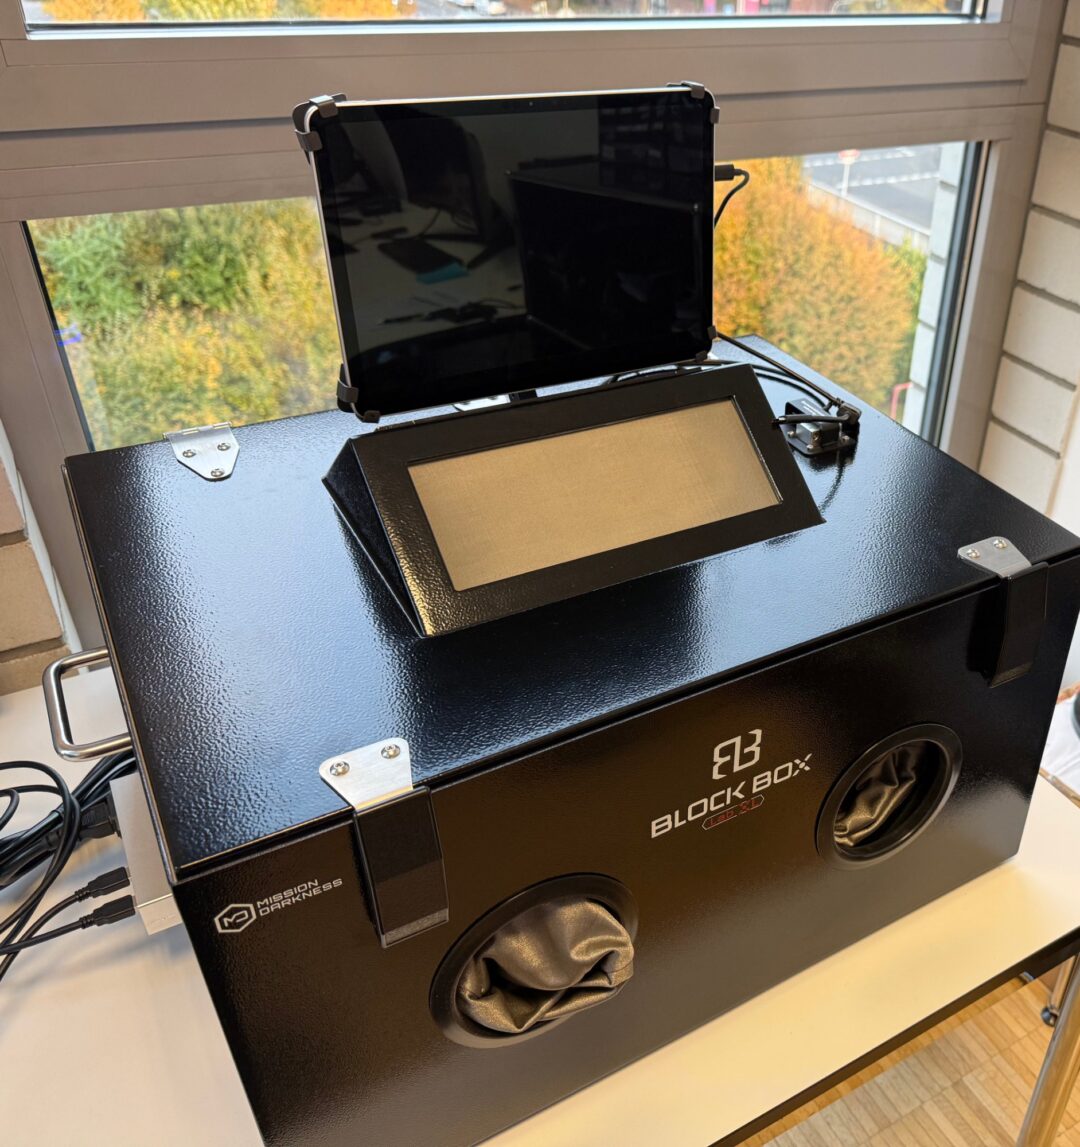
Nous sécurisons et examinons les appareils mobiles dans un poste de travail blindé (BlockBox Lab XL, Mission Darkness). Celui-ci coupe l’appareil des réseaux mobiles, du Wi-Fi et du Bluetooth. Cela empêche que des données entrantes ou des accès à distance, comme un effacement à distance, modifient les données après la prise en charge. Grâce aux passages pour gants et aux lignes d’alimentation et de données filtrées, l’appareil reste utilisable et peut être alimenté et acquis de manière forensique.
Nous suivons ainsi les recommandations des lignes directrices internationales en matière de criminalistique mobile, notamment la NIST SP 800-101 et les bonnes pratiques du SWGDE. Nous avons vérifié et documenté l’efficacité du blindage.
Documentation visuelle complémentaire des actes d’examen
La chambre de travail blindée dispose d’une caméra vidéo intégrée permettant d’enregistrer les actes d’examen effectués sur des terminaux mobiles pendant leur traitement. Il est ainsi possible de documenter notamment les manipulations manuelles, les modifications de l’état de l’appareil ainsi que certaines étapes de travail, en complément du procès-verbal d’examen écrit. L’enregistrement s’effectue à l’intérieur de l’environnement blindé, de sorte qu’il n’est pas nécessaire de l’ouvrir à des seules fins de documentation.
Lorsque de tels enregistrements sont réalisés, ils peuvent être rattachés à l’examen concerné et conservés comme documents de documentation complémentaires, dans le respect de leur intégrité.
Pourquoi il n'existe pas de méthode unique pour tous les smartphones
Les données pouvant être récupérées dépendent de plusieurs facteurs : le fabricant et le modèle, la version du système d'exploitation, l'état de sécurité (verrouillé ou déverrouillé, chiffré) et la problématique concrète. En fonction de la situation initiale, différentes méthodes d'extraction et d'analyse peuvent donc être envisagées. Pour chaque analyse, nous documentons la méthode que nous utilisons ainsi que ses limites.
Analyse antivirus et surveillance
En cas de suspicion de présence de logiciels espions, de logiciels de harcèlement ou d’autres logiciels malveillants, nous analysons les appareils Android et iOS à l’aide de systèmes d’analyse spécialisés. Un résultat négatif ne signifie pas pour autant qu’une compromission soit exclue. C’est pourquoi nous expliquons la portée de chaque résultat.
Pour en savoir plus : Législation mobile · Faire vérifier si son smartphone contient des logiciels malveillants · Analyse des logiciels malveillants mobiles
Analyse des composants électroniques et du matériel informatique
Lorsqu'un appareil ne peut plus être lu normalement
Dégât des eaux, casse, composants défectueux ou appareil qui ne démarre plus : dans de tels cas, la sauvegarde des données échoue souvent via les connexions habituelles. Il faut alors commencer par intervenir sur le matériel pour que la lecture des données soit tout simplement possible.
Microscopie, techniques de soudure et de réusinage
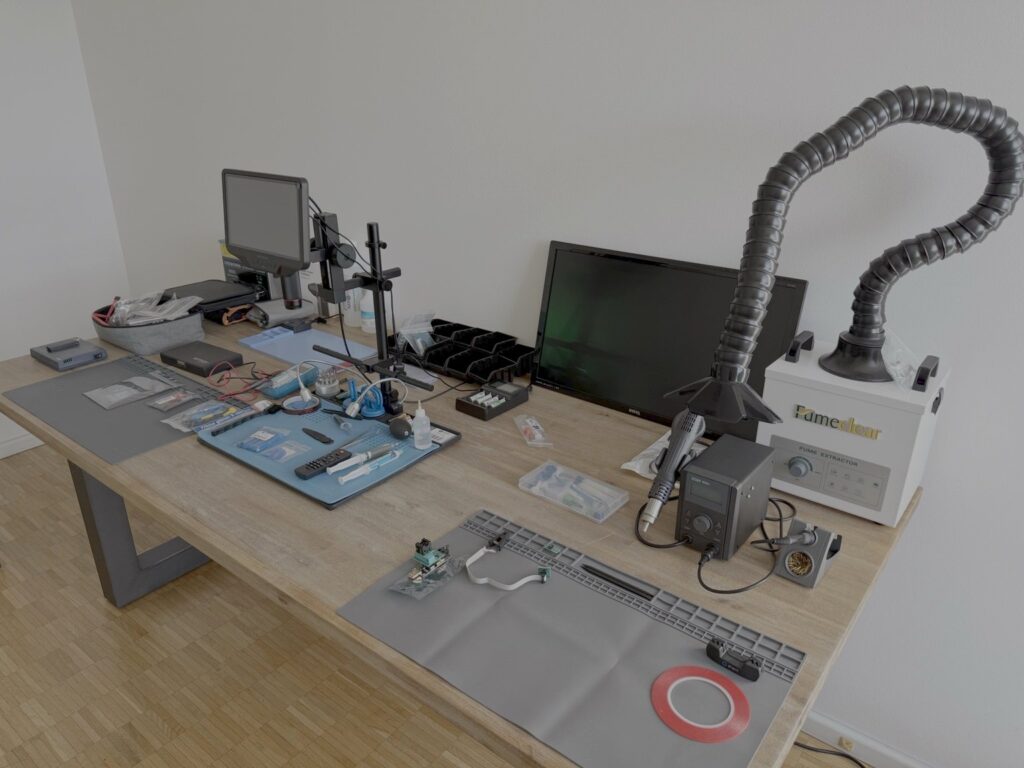
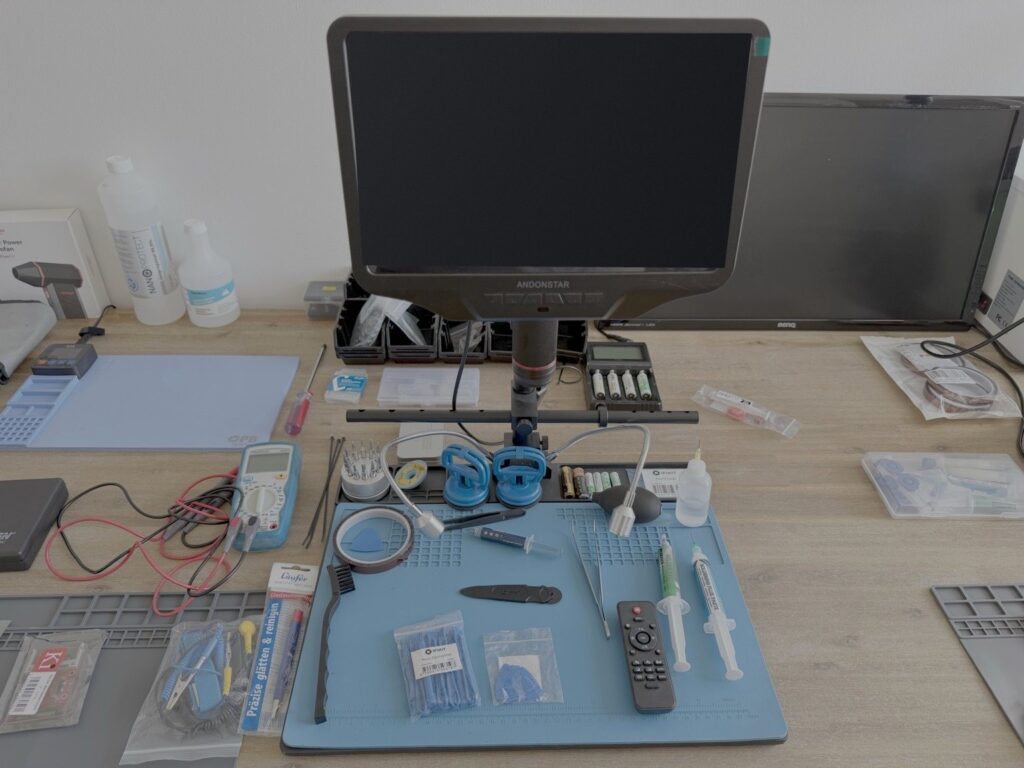
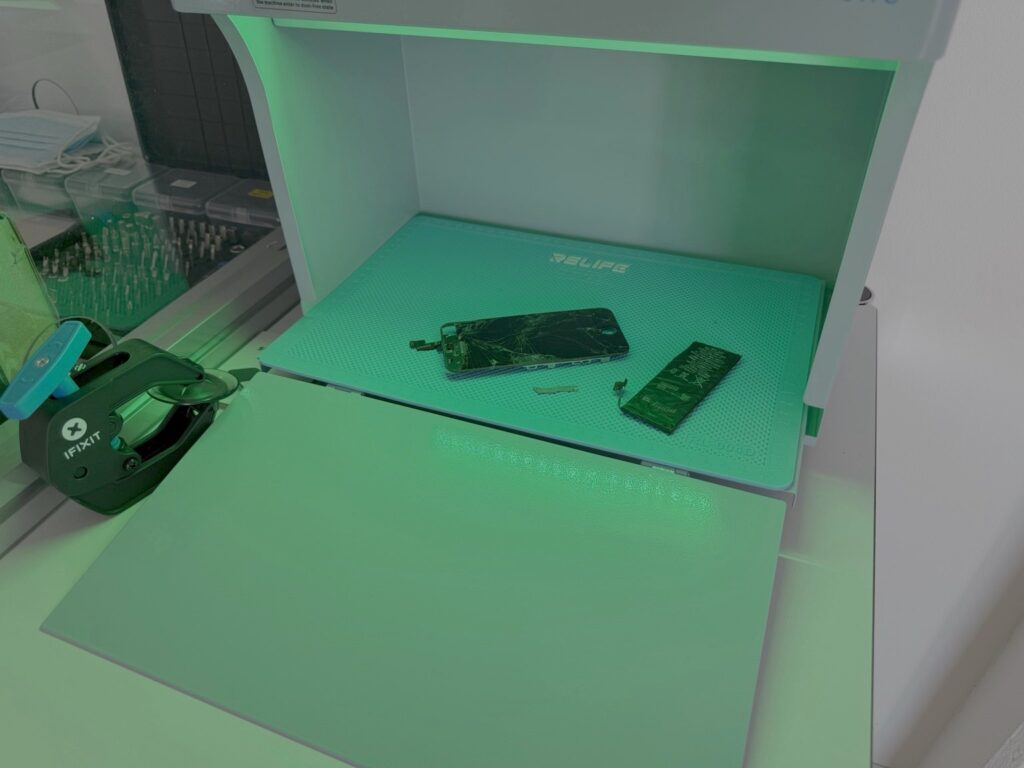
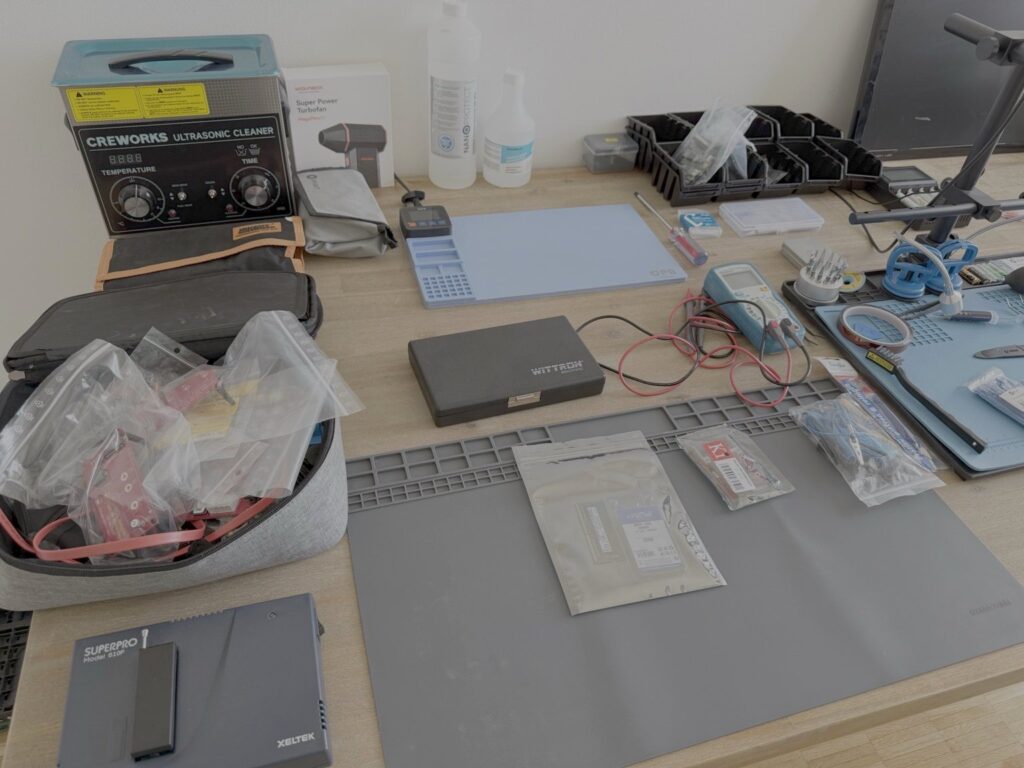
De nombreux composants présents sur les cartes électroniques modernes ne peuvent être examinés et manipulés en toute sécurité qu'à l'aide d'un grossissement. Le poste de travail dédié à l'électronique est équipé à cet effet d'un microscope numérique, d'un matériel de soudure et de retouche avec système d'aspiration des fumées de soudure, ainsi que de plans de travail protégés contre les décharges électrostatiques (ESD). Les plans de travail ESD protègent les composants électroniques sensibles contre les décharges électrostatiques.
Méthodes d'accès matérielles : JTAG et « chip-off »
Si un appareil ne peut pas être interrogé via ses connecteurs habituels, même après une intervention matérielle, des méthodes matérielles peuvent être envisagées. Avec la méthode JTAG, on accède à la mémoire via des connecteurs de test et de vérification situés sur la carte ; avec la méthode « chip-off », le module de mémoire est dessoudé puis lu à l'aide d'un programmateur. Nous mettons en œuvre ces deux méthodes dans notre atelier d'électronique. Leur pertinence dépend de l'appareil, de l'architecture de la mémoire et des mécanismes de sécurité. Sur de nombreux smartphones modernes, les données sont chiffrées et liées au matériel de l’appareil. Une mémoire lue directement fournit alors certes des données brutes, mais pas nécessairement des données utilisateur exploitables. Avant de procéder, nous déterminons avec vous si une telle méthode a des chances de réussir dans le cas concret.
Récupération de données sur la paillasse de salle blanche
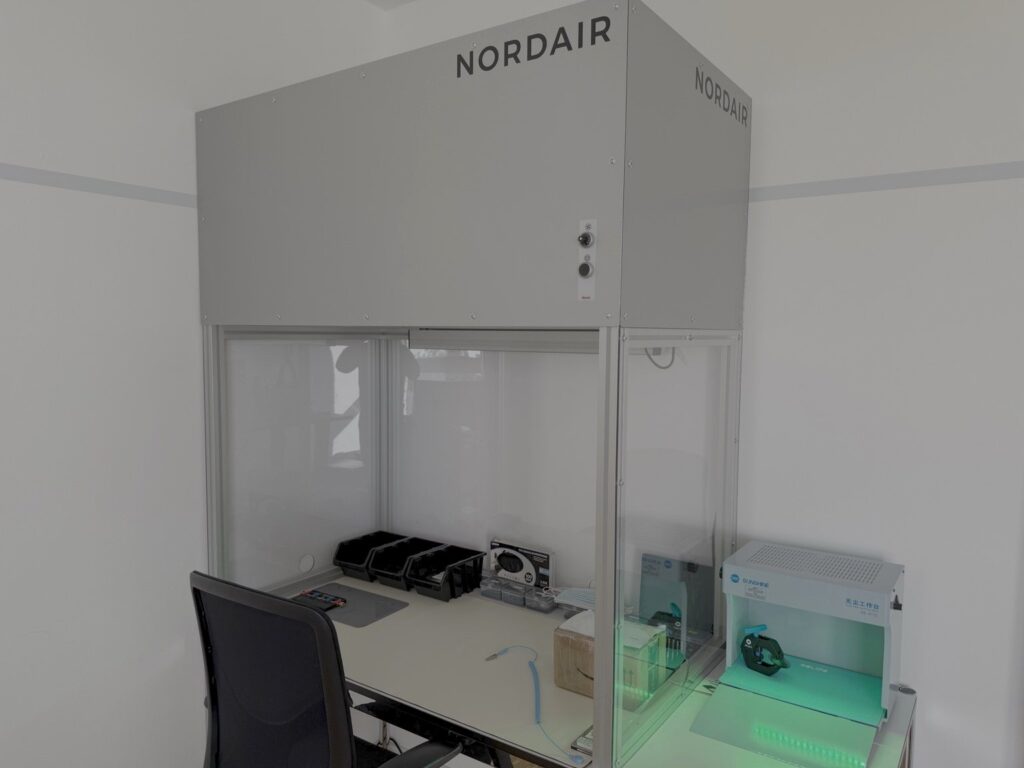
Certaines opérations sur les supports de données doivent être effectuées à l'abri de la poussière. À cet effet, le laboratoire dispose d'une paillasse de salle blanche. Celle-ci alimente la zone de travail en air purifié par un filtre HEPA de classe H14. Conformément à la norme EN 1822, les filtres de cette classe retiennent au moins 99,995 % des particules de la taille la plus difficile à retenir. Il s’agit d’un poste de travail contrôlé destiné aux supports de données ouverts et aux composants électroniques sensibles, et non d’une salle blanche classifiée.
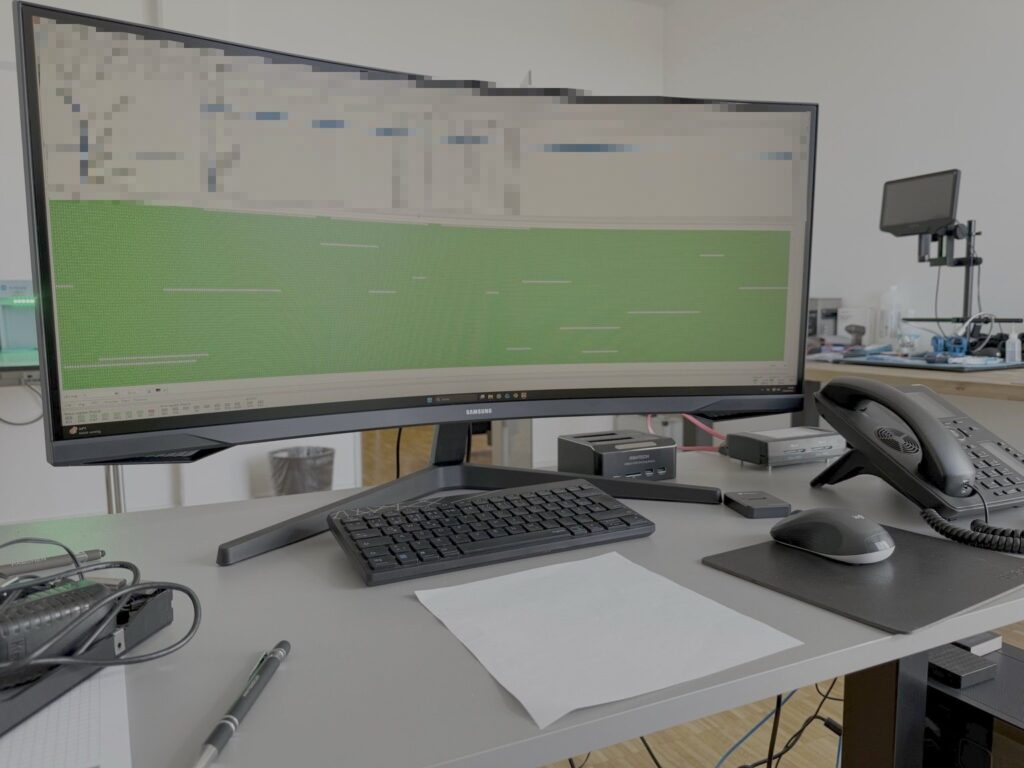
Nous examinons ensuite les supports de données endommagés sur notre poste de travail d'analyse à l'aide d'un logiciel spécialisé dans la récupération de données.
Pour en savoir plus : Récupération de données à Cologne
Physische Sicherheit der Labor- und Geschäftsräume
Unser IT-Forensik-Labor und die für die Aufbewahrung von Untersuchungsmaterial vorgesehenen Bereiche sind durch ein mehrstufiges Sicherheitskonzept geschützt. Dazu gehören eine Alarmanlage sowie eine durchgängige Videoüberwachung (24/7) der hierfür vorgesehenen Gebäudebereiche.
Die Überwachung dient dem Schutz der Räumlichkeiten, der dort verwahrten Geräte und Datenträger sowie der Erkennung unbefugter Zutritte. Soweit es für einen konkreten Vorgang erforderlich und rechtlich zulässig ist, können vorhandene Aufzeichnungen dabei helfen, Zutritte, Aufenthalte und Geräteübergaben zeitlich nachzuvollziehen.
Der Zugriff auf die Aufzeichnungen ist auf berechtigte Personen beschränkt. Verarbeitung, Aufbewahrung und Löschung erfolgen zweckgebunden unter Beachtung der geltenden Datenschutzvorgaben.
Die Gebäudesicherung ergänzt unsere fallbezogene Dokumentation. Zusammen mit Übergabeprotokollen, Beweismittelkennzeichnung, Hashwerten, Untersuchungsprotokollen und – bei geeigneten mobilen Untersuchungen – der internen Kamera unserer abgeschirmten BlockBox entsteht eine mehrstufige Nachvollziehbarkeit vom Eingang eines Geräts bis zur abschließenden Ergebnisaufbereitung.
Traitement des éléments d'enquête et des pièces à conviction
Dans le cadre d'enquêtes à caractère probatoire, ce n'est pas seulement le résultat qui compte, mais aussi la manière dont il a été obtenu. En fonction de la mission qui nous est confiée, nous consignons notamment :
- Réception et état du matériel d'analyse
- Transferts et étapes de traitement (chaîne de traçabilité)
- les procédures de sécurité utilisées
- Valeurs de hachage ou d'intégrité des sauvegardes
Les éléments soumis à l'examen restent sous notre responsabilité tout au long du traitement. Nous ne les transmettons pas à des tiers. Chaque client reçoit de notre part un accord de confidentialité (NDA) écrit, qu'il s'agisse d'un particulier, d'une entreprise, d'un cabinet d'avocats ou d'une administration.
Pour en savoir plus : Rapport d'expertise sur les smartphones
Ce que cela signifie pour votre examen
- Particuliers : Les appareils et les données sont traités dans notre propre laboratoire, et non par des prestataires qui changent régulièrement. Informatique légale pour les particuliers
- Avocats et avocats pénalistes : La sauvegarde avec protection en écriture et valeurs de hachage, ainsi que la documentation des étapes de travail, permettent de vérifier les conclusions. Informatique légale pour les avocats
- Entreprise : Les supports de données, les ordinateurs et les appareils mobiles concernés par un incident peuvent être mis en sécurité et examinés en un seul et même lieu. Informatique légale pour les entreprises
- Autorités et tribunaux : La documentation, la transparence des procédures et l'intégrité des éléments de preuve sont au cœur de nos préoccupations. Services destinés aux administrations
Questions fréquentes sur le laboratoire
Mes appareils sont-ils transmis à des laboratoires externes ?
Non. Nous ne transmettons pas les échantillons à des tiers. Ils restent dans notre laboratoire de Cologne pendant toute la durée du traitement.
Vais-je recevoir une déclaration de confidentialité ?
Oui. Nous fournissons à chaque donneur d'ordre un accord de confidentialité (NDA) par écrit.
Puis-je déposer les appareils en personne au laboratoire ?
Oui, sur rendez-vous. Il est également possible de se faire livrer.
Est-il possible de lire les données de n'importe quel appareil ?
Non. La possibilité de sauvegarder les données, ainsi que l'étendue de cette sauvegarde, dépendent de l'appareil, de son état et de son niveau de sécurité. Nous clarifions ces points avant de commencer l'examen.
Pourquoi présentez-vous votre laboratoire ?
Pour que vous puissiez voir, avant de passer commande, où et avec quels moyens votre matériel d'analyse sera traité.
Demander une expertise
Décrivez-nous brièvement l'appareil et le problème rencontré. Nous vous indiquerons les démarches à suivre et les limites techniques.