
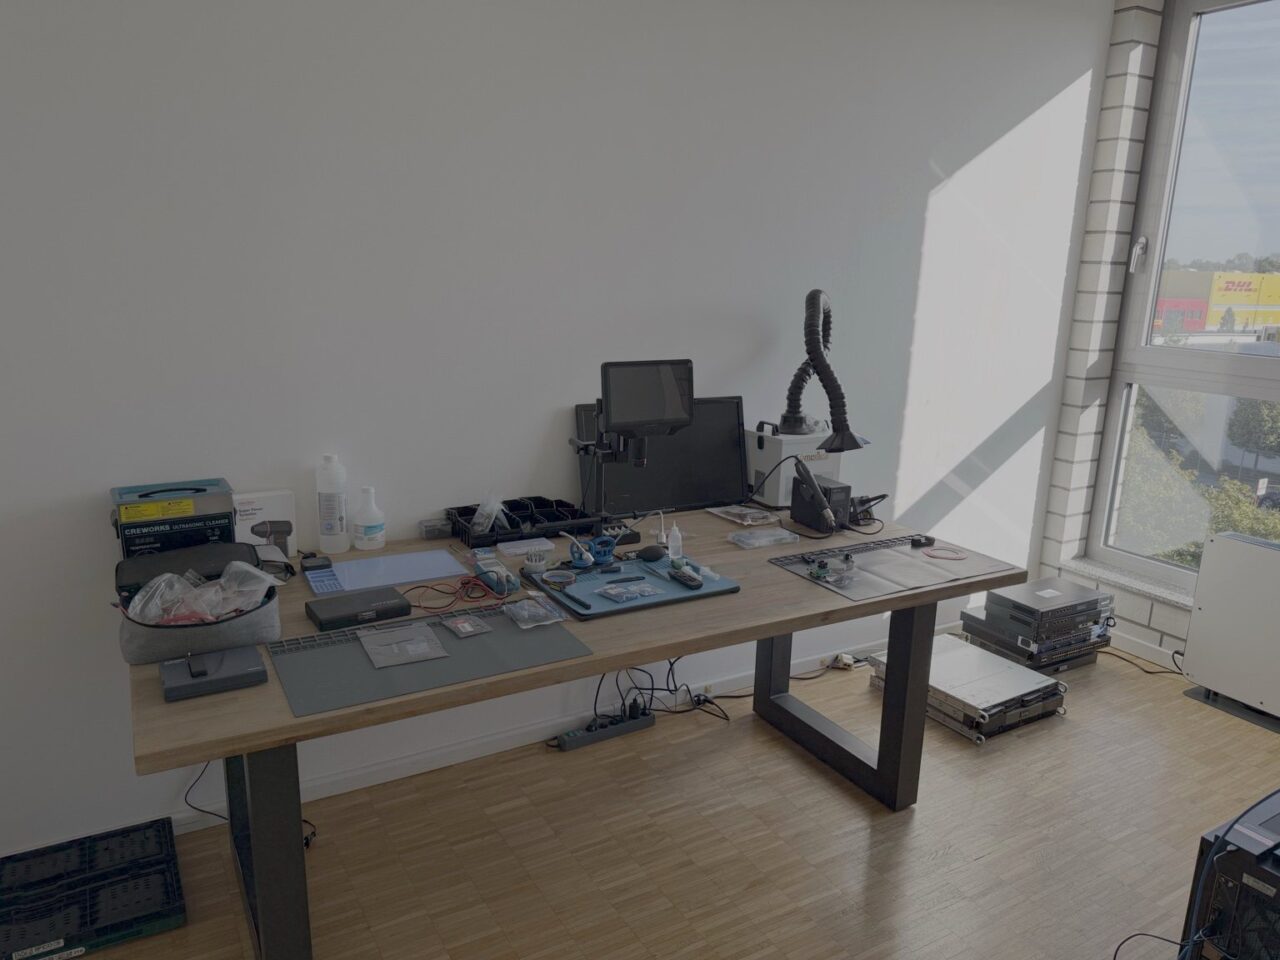
Laboratorium w skrócie
- Lokalizacja: ul. Horbeller 31, 50858 Kolonia
- Obszary działalności: kryminalistyczne zabezpieczanie nośników danych, kryminalistyka mobilna, badanie urządzeń elektronicznych i sprzętu komputerowego, odzyskiwanie danych na stole roboczym w pomieszczeniu czystym
- Usługi świadczone na tej podstawie: Kryminalistyka informatyczna, kryminalistyka mobilna, odzyskiwanie danych, sprawdzanie smartfonów pod kątem złośliwego oprogramowania, ekspertyzy biegłowe
- Osoba odpowiedzialna: Risto Popovski, biegły w dziedzinie informatyki śledczej posiadający certyfikaty TÜV Rheinland (IT Forensic Windows Expert, IT Forensic Mobil Expert, ważne do 02/2027) – Informacje na stronie Certipedia
Kopiowanie nośników danych do celów kryminalistycznych
Z reguły na początku badania kryminalistycznego wykonuje się kopię zapasową. O ile jest to technicznie możliwe, oryginalny nośnik danych jest zabezpieczany przed zapisem, a następnie tworzona jest kopia zapasowa do celów kryminalistycznych. Dalsza analiza odbywa się zasadniczo na podstawie tej kopii zapasowej lub kopii roboczej utworzonej na jej podstawie.
Dlaczego ochrona przed zapisem jest ważna w przypadku oryginalnych nośników danych
Już samo podłączenie nośnika danych do zwykłego komputera może spowodować zmianę danych. System operacyjny tworzy na przykład pliki lub aktualizuje znaczniki czasu. Dlatego w przypadku obsługiwanych nośników danych stosujemy sprzętowe blokady zapisu. Zezwalają one na dostęp do odczytu, a jednocześnie zapobiegają niezamierzonemu zapisowi na podłączonym oryginalnym nośniku. Dzięki temu można później ustalić, na jakim stanie danych opiera się badanie.
Kontrolowane tworzenie kopii zapasowych i sprawdzanie integralności za pomocą wartości skrótu
Do tworzenia kopii zapasowych wykorzystujemy specjalistyczne systemy obrazowania kryminalistycznego. Dla każdej kopii zapasowej obliczamy wartości skrótu. Jest to swego rodzaju cyfrowy odcisk palca: nawet najmniejsza zmiana w danych powoduje powstanie innej wartości. Jeśli wartości skrótu są zgodne, oznacza to, że badana kopia odpowiada danym z kopii zapasowej.
Więcej na ten temat: Analiza kryminalistyczna systemu Windows · Writeblocker w kryminalistyce systemów Linux
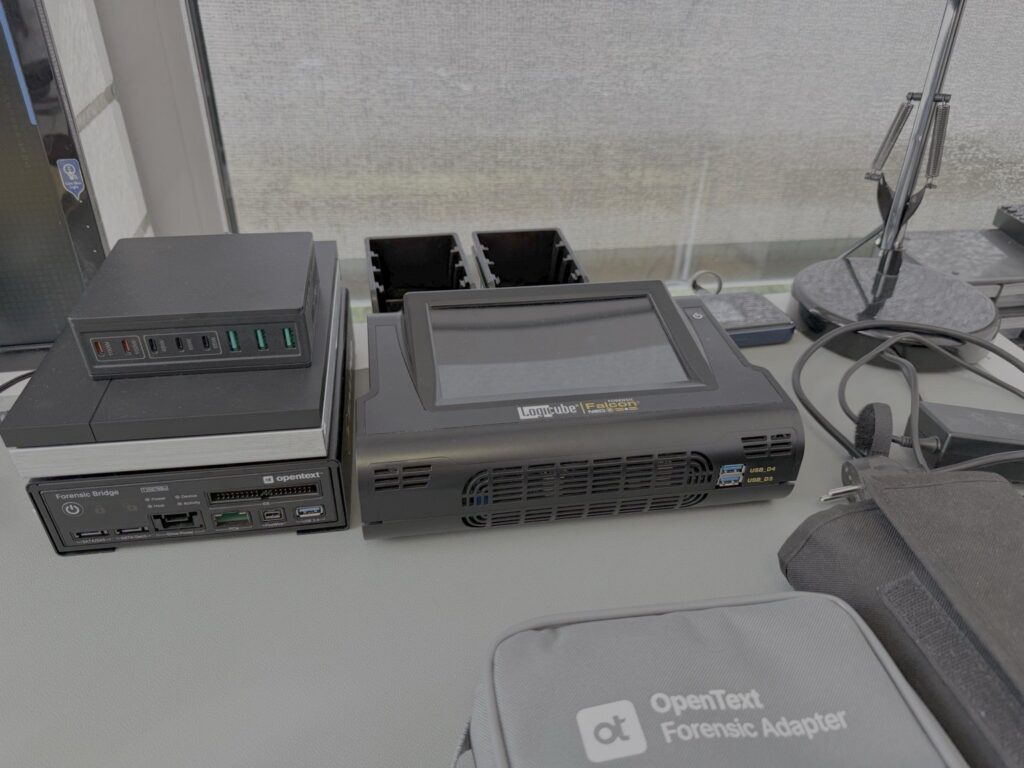
Stanowisko pracy do analizy kryminalistycznej urządzeń mobilnych
Smartfony i tablety badamy na osobnym stanowisku pracy w laboratorium.
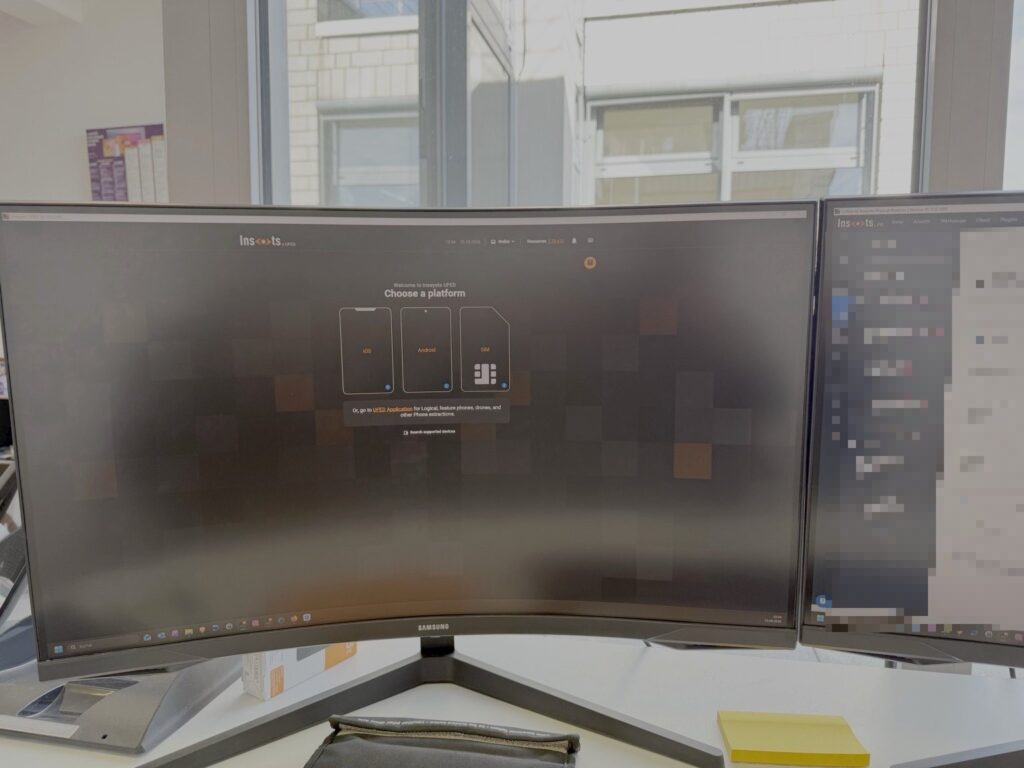
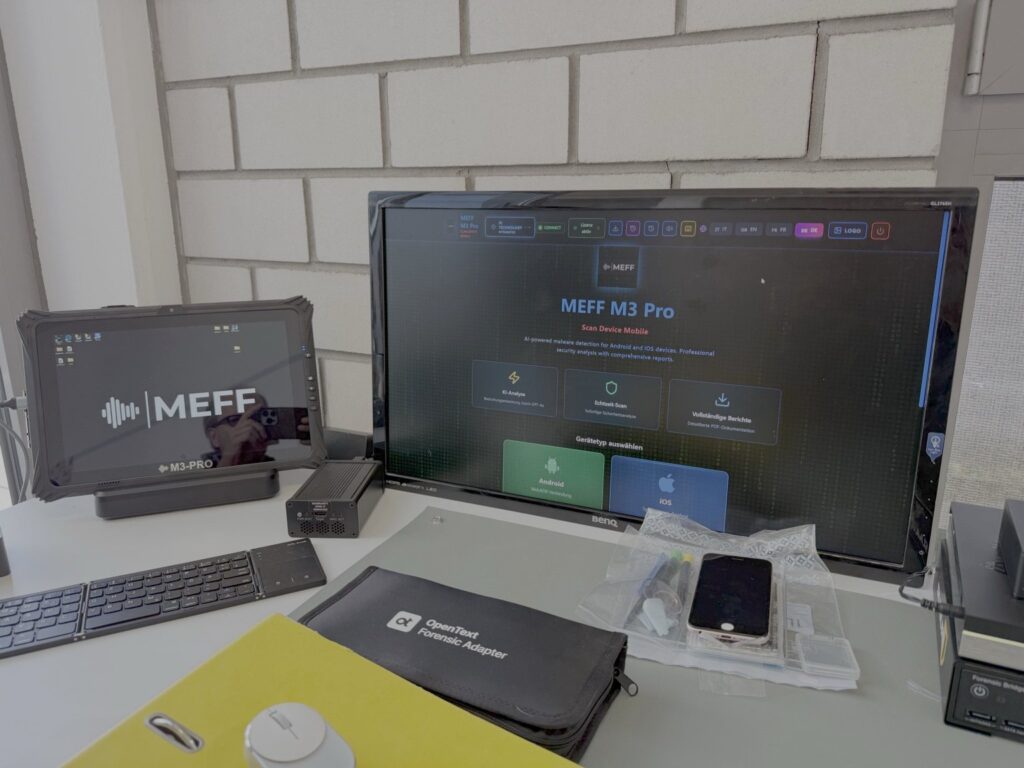
Dlaczego nie ma jednej metody dla wszystkich smartfonów
To, jakie dane można odzyskać, zależy od kilku czynników: producenta i modelu, wersji systemu operacyjnego, stanu zabezpieczeń (urządzenie zablokowane czy odblokowane, zaszyfrowane) oraz konkretnego problemu. W zależności od sytuacji wyjściowej można zatem rozważać różne metody ekstrakcji i analizy. W przypadku każdego badania dokumentujemy, jaką metodę zastosowaliśmy oraz jakie są jej ograniczenia.
Sprawdzanie pod kątem złośliwego oprogramowania i monitorowanie
W przypadku podejrzenia obecności oprogramowania szpiegującego, stalkerware’u lub innego złośliwego oprogramowania sprawdzamy urządzenia z systemami Android i iOS za pomocą specjalistycznych systemów analitycznych. Brak wykrytych zagrożeń nie oznacza, że można wykluczyć naruszenie bezpieczeństwa. Dlatego wyjaśniamy znaczenie każdego wyniku.
Więcej na ten temat: Kryminalistyka mobilna · Sprawdź, czy smartfon zawiera złośliwe oprogramowanie · Analiza złośliwego oprogramowania na urządzeniach mobilnych
Badanie elektroniki i sprzętu komputerowego
Jeśli nie można już normalnie odczytać danych z urządzenia
Uszkodzenie spowodowane wodą, pęknięcie, uszkodzone podzespoły lub urządzenie, które się nie uruchamia: w takich przypadkach często nie udaje się wykonać kopii zapasowej danych za pomocą standardowych złączy. Wówczas najpierw trzeba zająć się sprzętem, aby w ogóle umożliwić odczytanie danych.
Mikroskopia, technika lutowania i naprawy
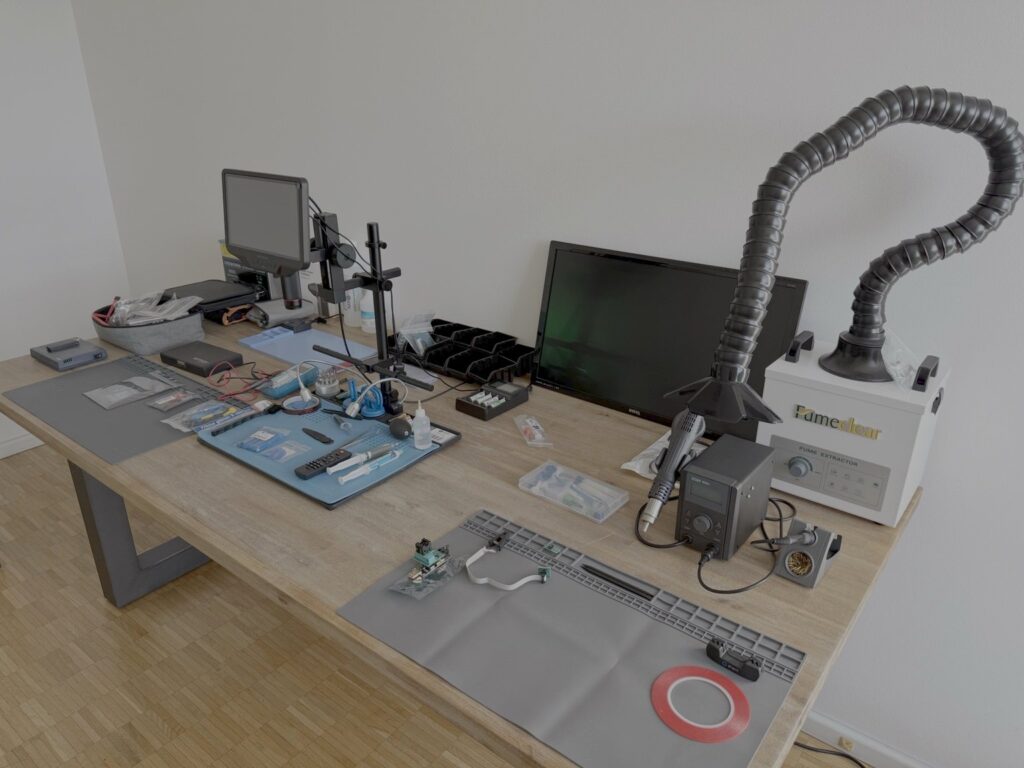
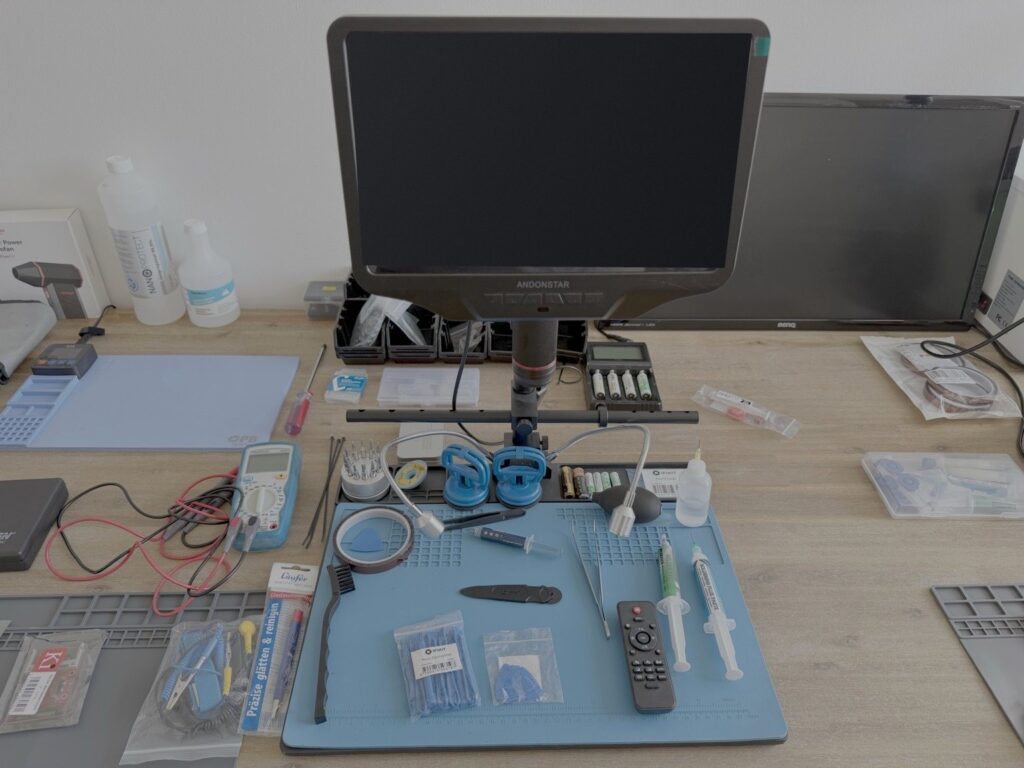
Wiele elementów na nowoczesnych płytkach drukowanych można rzetelnie ocenić i obrabiać jedynie pod powiększeniem. W warsztacie elektronicznym do tego celu dostępne są: mikroskop cyfrowy, sprzęt do lutowania i napraw z systemem odciągania dymu lutowniczego, a także powierzchnie robocze z ochroną przed wyładowaniami elektrostatycznymi (ESD). Powierzchnie ESD chronią wrażliwą elektronikę przed wyładowaniami elektrostatycznymi.
Metody dostępu oparte na sprzęcie: JTAG i Chip-Off
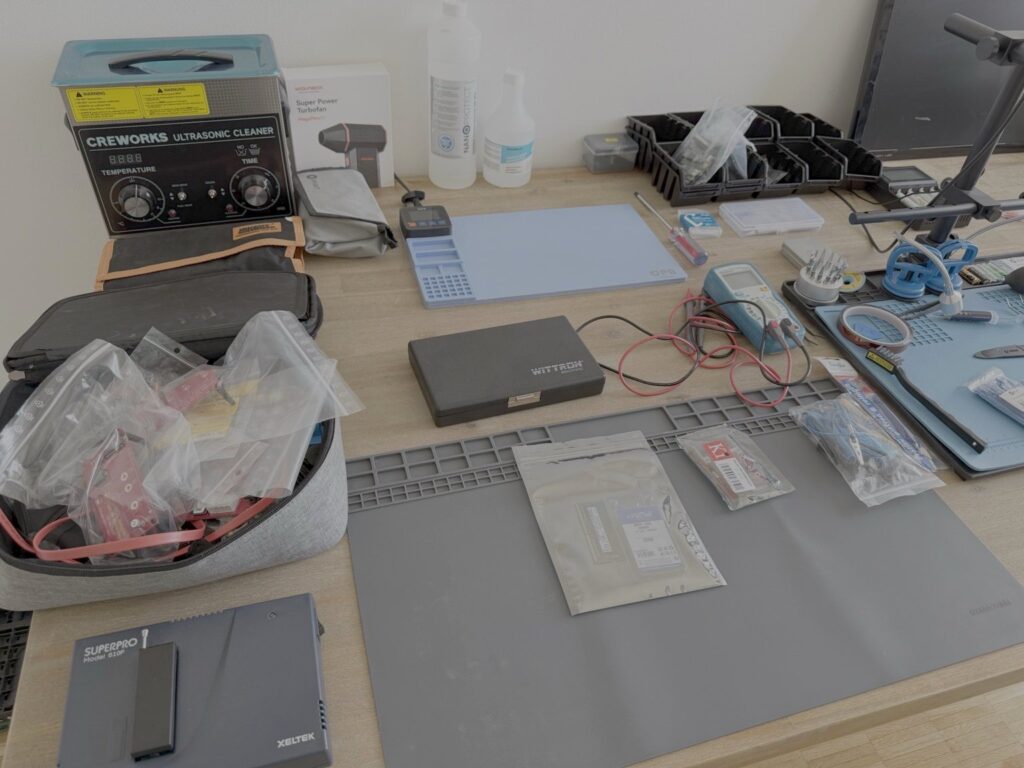
Jeśli nawet po przeprowadzeniu ingerencji sprzętowej nie można uzyskać dostępu do urządzenia za pośrednictwem jego standardowych złączy, można rozważyć zastosowanie metod sprzętowych. W przypadku metody JTAG dostęp do pamięci uzyskuje się poprzez złącza testowe i kontrolne na płytce drukowanej, natomiast w przypadku metody „chip-off” moduł pamięci jest wylutowywany i odczytywany za pomocą programatora. Obie te metody realizujemy w naszym laboratorium elektronicznym. To, czy są one sensowne, zależy od urządzenia, architektury pamięci i mechanizmów zabezpieczających. W wielu nowoczesnych smartfonach dane są zaszyfrowane i powiązane ze sprzętem urządzenia. Pamięć odczytana bezpośrednio dostarcza wprawdzie dane surowe, ale niekoniecznie dane użytkownika nadające się do wykorzystania. Przed przystąpieniem do działania ustalamy z Państwem, czy taka metoda ma szansę powodzenia w konkretnym przypadku.
Odzyskiwanie danych przy stole warsztatowym w pomieszczeniu czystym
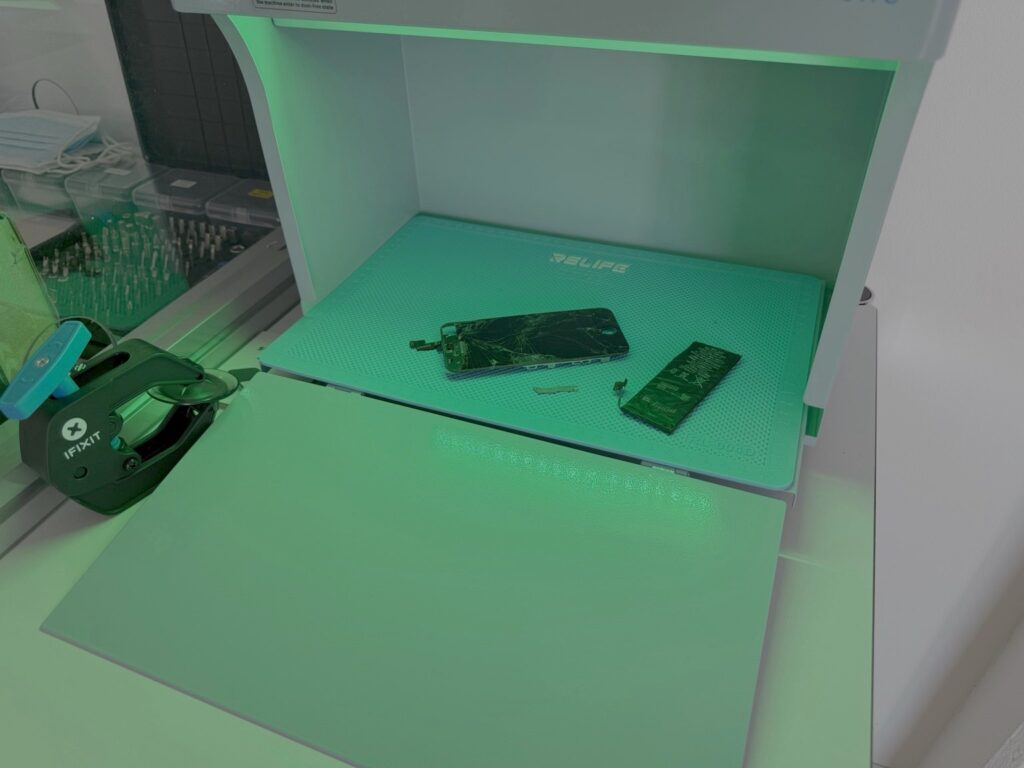
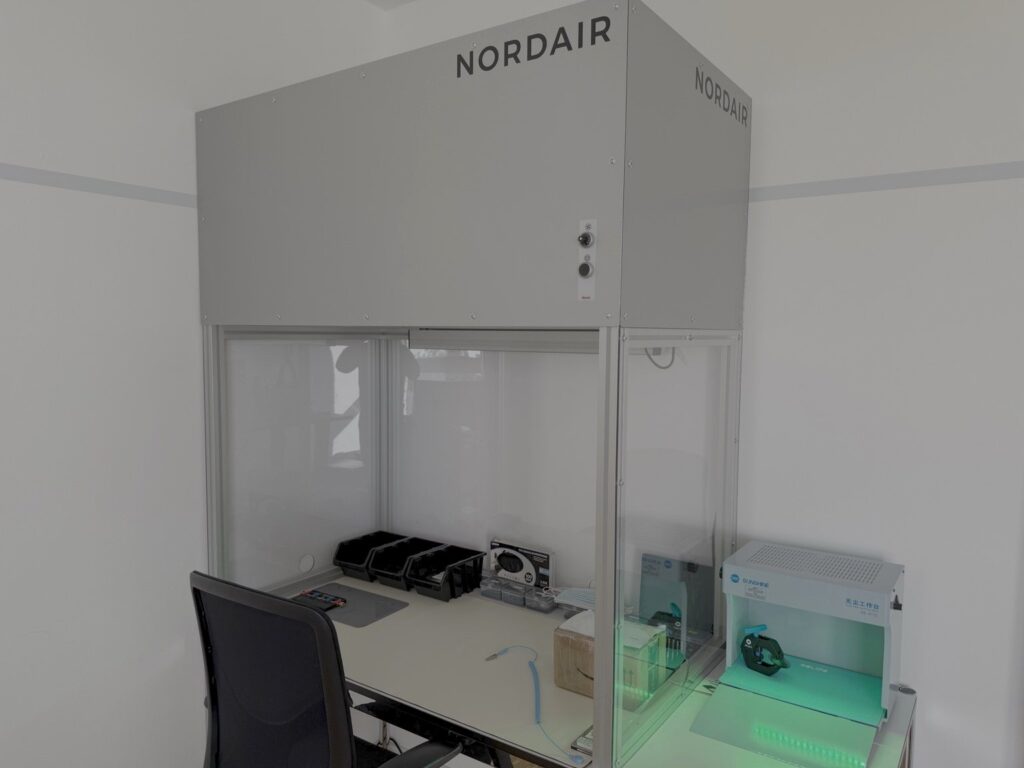
Niektóre prace związane z nośnikami danych muszą być wykonywane w warunkach chroniących przed kurzem. W tym celu w laboratorium znajduje się stół warsztatowy do pomieszczeń czystych. Zapewnia on dopływ powietrza do obszaru roboczego, które jest oczyszczane przez filtr HEPA klasy H14. Filtry tej klasy, zgodnie z normą EN 1822, zatrzymują co najmniej 99,995% cząstek o rozmiarze najtrudniejszym do wychwycenia. Jest to kontrolowane stanowisko robocze przeznaczone do pracy z otwartymi nośnikami danych i wrażliwymi komponentami elektronicznymi, a nie sklasyfikowane pomieszczenie czyste.
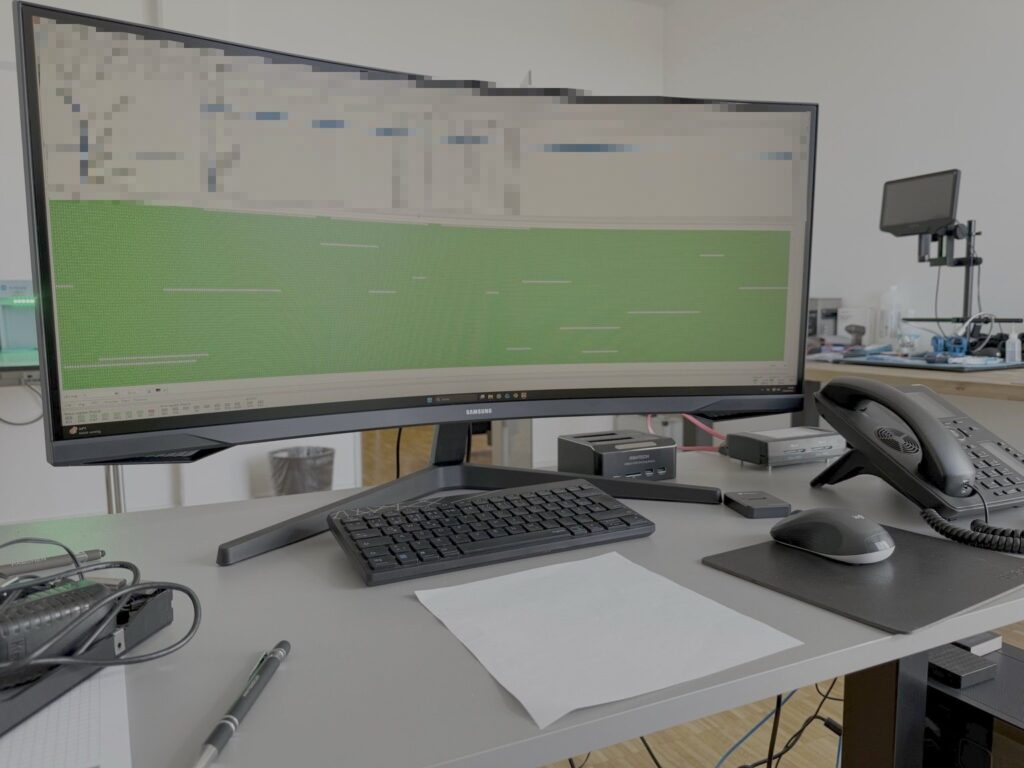
Uszkodzone nośniki danych analizujemy następnie na stanowisku analitycznym przy użyciu specjalistycznego oprogramowania do odzyskiwania danych.
Więcej na ten temat: Odzyskiwanie danych w Kolonii
Postępowanie z materiałami dowodowymi i dowodami
W przypadku badań mających znaczenie dowodowe liczy się nie tylko wynik, ale także droga do niego. W zależności od zlecenia dokumentujemy między innymi:
- Odbiór i stan materiału badawczego
- Przekazania i etapy przetwarzania (łańcuch dowodowy)
- stosowane procedury bezpieczeństwa
- Wartości skrótu lub integralności kopii zapasowych
Materiały badawcze pozostają pod naszą odpowiedzialnością przez cały czas trwania zlecenia. Nie przekazujemy ich osobom trzecim. Każdy zleceniodawca otrzymuje od nas pisemną umowę o zachowaniu poufności (NDA), niezależnie od tego, czy jest to osoba prywatna, przedsiębiorstwo, kancelaria czy organ administracji publicznej.
Więcej na ten temat: Ekspertyza dotycząca smartfonów
Co to oznacza dla Państwa badania
- Osoby prywatne: Urządzenia i dane są przetwarzane we własnym laboratorium, a nie przez różnych dostawców usług. Kryminalistyka informatyczna dla osób prywatnych
- Adwokaci i obrońcy w sprawach karnych: Zabezpieczenie w postaci ochrony przed zapisem i wartości skrótu, a także udokumentowane etapy pracy sprawiają, że ustalenia można zweryfikować. Kryminalistyka informatyczna dla prawników
- Przedsiębiorstwo: Nośniki danych, komputery i urządzenia mobilne związane z danym incydentem można zabezpieczyć i zbadać w jednym miejscu. Kryminalistyka informatyczna dla przedsiębiorstw
- Organy administracji i sądy: Na pierwszym planie znajdują się dokumentacja, przejrzyste procedury oraz integralność dowodów. Usługi dla organów administracji publicznej
Najczęściej zadawane pytania dotyczące laboratorium
Czy dane dotyczące moich urządzeń są przekazywane do zewnętrznych laboratoriów?
Nie. Nie przekazujemy materiałów do badań osobom trzecim. Przez cały czas trwania badania pozostają one w naszym laboratorium w Kolonii.
Czy otrzymam oświadczenie o zachowaniu poufności?
Tak. Każdy zleceniodawca otrzymuje od nas pisemną umowę o zachowaniu poufności (NDA).
Czy mogę osobiście dostarczyć urządzenia do laboratorium?
Tak, po wcześniejszym umówieniu terminu. Alternatywnie możliwa jest wysyłka.
Czy można odczytać dane z każdego urządzenia?
Nie. To, czy i w jakim zakresie możliwe jest wykonanie kopii zapasowej, zależy od urządzenia, jego stanu oraz stanu zabezpieczeń. Wyjaśnimy to przed rozpoczęciem badania.
Dlaczego pokazują Państwo swoje laboratorium?
Aby przed zleceniem mogli Państwo sprawdzić, gdzie i w jaki sposób przetwarzany jest Państwa materiał badawczy.
Zgłoś zapytanie o badanie
Prosimy o krótki opis urządzenia i problemu. Podpowiemy Państwu, jakie kroki warto podjąć i jakie są ograniczenia techniczne.