
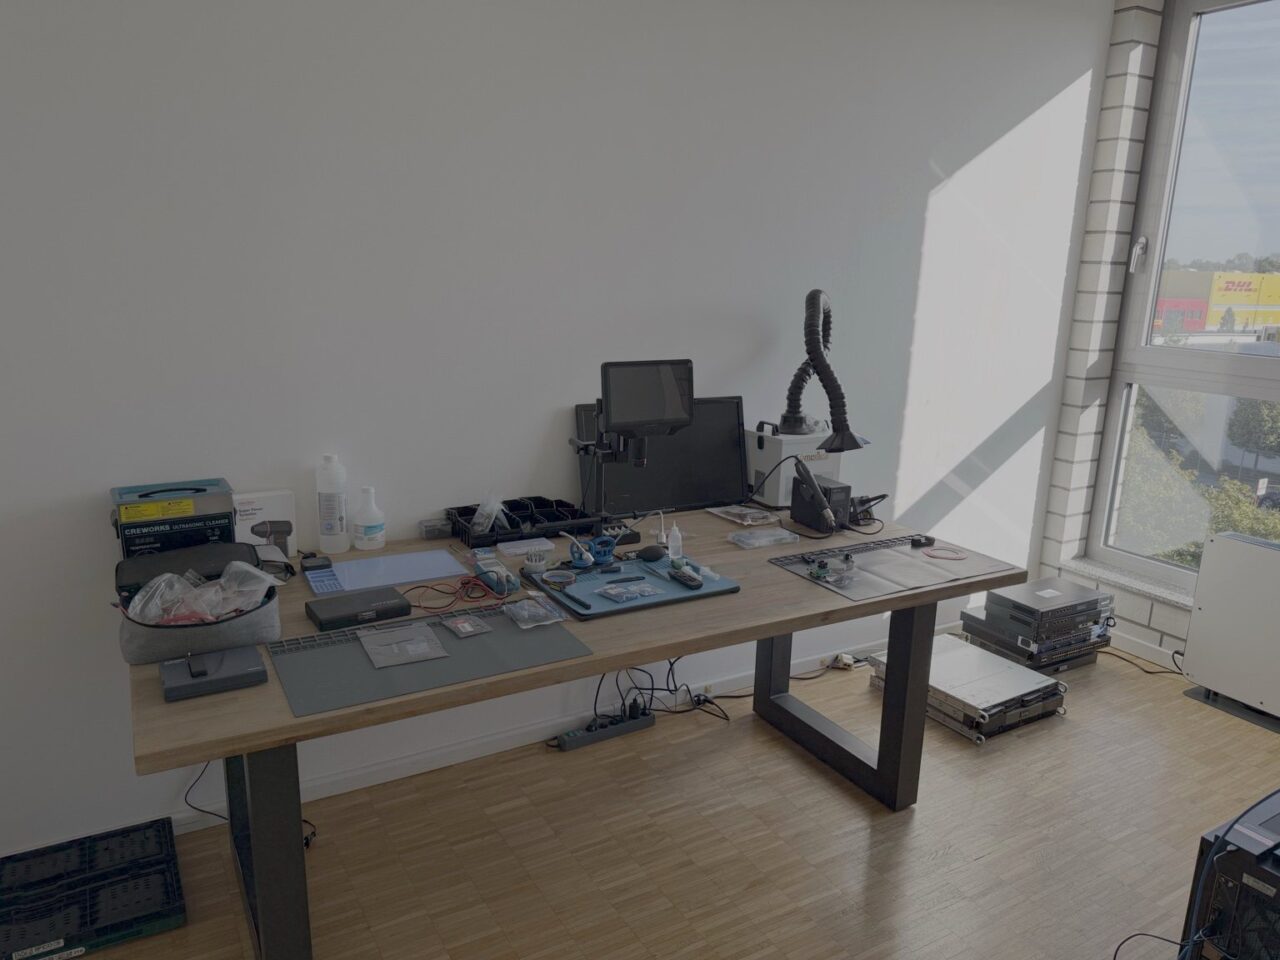
Het laboratorium in één oogopslag
- Locatie: Horbeller Str. 31, 50858 Köln
- Werkgebieden: forensische back-up van gegevensdragers, mobiele forensische onderzoeken, onderzoek van elektronica en hardware, gegevensherstel aan de werkbank in de cleanroom
- Diensten op basis hiervan: IT-forensisch onderzoek, mobiel forensisch onderzoek, gegevensherstel, controle van smartphones op schadelijke software, deskundigenrapporten
- Physische Sicherheit: Alarmanlage und durchgängige Videoüberwachung (24/7) der hierfür vorgesehenen Gebäudebereiche als zusätzliche Schutzstufe für Räumlichkeiten, Geräte und Untersuchungsmaterial
- Verantwoordelijke: Risto Popovski, deskundige op het gebied van IT-forensisch onderzoek met TÜV Rheinland-certificaten (IT Forensic Windows Expert, IT Forensic Mobil Expert, geldig tot 02/2027) – Vermelding op Certipedia
Forensische back-up van gegevensdragers
In de regel begint een forensisch onderzoek met het maken van een back-up. Voor zover dit technisch mogelijk is, wordt het originele gegevensdrager beschermd tegen schrijftoegang en wordt er eerst een forensische back-up gemaakt. De verdere analyse vindt vervolgens in principe plaats op basis van deze back-up of een daaruit gemaakte werkkopie.
Waarom schrijfbeveiliging belangrijk is bij originele gegevensdragers
Zelfs het aansluiten van een opslagmedium op een gewone computer kan gegevens wijzigen. Het besturingssysteem maakt bijvoorbeeld bestanden aan of werkt tijdstempels bij. Voor ondersteunde gegevensdragers gebruiken we daarom hardware-writeblockers. Deze staan leestoegang toe en voorkomen onbedoelde schrijftoegang tot het aangesloten originele medium. Zo kan later worden nagegaan op welke gegevensstand het onderzoek is gebaseerd.
Gecontroleerde back-up en integriteitscontrole met hashwaarden
Voor het maken van back-ups zijn gespecialiseerde forensische imaging-systemen beschikbaar. Bij elke back-up berekenen we hashwaarden. Dit is een soort digitale vingerafdruk: zelfs een minimale wijziging in de gegevens leidt tot een andere waarde. Als de hashwaarden overeenkomen, is aangetoond dat de onderzochte kopie overeenkomt met de geback-upte gegevens.
Meer hierover: Windows-forensisch onderzoek · Writeblockers in Linux-forensisch onderzoek
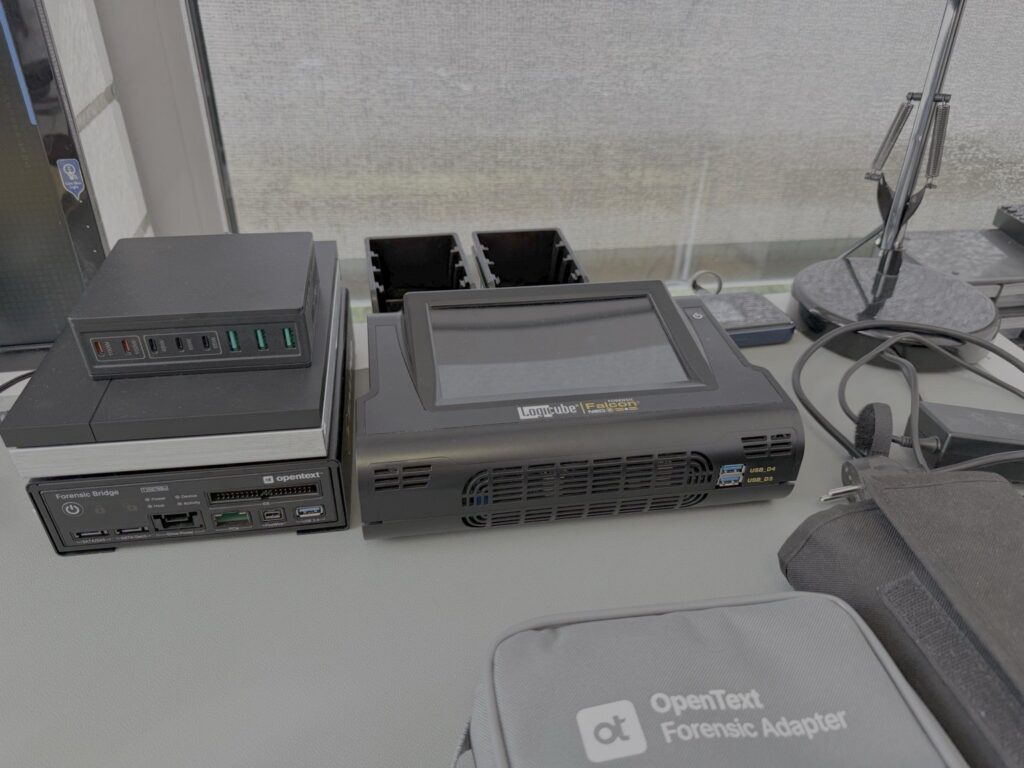
Werkplek voor mobiele forensische onderzoekers
Smartphones en tablets onderzoeken we op een eigen werkplek in het laboratorium.
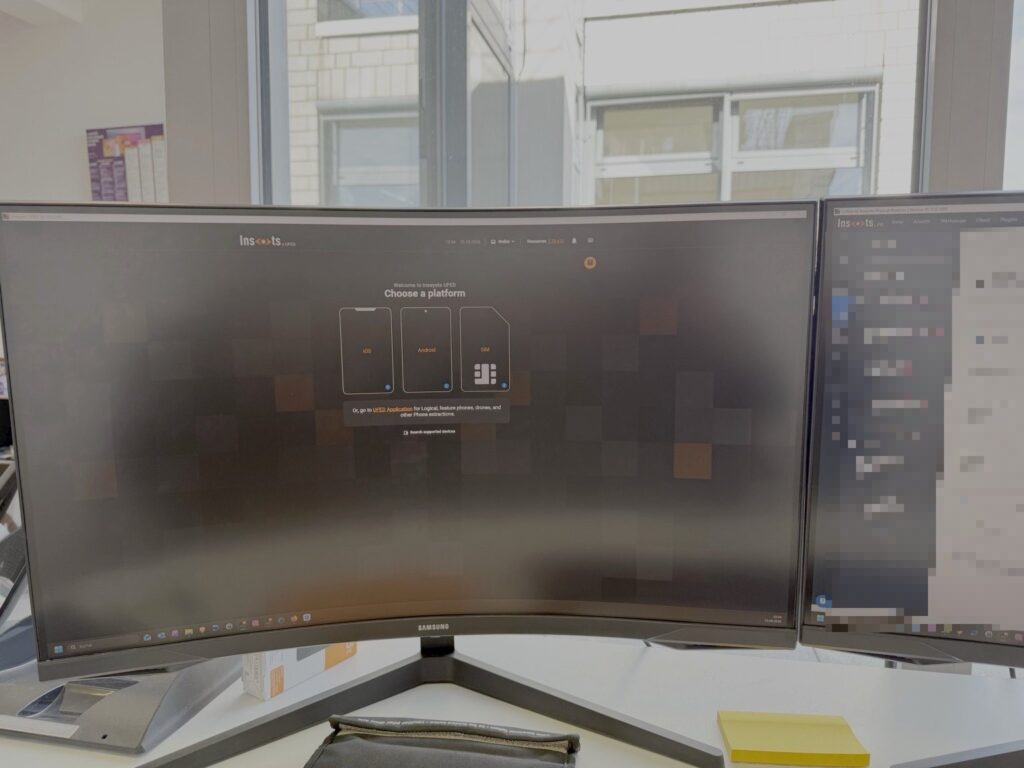
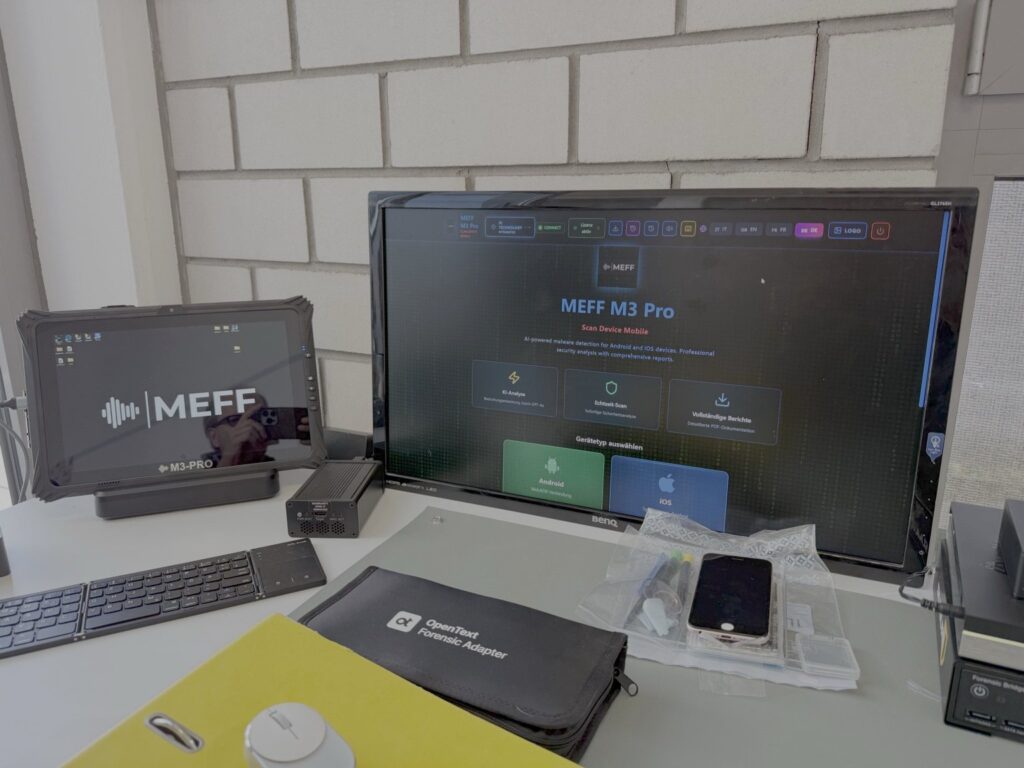
Netwerkisolatie volgens internationaal erkende standaarden
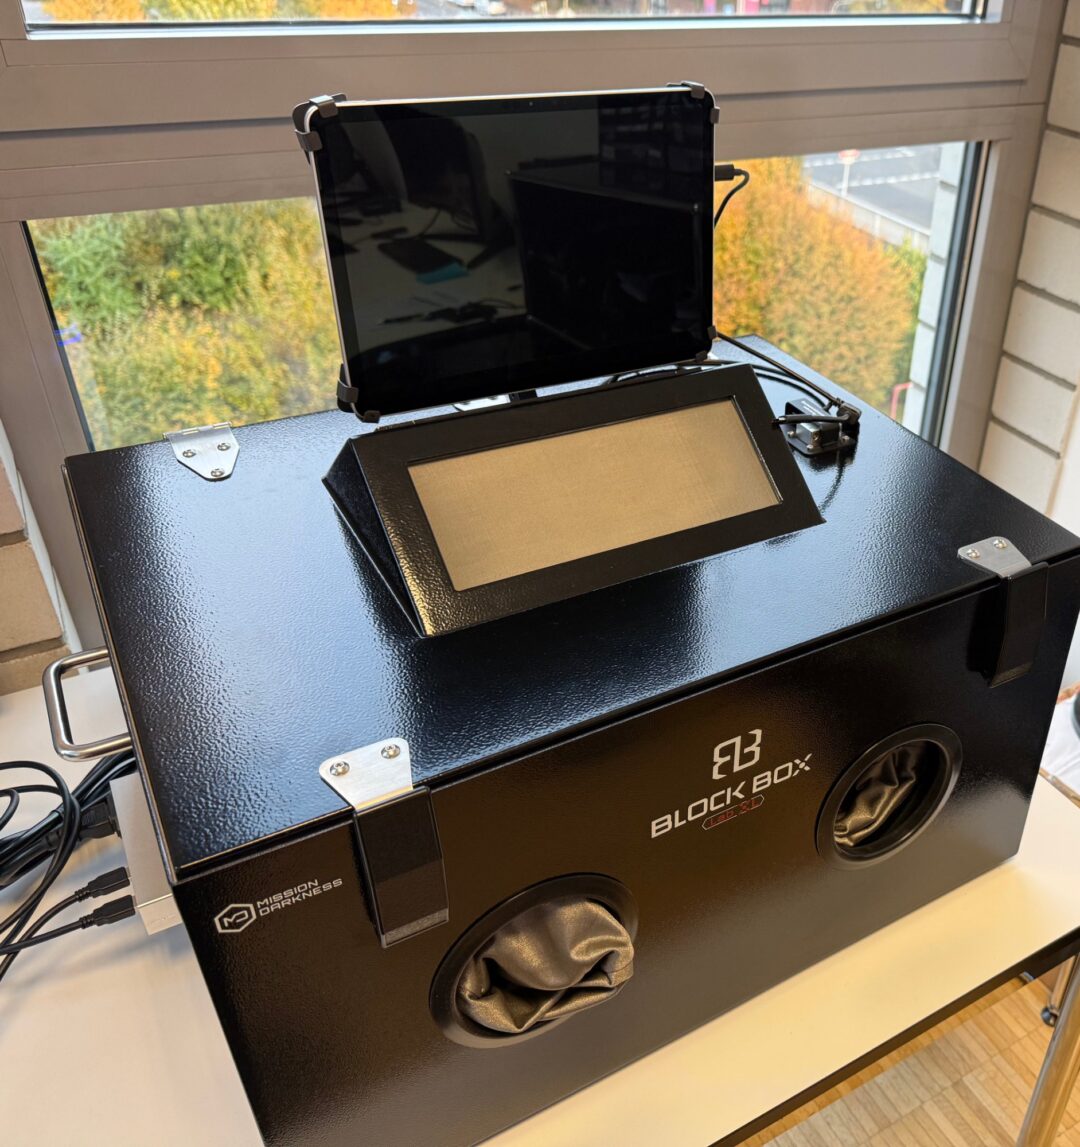
Mobiele apparaten stellen wij veilig en onderzoeken wij in een afgeschermd werkstation (BlockBox Lab XL, Mission Darkness). Dit koppelt het apparaat los van het mobiele netwerk, wifi en Bluetooth. Zo wordt voorkomen dat binnenkomende gegevens of toegang op afstand, zoals wissen op afstand, de gegevens na de overname wijzigen. Via handschoendoorvoeren en gefilterde stroom- en datakabels blijft het apparaat bedienbaar en kan het van stroom worden voorzien en forensisch worden veiliggesteld.
Daarmee volgen wij de aanbevelingen van internationale richtlijnen voor mobiel forensisch onderzoek, in het bijzonder NIST SP 800-101 en de best practices van SWGDE. De effectiviteit van de afscherming hebben wij getest en gedocumenteerd.
Aanvullende visuele documentatie van onderzoekshandelingen
De afgeschermde werkkamer beschikt over een geïntegreerde videocamera waarmee onderzoekshandelingen aan mobiele apparaten tijdens de bewerking kunnen worden opgenomen. Op deze manier kunnen met name handmatige bedieningshandelingen, veranderingen in de toestand van het apparaat en afzonderlijke werkstappen worden gedocumenteerd, ter aanvulling op het schriftelijke onderzoeksprotocol. De opname vindt plaats binnen de afgeschermde omgeving, zodat deze niet alleen voor documentatiedoeleinden hoeft te worden geopend.
Voor zover zulke opnamen worden gemaakt, kunnen zij aan het betreffende onderzoek worden toegewezen en met behoud van hun gegevensintegriteit als aanvullende documentatie worden bewaard.
Waarom er niet één methode is die voor alle smartphones geldt
Welke gegevens kunnen worden gered, hangt af van verschillende factoren: fabrikant en model, versie van het besturingssysteem, beveiligingsstatus (vergrendeld of ontgrendeld, versleuteld) en de specifieke vraagstelling. Afhankelijk van de uitgangssituatie komen daarom verschillende extractie- en analyseprocedures in aanmerking. Voor elk onderzoek documenteren we welke procedure we toepassen en wat de beperkingen daarvan zijn.
Controle op schadelijke software en monitoring
Bij een vermoeden van spyware, stalkerware of andere schadelijke software controleren we Android- en iOS-apparaten met gespecialiseerde analysesystemen. Een onopvallend resultaat betekent niet dat een infectie kan worden uitgesloten. Daarom lichten we de betekenis van elk resultaat toe.
Meer hierover: Mobiel forensisch onderzoek · Je smartphone laten controleren op schadelijke software · Analyse van mobiele malware
Onderzoek naar elektronica en hardware
Als een apparaat niet meer normaal kan worden uitgelezen
Waterschade, breuk, defecte onderdelen of een apparaat dat niet meer opstart: in dergelijke gevallen lukt het vaak niet om via de normale aansluitingen een back-up van de gegevens te maken. Dan moet er eerst aan de hardware worden gewerkt, zodat het uitlezen überhaupt mogelijk wordt.
Microscopie, soldeer- en reworktechniek
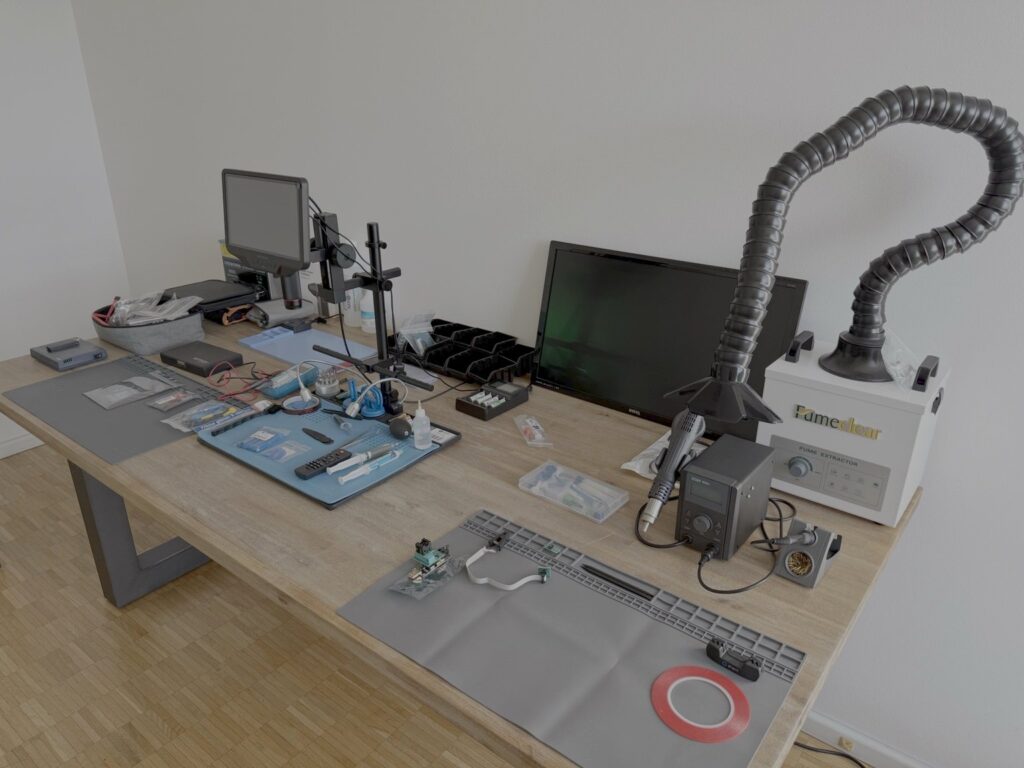
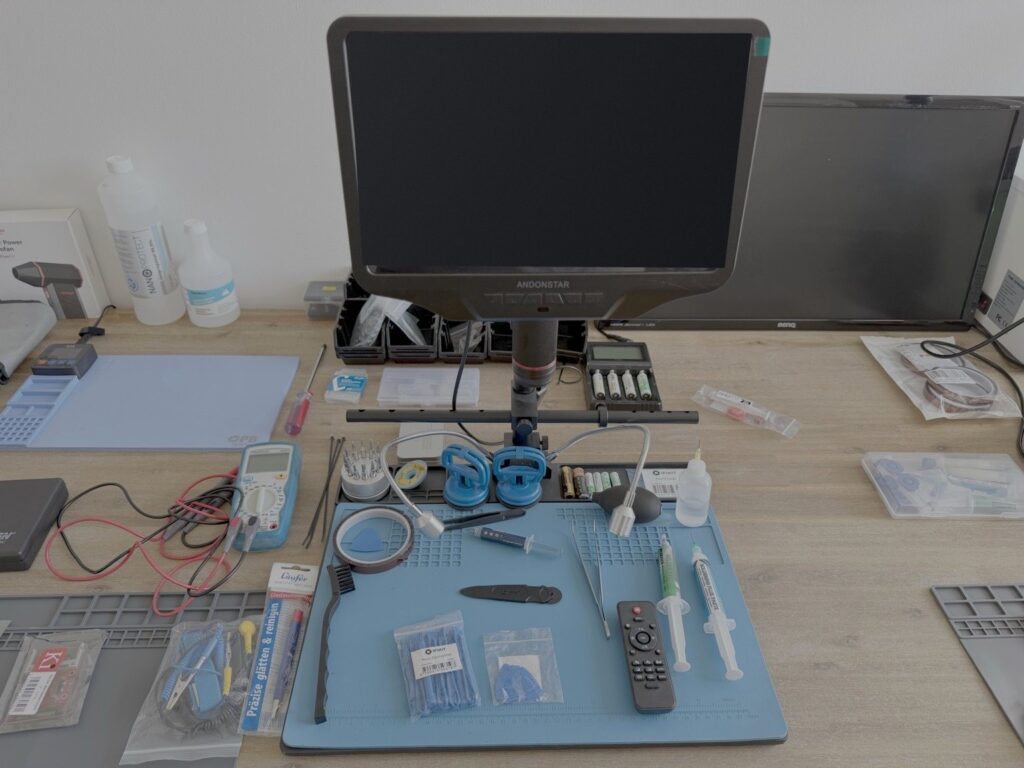
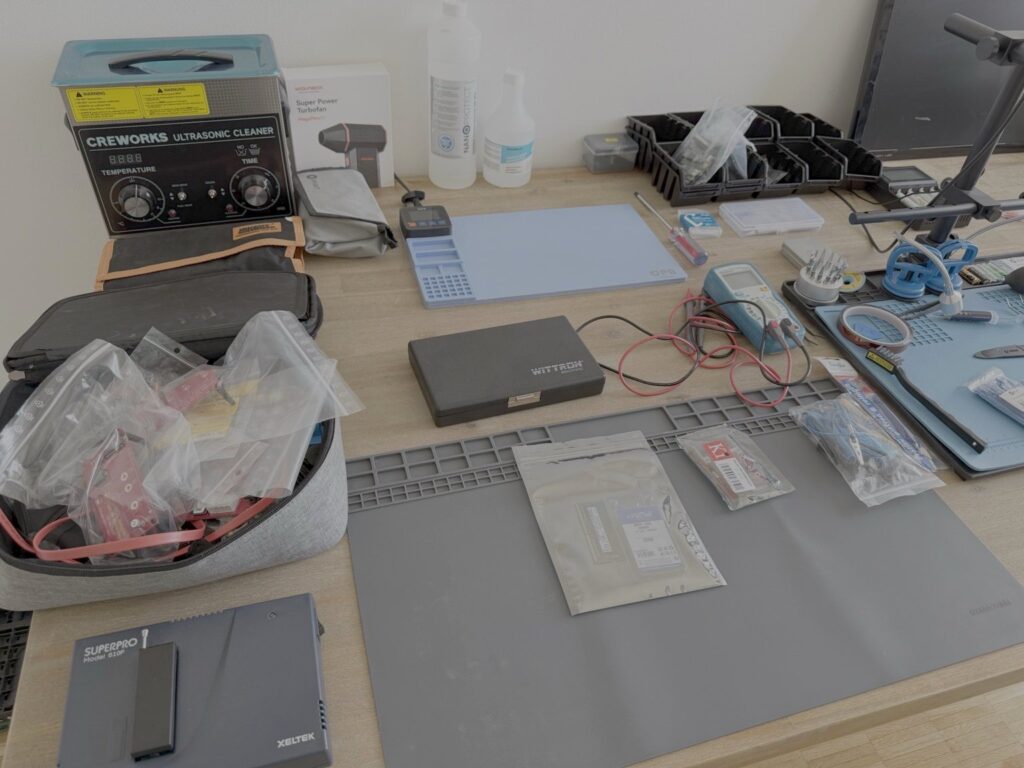
Veel componenten op moderne printplaten kunnen alleen onder vergroting veilig worden beoordeeld en bewerkt. Op de elektronicawerkplek staan hiervoor een digitale microscoop, soldeer- en reworkapparatuur met soldeerrookafzuiging en ESD-beschermde werkoppervlakken ter beschikking. De ESD-oppervlakken beschermen gevoelige elektronica tegen elektrostatische ontlading.
Hardwaregebaseerde toegangsmethoden: JTAG en chip-off
Als een apparaat ook na een hardware-ingreep niet via de normale aansluitingen kan worden aangesproken, kunnen hardwaregebaseerde methoden worden overwogen. Bij JTAG wordt via test- en controleaansluitingen op de printplaat toegang verkregen tot het geheugen; bij chip-off wordt het geheugenblok losgesoldeerd en met een programmeerapparaat uitgelezen. Beide methoden voeren wij uit op onze elektronicawerkplek. Of ze zinvol zijn, hangt af van het apparaat, de geheugenarchitectuur en de beveiligingsmechanismen. Bij veel moderne smartphones zijn de gegevens versleuteld en gekoppeld aan de hardware van het apparaat. Een rechtstreeks uitgelezen geheugen levert dan weliswaar ruwe gegevens op, maar niet noodzakelijkerwijs bruikbare gebruikersgegevens. Of een dergelijke methode in een concreet geval kans van slagen heeft, bespreken we voorafgaand aan de uitvoering met u.
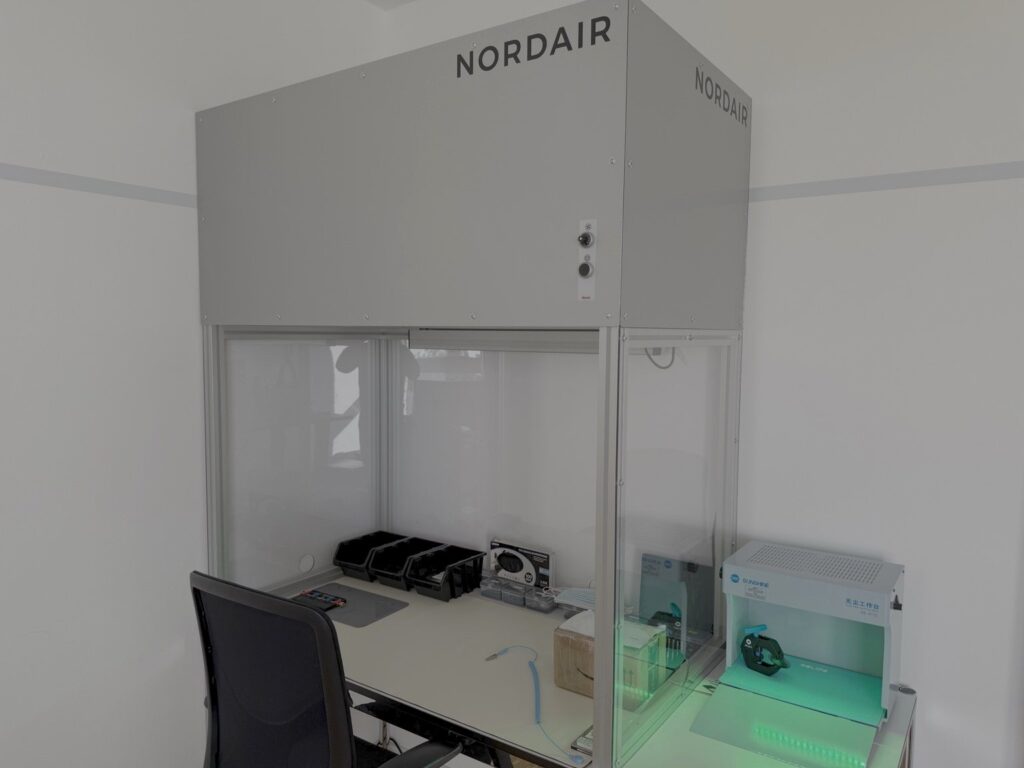
Gegevensherstel aan de werkbank in de cleanroom
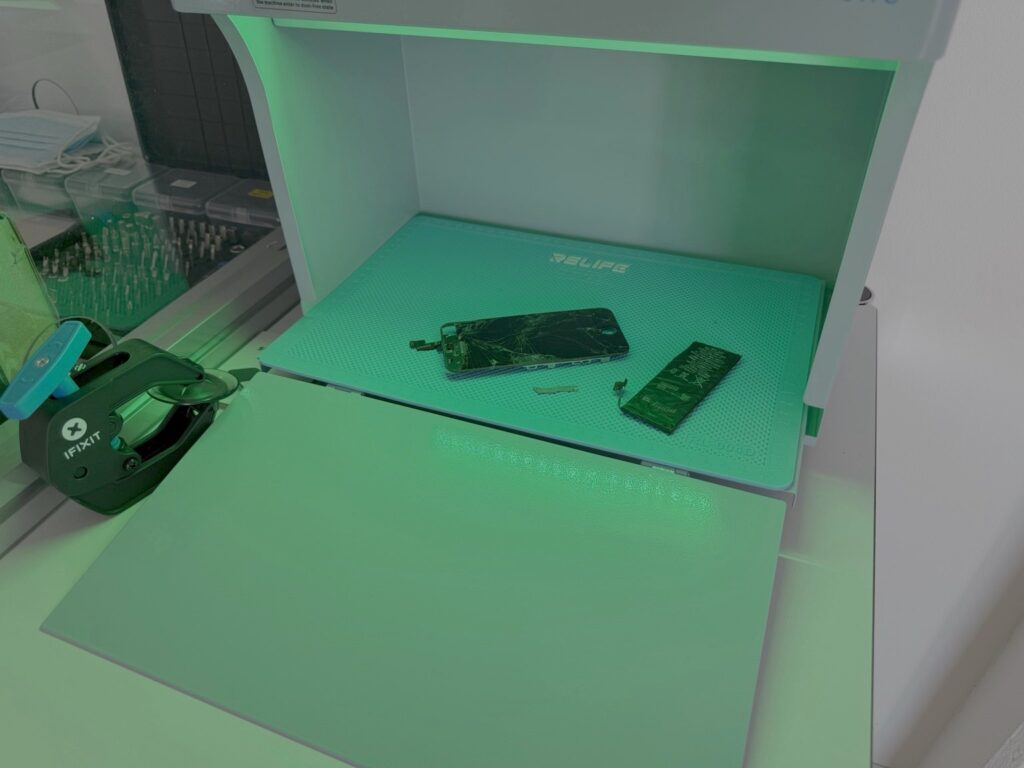
Sommige werkzaamheden aan gegevensdragers moeten stofvrij worden uitgevoerd. Hiervoor is in het laboratorium een werkbank voor schone ruimtes beschikbaar. Deze voorziet de werkruimte van lucht die door een HEPA-filter van klasse H14 wordt gezuiverd. Filters van deze klasse vangen volgens EN 1822 ten minste 99,995 % van de deeltjes in de moeilijkst af te scheiden grootteklasse op. Het betreft een gecontroleerde werkplek voor geopende gegevensdragers en gevoelige elektronische componenten, geen geclassificeerde cleanroom.
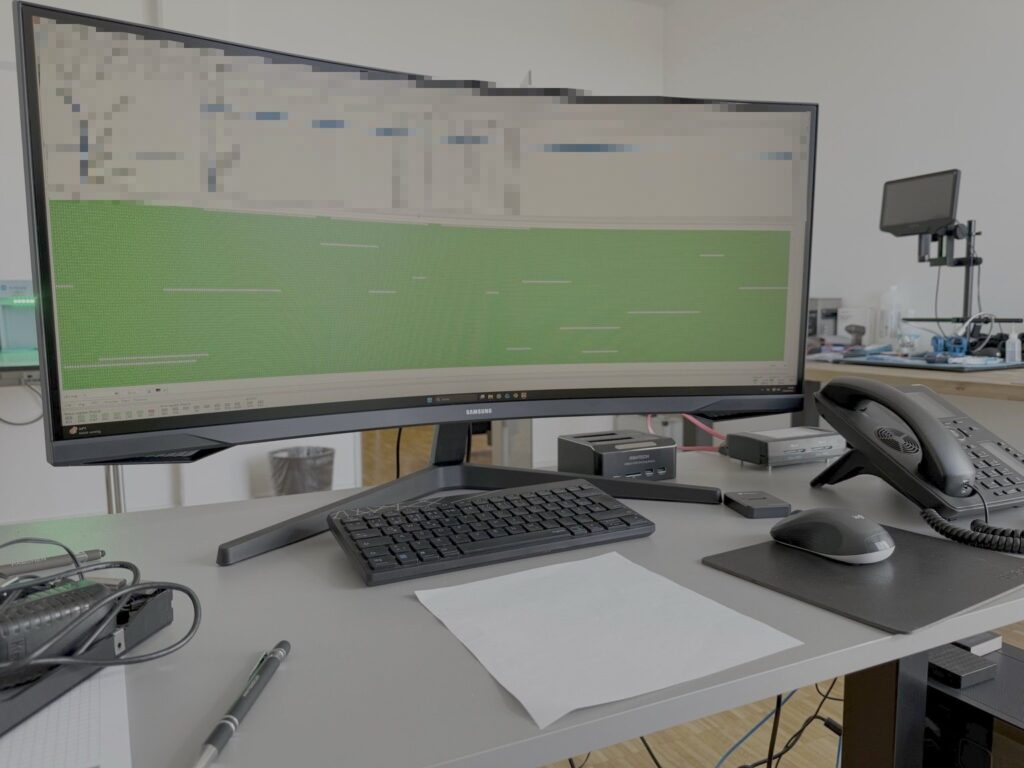
Beschadigde gegevensdragers worden vervolgens op de analysewerkplek geanalyseerd met behulp van gespecialiseerde software voor gegevensherstel.
Meer hierover: Gegevensherstel in Keulen
Physische Sicherheit der Labor- und Geschäftsräume
Unser IT-Forensik-Labor und die für die Aufbewahrung von Untersuchungsmaterial vorgesehenen Bereiche sind durch ein mehrstufiges Sicherheitskonzept geschützt. Dazu gehören eine Alarmanlage sowie eine durchgängige Videoüberwachung (24/7) der hierfür vorgesehenen Gebäudebereiche.
Die Überwachung dient dem Schutz der Räumlichkeiten, der dort verwahrten Geräte und Datenträger sowie der Erkennung unbefugter Zutritte. Soweit es für einen konkreten Vorgang erforderlich und rechtlich zulässig ist, können vorhandene Aufzeichnungen dabei helfen, Zutritte, Aufenthalte und Geräteübergaben zeitlich nachzuvollziehen.
Der Zugriff auf die Aufzeichnungen ist auf berechtigte Personen beschränkt. Verarbeitung, Aufbewahrung und Löschung erfolgen zweckgebunden unter Beachtung der geltenden Datenschutzvorgaben.
Die Gebäudesicherung ergänzt unsere fallbezogene Dokumentation. Zusammen mit Übergabeprotokollen, Beweismittelkennzeichnung, Hashwerten, Untersuchungsprotokollen und – bei geeigneten mobilen Untersuchungen – der internen Kamera unserer abgeschirmten BlockBox entsteht eine mehrstufige Nachvollziehbarkeit vom Eingang eines Geräts bis zur abschließenden Ergebnisaufbereitung.
Omgang met onderzoeksmateriaal en bewijsmateriaal
Bij onderzoeken die relevant zijn voor de bewijsvoering telt niet alleen het resultaat, maar ook de weg ernaartoe. Afhankelijk van de opdracht documenteren we onder andere:
- Ontvangst en toestand van het onderzoeksmateriaal
- Overdrachten en verwerkingsstappen (Chain of Custody)
- de toegepaste beveiligingsprocedures
- Hash- of integriteitswaarden van de back-ups
Het onderzoeksmateriaal blijft gedurende de gehele verwerking onder onze verantwoordelijkheid. Wij geven het niet door aan derden. Elke opdrachtgever ontvangt van ons een schriftelijke geheimhoudingsverklaring (NDA), ongeacht of het gaat om een particulier, een bedrijf, een advocatenkantoor of een overheidsinstantie.
Meer hierover: Rapport over smartphones
Wat dit voor uw onderzoek betekent
- Particulieren: De apparatuur en gegevens worden in een eigen laboratorium verwerkt, niet bij wisselende dienstverleners. IT-forensisch onderzoek voor particulieren
- Advocaten en strafrechtadvocaten: Back-ups met schrijfbeveiliging en hashwaarden, evenals gedocumenteerde werkstappen, maken het mogelijk om bevindingen te controleren. IT-forensisch onderzoek voor advocaten
- Bedrijf: Gegevensdragers, computers en mobiele apparaten die bij een incident betrokken zijn, kunnen op één plek in bewaring worden genomen en onderzocht worden. IT-forensisch onderzoek voor bedrijven
- Overheidsinstanties en rechtbanken: Documentatie, transparante procedures en de integriteit van het bewijsmateriaal staan centraal. Diensten voor overheidsinstanties
Veelgestelde vragen over het laboratorium
Worden mijn apparaten doorgegeven aan externe laboratoria?
Nee. We geven onderzoeksmateriaal niet door aan derden. Het blijft gedurende de gehele verwerking in ons laboratorium in Keulen.
Krijg ik een geheimhoudingsverklaring?
Ja. Elke opdrachtgever ontvangt van ons een schriftelijke geheimhoudingsverklaring (NDA).
Kan ik apparaten persoonlijk bij het laboratorium afgeven?
Ja, op afspraak. Als alternatief is verzending mogelijk.
Kan elk apparaat worden uitgelezen?
Nee. Of en in hoeverre het mogelijk is om een back-up te maken, hangt af van het apparaat, de staat ervan en de beveiligingsstatus. Dat zullen we voor aanvang van het onderzoek nagaan.
Waarom laat u uw laboratorium zien?
Zodat u, voordat u de opdracht geeft, kunt zien waar en waarmee uw onderzoeksmateriaal wordt verwerkt.
Een onderzoek aanvragen
Geef ons een korte beschrijving van het apparaat en het probleem. Wij zullen u vertellen welke stappen zinvol zijn en waar de technische beperkingen liggen.