
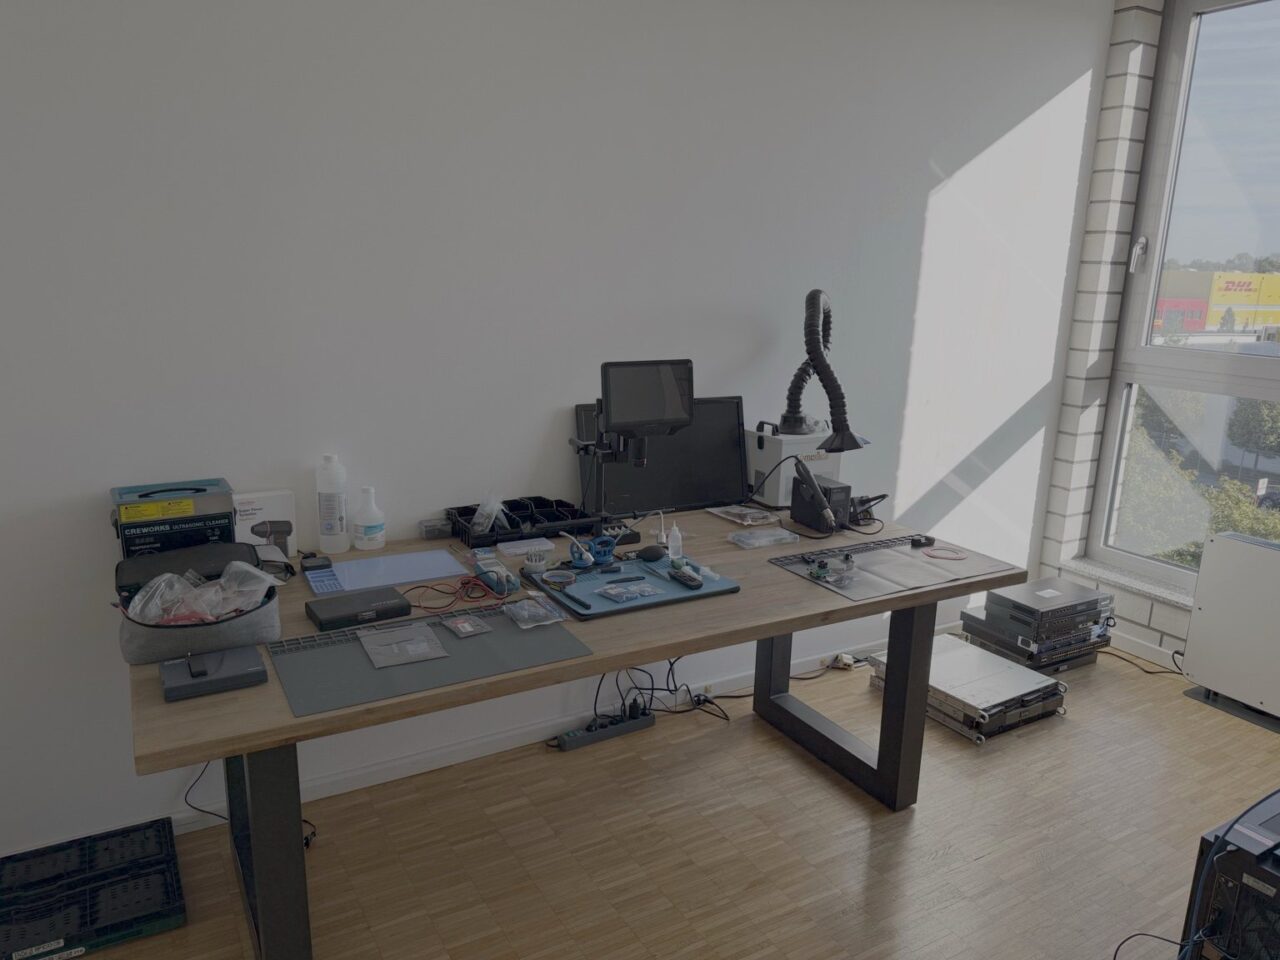
O laboratório num relance
- Localização: Rua Horbeller, n.º 31, 50858 Colónia
- Áreas de atuação: Cópia de segurança forense de suportes de dados, análise forense de dispositivos móveis, análise de componentes eletrónicos e de hardware, recuperação de dados na bancada de sala limpa
- Prestações com base nisto: Informática forense, análise forense de dispositivos móveis, recuperação de dados, verificação de smartphones para detetar software malicioso, laudos periciais
- Responsável: Risto Popovski, perito em informática forense com certificações da TÜV Rheinland (IT Forensic Windows Expert, IT Forensic Mobil Expert, válidas até 02/2027) – Referência na Certipedia
Cópia de segurança forense de suportes de dados
Regra geral, a primeira etapa de uma investigação forense consiste na criação de uma cópia de segurança. Na medida do tecnicamente possível, o suporte de dados original é protegido contra acessos de gravação e, em primeiro lugar, é criada uma cópia de segurança forense. A análise subsequente é, em princípio, realizada com base nessa cópia de segurança ou numa cópia de trabalho a partir da mesma.
Por que razão a proteção contra gravação é importante nos suportes de dados originais
A simples ligação de um suporte de dados a um computador normal pode alterar os dados. O sistema operativo, por exemplo, cria ficheiros ou atualiza os carimbos de data/hora. Por isso, para os suportes de dados compatíveis, utilizamos bloqueadores de gravação de hardware. Estes permitem o acesso de leitura e impedem o acesso de escrita não intencional ao suporte original ligado. Desta forma, é possível verificar posteriormente em que estado de dados se baseia a análise.
Cópia de segurança controlada e verificação da integridade com valores hash
Para a cópia de segurança, estão disponíveis sistemas especializados de imagem forense. Para cada cópia de segurança, calculamos valores de hash. Trata-se de uma espécie de impressão digital: mesmo uma alteração mínima nos dados resulta num valor diferente. Se os valores de hash coincidirem, fica comprovado que a cópia analisada corresponde aos dados guardados.
Mais informações: Análise forense do Windows · Writeblocker na análise forense do Linux
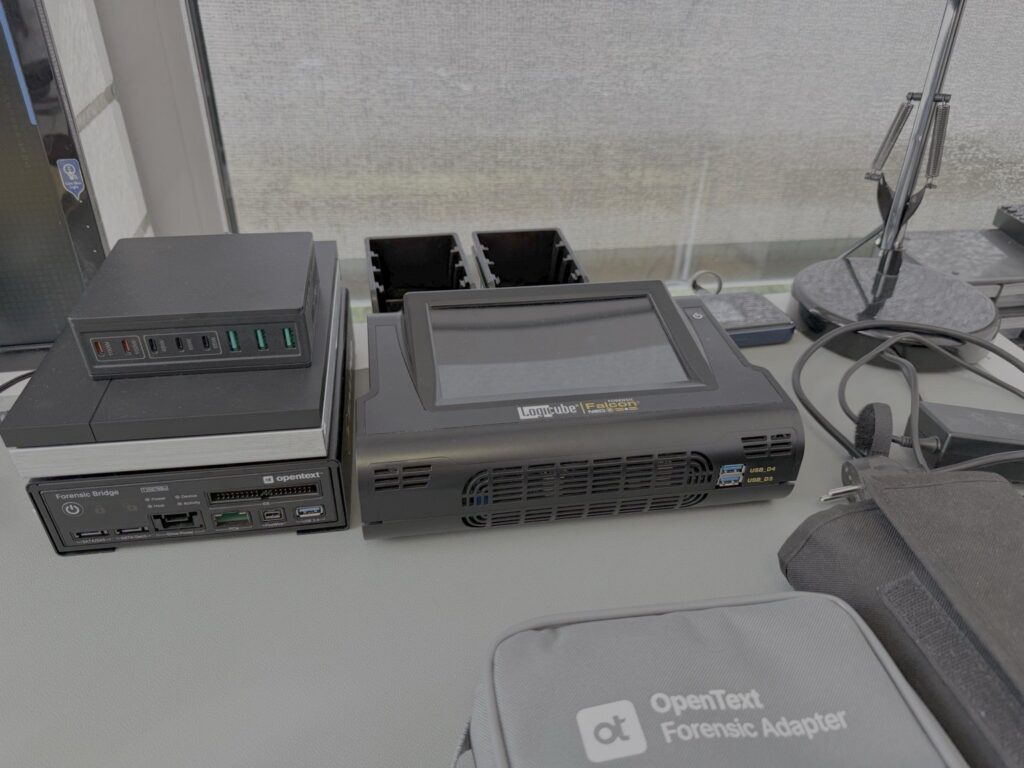
Estação de trabalho para análise forense de dispositivos móveis
Analisamos os smartphones e os tablets numa estação de trabalho específica no laboratório.
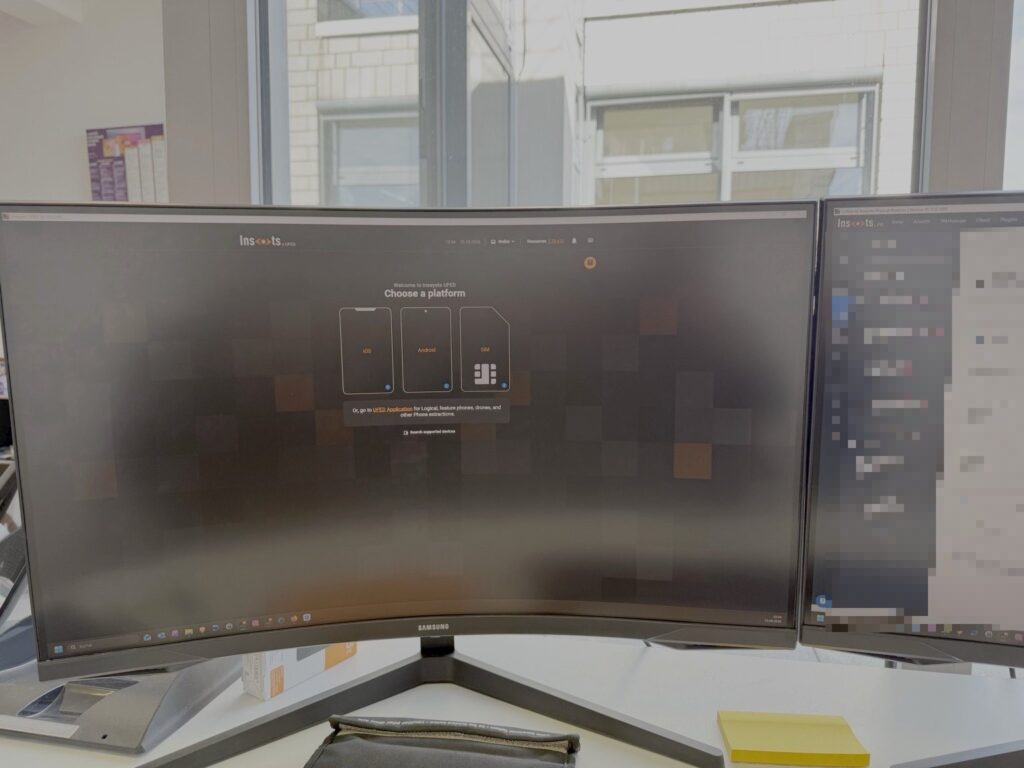
Por que razão não existe um único procedimento para todos os smartphones
Os dados que podem ser recuperados dependem de vários fatores: fabricante e modelo, versão do sistema operativo, estado de segurança (bloqueado ou desbloqueado, encriptado) e a situação específica em causa. Dependendo da situação inicial, podem, portanto, ser considerados diferentes métodos de extração e análise. Em cada investigação, documentamos o método que utilizamos e quais são os seus limites.
Verificação de software malicioso e monitorização
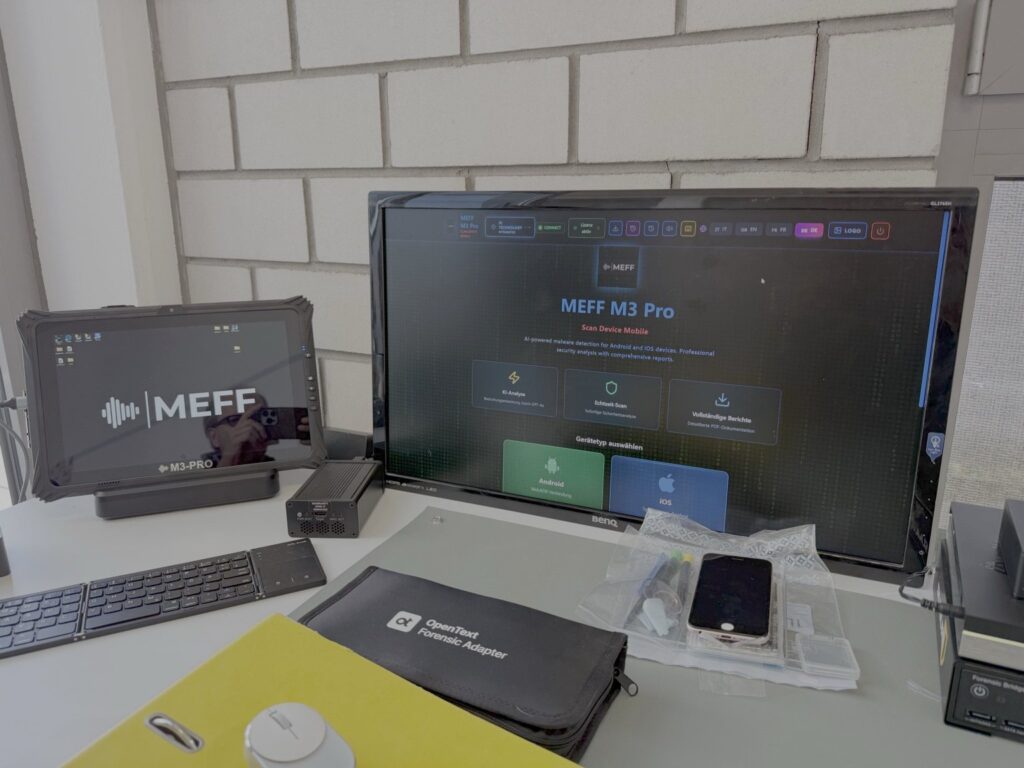
Em caso de suspeita de spyware, stalkerware ou outro software malicioso, analisamos dispositivos Android e iOS com sistemas de análise especializados. Um resultado sem indícios não significa que se possa excluir a possibilidade de o dispositivo ter sido comprometido. Por isso, explicamos o significado de cada resultado.
Mais informações: Análise forense de telemóveis · Verificar se o smartphone tem software malicioso · Análise de malware móvel
Análise de componentes eletrónicos e de hardware
Quando já não é possível ler os dados de um dispositivo normalmente
Danos causados pela água, quebras, componentes avariados ou um dispositivo que já não arranca: nestes casos, muitas vezes não é possível fazer a cópia de segurança dos dados através das ligações normais. Nessa altura, é necessário intervir primeiro no hardware para que seja sequer possível recuperar os dados.
Microscopia, técnicas de soldadura e retrabalho
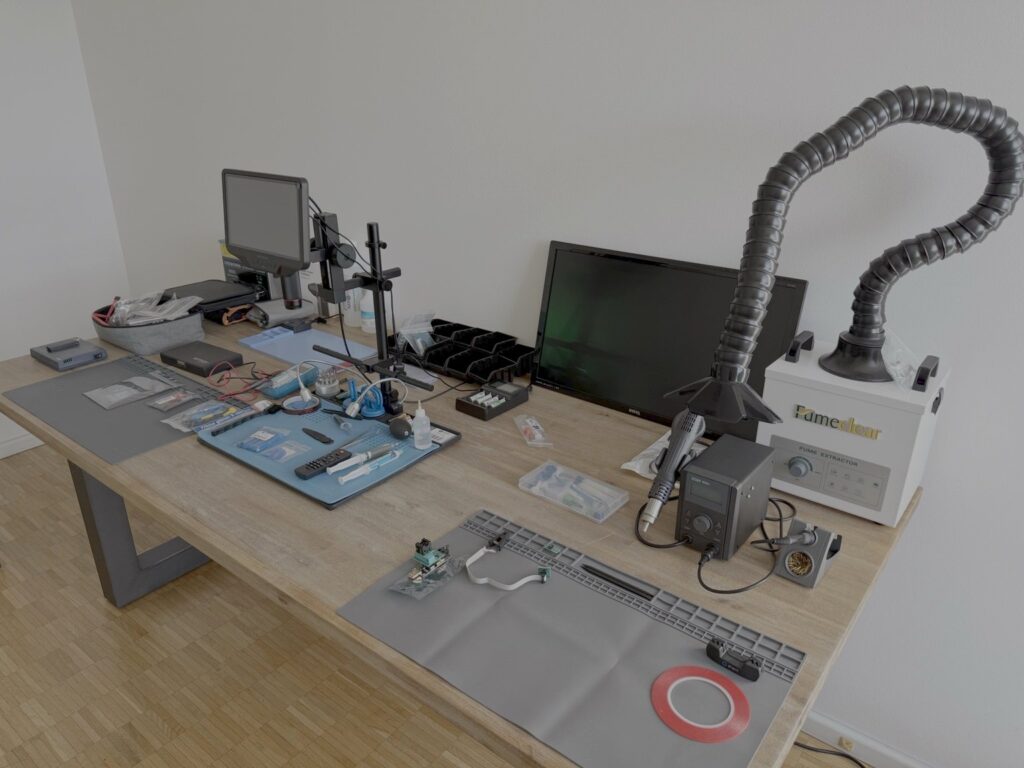
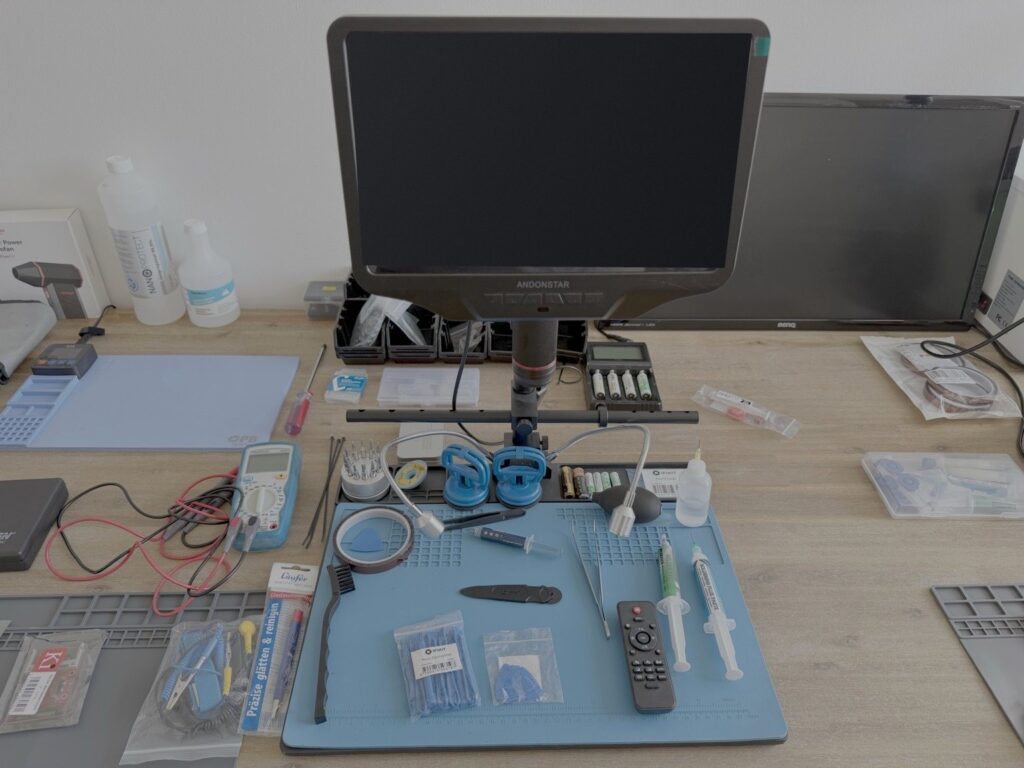
Muitos componentes nas placas de circuito impresso modernas só podem ser avaliados e trabalhados com segurança sob ampliação. Na área de trabalho de eletrónica, estão disponíveis para o efeito um microscópio digital, equipamento de soldadura e retrabalho com sistema de extração de fumos de soldadura, bem como superfícies de trabalho com proteção ESD. As superfícies ESD protegem os componentes eletrónicos sensíveis contra descargas eletrostáticas.
Métodos de acesso baseados em hardware: JTAG e Chip-Off
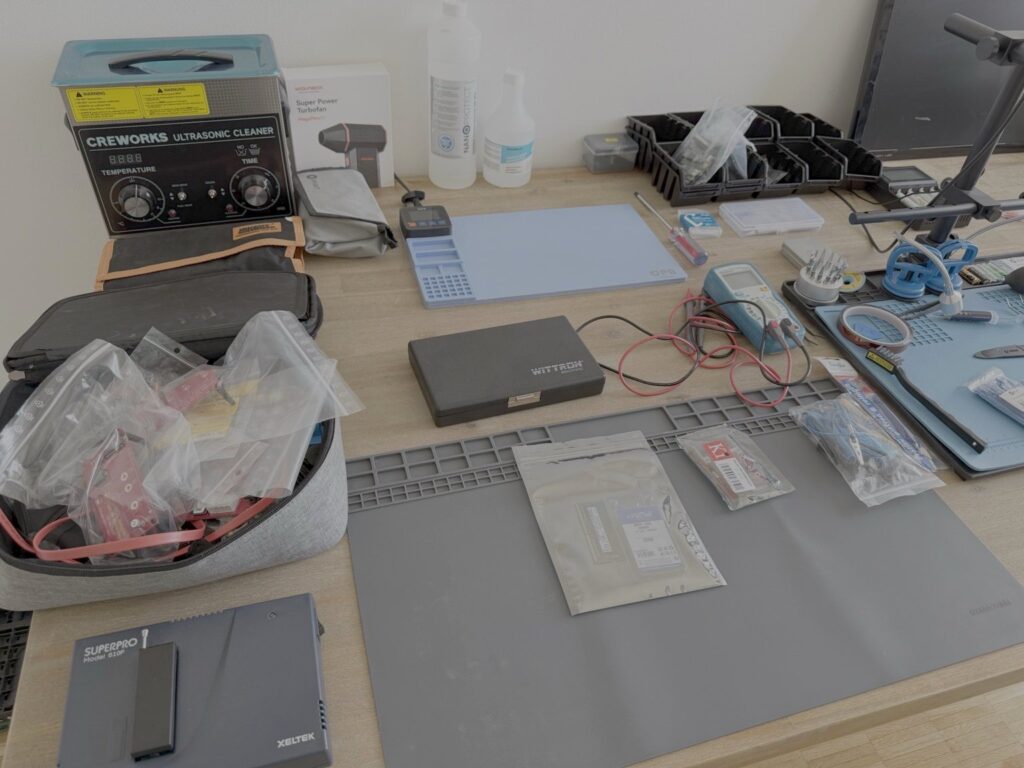
Se, mesmo após uma intervenção no hardware, não for possível aceder a um dispositivo através das suas ligações normais, podem ser considerados métodos baseados em hardware. No caso do JTAG, o acesso à memória é feito através de ligações de teste e verificação na placa; no caso do «chip-off», o módulo de memória é desoldado e a sua leitura é efetuada com um programador. Realizamos ambos os métodos na nossa bancada de eletrónica. A sua adequação depende do dispositivo, da arquitetura da memória e dos mecanismos de segurança. Em muitos smartphones modernos, os dados estão encriptados e ligados ao hardware do dispositivo. Uma memória lida diretamente fornece, então, dados brutos, mas não necessariamente dados do utilizador que possam ser aproveitados. Antes de procedermos, esclarecemos consigo se tal método tem perspetivas de sucesso no caso concreto.
Recuperação de dados na bancada da sala limpa
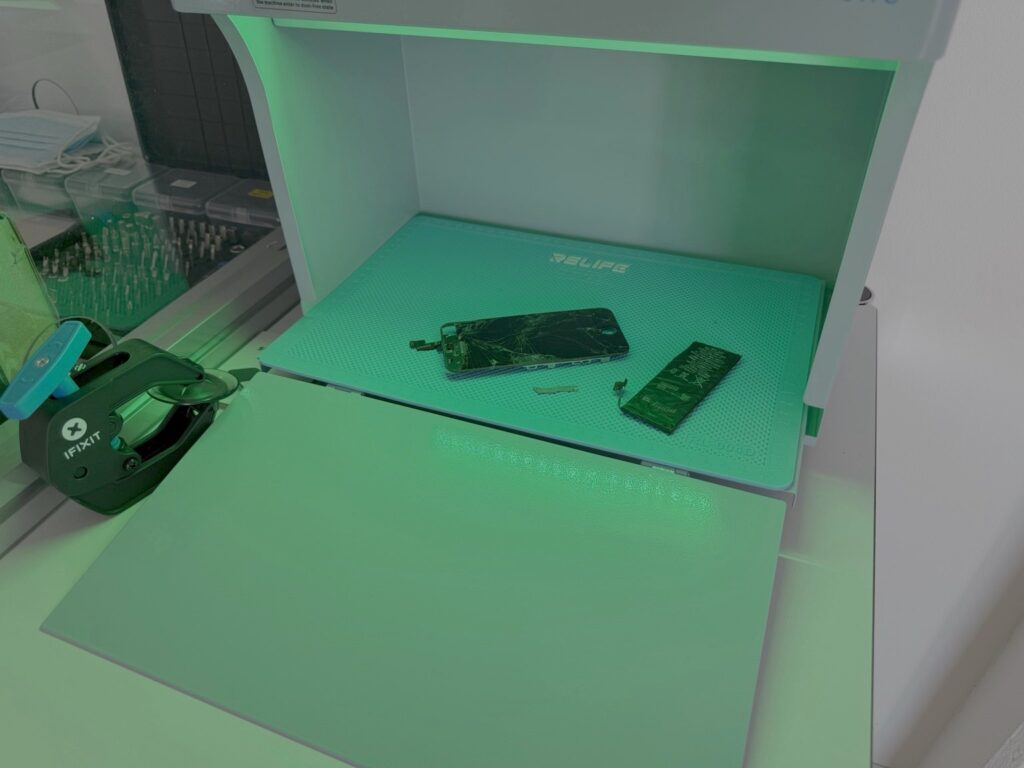
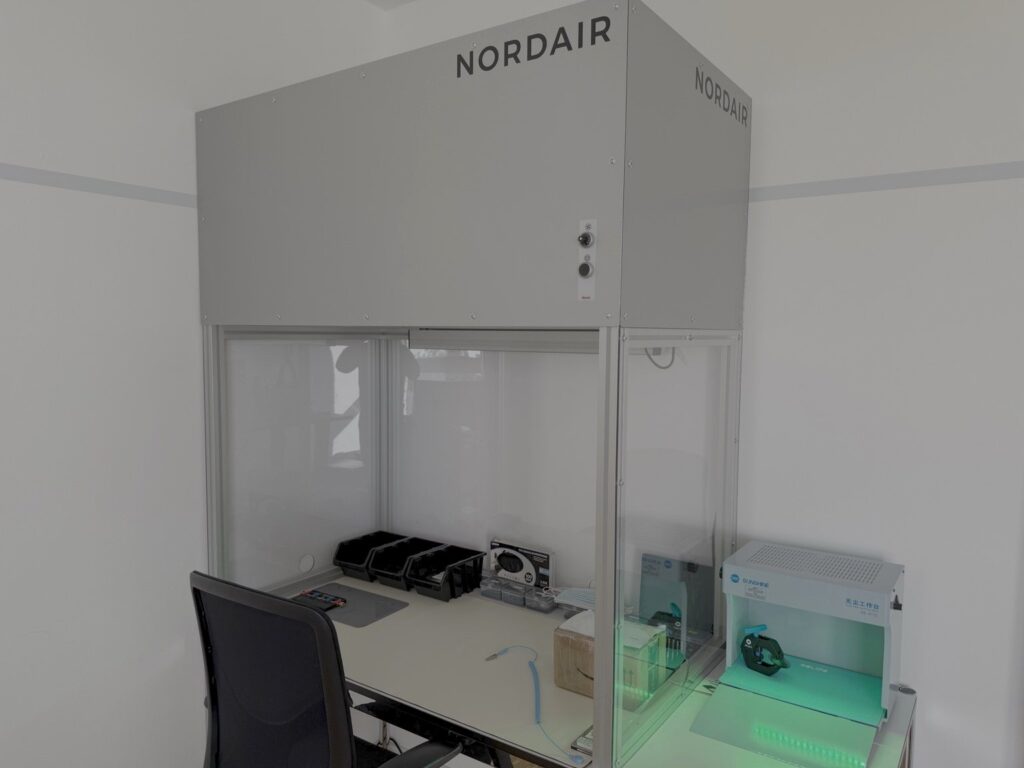
Alguns trabalhos com suportes de dados têm de ser realizados protegidos do pó. Para esse efeito, o laboratório dispõe de uma bancada de sala limpa. Esta fornece à área de trabalho ar purificado através de um filtro HEPA de classe H14. De acordo com a norma EN 1822, os filtros desta classe retêm, no mínimo, 99,995% das partículas do tamanho mais difícil de reter. Trata-se de um local de trabalho controlado para suportes de dados abertos e componentes eletrónicos sensíveis, e não de uma sala limpa classificada.
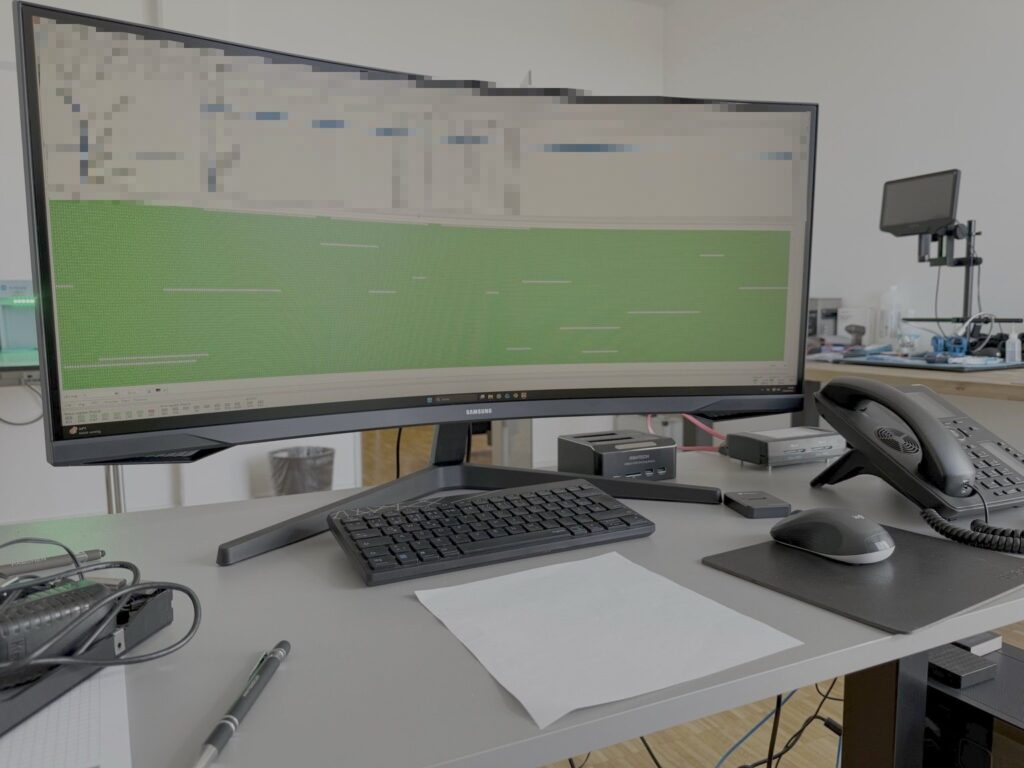
Em seguida, analisamos os suportes de dados danificados na estação de trabalho de análise, utilizando software especializado em recuperação de dados.
Mais informações: Recuperação de dados em Colónia
Tratamento do material de investigação e das provas
Nas investigações relevantes para a prova, não conta apenas o resultado, mas também o caminho percorrido até lá. Dependendo do mandato, documentamos, entre outros aspetos:
- Recebimento e estado do material a analisar
- Transferências e etapas de processamento (cadeia de custódia)
- os procedimentos de segurança utilizados
- Valores de hash ou de integridade das cópias de segurança
O material de análise permanece sob a nossa responsabilidade durante todo o processo de tratamento. Não o transmitimos a terceiros. Todos os clientes recebem de nós um acordo de confidencialidade (NDA) por escrito, independentemente de se tratarem de particulares, empresas, escritórios de advogados ou autoridades públicas.
Mais informações: Parecer sobre smartphones
O que isto significa para o seu exame
- Particulares: O equipamento e os dados são processados num laboratório próprio, e não por prestadores de serviços que variam. Informática forense para particulares
- Advogados e defensores em processos penais: O armazenamento com proteção contra alterações e valores hash, bem como as etapas de trabalho documentadas, tornam as conclusões verificáveis. Informática forense para advogados
- Empresa: Os suportes de dados, computadores e dispositivos móveis envolvidos num incidente podem ser guardados e analisados num único local. Informática forense para empresas
- Autoridades e tribunais: A documentação, os procedimentos transparentes e a integridade das provas são prioritários. Serviços para as autoridades
Perguntas frequentes sobre o laboratório
Os meus dispositivos serão enviados para laboratórios externos?
Não. Não transmitimos o material de análise a terceiros. Este permanece no nosso laboratório em Colónia durante todo o processo de análise.
Vou receber um acordo de confidencialidade?
Sim. Cada cliente recebe de nós um acordo de confidencialidade (NDA) por escrito.
Posso entregar os aparelhos pessoalmente no laboratório?
Sim, mediante marcação prévia. Em alternativa, é possível o envio por correio.
É possível ler os dados de qualquer dispositivo?
Não. A possibilidade de fazer uma cópia de segurança, bem como a sua extensão, dependem do dispositivo, do seu estado e do seu nível de segurança. Esclarecemos isso antes de iniciarmos a análise.
Por que razão está a mostrar o seu laboratório?
Para que possa verificar, antes de encomendar o serviço, onde e com que meios o seu material de análise será processado.
Solicitar um exame
Descreva-nos brevemente o equipamento e o problema. Nós indicamos-lhe quais os passos a seguir e quais são os limites técnicos.