
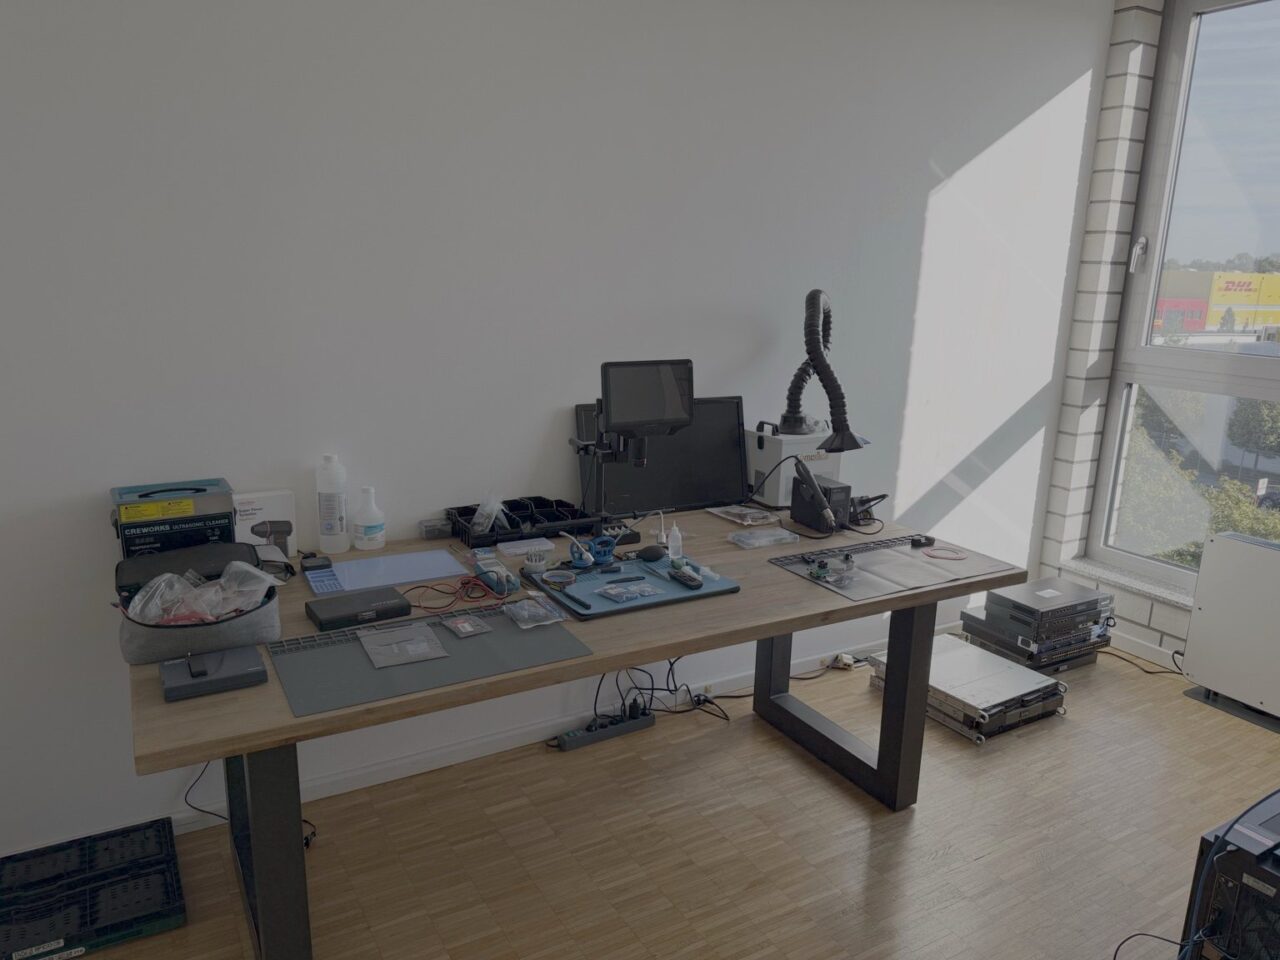
Laboratorij na prvi pogled
- Lokacija: Horbeller Str. 31, 50858 Köln
- Područja rada: Forenzičko kopiranje medija za pohranu podataka, mobilna forenzika, elektronička i hardverska analiza, oporavak podataka na radnom stolu u čistoj sobi
- Usluge pružene na ovoj osnovi: IT forenzika, mobilna forenzika, oporavak podataka, skeniranje pametnih telefona radi otkrivanja zlonamjernog softvera, stručna mišljenja
- Odgovoran: Risto Popovski, stručnjak za IT forenziku s TÜV Rheinland certifikatima (IT Forensic Windows Expert, IT Forensic Mobile Expert, važeći do veljače 2027.) – Referenca na Certipediji
Forenzički sigurnosni kopiranje medija za pohranu podataka
Kao pravilo, forenzička istraga započinje izradom sigurnosne kopije. Gdje je to tehnički izvedivo, izvorni medij s podacima štiti se od pisanja, a prvo se izrađuje forenzička sigurnosna kopija. Daljnja analiza potom se obično provodi na temelju te sigurnosne kopije ili radne kopije izradene iz nje.
Zašto je zaštita pisanja važna za originalne medije s podacima
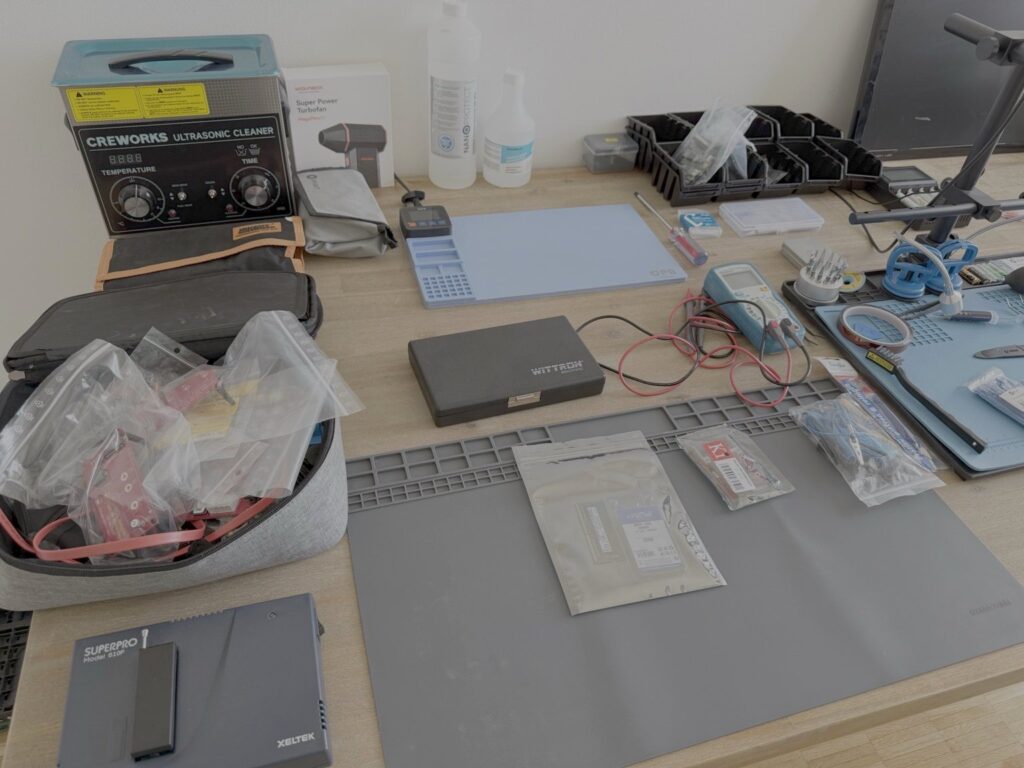
Jednostavno povezivanje uređaja za pohranu na standardno računalo može promijeniti podatke. Na primjer, operativni sustav stvara datoteke ili ažurira vremenske oznake. Stoga koristimo hardverske blokatore pisanja za podržane medije za pohranu. Oni omogućuju čitanje, a istovremeno sprječavaju nenamjerni zapis na priključeni izvorni medij. To omogućuje naknadnu provjeru na kojoj je verziji podataka temeljena istraga.
Kontrolirano sigurnosno kopiranje i provjera integriteta pomoću hash vrijednosti
Za proces izrade sigurnosnih kopija dostupni su specijalizirani forenzički sustavi za snimanje. Izračunavamo hash vrijednosti za svaku sigurnosnu kopiju. One služe kao svojevrsni digitalni otisak prsta: čak i najmanja promjena podataka rezultira drugačijom vrijednošću. Ako se hash vrijednosti podudaraju, to dokazuje da kopija pod istragom odgovara sigurnosno pohranjenim podacima.
Saznajte više: Windows forenzika · Writeblockeri u forenzici Linuxa
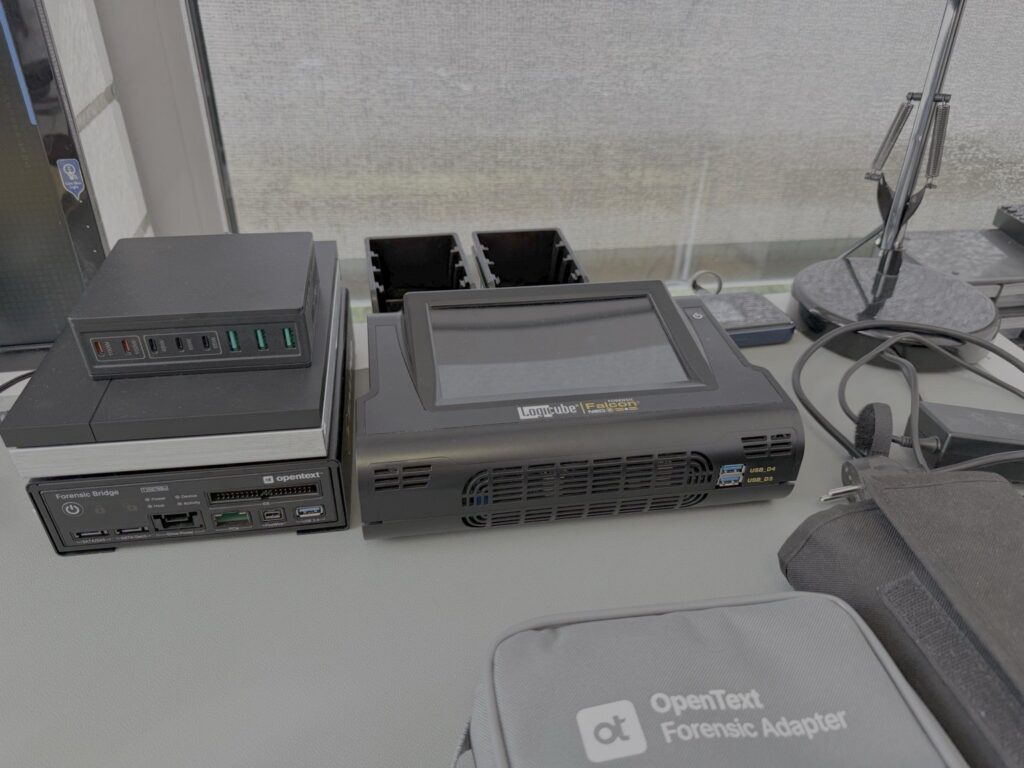
Radna stanica za mobilnu forenziku
Pregledavamo pametne telefone i tablete na namjenskoj radnoj stanici u laboratoriju.
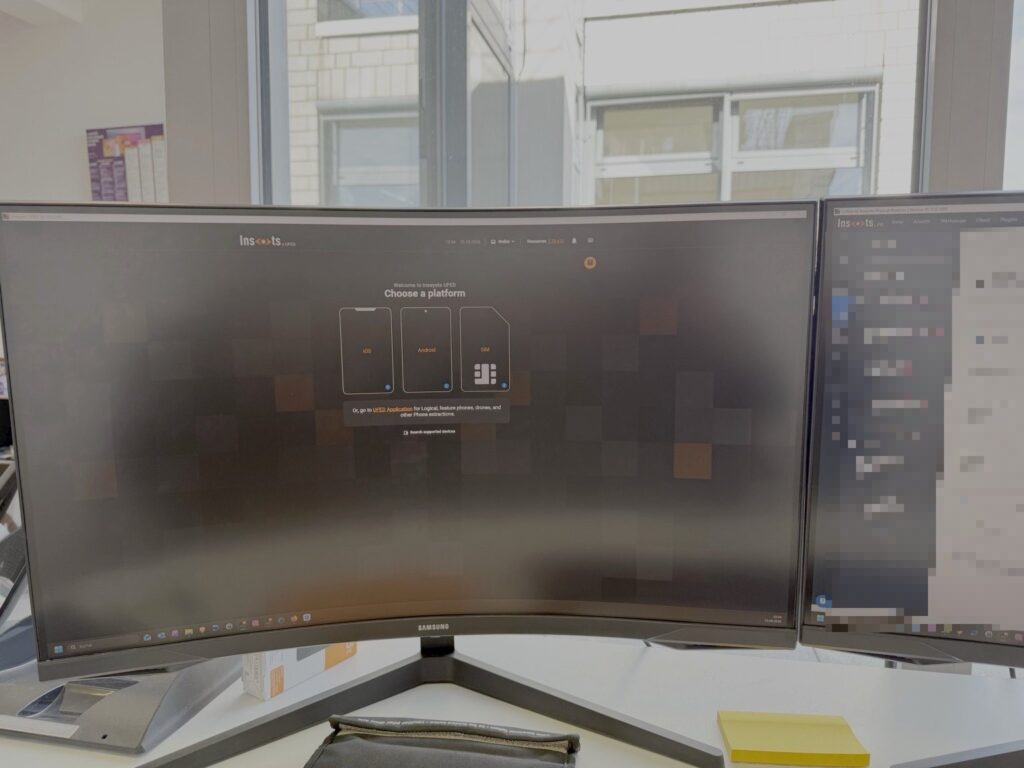
Zašto ne postoji nijedna metoda koja radi na svim pametnim telefonima
Podaci koji se mogu oporaviti ovise o nekoliko čimbenika: proizvođaču i modelu, verziji operativnog sustava, sigurnosnom statusu (zaključano ili otključano, šifrirano) i specifičnom problemu. Ovisno o početnoj situaciji, stoga se mogu razmotriti različite metode ekstrakcije i analize. Za svaku istragu dokumentiramo koju metodu koristimo i koja su joj ograničenja.
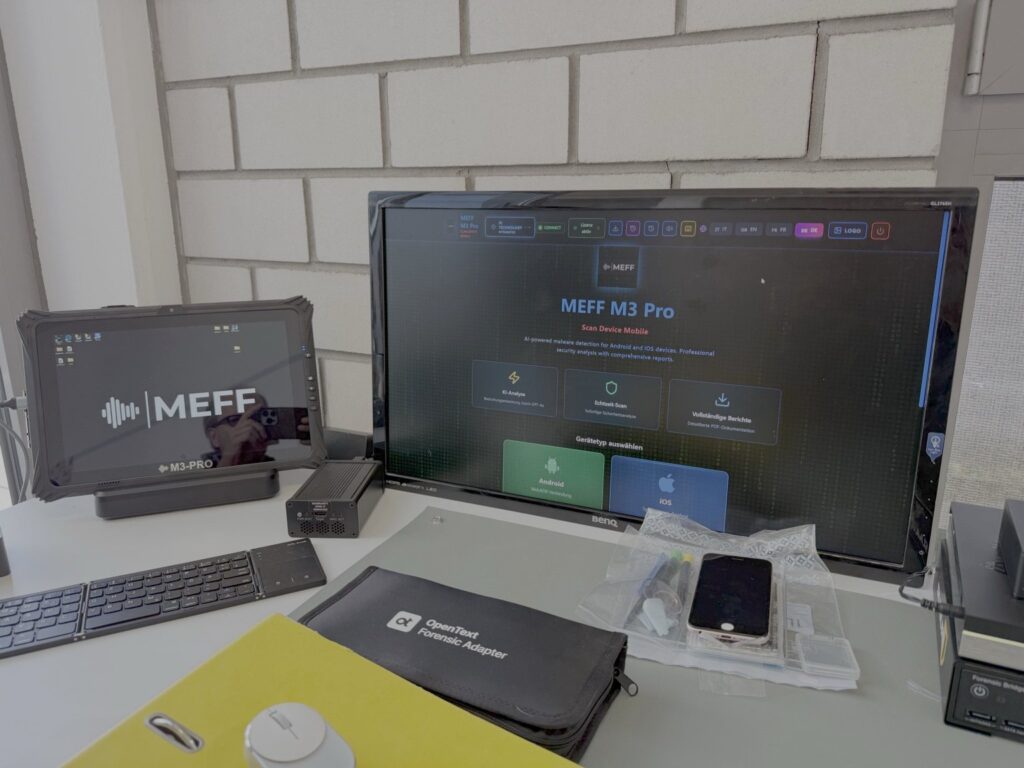
Skeniranje i nadzor zlonamjernog softvera
Ako se sumnja na spyware, stalkerware ili drugi zlonamjerni softver, skeniramo Android i iOS uređaje koristeći specijalizirane analitičke sustave. Negativan rezultat ne znači da se kompromitiranje može isključiti. Zato objašnjavamo značaj svakog rezultata.
Saznajte više: Mobilna forenzika · Provjerite svoj pametni telefon na zlonamjerni softver · Analiza mobilnog zlonamjernog softvera
Testiranje elektronike i hardvera
Ako uređaj više ne može biti normalno pročitan
Oštećenje vodom, lom, neispravni dijelovi ili uređaj koji se više ne pokreće: u takvim slučajevima često nije moguće izvršiti sigurnosnu kopiju podataka putem standardnih priključaka. U takvim je slučajevima najprije potrebno popraviti hardver kako bi oporavak podataka uopće bio moguć.
Mikroskopija, tehnike lemljenja i prerade
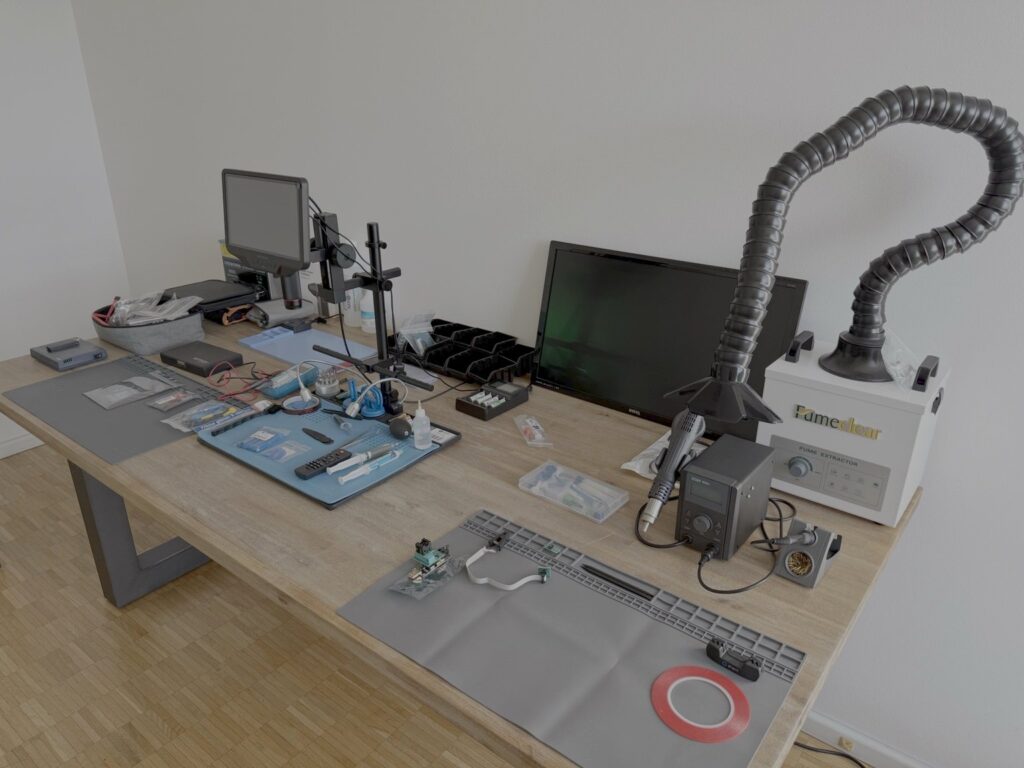
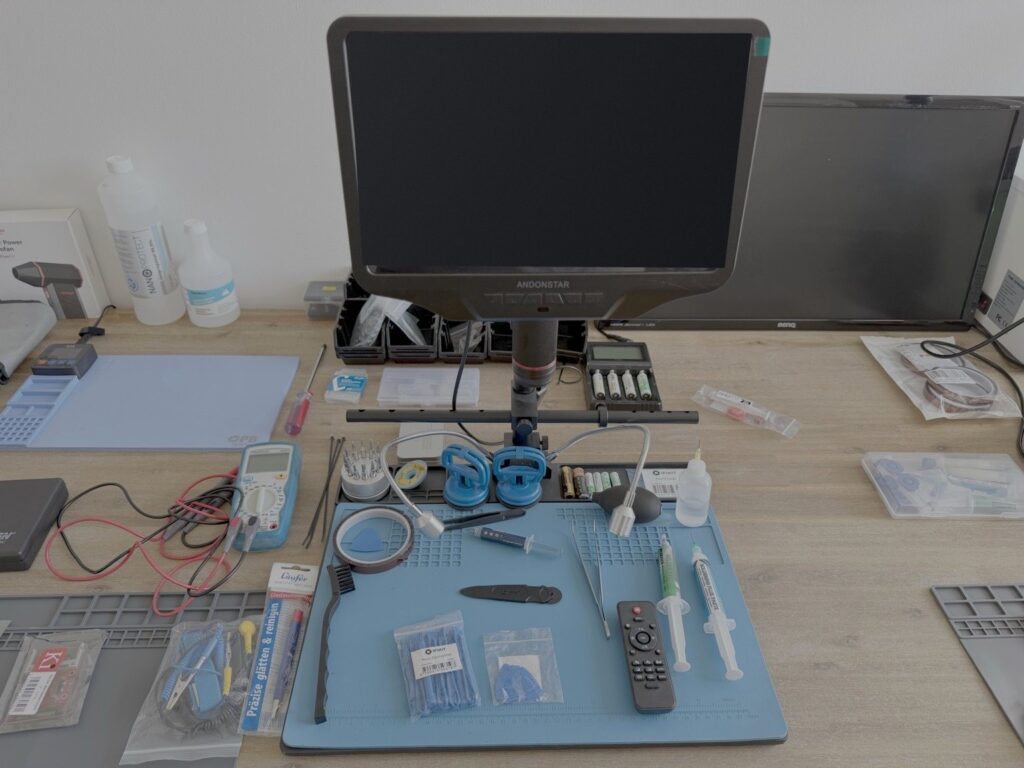
Mnoge komponente na modernim tiskanim pločama mogu se pouzdano procijeniti i servisirati samo pod povećalom. Elektronička radna stanica opremljena je digitalnim mikroskopom, opremom za lemljenje i preradu s odsisavanjem isparenja kalaja te ESD-zaštićenim radnim površinama. ESD-zaštićene površine štite osjetljivu elektroniku od elektrostatičkog pražnjenja.
Metode pristupa zasnovane na hardveru: JTAG i chip-off
Ako se uređaju ne može pristupiti putem njegovih standardnih priključaka čak ni nakon izvođenja hardverskih modifikacija, mogu se razmotriti hardverske metode. Kod JTAG-a se memoriji pristupa putem konektora za testiranje i inspekciju na tiskanoj pločici; kod chip-offa se čip memorije odsolderira i čita pomoću programatora. Obje metode provodimo na našoj radnoj stanici za elektroniku. Jesu li prikladne ovisi o uređaju, arhitekturi memorije i primijenjenim sigurnosnim mehanizmima. U mnogim modernim pametnim telefonima podaci su šifrirani i vezani za hardver uređaja. Podaci pročitaní izravno na ovaj način mogu pružiti sirove podatke, ali ne nužno i upotrebljive korisničke podatke. S vama ćemo unaprijed razgovarati o tome je li takva metoda vjerojatno uspješna u vašem konkretnom slučaju.
Obnova podataka na radnom stolu u čistoći sobi
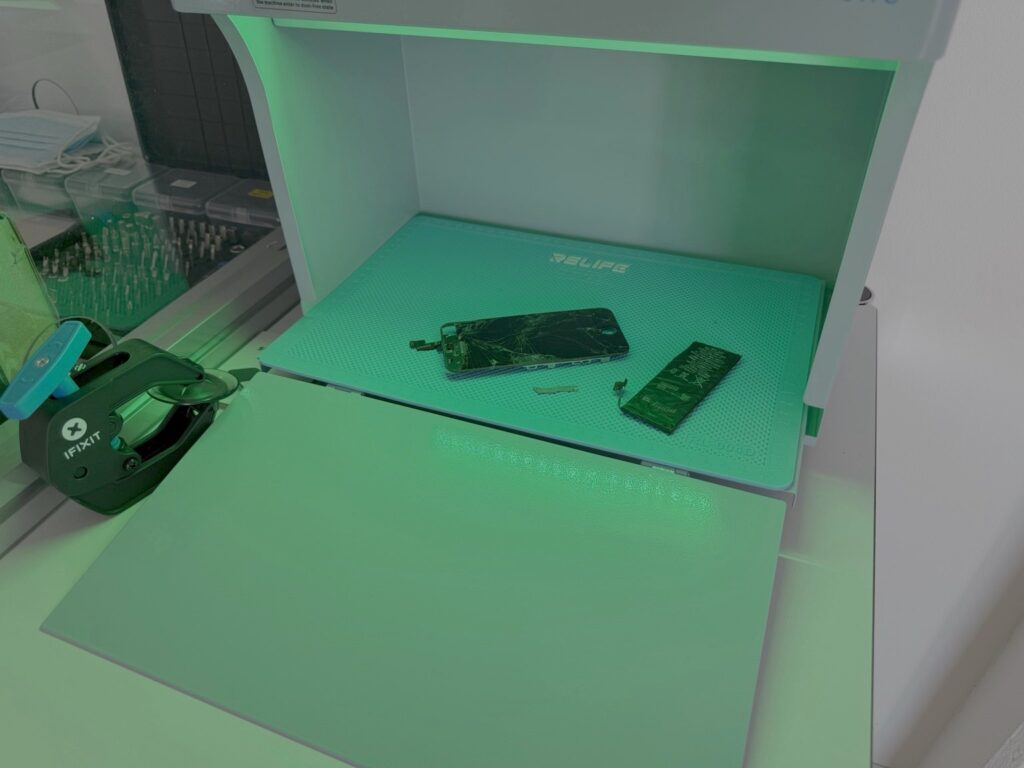
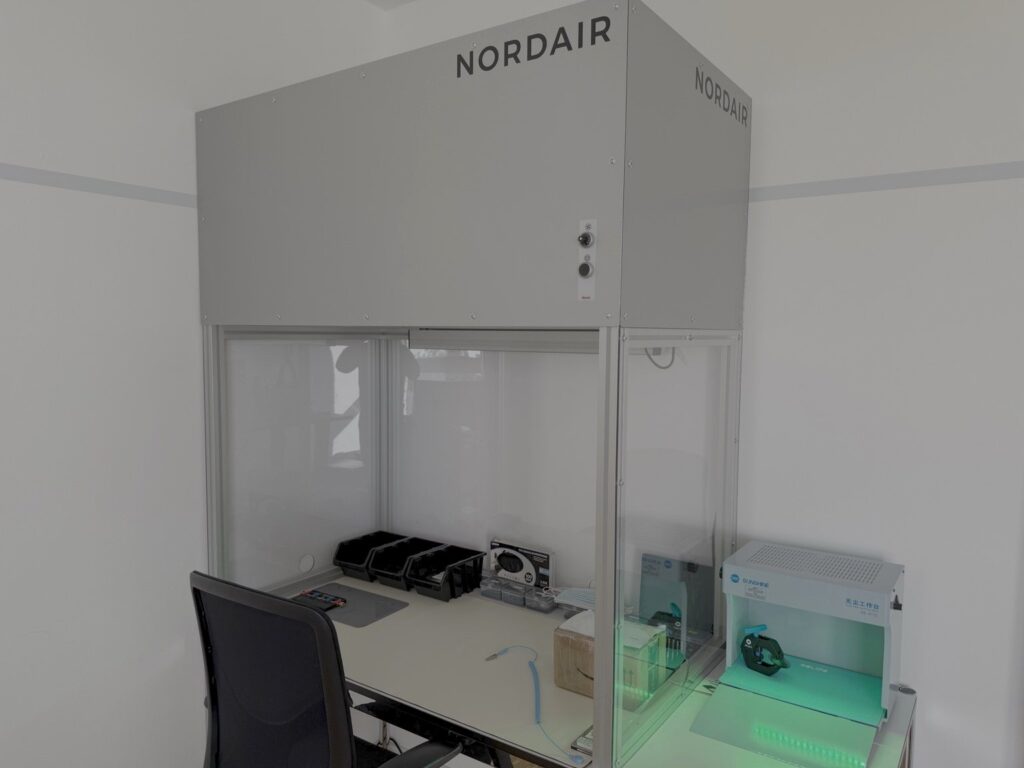
Neki radovi na medijima za pohranu podataka moraju se obavljati u bešumnom okruženju. U laboratoriju je za tu svrhu dostupna radna klupa u čistoćnoj komori. Ona opskrbljuje radni prostor zrakom koji je pročistio HEPA filter klase H14. Prema normi EN 1822, filtri ove klase uklanjaju najmanje 99,995 % čestica u veličinskom rasponu koji je najteže filtrirati. Ovo je kontrolirano radno mjesto za otvorene medije za pohranu podataka i osjetljive elektroničke komponente, a ne klasificirana čista soba.
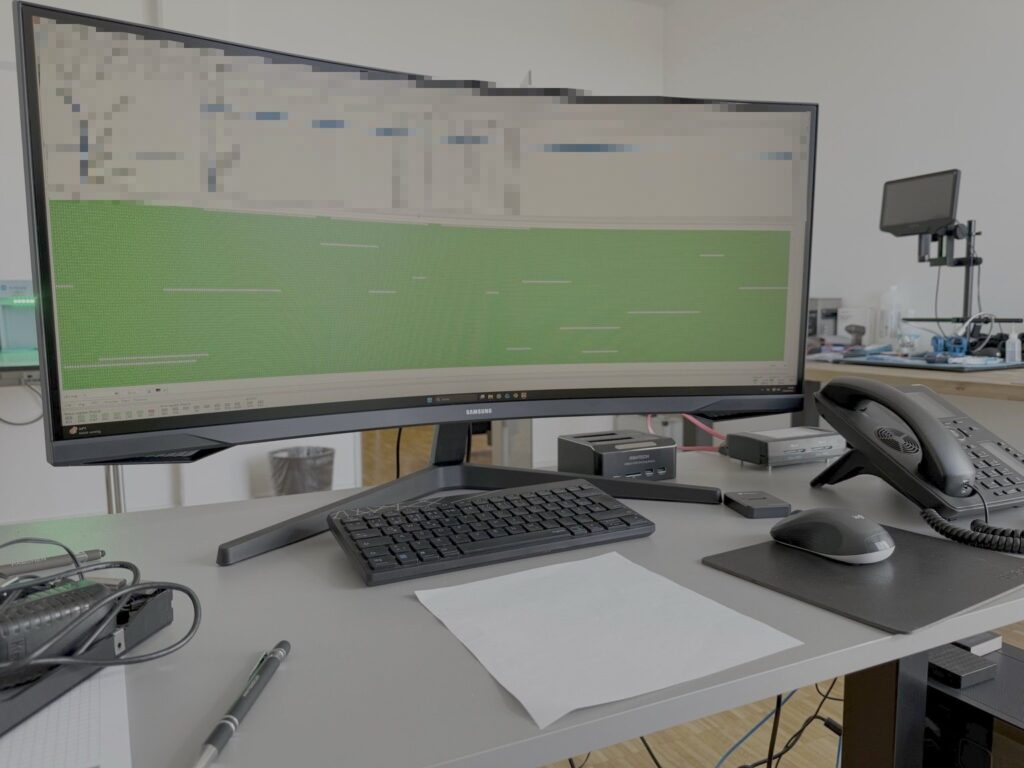
Zatim pregledavamo oštećene medije za pohranu podataka na našem radnom stanju za analizu koristeći specijalizirani softver za oporavak podataka.
Saznajte više: Obnova podataka u Kölnu
Postupanje s istražnim materijalom i dokazima
U istragama relevantnim za dokaze ne računa se samo rezultat, nego i postupak kojim se do njega dolazi. Ovisno o nalogu, dokumentiramo, između ostalog:
- Prijem i stanje ispitnih uzoraka
- Postupci predaje i koraci obrade (lanac čuvanja)
- koristeni sigurnosni postupci
- Hash vrijednosti ili provjere cjelovitosti sigurnosnih kopija
Materijal pod istragom ostaje pod našom kontrolom tijekom cijelog procesa. Ne prosljeđujemo ga trećim stranama. Svaki klijent od nas dobiva pisani ugovor o povjerljivosti (NDA), bez obzira radi li se o fizičkoj osobi, tvrtki, odvjetničkom uredu ili javnoj vlasti.
Saznajte više: Stručno izvješće o pametnim telefonima
Što ovo znači za vaš ispit
- Fizičke osobe: Oprema i podaci obrađuju se u našem vlastitom laboratoriju, a ne kod raznih pružatelja usluga. IT forenzika za privatne osobe
- Odvjetnici i branitelji u kaznenim predmetima: Sigurnosne kopije s zaštitom od zapisa i hash vrijednosti, zajedno s dokumentiranim postupcima, osiguravaju provjerljivost nalaza. IT forenzika za odvjetnike
- Tvrtka: Mediji za pohranu podataka, računala i mobilni uređaji uključeni u incident mogu se osigurati i pregledati na jednoj lokaciji. IT forenzika za tvrtke
- Javna vlasti i sudovi: Dokumentacija, transparentni postupci i integritet dokaza su od najveće važnosti. Usluge za javne vlasti
Često postavljana pitanja o laboratoriju
Hoće li moji uređaji biti proslijeđeni vanjskim laboratorijima?
Ne. Ne prosljeđujemo uzorke za testiranje trećim stranama. Oni ostaju u našem laboratoriju u Kölnu tijekom cijelog razdoblja obrade.
Hoću li dobiti ugovor o povjerljivosti?
Da. Svakom klijentu dostavljamo pisani ugovor o povjerljivosti (NDA).
Mogu li osobno predati opremu u laboratoriju?
Da, uz prethodnu najavu. Alternativno, možemo poslati predmet poštom.
Mogu li se podaci pročitati s bilo kojeg uređaja?
Ne. Može li se napraviti sigurnosna kopija i u kojoj mjeri ovisi o uređaju, njegovom stanju i sigurnosnom statusu. To ćemo razjasniti prije početka pregleda.
Zašto nam pokazujete svoj laboratorij?
Da biste mogli vidjeti, prije nego što pošaljete narudžbu, gdje i kako će se obrađivati vaši uzorci za testiranje.
Zatražite anketu
Molimo vas da nam date kratak opis uređaja i problema. Savjetovat ćemo vas o najboljem načinu postupanja i objasniti tehnička ograničenja.