
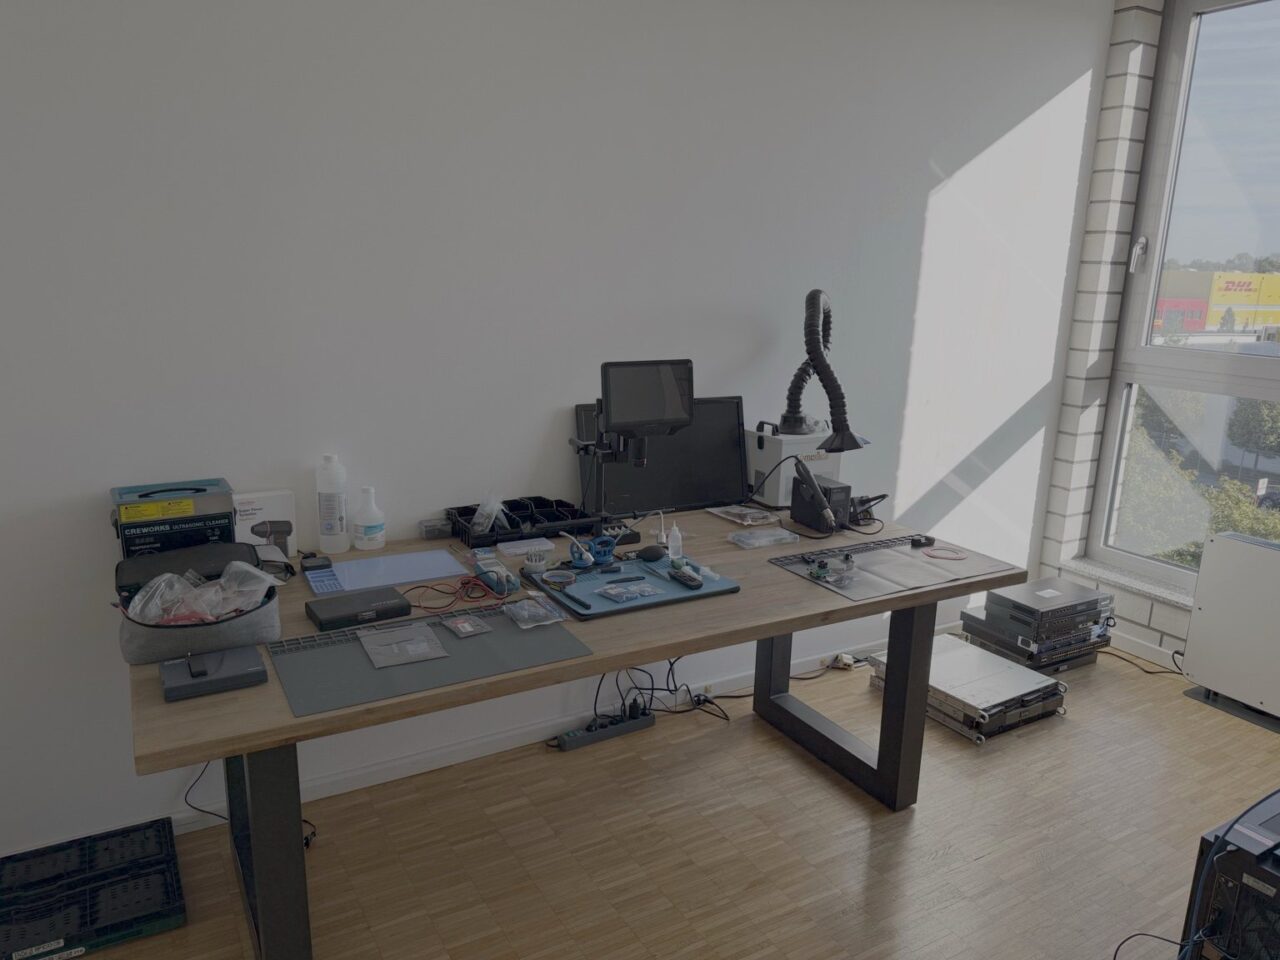
Laboratoriet i korthet
- Plats: Horbeller Str. 31, 50858 Köln
- Arbetsområden: forensisk säkerhetskopiering av datamedier, mobilforensik, undersökning av elektronik och hårdvara, dataåterställning vid renrumsarbetsbänken
- Tjänster som bygger på detta: IT-forensik, mobilforensik, dataräddning, kontroll av smartphones för skadlig programvara, sakkunnigutlåtanden
- Physische Sicherheit: Alarmanlage und durchgängige Videoüberwachung (24/7) der hierfür vorgesehenen Gebäudebereiche als zusätzliche Schutzstufe für Räumlichkeiten, Geräte und Untersuchungsmaterial
- Ansvarig: Risto Popovski, expert inom IT-forensik med certifikat från TÜV Rheinland (IT Forensic Windows Expert, IT Forensic Mobil Expert, giltiga till februari 2027) – Referens på Certipedia
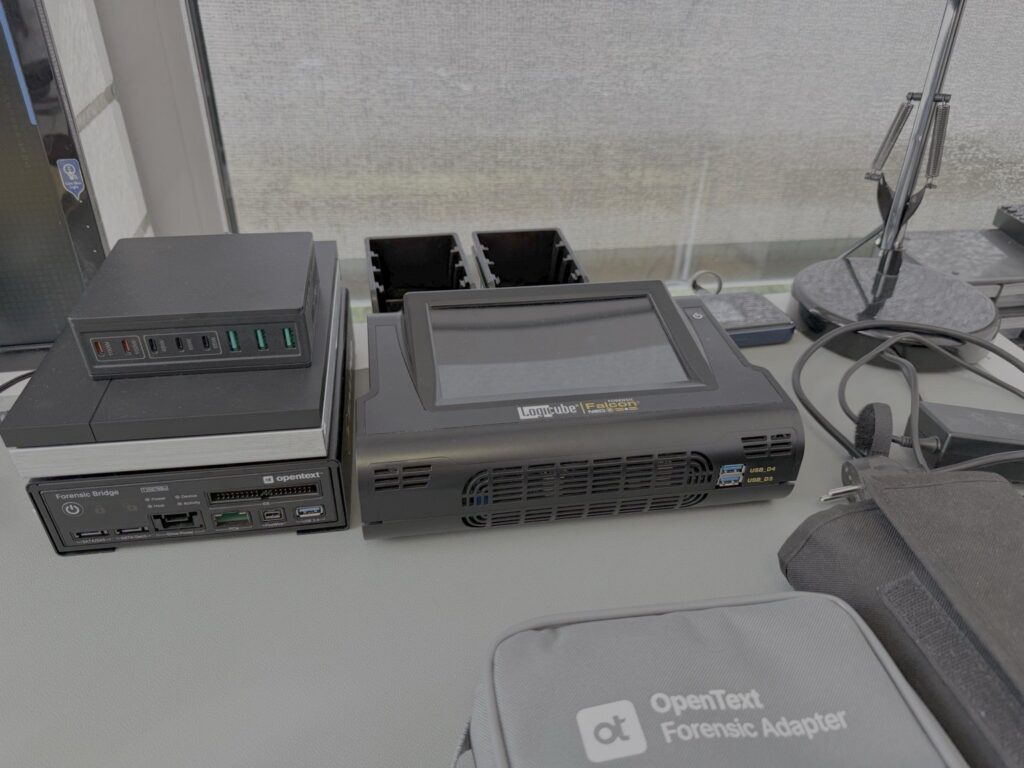
Forensisk säkerhetskopiering av datamedier
En forensisk undersökning inleds vanligtvis med en säkerhetskopiering. I den mån det är tekniskt möjligt skyddas originalmediet mot skrivåtkomst och en forensisk säkerhetskopia skapas först. Den vidare analysen utförs därefter i princip på grundval av denna säkerhetskopia eller en arbetskopia som skapats utifrån den.
Varför skrivskydd är viktigt för originaldatamedier
Redan när man ansluter ett lagringsmedium till en vanlig dator kan data förändras. Operativsystemet skapar till exempel filer eller uppdaterar tidsstämplar. För datamedier som stöds använder vi därför hårdvarubaserade skrivskydd. De tillåter läsåtkomst men förhindrar oavsiktlig skrivåtkomst till det anslutna originalmediet. På så sätt går det senare att spåra vilken datastatus utredningen baseras på.
Kontrollerad säkerhetskopiering och integritetskontroll med hashvärden
För säkerhetskopieringen finns specialiserade forensiska avbildningssystem tillgängliga. För varje säkerhetskopia beräknar vi hashvärden. Det är en sorts digitalt fingeravtryck: redan en minimal förändring av data leder till ett annat värde. Om hashvärdena stämmer överens bevisas det att den undersökta kopian överensstämmer med de säkerhetskopierade uppgifterna.
Läs mer: Windows-forensik · Writeblocker inom Linux-forensik
Arbetsplats för mobil kriminalteknik
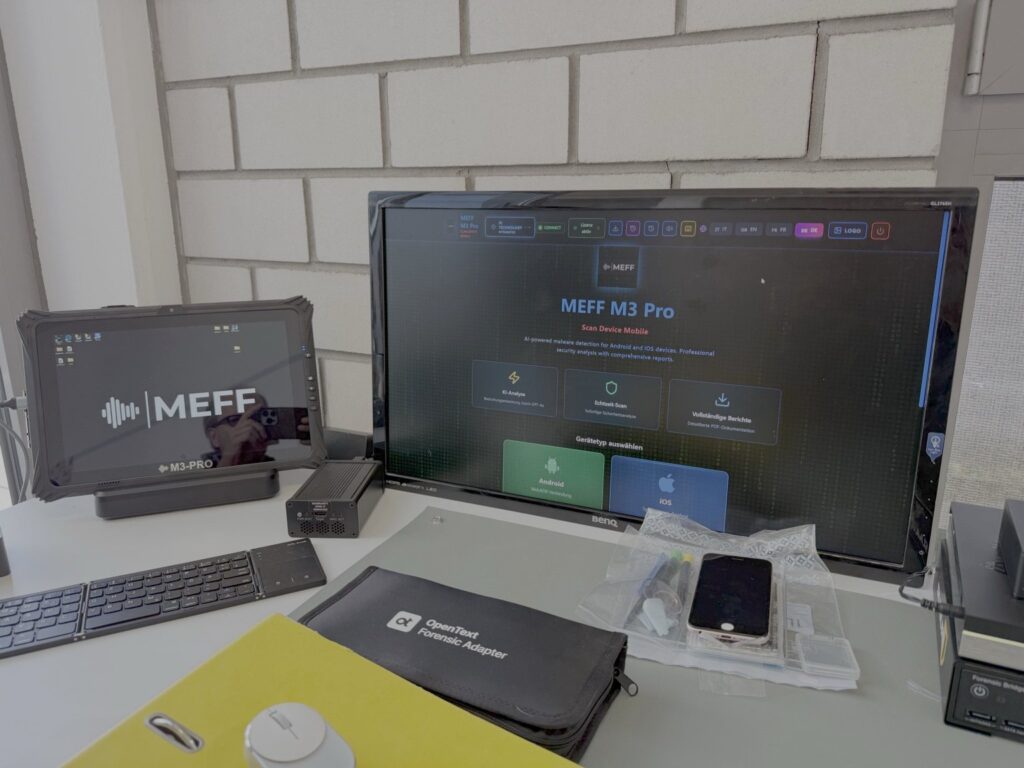
Vi undersöker smartphones och surfplattor vid en egen arbetsstation i laboratoriet.
Nätverksisolering enligt internationellt erkända standarder
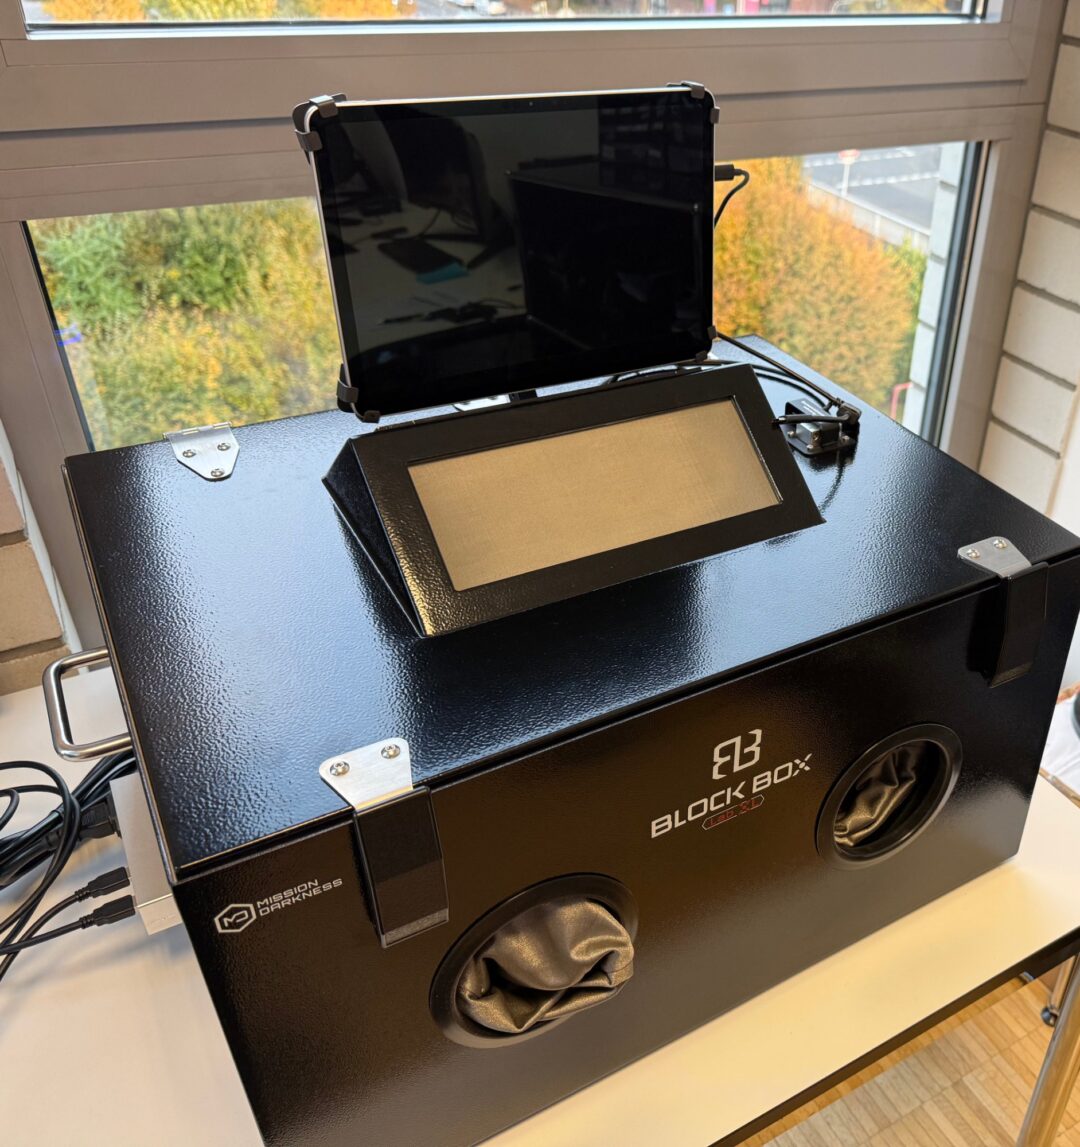
Vi säkrar och undersöker mobila enheter i en skärmad arbetsstation (BlockBox Lab XL, Mission Darkness). Den kopplar bort enheten från mobilnät, wifi och Bluetooth. På så sätt förhindras att inkommande data eller fjärråtkomst, till exempel fjärradering, ändrar uppgifterna efter att vi har tagit emot enheten. Via handskportar och filtrerade ström- och dataledningar förblir enheten manövrerbar och kan strömförsörjas och säkras forensiskt.
Därmed följer vi rekommendationerna i internationella riktlinjer för mobil forensik, särskilt NIST SP 800-101 och SWGDE:s best practices. Vi har kontrollerat och dokumenterat skärmningens effektivitet.
Kompletterande visuell dokumentation av undersökningsåtgärder
Den skärmade arbetskammaren har en integrerad videokamera med vilken undersökningsåtgärder på mobila enheter kan spelas in under bearbetningen. På så sätt kan i synnerhet manuella manöverhandlingar, förändringar i enhetens tillstånd och enskilda arbetssteg dokumenteras som komplement till det skriftliga undersökningsprotokollet. Inspelningen sker inuti den skärmade miljön, så att den inte behöver öppnas enbart för dokumentationsändamål.
I den mån sådana inspelningar görs kan de kopplas till respektive undersökning och bevaras som kompletterande dokumentationsunderlag med bibehållen dataintegritet.
Varför det inte finns en enda metod som passar alla smartphones
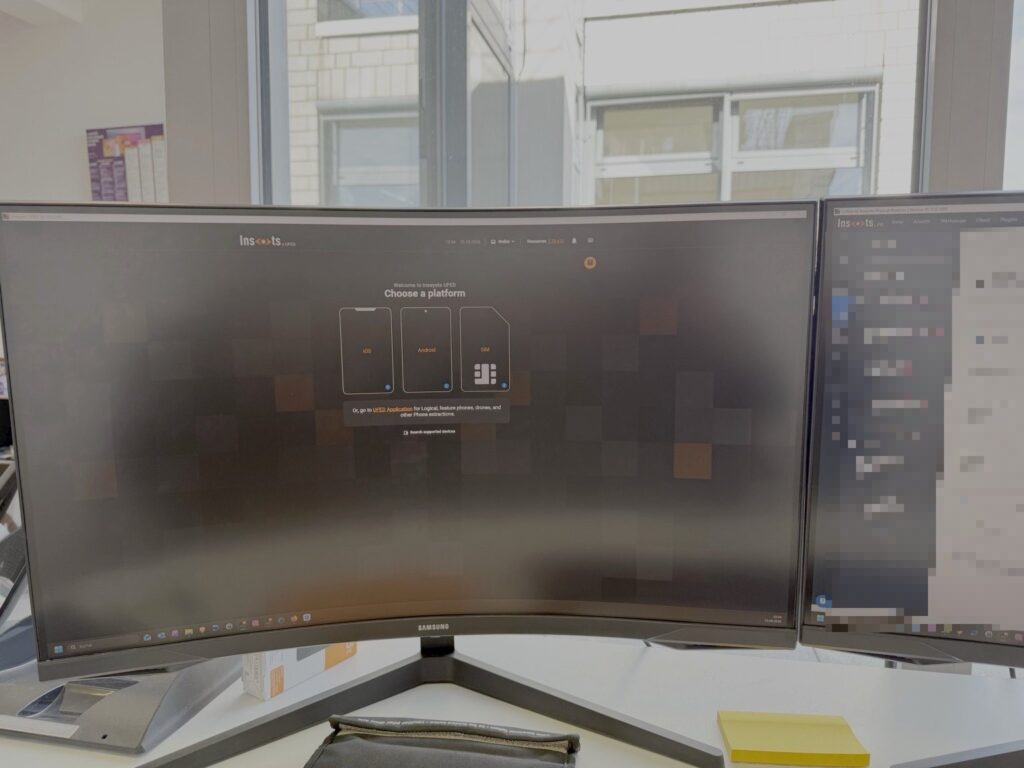
Vilka data som går att säkerhetskopiera beror på flera faktorer: tillverkare och modell, operativsystemets version, säkerhetsstatus (låst eller olåst, krypterad) och den konkreta frågeställningen. Beroende på utgångsläget kan därför olika extraktions- och analysmetoder komma i fråga. För varje undersökning dokumenterar vi vilken metod vi använder och var dess begränsningar ligger.
Kontroll av skadlig programvara och övervakning
Vid misstankar om spionprogram, stalkerware eller annan skadlig programvara undersöker vi Android- och iOS-enheter med specialiserade analyssystem. Ett negativt resultat innebär inte att en säkerhetsöverträdelse kan uteslutas. Därför förklarar vi vad varje resultat innebär.
Läs mer: Mobil kriminalteknik · Låta någon kontrollera om smarttelefonen innehåller skadlig programvara · Analys av mobil skadlig programvara
Undersökning av elektronik och hårdvara
Om en enhet inte längre går att avläsa på vanligt sätt
Vattenskada, haveri, defekta komponenter eller en enhet som inte längre startar: I sådana fall går det ofta inte att säkerhetskopiera data via de vanliga anslutningarna. Då måste man först åtgärda hårdvaran för att det överhuvudtaget ska gå att läsa ut data.
Mikroskopi, lödning och omarbetningsteknik
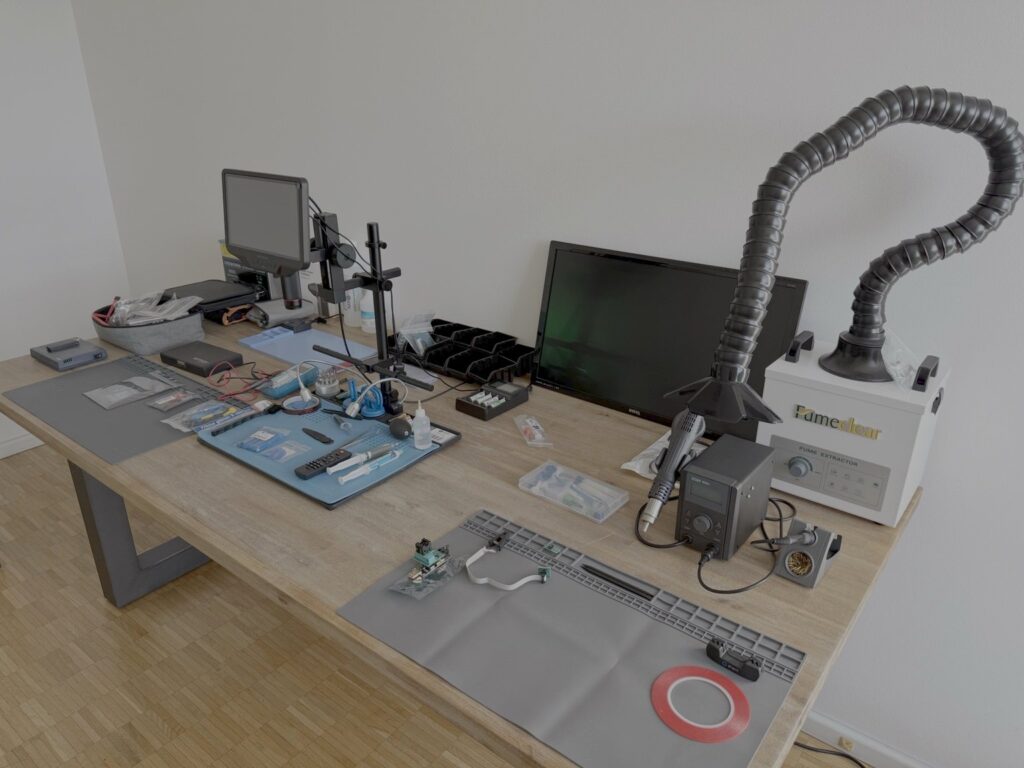
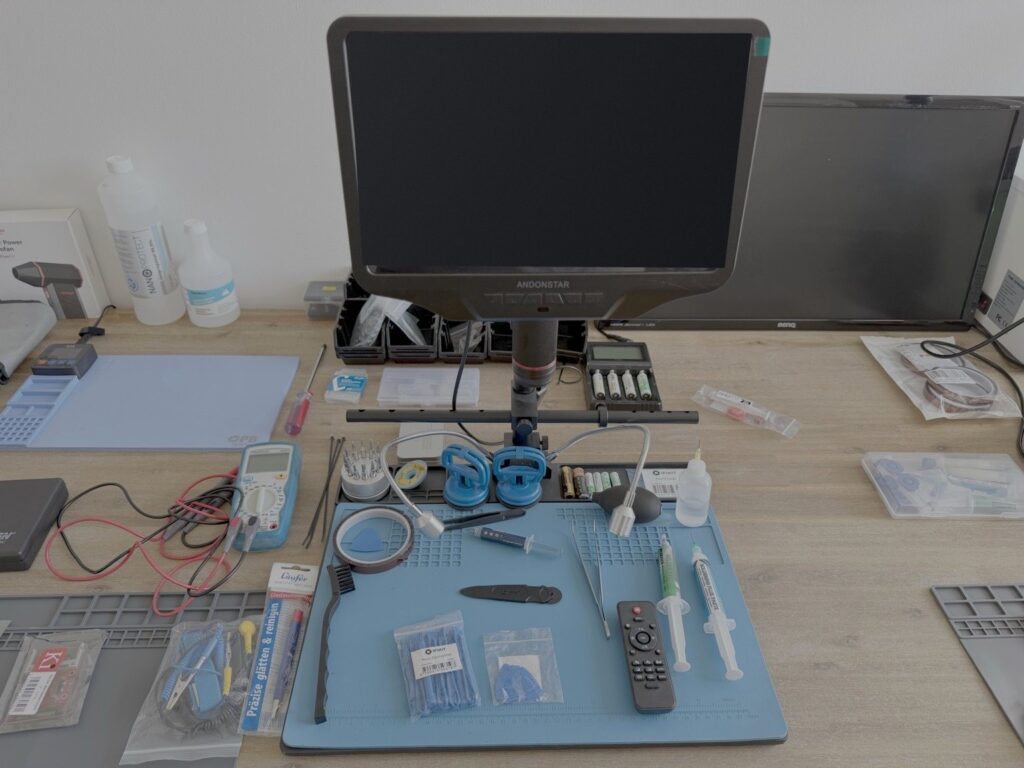
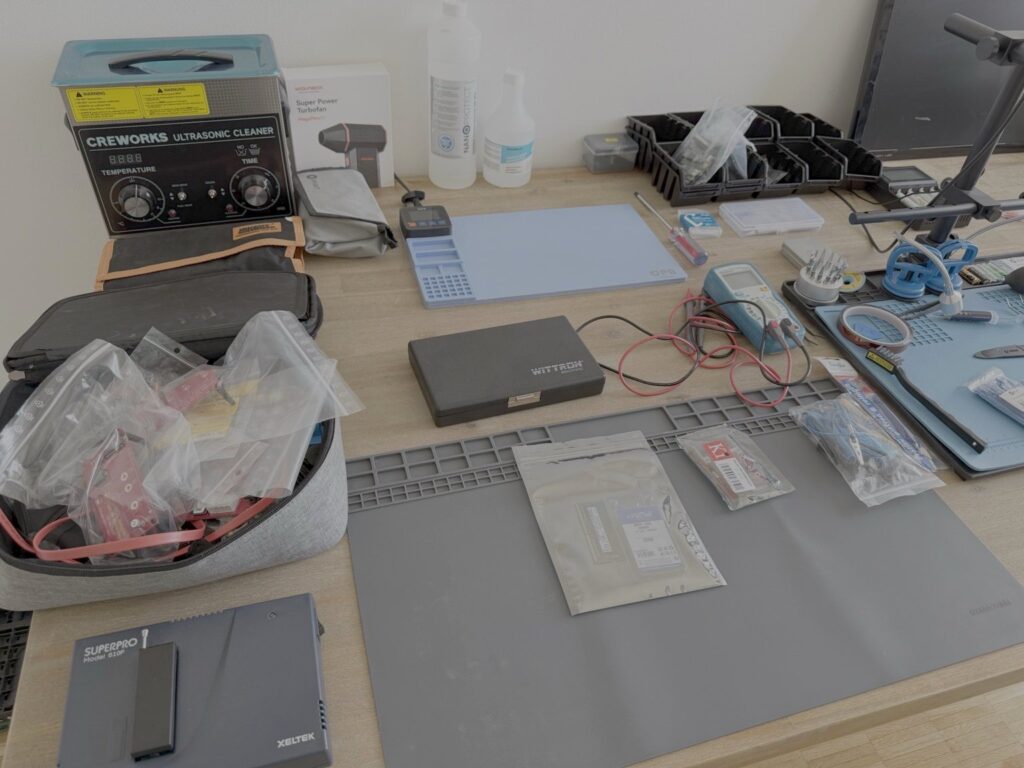
Många komponenter på moderna kretskort kan endast bedömas och hanteras på ett säkert sätt med hjälp av förstoring. På elektronikarbetsplatsen finns därför ett digitalt mikroskop, löd- och omarbetningsutrustning med lödångavsugning samt ESD-skyddade arbetsytor. ESD-ytorna skyddar känslig elektronik mot elektrostatiska urladdningar.
Hårdvarubaserade åtkomstmetoder: JTAG och Chip-Off
Om en enhet inte går att nå via sina vanliga anslutningar ens efter en hårdvaruåtgärd, kan hårdvarubaserade metoder övervägas. Vid JTAG nås minnet via test- och kontrollanslutningar på kretskortet, medan vid Chip-Off löds minnesmodulen loss och läses ut med en programmeringsenhet. Vi utför båda metoderna på vår elektronikarbetsstation. Huruvida de är lämpliga beror på enheten, minnesarkitekturen och säkerhetsmekanismerna. I många moderna smartphones är data krypterade och bundna till enhetens hårdvara. Ett minne som läses ut direkt levererar då visserligen rådata, men inte nödvändigtvis användbara användardata. Innan vi genomför en sådan åtgärd klargör vi tillsammans med er om den har utsikter till framgång i det konkreta fallet.
Dataåterställning vid renrumsbänken
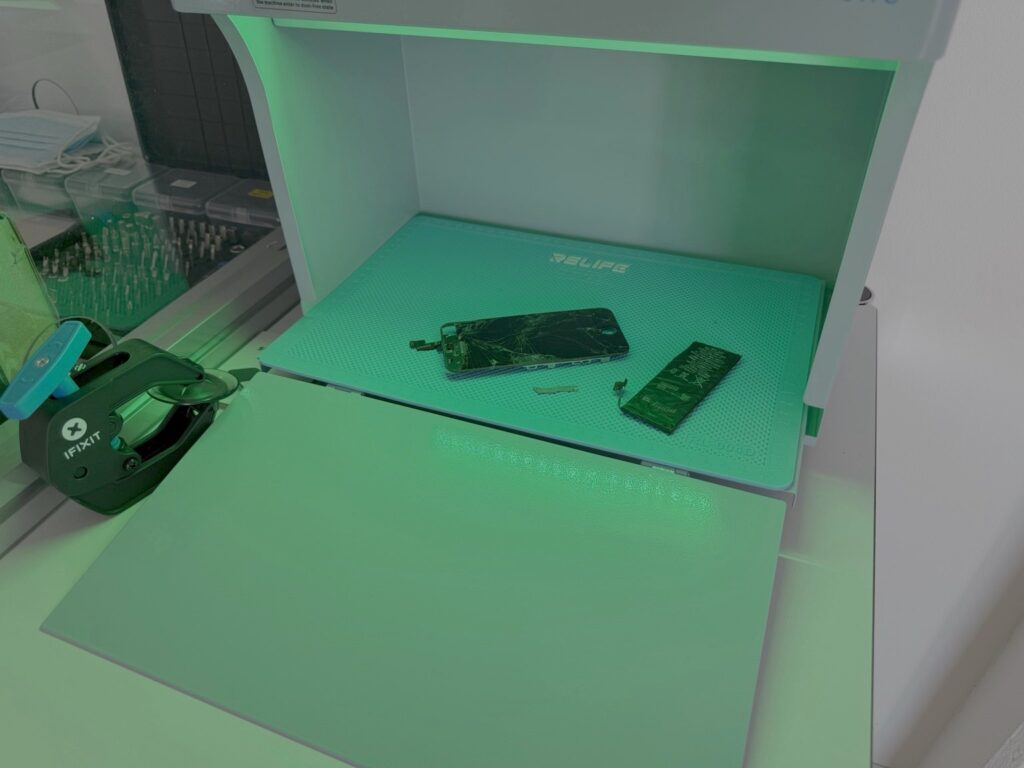
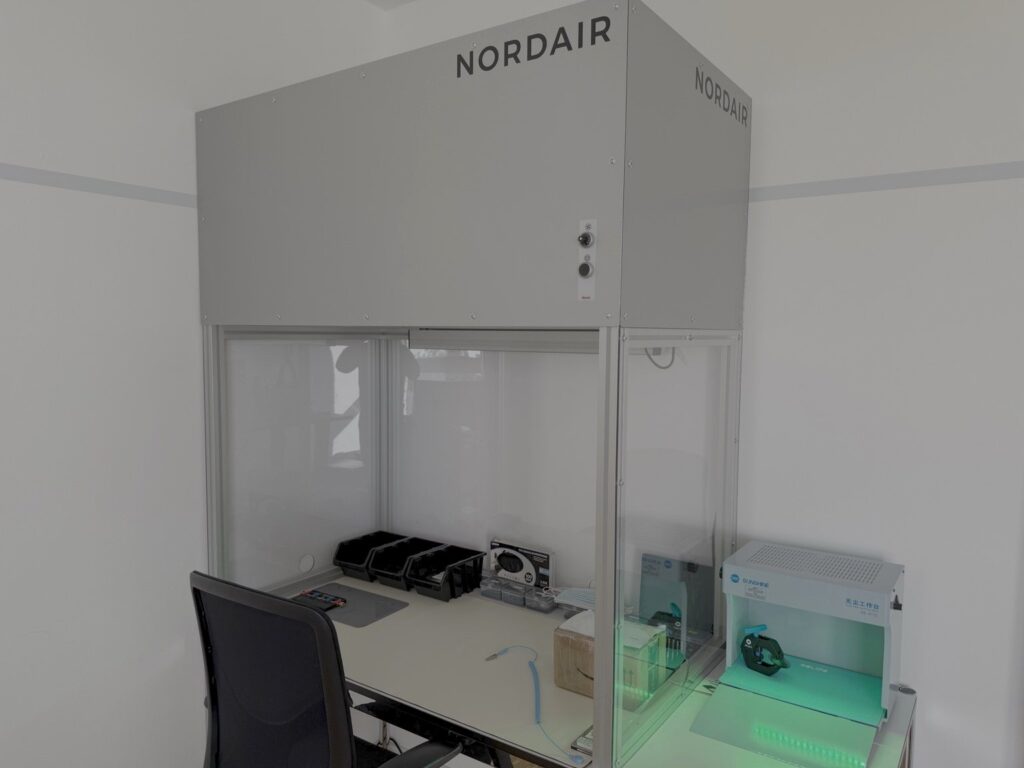
Vissa arbeten på datamedier måste utföras i en dammfri miljö. För detta finns en renrumsarbetsbänk tillgänglig i laboratoriet. Den förser arbetsområdet med luft som renas genom ett HEPA-filter av klass H14. Filter av denna klass avskiljer enligt EN 1822 minst 99,995 % av partiklarna i den storleksklass som är svårast att avskilja. Det rör sig om en kontrollerad arbetsplats för öppna datamedier och känsliga elektroniska komponenter, inte om ett klassificerat renrum.
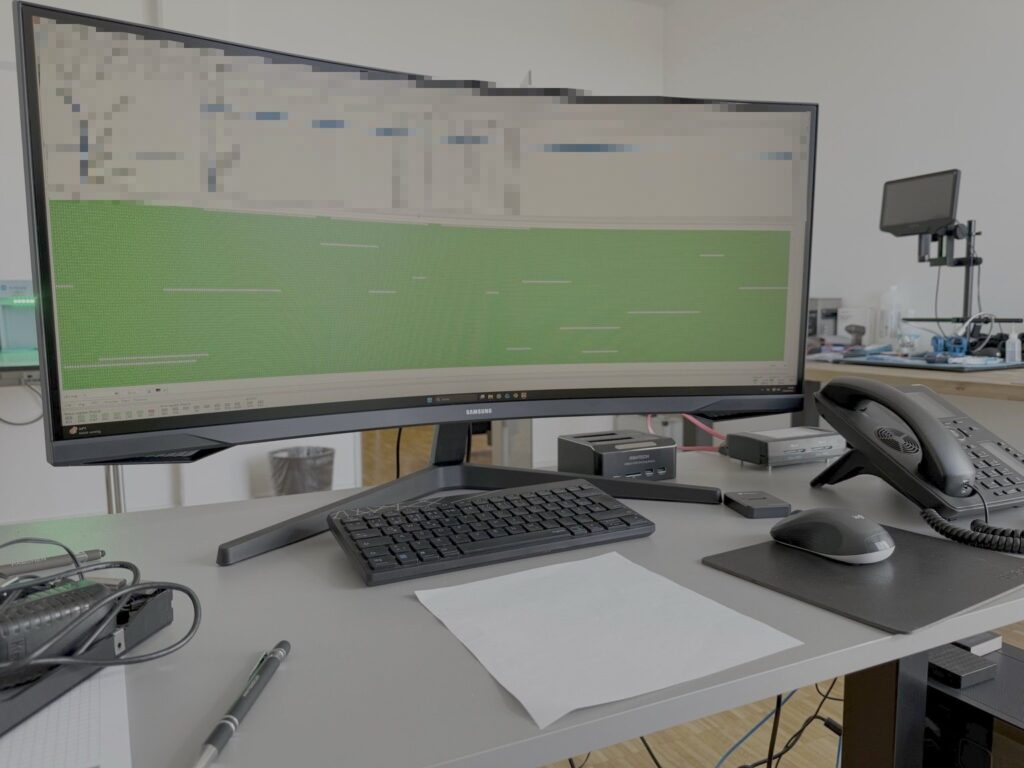
Därefter undersöker vi de skadade datamedierna vid analysarbetsstationen med hjälp av specialiserad programvara för dataåterställning.
Läs mer: Dataåterställning i Köln
Physische Sicherheit der Labor- und Geschäftsräume
Unser IT-Forensik-Labor und die für die Aufbewahrung von Untersuchungsmaterial vorgesehenen Bereiche sind durch ein mehrstufiges Sicherheitskonzept geschützt. Dazu gehören eine Alarmanlage sowie eine durchgängige Videoüberwachung (24/7) der hierfür vorgesehenen Gebäudebereiche.
Die Überwachung dient dem Schutz der Räumlichkeiten, der dort verwahrten Geräte und Datenträger sowie der Erkennung unbefugter Zutritte. Soweit es für einen konkreten Vorgang erforderlich und rechtlich zulässig ist, können vorhandene Aufzeichnungen dabei helfen, Zutritte, Aufenthalte und Geräteübergaben zeitlich nachzuvollziehen.
Der Zugriff auf die Aufzeichnungen ist auf berechtigte Personen beschränkt. Verarbeitung, Aufbewahrung und Löschung erfolgen zweckgebunden unter Beachtung der geltenden Datenschutzvorgaben.
Die Gebäudesicherung ergänzt unsere fallbezogene Dokumentation. Zusammen mit Übergabeprotokollen, Beweismittelkennzeichnung, Hashwerten, Untersuchungsprotokollen und – bei geeigneten mobilen Untersuchungen – der internen Kamera unserer abgeschirmten BlockBox entsteht eine mehrstufige Nachvollziehbarkeit vom Eingang eines Geräts bis zur abschließenden Ergebnisaufbereitung.
Hantering av undersökningsmaterial och bevismaterial
Vid utredningar som är relevanta för bevisföringen är det inte bara resultatet som räknas, utan även vägen dit. Beroende på uppdraget dokumenterar vi bland annat:
- Mottagning och skick på undersökningsmaterialet
- Överlämningar och hanteringssteg (Chain of Custody)
- de säkerhetsförfaranden som används
- Hash- respektive integritetsvärden för säkerhetskopiorna
Undersökningsmaterialet förblir under hela behandlingen inom vårt ansvarsområde. Vi vidarebefordrar det inte till tredje part. Varje uppdragsgivare erhåller en skriftlig sekretessförklaring (NDA) från oss, oavsett om det rör sig om en privatperson, ett företag, en advokatbyrå eller en myndighet.
Läs mer: Expertutlåtande om smartphones
Vad detta innebär för din undersökning
- Privatpersoner: Utrustningen och uppgifterna behandlas i ett eget laboratorium, inte hos olika tjänsteleverantörer. IT-forensik för privatpersoner
- Advokater och brottmålsförsvarare: Säkerhetskopior med skrivskydd och hashvärden samt dokumenterade arbetssteg gör att resultaten kan verifieras. IT-forensik för advokater
- Företag: Databärare, datorer och mobila enheter som berörs av en incident kan säkras och undersökas på en och samma plats. IT-forensik för företag
- Myndigheter och domstolar: Dokumentation, tydliga förfaranden och bevisens integritet står i fokus. Tjänster för myndigheter
Vanliga frågor om laboratoriet
Kommer mina enheter att vidarebefordras till externa laboratorier?
Nej. Vi lämnar inte ut provmaterial till tredje part. Det förblir i vårt laboratorium i Köln under hela behandlingen.
Får jag ett sekretessavtal?
Ja. Varje uppdragsgivare får ett skriftligt sekretessavtal (NDA) från oss.
Kan jag lämna in utrustningen personligen på laboratoriet?
Ja, efter överenskommelse. Alternativt kan varan skickas.
Kan man läsa av alla enheter?
Nej. Om och i vilken utsträckning det går att säkerhetskopiera beror på enheten, dess skick och dess säkerhetsstatus. Det klargör vi innan undersökningen påbörjas.
Varför visar ni upp ert laboratorium?
Så att du innan du lägger en beställning kan se var och med vilka metoder ditt undersökningsmaterial kommer att bearbetas.
Begär en undersökning
Beskriv kortfattat enheten och problemet för oss. Vi berättar vilka åtgärder som är lämpliga och vilka tekniska begränsningar som finns.